關鍵要點
- KYC 核查僅能確認文件是否以預期格式提交,並不能證明文件背後的身分是真實的
- 合成身分詐欺是將真實的竊取資料(最常見的是從兒童或鮮少查詢自身信用紀錄的人士那裡取得的社會安全號碼)與虛構的細節結合,藉此逐步通過各項開戶審核程序
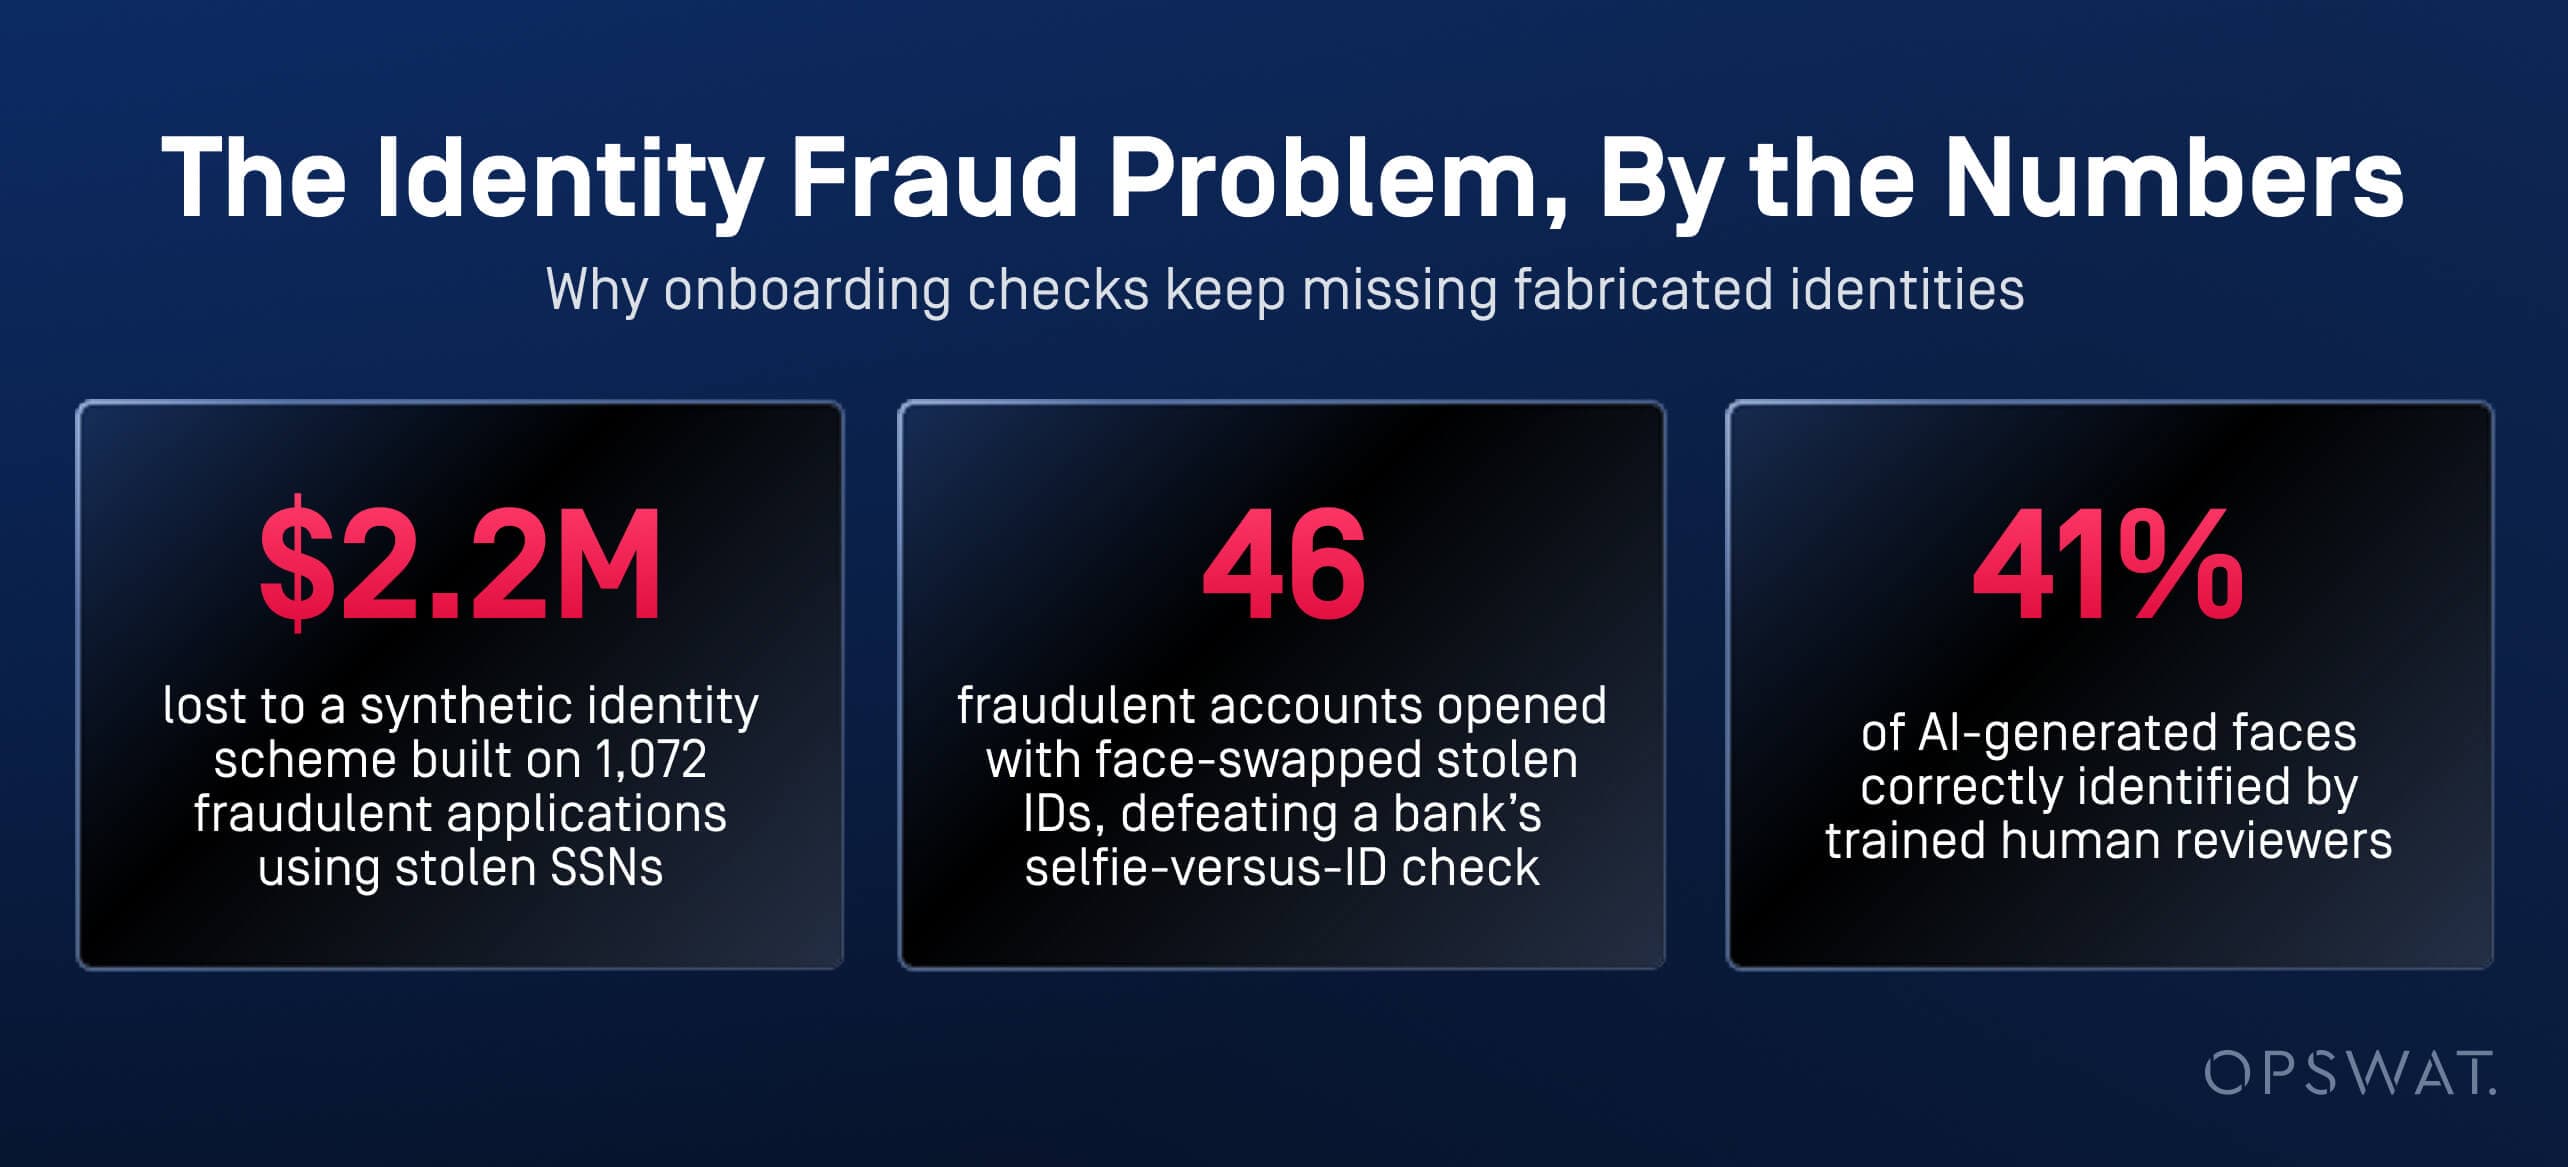
- 一份於 2026 年 8 月解封的聯邦起訴書,指控兩名涉案者參與一項價值 220 萬美元的合成身分詐騙案,該案是基於超過 1,072 份虛假信用卡申請所建立的
- 一名於 2026 年 6 月被定罪的男子,透過將盜取的身分證件照片與自己的照片進行人臉替換,成功規避荷蘭某銀行的「自拍對比身分證件」驗證機制,並藉此開設了 46 個詐騙帳戶
- 「AI 內容檢查器」將用於偵測發票及理賠詐欺的相同影像、文字及元資料偵測訊號,應用於身分證件照片、自拍照及開戶所需之佐證文件
在金融開戶流程中,由人工智慧生成所導致的身分詐欺呈現何種樣貌
在客戶入駐流程中,由人工智慧生成的身分詐欺主要呈現兩種形式:一種是利用真實的竊取資料建構的合成身分;另一種則是將深度偽造(deepfake)影像疊加在竊取的文件上。這兩種手法都旨在通過初步核查,而非經得起深入調查。
利用真實的盜取社會安全號碼建立的虛假身分
2026年8月,聯邦大陪審團解封了一份包含19項罪名的起訴書,指控兩名嫌疑人於2012年左右至2024年間經營一項合成身分詐騙計畫。檢方表示,這兩人利用有效的社會安全號碼(其中許多屬於兒童)提交了約1,072份線上信用卡及借記卡申請,造成估計220萬美元的損失。
在數位入職流程中提交的深度偽造自拍照
另一宗案件則揭示了此問題在影像層面的表現。一名於 2026 年 6 月被定罪的男子,利用換臉軟體將自己的面部特徵疊加到盜取的身分證件上,成功規避了荷蘭某銀行的「mobile 」自拍比對身分證件驗證機制,並開設了 46 個詐騙帳戶。
問題的規模
根據《Biometric Update》報導,某家金融機構在八個月內記錄了 8,065 次深度偽造(deepfake)驗證嘗試,導致 3.47 億美元的損失。Check Point 的《2026 年 AI 安全報告》發現,經過訓練的審核人員僅能正確識別約 41% 由 AI 生成的臉部影像,這證實僅靠人工審核已無法辨識生成式模型所產出的內容。
這些身分識別資訊如何融入新用戶註冊與開戶工作流程
虛假身分資料是透過與合法申請人相同的管道進入系統的:數位註冊入口網站、mobile 應用程式帳戶建立,以及與「認識你的客戶」(KYC)系統相連的文件上傳佇列。在任何核查程序評估底層資料是否真實之前,該身分資料便已進入審核流程。
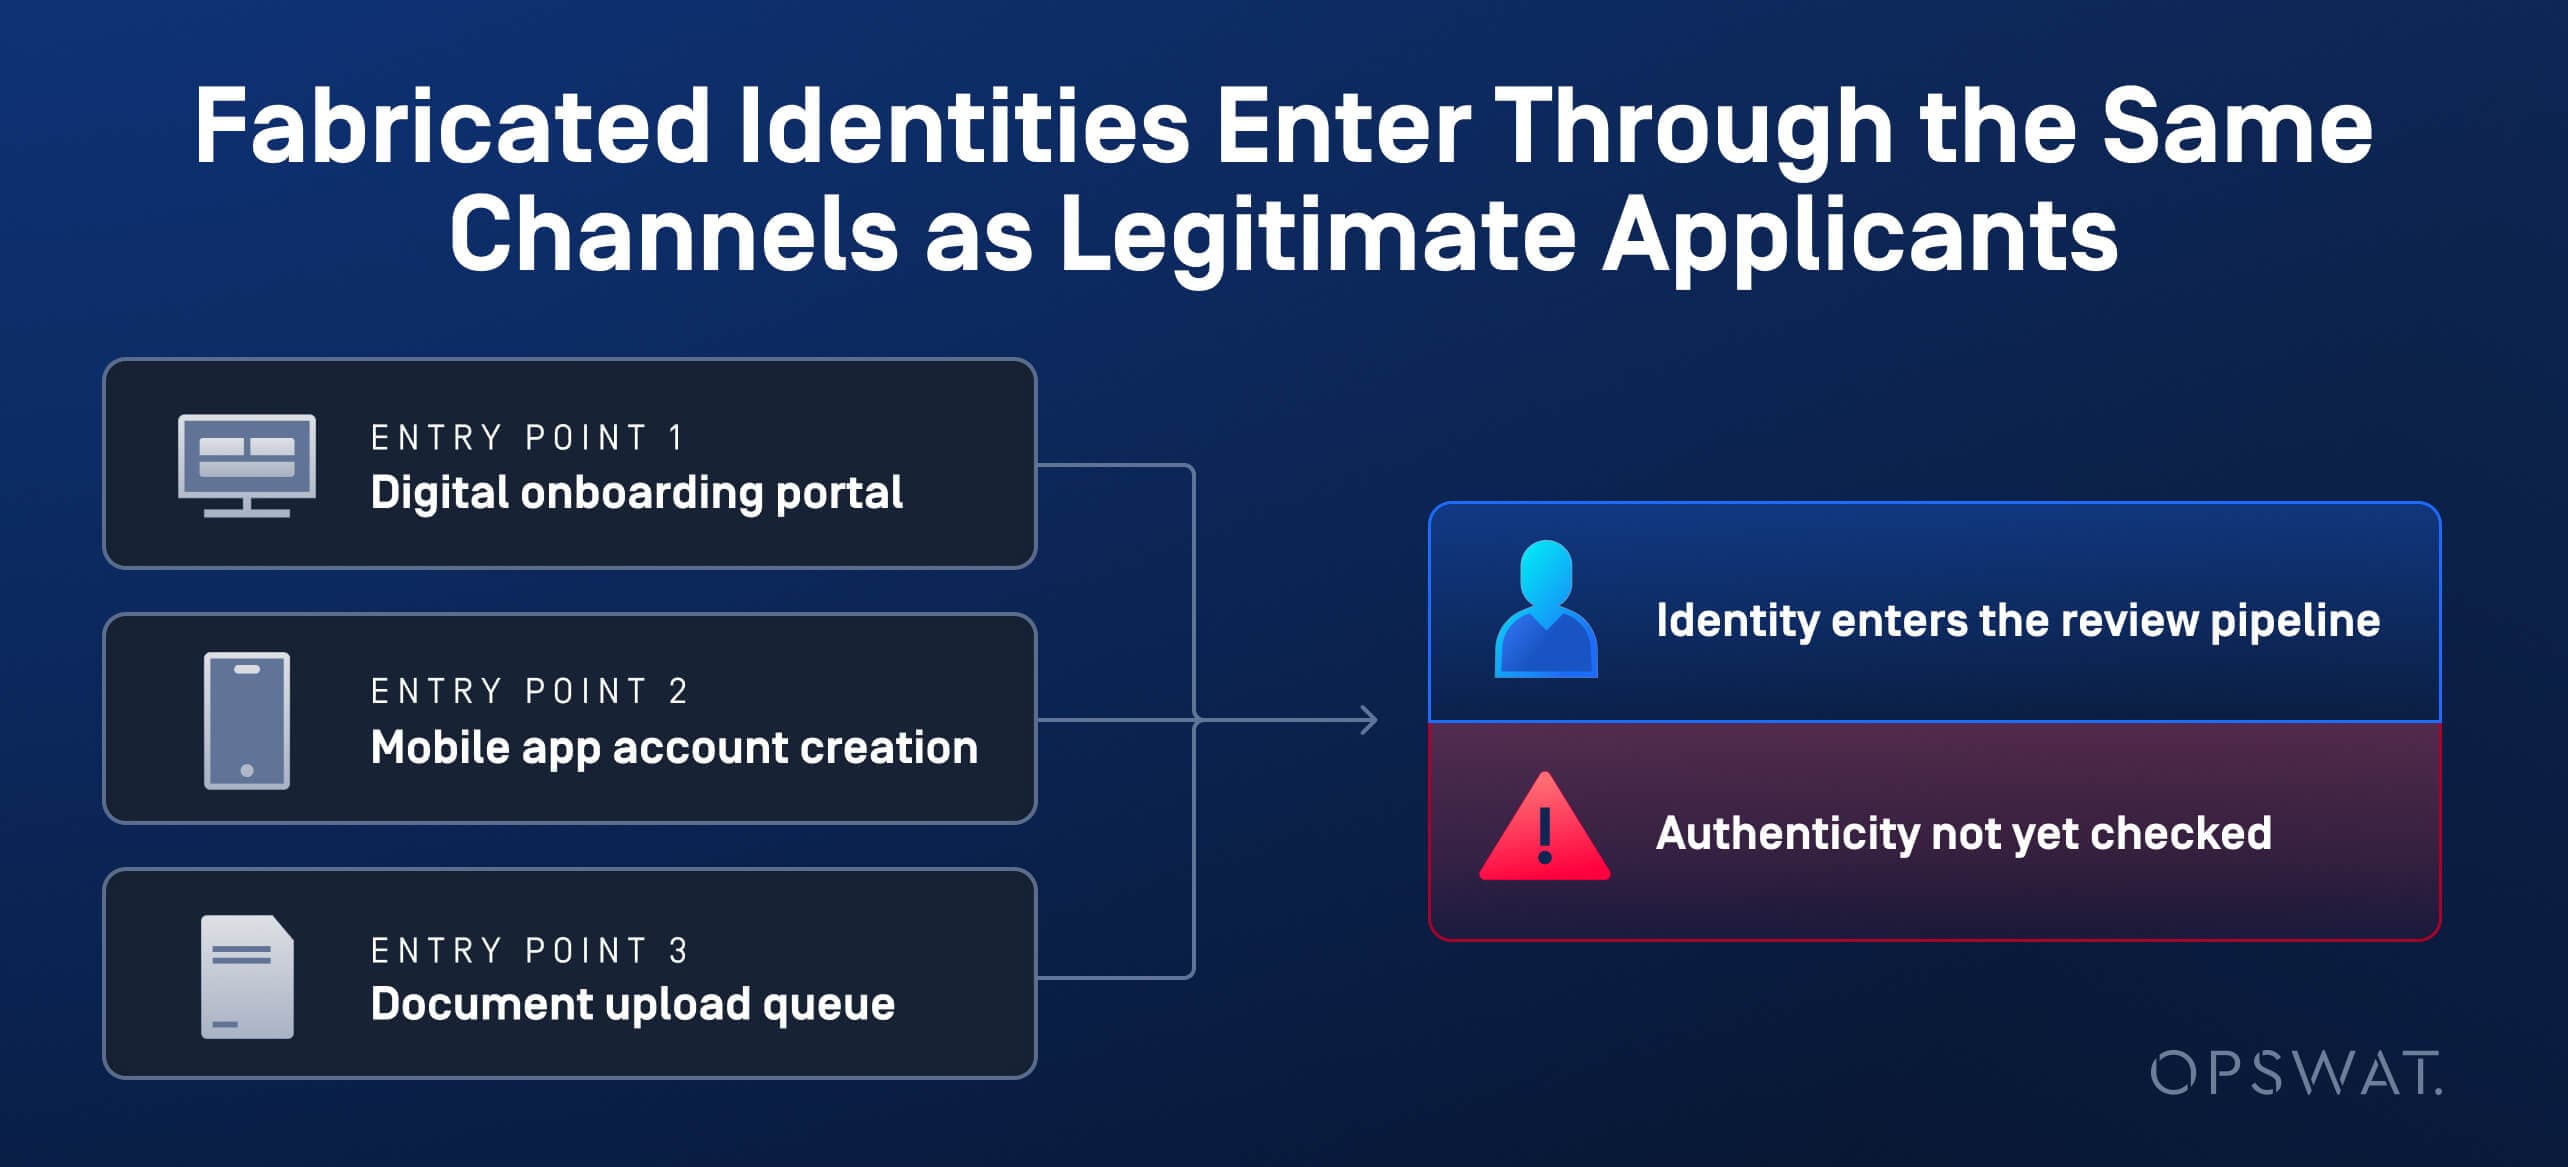
這起荷蘭銀行案件完整揭示了整個作案機制。不法分子透過虛假的租屋廣告和社群媒體蒐集身分證明文件,隨後透過銀行標準的「mobile 」照片與自拍照驗證流程提交資料,這正是合法申請人所使用的相同流程。
標準 KYC 核查無法偵測虛假或合成身分的三個原因
文件上傳檢查僅能確認檔案是否完整且格式正確,並不能驗證其中所載的身分資訊是否真實。這項漏洞使得合成身分與人工智慧生成的身分得以混入其中。
「自拍與身分證照片比對」的機制假設提交的照片是真實面孔的未經修改影像。該機制並非為了偵測被盜文件上疊加的換臉或 AI 生成影像而設計,而這正是導致荷蘭銀行的「mobile 」驗證機制失效的原因。
虛構身分同樣會模仿真實、逐步建立的申請者行為。單一申請案的任何環節都不顯得急迫,因為這類詐欺是透過數月來看似尋常的活動逐步構築而成,而非單一可疑事件所致。Check Point 的《2026 年 AI 安全報告》將此現象視為更廣泛趨勢的一部分,即人工智慧正從協助實施詐欺,轉變為直接主導詐欺行為。
揭露由人工智慧生成的身分證明文件與自拍照的跡象
AI Content Inspector是OPSWAT 為 MetaDefender™ 平台所開發的、由人工智慧驅動的內容真實性與文件詐欺偵測引擎。它將用於偵測發票與理賠詐欺的相同檢查架構,應用於身分證照片、自拍照及入職文件,針對每個檔案同時執行多項獨立的偵測指標,而非僅依賴單一檢查。
「AI 生成影像偵測」功能會以與審查理賠影像相同的方式,檢查提交的身分證照片和自拍照:包括感測器指紋不一致、壓縮失真,以及能區分相機拍攝影像與生成或經篡改影像的像素層級與頻域訊號。
文件造假篩查適用於地址證明檔案及開戶支援文件,透過比對元資料與結構一致性,確認其是否符合該來源合法文件應有的樣式。
Google SynthID 水印偵測功能可檢測某些 AI 影像生成器所嵌入的水印。在測試中,OPSWAT 從超過 21,000 張 AI 生成的影像中移除了 SynthID 標記;雖然水印偵測器未能偵測到這些影像,但鑑識分析與深度分類訊號的偵測準確度仍維持在 90% 以上,這證實了該引擎並非僅依賴水印進行偵測。
每個結果都會以附有信心分數的判定形式呈現,而非單純的「通過」或「未通過」二元判斷;因此,導入團隊可以設定在檔案被自動放行、標記或轉交人工審查之前,所需的確定性程度。
如何在開戶前驗證身分真實性
在開立帳戶前驗證身分真實性,需同時進行兩項核查;若僅靠其中任何一項,都無法查出那起荷蘭案件或合成身分指控。
文件真實性分析旨在評估身分證、自拍照及住址證明文件是否真實,且內容是否相互一致。
申請人資料驗證是將聲稱的身分與已知資訊進行比對:確認社會安全號碼、地址及聯絡資料是否與既有的紀錄相符,而非近期才拼湊而成的資料。
結果不確定的審核應轉交人工審查,而非自動核准或自動駁回。入職團隊也應將複合性風險訊號(例如新帳戶、聯絡資料變更,以及異常高的申請頻率)視為一項綜合決策,而非將這些單項檢查各自獨立處理——儘管每項檢查單獨來看似乎都無可厚非。
如何建立以預防為先的新員工入職工作流程
以預防為先的帳戶開通工作流程,會在帳戶建立之前,於每個文件和圖片的輸入點實施真實性核查,而非等到可疑交易觸發審查後才進行。
用於防範身分詐欺的用戶註冊控制層
控制層 | 安置 | 評估內容 | 已處理的詐騙途徑 |
文件與圖像接收 | 入職入口網站或透過mobile 上傳 | 格式、完整性、惡意軟體 | 偽裝成身分證件上傳檔案的惡意檔案 |
內容真實性分析 | 資料導入點,在 KYC 決策之前 | AI 生成的訊號、元資料、處理 | 由人工智慧生成的自拍照、換臉的身份證照片 |
自拍與身分證照片比對 | KYC 驗證步驟 | 臉部相似度 | 遭竊或不符的身份證明文件 |
申請人資料驗證 | 帳戶核准前 | 社會安全號碼與地址紀錄 | 利用遭竊的社會安全號碼建立的虛假身分 |
例外路由與人工審查 | 高風險決策佇列 | 不確定的裁決,加劇風險 | 有些情況無法僅靠單一檢查來解決 |
AI 內容檢查器新增 ID 真偽檢測功能
AI Content Inspector 將身分證明文件真偽檢測功能直接整合至「MetaDefender 」流程中,無需再使用獨立工具來審核身分證明文件與自拍照。對於受監管的客戶開戶團隊而言,這意味著能在原本僅進行「自拍照與身分證明文件比對」檢查的同一個環節,直接篩查合成身分與 AI 生成的臉部影像。
AI Content Inspector 作為獨立引擎,運行於 MetaDefender™Core 及 MetaDefender™Cloud 之中,並與 Metascan™Multiscanning 、Deep CDR™ 技術以及 Proactive DLP™ 技術並行運作。已部署MetaDefender 的組織,無需新增供應商或進行獨立的整合專案,即可新增身分證明文件真偽判定功能。
將 AI 內容檢查器新增至您的MetaDefender 部署中,將原本用於偵測發票與理賠詐欺的內容真實性檢測功能,延伸應用至身分證件照片、自拍照及入職文件。
常見問題
何謂「合成身分詐欺」?
合成身分詐騙是將被盜的真實資料(最常見的是社會安全號碼)與捏造的個人資料結合,藉此建立一個與真實申請人無關的身分,其目的在於長期通過入職審查,而非僅觸發單一可疑的申請。
在用戶註冊過程中,人工智慧生成的身分詐騙是如何運作的?
詐騙者透過合法申請人使用的相同入口網站,提交由人工智慧生成或經篡改的身分證照片、自拍照及佐證文件。由於這些檔案不含惡意軟體,標準的檔案安全工具會將其放行,而詐騙行為僅在內容本身經過驗證時才會浮出水面。
KYC 核查能否偵測到深度偽造(deepfake)或由人工智慧生成的身分證明文件?
標準的「認識你的客戶」(KYC)核查程序會確認圖片格式與完整性,並將自拍照與身分證照片進行比對。這兩項步驟原本並非為了偵測所提交的圖片是否由人工智慧生成或經過篡改,因此,經過換臉處理的自拍照仍能通過自拍照與身分證照片的比對。
哪些跡象會暴露一份由人工智慧生成的身分證明文件或自拍照?
感測器指紋不一致、壓縮失真、元資料不符以及結構異常,每項都提供部分線索。AI Content Inspector 將這些線索與水印偵測技術(例如 Google SynthID)結合,整合成一項附有可信度評分的判定結果。
身分詐欺與我們先前在關於 AI 生成發票詐欺的部落格文章中探討的發票詐欺有何不同?
發票詐欺是利用偽造的文件(例如發票或收據)來瞄準付款決策;身分詐欺則是利用偽造或篡改的身分證明文件、自拍照或地址證明文件來瞄準身分驗證決策。這兩種詐欺手法都利用了同一個漏洞:即使檔案中不含惡意軟體,其聲稱所代表的內容仍可能屬虛假。
