關鍵要點
- 我們即將推出的服務: OPSWAT 即將推出適用於 Microsoft 365 的MetaDefender (前身為MetaDefender 、Cloud 及Email Security ),旨在為 Microsoft 電子郵件和 Teams 提供 Microsoft 365 檔案威脅防護。
- 為何這很重要:如今檔案能透過電子郵件和 Teams 對話快速傳輸,從而為遭惡意利用、可疑及受密碼保護的內容創造了傳播途徑。
- 適用對象:需要超越原生控制措施、具備分層檢查、資料淨化及可稽核性,且不影響 MX 記錄的安全、IT、SOC、合規性及 Microsoft 365 團隊。
一份來自可信發件人的檔案送達,看起來十分尋常,以致無人多加留意。該檔案從收件匣轉移至 Teams 聊天室,在那裡,更多人可以開啟、轉發並據此採取行動。這種工作流程是日常業務的常態,而攻擊者正是利用了這種「日常」的特性。
2026 年 9 月 29 日,OPSWAT 將推出適用於 Microsoft 365 的 MetaDefender™(前身為 MetaDefender™Cloud Email Security )。此次推出將OPSWAT 的威脅防禦範圍,從電子郵件擴展至透過 Microsoft Teams 共享的檔案。
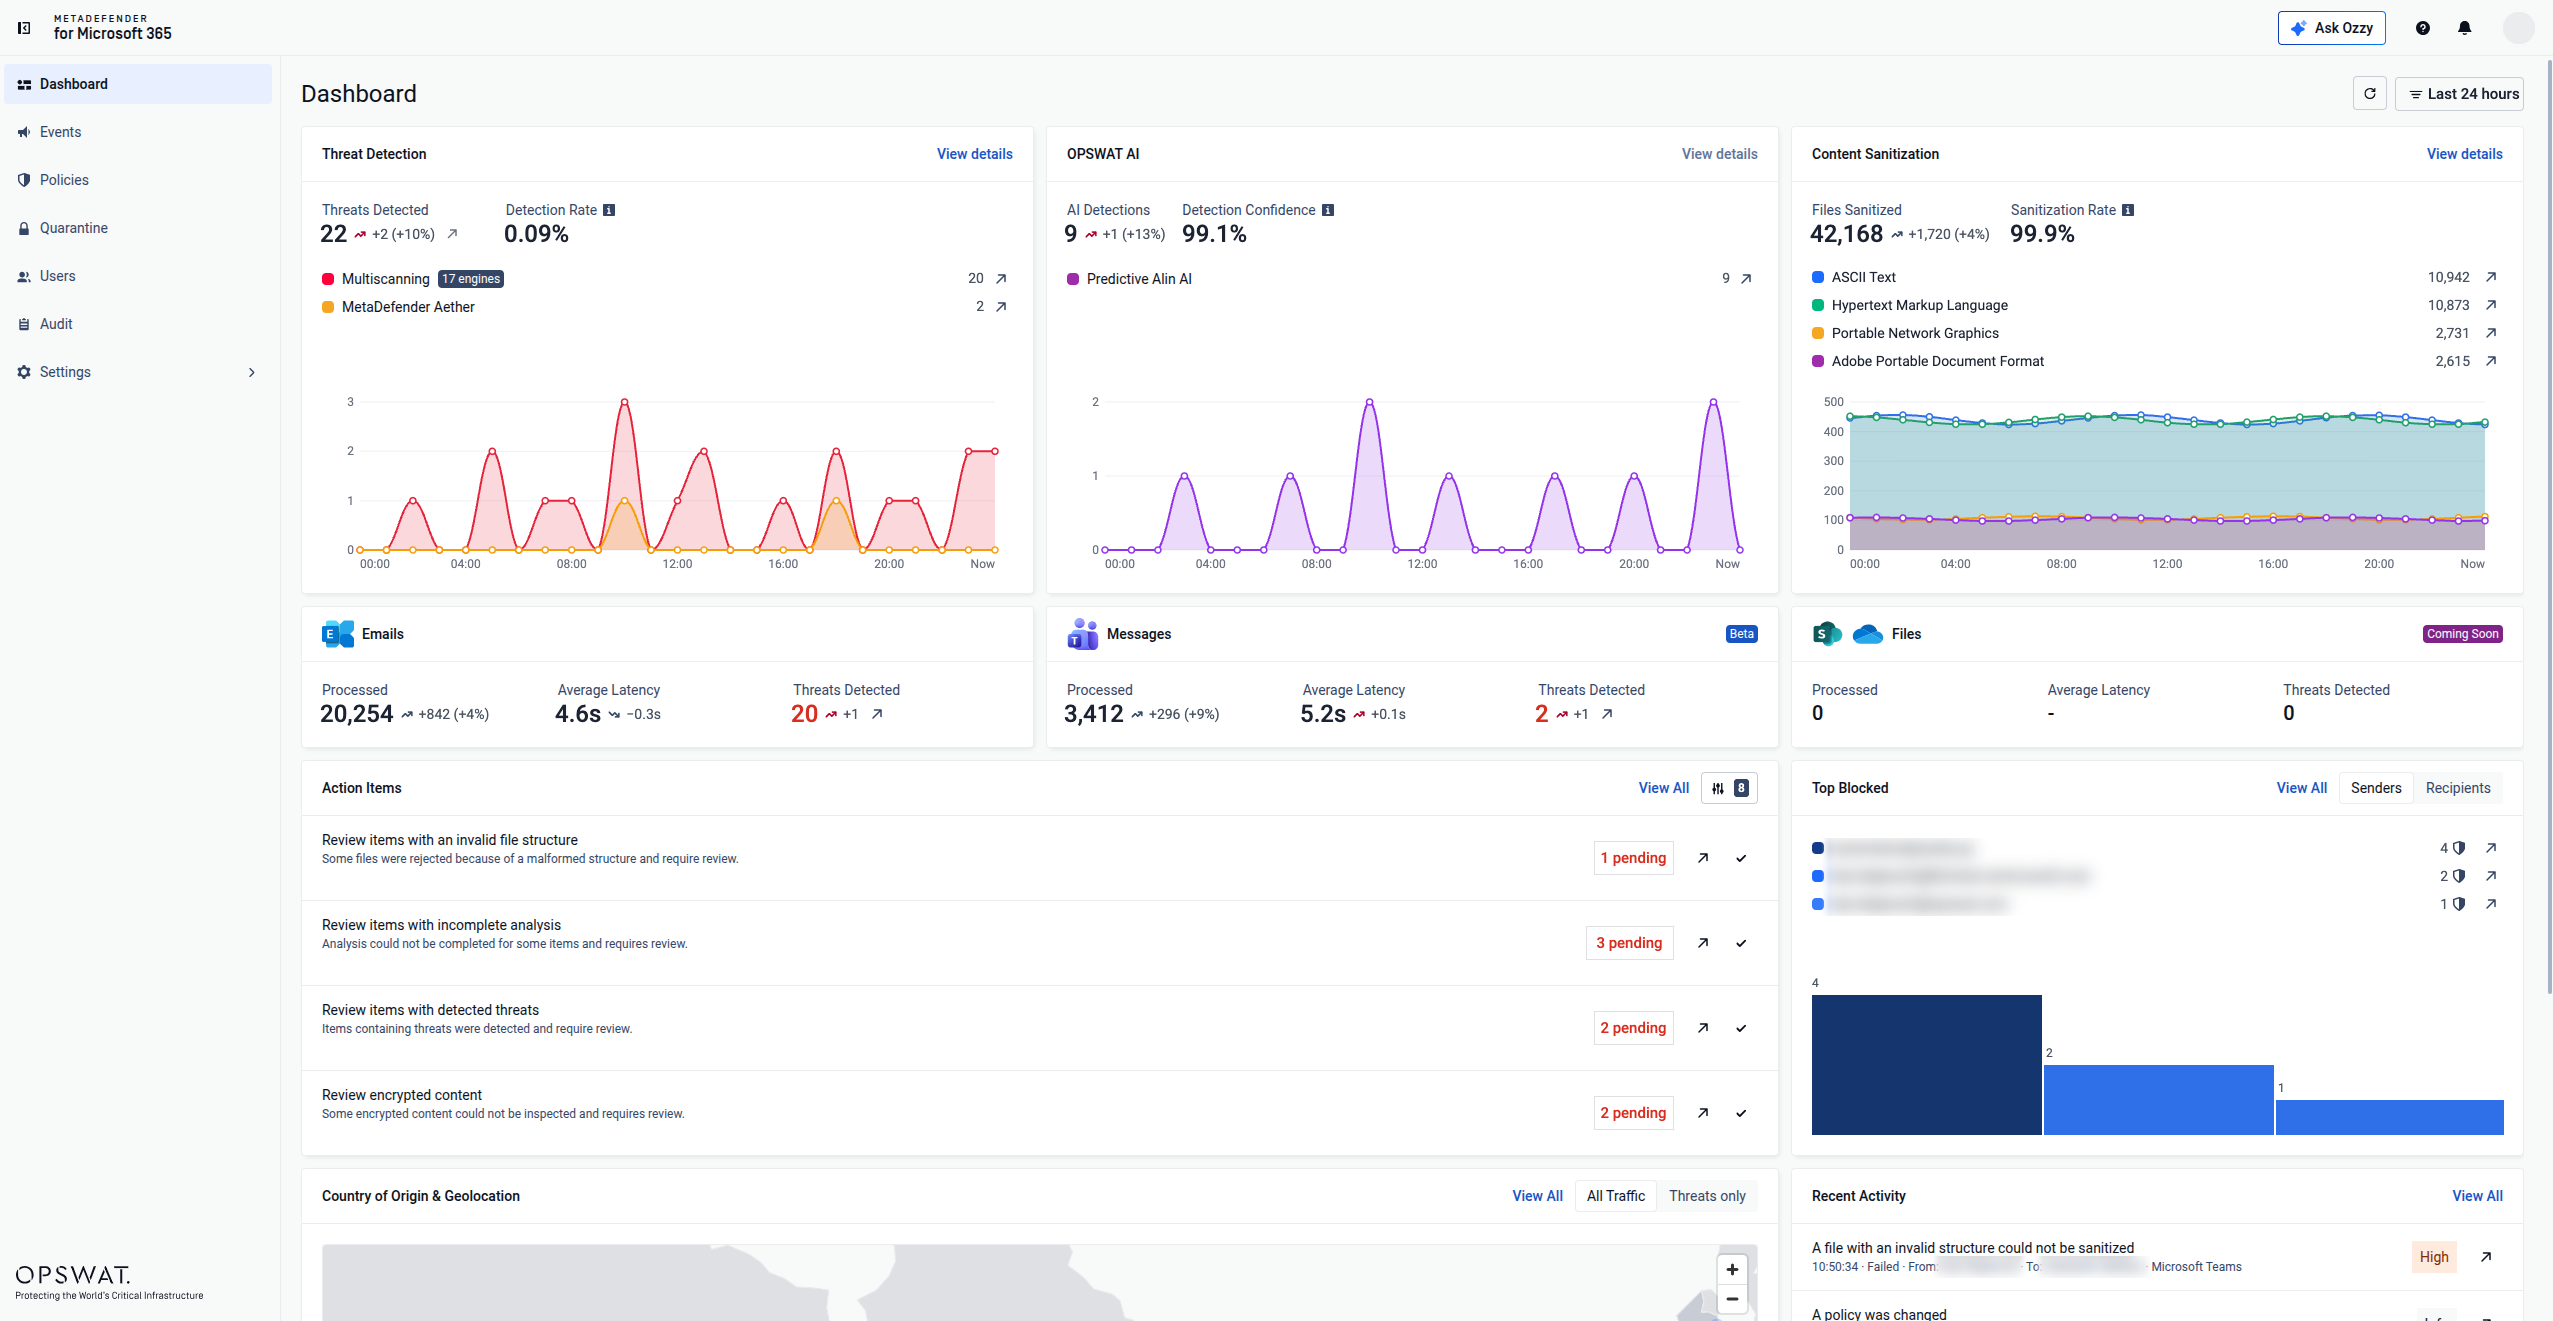
MetaDefender Microsoft 365 版是OPSWAT推出的檔案威脅防禦解決方案,用於檢查並清理 Exchange Online 和 Microsoft Teams 中的檔案。它新增了 Metascan™Multiscanning、 Deep CDR™ 技術、 MetaDefender Aether™,以及 Predictive Alin AI——一款由人工智慧驅動的惡意軟體分析引擎,其功能超越微軟原生控制機制,有助於將風險暴露降至最低,並在惡意軟體傳遞後進行修復。
為何這次發布如此重要
今年稍早, MetaDefender Cloud Email Security 推出時便懷抱明確目標:協助組織強化對 Exchange Online 的防護。這項基礎至今依然穩固。 真正改變的是人們的工作方式:根據《微軟 2025 年工作趨勢指數年度報告》,現在每位員工平均每天會收到117 封電子郵件和 153 則 Teams 訊息。這項數據反映出,以即時通訊為基礎的協作已多深地融入日常工作中。隨著檔案在收件匣、Teams 聊天室和頻道之間流動,安全性必須延伸至員工每天使用的協作工具。正因如此,OPSWAT 正將其安全範圍從電子郵件擴展至 Microsoft Teams。
透過適用於 Microsoft 365 的MetaDefender ,系統會對經由 Exchange Online 和 Microsoft Teams 傳輸的檔案進行檢查、分析與淨化,增添了深入的檔案層級審查機制,不僅能與 Microsoft 原生控制措施相輔相成,更能讓資安與 IT 團隊對 Microsoft 365 的惡意軟體防護措施擁有實質的掌控權。
MetaDefender for Microsoft 365 如何提供協助
- Exchange Online:無需變更 MX 記錄即可實現內嵌式電子郵件防護;電子郵件在送達收件匣之前,會先經過篩檢,若被判定為惡意郵件,則會自動送入隔離區。
- Microsoft Teams:針對在聊天室和頻道中分享的檔案進行檢查與淨化。
MetaDefender Microsoft 365 整合了四項OPSWAT 技術,以支援 Microsoft 365 在電子郵件和 Teams 中的檔案威脅防範:
| 技術 | 功能說明 |
| Metascan™ Multiscanning | 將電子郵件和檔案並行傳送至多達 17 個反惡意軟體引擎進行檢測,以協助填補檢測漏洞。 |
| Deep CDR™ 技術 | 透過將每個檔案或附件視為潛在危害,移除腳本、巨集、嵌入式物件、QR 碼風險及違反政策之元素等主動內容,進而提供乾淨且可用的版本,為 200 多種檔案類型提供以預防為先的 CDR 安全防護。 |
| MetaDefender Aether™ | 採用基於模擬技術的動態惡意軟體分析,在邊界處偵測零日、隱蔽型及多階段威脅。其「Adaptive 」Sandbox 每台伺服器每天可分析超過 50,000 個檔案或附件,約 10 秒內即可結合威脅情報提供快速判定結果,並將行為與 MITRE ATT&CK 框架對應,以提供分析人員可直接使用的證據。 |
| 預測性 Alin AI | 透過分析檔案與電子郵件的結構及行為相關特徵,在無需仰賴簽名或沙箱觸發的情況下,即可在執行前提供惡意軟體判定結果。預測性 Alin AI 平均僅需 6.67 毫秒即可返回判定結果,假陽性率為 0.03%,偵測效能達 93%。 |
這些層級共同作用,有助於縮短暴露時間並減少傳送後的補救工作,同時在受支援的 Microsoft 365 工作流程中,強化針對已知威脅、隱蔽威脅及 AI 輔助威脅的檔案防護能力。
為什麼要選擇OPSWAT ?
許多 Microsoft 365 安全工具皆提供重要的基礎防護。對於電子郵件和檔案中包含受監管資料、供應商內容、客戶紀錄或營運依賴項目的組織而言,OPSWAT 則提供了另一層級的檔案審查機制。
受密碼保護的檔案往往會造成一個常見的兩難困境:若加以攔截,正當工作將因此受阻;若放行而不開啟檢視,這些檔案則可能成為安全盲點。MetaDefender for Microsoft 365 提供使用者自助式工作流程,以便輸入密碼。隨後,Deep CDR™ 技術會自動拆解檔案、移除潛在惡意內容、重新組建檔案,並將經過淨化且仍可正常運作的版本傳送給收件者。
MetaDefender 雖然 Microsoft 365 是一項新服務,但其建基的OPSWAT 技術,卻蘊含了20 多年的關鍵基礎設施專業知識。根據IBM《2026 年資料外洩成本報告》,由於資料外洩的平均成本已上升 12%,達到 499 萬美元,因此電子郵件和檔案的檢查必須達到所需的嚴格標準。
專為配合現有工作流程而設計
MetaDefender Microsoft 365 的此項功能將檔案威脅防禦整合至員工現已使用的 Microsoft 365 工具中,無需變更 MX 記錄、添購硬體,亦不會造成不必要的郵件流量中斷。透過針對 Exchange Online 的內嵌式防護,以及基於API 的 Microsoft Teams 防護機制,組織既能強化安全性,又能確保日常通訊與協作順暢進行。
| 對資訊安全長(CISO)的好處 | 降低 Microsoft 365 的內容風險,並展現超越 Microsoft 原生防護的多層級控制機制。 |
| SOC 的優勢 團隊的優勢 | 在單一平台上提升對 Exchange Online 和 Microsoft Teams 中可疑檔案的可視性,同時減少手動篩選工作。 |
| 合規 及風險團隊的益處 | 支援對流經適用範圍內的 Microsoft 365 工作流程之檔案進行檢查、消毒、報告及可稽核性管理。 |
| 對微軟的好處 365 管理員的優勢 | 為電子郵件和 Teams 增添防護,同時避免不必要的部署障礙。 |
了解 Microsoft 365 的「MetaDefender 」能為您的組織帶來哪些效益
請造訪產品頁面,了解「OPSWAT 」如何為 Exchange Online 和 Microsoft Teams 提供檔案威脅防護功能。
常見問題 (FAQ)
MetaDefender 、Cloud 、Email Security 這些網站怎麼了?
MetaDefender Cloud Email Security 現已演進為適用於 Microsoft 365 的「MetaDefender 」。其雲端電子郵件安全功能依然保留,且受保護範圍現已擴展至 Microsoft Teams,涵蓋聊天室與頻道中分享的檔案,以及電子郵件。
Microsoft 365 檔案威脅防範是指什麼?
這意味著在檔案傳輸經過 Exchange Online 和 Microsoft Teams 時,對其進行檢查、分析與淨化,而非僅將保護範圍限於電子郵件。
僅靠 Microsoft Defender for Office 365 是否就足夠了?
Microsoft 原生控制項提供了基礎防護。MetaDefender for Microsoft 365 在原生控制項之外增添了多層防護機制,包括 MetascanMultiscanning 、Deep CDR™ 技術、MetaDefender Aether 以及 Predictive Alin AI。這為組織提供了多項獨立的檢查機制:多引擎檢測、淨化處理以及行為分析。
在 Microsoft Teams 中分享的檔案能否進行惡意軟體掃描?
是的,適用於 Microsoft 365 的MetaDefender 會對透過 Teams 聊天室和頻道分享的檔案,套用多引擎掃描、Deep CDR™ 技術淨化以及基於模擬的沙盒分析。
部署是否需要變更 MX 記錄?
不,Microsoft 365 的MetaDefender 能在不變更 MX 記錄、硬體或郵件流的情況下,為 Microsoft 365 增添電子郵件安全防護。
它如何處理受密碼保護的檔案?
使用者可透過自助服務入口網站提供密碼。我們的產品會自動套用該密碼,對檔案進行檢查、拆解、移除潛在惡意內容,並重新組建檔案,最終交付經過淨化且可正常運作的版本,無需經過例行性的管理員驗證。若偵測到威脅,該檔案將被送至隔離區,供資安團隊進一步調查。