主要心得
MetaDefender Core 此外,MetaDefender 與Cloud 皆基於相同的OPSWAT 檔案安全技術運作,僅在部署方式上有所不同;前者部署於您自身的基礎架構內,後者則以託管式 SaaS 服務的形式提供。正確的選擇取決於您的合規義務、擴展需求以及基礎架構管理的資源投入,而非取決於哪款產品「更好」。
Gartner預測,2027 年全球終端使用者在公有雲服務上的支出將超過 1 兆美元;而到 2028 年,雲端運算預計將成為大多數組織的業務必需品。這通常是因為其具備可擴展性和敏捷性。
然而,當這種邏輯具體應用於資安領域時,許多團隊卻對遷移持猶豫態度。將檔案資安交由他人的基礎架構管理,可能會讓人感覺像是將治理權與控制權拱手相讓,或是為攻擊者開闢新的攻擊途徑。正是這種猶豫,才更凸顯出雲端檔案資安必須基於其自身優勢來闡明其必要性,而非僅因其他一切都在遷移至雲端,就理所當然地認為其具有優勢。
本文將MetaDefender™Core與MetaDefender™Cloud進行比較,以便您決定哪一款更適合貴組織。
MetaDefender Core 與MetaDefender Cloud 之間有什麼區別?
MetaDefender Core 這是一套完全部署並管理於您自身基礎架構內的本地端檔案安全平台。對於已採用「SaaS 優先」技術架構的組織而言,透過MetaDefender Cloud 提供的 SaaS 檔案安全服務,可延伸此一模式;該服務採用相同的檔案安全技術,以託管式 SaaS 服務的形式提供,並由OPSWAT 負責託管與維護。
考量 | MetaDefender Core | MetaDefender Cloud |
部署 | 由客戶管理 | SaaS的 |
基礎設施管理 | 你 | OPSWAT 發布 |
基礎設施控制 | 全面且直接的控制 | 託管服務 |
擴展 | 由你來規劃 | Cloud基於……、隨需而定 |
地理覆蓋範圍 | 無論您將它部署在何處 | 多個OPSWAT 地區(美國、德國、加拿大、澳洲、日本、印度、新加坡、以色列) |
API 整合 | 支援 | 專為此而設計 |
最適合 | 受控、隔離且主權受限的環境 | SaaS、分散式、雲端優先的營運模式 |
哪種部署模式最適合您的營運模式?
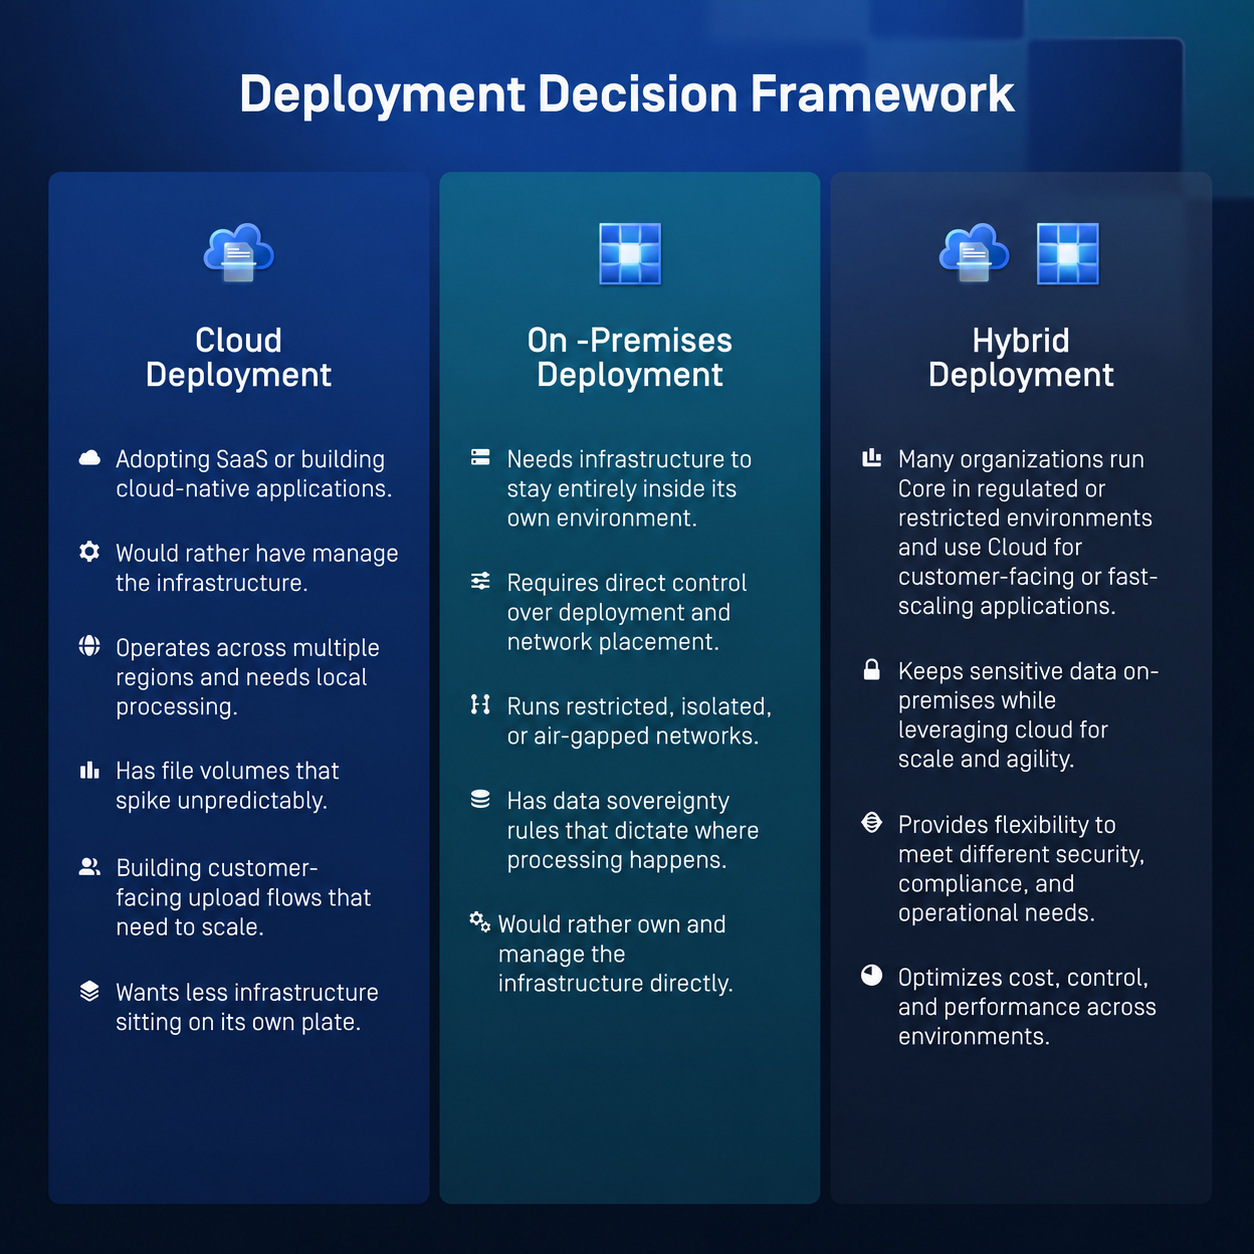
選擇合適的部署模式,關鍵在於貴組織需要對基礎架構本身行使多少直接控制權。
MetaDefender Core 當您需要以下情況時,這就說得通了:
- 基礎架構完全由您掌控;因為有些組織無法依賴非自有基礎架構。
- 部署於您自身的環境中,包括物理隔離或隔離的網路;這些網路在設計上完全無法連接到外部服務。
- 一種由嚴格的內部政策所決定的網路架構;為符合這些政策,某些系統必須設置在特定位置。
- 全面掌控營運架構;某些團隊需要這種層級的實務掌控權,以符合內部稽核或營運需求。
- 為了符合監管或主權方面的要求,這些要求明確規定「這必須保留在本地,絕無例外」。在某些產業和司法管轄區,這是一項法律條件。通常適用於關鍵基礎設施或政府機構,在這些領域中,此等級的控制往往是不可協商的。
MetaDefender Cloud另一方面,此方案適合那些傾向於(且在法律上允許)將檔案安全作為託管服務來部署,而非自行營運的組織。這意味著修補程式、更新及基礎架構均由OPSWAT 負責管理,而非由貴組織負責。
- 該服務涵蓋多個地區,包括美國、德國、加拿大、澳洲、日本、印度、新加坡及以色列;因此,若您在世界各地開展業務,便可選擇將資料處理維持在該地區內,並限制在特定國界範圍內。
- 這與「SaaS 優先」策略自然相輔相成。若貴組織的大部分其他營運已仰賴 SaaS,那麼導入MetaDefender Cloud 將能延續相同的運作模式。
在Core 與Cloud 之間,基礎架構管理有何變化?
透過MetaDefender Core ,您的團隊可自主管理基礎架構:包括伺服器配置、套用更新、監控正常運作時間,以及規劃容量。透過MetaDefender Cloud ,OPSWAT 負責管理底層的 SaaS 基礎架構、維護及服務更新。
基礎設施管理會影響政策嗎?
您的政策、整合方案、工作流程、事件應變以及資料保護決策,全都仍由貴組織負責。簡而言之,透過MetaDefender Core ,從政策決策到基礎架構管理,一切皆由您負責。透過MetaDefender Cloud ,OPSWAT 負責維護基礎架構,但制定規則的仍是您。
如果您的團隊寧願將工作時間花在設計更完善的偵測政策上,而非進行修補程式更新與容量規劃,那麼轉用MetaDefender Cloud 便是明智之舉。若您的團隊因合規要求而需要將所有作業保留在內部處理,MetaDefender Core 則能讓您保有此選項。
MetaDefender (Cloud )是如何應對檔案處理需求的擴展的?
隨著客戶增加、推出新應用程式或拓展至新地區,檔案處理量很少會維持不變。您肯定不希望遇到這種情況:原本每天處理 1,000 個檔案的上傳入口網站,突然需要處理 50,000 個檔案。
透過MetaDefender Core ,擴展能力意味著您的團隊能預先根據需求進行預測並配置資源。透過MetaDefender Cloud ,其用量計費模式會隨使用量動態調整,因此您無需在實際需求出現前就預先購買基礎架構資源。
這對以下情況通常最為重要:
- 發展迅速但發展軌跡難以預測的企業
- 工作負載波動或突發性較大的組織
- 流量波動的客戶端上傳入口網站
- 分散式組織新增地區或業務單位
- 將檔案安全性整合至自家產品中的 SaaS 供應商
MetaDefender (Cloud )是否與MetaDefender (Core )採用相同的安全技術?
是的。無論您的組織部署的是MetaDefender Core 還是MetaDefender Cloud ,其防護機制皆建基於相同的技術架構。
- Metascan™Multiscanning :沒有任何單一的反惡意軟體引擎能夠偵測到所有威脅;各廠商各自的偵測邏輯都存在其他引擎所沒有的盲點。Metascan 會將檔案並行傳送至多個引擎進行掃描,因此威脅能同時逃過所有引擎偵測的機率大幅降低,而您所能獲得的偵測率,也遠高於任何單一反病毒產品所能提供的。
- Deep CDR™ 技術:某些威脅是指惡意程式碼嵌入在表面上合法的檔案中,例如巨集或遭利用的 PDF 物件。Deep CDR™ 技術透過僅使用已知安全的元件來拆解並重建每個檔案,從而徹底避開檢測難題。最終傳遞給使用者的檔案,在結構上就是乾淨的。
- 主動式 DLP™:即使檔案表面上無虞,若其中包含不應出現的資訊(例如客戶的社會安全號碼、支付卡號或受保護的健康資訊),仍可能構成合規事件。Proactive DLP 會掃描檔案內容以偵測敏感資料模式,並能在這些資料離開您的環境之前進行遮蔽或封鎖,從而封堵惡意軟體掃描無法偵測到的資料外洩點。
- MetaDefender Aether:整合威脅聲譽、預測性 AI、Adaptive Sandbox 、威脅評分,以及由機器學習驅動的威脅獵捕功能,用以偵測已知、未知及具有隱蔽性的惡意軟體。它將分析結果集中整合為單一判定結果,協助 SOC 團隊更快做出回應、減少警報雜訊,並強化 SIEM/SOAR 及威脅獵捕工作流程。
- 預測性 ALIN AI:與僅能偵測已收錄威脅的簽名式偵測不同,預測性 ALIN AI 經過訓練,能夠辨識惡意檔案的行為與結構,因此無需掃描檔案即可預測感染。
- AI 內容檢查器:隨著 AI 生成及 AI 修改的內容在數位工作流程中日益普遍,AI 內容檢查器為這類新興內容類別提供了可視性。它能分析檔案、圖片和文件,協助識別 AI 生成的內容,使組織能更清楚地了解在其環境中流通的內容來源與性質。
Cloud 此外,還具備一些僅在共享基礎架構模型中才有意義的功能:
- 客製化安全工作流程:醫院與銀行的檔案接收要求並不相同;若強行讓兩者都遵循相同的工作流程,可能會導致檔案的安全性過高或過低。客製化工作流程功能讓您能精確設定應執行哪些技術、以何種順序執行,以及在何種條件下執行。
- 私有掃描與處理,因此您的檔案資料不會在不同租戶之間共享
- 可查閱已處理物件的相關資訊,以確切了解檔案在檢查過程中發生了什麼情況
- 暫時存取已清理的檔案;無需永久儲存即可檢索已清理的輸出結果
- BYOK 讓您能夠掌控用於保護已清除資料檔案的加密金鑰,而底層基礎設施則仍由OPSWAT 負責管理。
企業與分散式組織在遷移至Cloud 之前應考慮哪些事項?
在企業級層面採用 SaaS 安全平台時,仍需考量一些功能比較表中未列出的額外因素。
橫跨各團隊與業務單位的集中式治理
當檔案安全措施在各部門間推行時,政策往往會出現偏差:某個團隊在發生事件後會加強其資料外洩防護(DLP)規則,而另一個團隊卻從未更新過其掃描設定。集中式治理意味著一套政策框架適用於所有地方,因此高層做出的安全決策,無論檔案從何處進入組織,都會逐級貫徹執行。
與現有組織架構的對接
安全平台應與組織架構相配合,例如業務單位、地區或產品線。基於角色的存取權限或政策所有權,必須與報告線及營運邊界相吻合。
SIEM 整合
那些被孤立在獨立控制台中的檔案安全事件,是您的 SOC 永遠無法在完整脈絡下掌握的事件。應將掃描結果、威脅偵測及政策行動匯入現有的 SIEM 系統,使檔案型威脅能與其他遙測資料相互關聯。
區域可用性與延遲
為了在使用量增加時仍能維持可預測的效能,組織應在接近檔案產生地點的區域內處理檔案;否則可能會出現延遲,而這個問題在規模擴大時會愈發嚴重,特別是在大型企業中。
資料存放地規定
某些產業受資料駐留法規的法律約束,必須確保特定資料絕對不得跨境傳輸。檔案實際處理的地點,將決定該部署是否符合法規要求。
一致的控制措施
當安全政策能在所有業務單位中一致地實施與執行時,其效力便最為強大,從而能減少因過時或不一致的控制措施所造成的漏洞。
MetaDefender Cloud 在多個團隊、應用程式及地區之間實施一致的檔案安全控制措施,並可在美國、德國、加拿大、澳洲、日本、印度、新加坡及以色列進行資料處理。實際上,相較於透過單一託管服務在各處執行相同規則,若採用分散於多個站點的內部部署基礎架構,要達成這種一致性往往更為困難。
在合規方面,MetaDefender Cloud 透過在敏感資料離開您的環境之前,識別並管控各類檔案中的敏感資料,以符合 HIPAA、PCI DSS 及 GDPR 等規範要求。您可在此處查閱MetaDefender Cloud 的合規與認證資訊。
API 驅動的檔案安全機制是如何運作的?
API基於檔案的資安機制,是在檔案進入系統的瞬間即進行掃描與清理,而非需要由人手動觸發的獨立步驟。
MetaDefender Cloud其檔案掃描服務API 可讓您將惡意軟體掃描功能直接整合至您的應用程式中。當檔案傳入應用程式時,系統會立即進行掃描與淨化,並套用相關政策決策,而應用程式則會持續運作。無需任何人點擊任何按鈕,檔案安全服務API 便會自動觸發檢查流程。
實際上,這體現在:
- 面向客戶的上傳入口網站,客戶上傳的每份檔案在進入您的系統之前,都必須經過檢查。
- SaaS 應用程式,其中檔案處理往往是產品體驗的核心。
- Cloud 儲存工作流程,能在檔案一進入儲存桶或儲存裝置的瞬間即刻擷取,在代理程式或員工取用之前。
- 文件處理系統,其中掃描或提交的檔案會直接進入業務流程,無人事先進行審閱。
- 協作平台,讓檔案能在人員、團隊及外部合作夥伴之間快速傳遞。
如果您正在開發雲原生產品,這正是您所需要的模式。這種安全機制是在線即時運作,並能跟上應用程式的運作速度,而非僅在有人執行檢查或於固定時間點才進行的安全檢查。請參閱技術頁面上的最新《API 》文件。
組織該如何讓資安能力與實際需求相匹配?
組織會根據需求變化,透過隨使用量變動而彈性擴充或縮減雲端惡意軟體掃描資源,來使資源容量與需求相匹配,而非從一開始就配置固定的最大資源量。
實際上,這能為您帶來什麼好處:
- 根據您所使用的資源,提供相應的雲端惡意軟體掃描能力。
- 工作負載之間有明確的區隔,因此某個應用程式的成長,不會成為另一個應用程式效能不佳的原因。
- 一種無需在每次新增使用案例時就進行改版的架構。
- 能夠在不影響其他工作負載的情況下,對其中一項工作負載進行擴展。
- 清楚掌握哪些流程正在消耗哪些資源。
檔案安全性通常並非一項獨立的決策。它往往是整個技術堆疊朝向「雲端優先」基礎架構轉型的更大變革中的一環。將檔案安全性遷移至MetaDefender Cloud 的企業,通常會同步進行多項變更。它們會:
- 減少其團隊必須直接維護的基礎設施數量。
- 將「安全即服務」的採用標準化,而非自行運作。
- 簡化架構,並移除無需保留在本地端的基础設施。
- 支援那些在設計上即分散於各區域的應用程式。
- 將資安運作轉向自動化、以API 為核心的工作流程。
- 更快地建置並發布雲原生應用程式。
如果您的技術堆疊中其他部分正在考慮上述轉型,檔案安全性就不應繼續留在本地端。將其移至Cloud 通常是合乎邏輯的一步。
何時採用「MetaDefender 」Cloud 是合理的,何時又不是
相同技術,兩種部署方式
這並非一場旨在推廣其中一項而貶低另一項的嚴苛比較。MetaDefender 、Core 以及MetaDefender 、Cloud 皆採用相同的OPSWAT 技術,只是針對兩種不同的需求進行了套裝化:
- MetaDefender Core 當您需要將基礎設施掌握在自己手中時。
- MetaDefender Cloud 當您希望將基礎架構管理交由他人處理,並透過API 獲取資安服務時。
評估您的架構、合規義務、成長軌跡以及對管理基礎設施的意願,那麼「該選哪一個」這個問題基本上就能自行得到解答。
如果沒有,這就是我們存在的意義。請與我們聯繫,我們的專家將根據您的具體環境,引導您做出決策。
常見問題:MetaDefender Core 對比MetaDefender Cloud
MetaDefender Core 與MetaDefender Cloud 之間有何區別?
兩者的核心差異在於部署方式:MetaDefender Cloud 是由OPSWAT 託管的一項受管 SaaS 服務,而MetaDefender Core 則完全部署並運作於您自己的基礎架構內。兩者皆基於相同的底層檔案安全技術堆疊運作,因此選擇取決於貴組織需要多少基礎架構控制權,而非哪一方能提供更強的保護。
MetaDefender (Cloud )是否將取代MetaDefender (Core )?
MetaDefender Cloud 是一種不同的部署模式,適用於基礎架構需求已轉向 SaaS 和雲原生運維的組織。OPSWAT 將持續支援並開發MetaDefender Core ,以滿足需要本地部署或隔離部署的組織需求。
我們是否應該將檔案掃描移至雲端?
這取決於您的架構。如果您採行「SaaS 優先」策略、跨區域部署、需處理變動的流量,或是希望採用以API 為核心的整合方案,MetaDefender Cloud 會是更合適的選擇。如果您有主權規範或採用物理隔離的網路,MetaDefender Core 很可能是您的最佳解決方案。
Cloud 檔案安全功能適合企業使用嗎?
是的。MetaDefender Cloud 支援集中式治理、SIEM 整合、多區域可用性,以及跨團隊與業務單位的一致性管控措施。請參照OPSWAT 的文件,確認是否符合您的特定合規需求。
MetaDefender (Cloud )能否掃描上傳至應用程式的檔案?
是的。MetaDefender Cloud 提供的API 服務,可讓應用程式在檔案上傳時即進行掃描,因此檔案在被應用程式或其儲存空間接受之前,便會先經過檢查與淨化。此功能適用於面向客戶的上傳入口網站、SaaS 應用程式以及雲端儲存服務。
MetaDefender (Cloud )是否支援Multiscanning 和 CDR?
是的。MetaDefender Cloud 提供與MetaDefender Core 相同的 Metascan™Multiscanning 及 Deep CDR™ 技術。無論您採用何種部署模式,檔案都會經過多個反惡意軟體引擎的掃描,並透過內容解除危害與重建進行淨化。
我們該如何在 SaaS 環境中擴展檔案安全性?
MetaDefender Cloud其使用模式可隨您的應用程式需求進行擴展。專用的API 資源池還讓您能夠獨立擴展個別工作負載。
如何透過 API 整合檔案安全性?
MetaDefender Cloud 透過 REST 介面API 提供掃描、清理及政策決策功能;上傳檔案、取得結果、執行決策,接著繼續進行。
適用於上傳平台、雲端儲存、文件系統以及 CI/CD 管道。
我們可以同時使用MetaDefender Core 和MetaDefender Cloud 嗎?
沒問題。MetaDefender Core 適用於受嚴格管控的環境,MetaDefender Cloud 則適用於面向客戶或需要快速擴展的應用程式。
MetaDefender Cloud 與MetaDefender Core 所採用的安全技術是否不同?
不。它採用相同的OPSWAT 技術堆疊(MetascanMultiscanning 、Deep CDR™ 技術Proactive DLP 以及預測性 AI),並額外提供一些針對 SaaS 的特殊功能,例如私有掃描和 BYOK。
為何要將檔案安全性移至雲端?
企業將檔案安全移轉至雲端,旨在隨著需求增長而擴展防護範圍,同時無需自行建置相應的基礎架構,並能透過 API 將掃描功能直接整合至應用程式中。對於在其他系統層級已廣泛採用 SaaS 的企業而言,此方案通常能自然地與其現有架構相容。
組織應在何時保留MetaDefender Core ?
當組織需要將基礎設施完全保留在自身環境內時(例如:物理隔離網路、嚴格的資料主權要求,或法規義務不允許在自身系統之外進行資料處理),應遵循MetaDefender Core 的規範。此要求通常最適用於關鍵基礎設施、政府機關及其他高度受監管的環境,在這些環境中,對基礎設施的控制並非可有可無。