OPSWAT 以下機構的信賴
10個中有7個
2,100+
100+
何謂金融服務的網路安全?
金融服務的網路安全,是指保護銀行、保險公司及資本市場機構所倚賴的資料、檔案與交易系統,同時符合相關合規要求,包括《數據保護法》(DORA)、《支付卡產業資料安全標準》(PCI DSS)、《通用銀行法》(GLBA)、《薩班斯-奧克斯利法案》(SOX)以及紐約州金融服務局(NYDFS)第 500 部分的規定。
由於金融機構會持續與客戶、供應商及監管機構交換文件,因此每個上傳的檔案都可能成為惡意軟體的潛在入侵點。
OPSWAT 為關鍵基礎設施提供由人工智慧驅動的網路安全解決方案。我們的 MetaDefender™ 平台可保障金融系統中檔案與資料層的安全,在現有的端點、網路及身分識別控制措施之外,對進入金融機構環境的每個檔案進行檢查與淨化。
為何檔案風險即是財務風險
客戶盡職調查(KYC)文件、交易檔案及付款文件可能攜帶惡意軟體,或包含經篡改的資訊。惡意檔案可能危及金融系統,而偽造的身分證明文件則可能助長合成身分詐欺,並削弱客戶身分驗證的效力。
DORA、PCI DSS、GLBA、GDPR 以及 NYDFS 第 500 部分均規定了安全與資料保護的義務,而各框架對文件記錄與證據的要求各不相同。防範惡意軟體有助於組織履行這些義務。
針對上傳、傳輸及儲存等不同環節分別採用不同的資安工具,可能會導致政策不一致及可視性支離破碎。金融機構無論資料存放於何處,都需要協調一致的檔案保護措施。
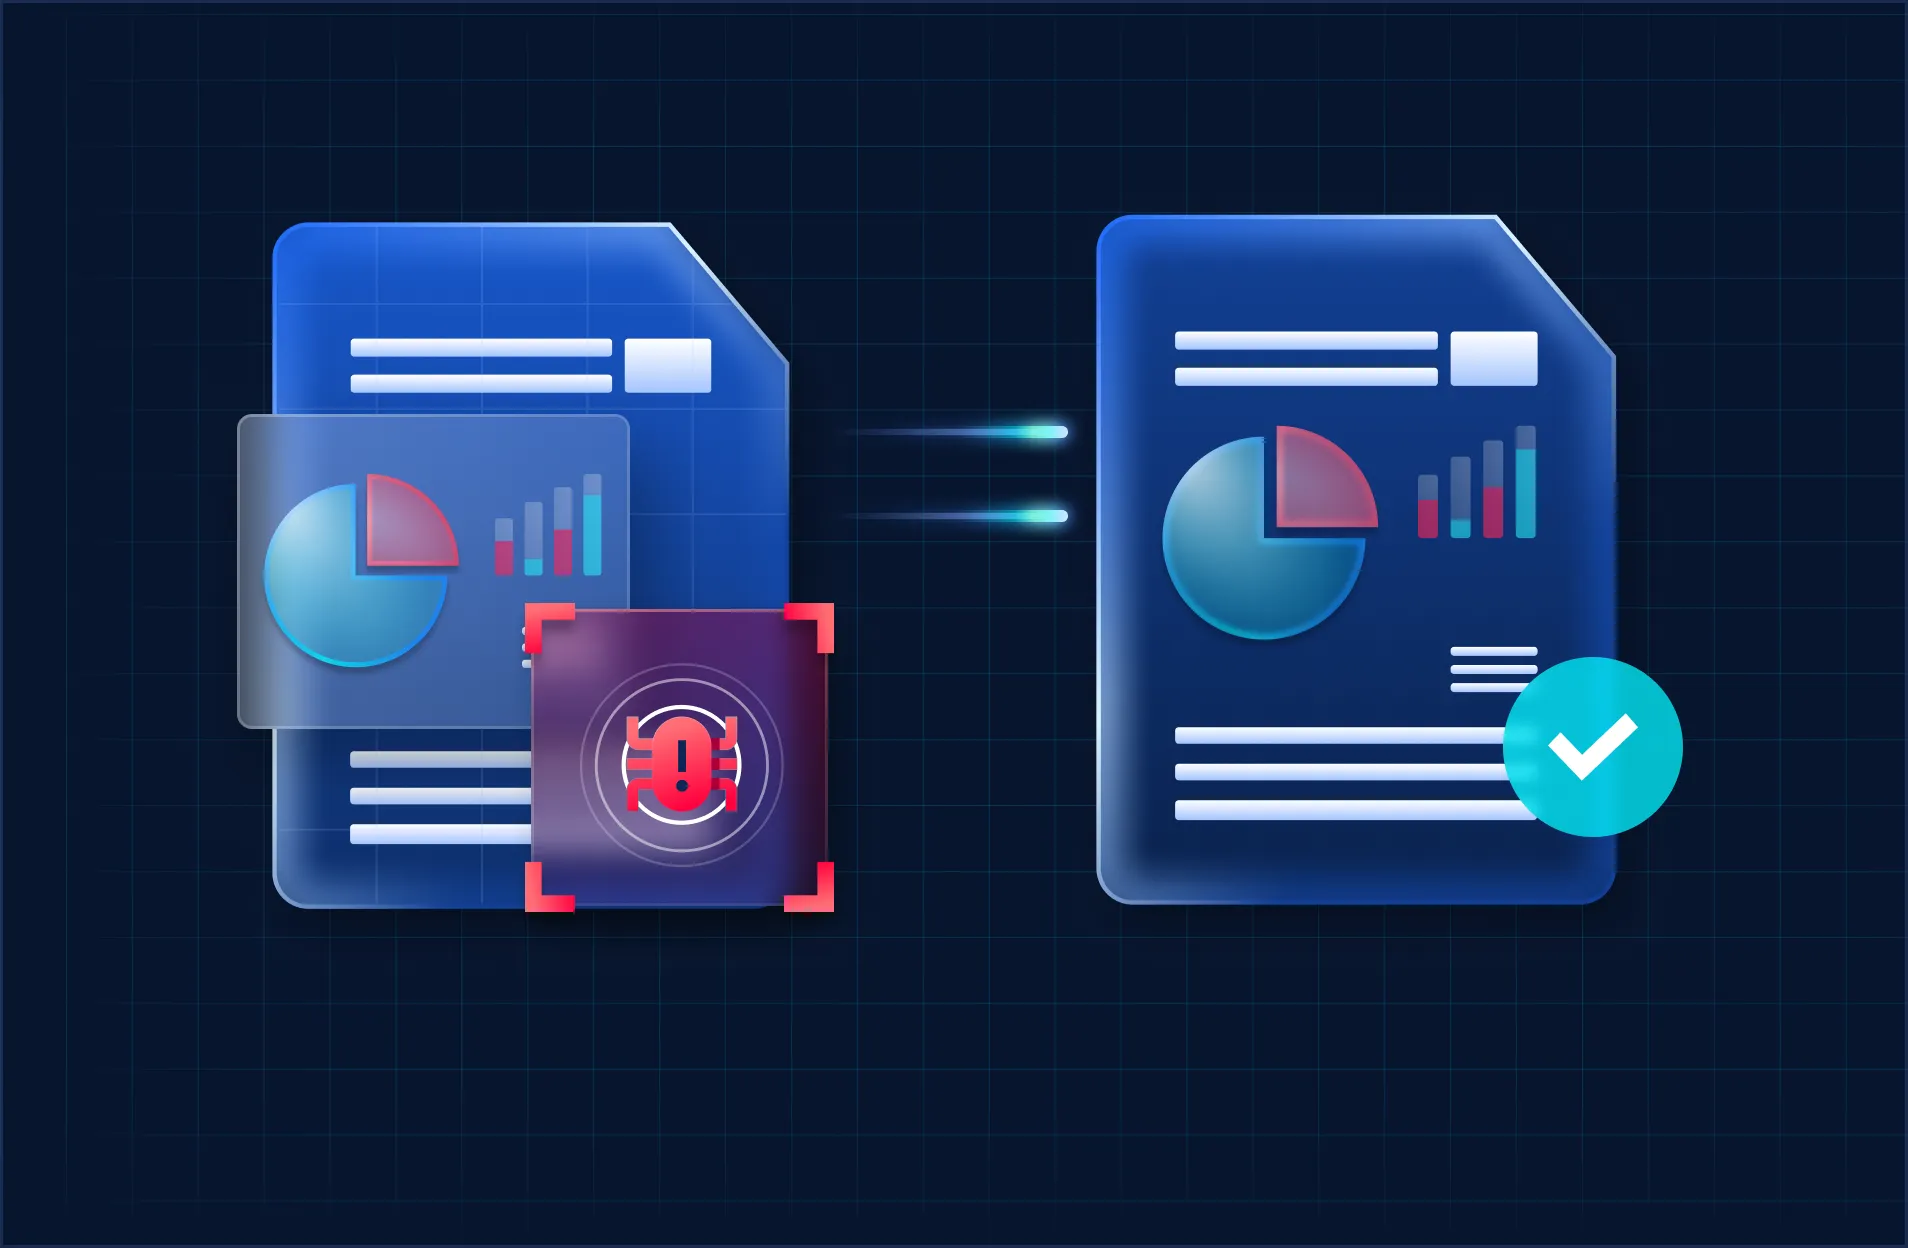
在整個財務檔案生命週期中,切勿輕信任何檔案
OPSWAT 在每個檔案通過財務工作流程之前、期間及之後,皆會對其進行檢查、清理並記錄。

OPSWAT 在您的財務保障體系中扮演什麼角色
OPSWAT 可確保檔案與資料層的安全,並與您現有系統架構中已有的端點、網路及身分識別工具協同運作。
金融機構通常會部署終端偵測與回應、網路安全,以及身分與存取管理系統。這些控制措施可保護裝置、網路流量及使用者。
OPSWAT 並透過專用的檔案檢查與內容淨化功能加以補充。MetaDefender 會檢查進入金融機構的檔案,無論這些檔案是透過客戶上傳、電子郵件附件、受管檔案傳輸、雲端儲存,還是可移除儲存媒體傳入。
在檔案抵達核心系統之前,嵌入式威脅便已被清除;此外,MetaDefender™ 平台可與現有的 EDR、防火牆及身分識別解決方案並行運作,協助客戶保護無論位於何處的資料。
| Endpoint (EDR) | 偵測並因應在裝置上執行的威脅 |
|---|---|
| 網路 | 控制流量並劃分環境 |
| 身分識別(IAM) | 規範哪些管理員可以存取哪些系統 |
| 檔案與資料 (OPSWAT) | 檢查、清理並記錄財務工作流程中的內容 |
使用案例
檔案上傳
Secure 與公眾檔案上傳Secure
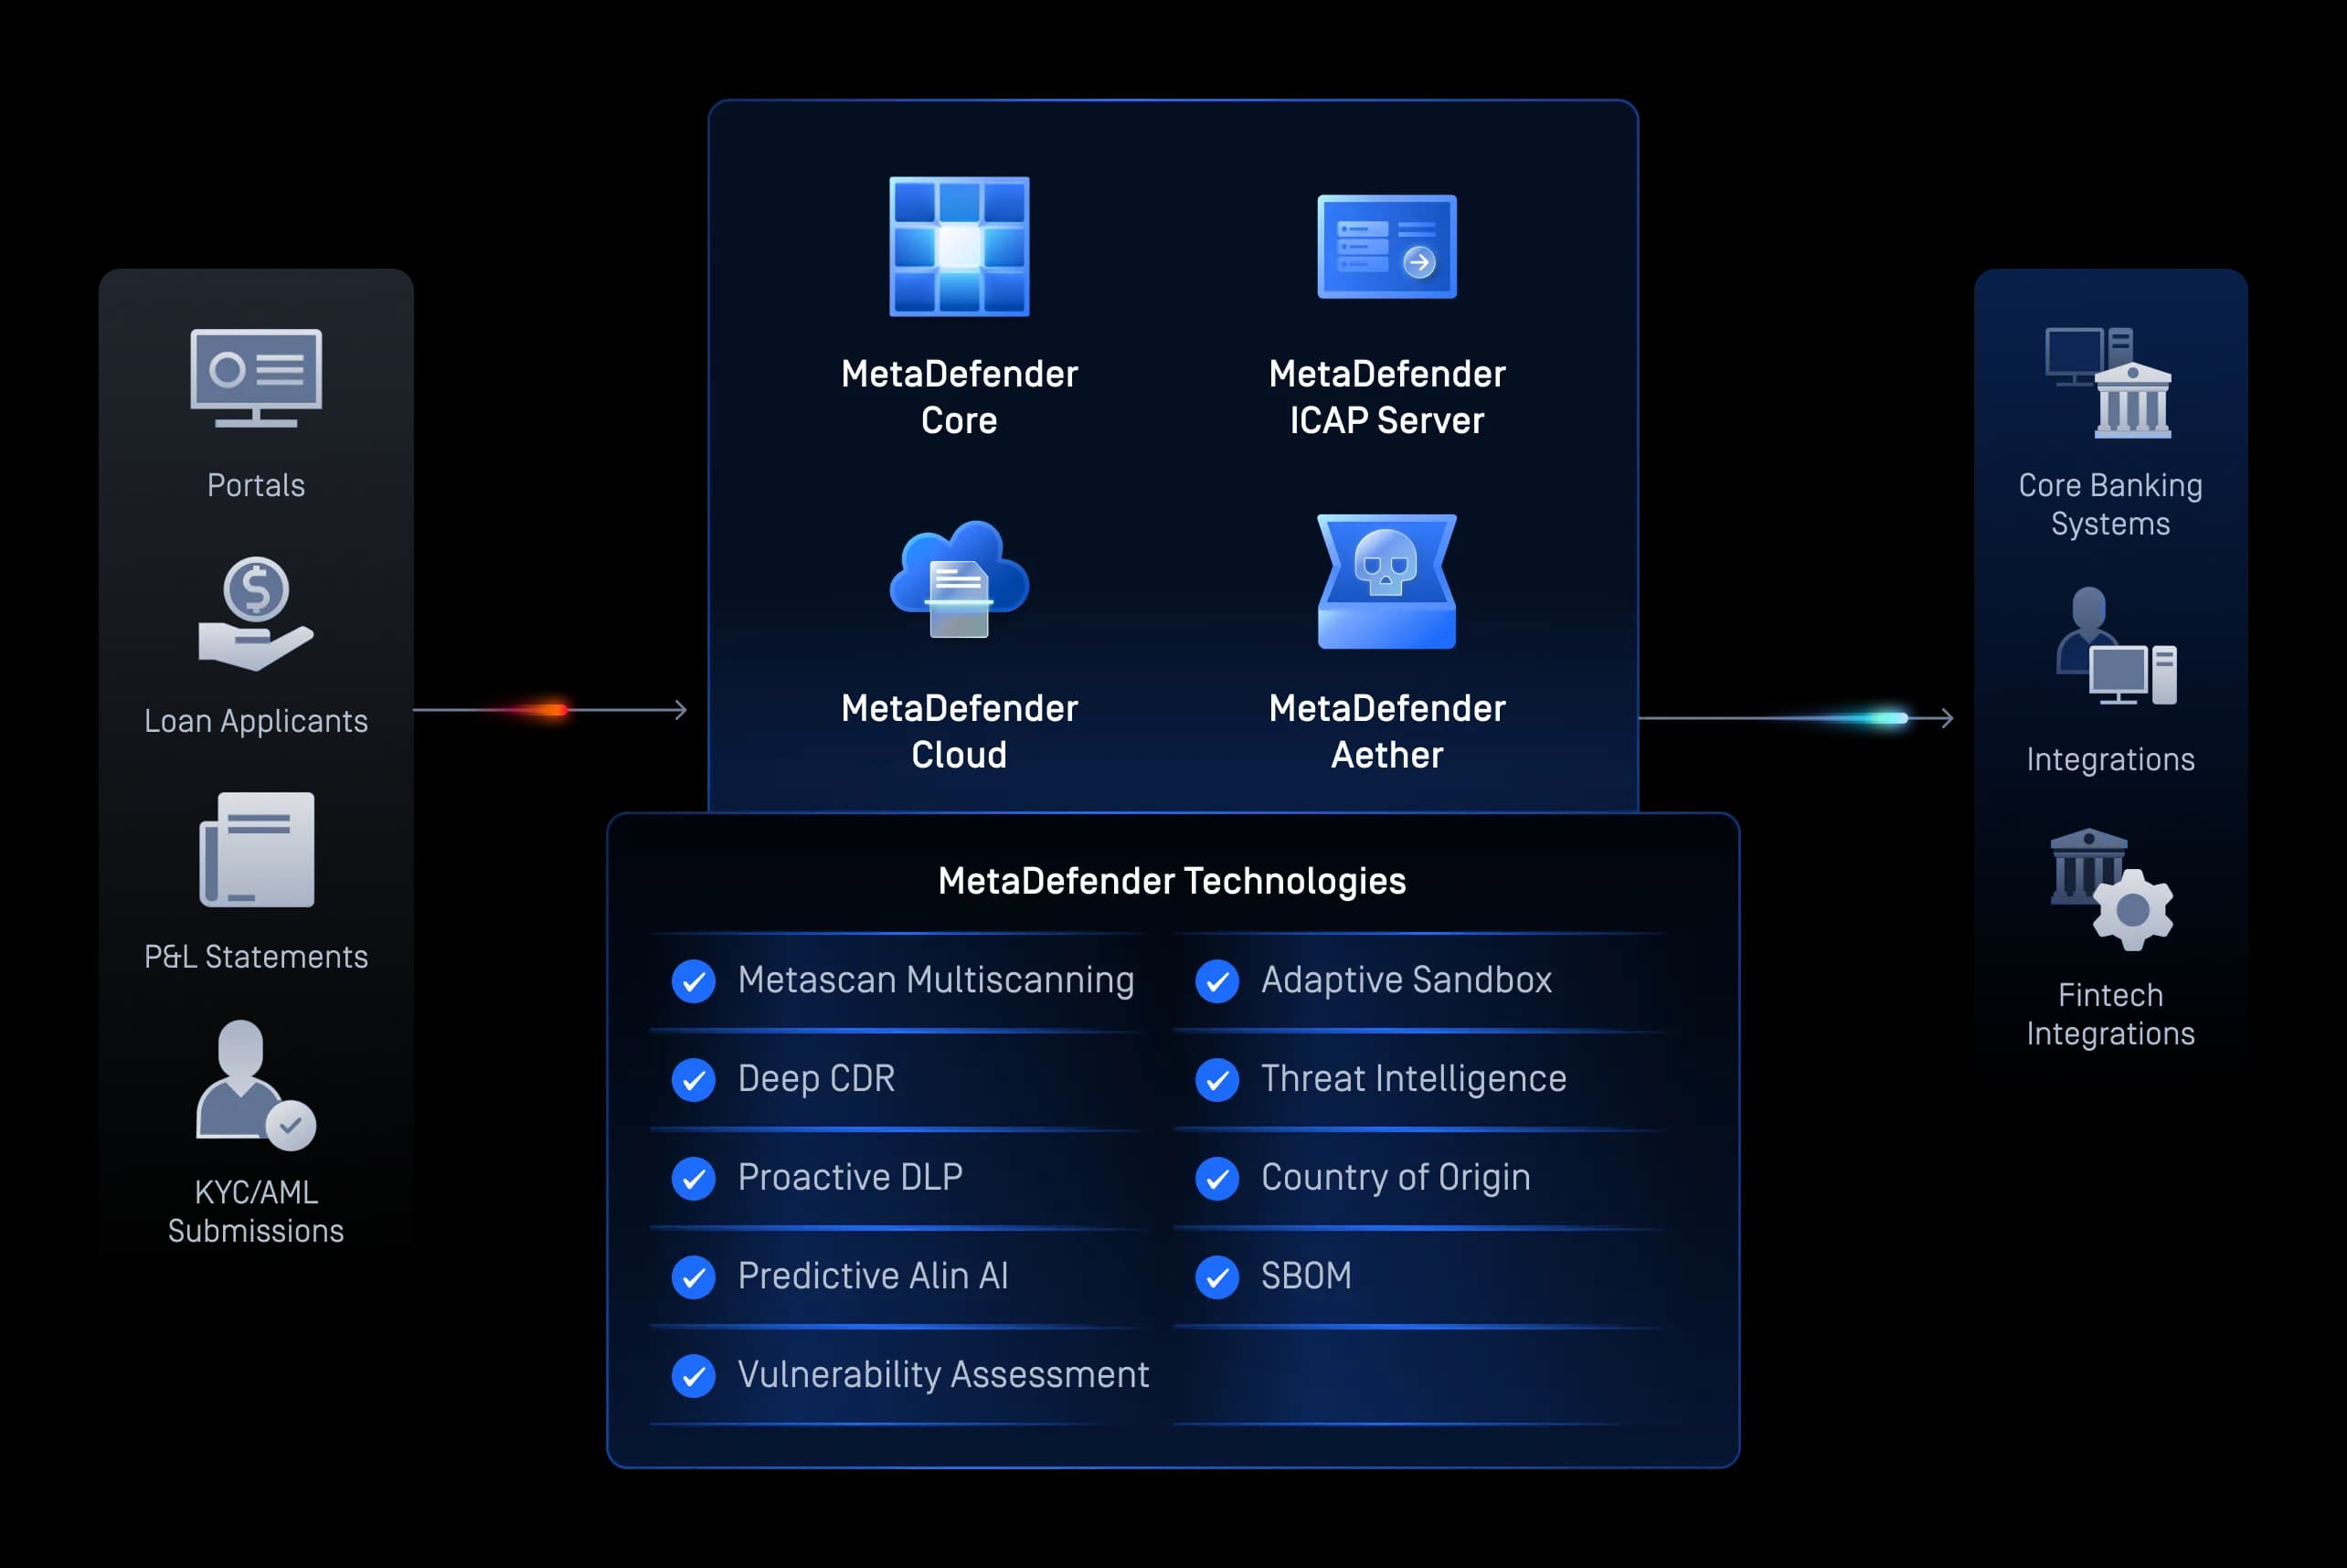
檢查並清理客戶提交的文件(包括客戶盡職調查檔案、貸款申請表、稅務表格及合約),以在上傳時移除惡意軟體、零日漏洞及外洩的敏感資料,同時不影響客戶入駐流程。
檔案傳輸
Secure 傳輸與電子郵件協作
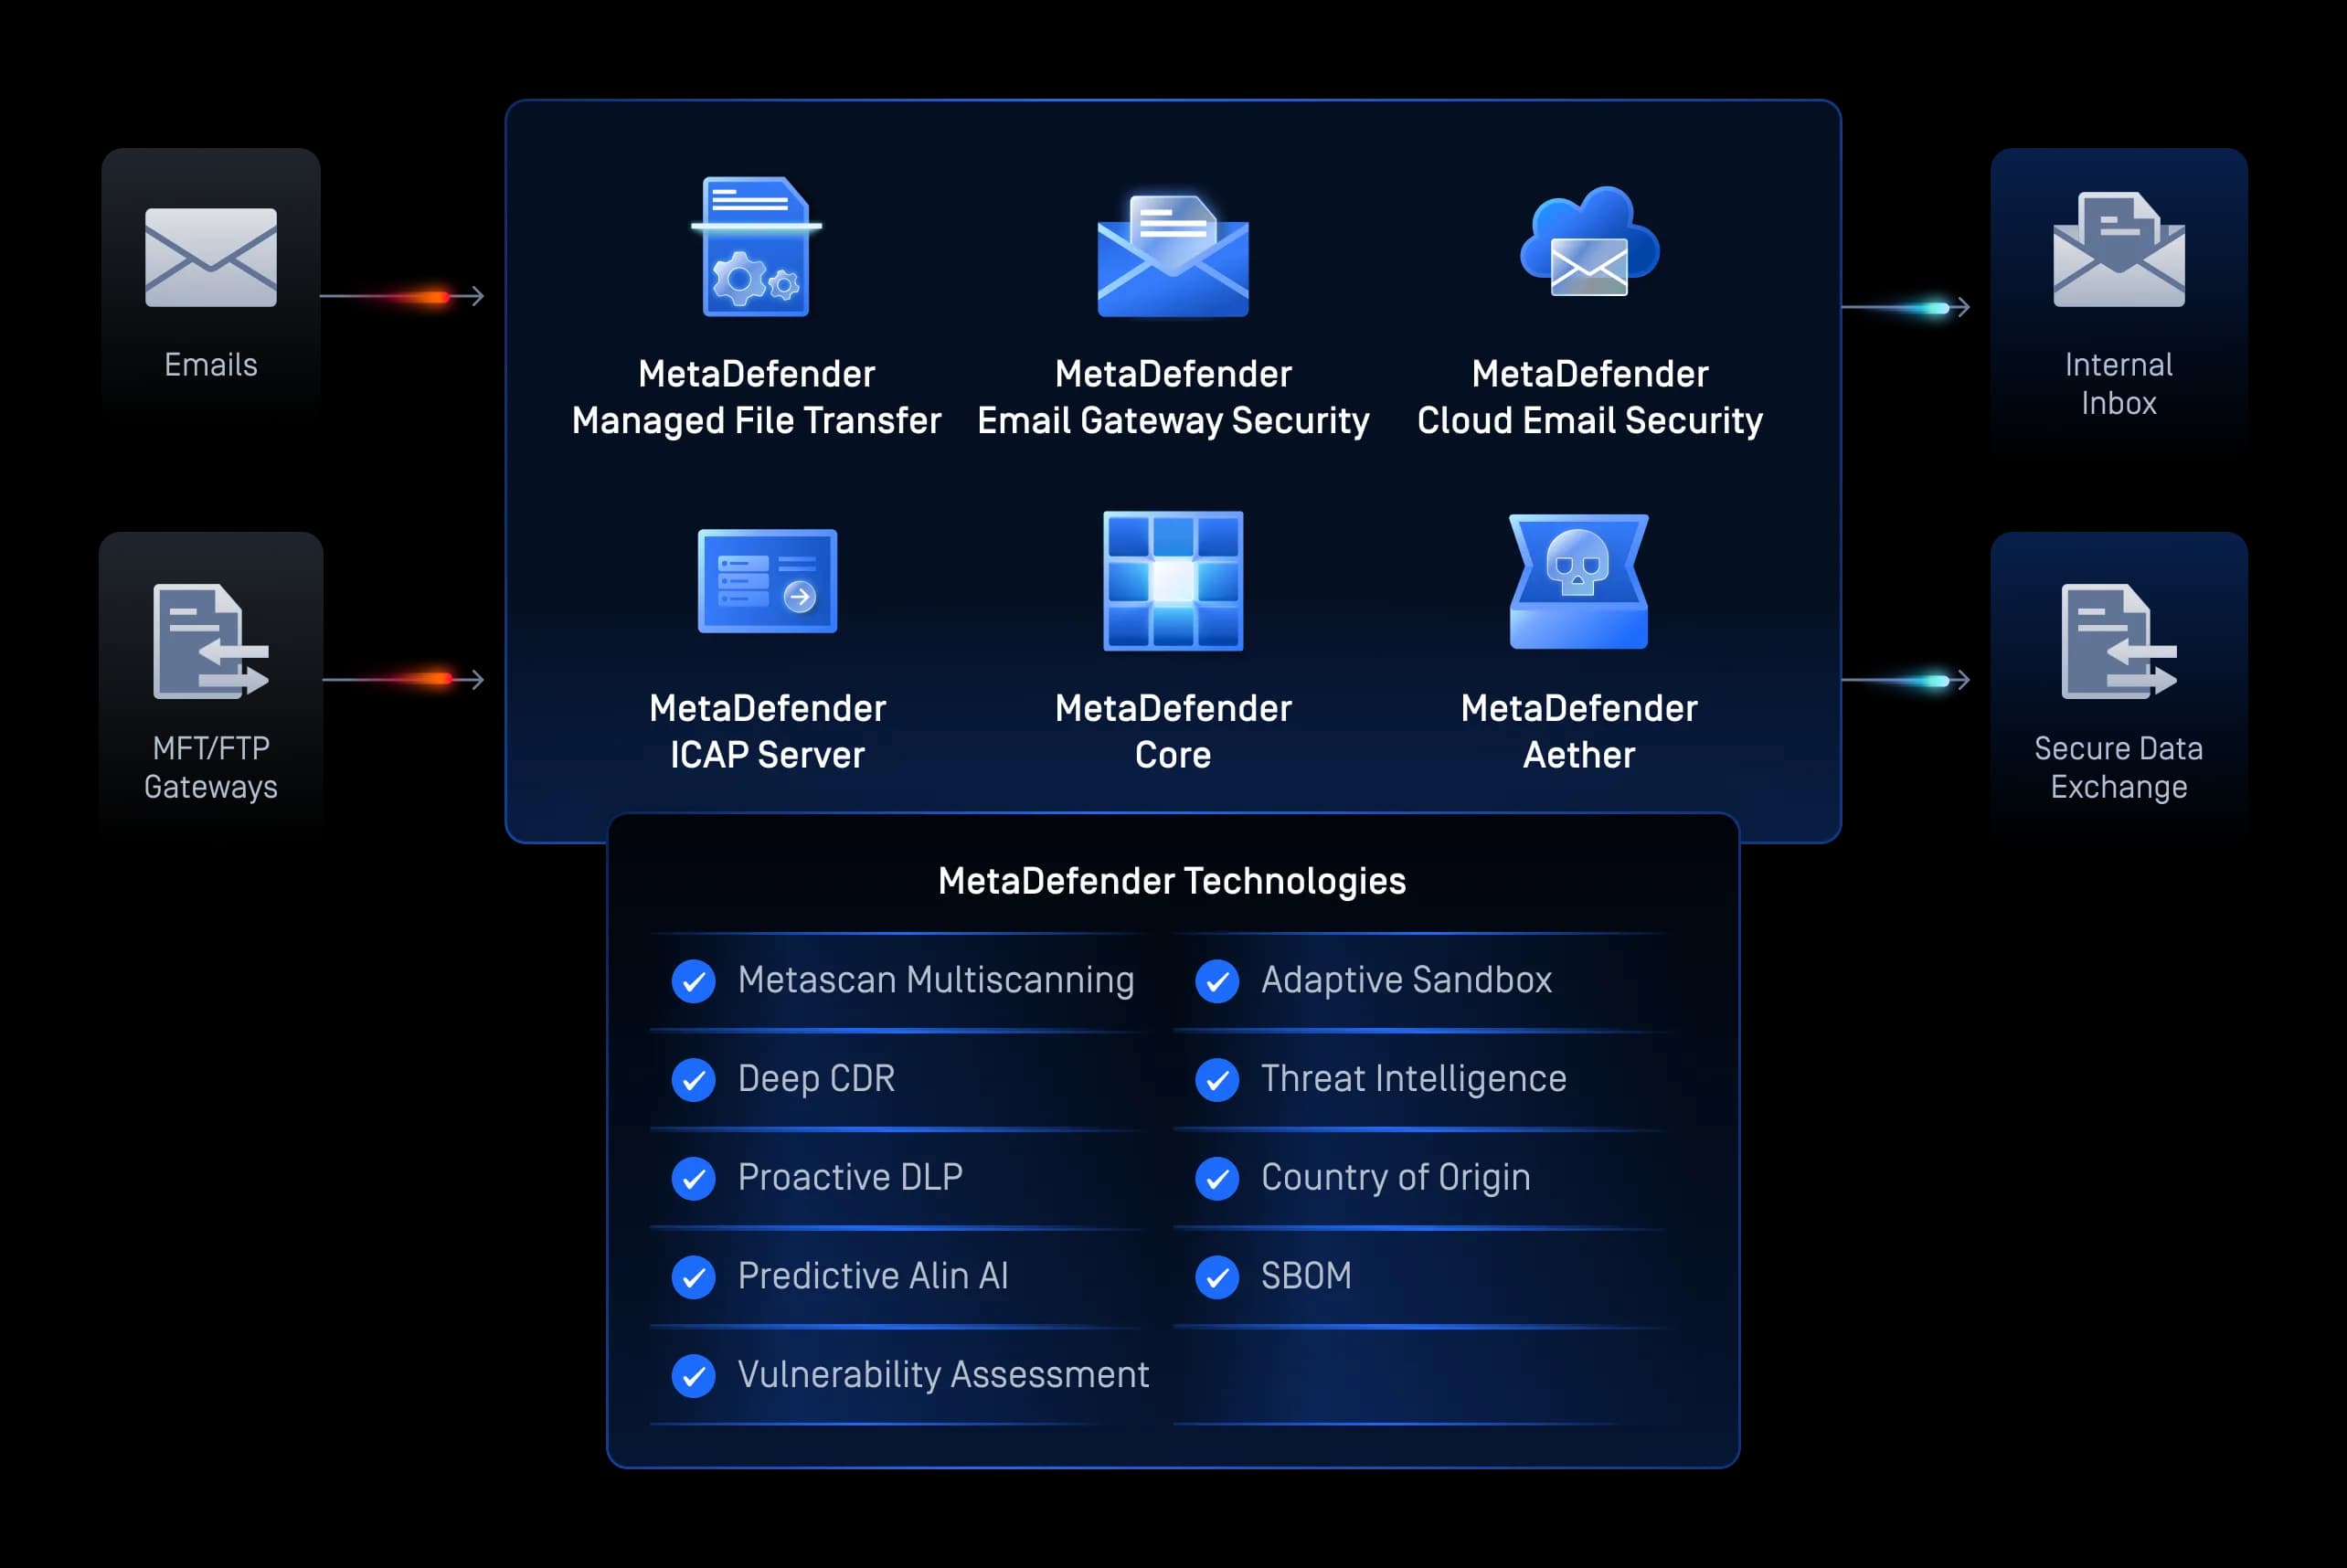
在金融資料交換工作流程中,保護資料傳輸及電子郵件附件免受惡意軟體、網路釣魚載荷及資料外洩的威脅。
檔案儲存
Secure 儲存與備份
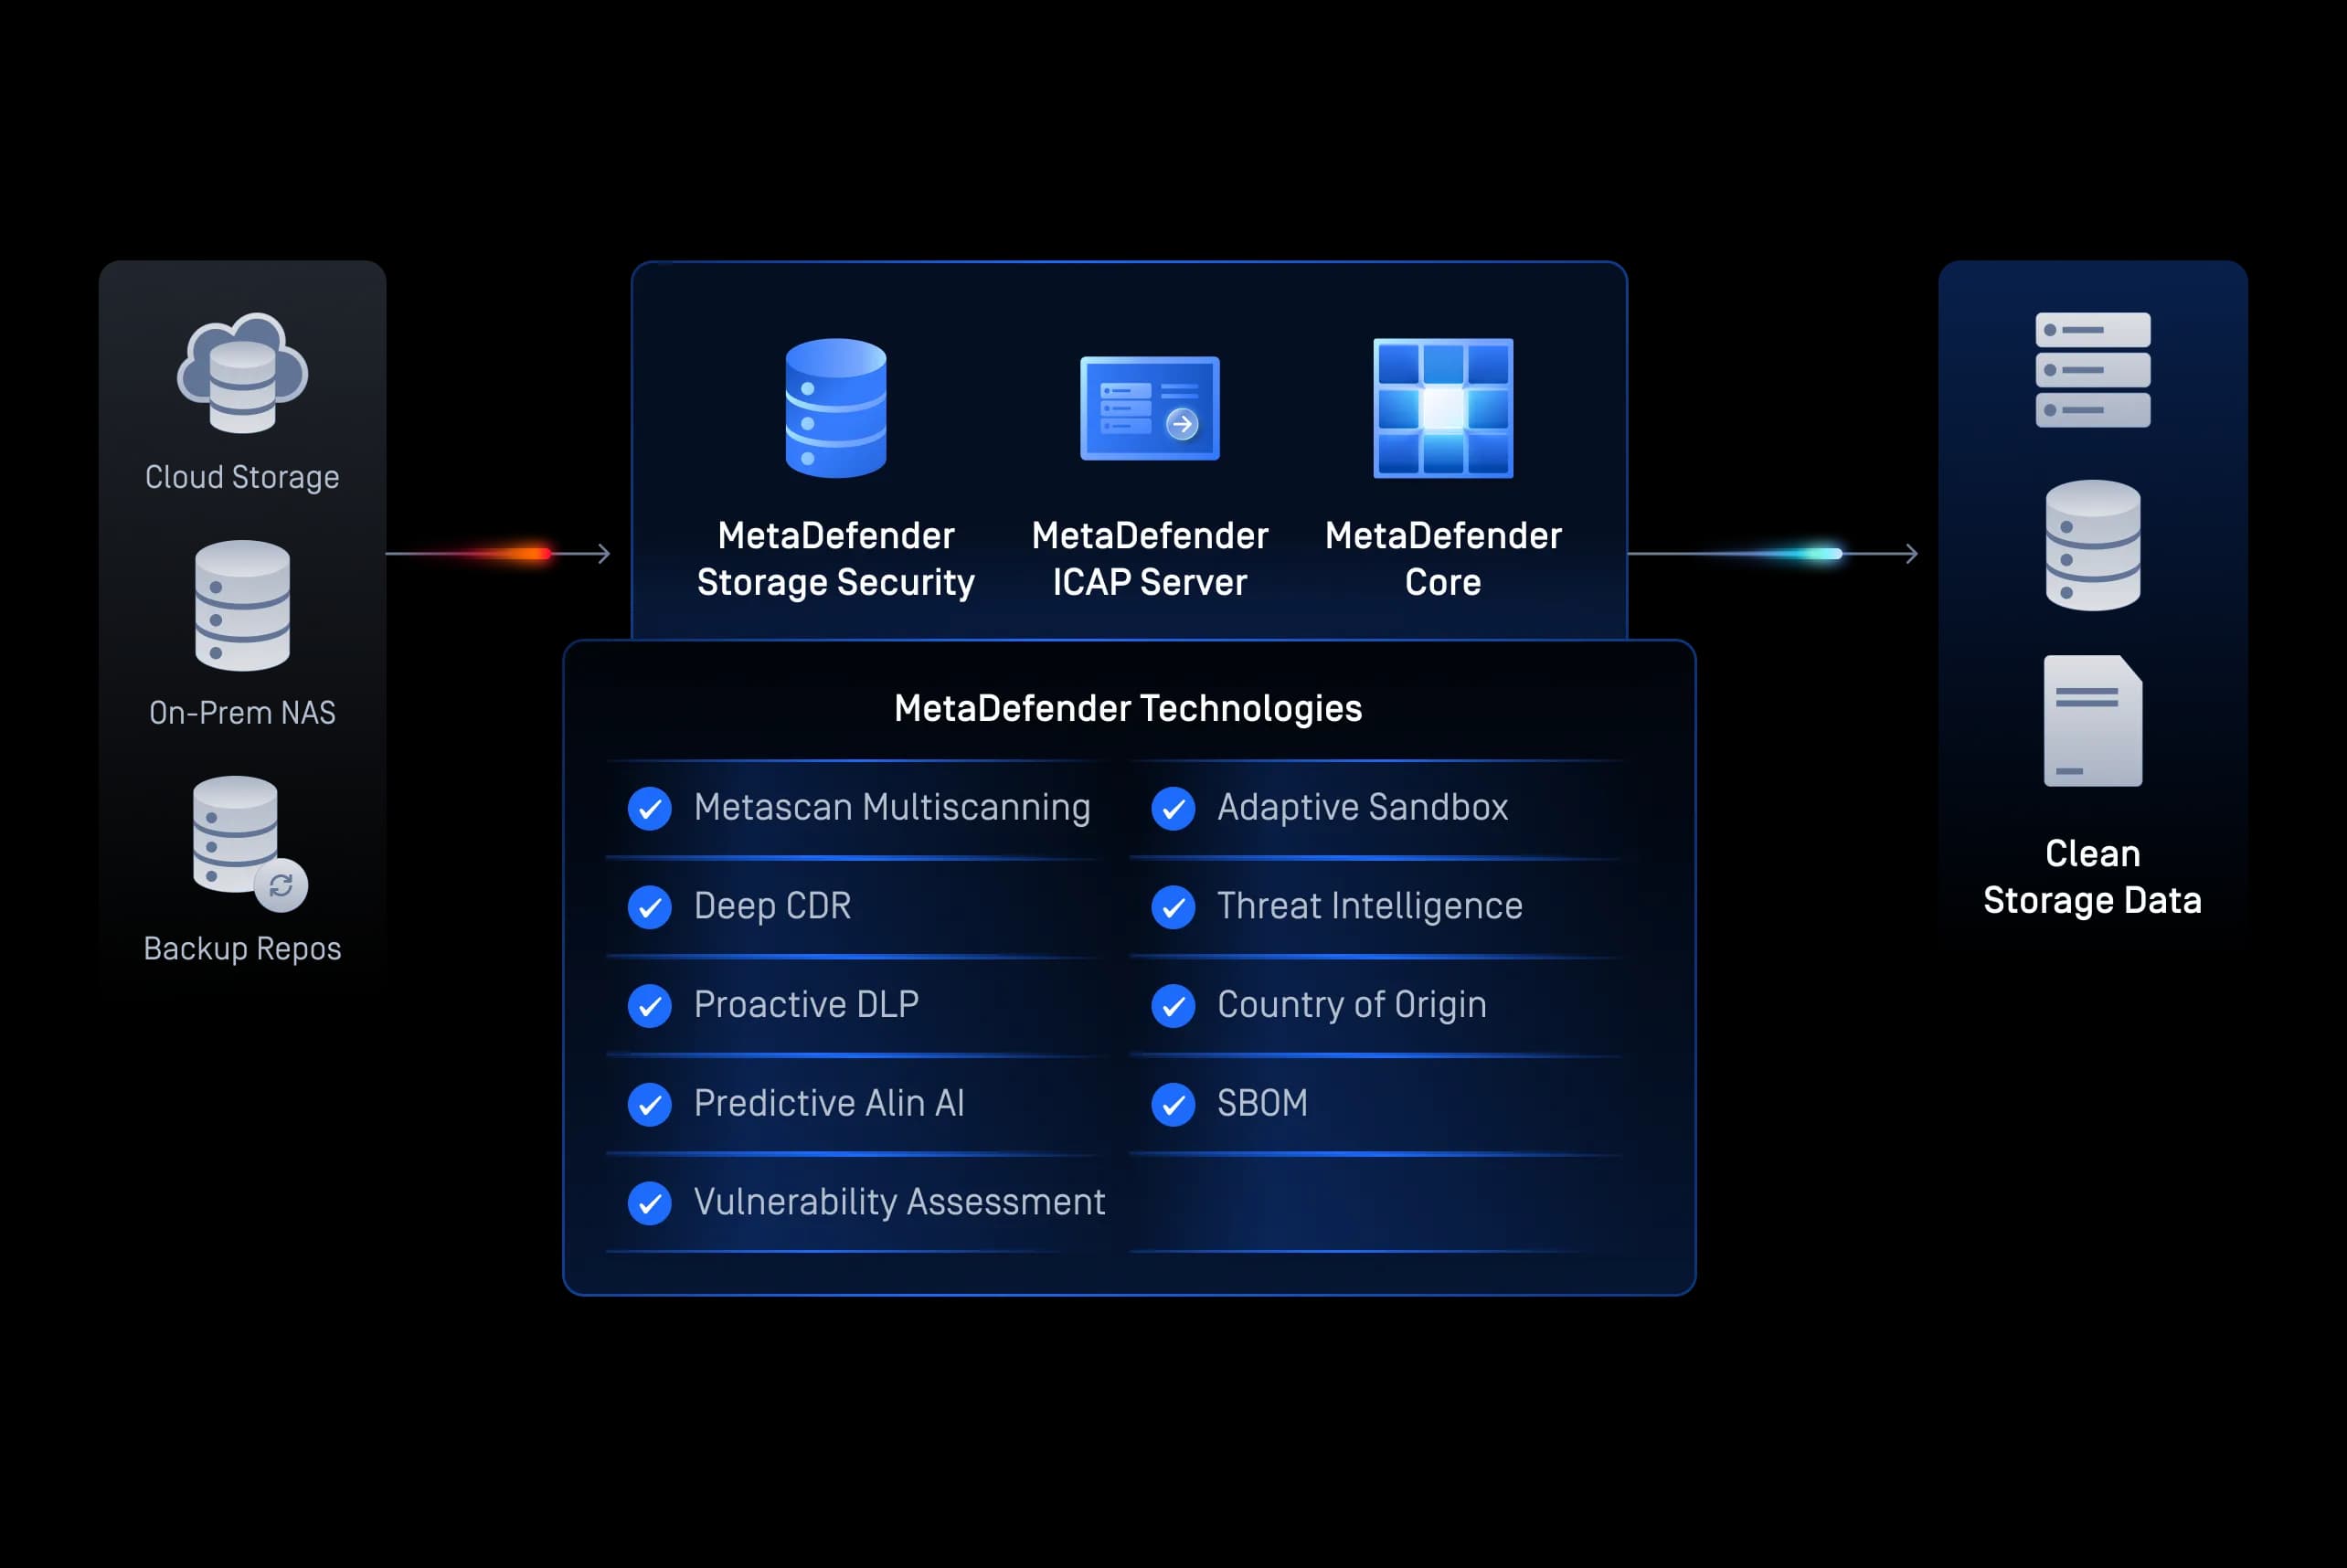
持續檢查儲存的財務文件、雲端儲存庫及備份檔案,以防範潛在威脅,並符合長期稽核與保存要求。
DevSecOps
Secure 應用程式
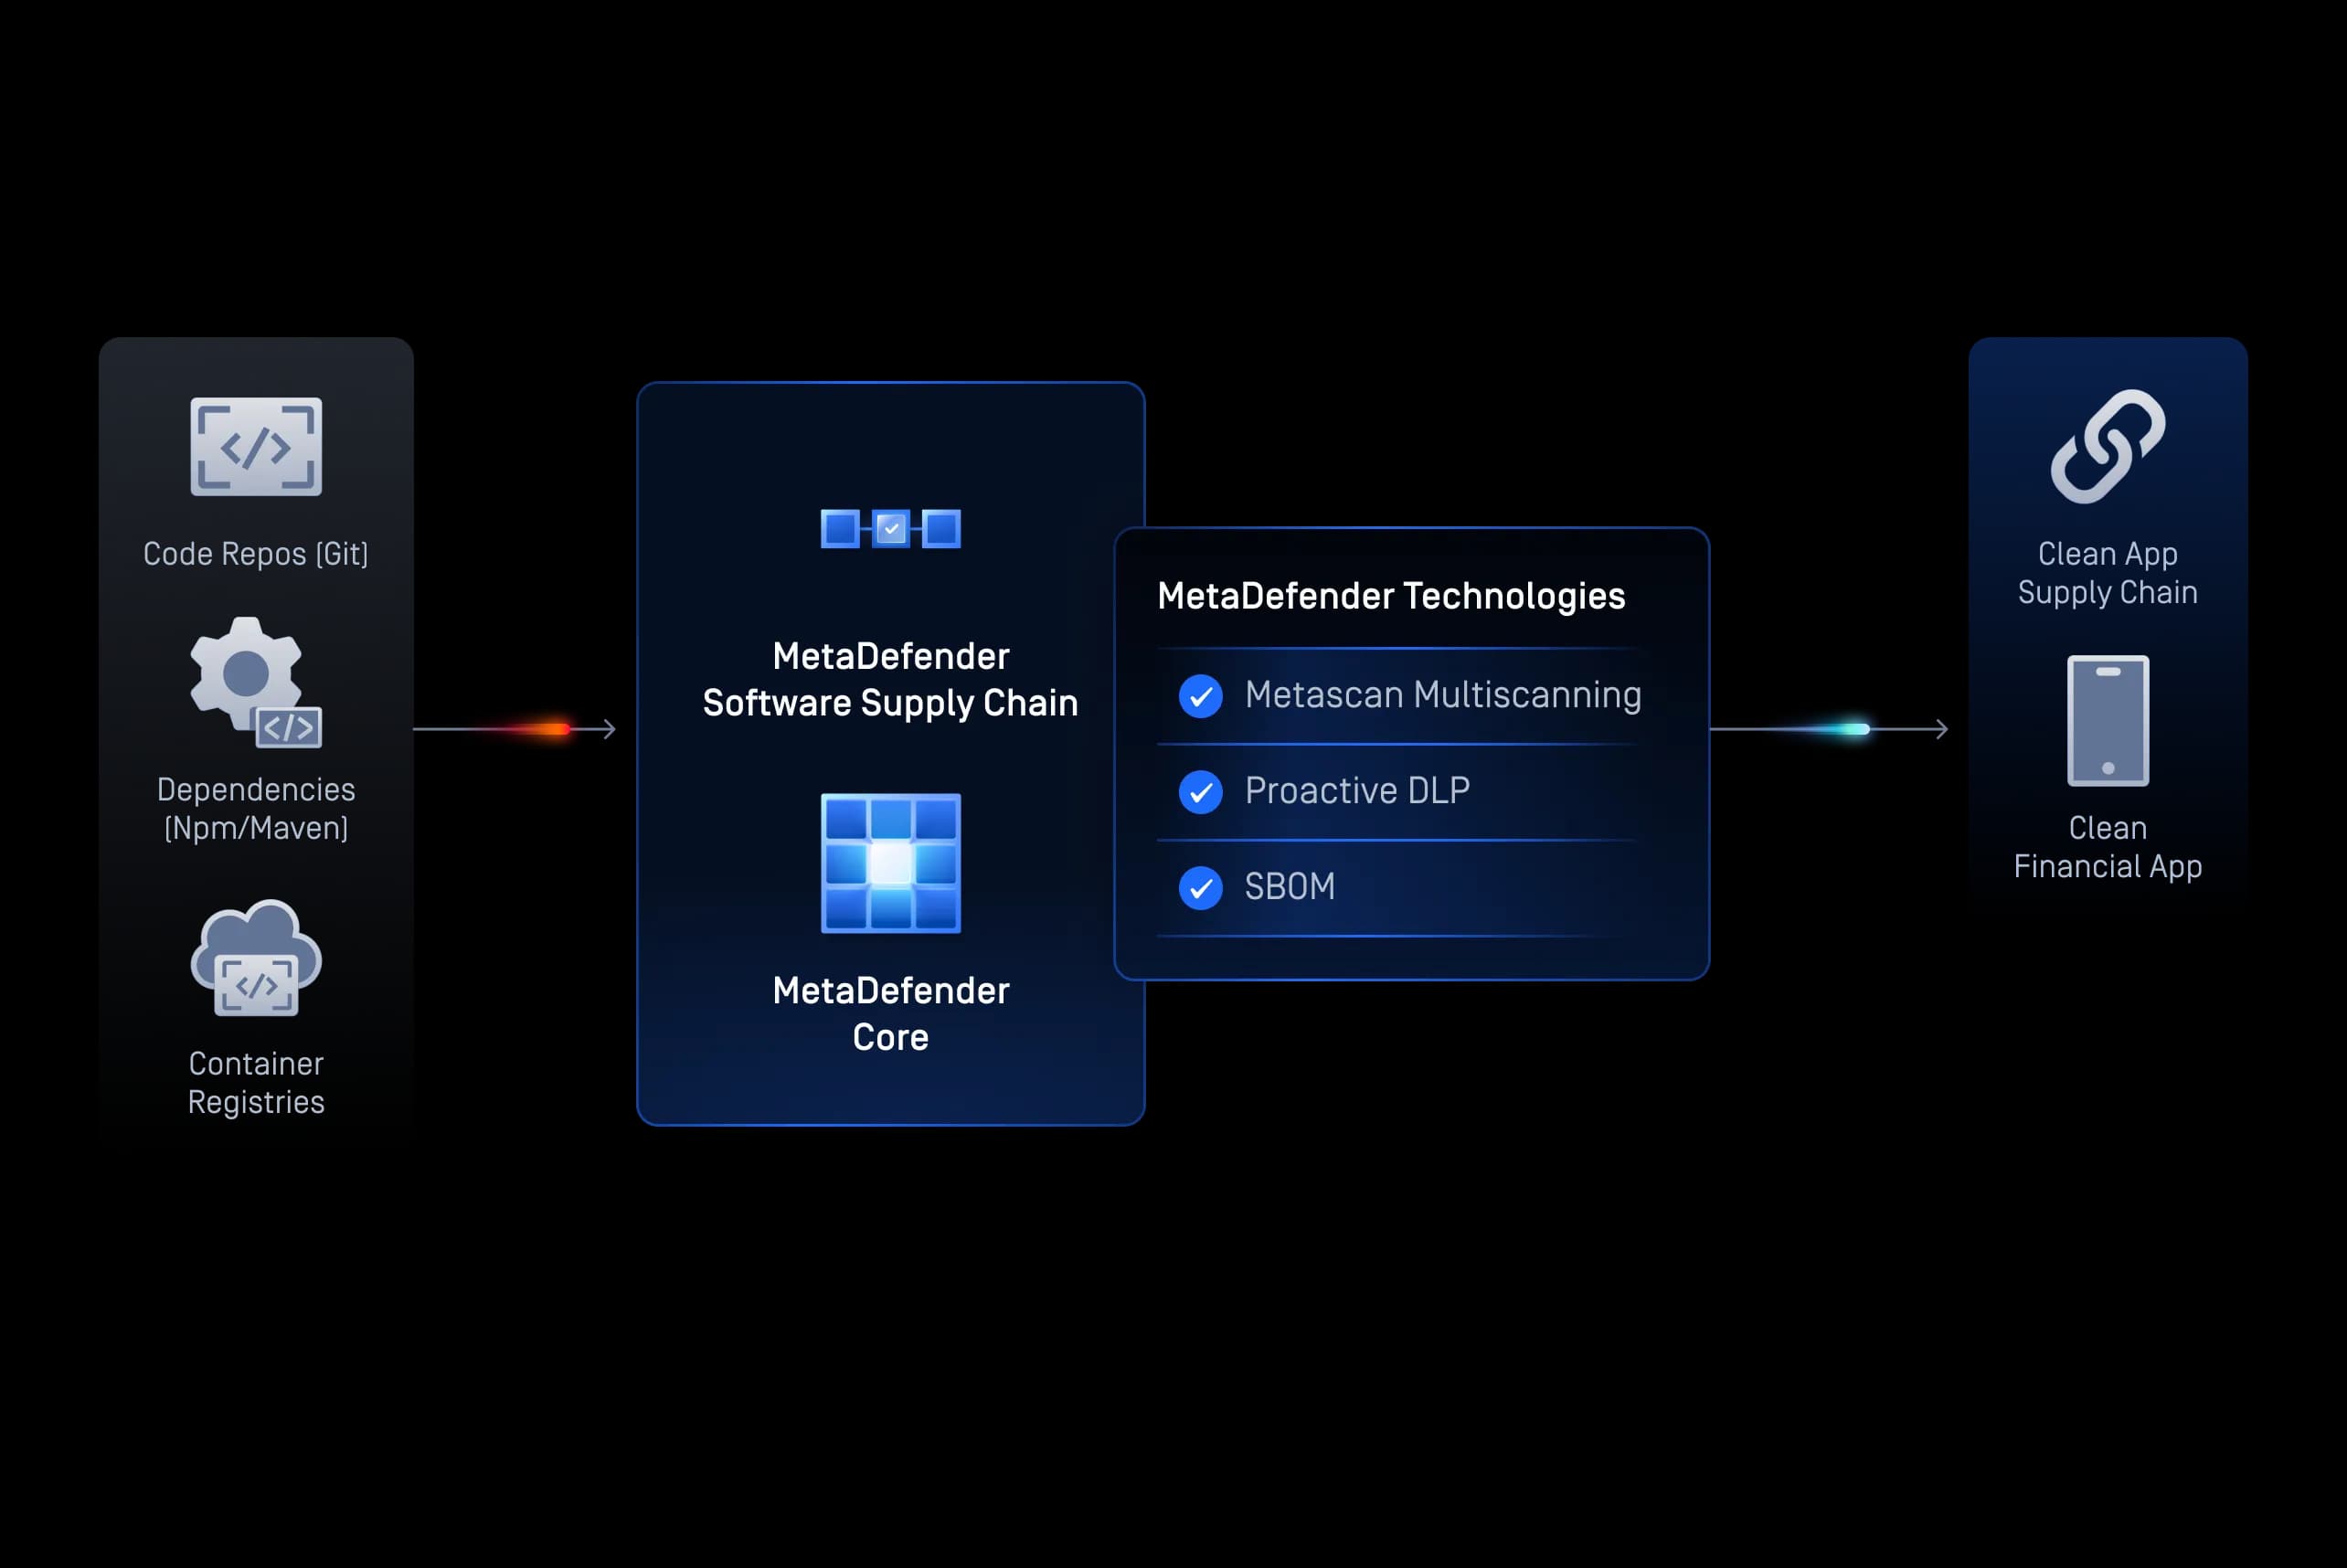
檢查建置產物、開源依賴項、容器以及 CI/CD 管道的輸出結果,以防止威脅滲入雲原生銀行應用程式。
後量子
Secure 向後量子密碼學Secure 過渡
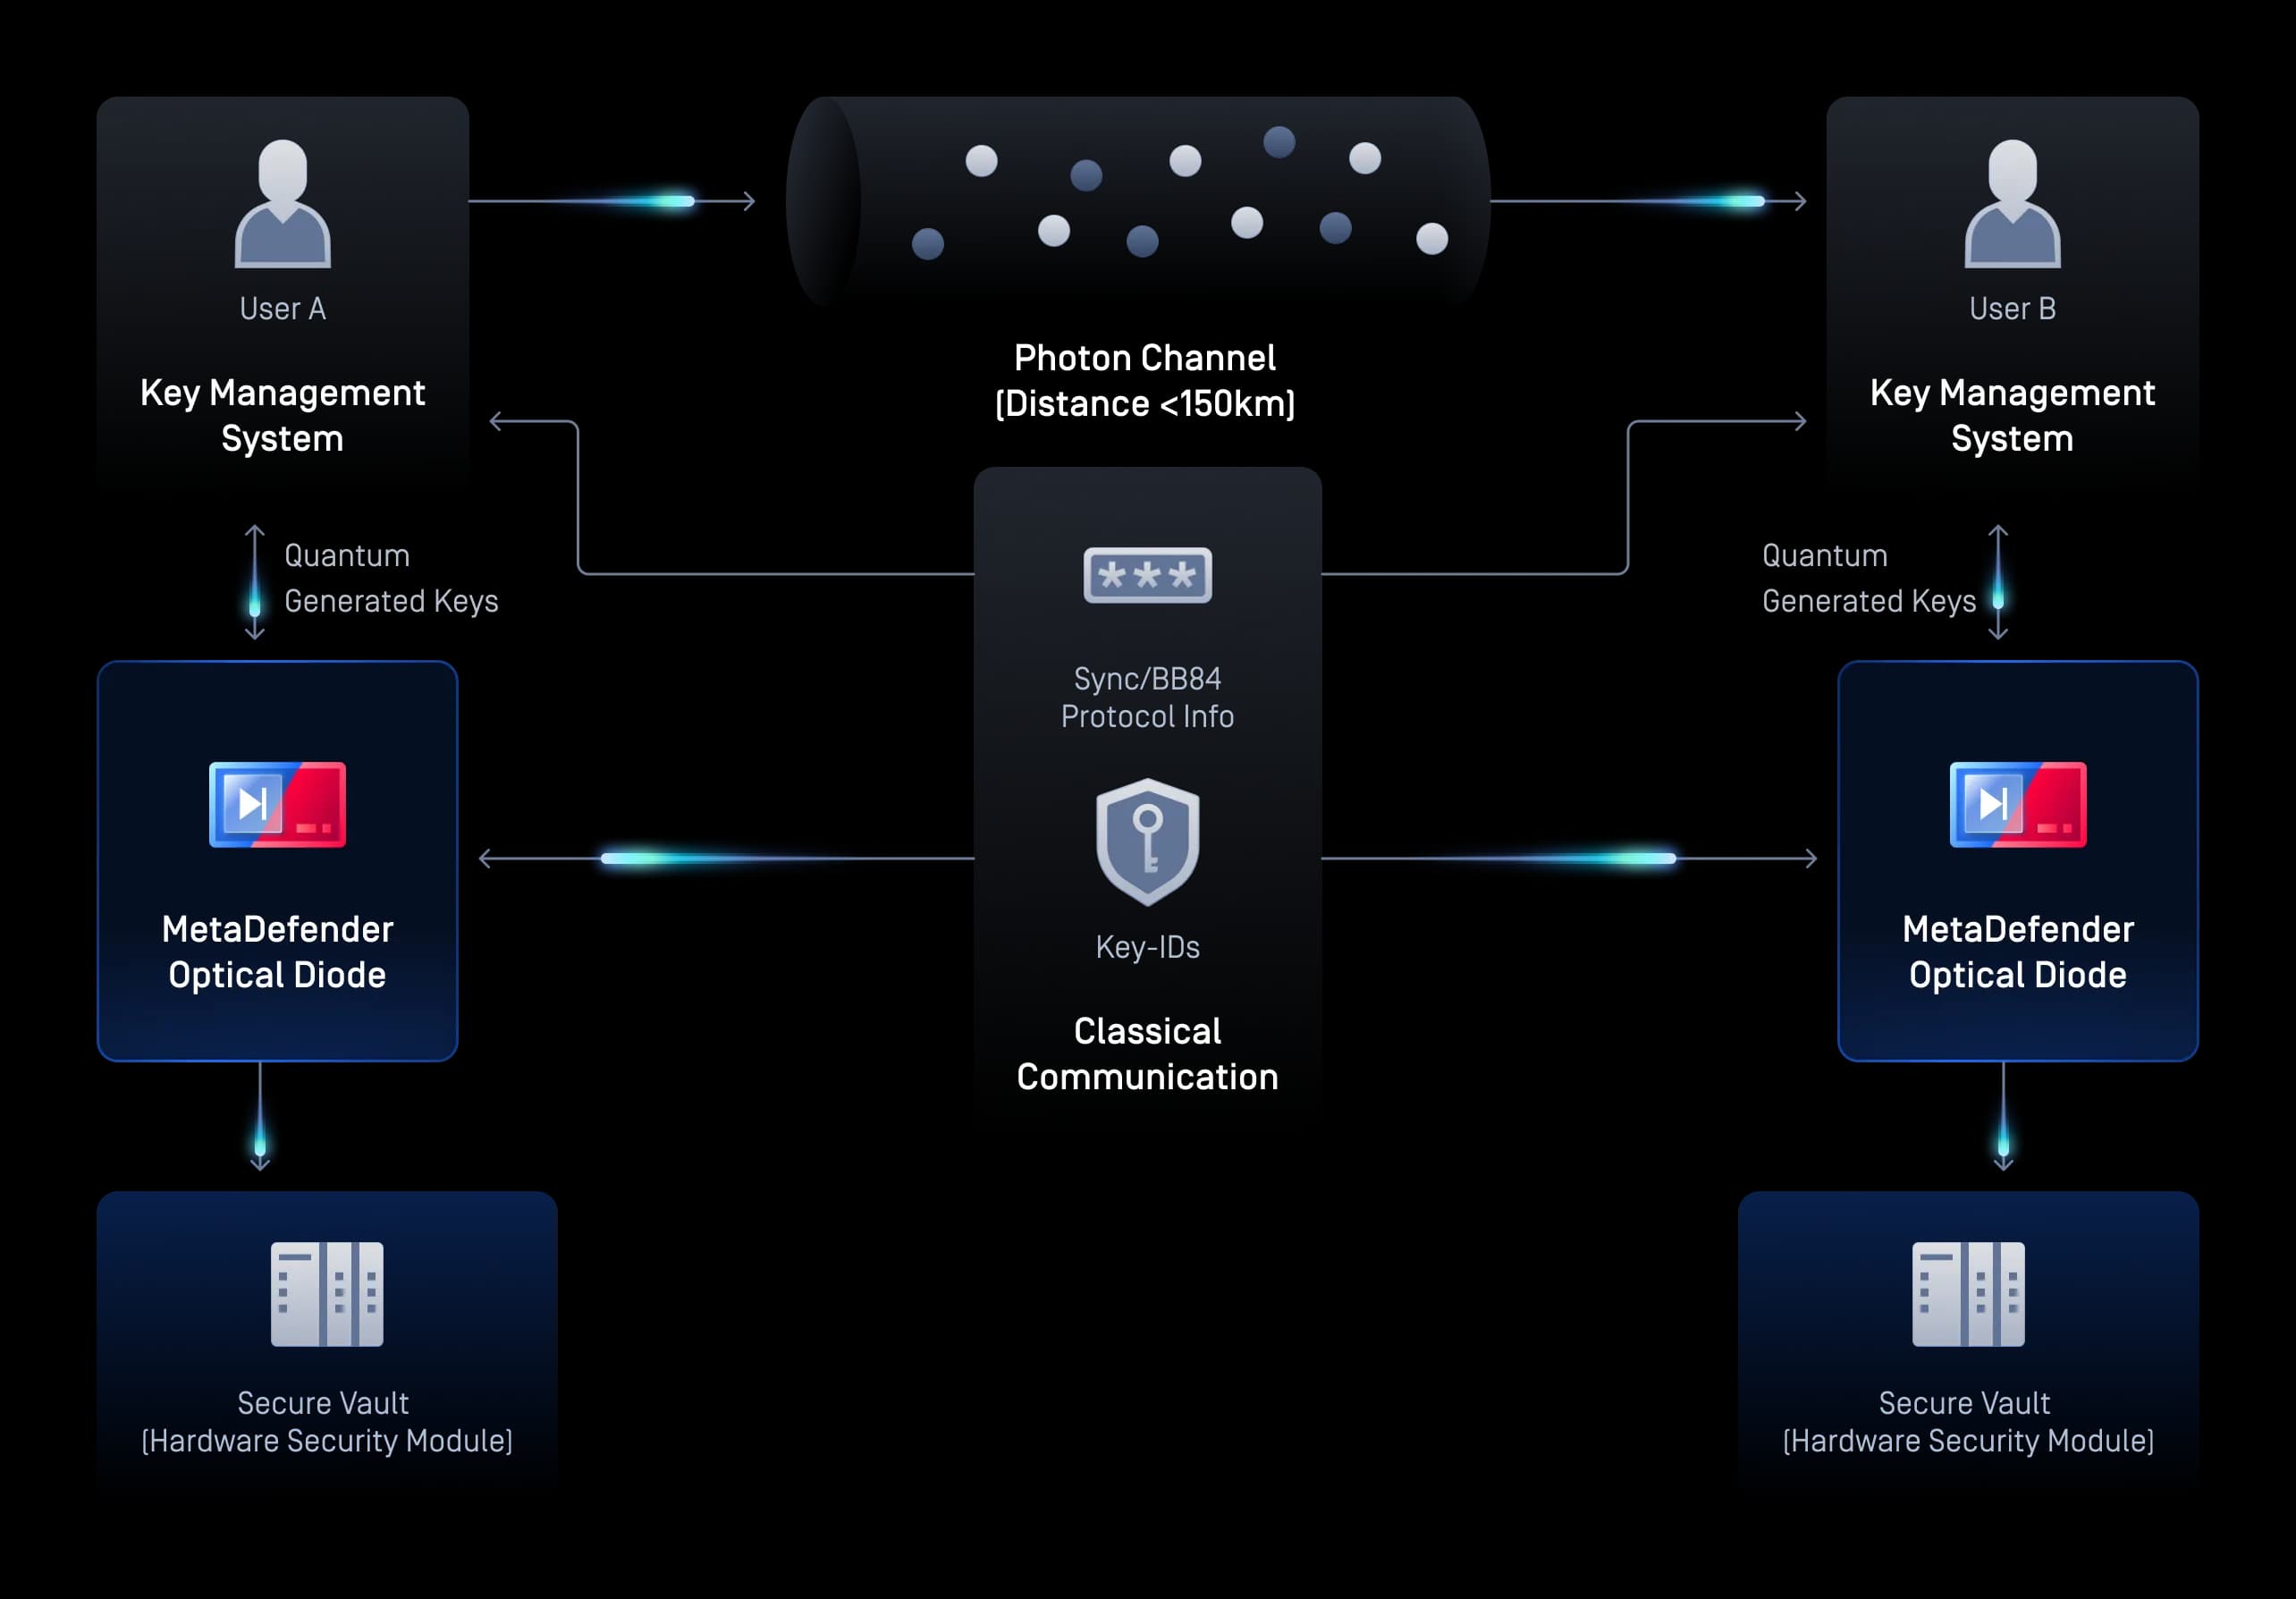
透過硬體強制執行的單向閘道,將抗量子密鑰、熵及韌體更新傳輸至您的可信環境。在物理隔離機制阻斷任何外洩或後通道通訊的同時,有效防禦「先收集、後解密」攻擊。
邊界多媒體保護
可移除式Media 及外部裝置
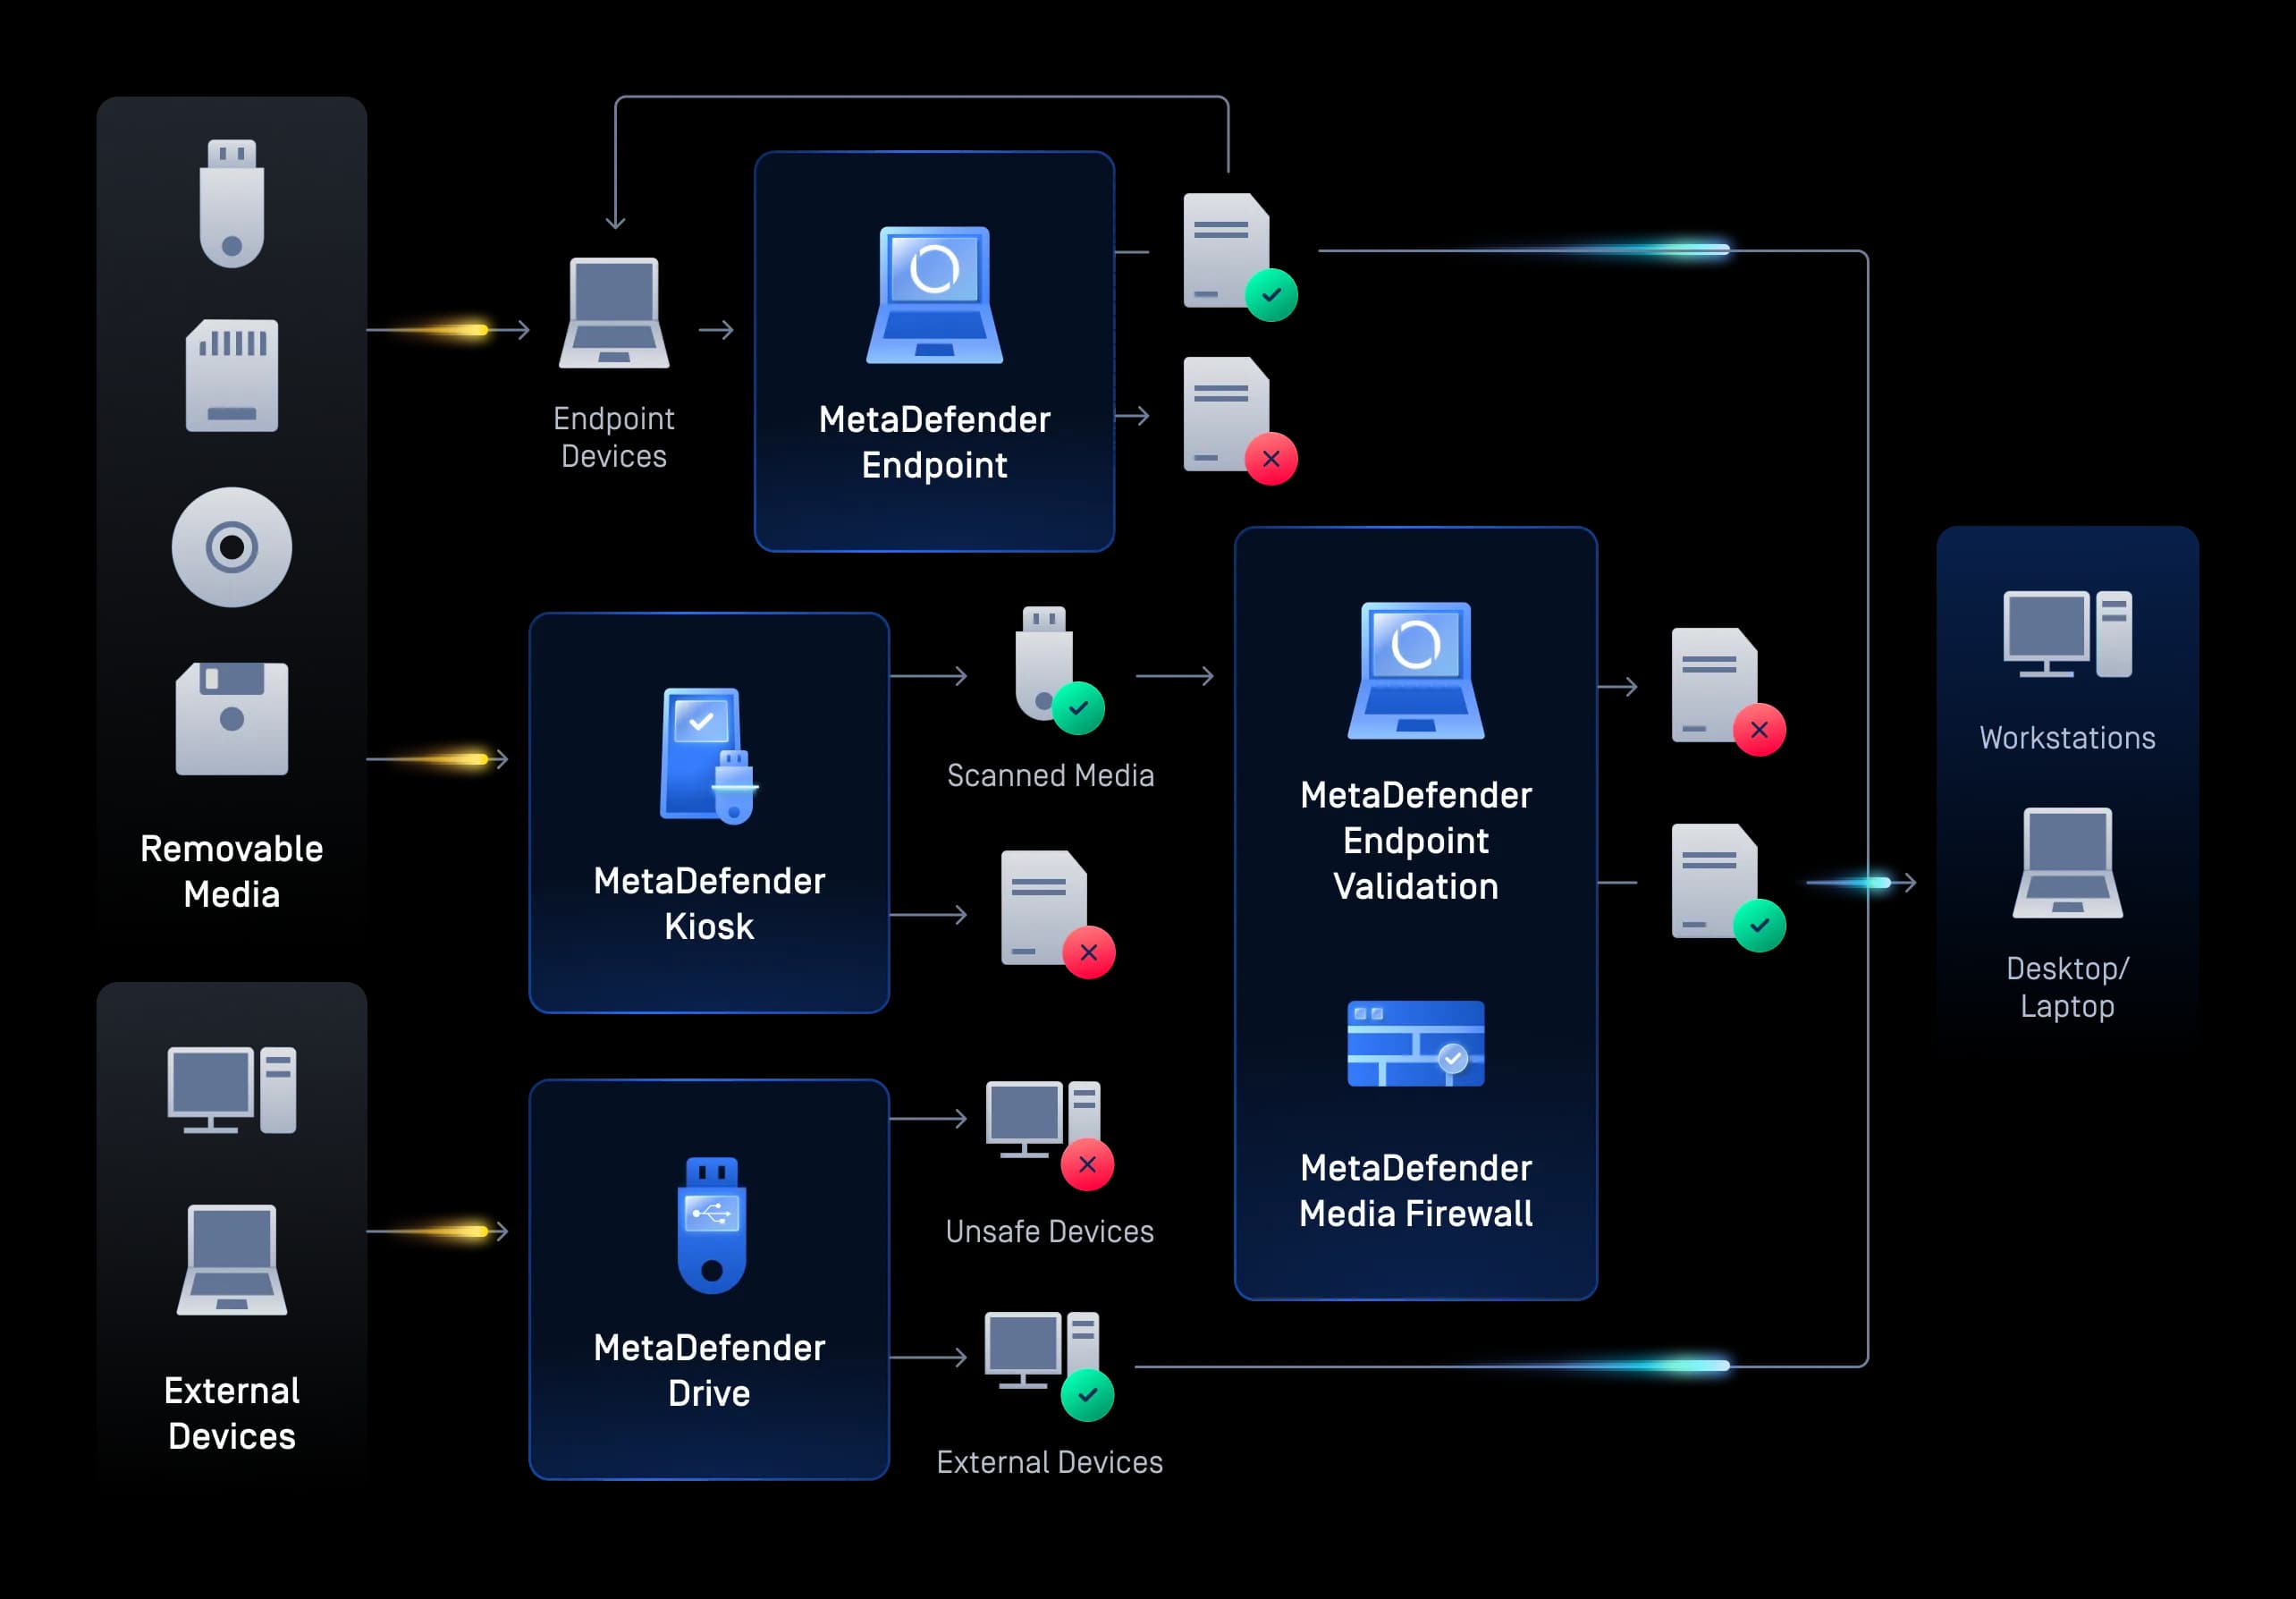
檢查並管控透過USB 磁碟機及外部裝置傳入各分支機構與資料中心的檔案,在惡意軟體與零日漏洞利用攻擊抵達內部金融系統之前予以阻擋。
- 檔案上傳
檔案上傳
Secure 與公眾檔案上傳Secure
檢查並清理客戶提交的文件(包括客戶盡職調查檔案、貸款申請表、稅務表格及合約),以在上傳時移除惡意軟體、零日漏洞及外洩的敏感資料,同時不影響客戶入駐流程。
- 檔案傳輸
檔案傳輸
Secure 傳輸與電子郵件協作
在金融資料交換工作流程中,保護資料傳輸及電子郵件附件免受惡意軟體、網路釣魚載荷及資料外洩的威脅。
- 檔案儲存
檔案儲存
Secure 儲存與備份
持續檢查儲存的財務文件、雲端儲存庫及備份檔案,以防範潛在威脅,並符合長期稽核與保存要求。
- DevSecOps
DevSecOps
Secure 應用程式
檢查建置產物、開源依賴項、容器以及 CI/CD 管道的輸出結果,以防止威脅滲入雲原生銀行應用程式。
- 後量子
後量子
Secure 向後量子密碼學Secure 過渡
透過硬體強制執行的單向閘道,將抗量子密鑰、熵及韌體更新傳輸至您的可信環境。在物理隔離機制阻斷任何外洩或後通道通訊的同時,有效防禦「先收集、後解密」攻擊。
- 邊界多媒體保護
邊界多媒體保護
可移除式Media 及外部裝置
檢查並管控透過USB 磁碟機及外部裝置傳入各分支機構與資料中心的檔案,在惡意軟體與零日漏洞利用攻擊抵達內部金融系統之前予以阻擋。
專為金融監管現實而打造
OPSWAT 透過在檔案與資料層級實施惡意軟體防範、資料保護及安全記錄,協助金融機構符合相關合規要求。這些功能有助於支持金融機構更廣泛的安全與合規計畫。
DORA(歐盟數位營運韌性法案)
DORA是歐盟頒布的法規,為金融機構及其關鍵第三方資訊通信技術供應商建立具約束力的全面性資訊通信技術風險管理與數位營運韌性框架。OPSWAT 保障資料流安全、在檔案與裝置周圍實施零信任管控,以及支援韌性評估報告功能,協助金融機構滿足DORA對資訊通信技術安全、韌性測試、事件通報及第三方風險管控的要求。
PCI-DSS系統
支付卡產業資料安全標準(PCI DSS)是一套安全規範,旨在確保所有接受、處理、儲存或傳輸信用卡資訊的企業維持安全環境。 PCI DSS旨在保護持卡人資料免於竊取與詐欺。OPSWAT 在保障信用卡號碼、安全碼及其他持卡人資料方面扮演關鍵角色,能有效降低資料外洩與未經授權存取的風險,這兩項措施對於維持PCI-DSS合規性至關重要。
《格雷姆-里奇-比利雷法案》
《金融機構隱私保護法》(GLBA)是美國法律,要求金融機構透過書面資訊安全計畫與防護措施,保護客戶非公開個人資訊的隱私與安全。OPSWAT 協助受規範實體實施技術防護措施,以保障傳輸中與靜止狀態的資料安全,監控檔案及裝置活動,並支援持續監控機制,作為符合GLBA防護規則的合規措施。
《反詐欺、反洗錢及反恐融資法案》
《薩班斯法案》(SOX)是美國一項強化公司治理的法律,要求上市公司建立健全的內部控制機制、確保財務報告準確性,並實施獨立審計。OPSWAT 安全資料傳輸、惡意軟體防護、檔案完整性控制及稽核記錄功能,協助組織提升財務系統與紀錄的完整性與機密性,從而支援《薩班斯法案》的ITGC(資訊技術治理控制)與應用程式控制目標。
紐約州金融服務部(NYDFS)第 500 部分
紐約針對金融服務公司的網路安全法規,要求必須建立書面控制措施與防禦機制,以防止未經授權存取非公開資訊。檔案層級的檢查與資料外洩防護機制可提供相關保護,而安全日誌則有助於記錄所實施的控制措施。
通用資料保護條例
《一般資料保護規範》(GDPR)是歐盟頒布的法規,旨在規範歐盟及歐洲經濟區內個人資料與隱私權的保護,適用於任何以這些地區為目標或在此收集個人資料的組織。OPSWAT 達成GDPR合規OPSWAT ,透過確保個人資料的機密性、完整性與可用性,降低資料外洩風險及違規罰款的可能性。
NIST CSF 2.0
NIST CSF 2.0 針對網路安全風險管理提供了非規範性的成果指標。檔案檢查、資料保護及安全記錄皆有助於達成相關成果,其對應關係將依據機構的實施情況及所選定的優先事項而定。
遏止威脅始於市場——
領先科技
OPSWAT久經考驗、全球信賴、屢獲殊榮且知名市場的技術
可防止檔案攜帶惡意軟體進入並傳播到您的關鍵環境中。
阻止其他人錯過的威脅
- 支援 200+ 種檔案格式
- 遞迴地清理多層存檔嵌套
- 重新生成安全且可用的檔案
防止敏感資料丟失
- 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
- 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
- 支援影像中的光學字元識別 (OCR)
利用先進的模擬沙箱偵測惡意軟體
- 高速分析檔案
- 反避難沙箱引擎擷取 IOC
- 識別零時差威脅
- 透過API 或本機整合啟用深度惡意軟體分類
與您的生態系統無縫整合
OPSWAT 可與現有的金融生態系統整合:包括受管檔案傳輸平台、電子郵件閘道、檔案伺服器、雲端儲存以及客製化應用程式。它支援 AWS、Azure、GCP 以及傳統的本地端環境。
金融業領袖如何透過OPSWAT強化安全防護
- "作為評估的一部分,我們正在尋找一個同時支援 REST 介面和ICAP 的供應商。我們隨後進行了 POC,發現OPSWAT 是正確的選擇,也是唯一支持此功能的供應商。Cihan BalSoftware 工程師,法學士
- 「MetaDefender Kiosk 結合MetaDefender Managed File Transfer MFT) 及MetaDefender Endpoint 能夠輕鬆且安全地傳輸USB 。我們已成功封鎖了這項途徑,防止透過檔案傳播的惡意軟體入侵我們的受保護環境。」IT 運作總監
三步驟輕鬆上手
常見問題
歐盟的《數位營運韌性法案》要求受規範的金融機構管理其營運各環節的資訊與通訊科技(ICT)風險,包括由第三方及進入其系統的資料所帶來的風險。該法案的配套技術標準針對防範惡意程式碼及資訊外洩作出規定。就檔案與資料工作流程而言,這意味著必須檢查傳入的內容、防止惡意檔案進入關鍵系統,並保留相關控制措施已執行的證據。OPSWAT 透過檢查、淨化及記錄每個進入金融系統的檔案,協助金融機構履行這些義務。
PCI DSS 針對支付帳戶資料及相關系統制定了安全要求,包括防範惡意軟體以及對儲存帳戶資料的保護措施。含有持卡人資料的檔案是否屬於規範範圍,將取決於其儲存、處理或傳輸的方式與地點。多引擎惡意軟體偵測與內容淨化功能可協助符合防範惡意軟體的要求,而資料外洩防護則有助於防止持卡人資料透過檔案管道外流。
《格拉姆-里奇-布利利法案》的《安全保障規則》要求美國金融機構保護客戶資訊,具體義務由相關監管機構決定。由於客戶資料通常以對帳單、申請表及稅務文件等檔案形式傳輸,因此檢查並清理這些檔案,並記錄每項結果,有助於落實該規則所要求的保障措施及存取控制要素。
銀行可透過在設定好的入口點檢查每個檔案,而非僅依賴執行後的偵測,來減少基於檔案的惡意軟體。分層控制機制能提高偵測率。 有效的防護措施結合了多引擎掃描與機器學習,以偵測已知與未知的惡意軟體;透過內容無害化與重建技術,能遞迴式地中和文件中的零日漏洞攻擊;並透過檔案類型驗證來偵測偽造的副檔名。OPSWAT 將這些防護措施應用於客戶上傳檔案、電子郵件附件、檔案傳輸、雲端儲存及可移除儲存媒體等情境。
OPSWAT 其運作層級與終端檢測與回應(EDR)不同。EDR 平台負責偵測並應對在裝置上執行的威脅,而「OPSWAT 」則會在檔案內容抵達裝置或核心銀行系統之前,對其進行檢查與淨化。金融機構通常會同時部署這兩項解決方案:EDR 用於監控終端行為,而「OPSWAT 」則用於處理流經其工作流程的檔案與資料。
是的。OPSWAT 可部署於本地端、混合環境及雲端,並支援 AWS、Azure 及 GCP。金融機構可透過ICAP 、API 以及與現有受管檔案傳輸平台、電子郵件閘道、檔案伺服器及雲端儲存的原生連接器,將其整合至系統中。這包括掃描跨多個帳戶與區域的雲端物件儲存中的檔案。
OPSWAT該產品的檔案安全功能可協助金融機構實施惡意軟體防範、資料保護及安全記錄控管措施,以符合《多德-弗拉克法案》(DORA)、《支付卡產業資料安全標準》(PCI DSS)、《格雷姆-里奇-比利雷迪法案》(GLBA)、《一般資料保護條例》(GDPR)及《紐約州金融服務局第 500 部分》(NYDFS Part 500)的相關要求,以及國家標準與技術研究院(NIST)框架的相關成果。合規性始終取決於機構的整體控管環境,而非任何單一產品。如欲瞭解OPSWAT 如何協助貴機構推動合規工作,請聯絡我們的團隊以討論您的需求。
對效能的影響因組織而異,取決於基礎架構、檔案特性以及已啟用的安全控制措施。OPSWAT 將與您的團隊合作,深入了解您的環境,並推薦最符合您工作流程、安全需求及效能要求的部署方案與掃描政策。
推薦的資源
銀行與金融服務業的成熟部署
PCI DSS 合規指南與檢查清單

OPSWAT 金融服務OPSWAT :為金融業Secure 創新技術
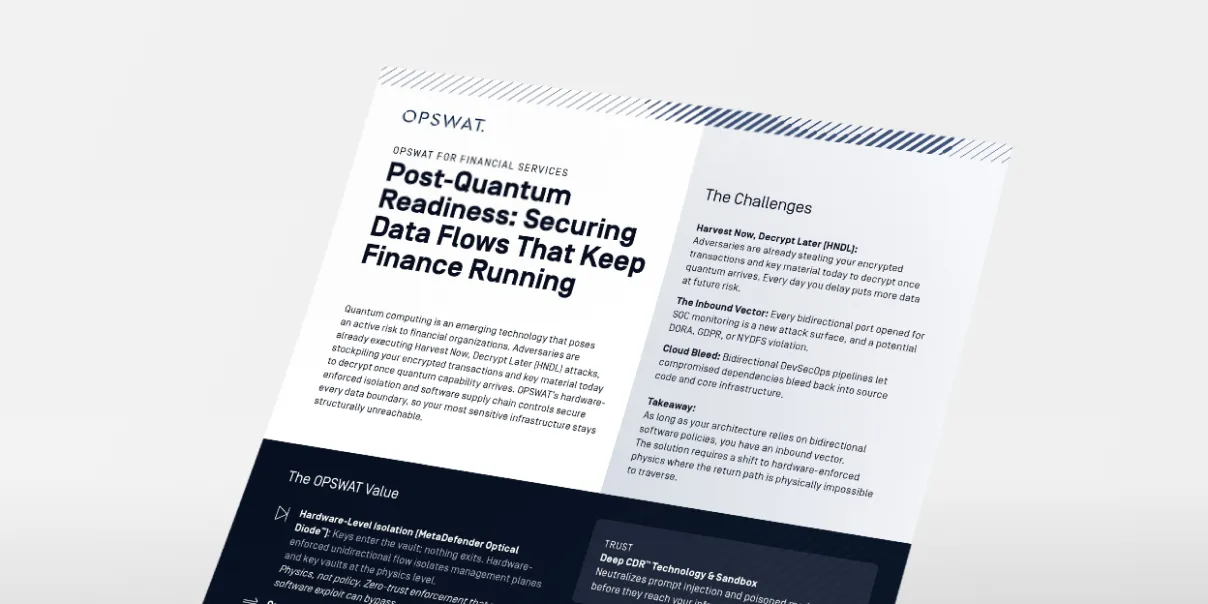
OPSWAT 金融服務OPSWAT :後量子時代的準備工作
銀行與金融服務業的檔案安全驗證部署
從合規到信心:歐洲金融服務供應商如何Secure
基於檔案的惡意軟體:金融機構隱藏的合規風險