進一步了解班尼·查尼(Benny Czarny)的著作《顛覆性的網路安全》

瞭解更多資訊
我們利用人工智慧進行網站翻譯,雖然我們力求準確性,但它們可能並不總是 100% 精確。感謝您的理解。
MetaDefender 檔案下載

放心下載檔案

OPSWAT 解決方案利用高效率、多層次的技術,以及過濾網際網路流量的微調政策控制,強化安全網頁閘道和企業瀏覽器,以符合您的法規需求。

檔案下載安全風險

惡意附件

員工下載的檔案可能包含隱藏的惡意軟體,執行後會擴散到其他系統。

存取與安全性

組織致力於讓員工在不影響安全性的情況下輕鬆存取資源。

Software 更新

允許員工有效率地更新軟體,會帶來惡意軟體滲透網路的風險。

高正常運行時間 SLA

高運作時間 SLA 要求員工和訪客存取的系統持續可用。

基礎設施的限制

新的安全解決方案可能與現有的 網路應用程式框架不相容。

OPSWAT 解決方案

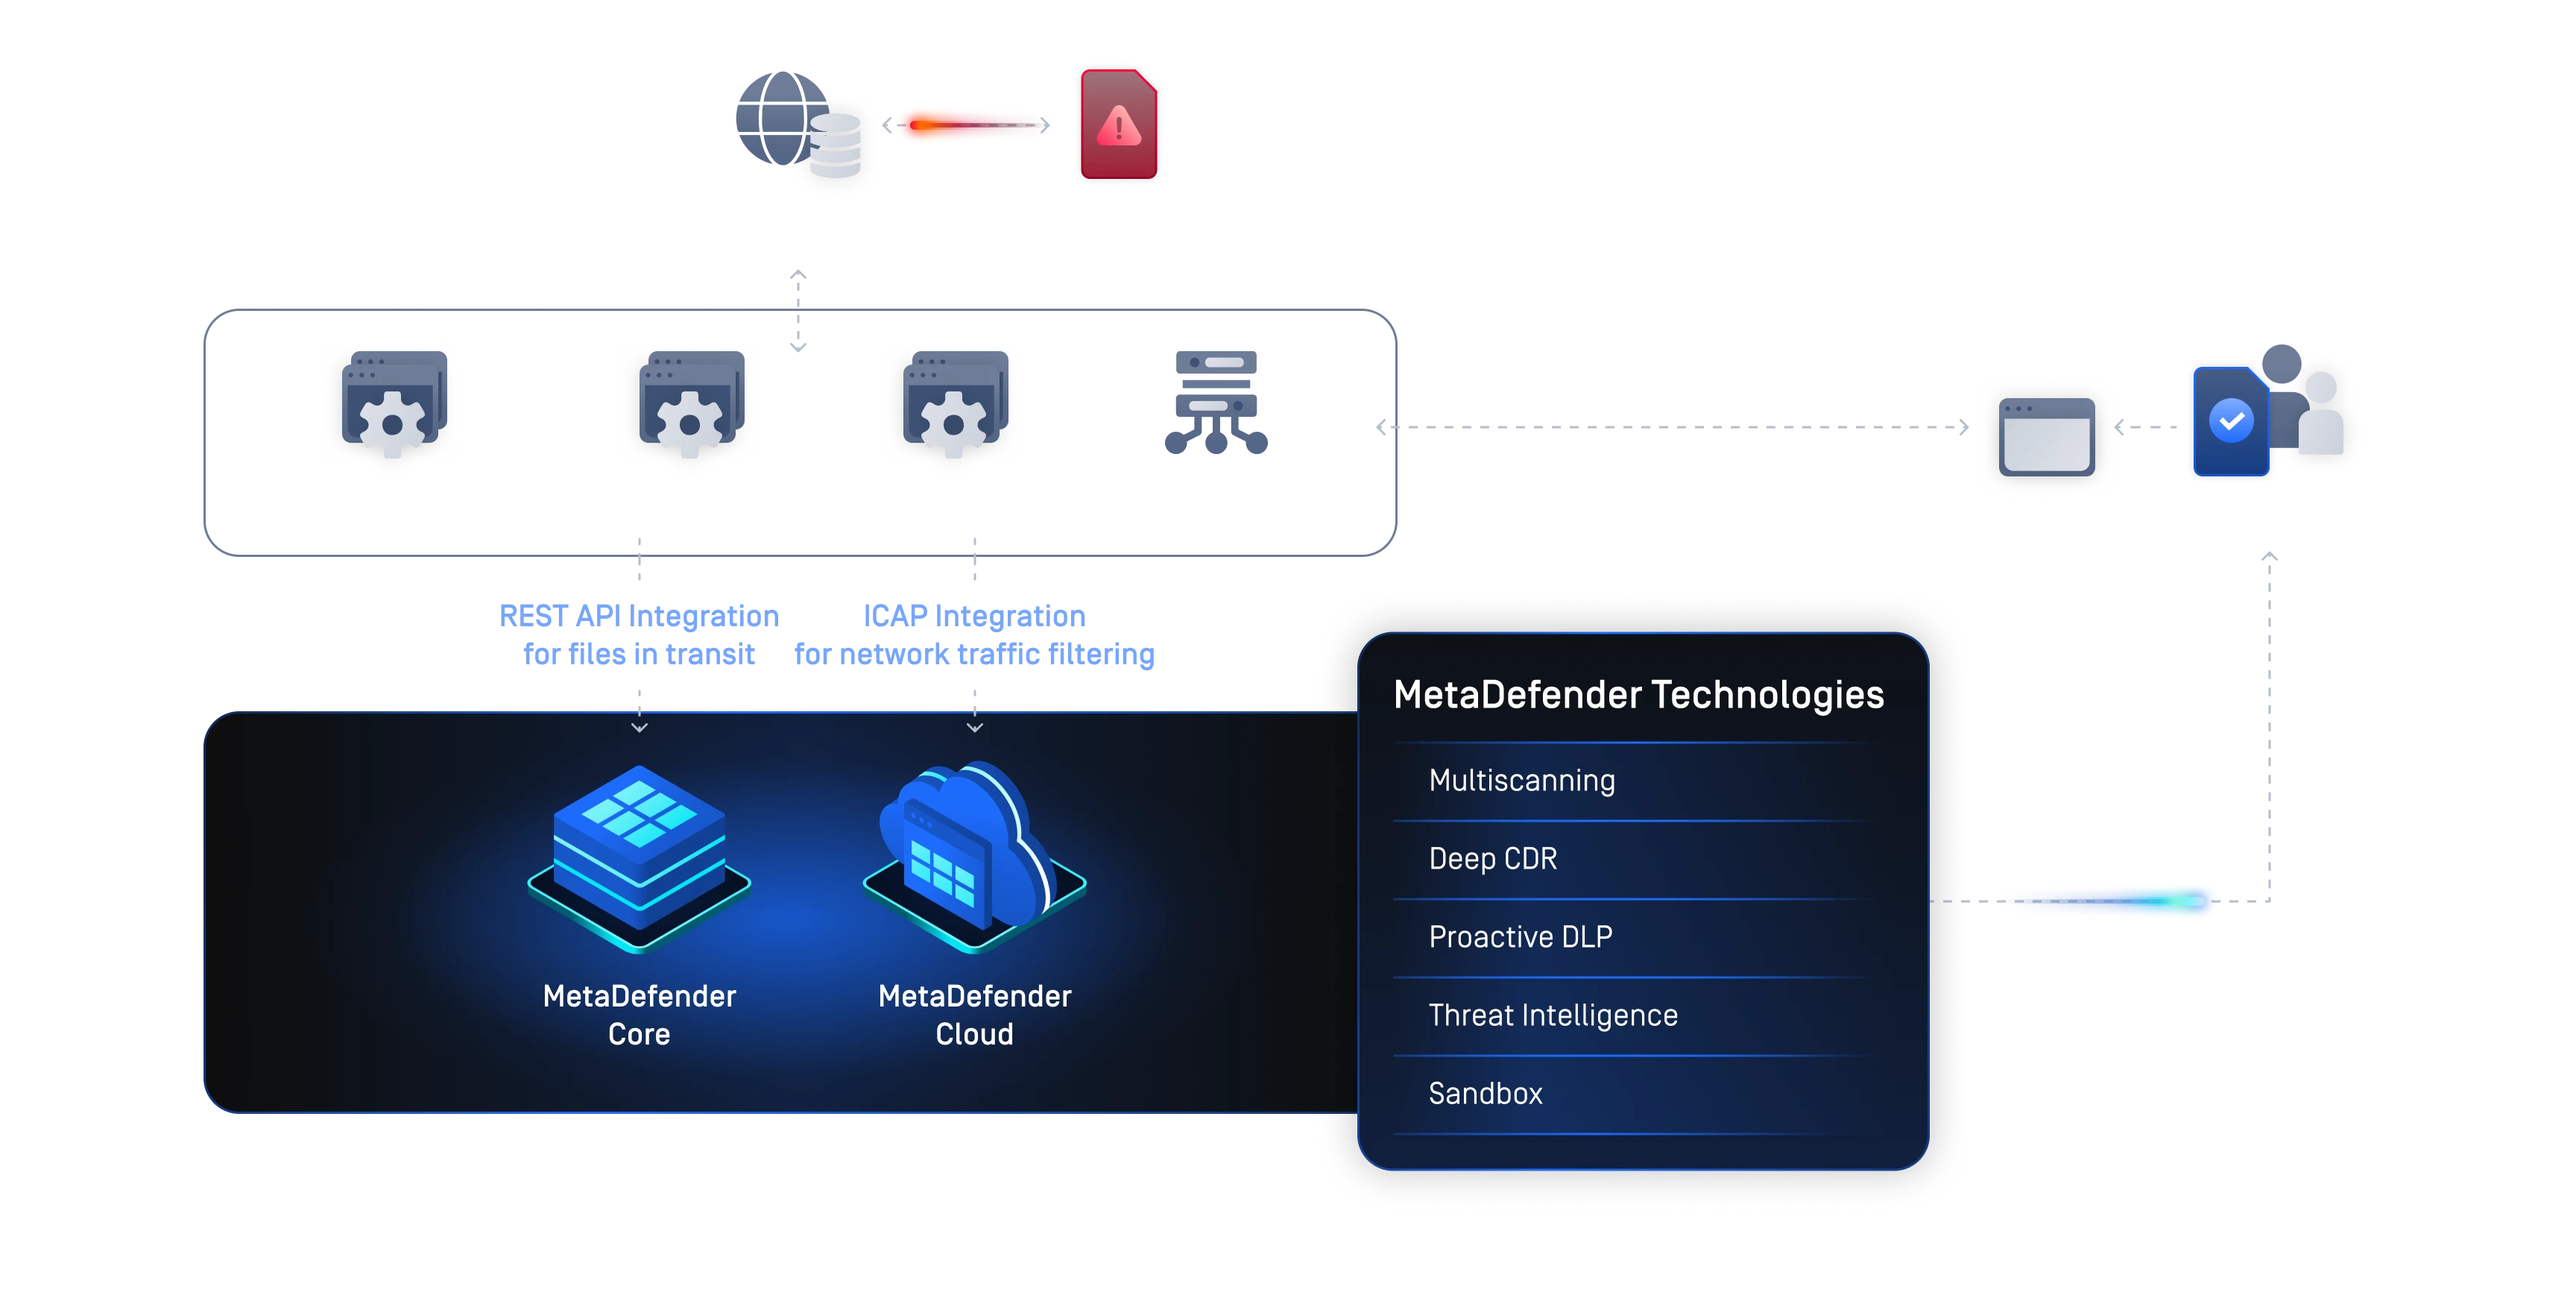
OPSWAT 利用多層技術和彈性部署保護檔案上傳:
DEEP CDR™ TECHNOLOGY

阻止其他人錯過的威脅

  • 支援 200+ 種檔案格式
  • 遞迴地清理多層存檔嵌套
  • 重新生成安全且可用的檔案
100%保護
來源:AV-Comparatives、SE Labs、SecureIQ
MetascanMultiscanning

多引擎比一個引擎好

  • 檢測近 100% 的惡意軟體
  • 與 30+ 知名的 AV 引擎同時掃描
99.2% 檢測率
配備 Max Engines 套件
Adaptive Sandbox 自適應性沙箱

利用先進的模擬沙箱偵測惡意軟體

  • 高速分析檔案
  • 反避難沙箱引擎擷取 IOC
  • 識別零時差威脅
  • 透過API 或本機整合啟用深度惡意軟體分類
資源效率提高 100 倍
比其他沙箱
< 1hr setup
我們正在努力幫助保護您免受惡意軟體的侵害
主動式 DLP(Proactive DLP)

防止敏感資料丟失

  • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
  • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
  • 支援影像中的光學字元識別 (OCR)
125+
支援的檔案類型
OCR
圖像到文字識別
威脅情資
蒐集威脅情資

利用即時Threat Intelligence增強偵測能力

  • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
  • 更快阻止新興威脅
  • 豐富下游分析
更快
縮短整體分流時間
透明
以更清晰的視野守護關鍵環境
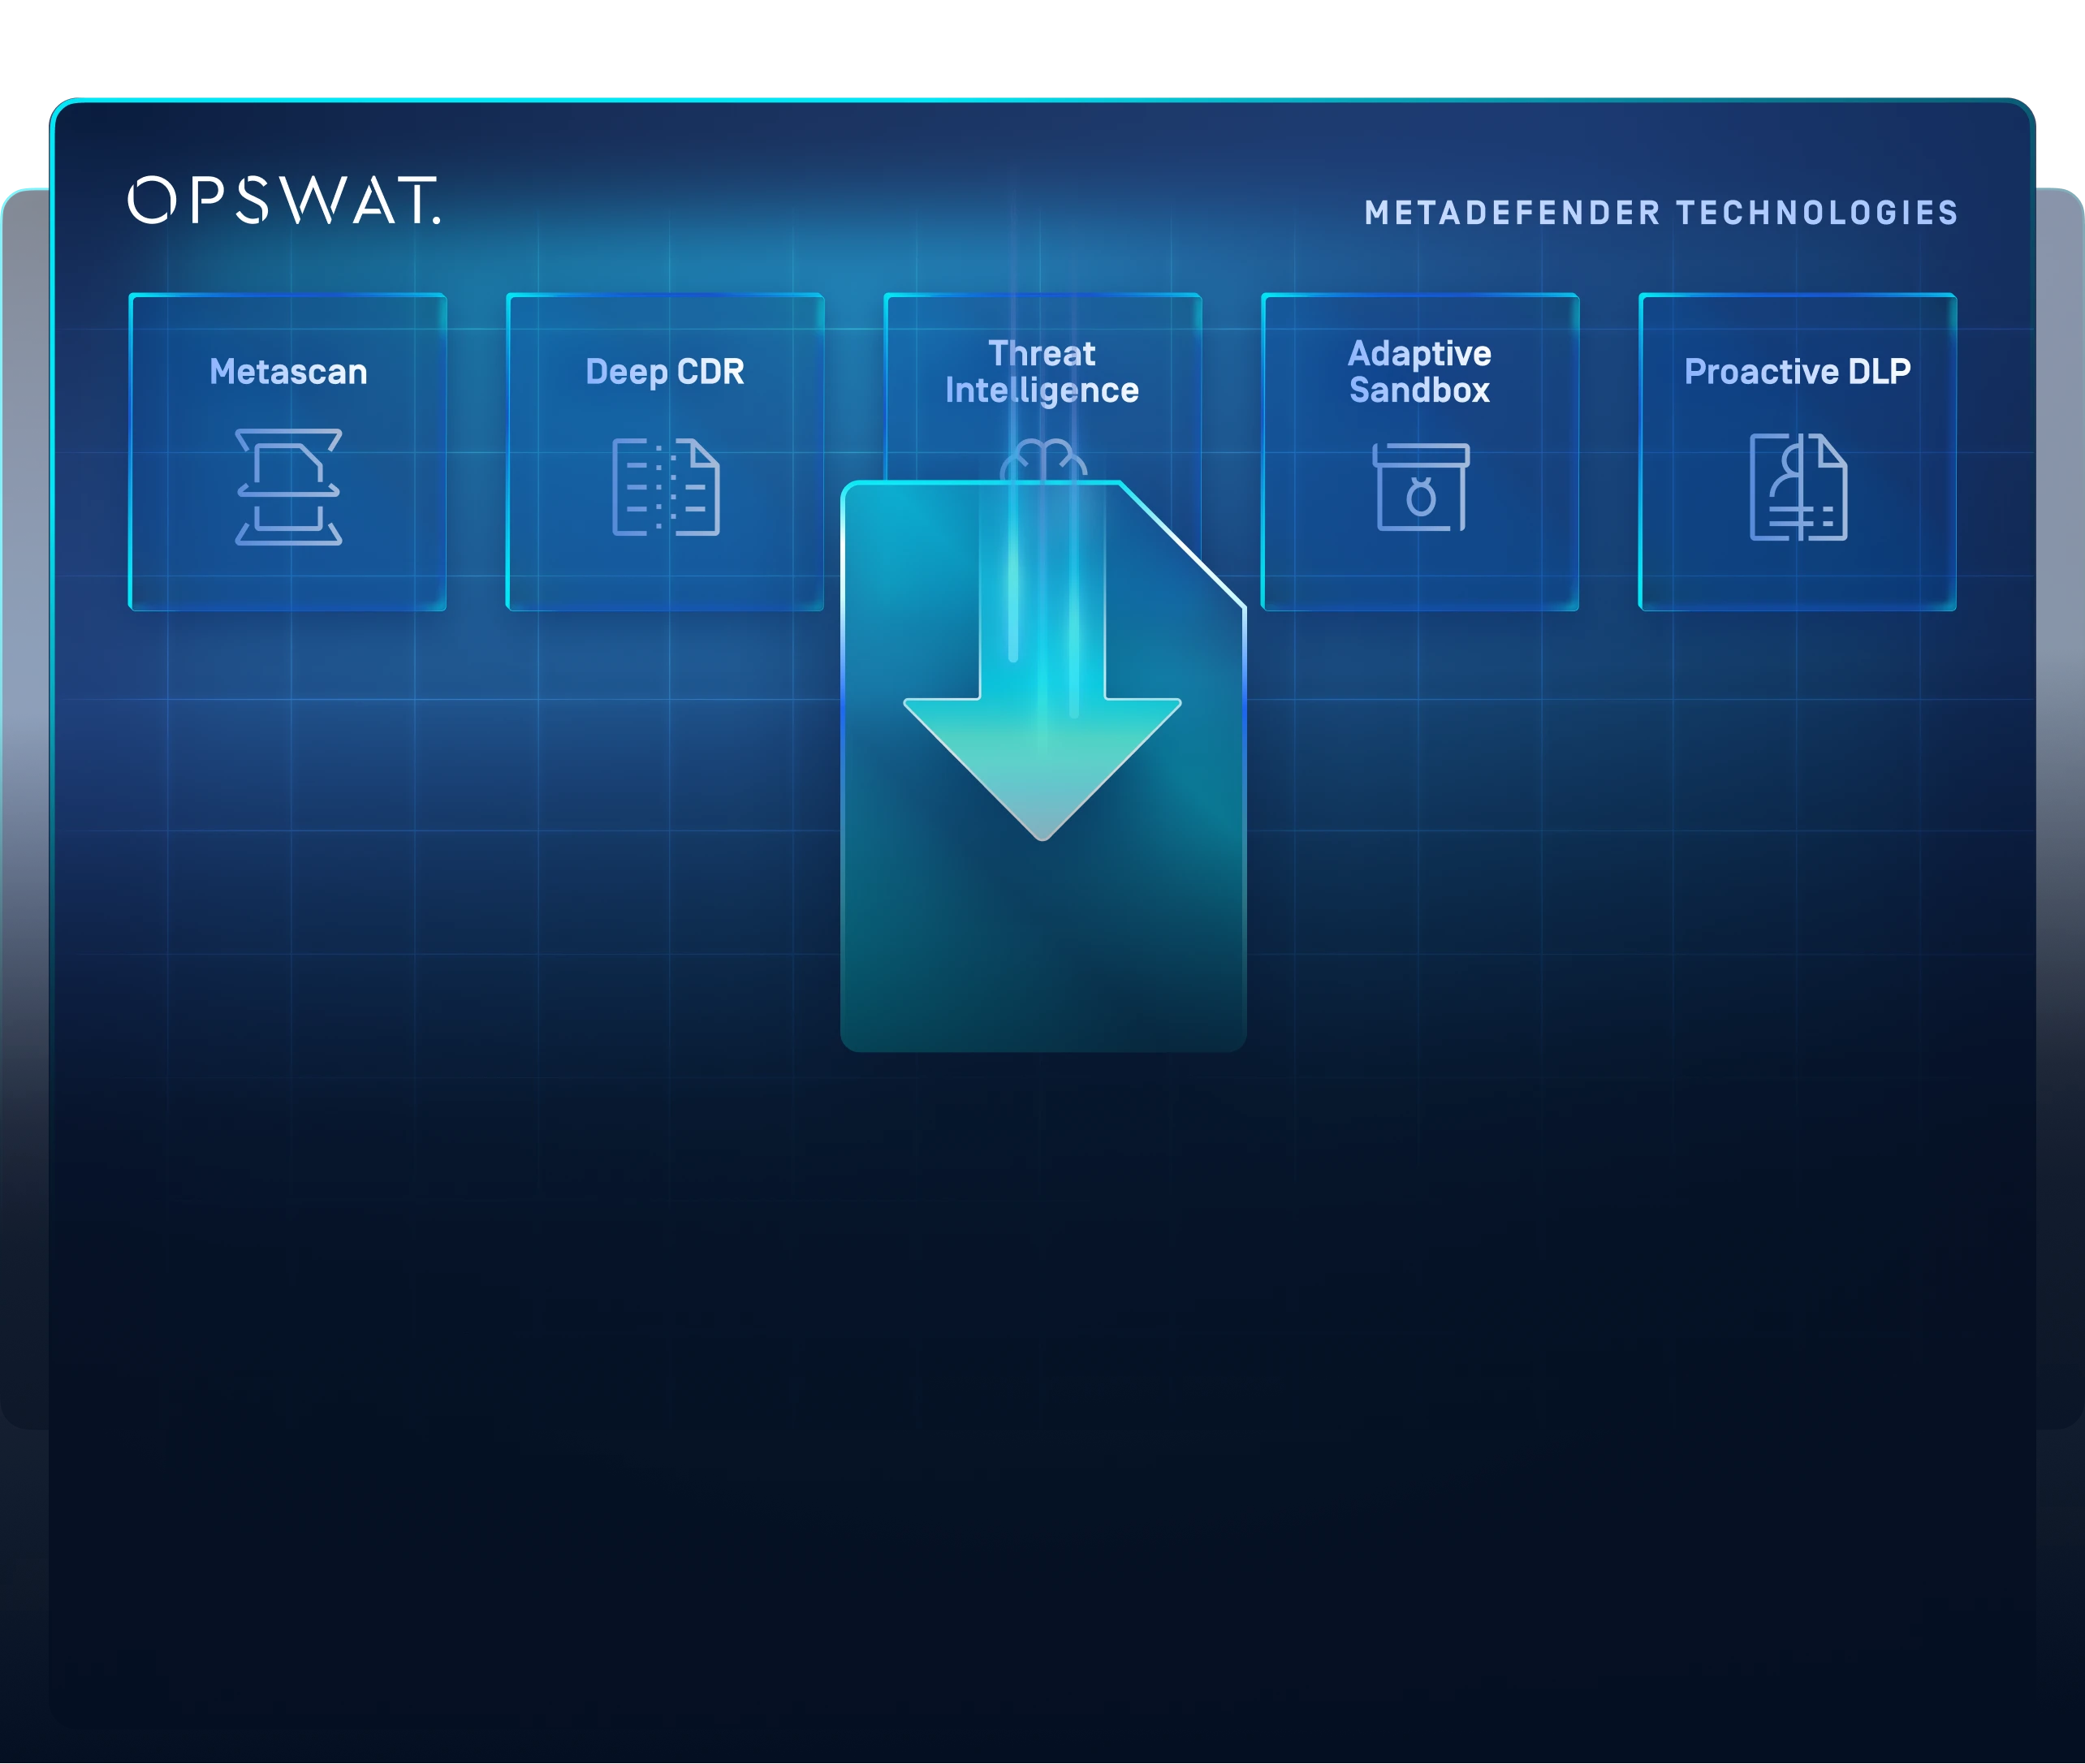
OPSWAT Technologies 圖像
  • DEEP CDR™ TECHNOLOGY

    阻止其他人錯過的威脅

    • 支援 200+ 種檔案格式
    • 遞迴地清理多層存檔嵌套
    • 重新生成安全且可用的檔案
    100%保護
    來源:AV-Comparatives、SE Labs、SecureIQ
  • MetascanMultiscanning

    多引擎比一個引擎好

    • 檢測近 100% 的惡意軟體
    • 與 30+ 知名的 AV 引擎同時掃描
    99.2% 檢測率
    配備 Max Engines 套件
  • Adaptive Sandbox 自適應性沙箱

    利用先進的模擬沙箱偵測惡意軟體

    • 高速分析檔案
    • 反避難沙箱引擎擷取 IOC
    • 識別零時差威脅
    • 透過API 或本機整合啟用深度惡意軟體分類
    資源效率提高 100 倍
    比其他沙箱
    < 1hr setup
    我們正在努力幫助保護您免受惡意軟體的侵害
  • 主動式 DLP(Proactive DLP)

    防止敏感資料丟失

    • 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
    • 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
    • 支援影像中的光學字元識別 (OCR)
    125+
    支援的檔案類型
    OCR
    圖像到文字識別
  • OPSWAT 技術
    威脅情資
    蒐集威脅情資

    利用即時Threat Intelligence增強偵測能力

    • 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
    • 更快阻止新興威脅
    • 豐富下游分析
    更快
    縮短整體分流時間
    透明
    以更清晰的視野守護關鍵環境

無縫部署

透過可擴充的 RESTAPI 和啟用原生連接器的平台進行部署,可與您現有的檔案上傳網路應用程式和安全基礎架構無縫整合。
file downloads deployments logo trellix
file downloads deployments logo forcepoint
file downloads deployments logo menlosecurity
file downloads deployments logo broadcom
file downloads deployments logo cradlepoint

設定MetaDefender 用於檔案下載

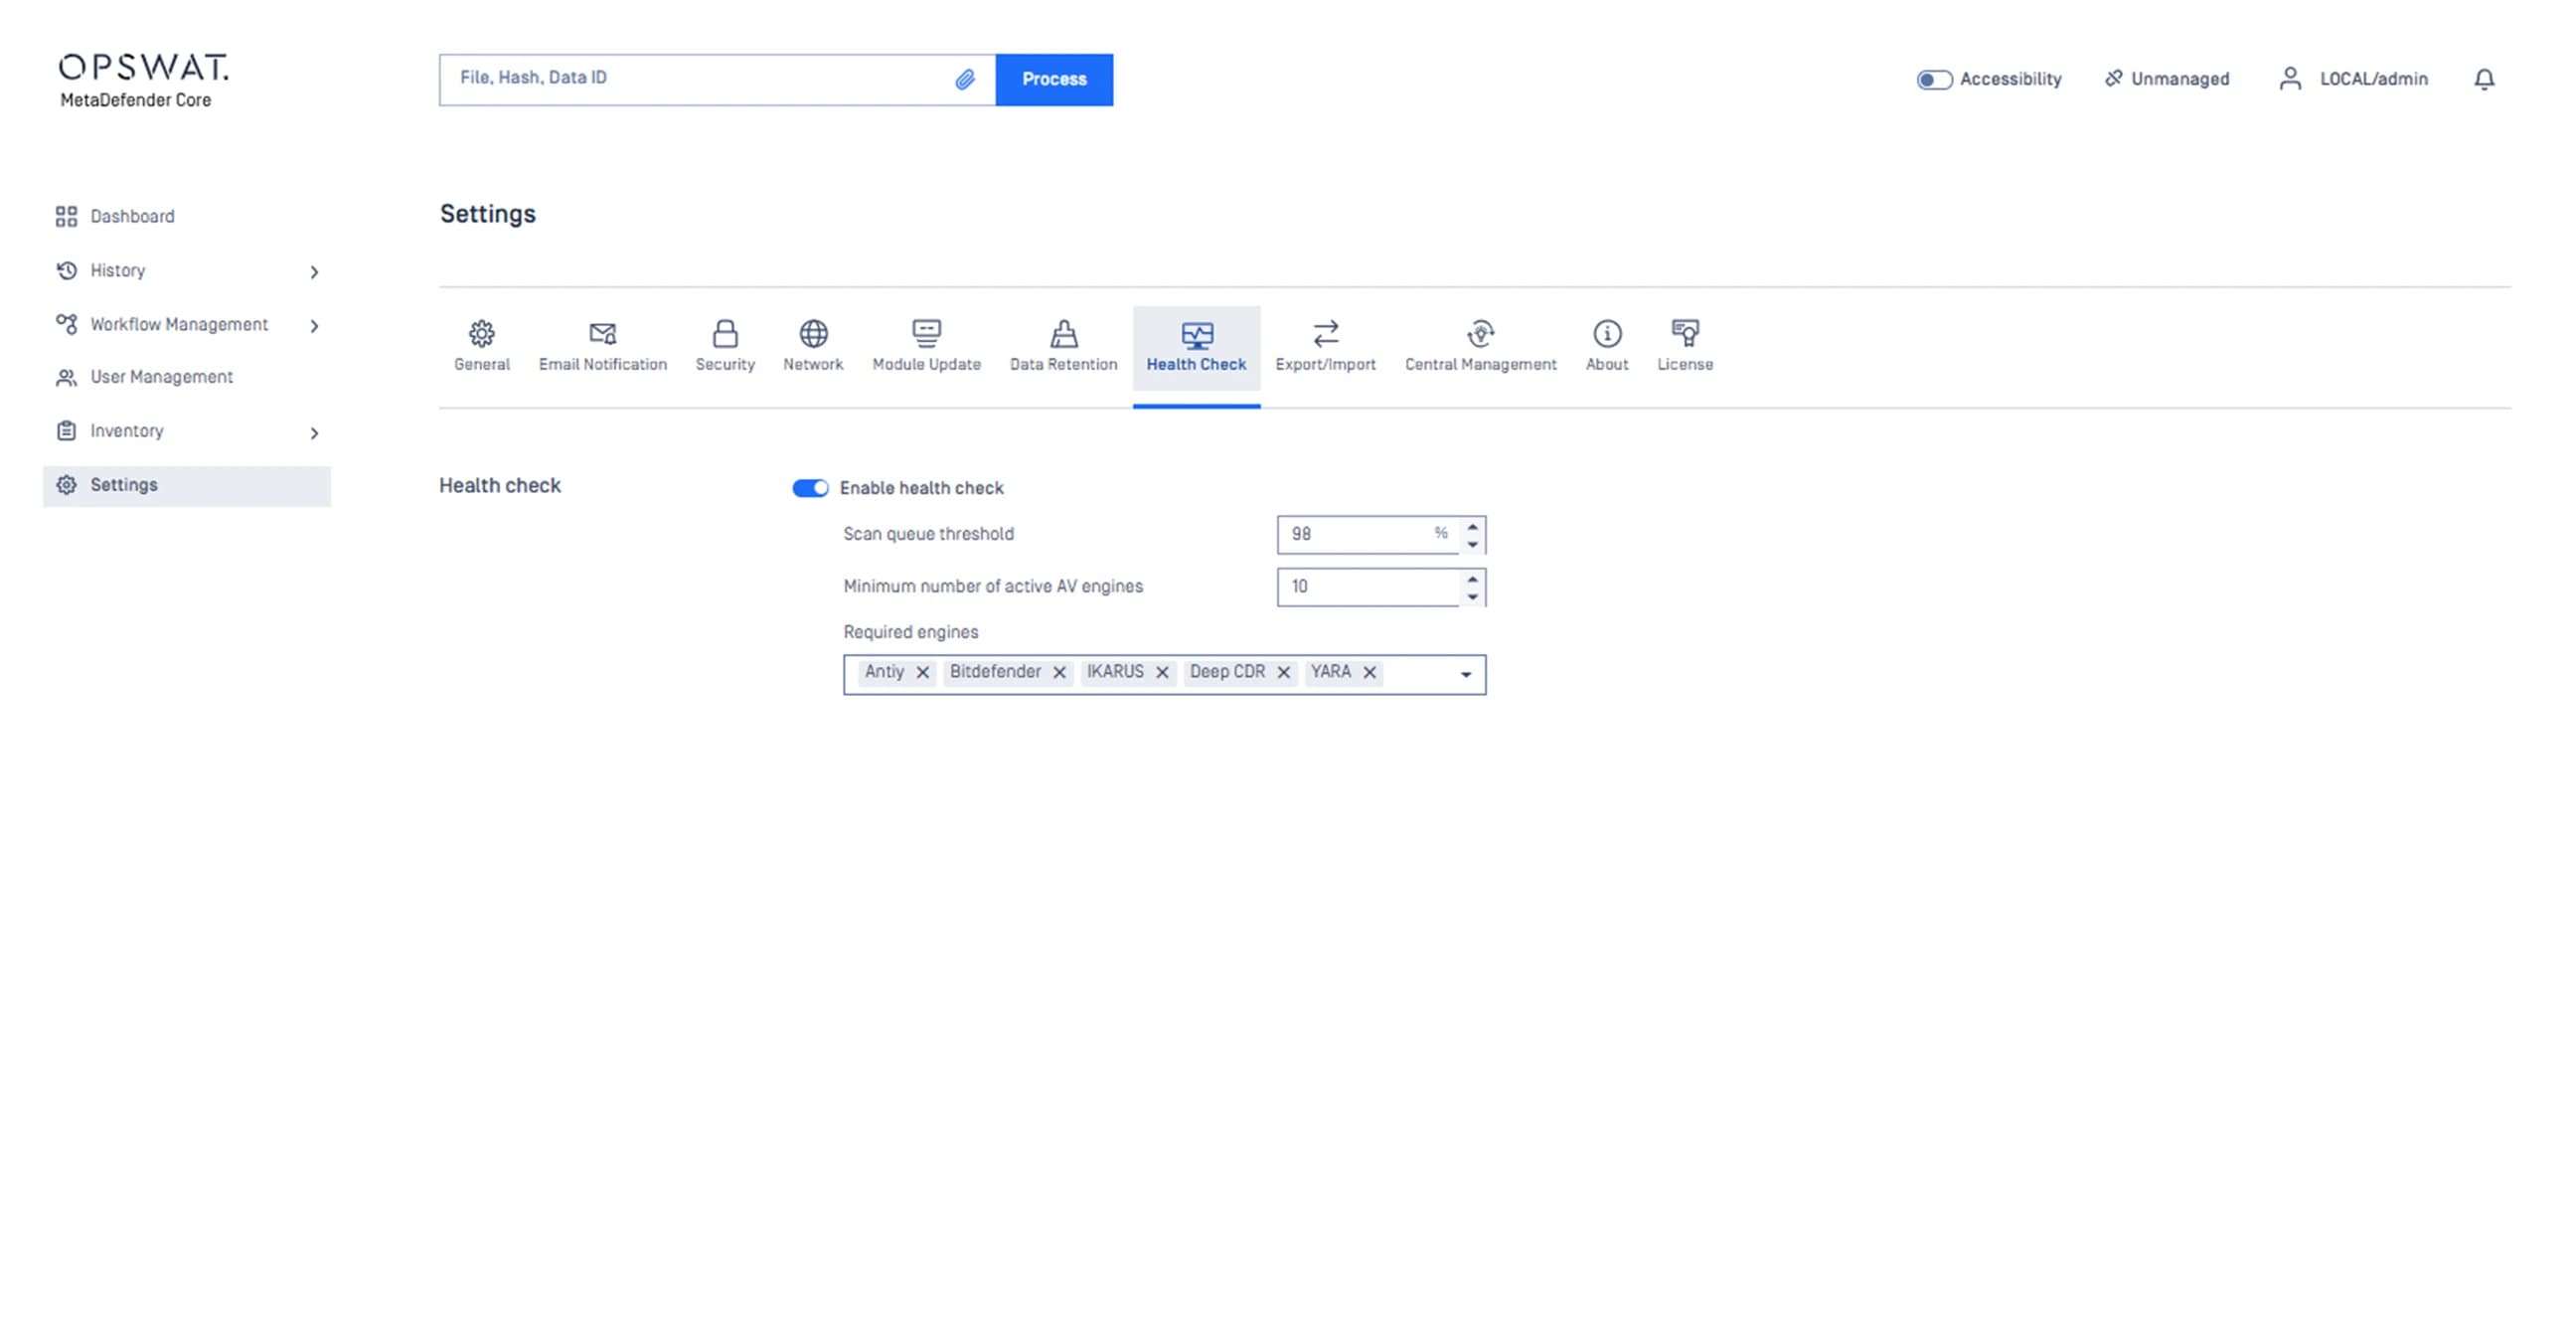
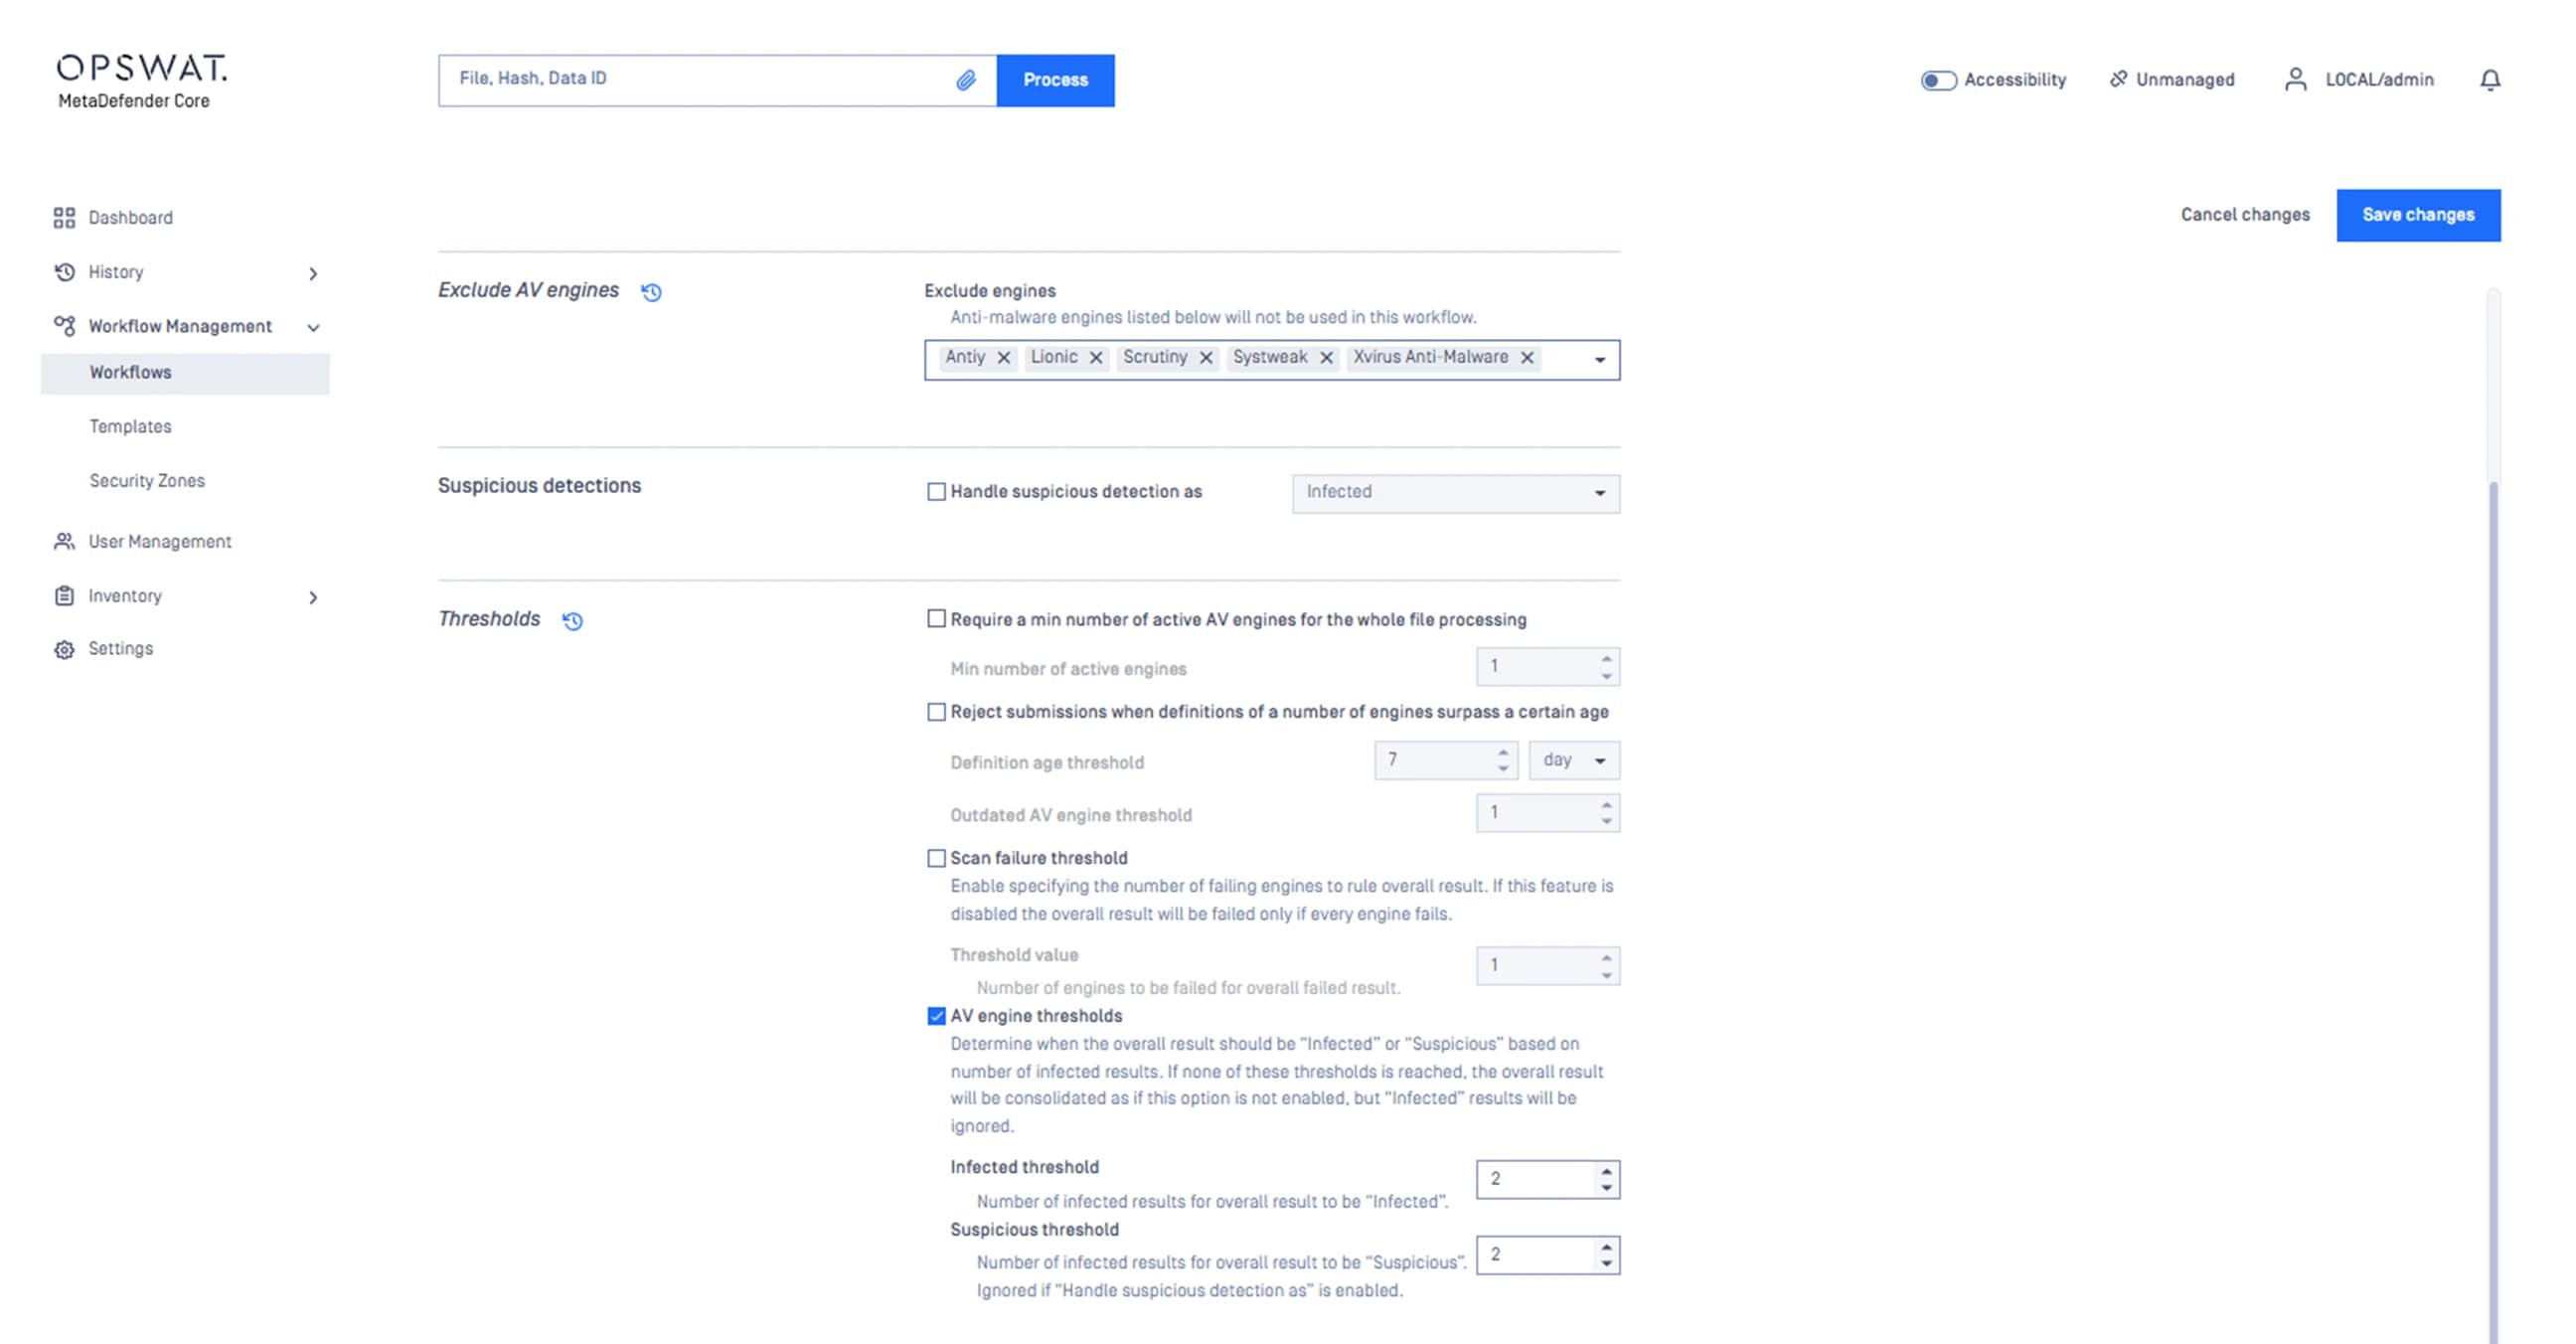
MetaDefender Workflow Engine 可讓安全專家彈性自訂安全政策、檔案處理和管理選項,以符合特定的安全需求和服務層級效能承諾。

以下是檔案下載的典型MetaDefender 工作流程:
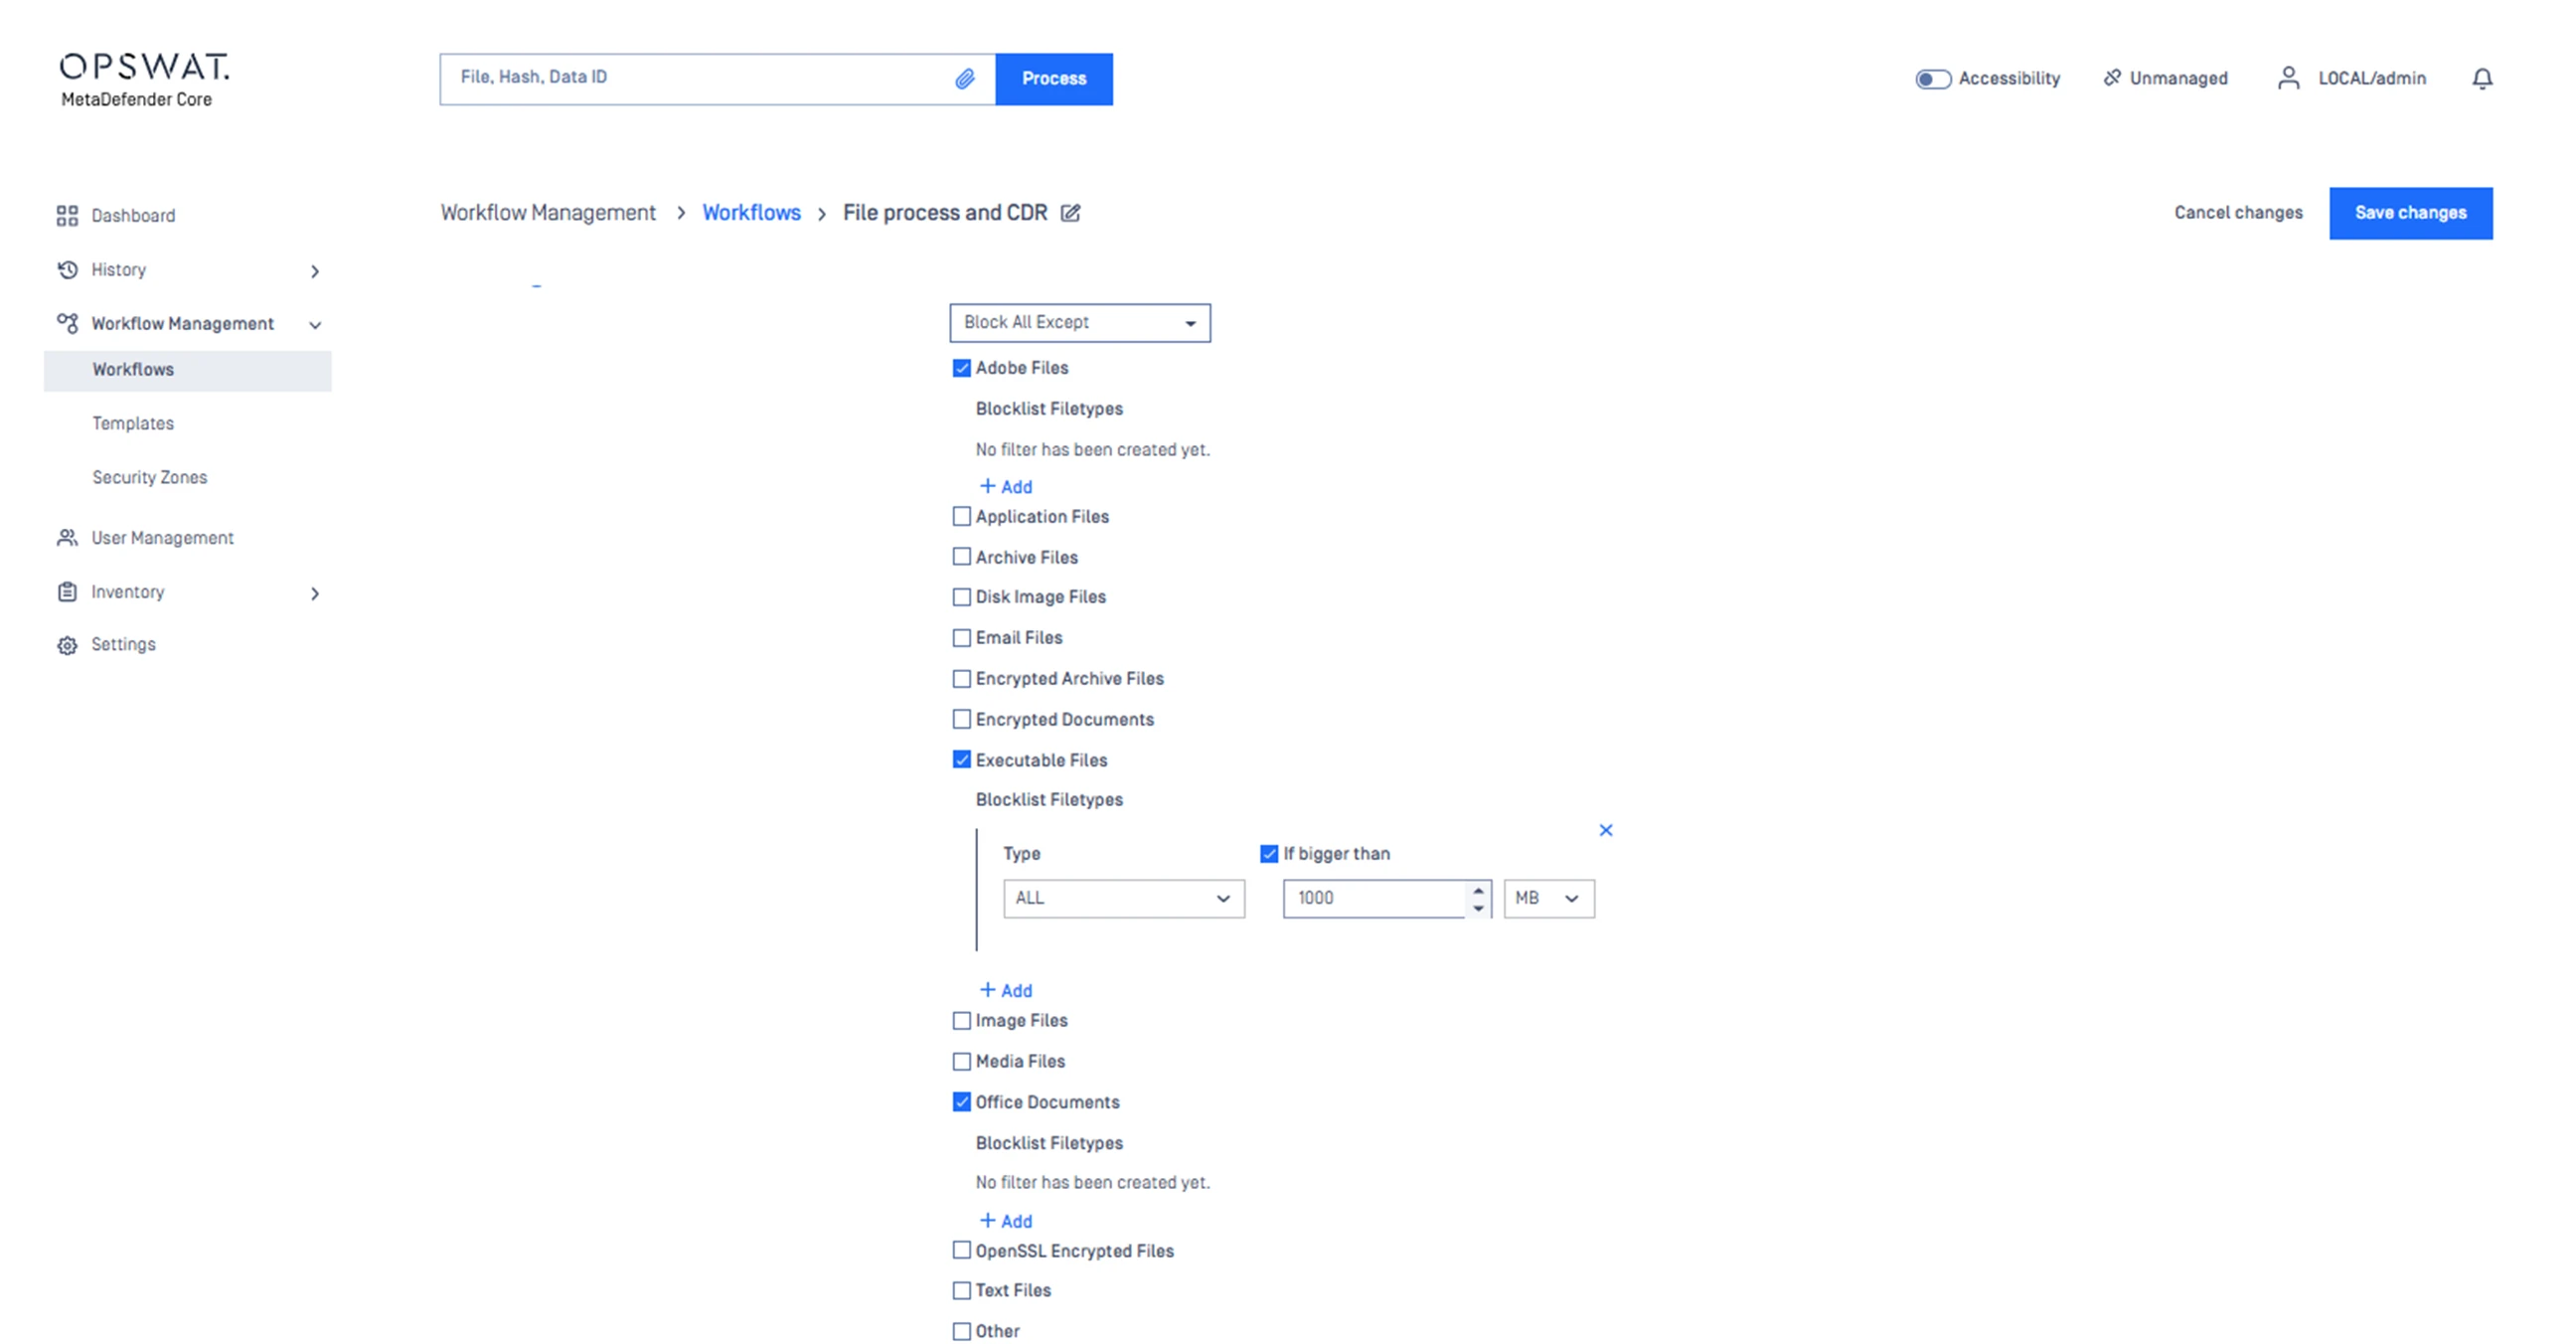
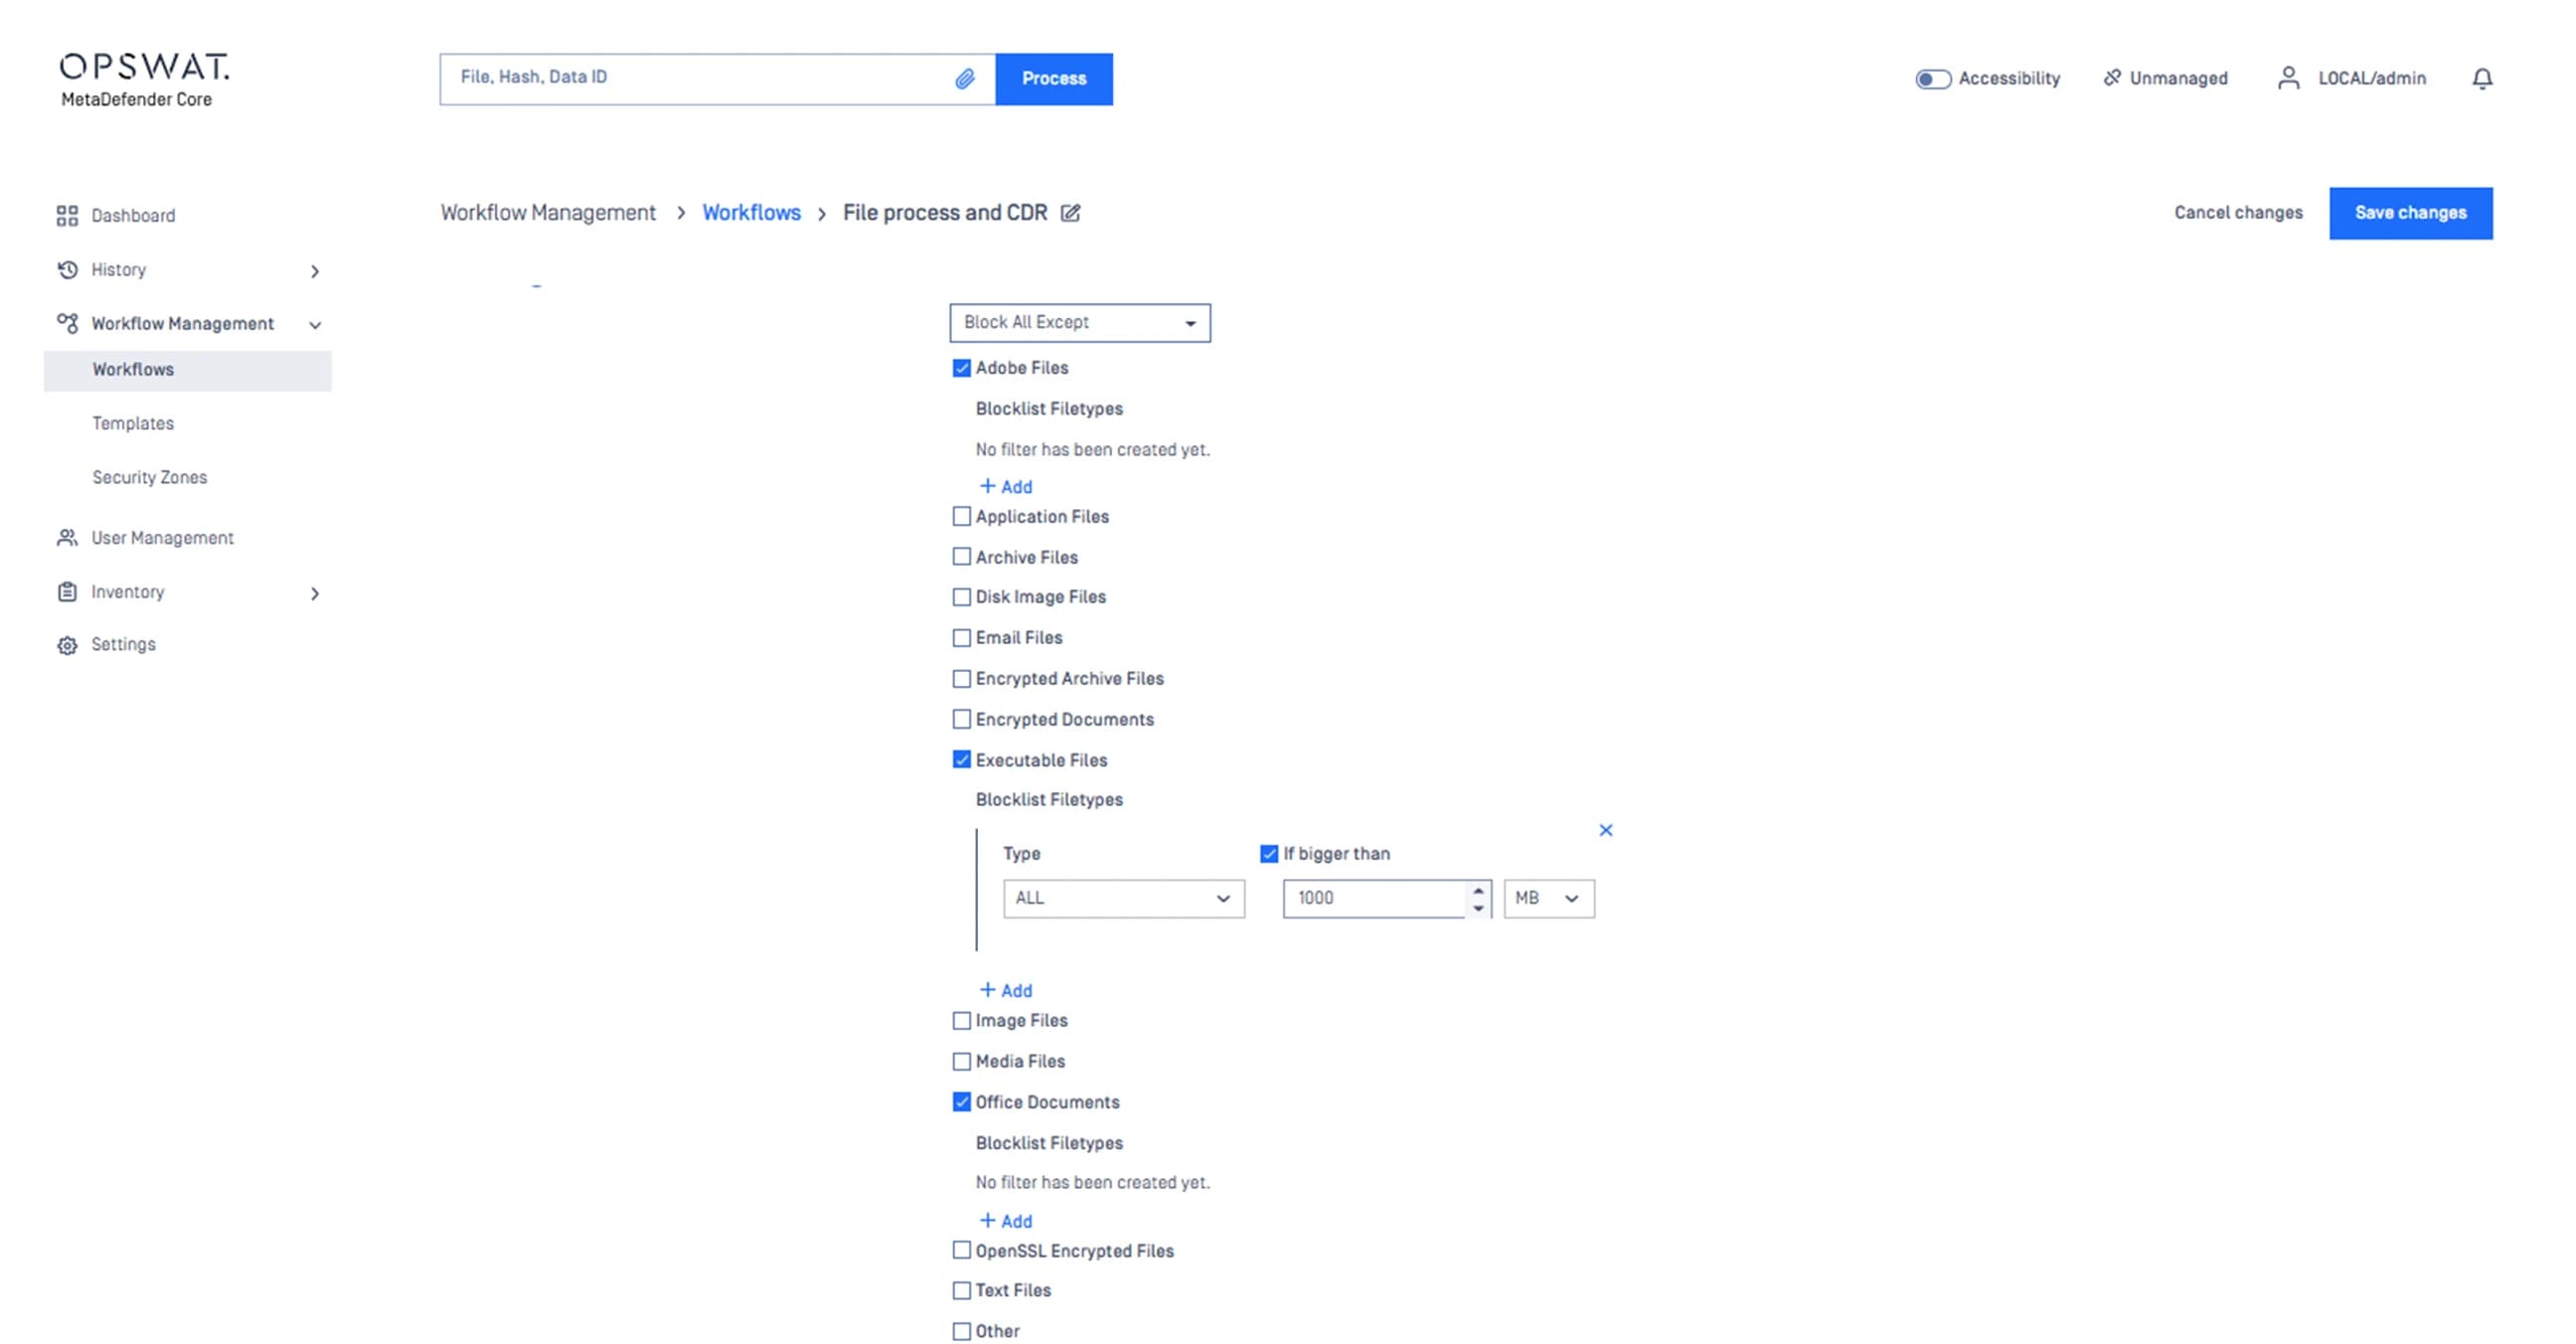
接受生產力檔案

能夠接受 PDF、CSV、DOC 和 XLS 等生產力檔案類型,且平均檔案大小小於 10 MB,以及 EXE 和 MSI 等可能達 1 GB 或更大的系統檔案。
1 of 5
  • 檔案下載
    接受生產力檔案

    能夠接受 PDF、CSV、DOC 和 XLS 等生產力檔案類型,且平均檔案大小小於 10 MB,以及 EXE 和 MSI 等可能達 1 GB 或更大的系統檔案。
  • 檔案下載
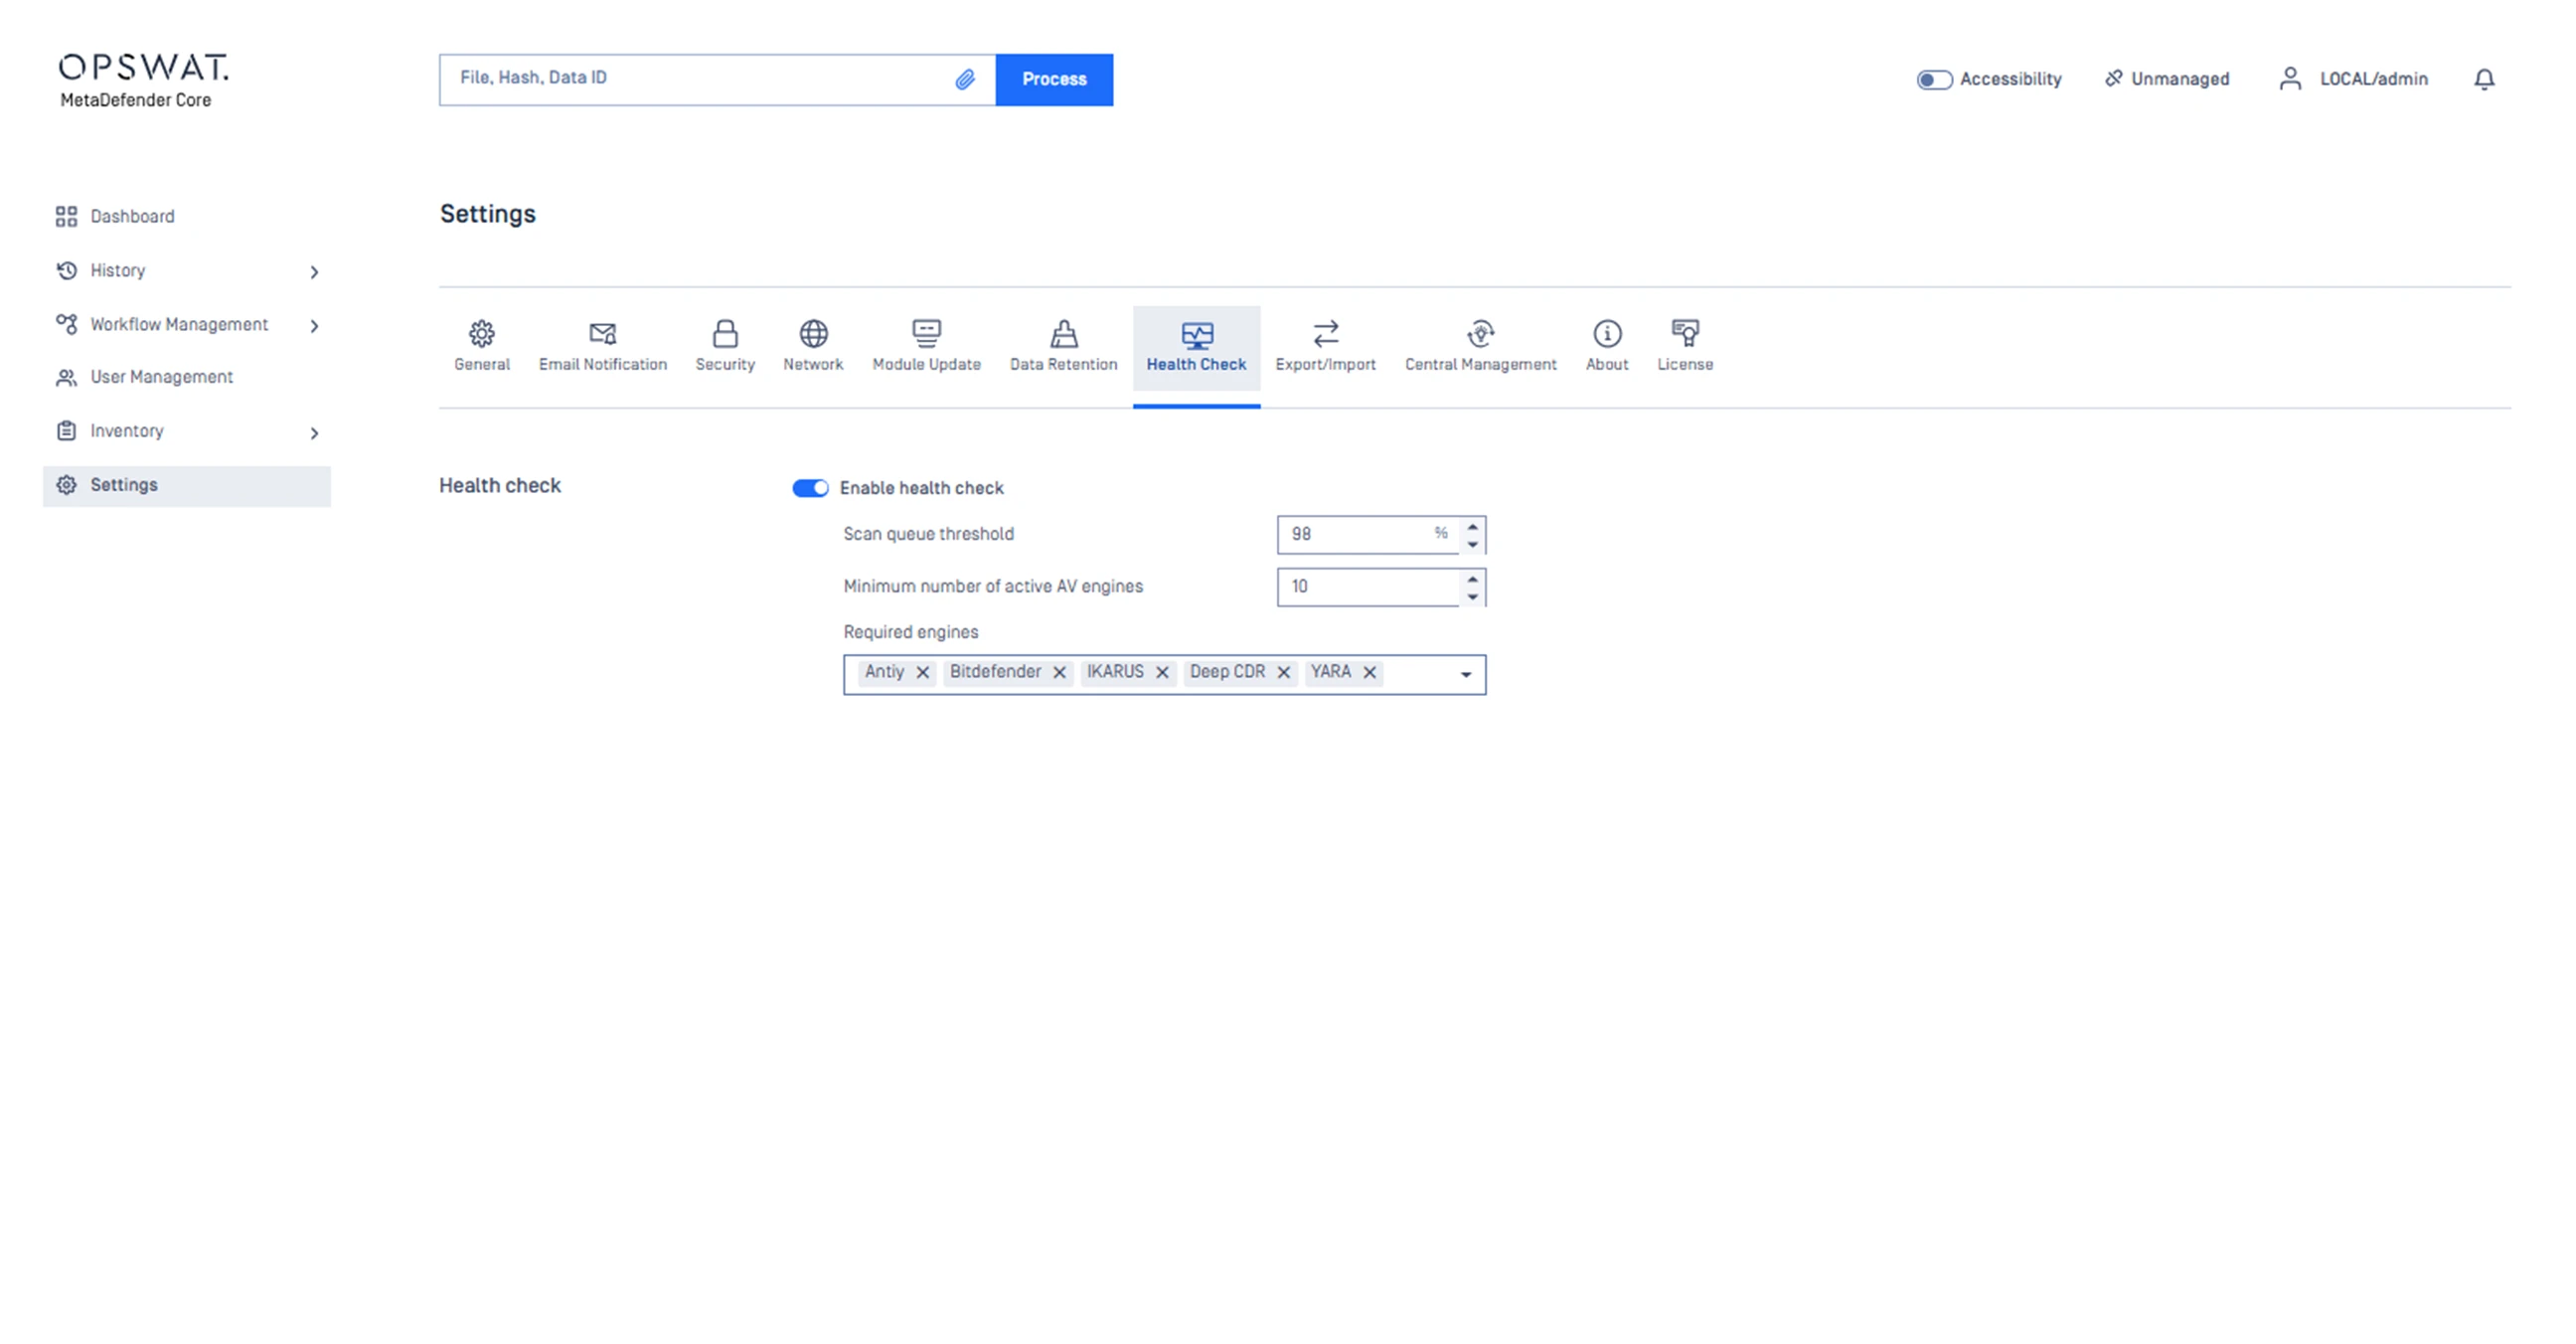
    可擴充的處理支援

    透過調整掃描要求佇列和定義與掃描引擎通訊的平行線程數,擴充以支援所處理的檔案數量。
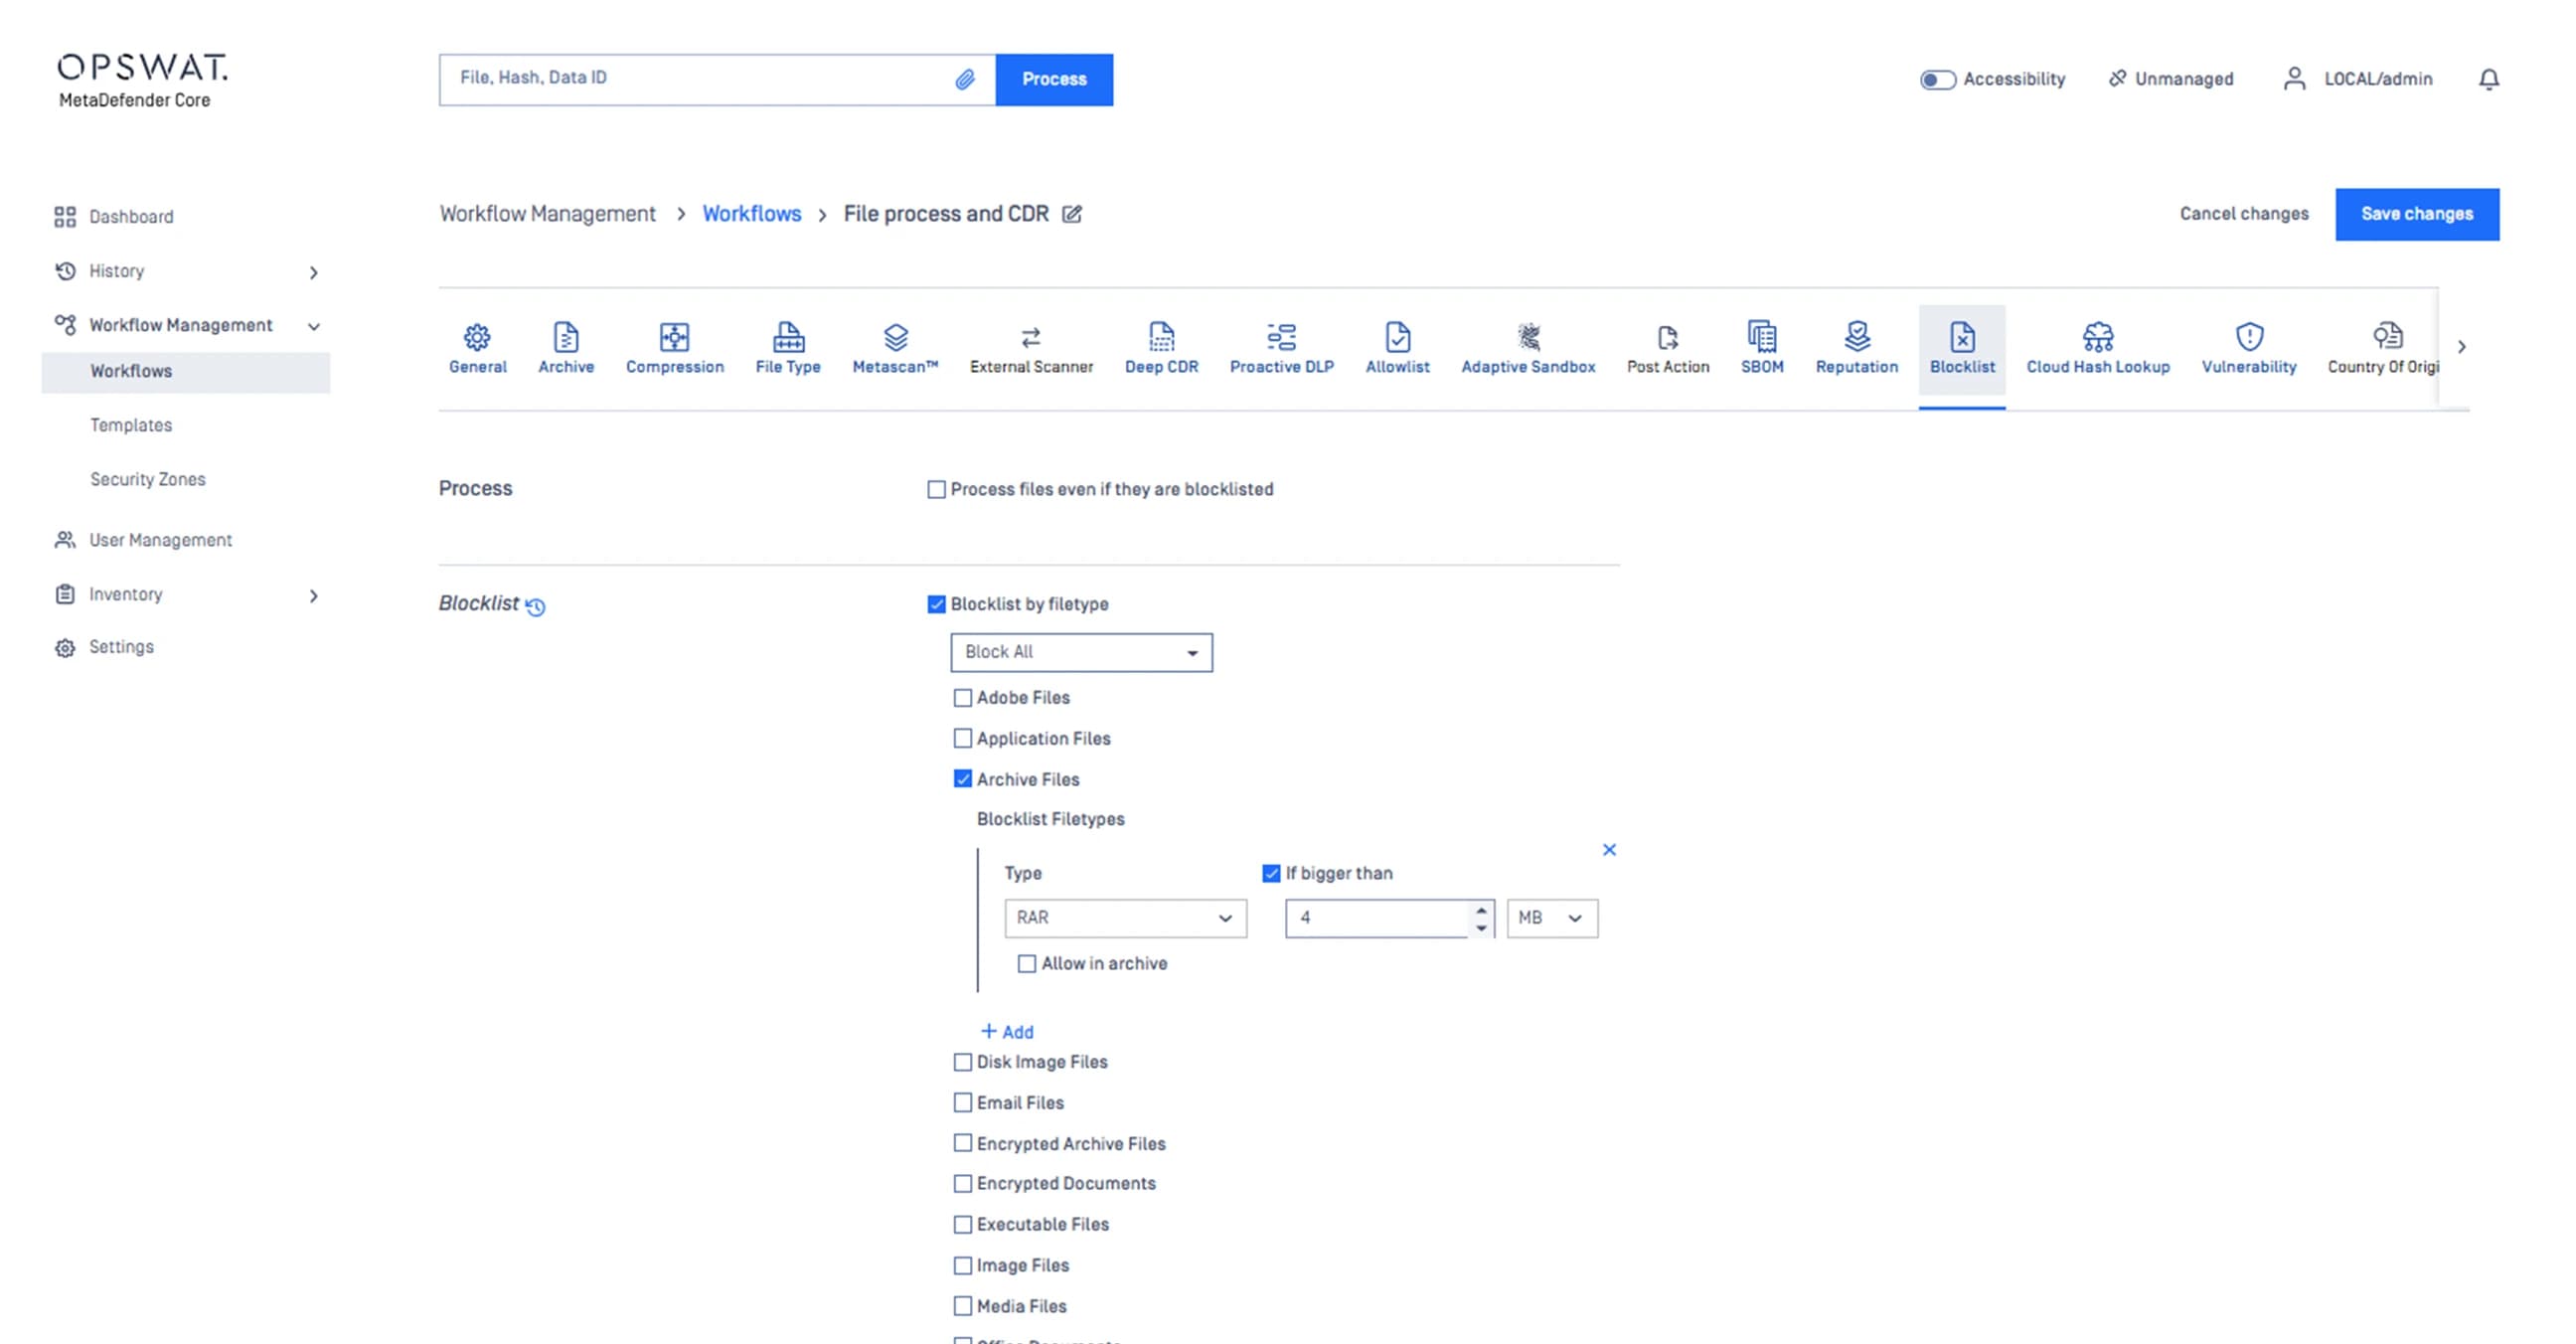
  • 檔案下載
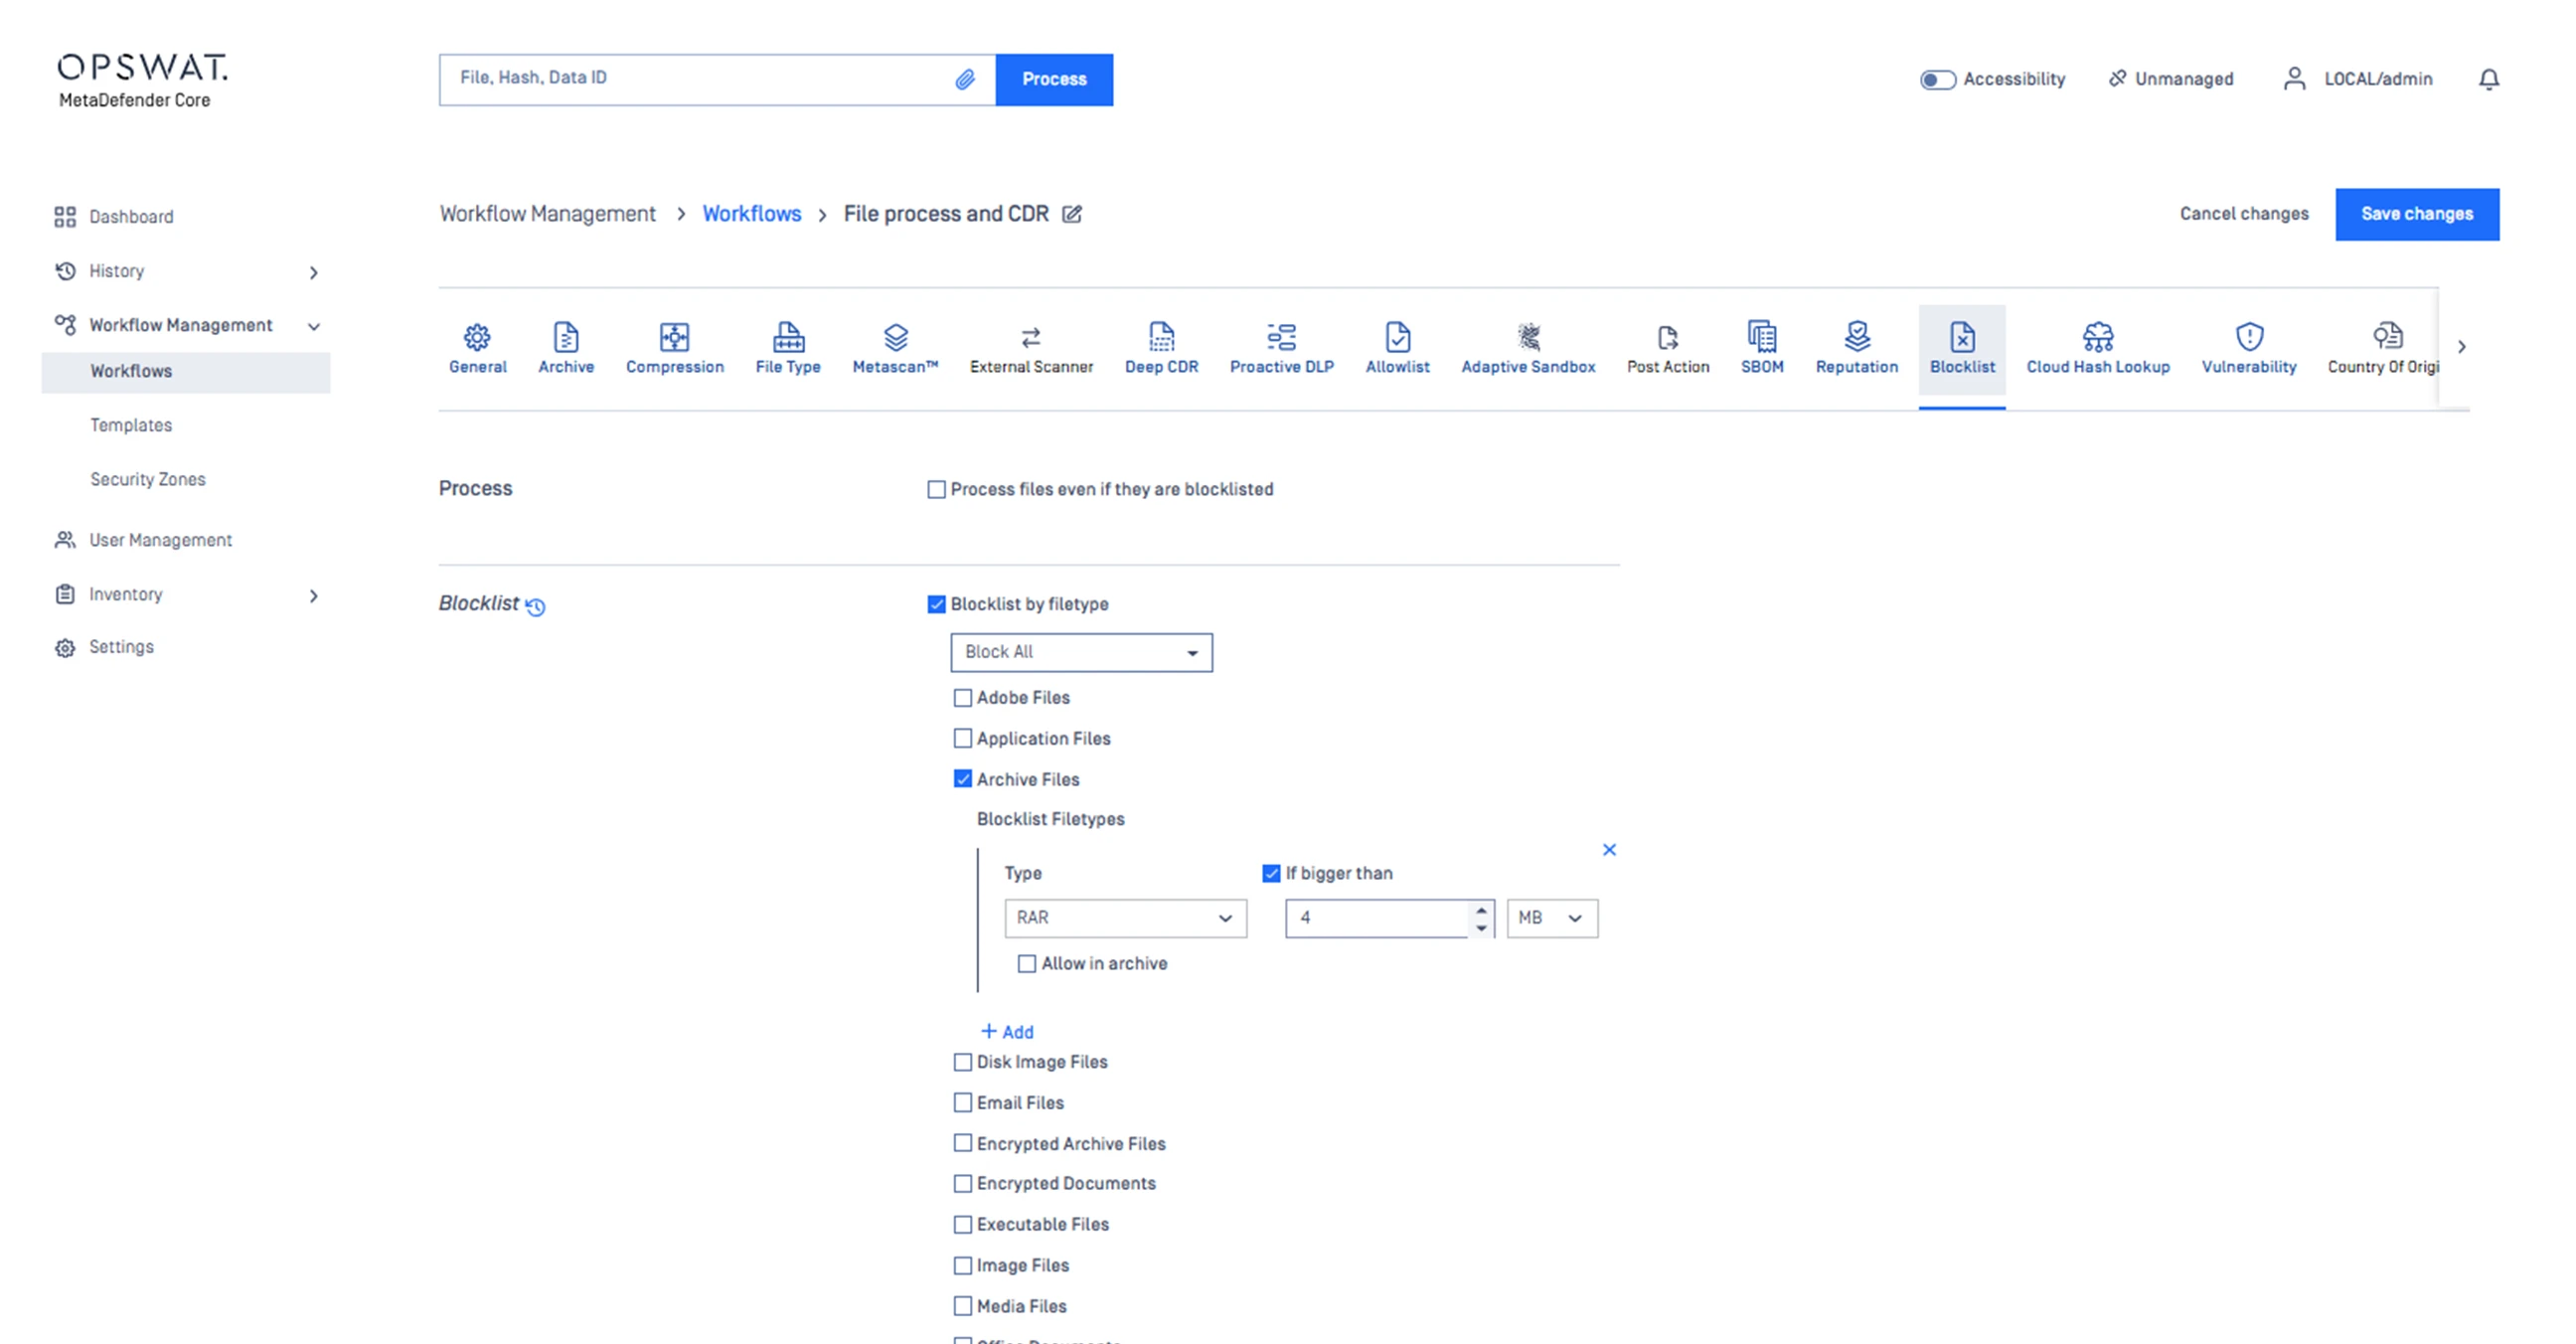
    存檔檔案拒絕

    拒絕所有非典型使用者啟動檔案下載的存檔檔案。

  • 檔案下載
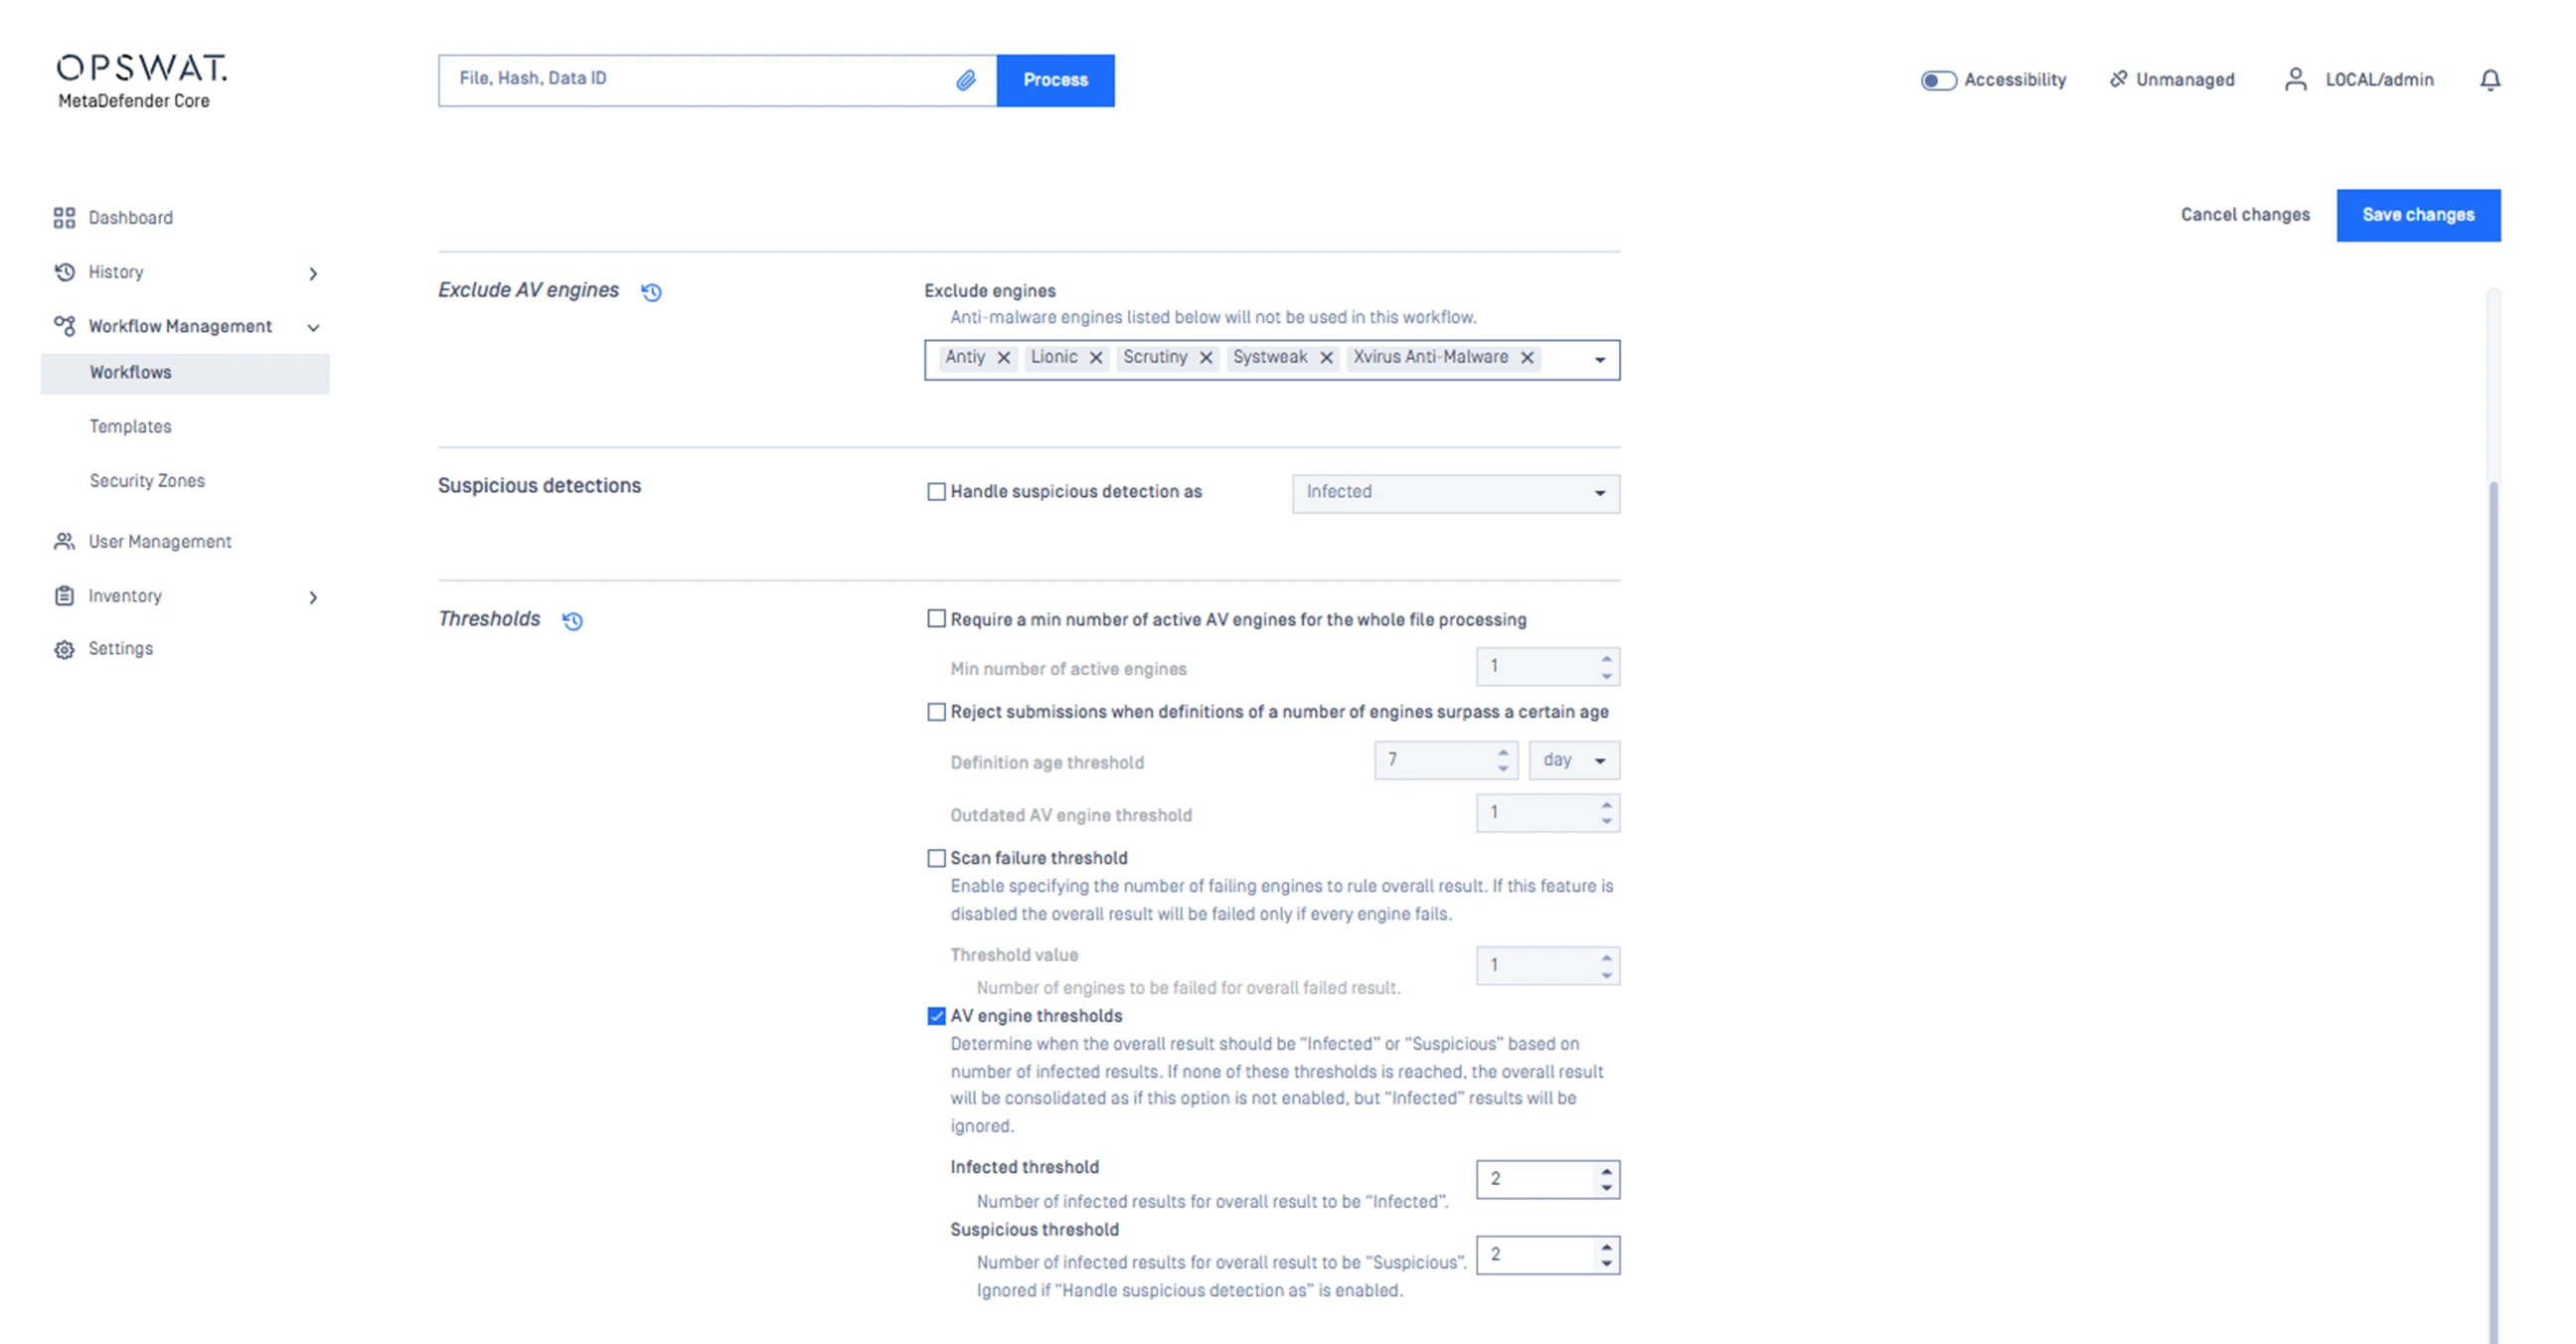
    低偵測臨界值

    建立 1 或 2 個引擎的低多重掃描臨界值,必須在嘗試下載期間偵測到威脅時提醒使用者。
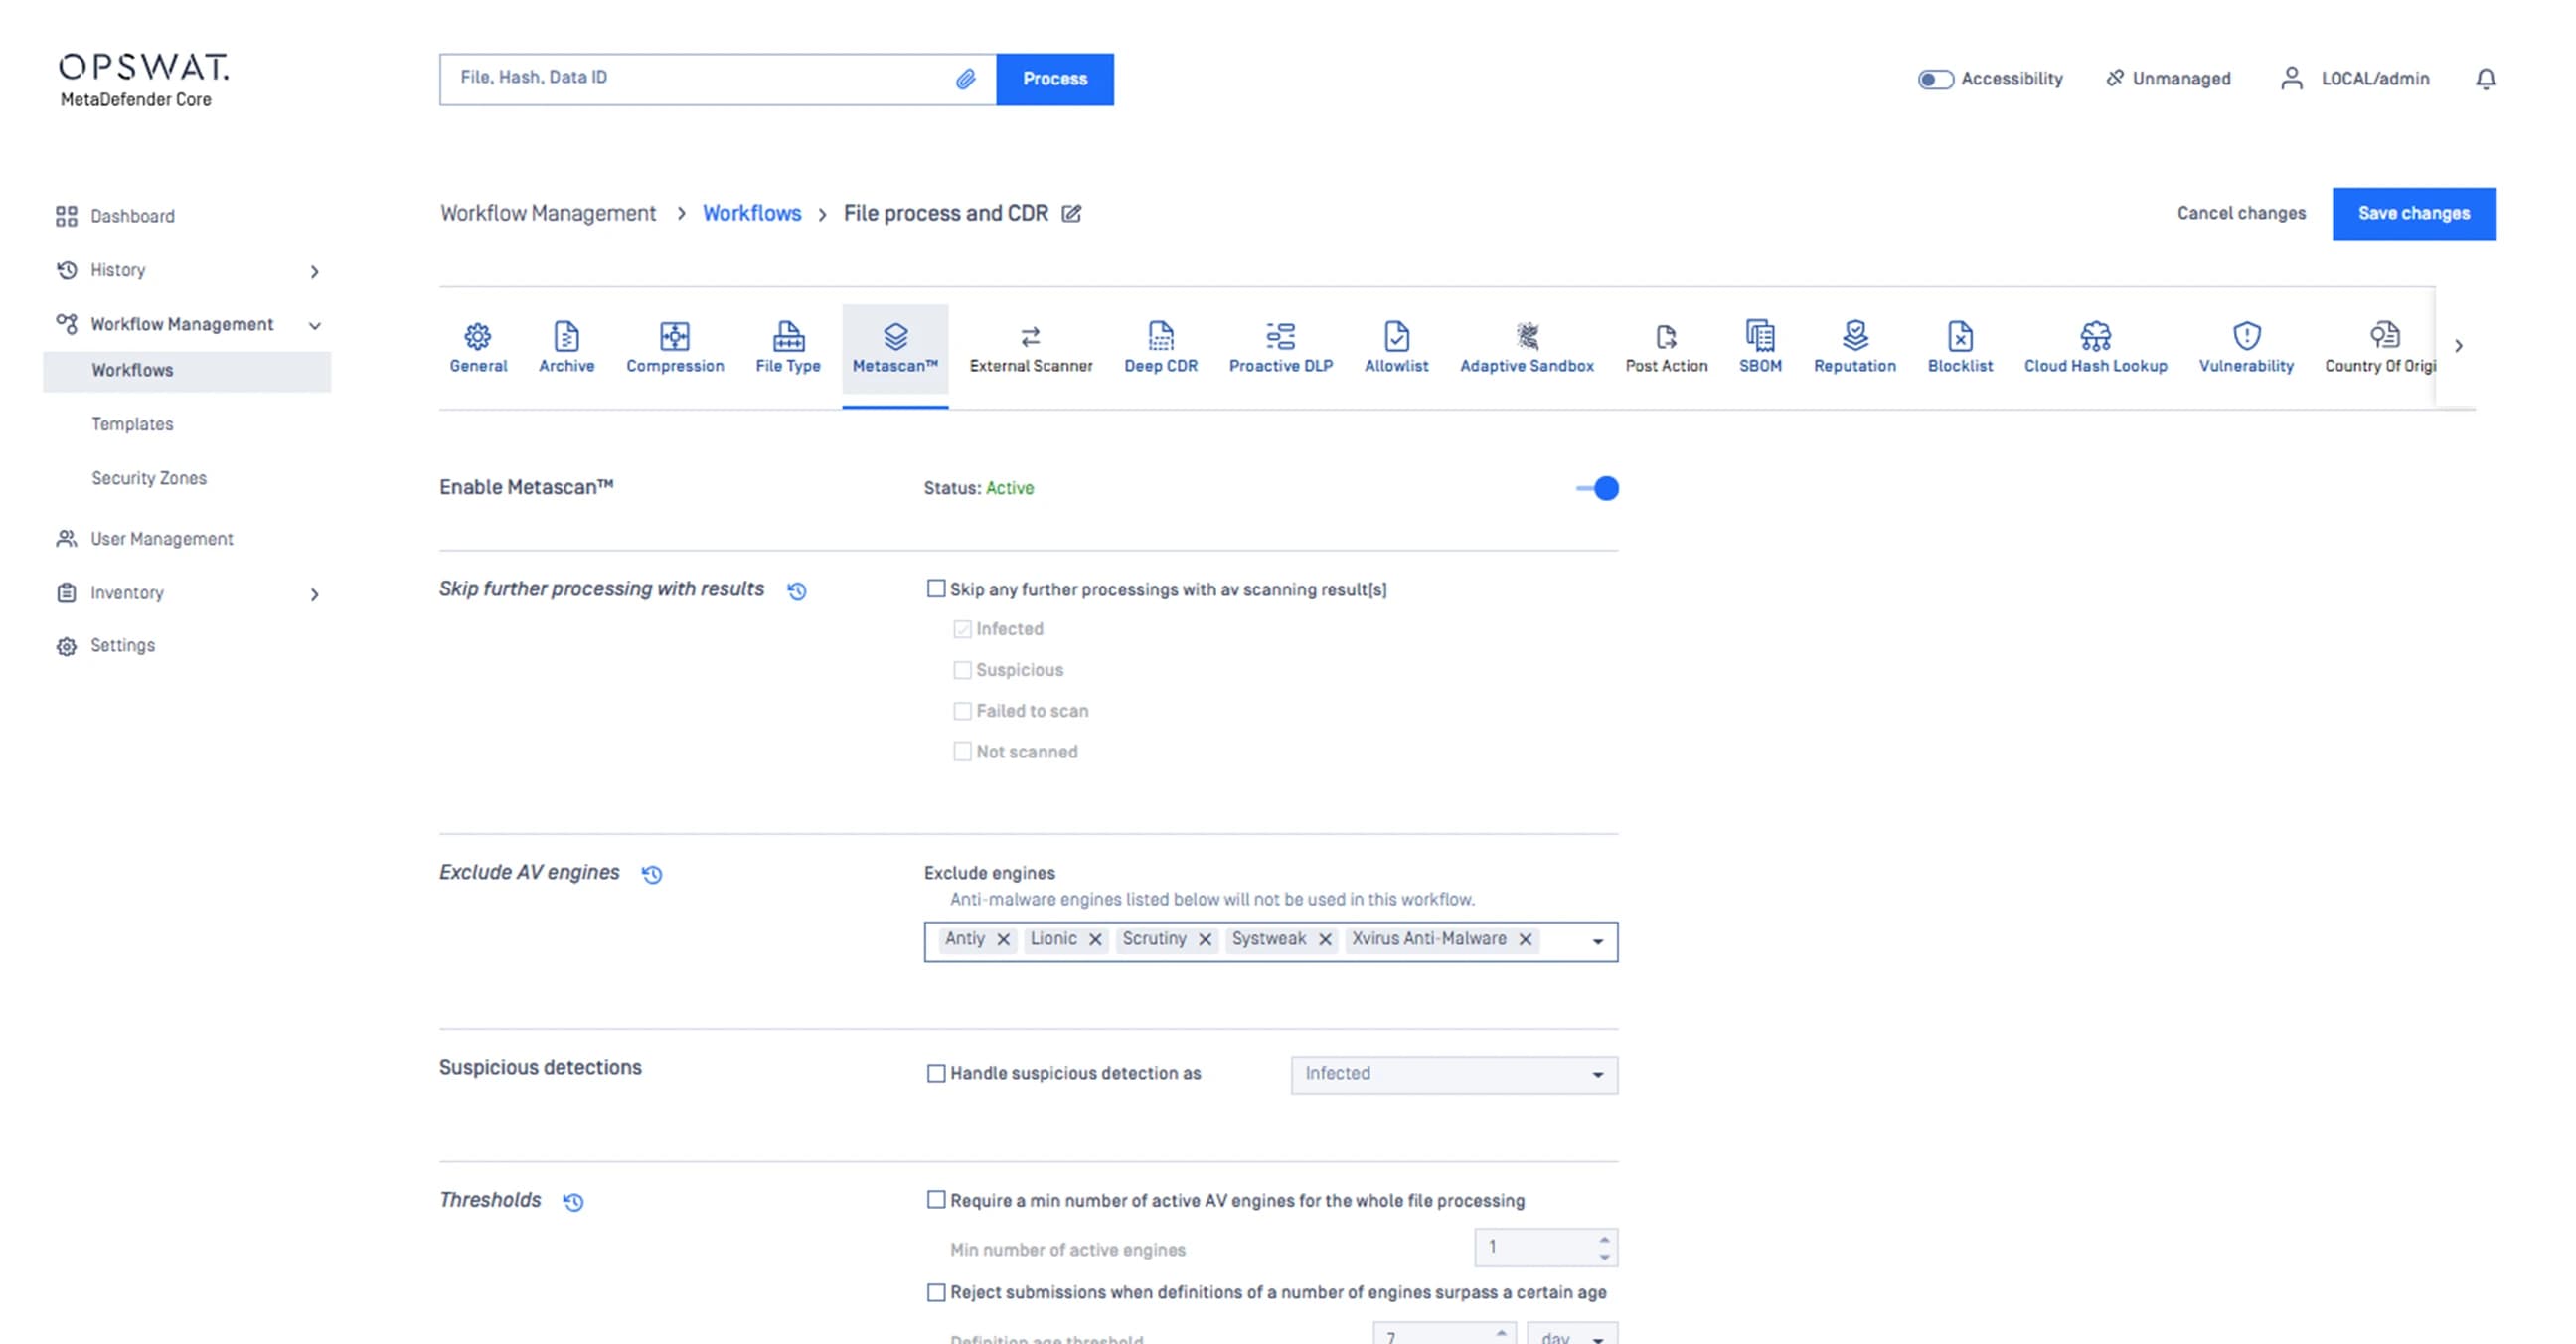
  • 檔案下載
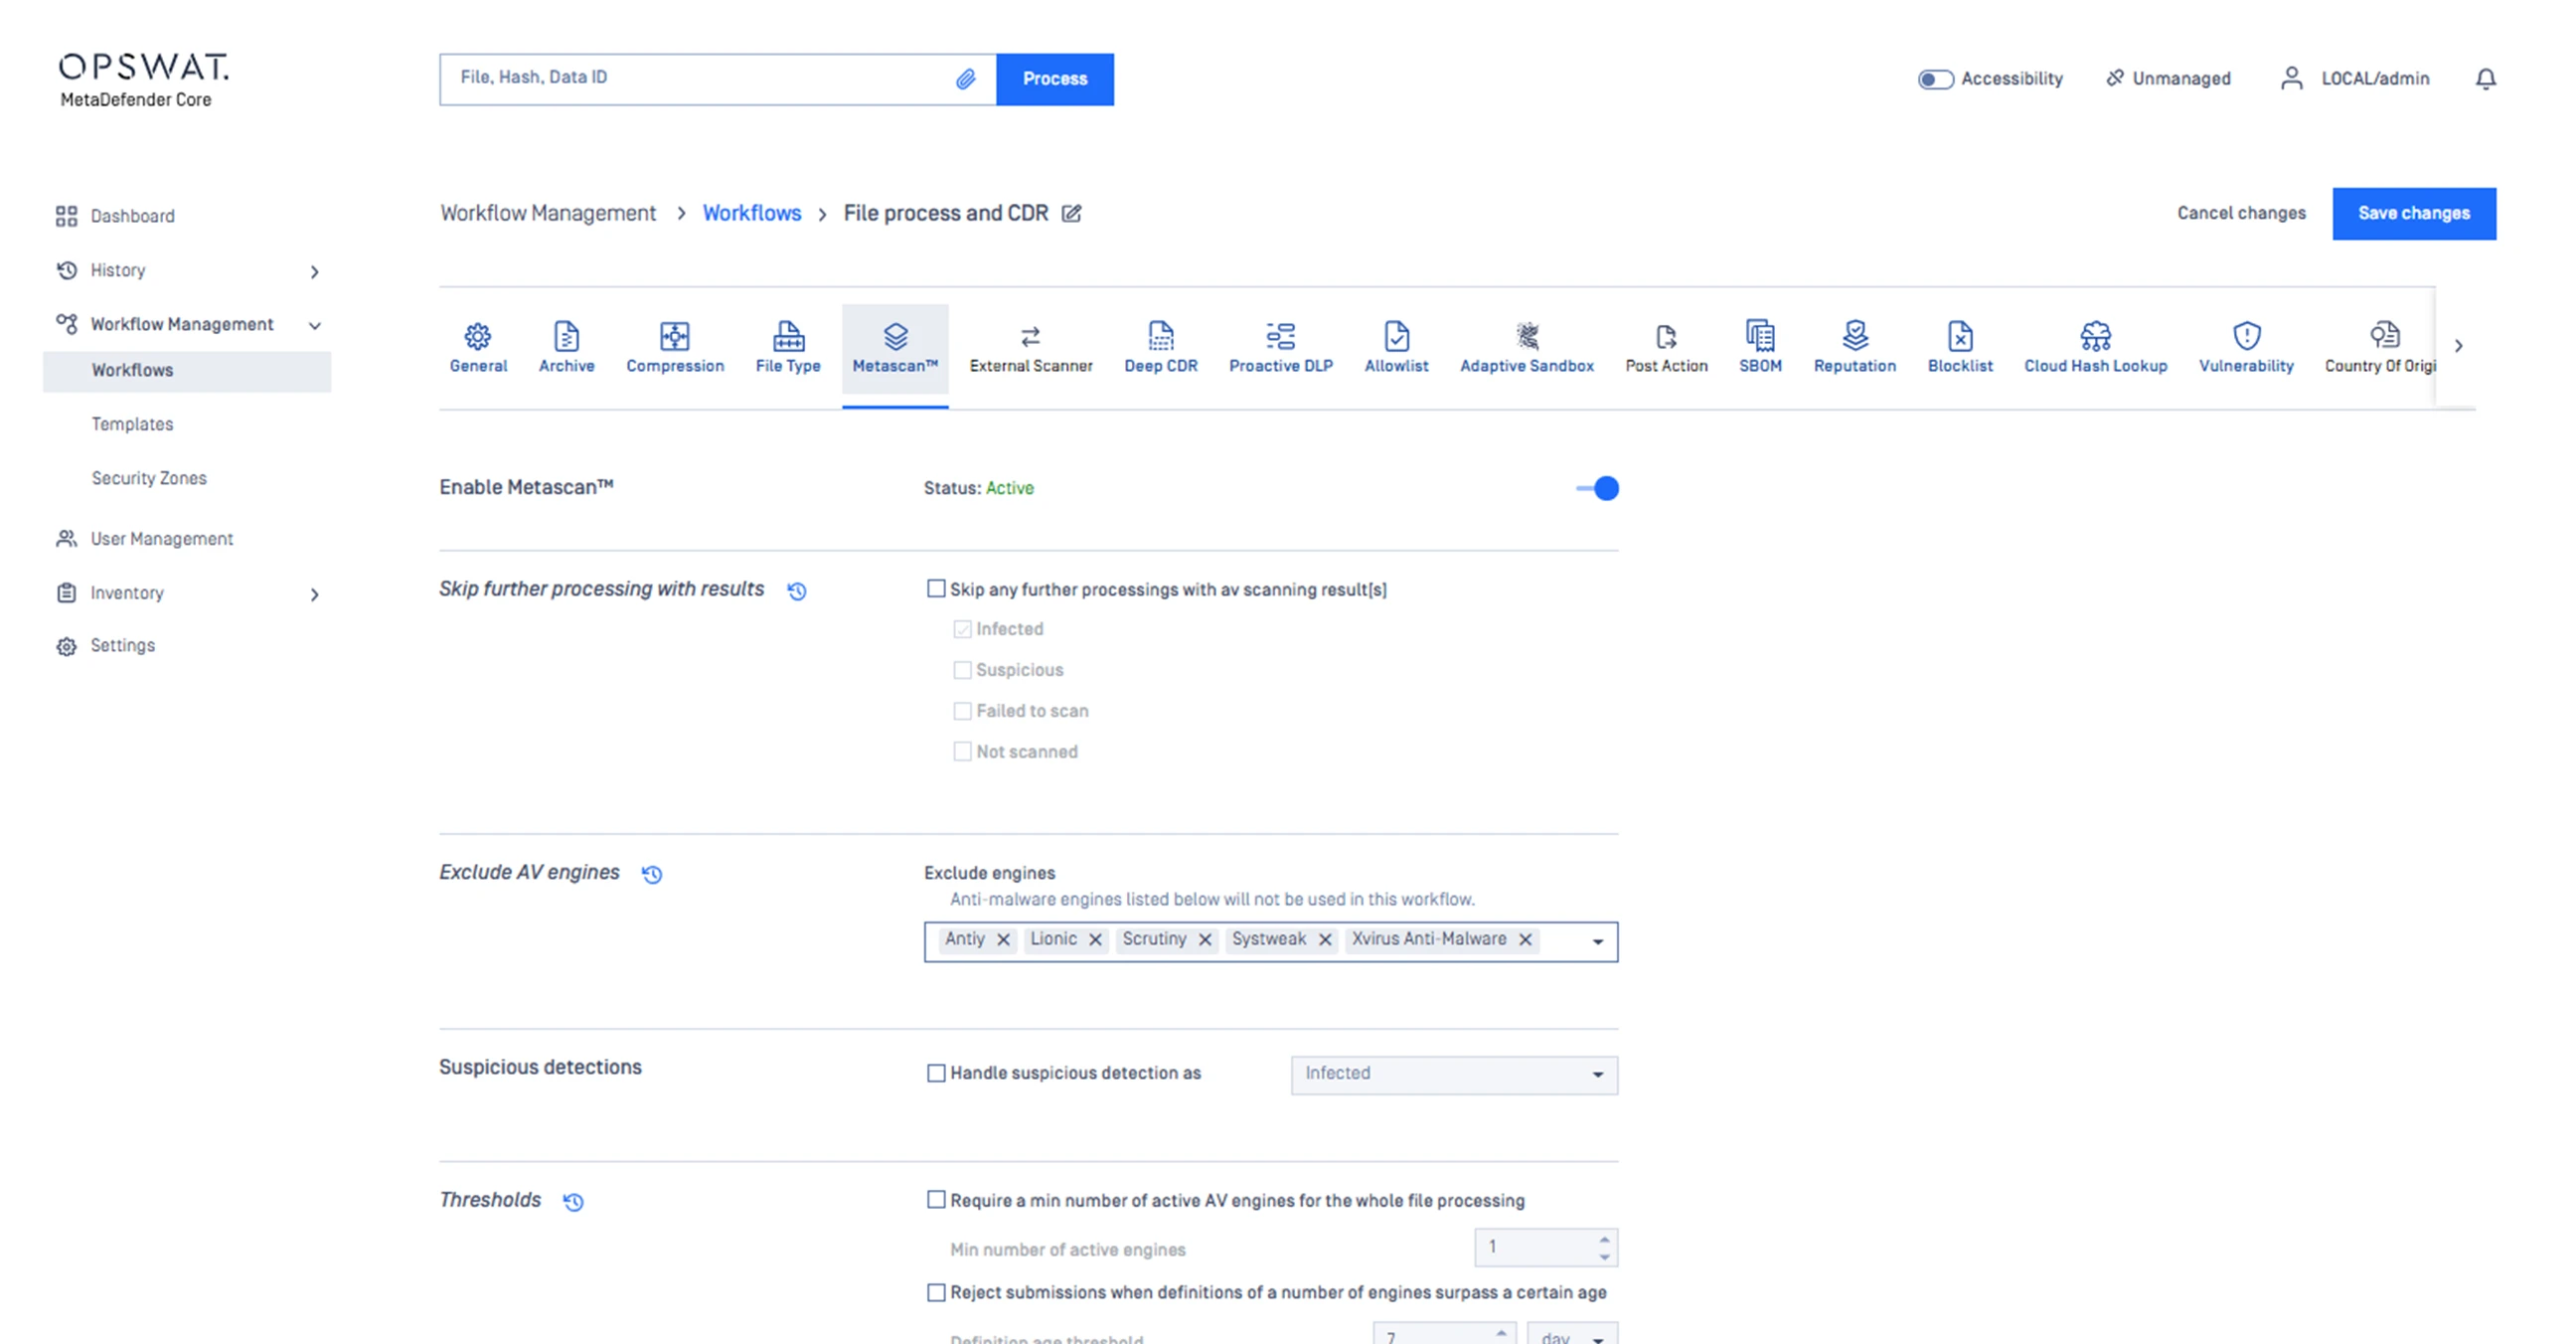
    自訂安全工作流程

    透過 MetascanMultiscanning、Deep CDR™ 技術、SBOMAdaptive Sandbox ,定義偵測與防護工作流程Sandbox 依據來源的可信度等級Sandbox 相應的安全防護層級。

我們的合作夥伴
Partner logo citrix
Partner logo emerson
Partner logo f5
Partner logo menlo
Partner logo nginx
Omnissa
網路安全攻擊日漸增加

立即開始使用 OPSWAT

OPSWAT 是網路安全解決方案的領導者,因為我們瞭解現代組織面臨的風險和挑戰。<br>我們開發了威脅情資,使您的團隊能夠比以往更快地了解威脅並做出回應。

立即與我們的團隊開始瞭解我們的檔案安全解決方案。