檔案共用的安全風險
存取控制
與外部合作夥伴合作會使權限管理變得複雜,導致未經授權存取的風險。
政策執行
組織難以在多裝置、遠端工作團隊中實施一致的檔案安全政策。
整合限制
與現有安全工具的有限整合會擾亂工作流程自動化,並使安全管理變得複雜。
可擴充的安全性
安全解決方案往往無法在雲端環境中有效發揮規模效益
缺乏補救
如果無法自動回應偵測到的惡意軟體或敏感資料,潛在的風險就無法處理。
OPSWAT 解決方案
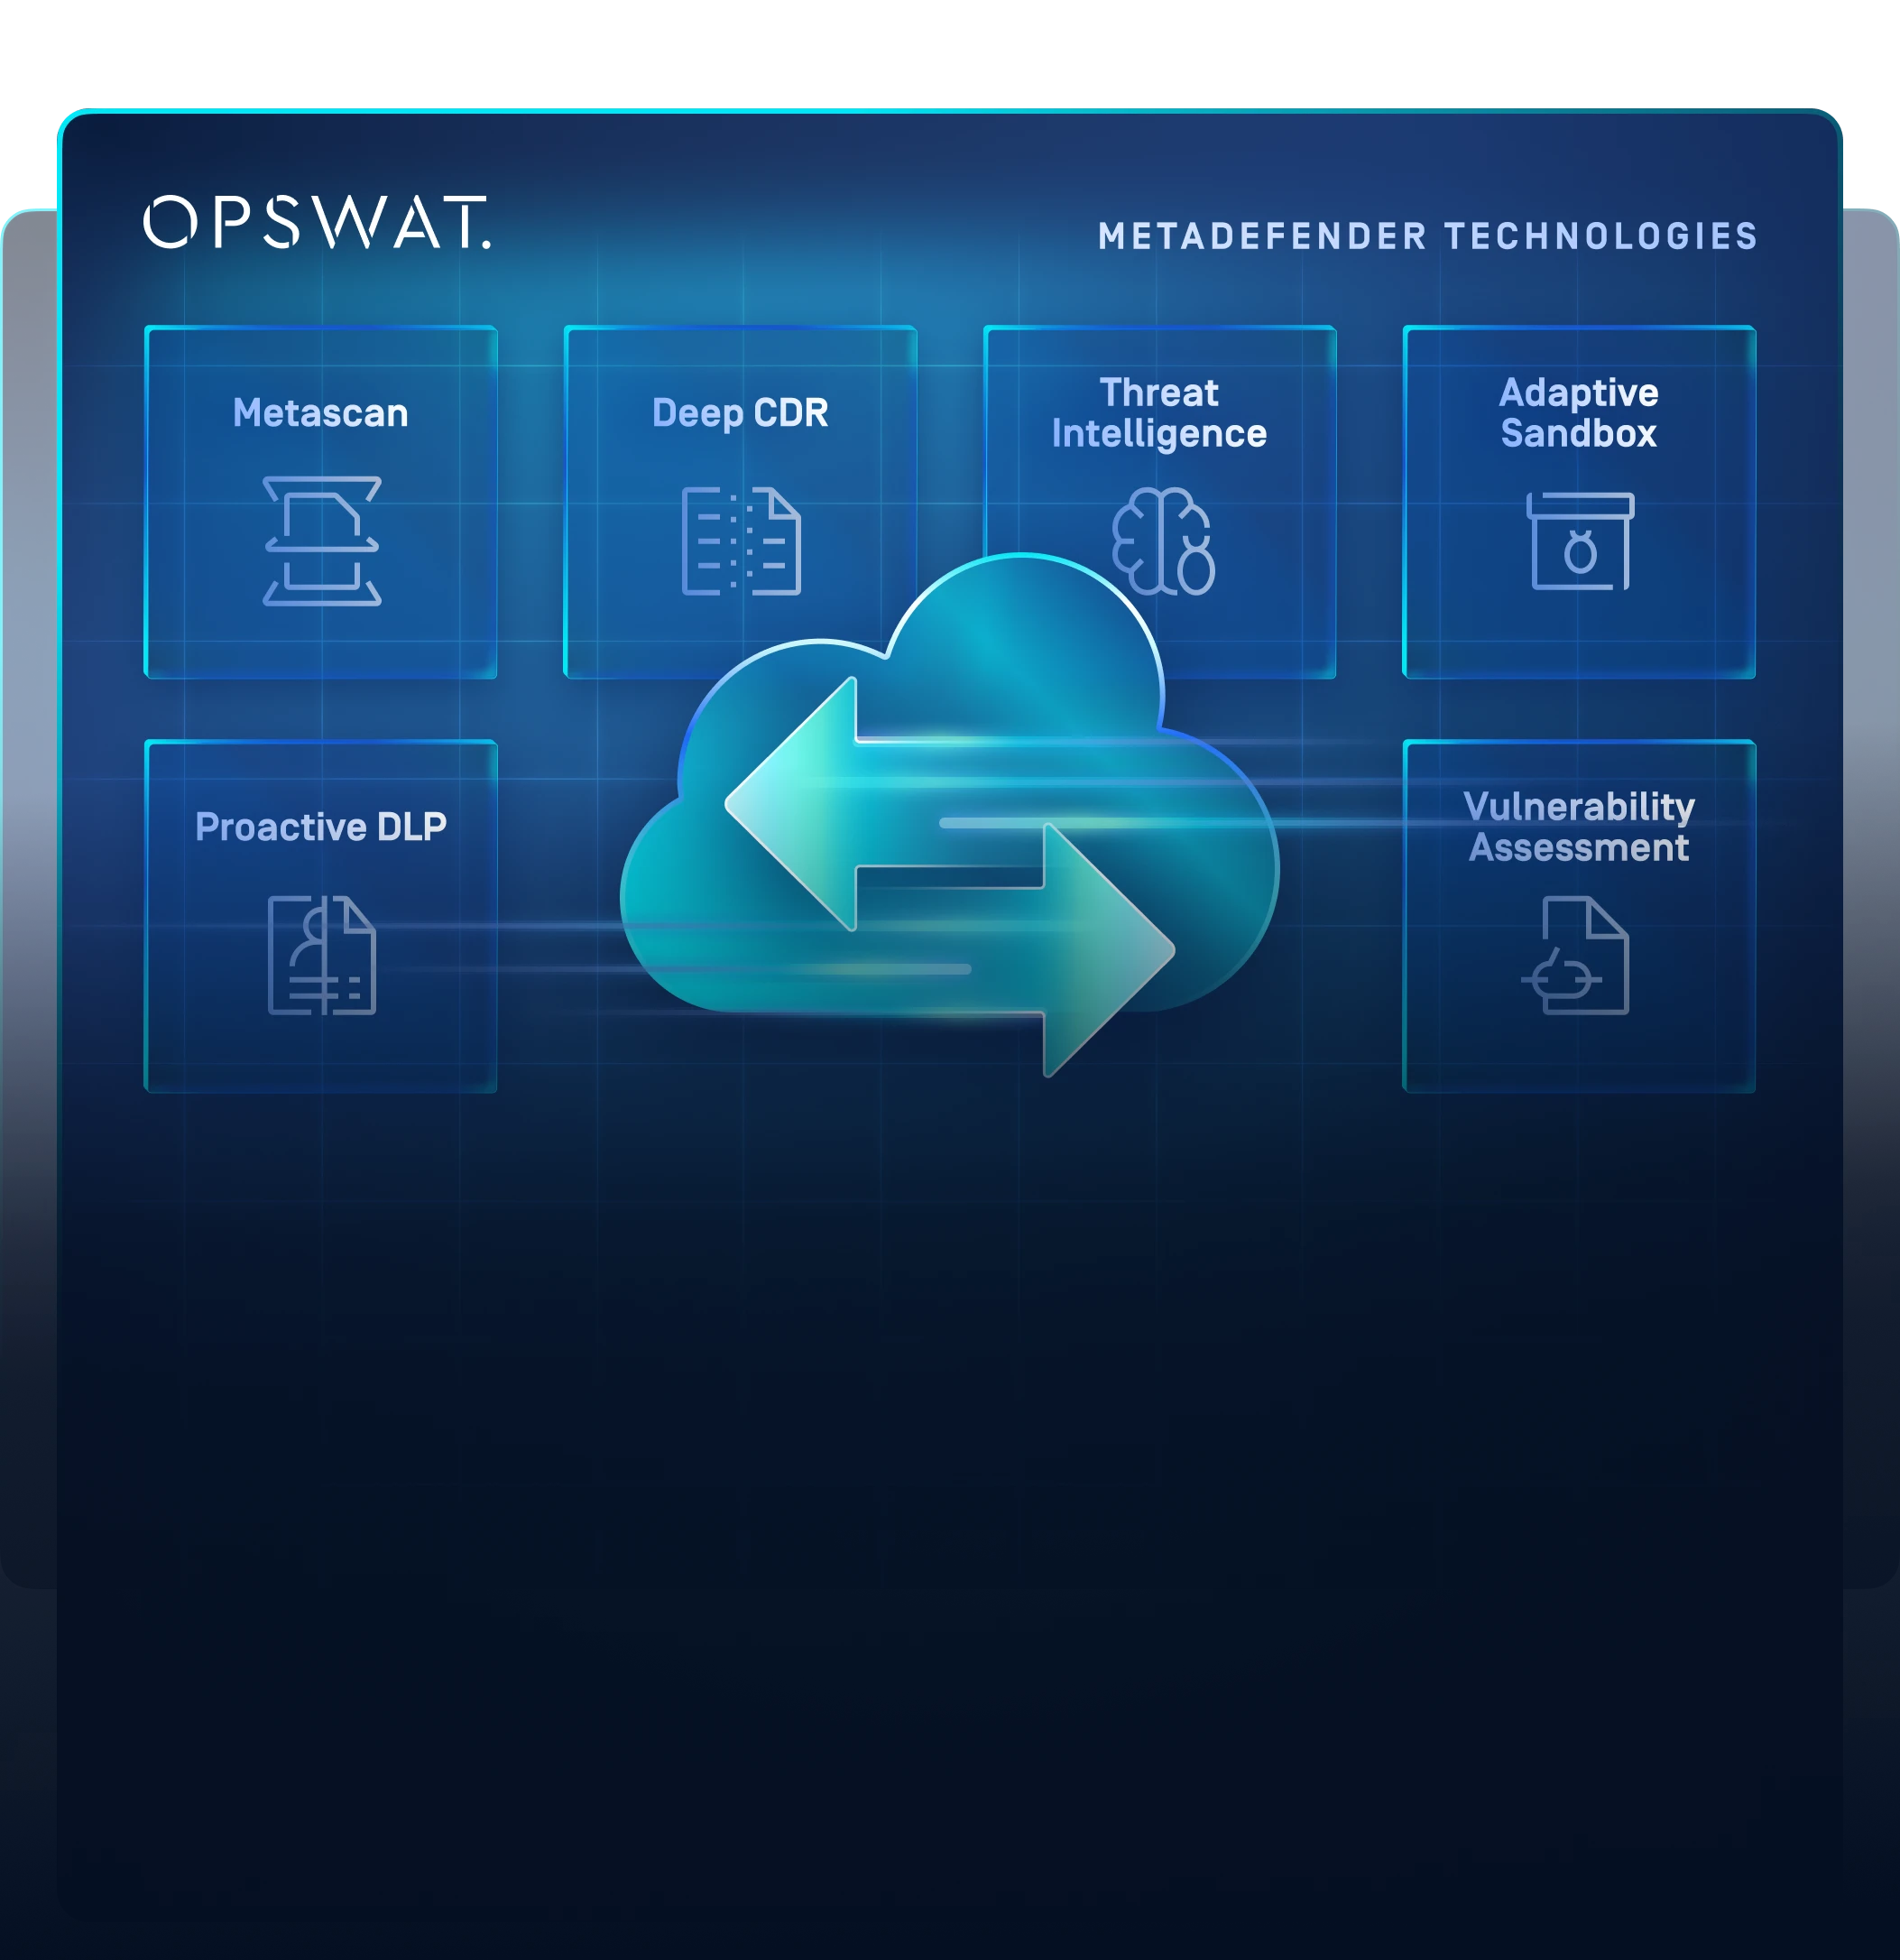
阻止其他人錯過的威脅
- 支援 200+ 種檔案格式
- 遞迴地清理多層存檔嵌套
- 重新生成安全且可用的檔案
利用先進的模擬沙箱偵測惡意軟體
- 高速分析檔案
- 反避難沙箱引擎擷取 IOC
- 識別零時差威脅
- 透過API 或本機整合啟用深度惡意軟體分類
防止敏感資料丟失
- 利用 AI 驅動的模型將非結構化文本定位並分類為預定義的類別
- 自動對 125 種以上的檔案類型中已識別的敏感資訊(如個人身份資訊、個人健康資訊、支付卡資訊)進行遮蔽處理
- 支援影像中的光學字元識別 (OCR)
在安裝應用程式漏洞之前檢測它們
- 安裝前檢查軟體是否存在已知漏洞
- 在設備處於靜止狀態時掃描系統以查找已知漏洞
- 快速檢查正在運行的應用程式及其庫是否存在漏洞
蒐集威脅情資
利用即時Threat Intelligence增強偵測能力
- 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
- 更快阻止新興威脅
- 豐富下游分析
- 威脅情資
蒐集威脅情資利用即時Threat Intelligence增強偵測能力
- 關聯全球 50B+ 工件的 IOC、IP、URL 和檔案信譽
- 更快阻止新興威脅
- 豐富下游分析
更快縮短整體分流時間透明以更清晰的視野守護關鍵環境
無縫部署
透過可擴充的 RESTAPI 和啟用原生連接器的平台進行部署,可與您現有的檔案上傳網路應用程式和安全基礎架構無縫整合。
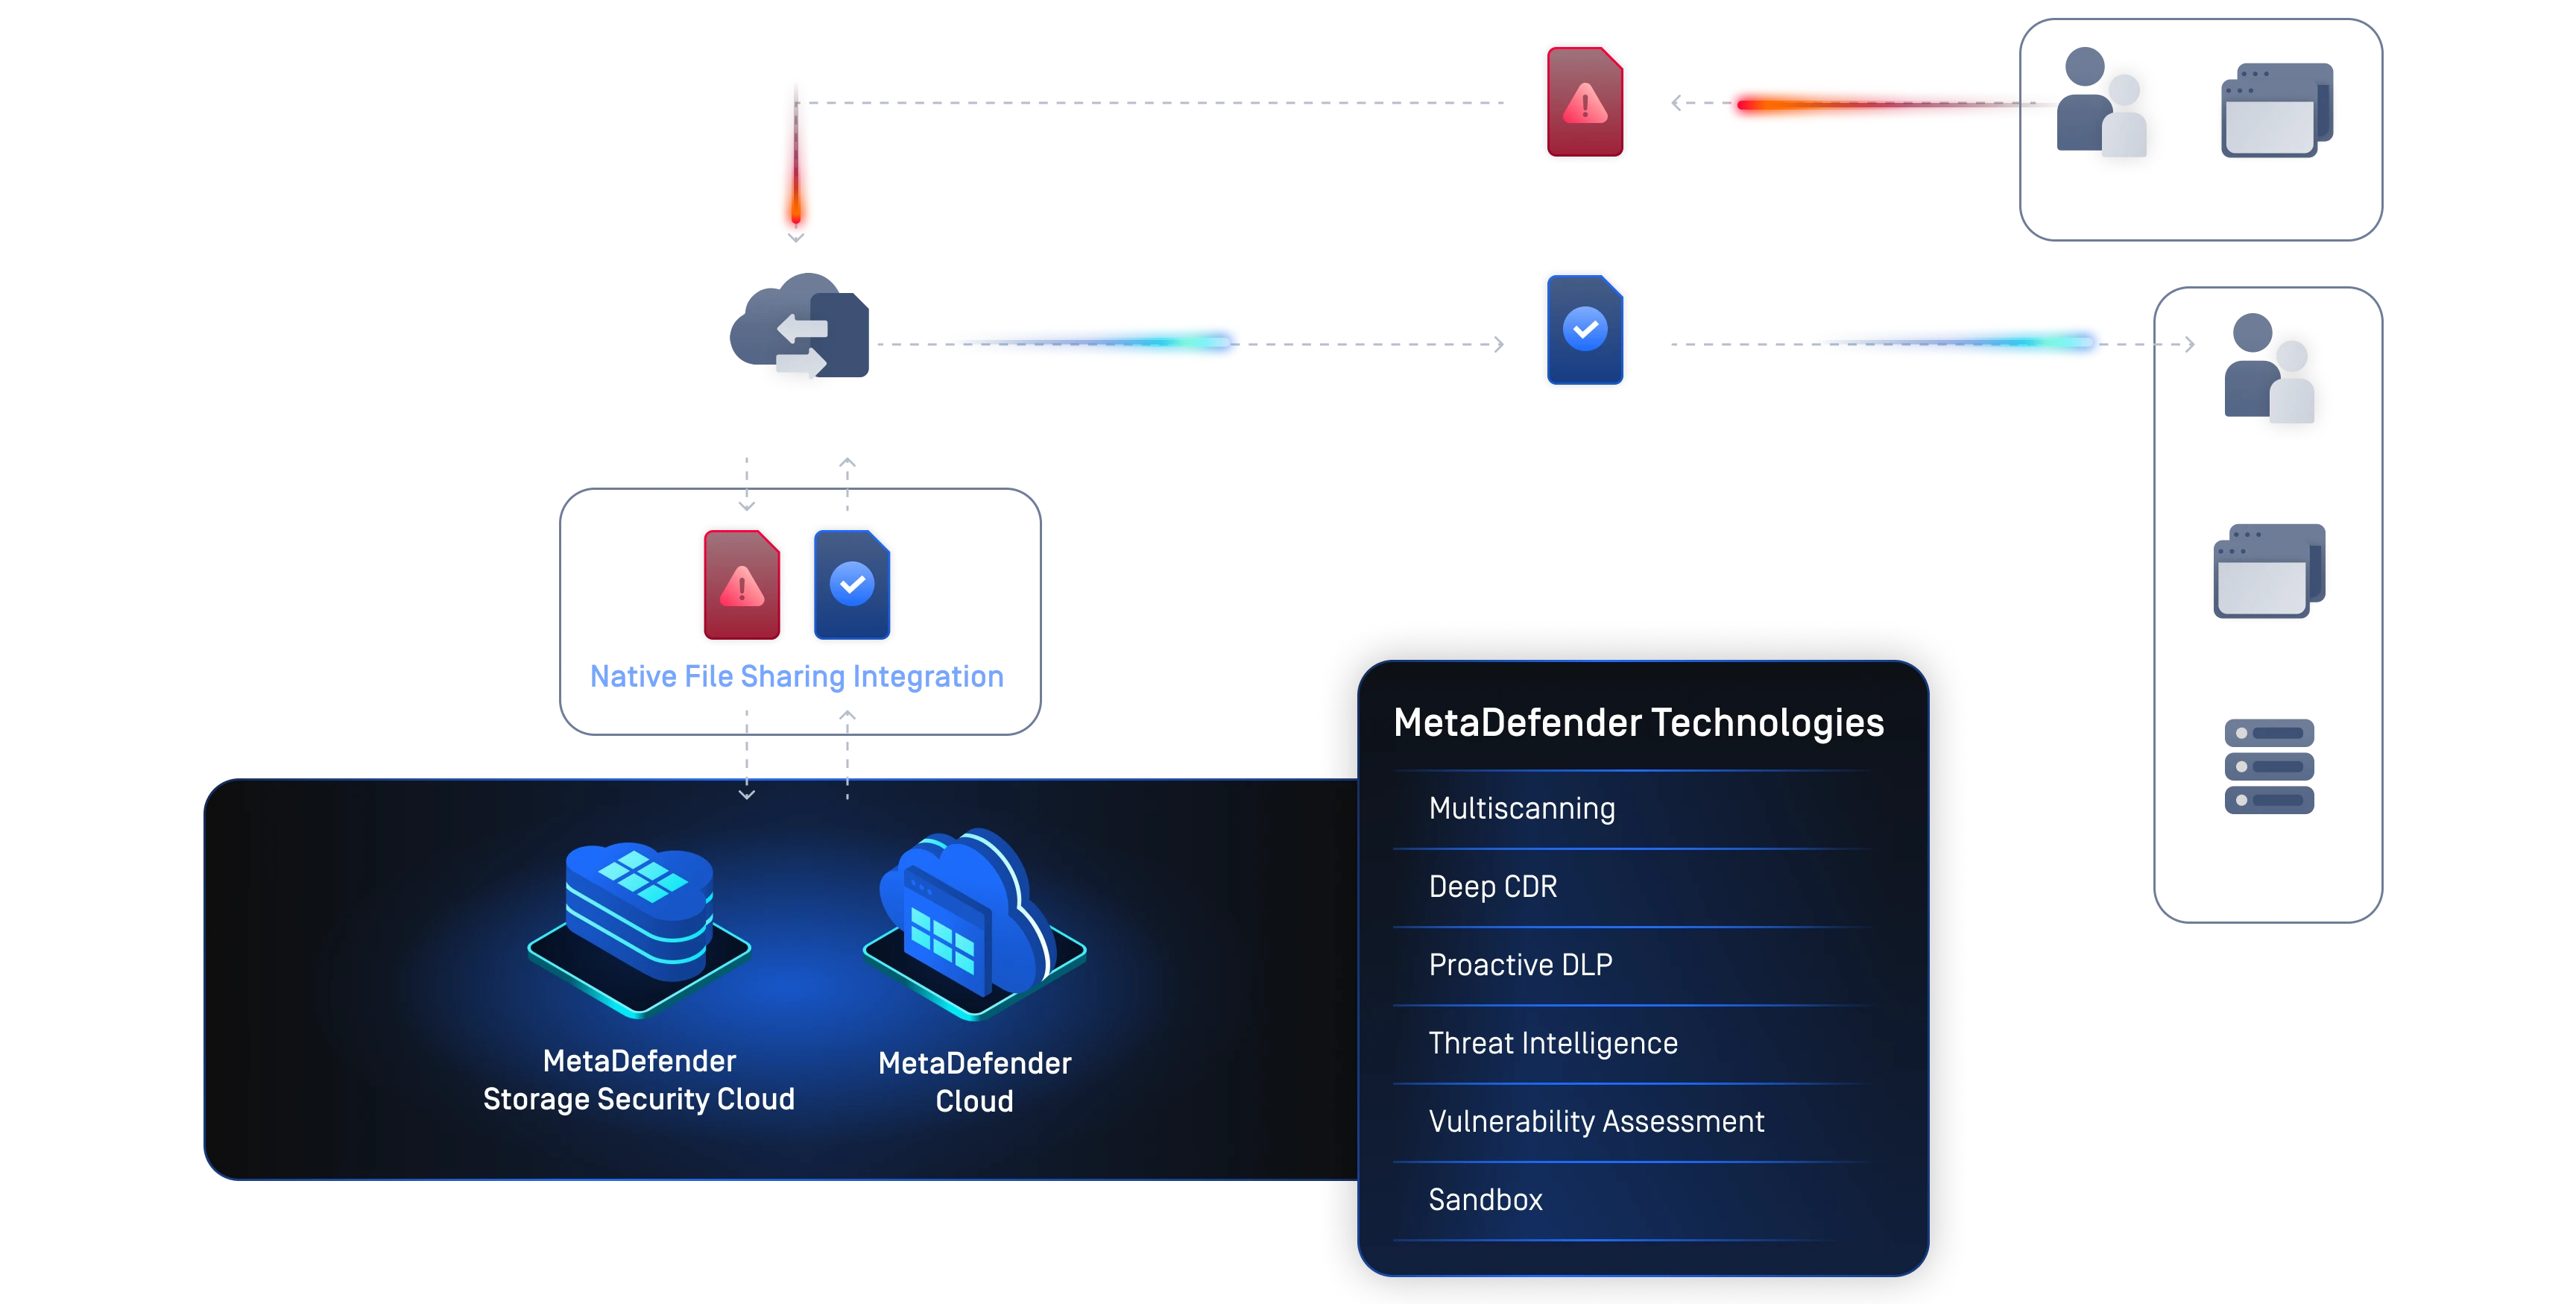

設定MetaDefender 為保護 檔案共用
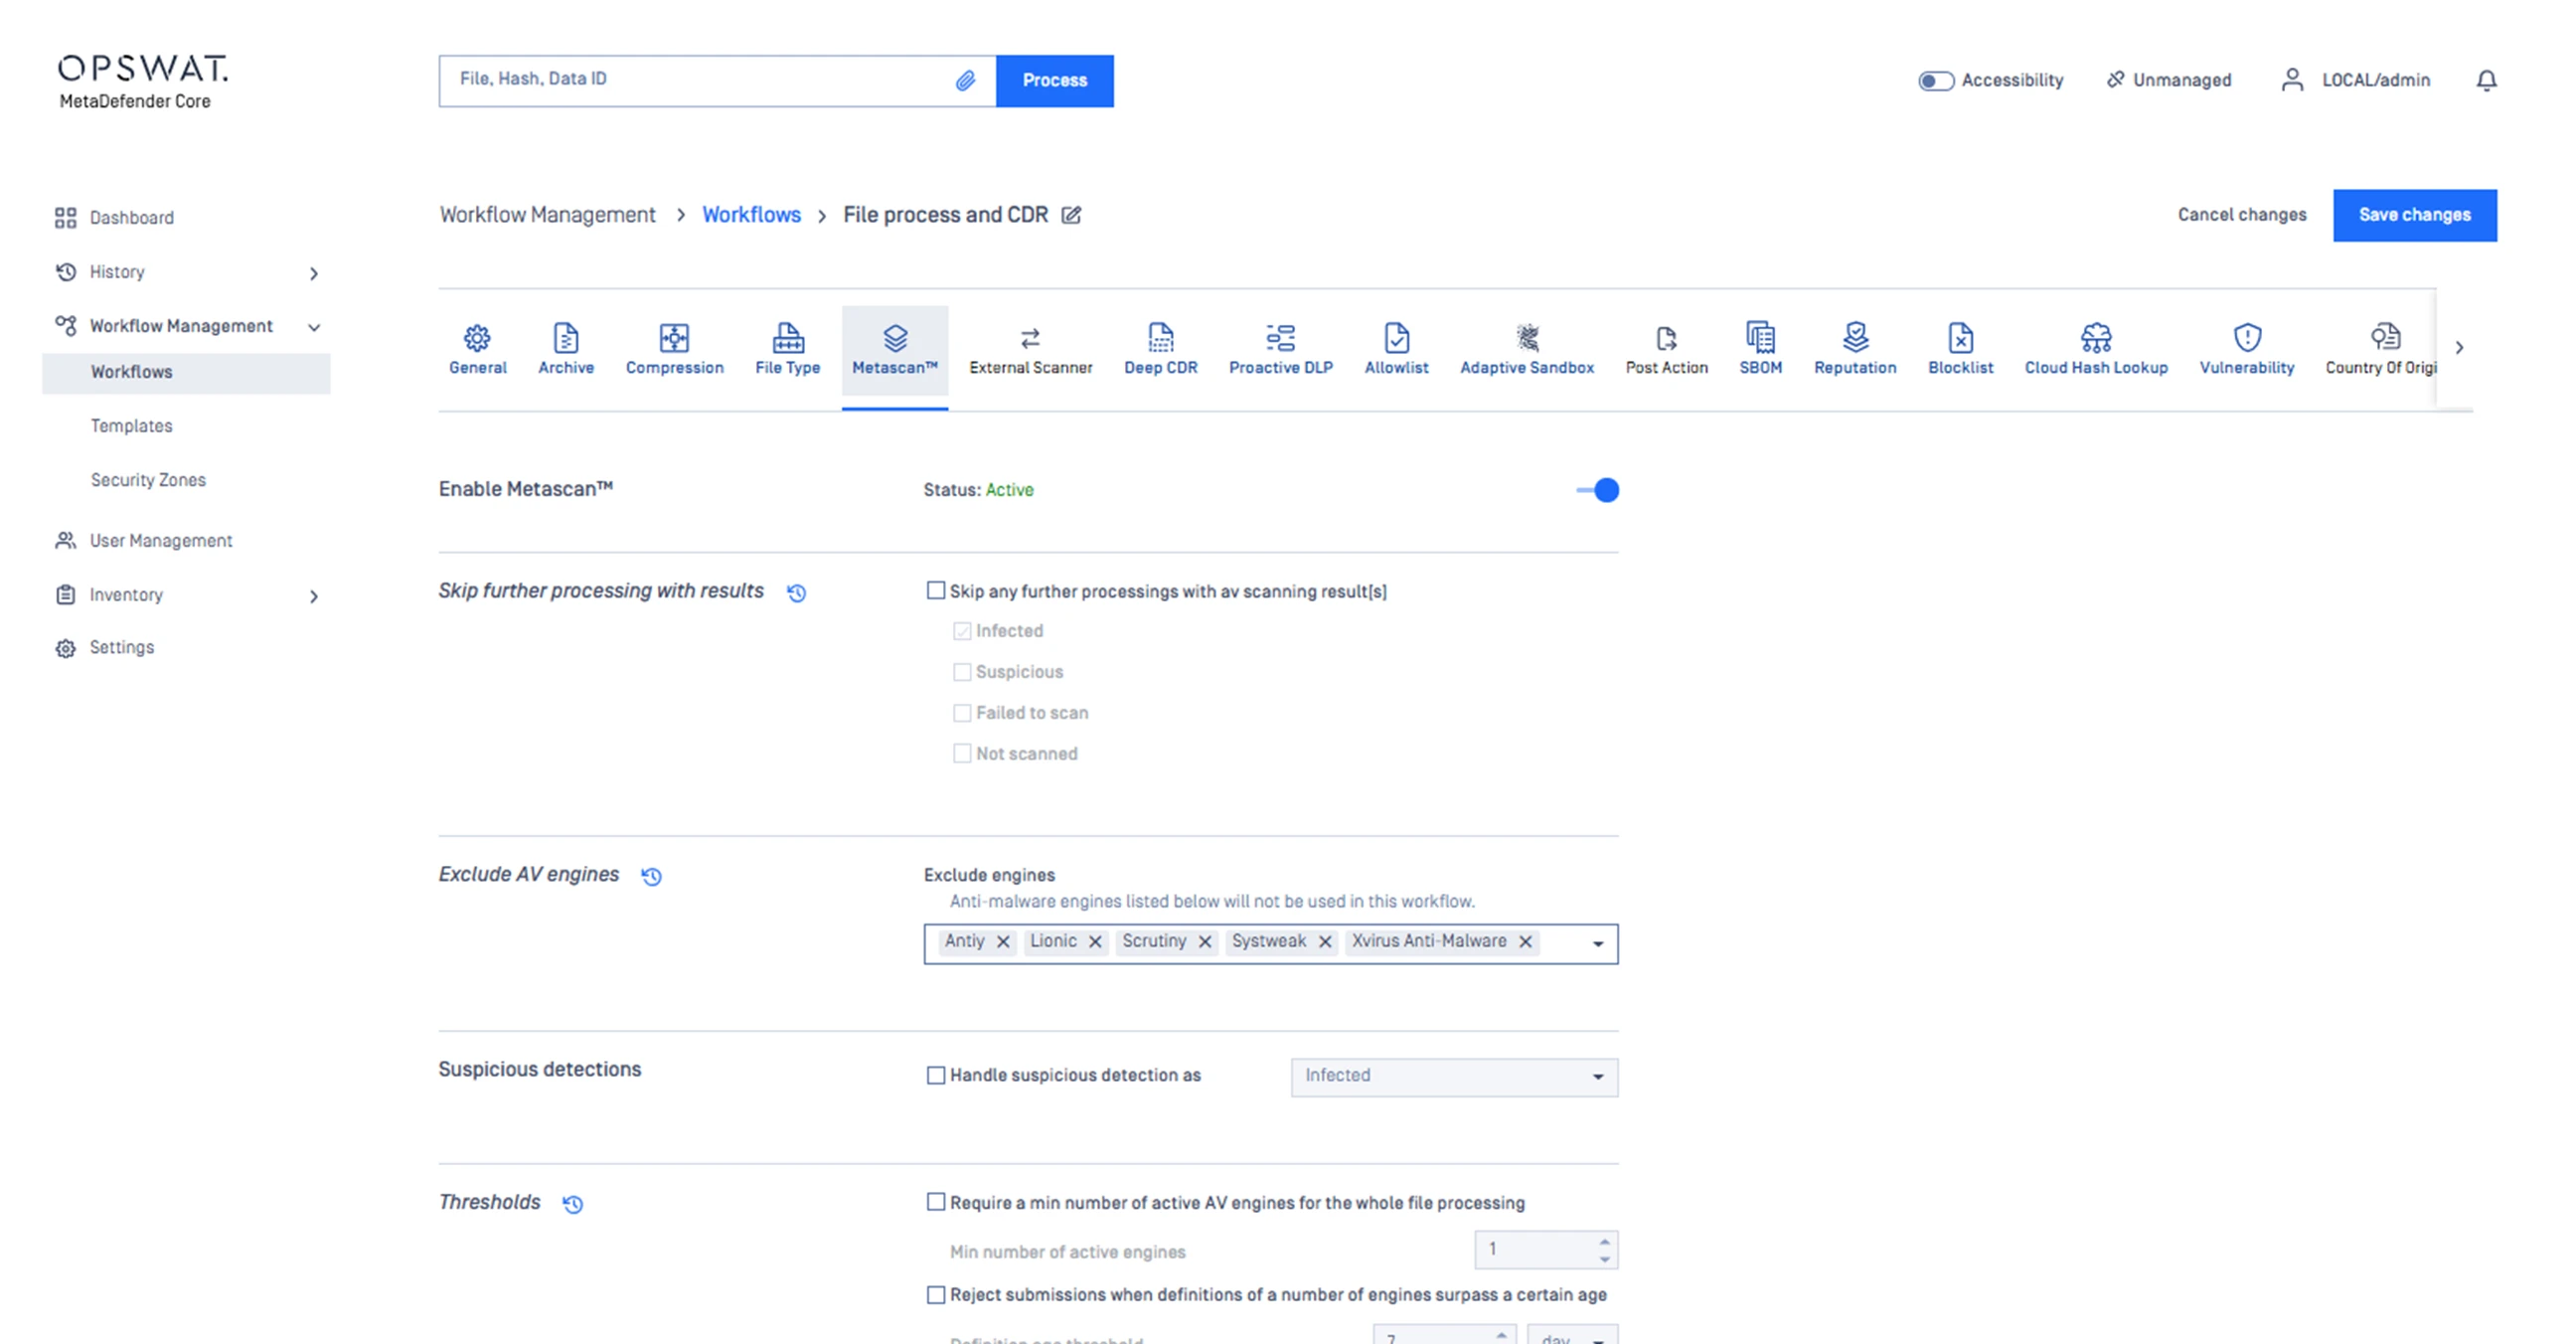
MetaDefender Workflow Engine 可讓安全專家自訂安全政策、檔案處理和管理選項,以符合特定的安全需求和服務層級效能承諾。為共用資產實施安全措施的組織應配置符合每個特定工作流程需求的檔案安全政策。
每個工作流程都應考慮安全性與使用者體驗之間的平衡,並應考慮檔案來源。
以下是建立檔案共用工作流程時需要考慮的參數:
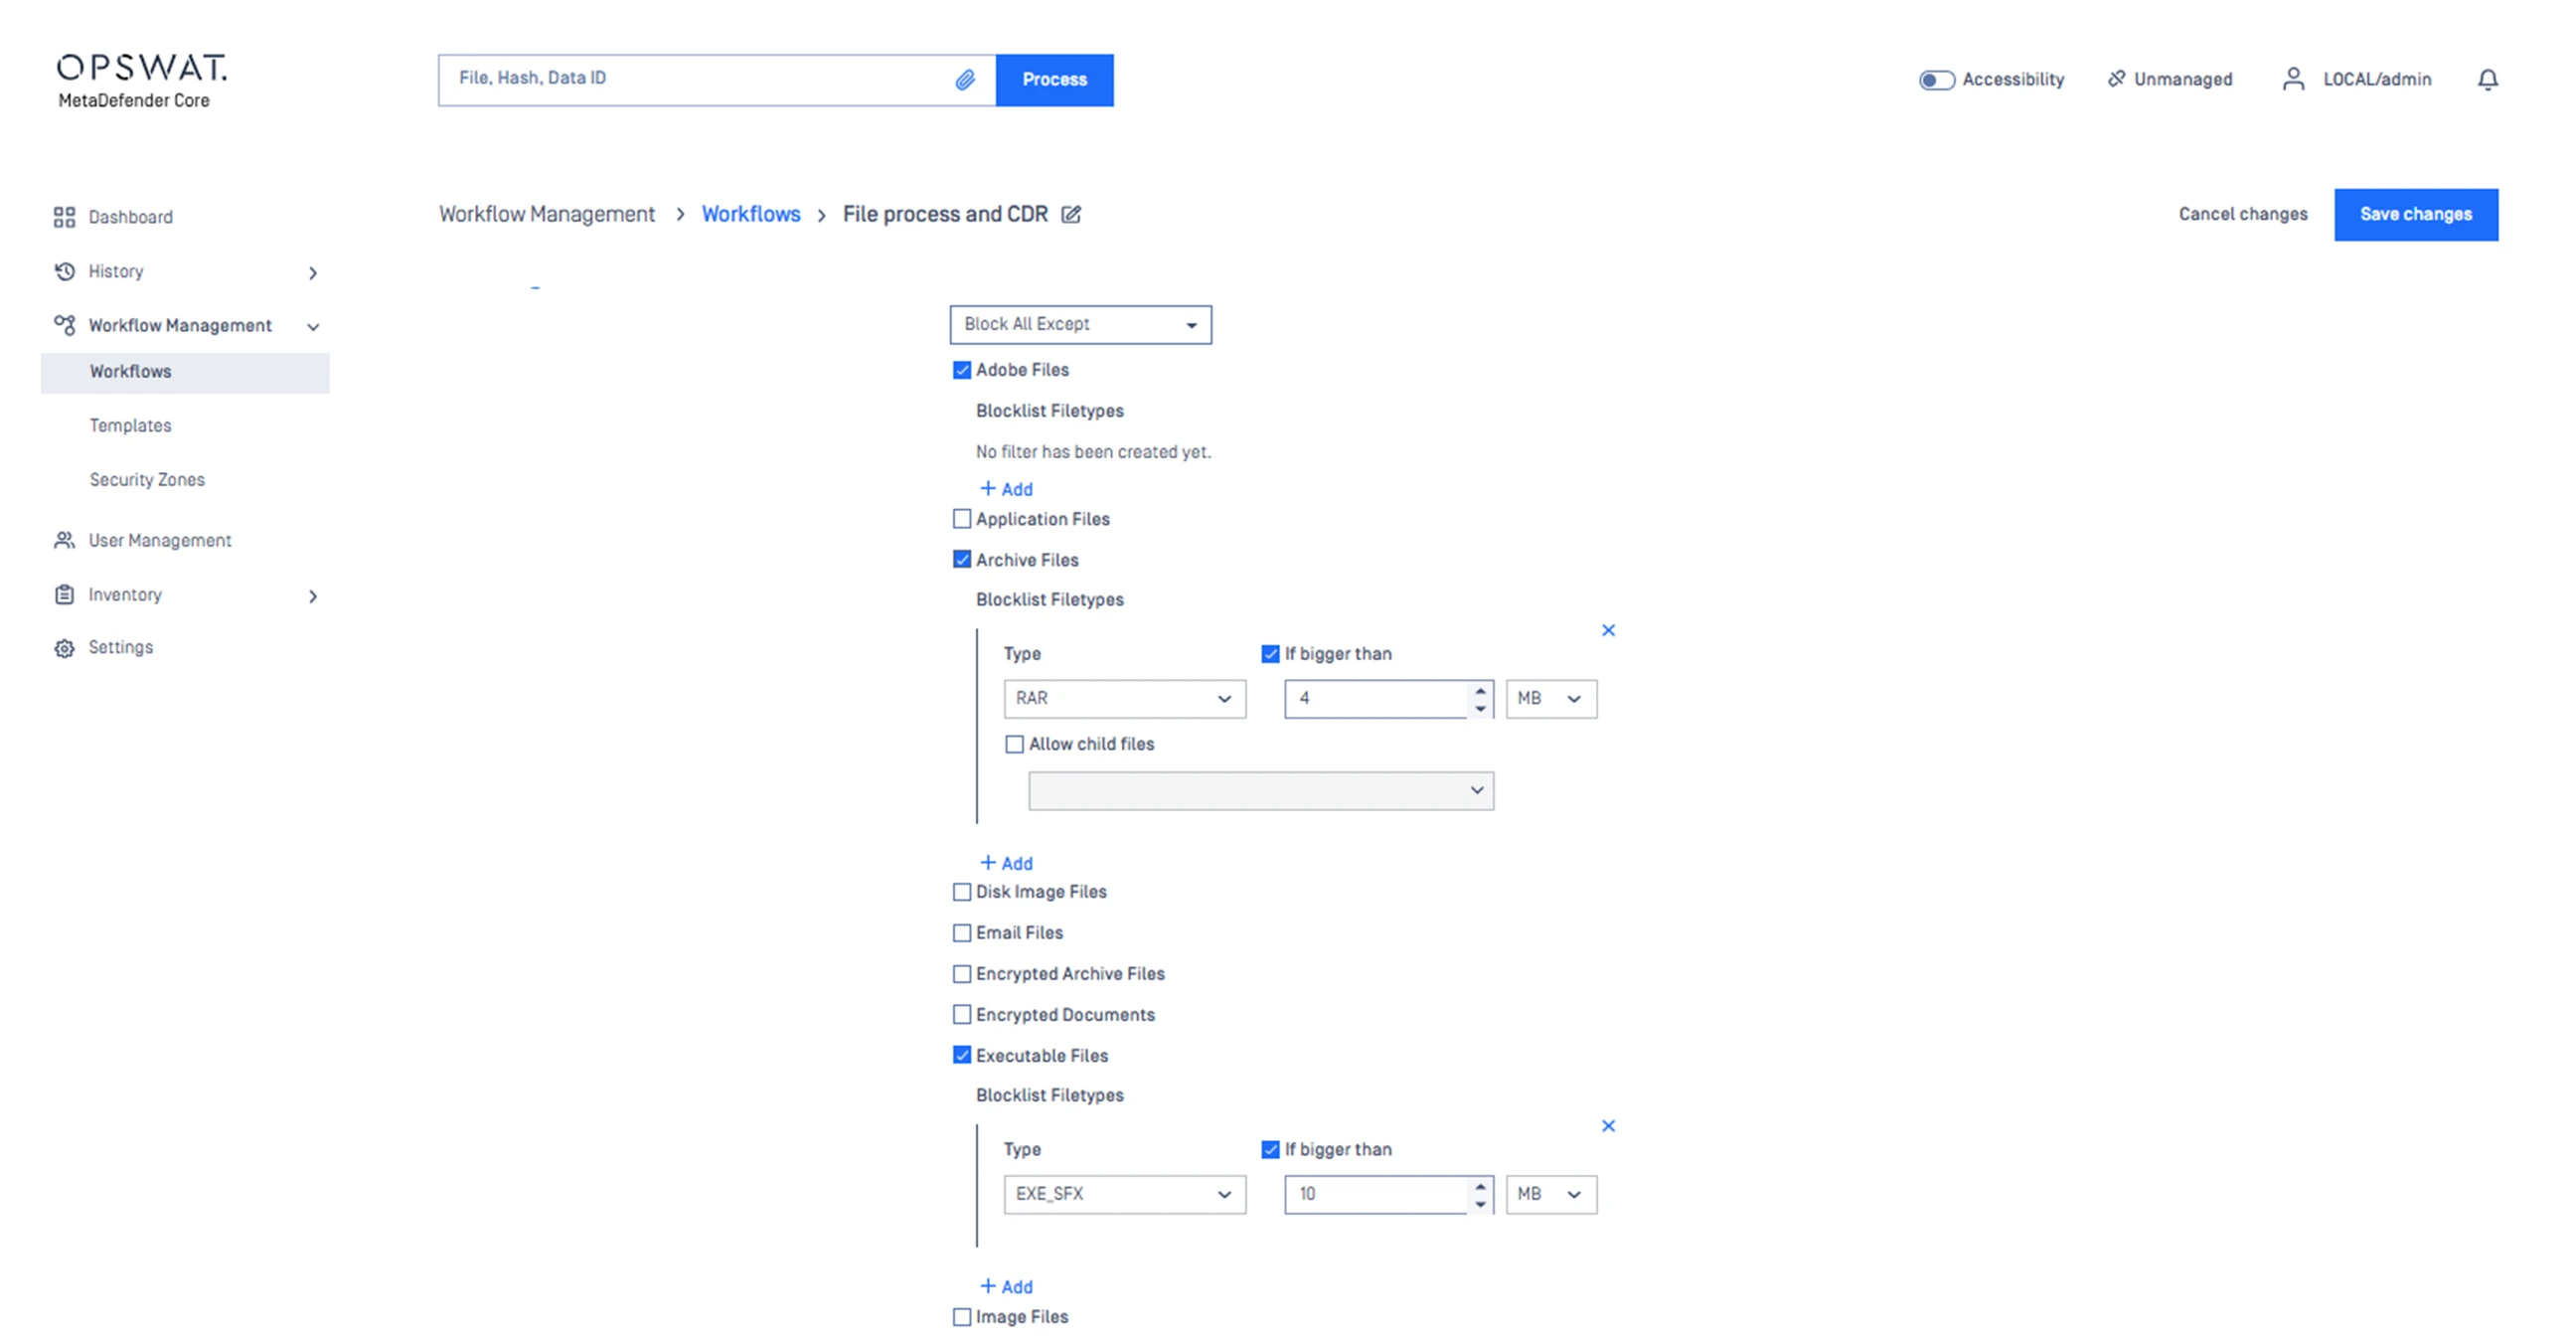
每個 工作流程應定義可接受的檔案類型,包括生產力、媒體、系統和歸檔,並指定允許的最大檔案大小、 媒體、系統和歸檔,並指定允許的最大檔案大小。
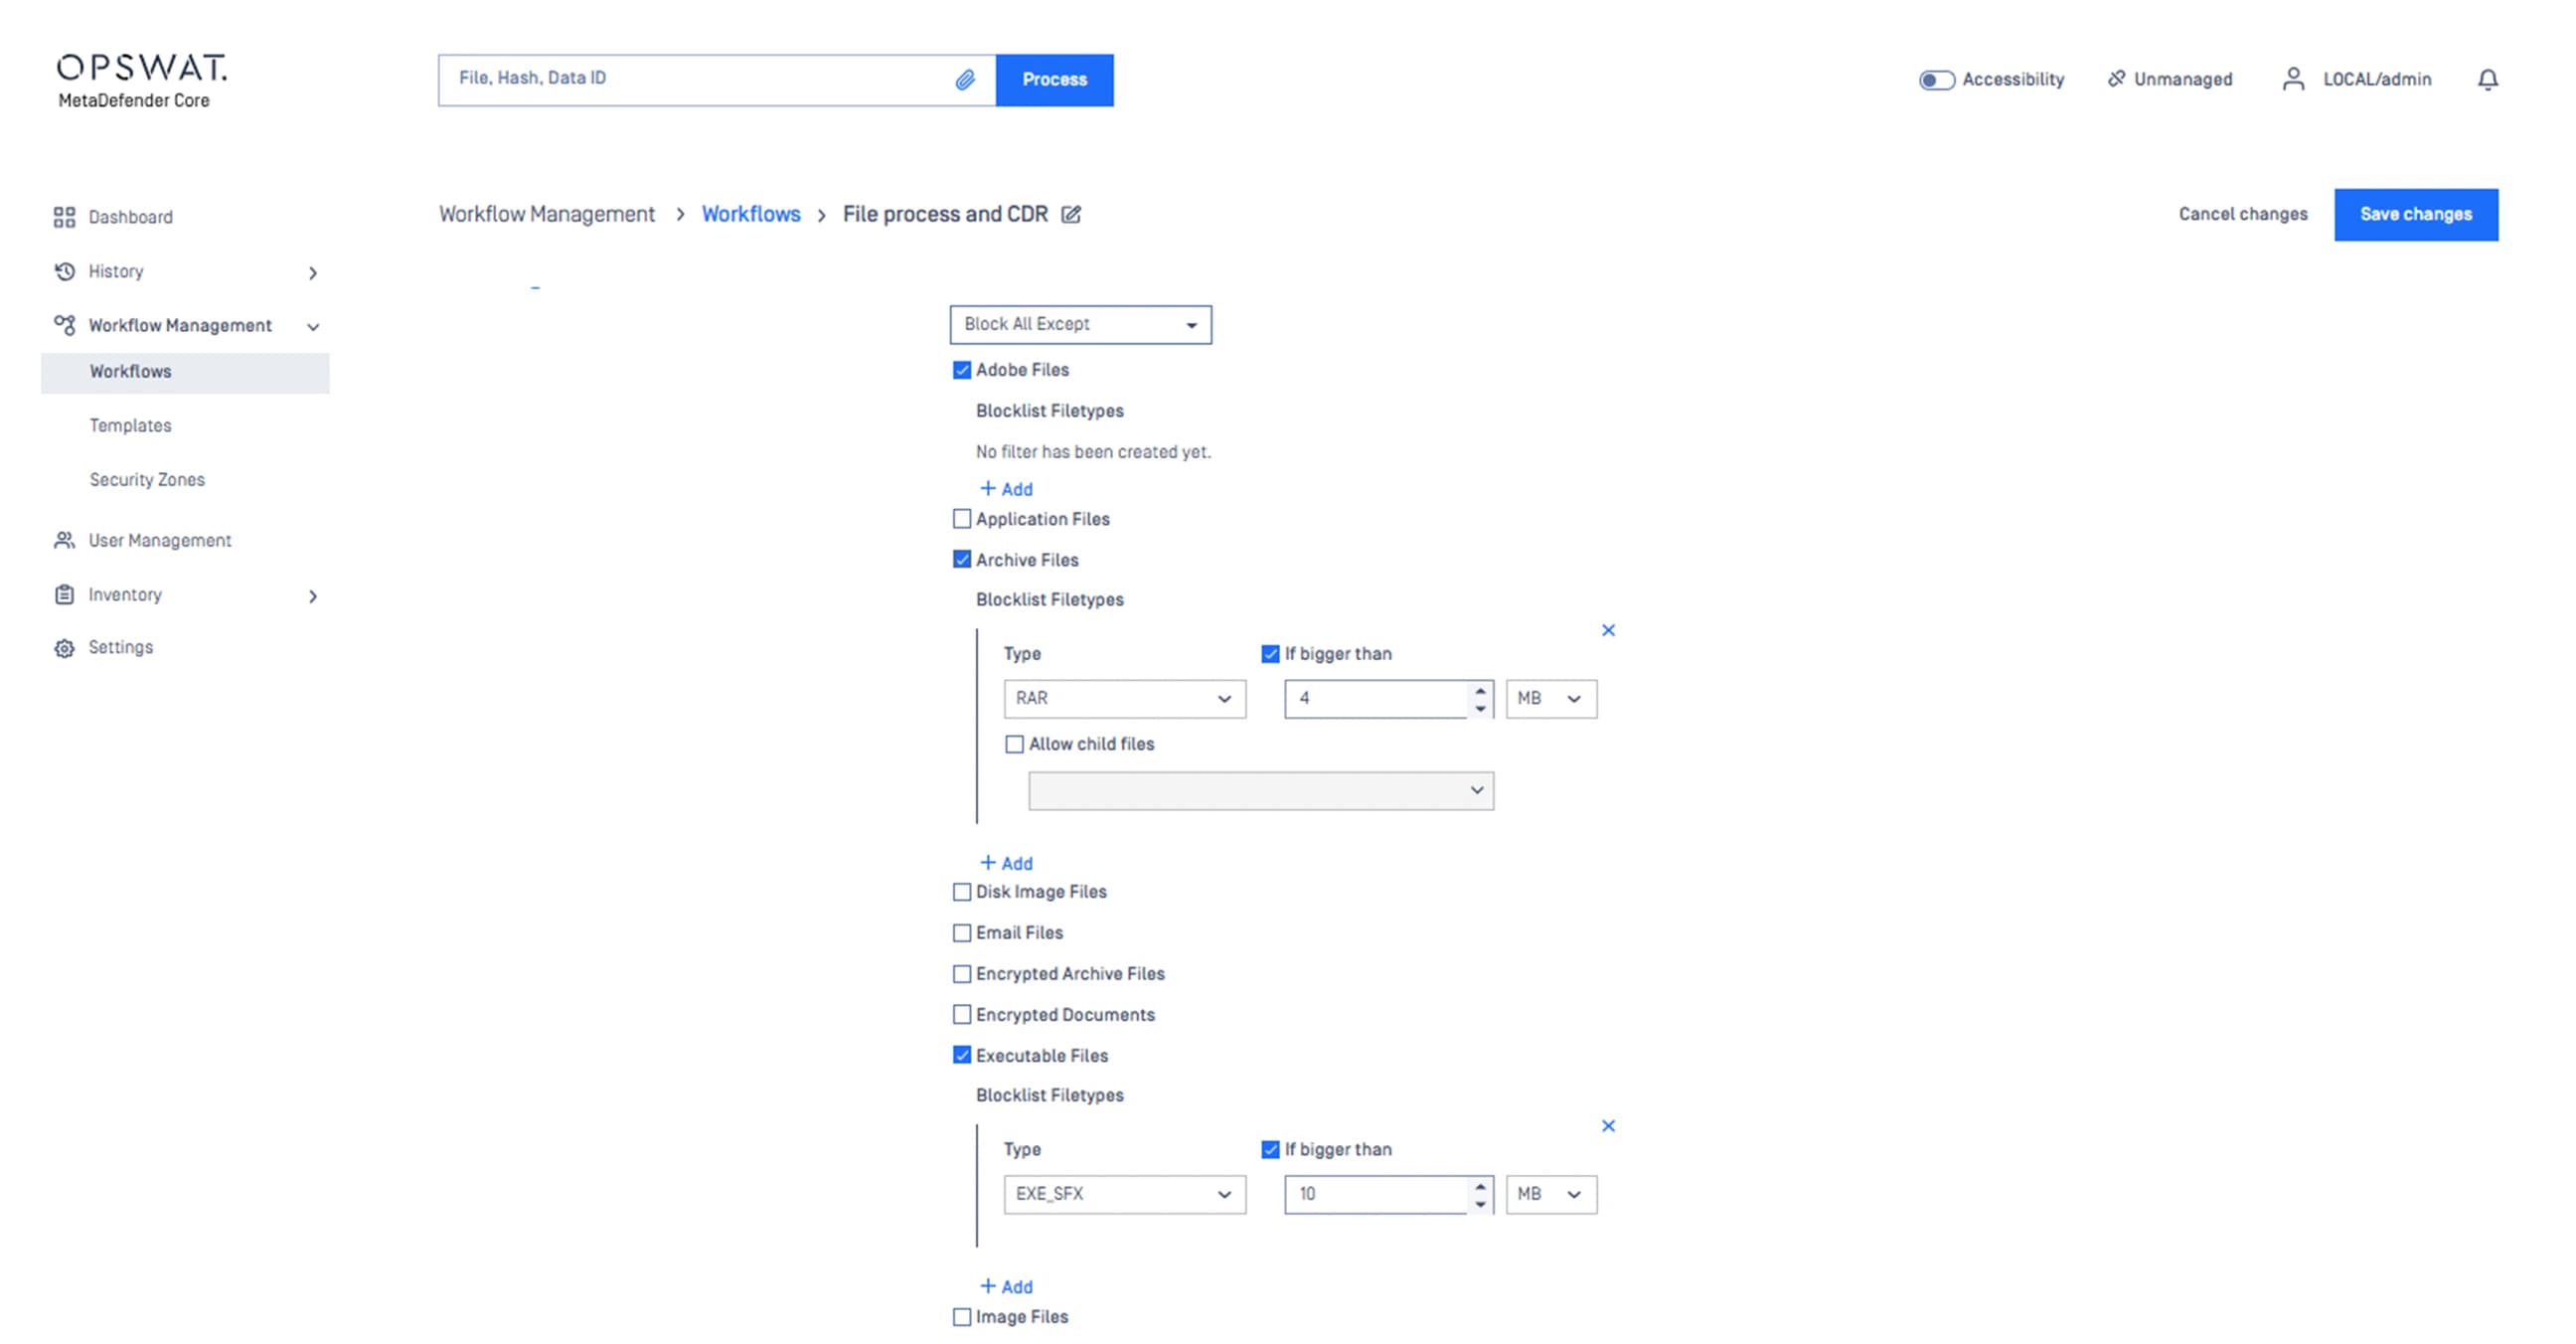 檔案接受標準
每個 工作流程應定義可接受的檔案類型,包括生產力、媒體、系統和歸檔,並指定允許的最大檔案大小、 媒體、系統和歸檔,並指定允許的最大檔案大小。
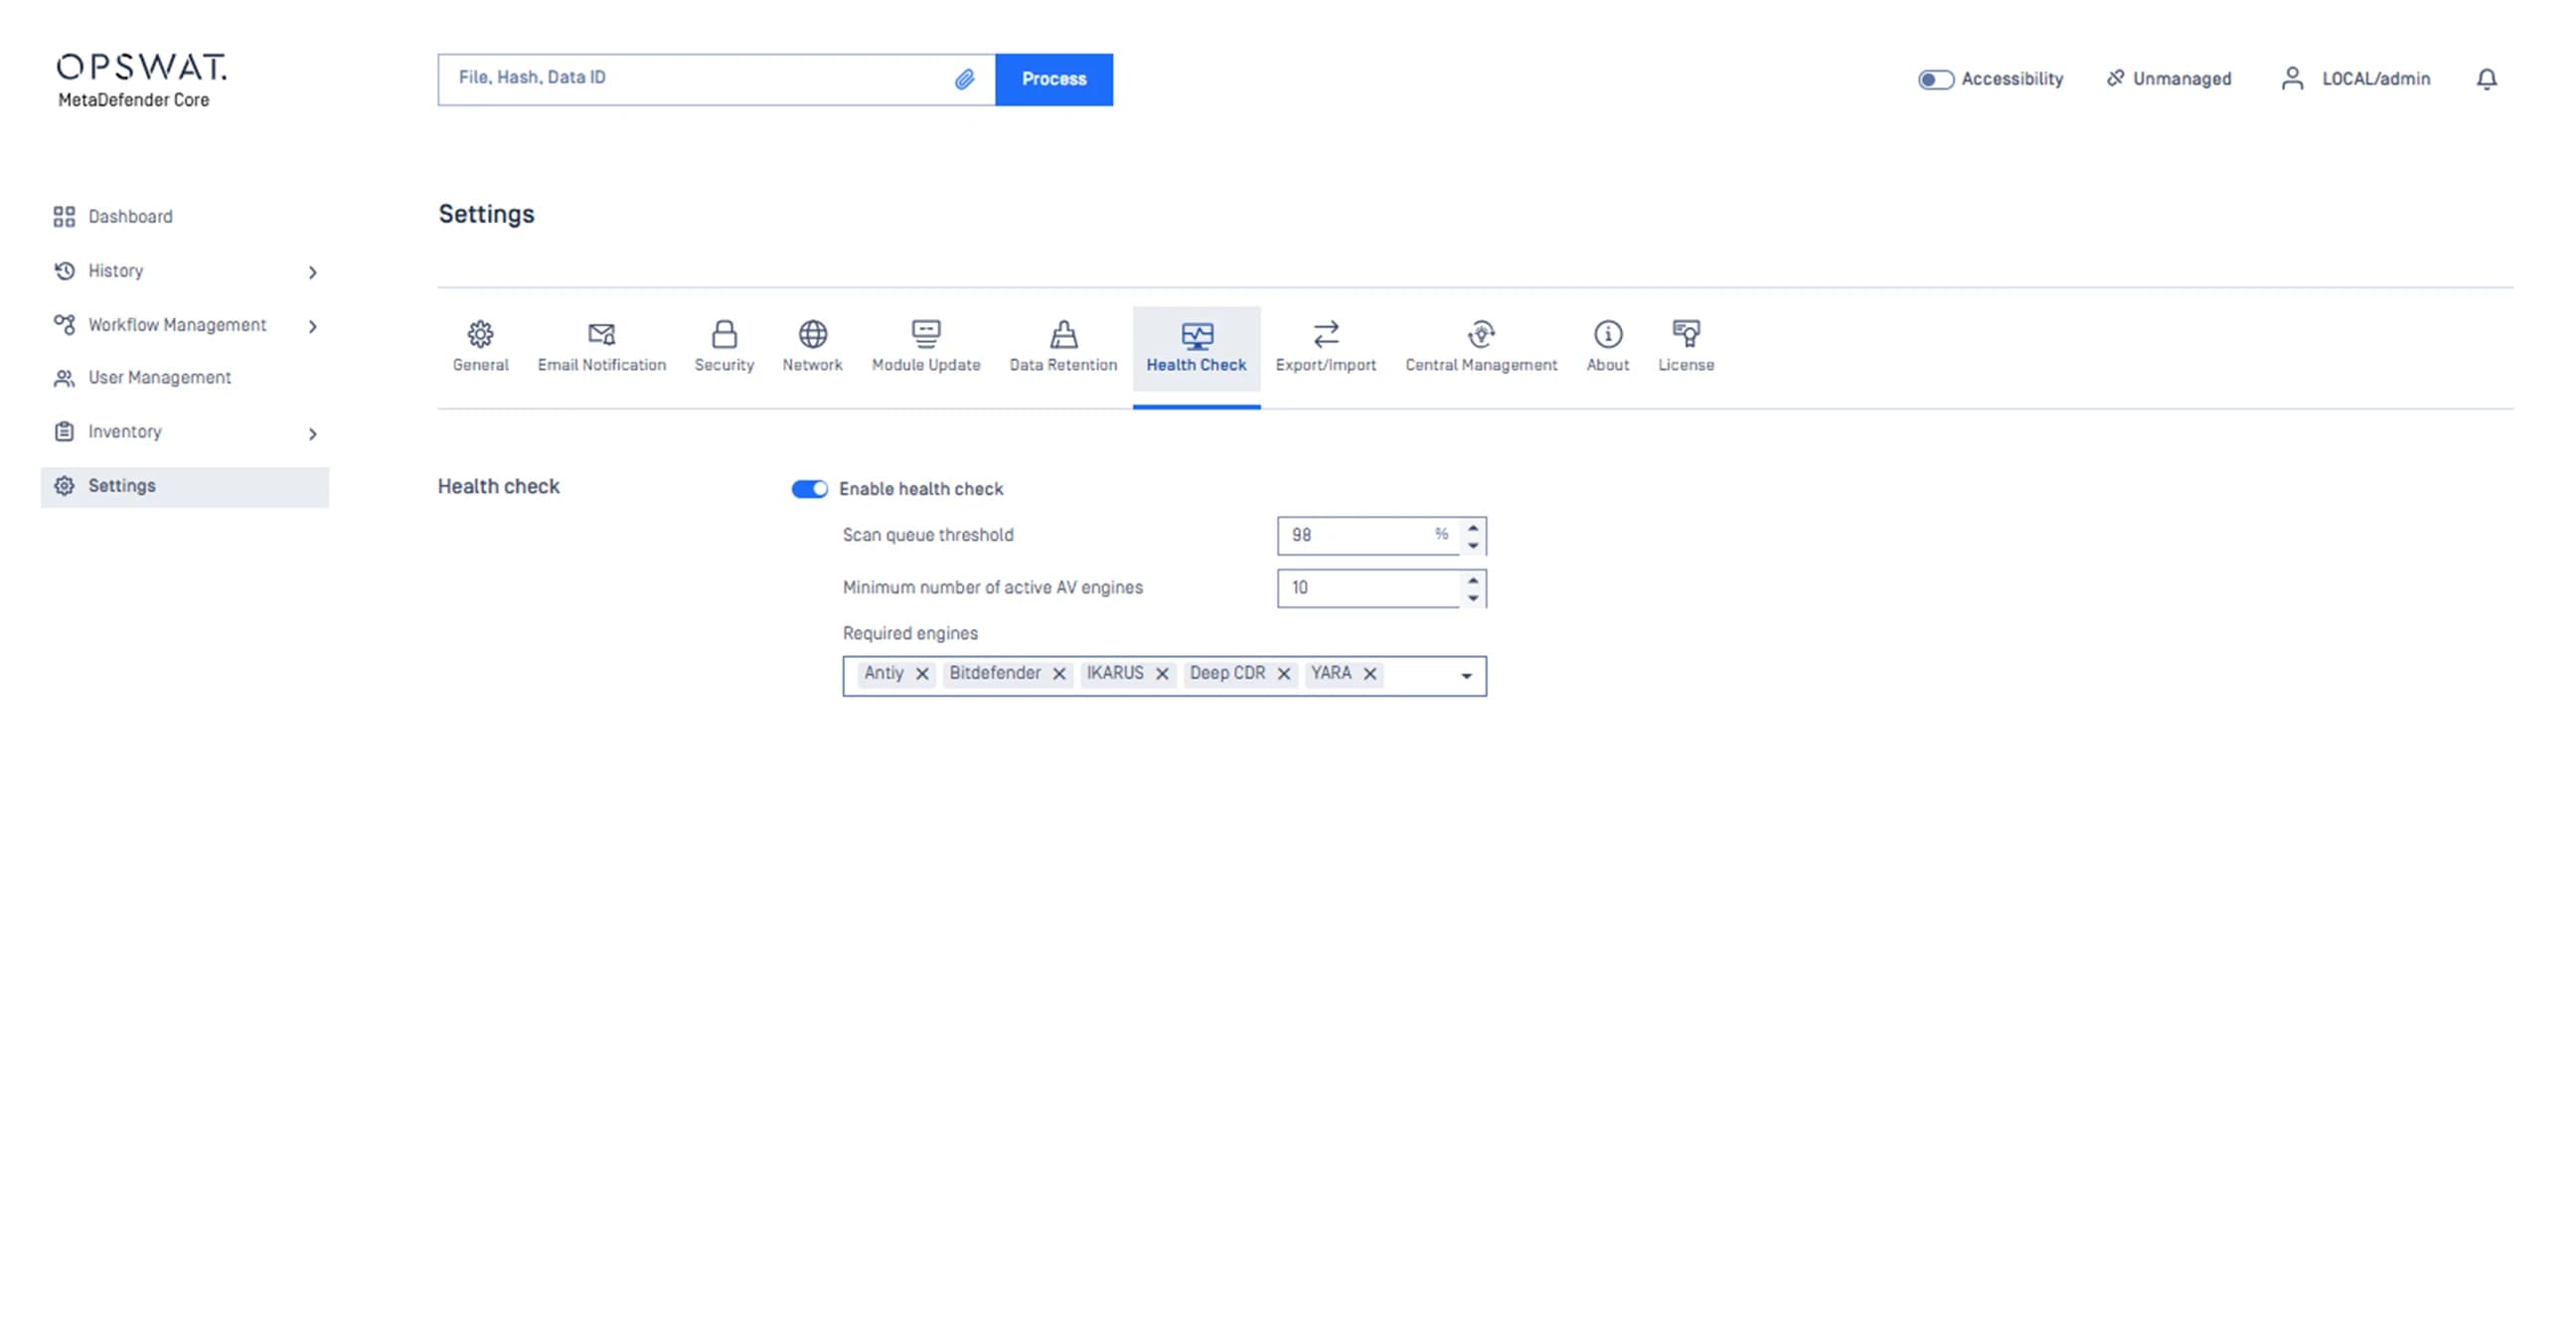 可擴充的處理支援
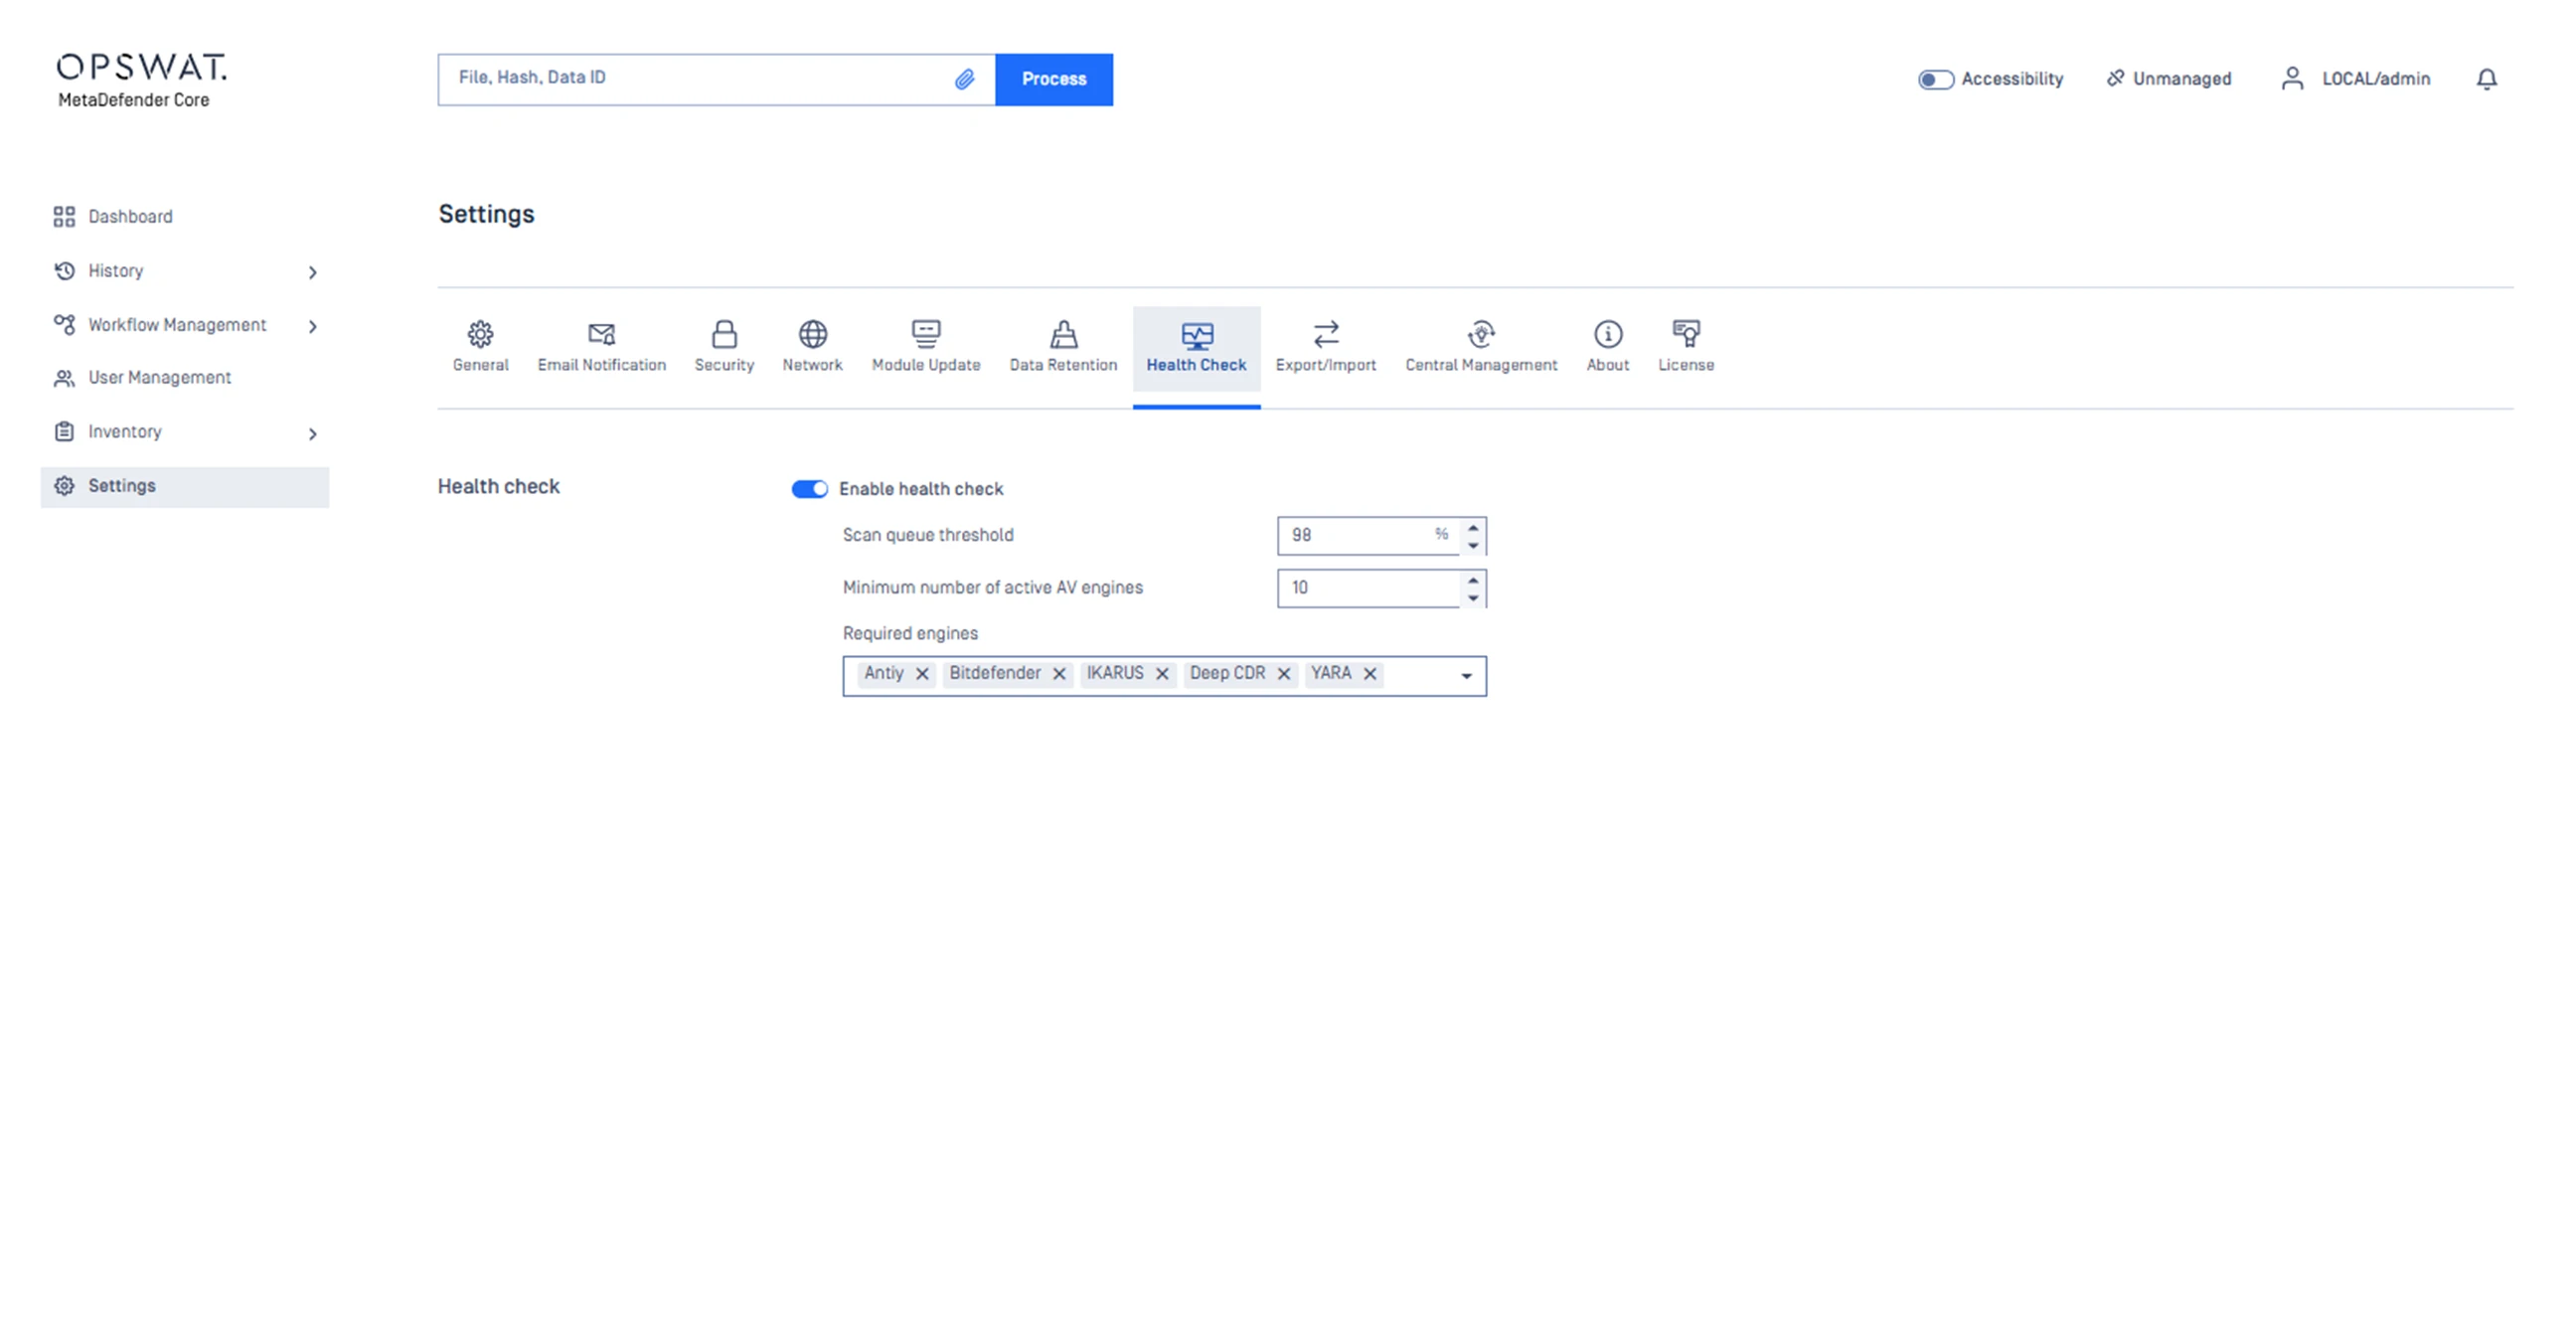
規模 調整掃描請求佇列,並定義與掃描引擎通訊的平行線程數,以支援處理的檔案數量。 定義與掃描引擎通訊的平行線程數量。
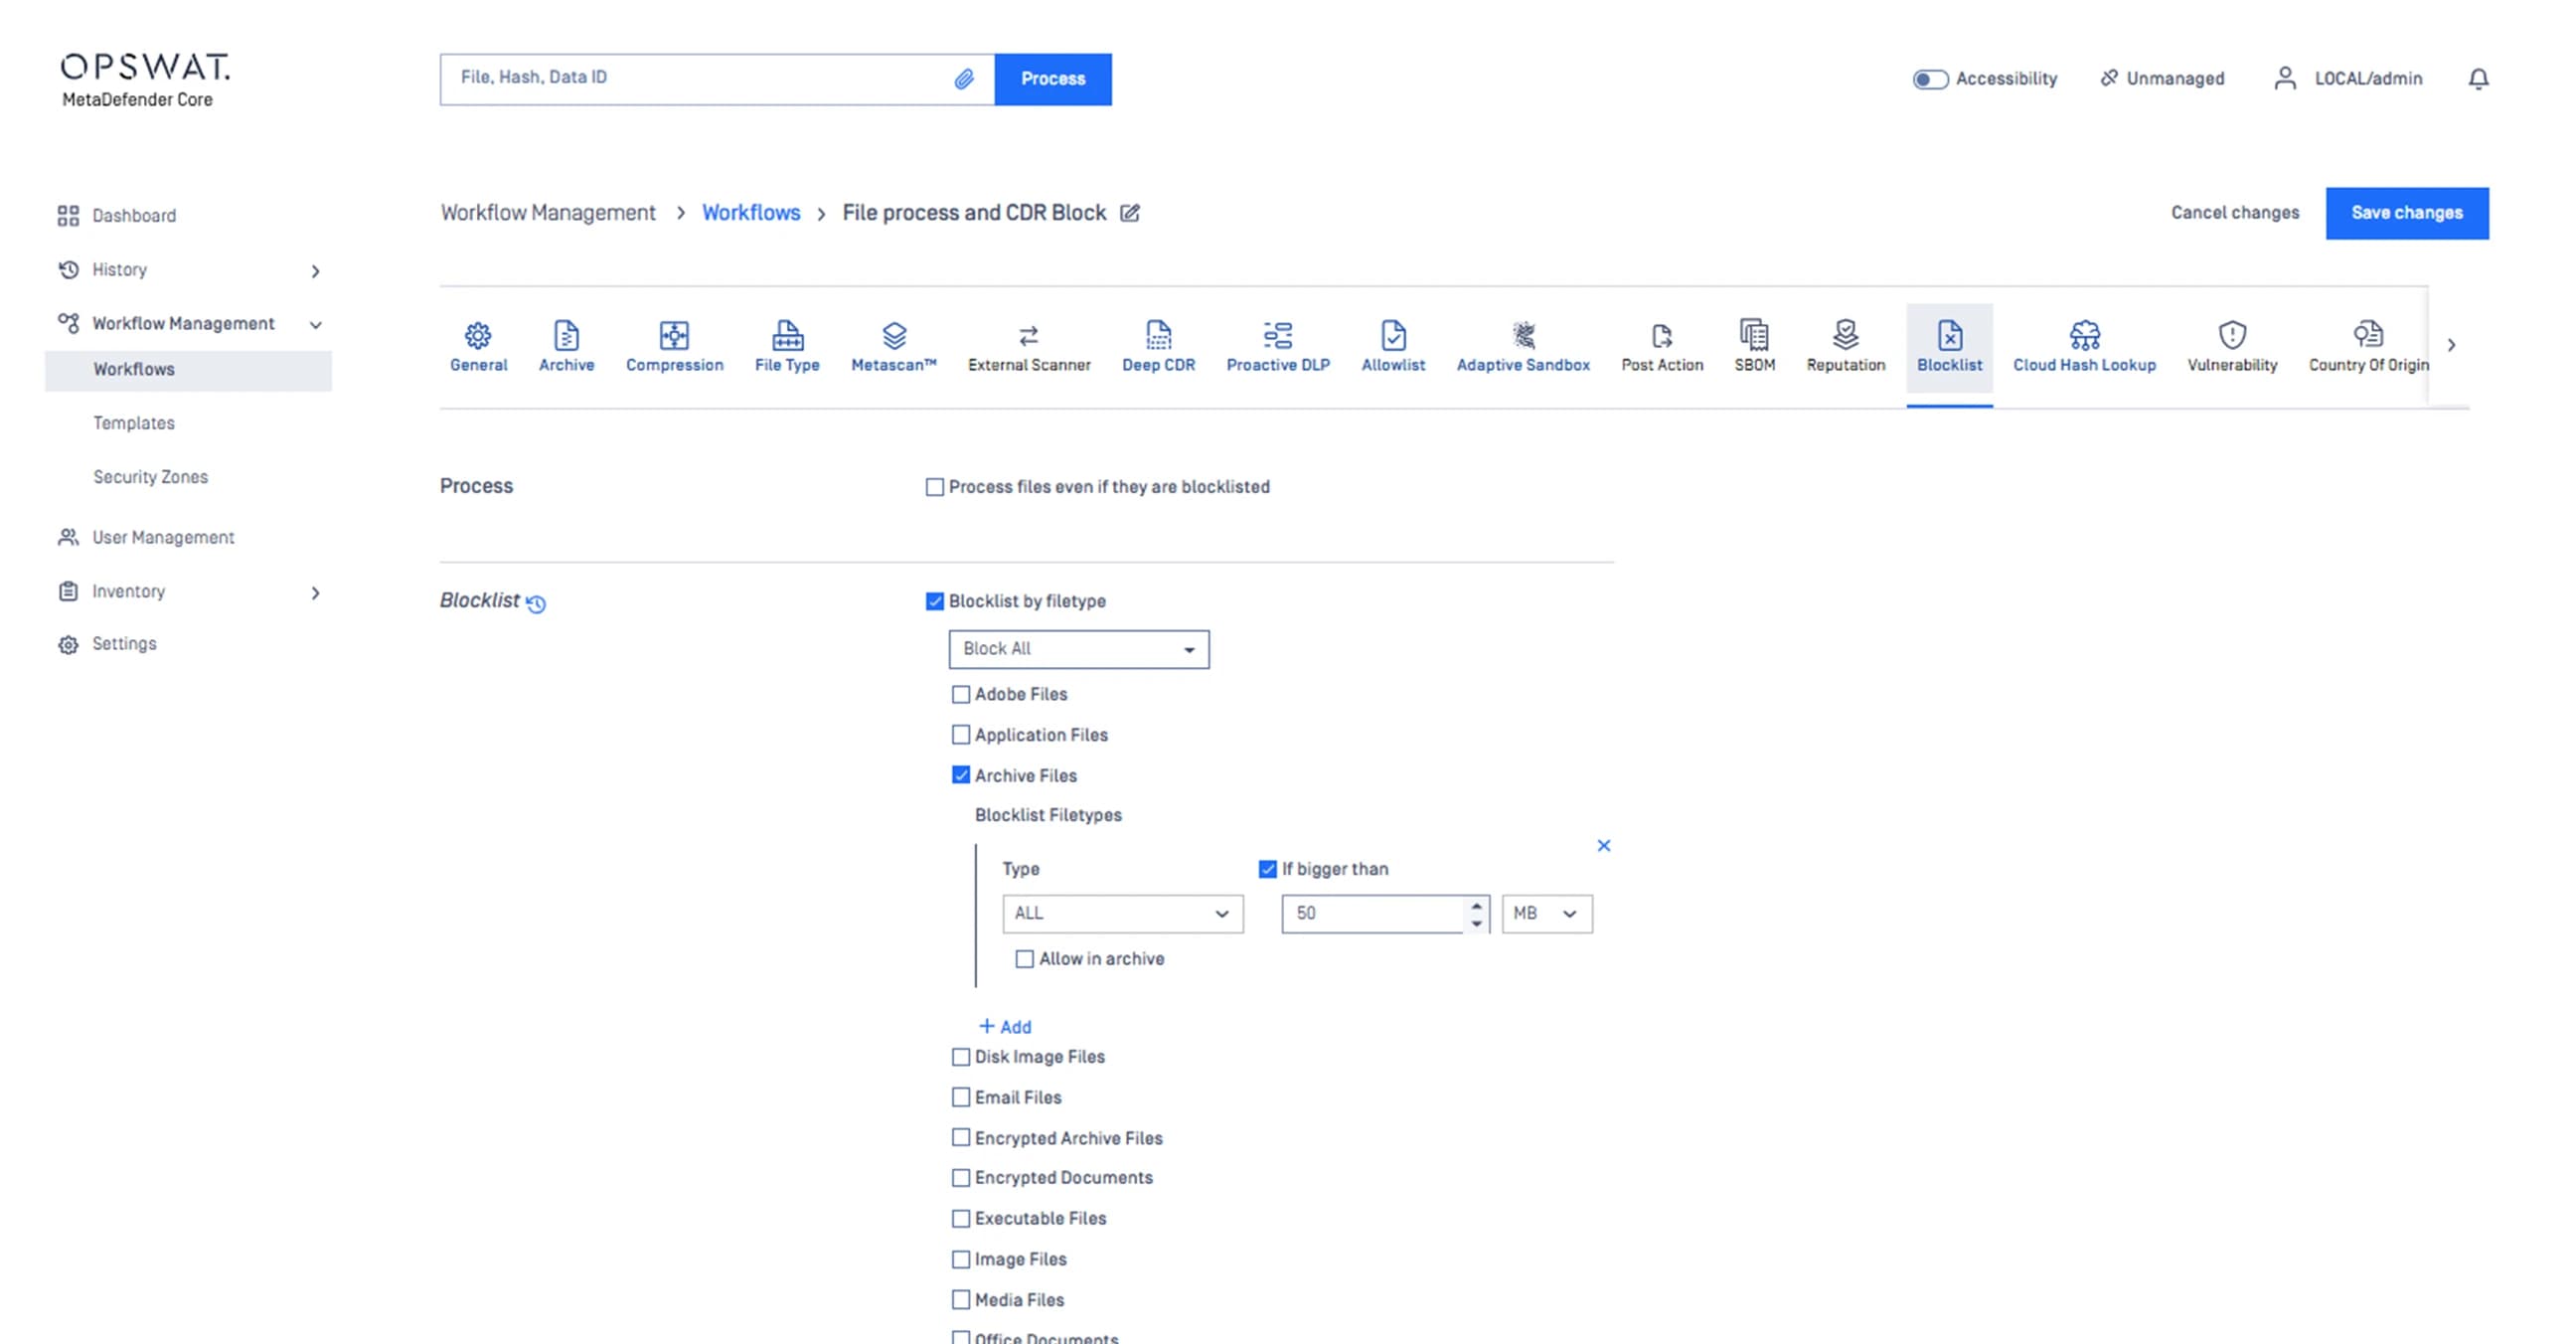 歸檔檔案政策
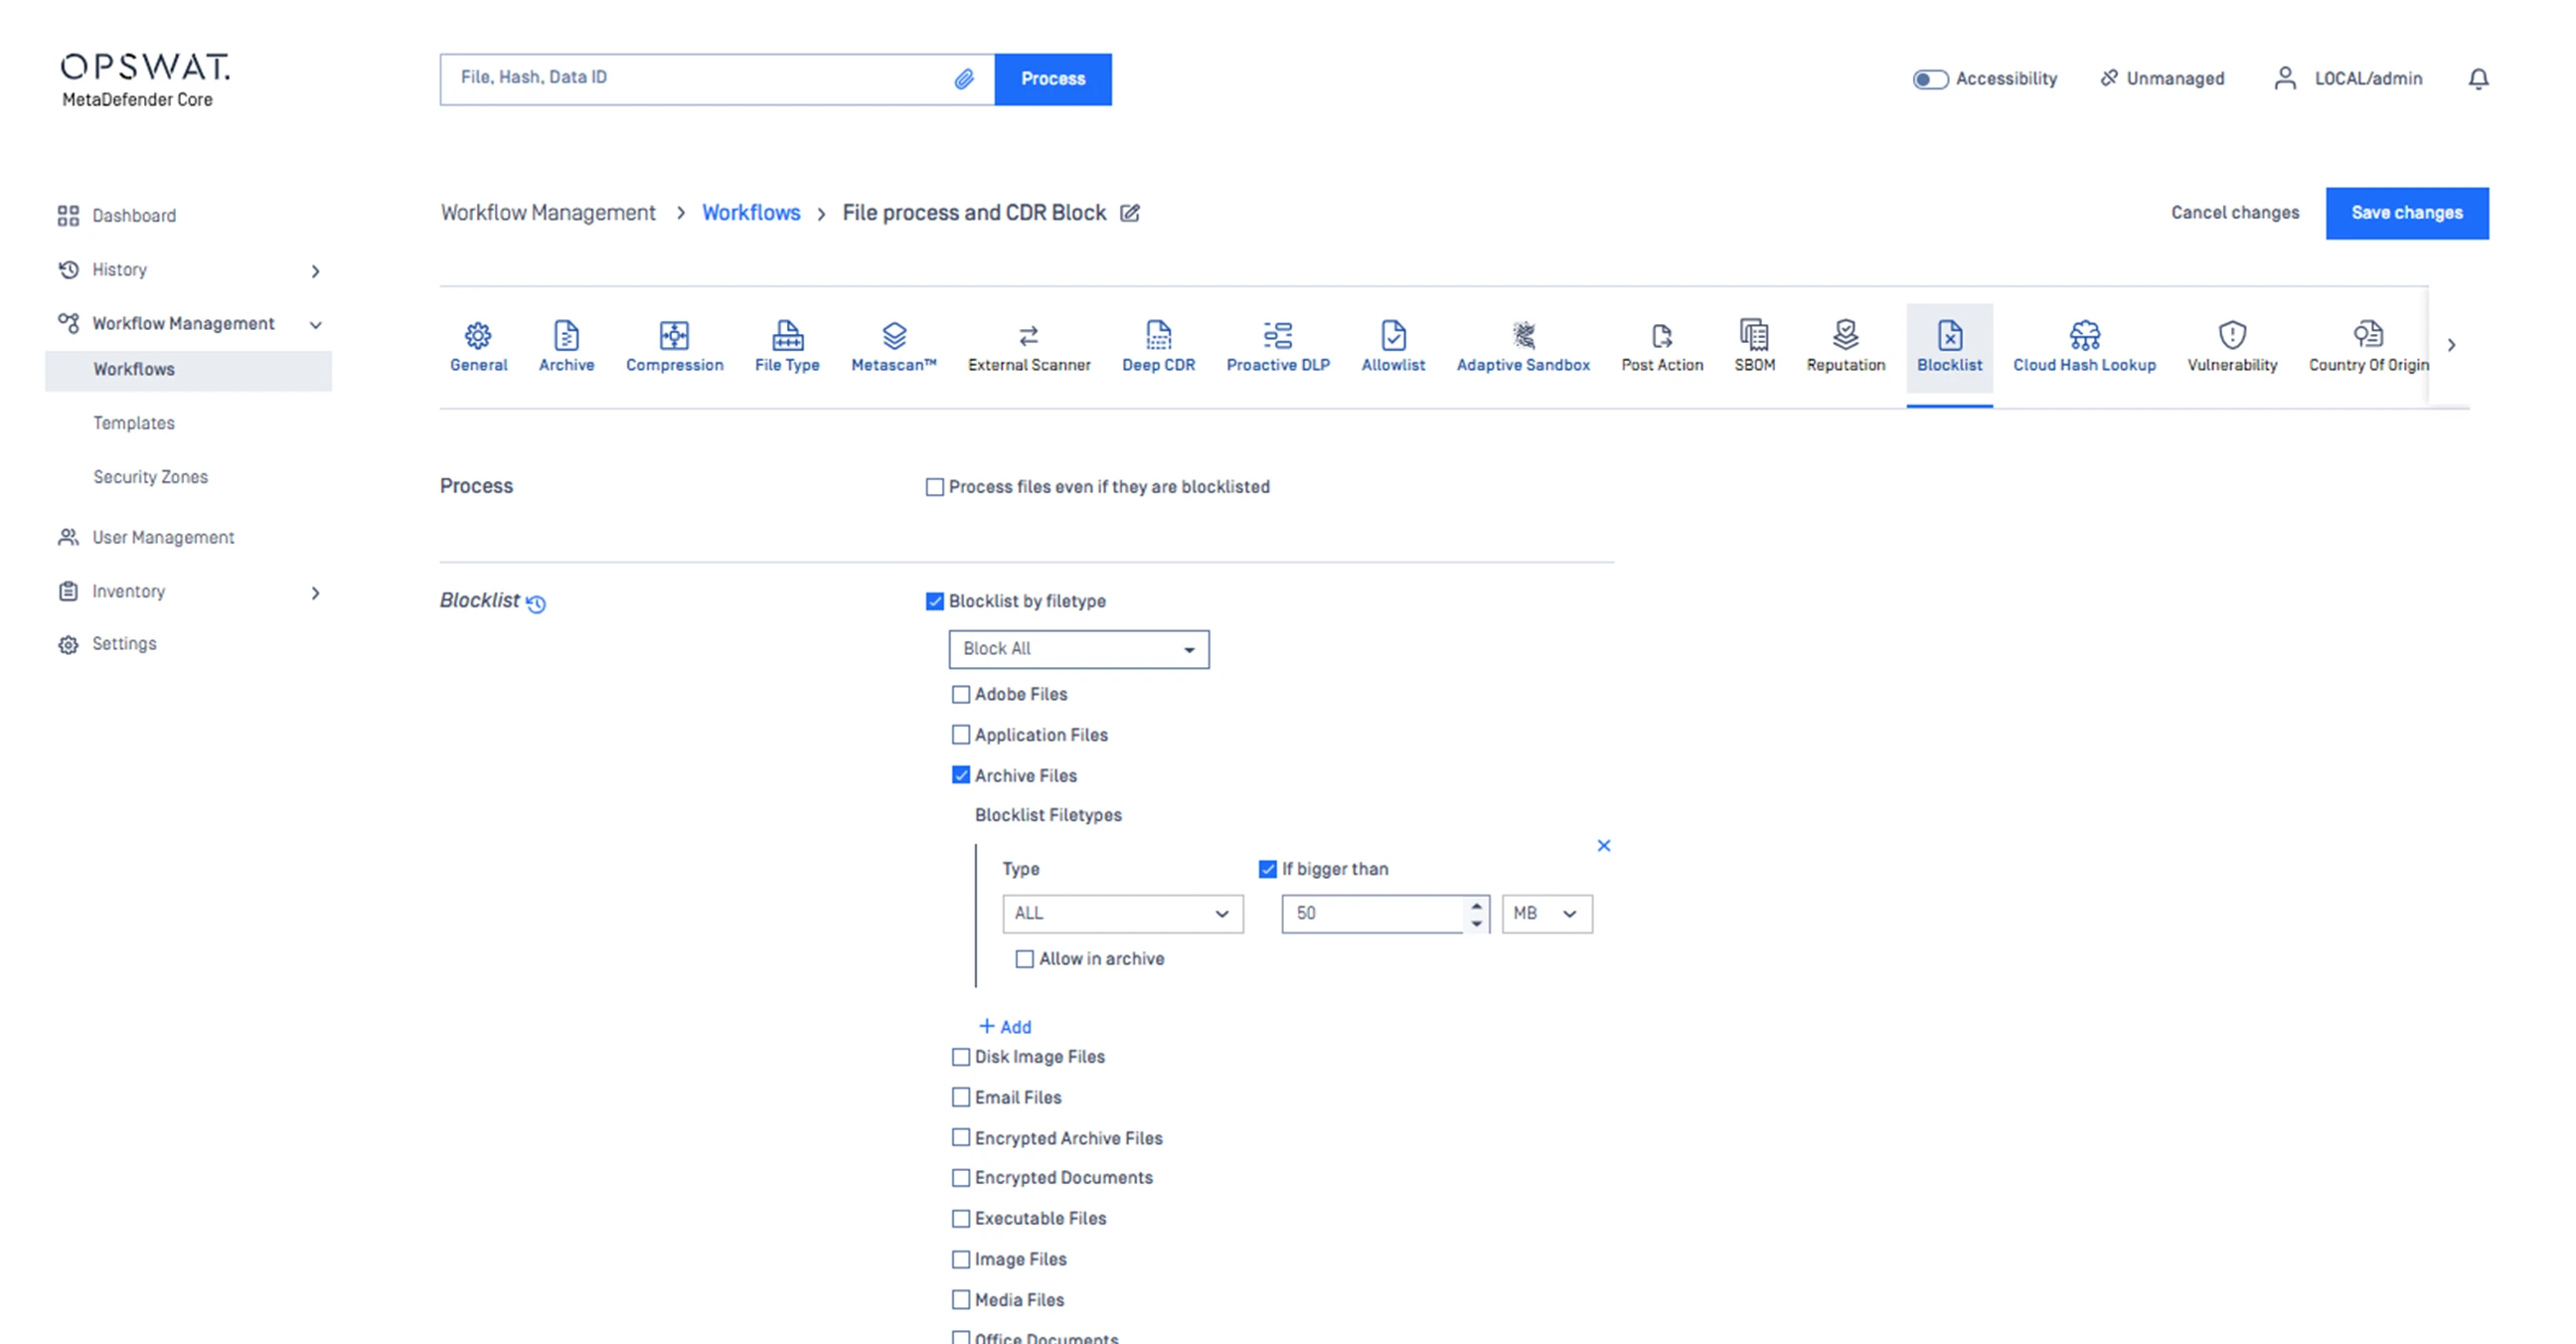
定義 是否接受存檔檔案,以及如果允許的話最大檔案大小。 允許。
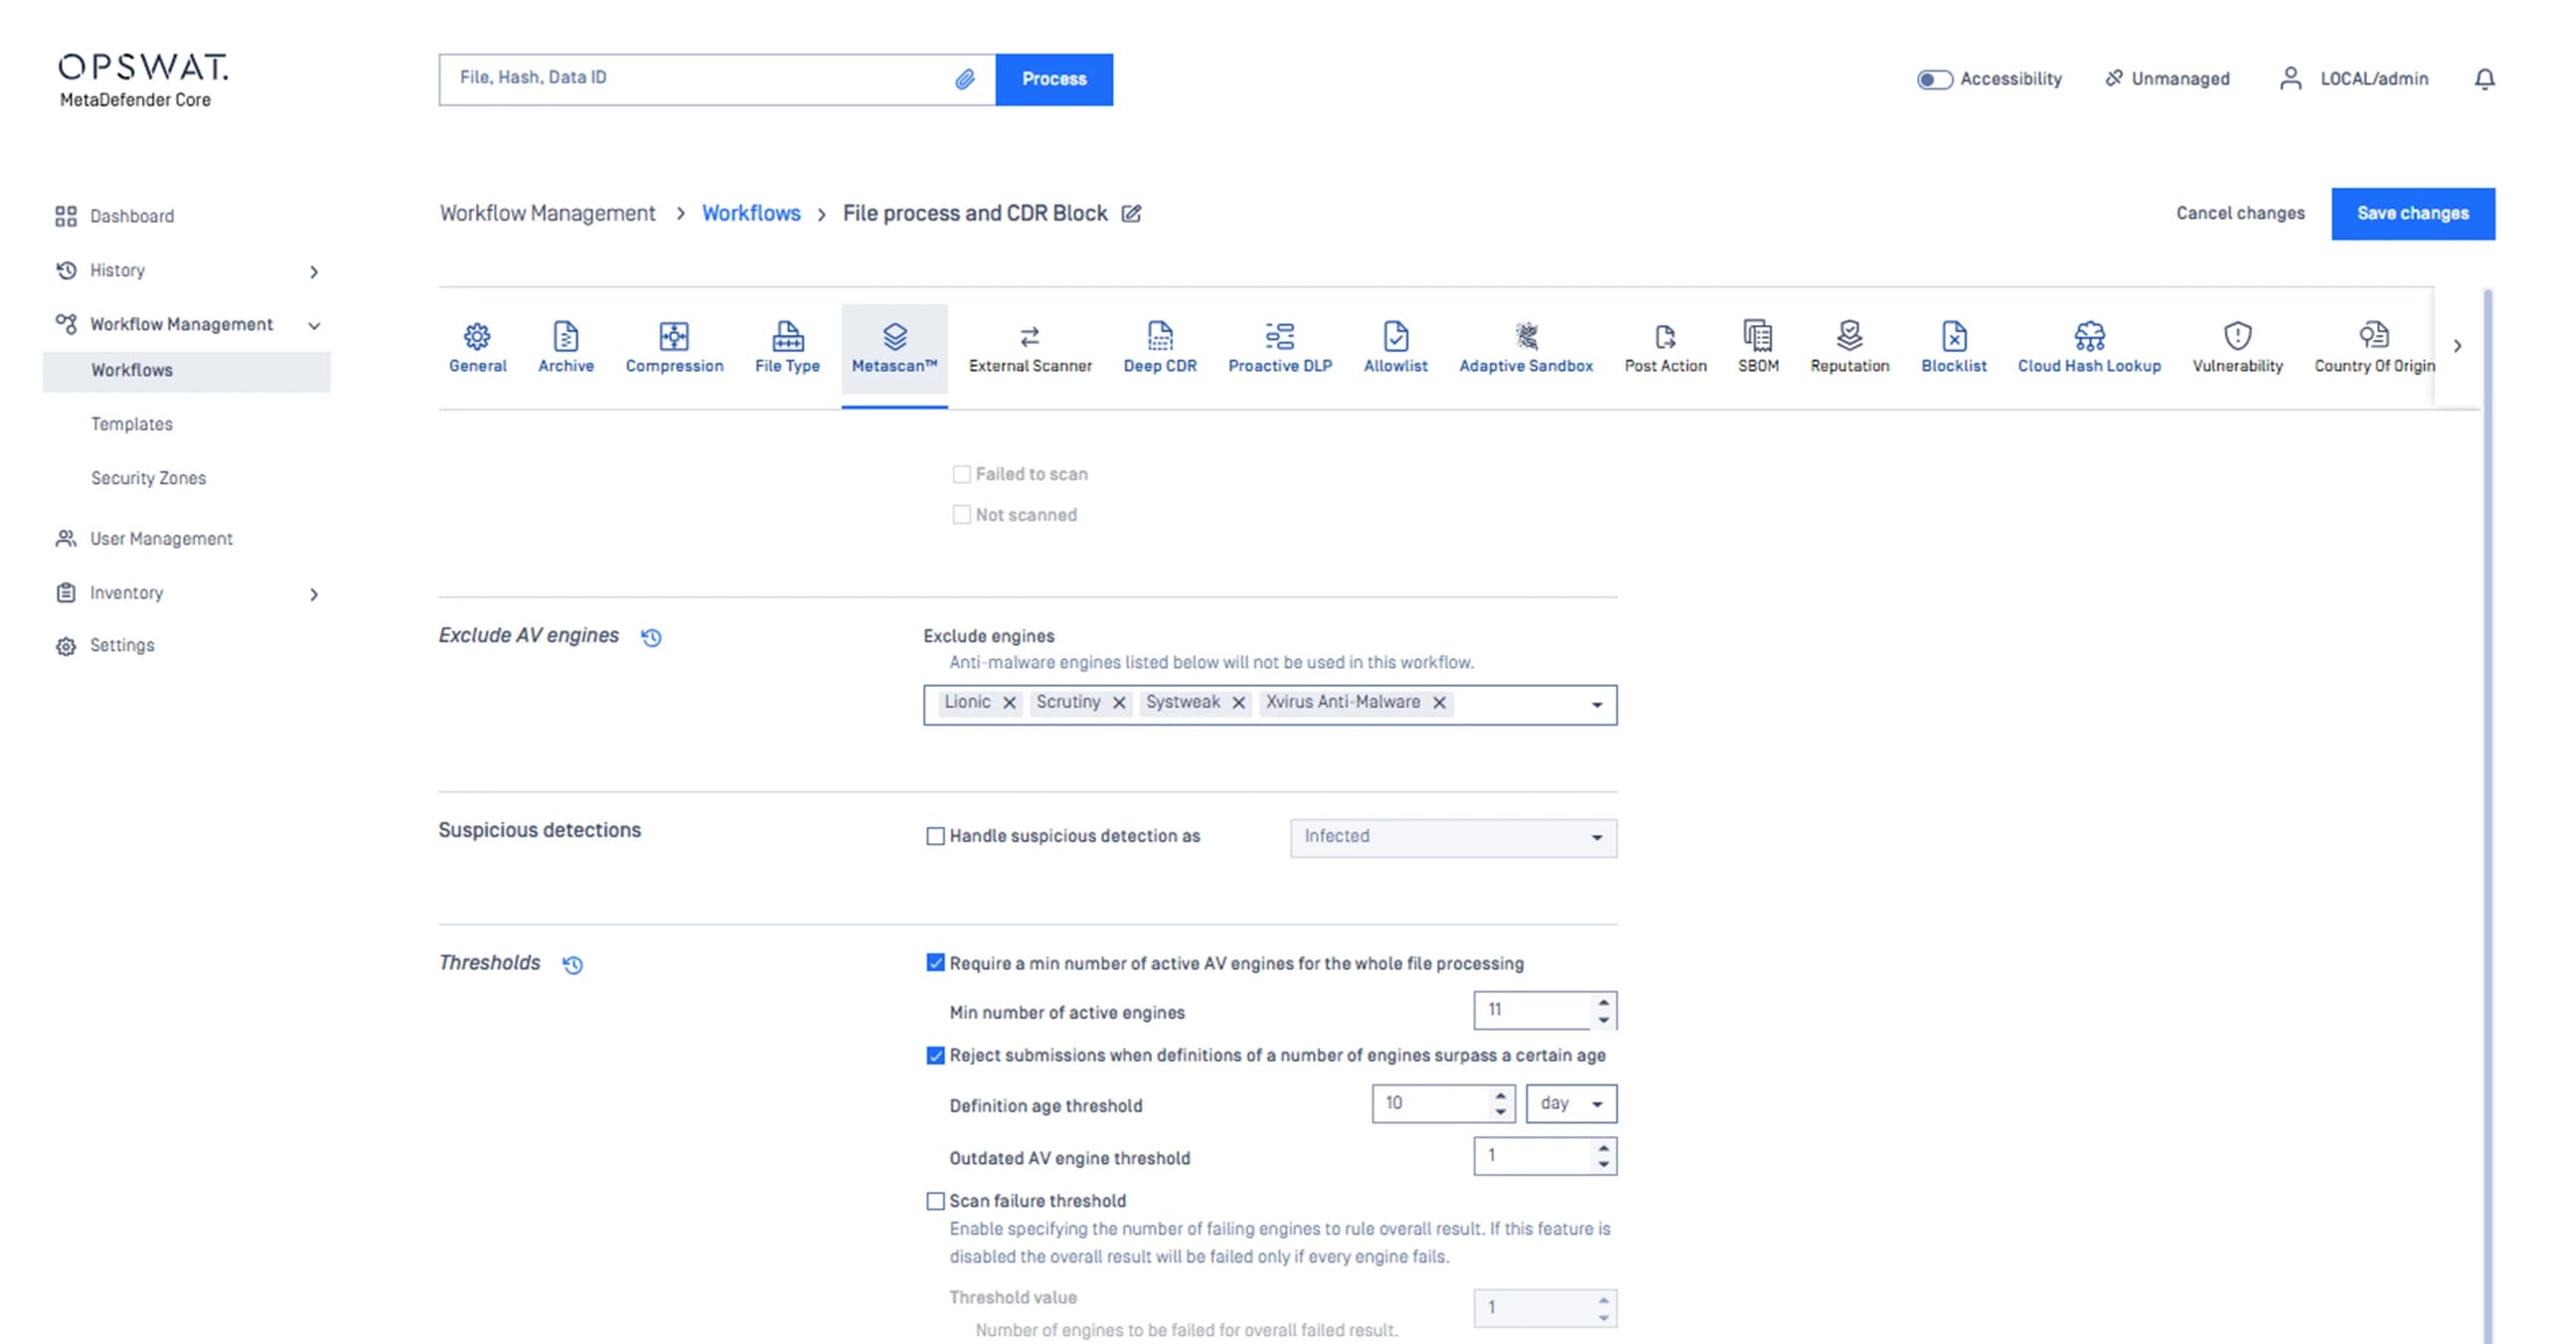 Multiscanning 偵測臨界值
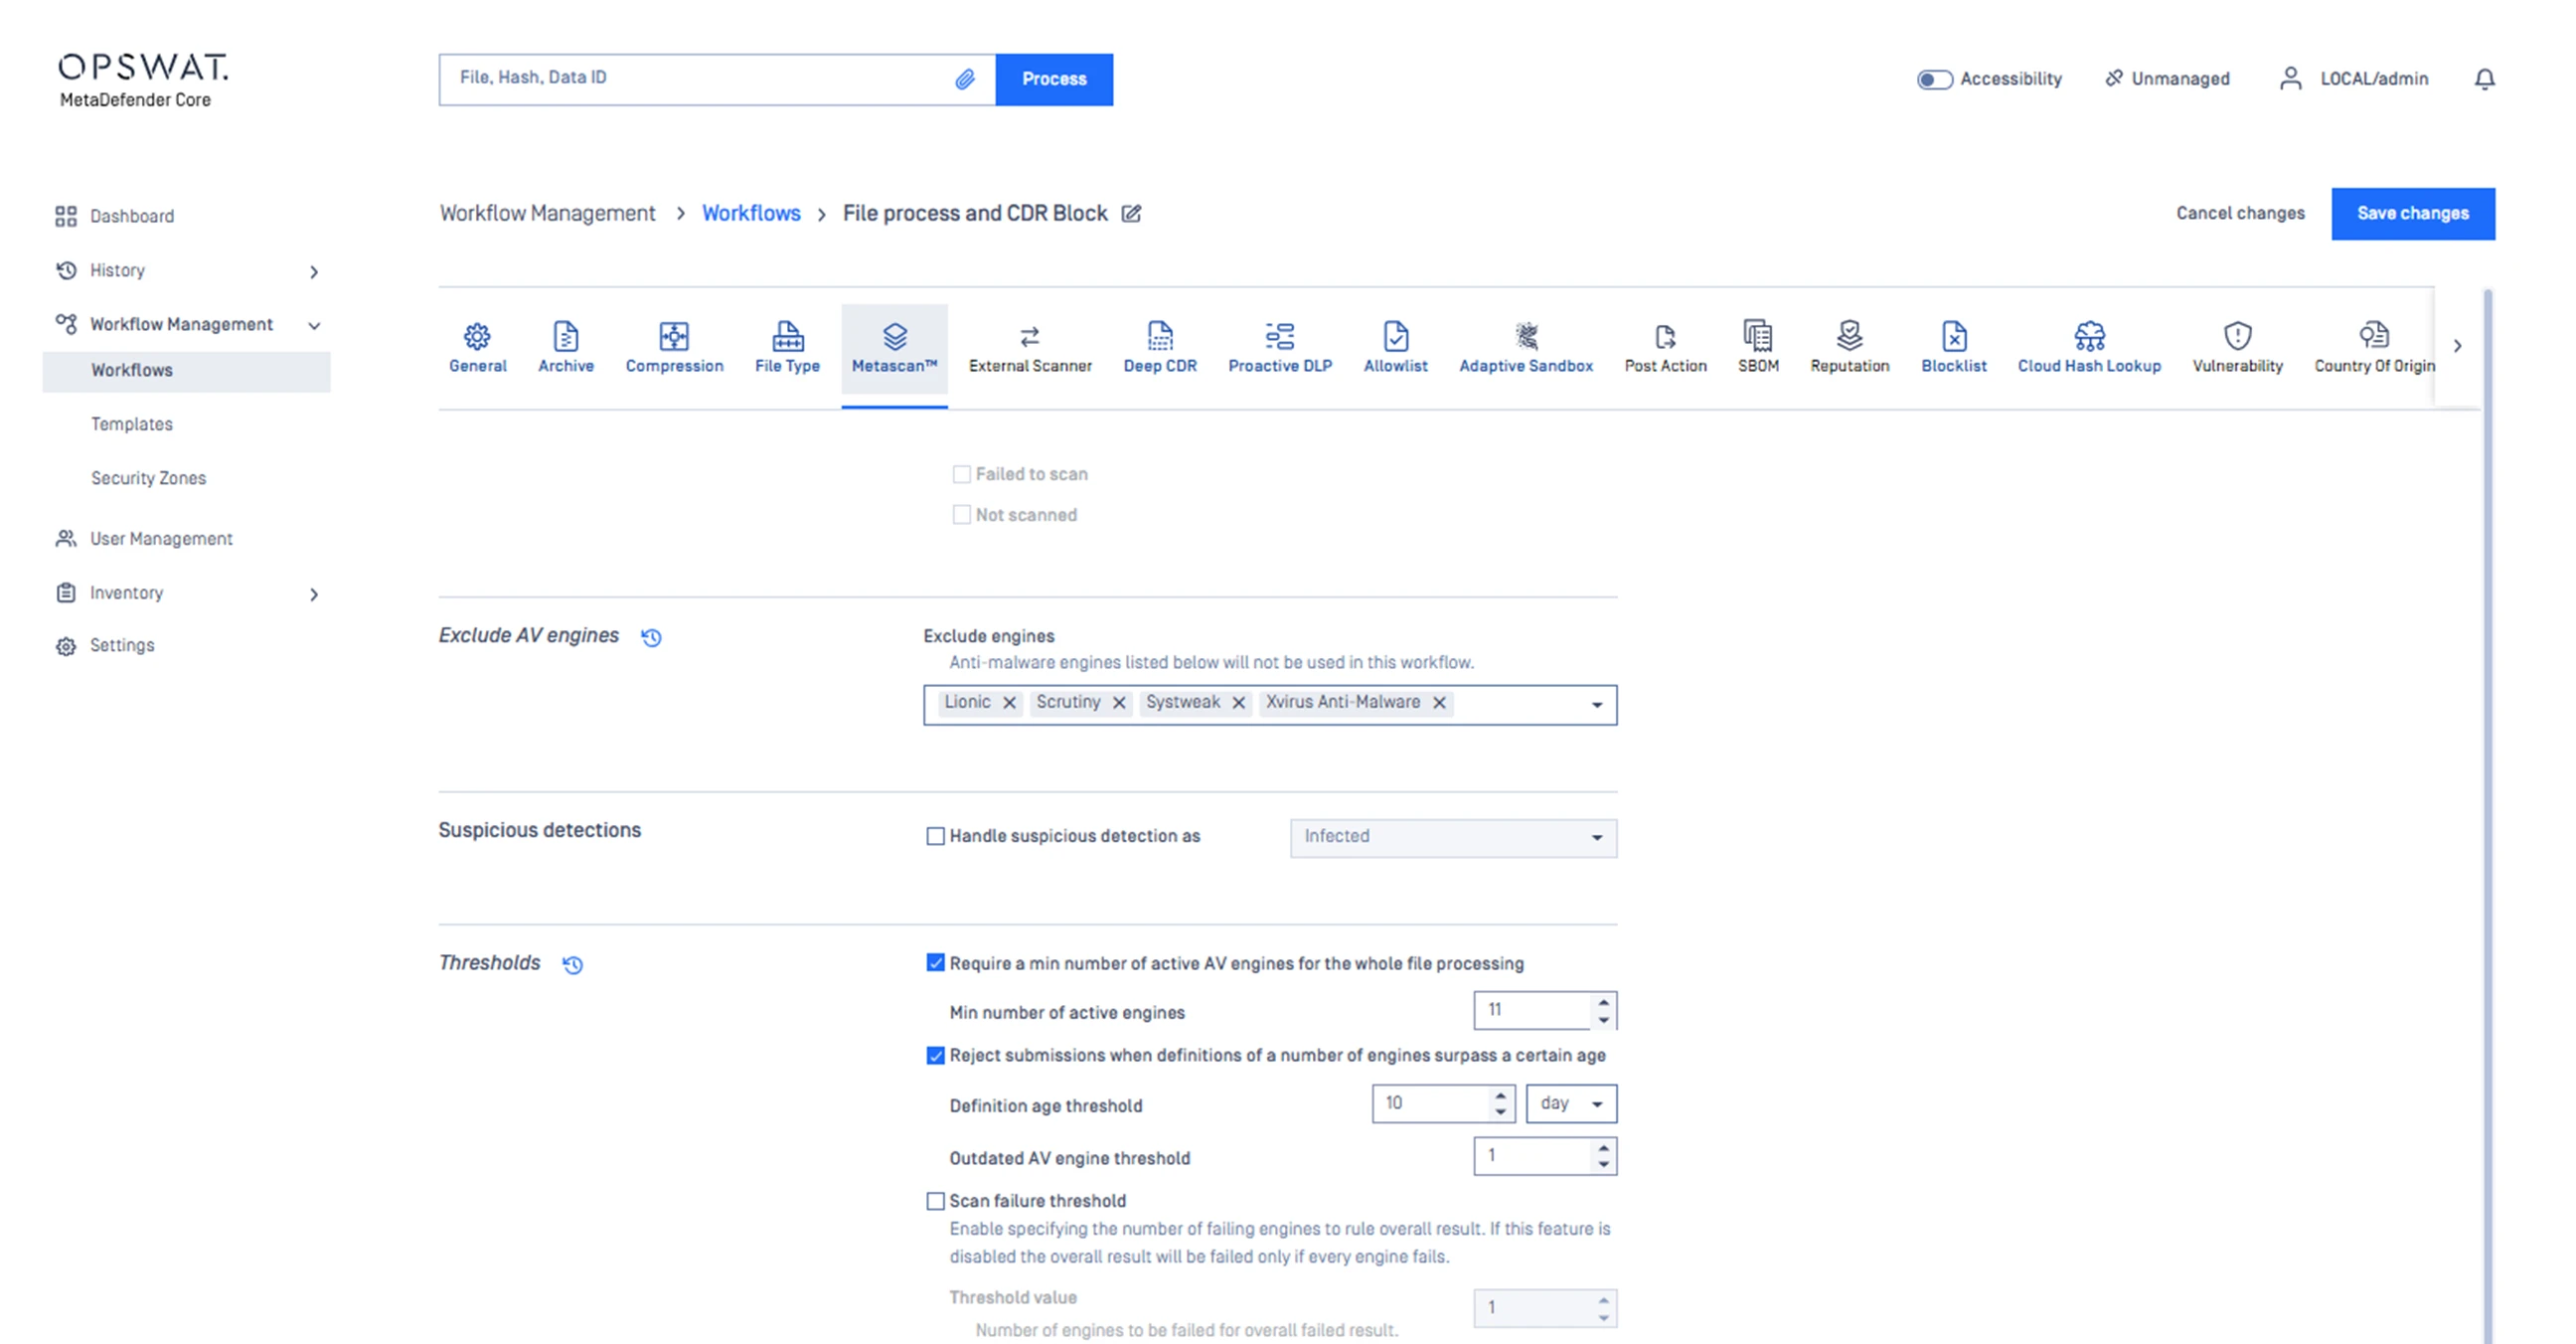
建立 建立多重掃描臨界值,規定必須有多少個引擎偵測到威脅才會 警示為已感染。較高的臨界值可降低誤報的可能性,但所需的資源會稍多一些。 陽性的可能性,但所需的資源會稍微多一點。
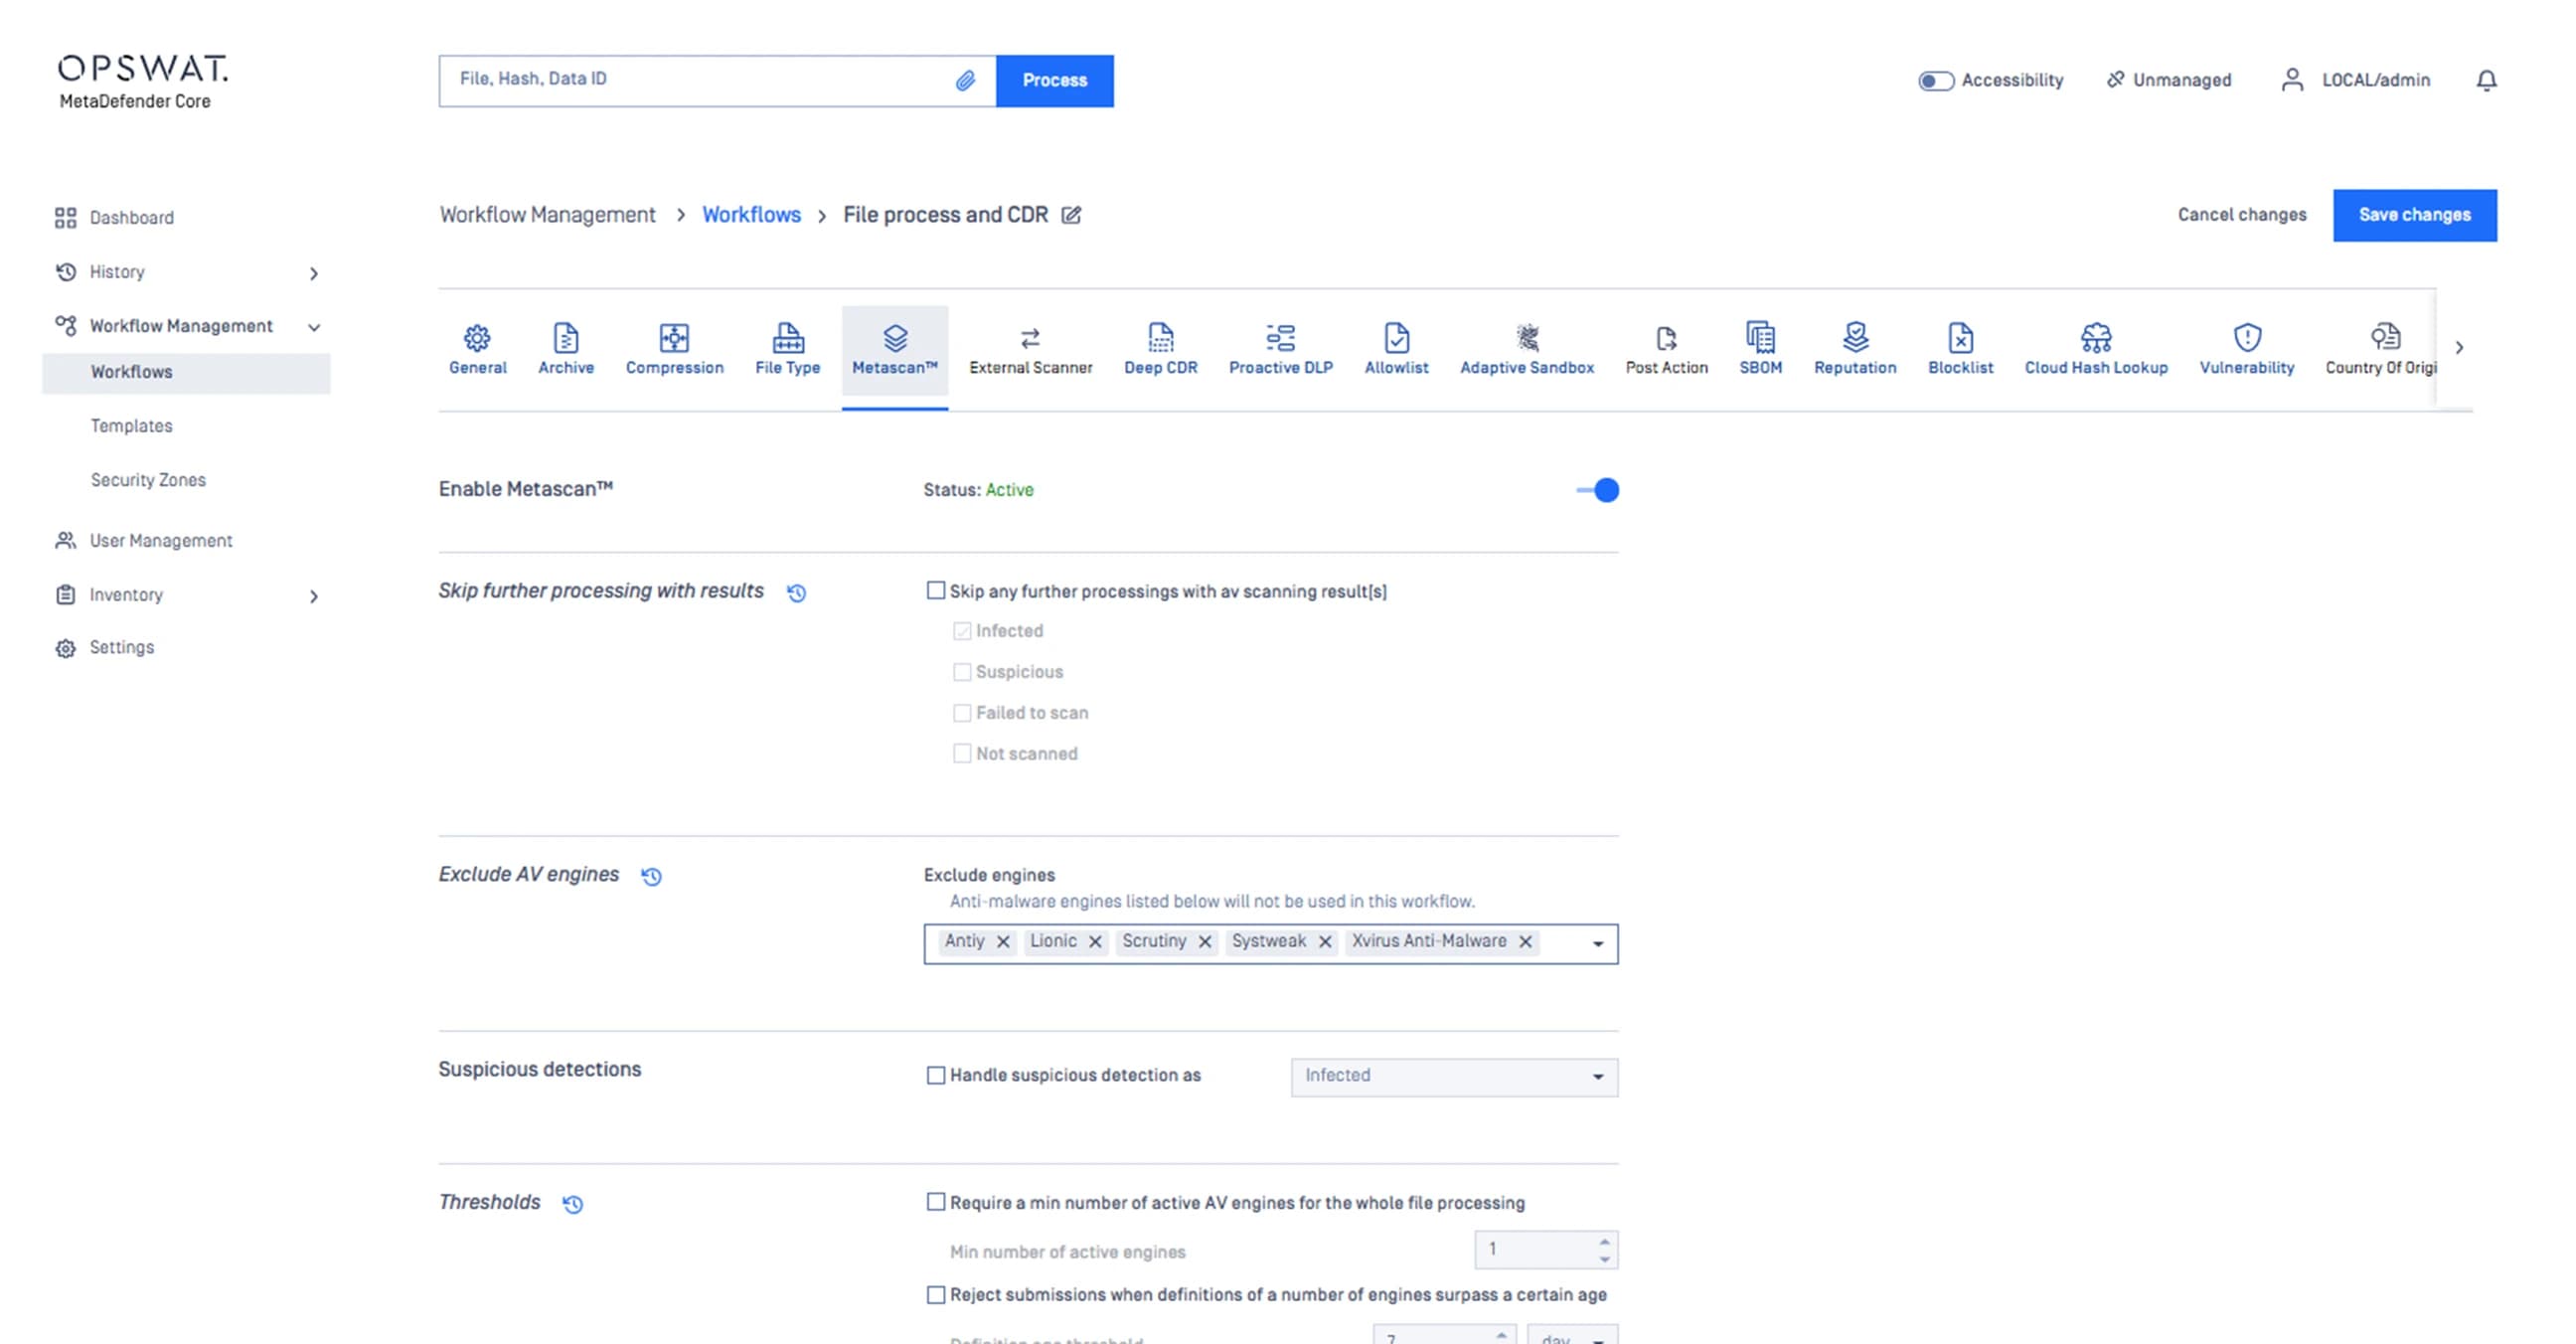 自訂安全工作流程
定義 橫跨 MetascanMultiscanning、Deep CDR™ 技術、 Proactive DLP 及Adaptive Sandbox 偵測與防護工作流程, 根據來源的可信度等級Sandbox 相應層級的 安全性Sandbox
我們的合作夥伴
立即開始使用 OPSWAT
OPSWAT 是網路安全解決方案的領導者,因為我們瞭解現代組織面臨的風險和挑戰。<br>我們開發了威脅情資,使您的團隊能夠比以往更快地了解威脅並做出回應。
立即與我們的團隊開始瞭解我們的檔案安全解決方案。