關鍵基礎設施系統因魚叉式網路釣魚電子郵件而遭到破壞。
特工特斯拉自 2014 年以來一直存在,並不斷更新以採用新的隱身和持久性策略。
threatpost.com 近期的一篇文章指出,攻擊者正利用附有惡意附件的魚叉式網路釣魚電子郵件,透過「Agent Tesla」間諜軟體鎖定能源公司發動攻擊。攻擊者利用當前危機引發的擔憂,冒充一家知名的埃及工程承包商。
在最近的一次活動中,從3月31日到4月6日,這些電子郵件包括兩個附件,其中包含一個安裝特斯拉特工的可執行檔。間諜軟體蒐集敏感資訊和不同類型的憑據,並將它們發送回命令和控制伺服器。 OPSWAT 可以透過我們最近更新的 Agent Tesla 説明消除威脅媒介 MetaDefender Email Security (v5.0)。
電子郵件安全解決方案有 四種不同的軟體包 ,其中包括我們行業知名的威脅防禦技術 - 多防毒引擎掃描 和 檔案無毒化 - 與依賴單一引擎相比,可提高惡意軟體檢測率。
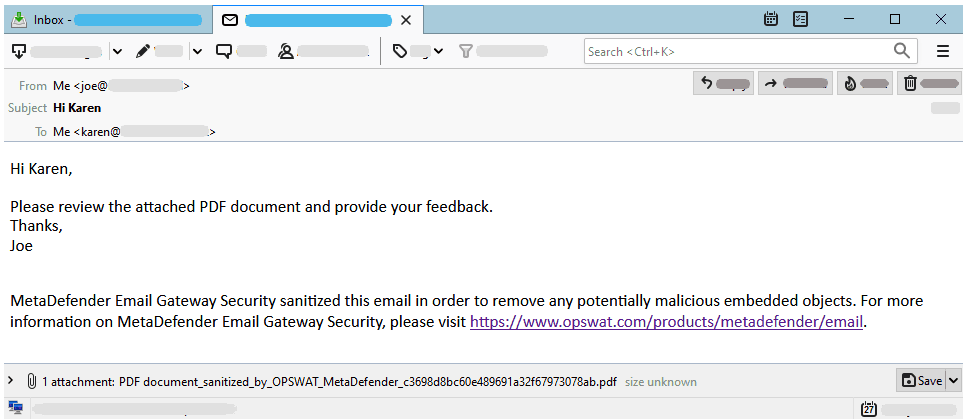
透過以下方式凈化電子郵件的範例 MetaDefender Email Security.
您可以部署 4 到 20 個 AV 引擎,以顯著提高惡意軟體檢測率。
您的基礎設施是否也容易受到 Agent Tesla 間諜軟體的攻擊?
與我們的 銷售團隊 聯繫,立即開始使用!
