2026 年 11 月 10 日,Git 專案披露了一項高嚴重性漏洞CVE-2026-111760(CVSS 8.0),攻擊者可能透過經過特殊設計的 Git 儲存庫,在受害者的電腦上執行任意指令。
Git 是現代軟體開發的基礎組件,廣泛應用於開發人員、企業及自動化建置環境中。任何可能將常規儲存庫操作轉化為任意程式碼執行的漏洞,都會引發重大的安全隱憂,特別是對開發環境和軟體供應鏈而言。
在OPSWAT 第 515 單位展開調查之初,公開的技術資訊相當有限。該漏洞已記錄於 GitHub 的安全公告 (GHSA-vp2w-7xxj-jvxr)中有所記載,但當時該團隊尚無法透過 CVE 計畫或國家漏洞資料庫(NVD)取得詳細的漏洞紀錄。
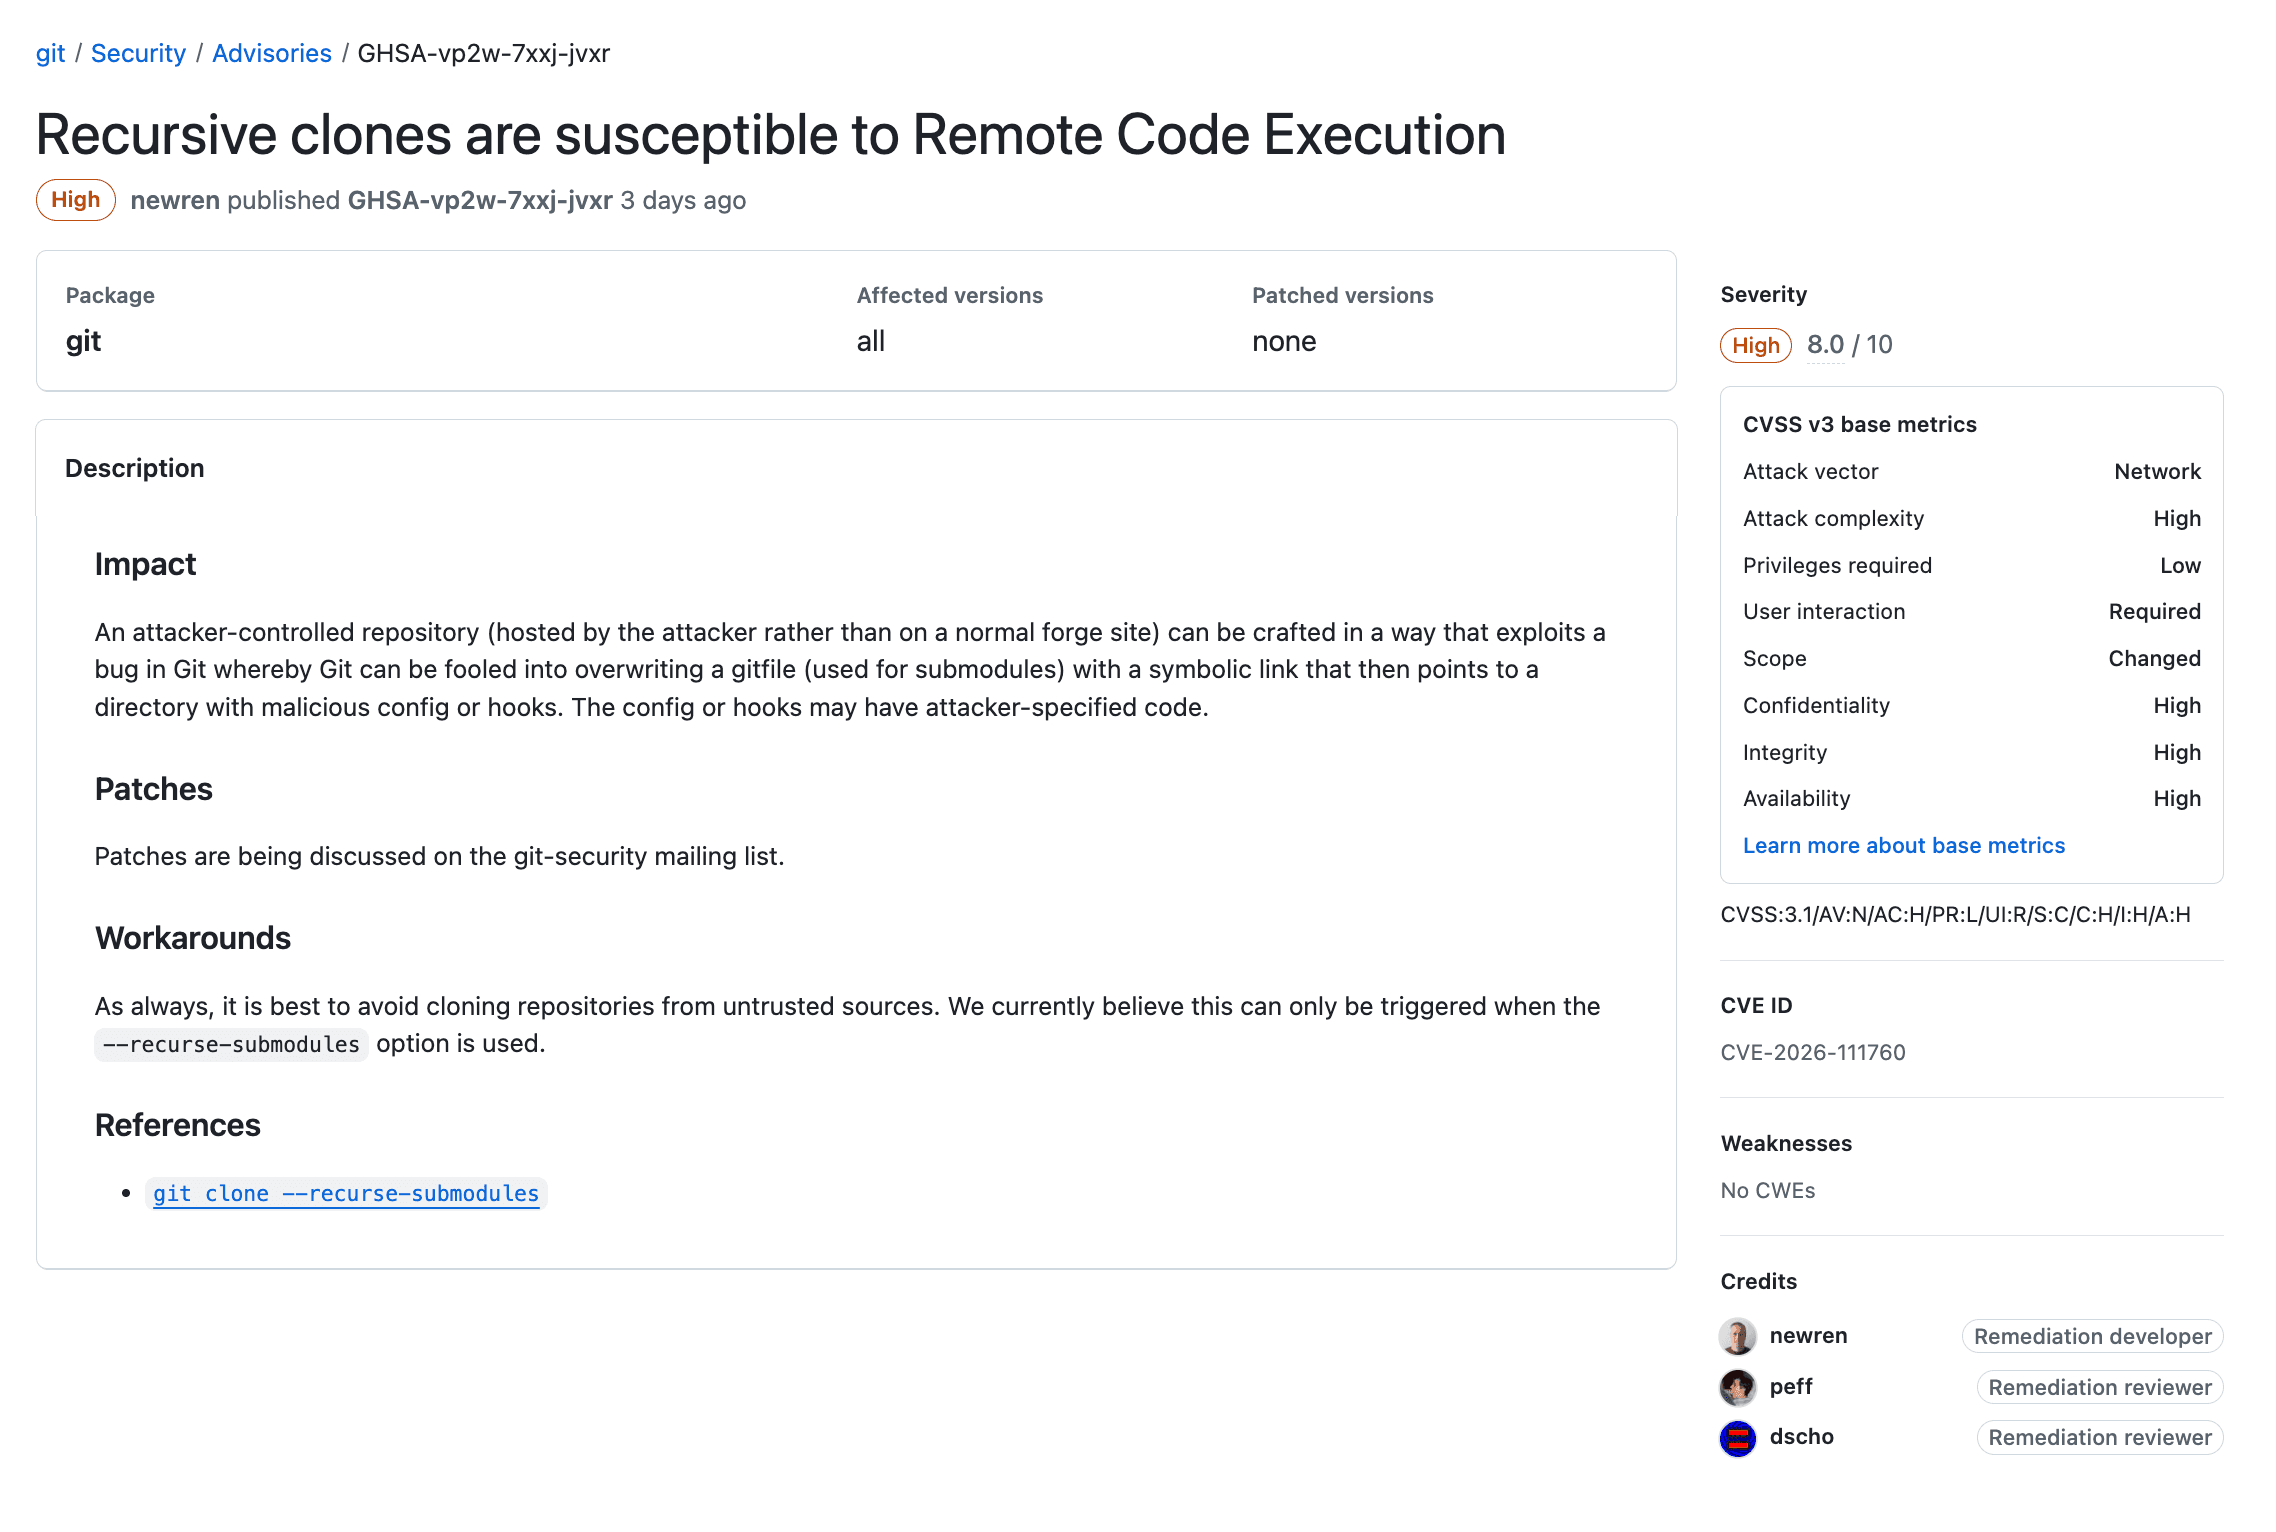
OPSWAT 515 單位獨立調查了此漏洞,分析其根本原因,並透過一個可運作的概念驗證(PoC)成功重現了遠端程式碼執行問題。該團隊還透過對存在漏洞及已修補的 Git 版本進行測試,驗證了供應商安全修補程式的有效性。
本文針對 CVE-2026-111760 進行了高層級的技術分析,呈現了我們的概念驗證(PoC)驗證結果,並探討了其安全影響及建議的緩解措施。
了解 CVE-2026-111760
CVE-2026-111760 是一項整數截斷漏洞,源於 Git 在執行儲存庫檢出操作時處理檔案路徑長度的機制。在特定條件下,此漏洞可能使惡意儲存庫得以在處理該儲存庫的系統上執行任意指令。
Git 通常會在將檔案路徑寫入本地檔案系統之前進行驗證,其中包括旨在防止儲存庫內容覆寫受保護的 Git 元資料的檢查機制。然而,此漏洞導致 Git 驗證檔案路徑的方式,與該路徑隨後被寫入的方式之間產生不一致。
問題的根本原因在於 Git 的索引處理機制:其中檔案路徑長度雖以 64 位元值計算,卻儲存於 32 位元欄位(ce_namelen)中。當處理超過 32 位元限制的異常長路徑時,儲存的長度可能會被截斷,導致 Git 在驗證原始路徑的同時,卻將資料寫入另一個較短的位置。
攻擊者可利用此不一致性,覆寫子模組或連結工作樹所使用的.git檔案,將 Git 重定向至攻擊者所控制且包含惡意儲存庫設定的目錄。隨後的 Git 操作可能會因此執行由攻擊者控制的指令。
此漏洞顯示,一款廣泛使用的開發工具中的整數截斷問題,如何能繞過檔案系統的防護機制,並導致任意程式碼執行。
攻擊場景
攻擊者可準備一個經過特殊設計的 Git 儲存庫,其中包含經過篡改的檔案路徑和子模組參照。當受害者使用存在漏洞的 Git 版本,並在啟用遞迴子模組的情況下克隆該儲存庫時,此攻擊可能導致任意程式碼執行。
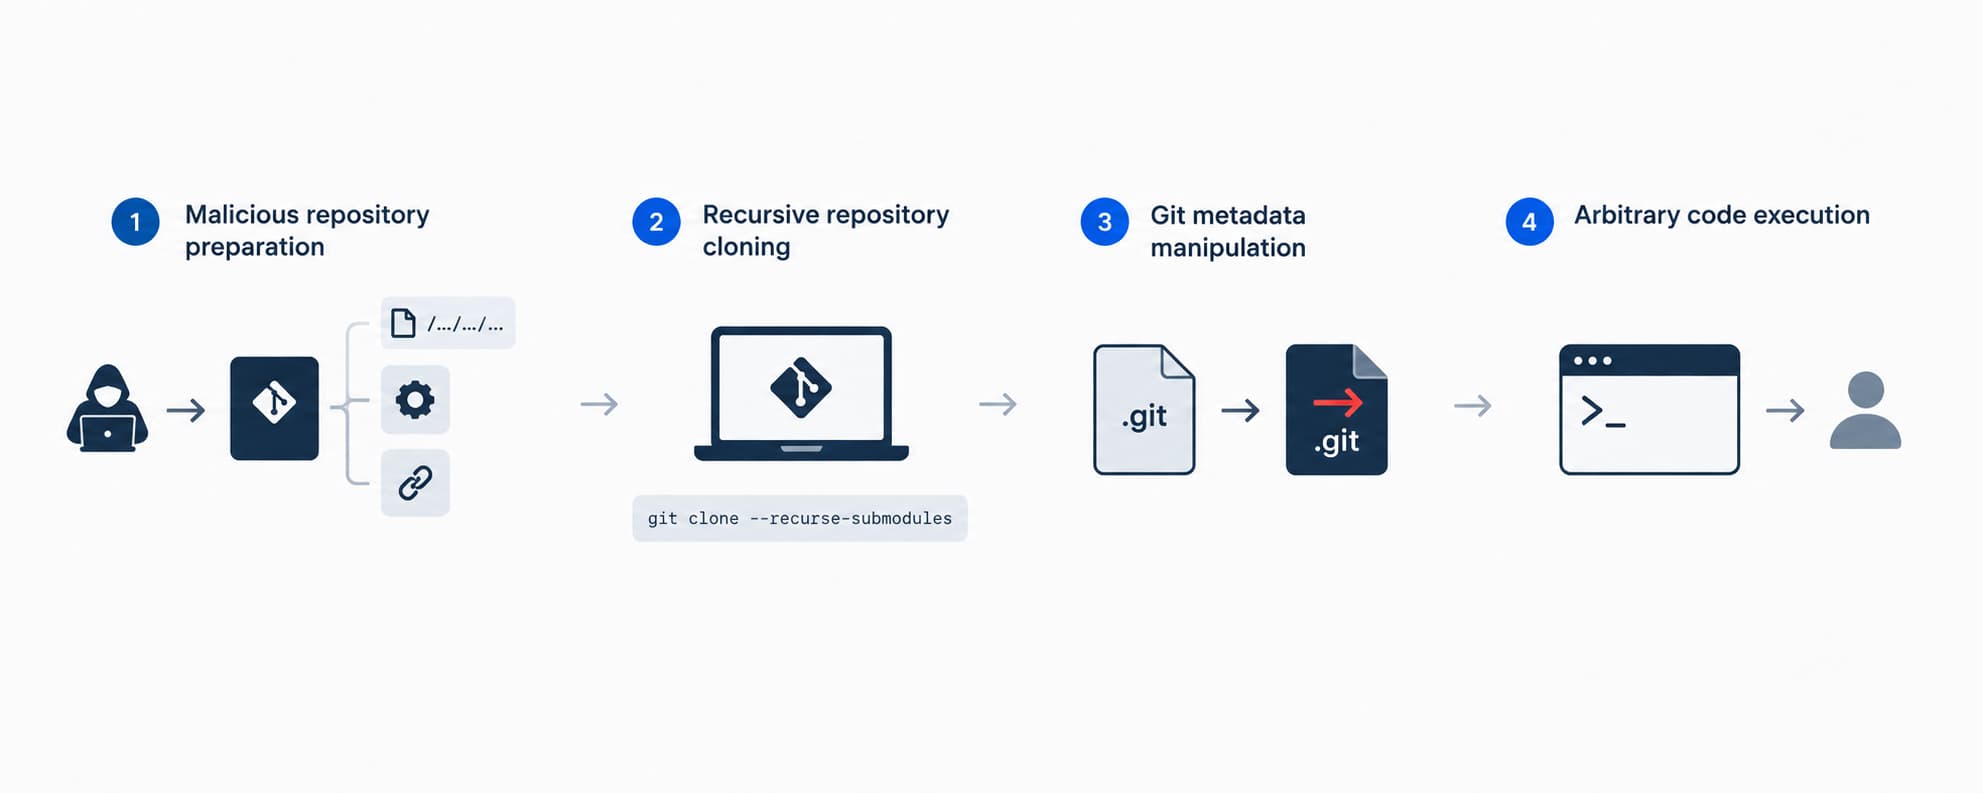
在由OPSWAT Unit 515 驗證的遞迴複製情境中,此攻擊分為四個階段:
- 惡意儲存庫的準備:攻擊者會建立一個儲存庫,其中包含一個異常長的檔案路徑、一個惡意的 Git 設定目錄,以及一個引用經特殊設計之儲存庫的子模組。
- 遞迴複製儲存庫:受害者使用「git clone --recurse-submodules」指令複製攻擊者所控制的儲存庫,在檢出子模組時觸發了存在漏洞的路徑處理行為。
- Git 元資料操縱:由於整數截斷的問題,Git 會將子模組的.git檔案覆寫為由攻擊者控制的 gitfile,該檔案會將儲存庫的元資料重定向至惡意目錄。
- 任意程式碼執行:在遞迴初始化子模組的過程中,Git 會處理被重定向的儲存庫設定。隨後,由攻擊者控制的core.fsmonitor設定將以受害者的權限被執行。
概念驗證:重現 CVE-2026-111760
OPSWAT 第 515 單位成功開發並驗證了一項概念驗證(PoC),在受控的測試環境中,透過惡意 Git 儲存庫演示了遠端程式碼執行的可能性。
經針對Git 2.56.0進行測試後確認,若在啟用遞迴子模組的情況下克隆經特殊設計的儲存庫,可能會覆寫子模組的.git檔案,並透過惡意的 Git 配置執行由攻擊者控制的指令,且無需受害者手動執行任何儲存庫腳本。
緩解措施與建議
Git 專案於 2026 年 11 月 10 日發布了針對 CVE-2026-111760 的安全性更新。此修補程式新增了路徑長度驗證機制,以防止整數截斷繞過 Git 的安全性檢查。
為降低此風險,組織應考慮採取以下措施:
- 更新 Git:請升級至目前可用的最新修補版 Git 版本。 對於仍維護舊版發行分支的組織,此漏洞亦已在 Git 2.56.1、2.55.1、2.54.1、2.53.1、2.52.1、2.51.3 及 2.50.2 版本中獲得修復。請確保開發環境、CI/CD 管道及自動化建置系統中的所有 Git 安裝皆已更新。
- 請謹慎處理不可信的儲存庫:避免從不可信來源遞迴克隆儲存庫,並在連結的工作樹中檢出不可信的分支時務必謹慎。這些預防措施並不能取代進行安全性更新的必要性。
- 透過 SBOM 維持軟體可視性:使用Software Bill of Materials (SBOM) 來追蹤軟體元件,並識別潛在存在漏洞的依賴項。 OPSWAT MetaDefender 可協助實現軟體組成透明度,並支援漏洞管理相關工作。
- 善用威脅情報:利用 OPSWAT MetaDefender Threat Intelligence 來掌握新興威脅的最新動態、調查潛在的遭入侵跡象,並支援資安應變行動。
總結:關鍵OT系統受到保護 服務不間斷
CVE-2026-111760 凸顯了廣泛使用的開發工具中的漏洞,如何在軟體開發與供應鏈工作流程中引發安全風險。在特定條件下,一項例行的 Git 操作可能會成為執行任意程式碼的入口點。
OPSWAT Unit 515 的獨立分析、成功利用及修補程式驗證,均顯示出此漏洞在實際安全層面所帶來的影響。各組織應優先處理安全更新、維持對開發環境的可視性,並在處理不可信的儲存庫時保持謹慎。
