重點摘要:MetaDefender™ Aether 將 MetaDefender™Cloud的沙箱技術擴展為五層檢測管道,整合了聲譽分析、AI 驅動的靜態分析、動態分析、威脅評分及威脅獵捕功能。此整合能提供更豐富的洞察、具備風險評分的判定結果,並針對惡意檔案與攻擊活動提供更廣泛的背景資訊。
自 10 月 1 日起,MetaDefender™ Aether將全面整合至MetaDefender™Cloud ;此整合功能可在沙箱偵測到受感染檔案後,從該檔案中擷取更豐富的洞察與情報。
沙箱化步驟現已新增聲譽背景資訊、執行前分析、評分判定結果,以及相關的活動層級情報。
什麼是「MetaDefender Aether」?
MetaDefender Aether 是OPSWAT推出的一款由人工智慧驅動的惡意軟體偵測解決方案,旨在偵測已知、未知、具有隱匿性及零日型態的檔案型威脅。MetaDefender Aether 將威脅聲譽、預測性人工智慧、Adaptive Sandbox 、威脅評分以及基於機器學習的威脅獵捕功能整合為單一判定結果,使安全營運中心(SOC)團隊能夠更快採取行動、避免不必要的警報,並在不同環境中有效配置資源。
MetaDefender Aether 為威脅獵手和 SOC 團隊提供更深入的洞察與更多背景資訊
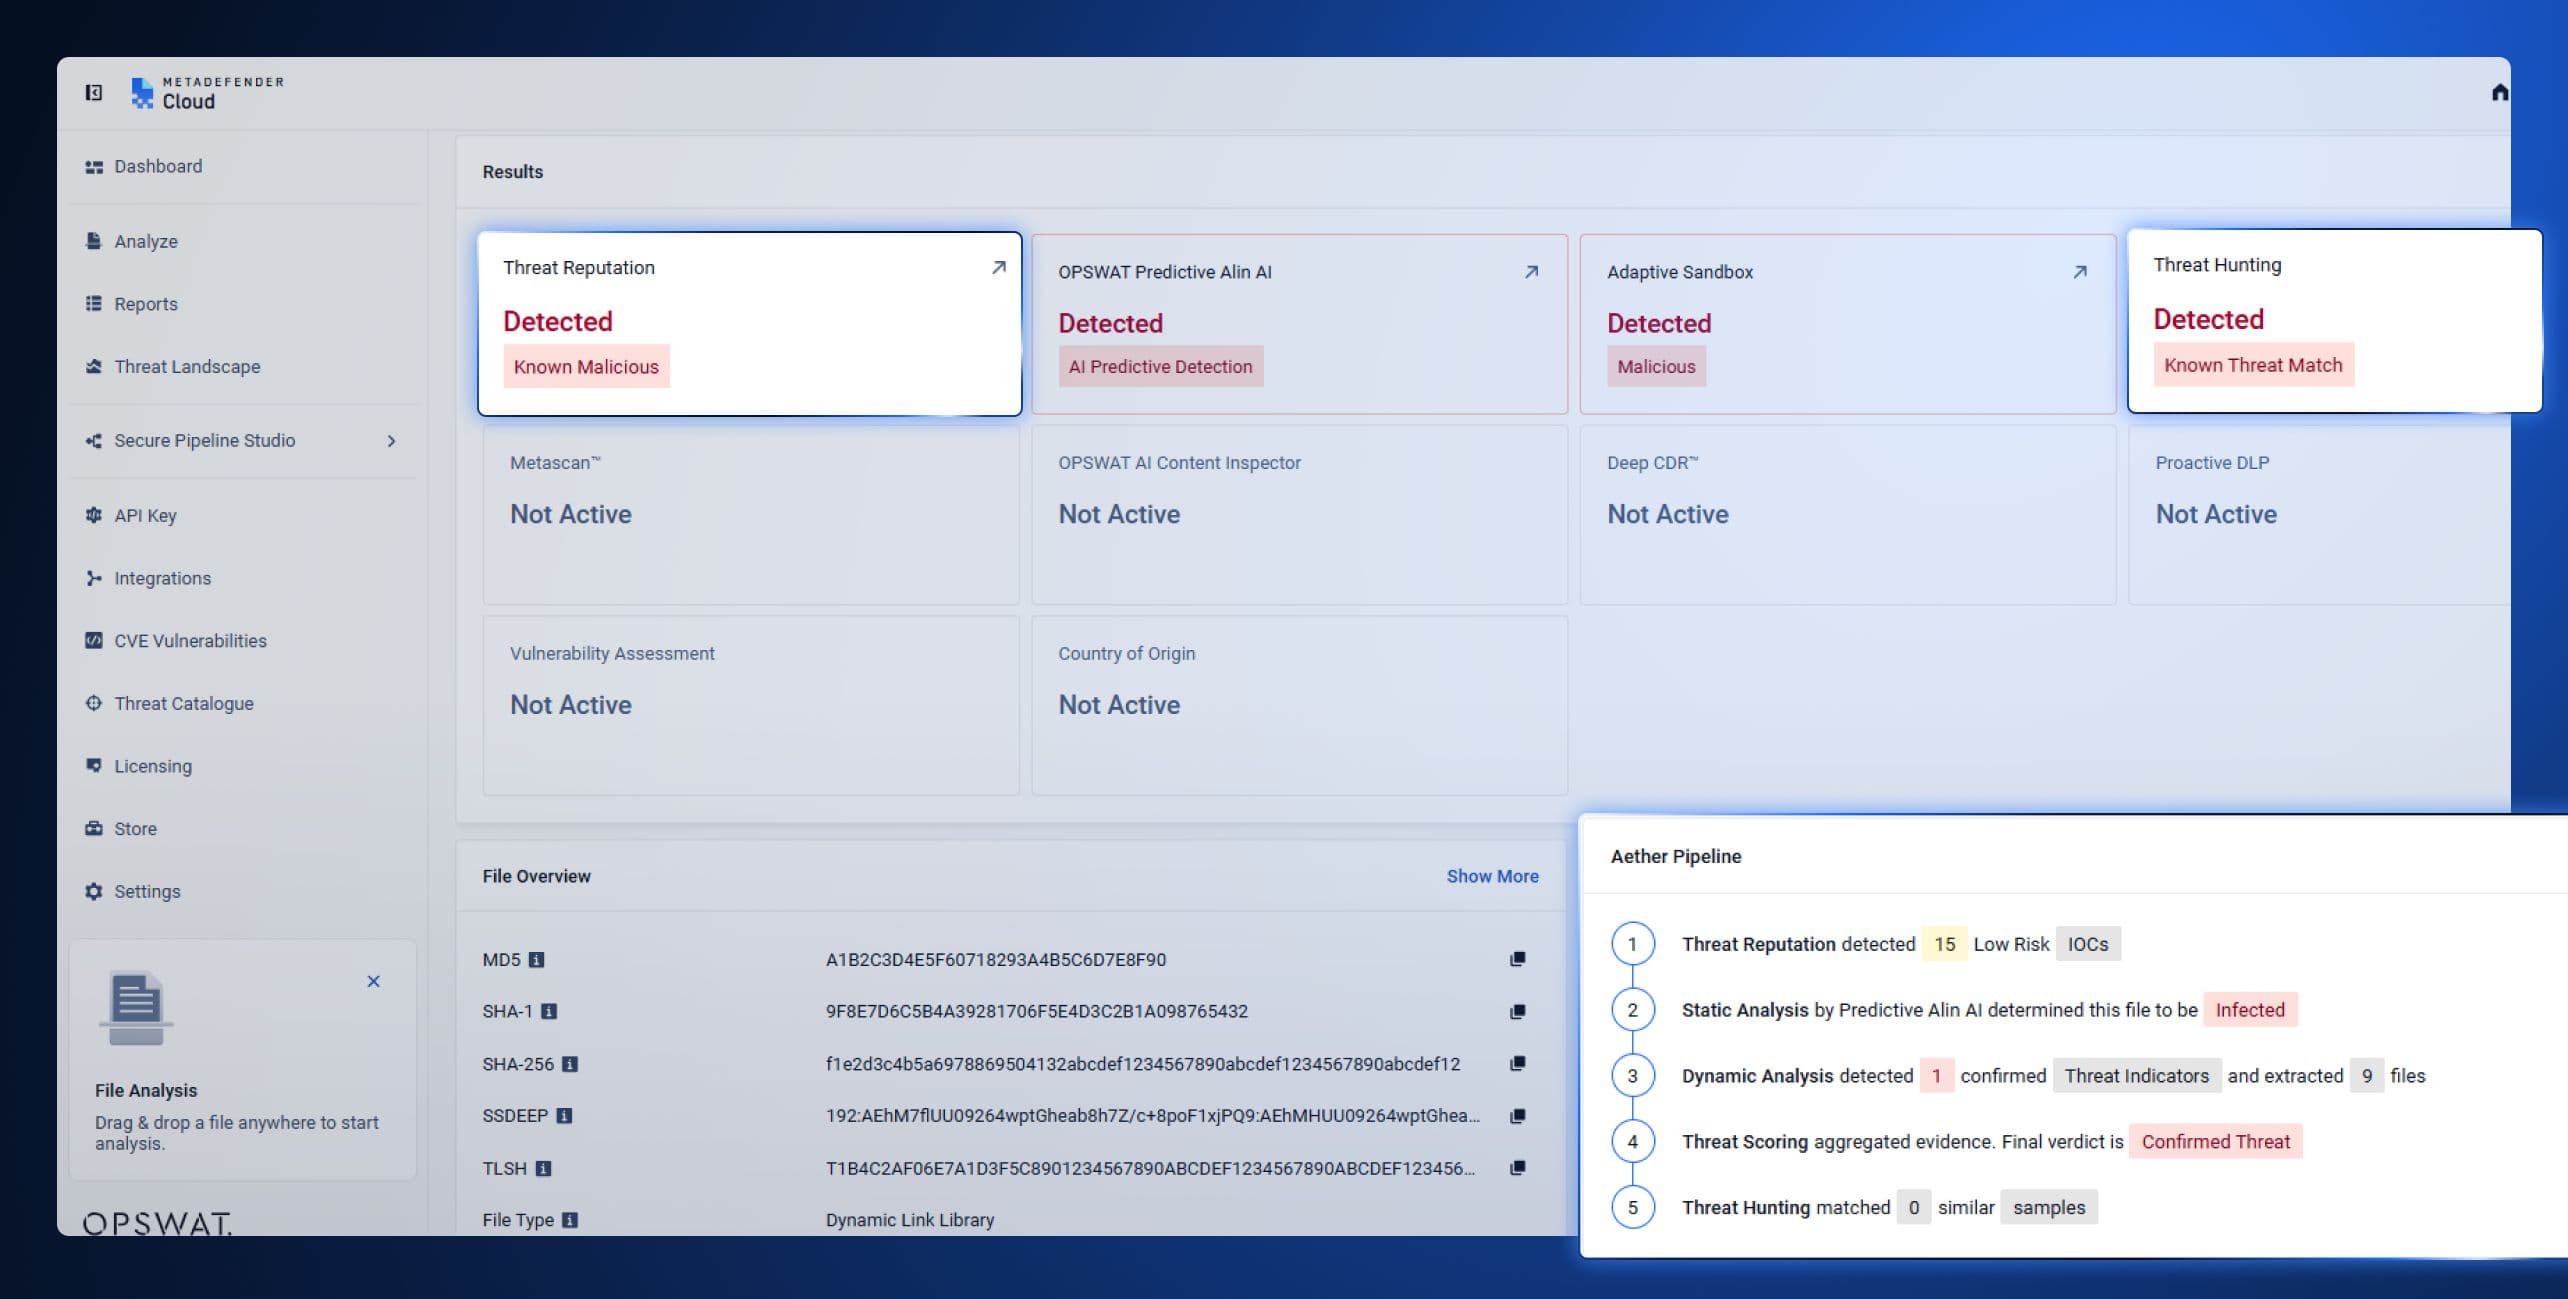
透過整合MetaDefender Aether,沙箱爆破分析將產生MetaDefender Cloud ,並透過MetaDefender Aether 的五層處理流程,結合威脅聲譽、執行前預測、威脅評分以及可追溯來源的威脅獵捕功能,進一步強化分析結果。
現在,所有提交至MetaDefender Cloud 的檔案都會經過這條分析流程,其輸出結果是一份綜合評估報告,而非分析師過去必須手動拼湊而成的五份獨立報告。以下是MetaDefender Aether 為分析帶來的附加價值:
層 | 行動 | 成果 |
1. 威脅聲譽 | 無論在線或離線,皆會將檔案、URL、IP 位址及網域與持續更新的聲譽資料進行比對 | 在對其進行更深入分析之前,即可偵測到被重複利用的惡意軟體及已知的攻擊者基礎設施;迫使攻擊者更快地銷毀攻擊指標。 |
2. 靜態分析 | 預測性 Alin AI 會在執行前分析檔案,且無需進行檢查。它透過檢視檔案結構、嵌入式物件、腳本及有效載荷特徵,能在數毫秒內預測惡意意圖,無需簽名,也無需進行觸發測試。 | 能偵測到前所未見的惡意軟體,以及每次感染時都會變異的惡意軟體。 |
3. 動態分析 | 利用指令級模擬技術,強制執行隱蔽的程式碼路徑,並揭露行為日誌、登錄檔變更、釋放的檔案、程序注入、C2 回調以及反分析技術 | 提供聲譽分析與靜態檢查單憑自身無法產出的深入行為證據。協助分析師記錄攻擊事件並豐富威脅情報。 |
4. 威脅評分 | 整合來自聲譽分析、靜態分析及動態分析的證據,包括執行流程、混淆技術、持久化技術,以及與 MITRE ATT&CK / 惡意軟體行為目錄的對應關係,並將其整合為一個基於可信度的風險評分 | 將分散的輸出整合為單一且具優先順序的判定結果,分析師可據此立即採取行動。即時嚴重性評分有助於節省資源並減少警報雜訊。 |
5. 威脅獵捕 | 透過機器學習驅動的相似性搜尋與威脅模式關聯分析,可將未知樣本與已知的惡意軟體家族、基礎設施、攻擊手法及相關變種建立關聯 | 將偵測範圍從單一標記檔案擴展至活動層級的情資。揭露惡意軟體變種,迫使攻擊者重新審視其工具、基礎設施及攻擊手法 |
這對MetaDefender Cloud 的使用者意味著什麼
Aether 推出了一項新的工作流程,客戶可直接透過使用者介面 (UI) 儀表板及API 進行操作。檔案可透過任一介面提交,而沙盒則會一如既往地執行其既有的觸發測試工作。在幕後,這項工作流程對分析結果的呈現內容及展示方式帶來了變革。
風險評分判決/以檔案形式輸出而非原始輸出
一旦沙箱標記某個檔案,威脅評分層便會將其與信譽資料及靜態分析結果進行關聯,整合成一個基於可信度的風險評分。分析師獲得的是經過評分的判定結果,而非需手動解讀的原始沙箱輸出資料。
活動層級的洞察
威脅獵捕會將標記出的檔案進行關聯分析,並将其與已知的惡意軟體家族、基礎設施及攻擊活動建立連結。過去僅以「此檔案具有惡意」作結的偵測結果,如今已延伸為「此檔案屬於該家族、使用這些工具,且符合此類活動模式」。
分析師獲得什麼
該分析流程會輸出一份綜合判定結果,其中包含基於信賴度的風險評分,並以靜態與執行時指標作為依據。該判定結果附帶 MITRE ATT&CK 及惡意軟體行為目錄的對應關係、已解壓縮的有效載荷,以及已擷取的惡意軟體配置。分析人員在審查被標記的檔案時,不僅能看到評分數值,還能了解評分背後的推理依據。
這些功能都不需要額外的工具或二次登入。它們會直接顯示在分析師們慣用的MetaDefender Cloud 儀表板中。
整合與生態系統
此整合功能已內建於平台中。它支援MetaDefender Cloud 所提供的檔案、雜湊值及 URL 的公開 API,支援用於提交檔案、URL、IP 及網域的外部 REST API,並可透過API 或事件匯出功能,直接連線至 SIEM 及日誌記錄平台。它能與 CI/CD 工具、儲存庫、SDK 及外掛程式整合,並可與 SOAR 協調平台協作以實現自動化回應。
存取模式
MetaDefender Aether 的完整存取權限將由OPSWAT 的代表於套裝方案啟用時授予。
一旦啟用,無需額外學習任何介面。判定結果、風險分數及 IOC 會直接顯示在客戶慣常使用的MetaDefender Cloud 儀表板上,客戶可透過該儀表板提交及檢視檔案。
為「Sandbox 」偵測增添背景資訊
MetaDefender Cloud該沙盒向來能夠偵測到靜態分析工具所遺漏的內容。MetaDefender Aether 提供了額外的背景資訊:判斷該檔案是否與先前已偵測到的內容有關聯、評估偵測結果的可信度,以及了解該檔案屬於哪個家族或攻擊活動。
探索MetaDefender 中的零日漏洞偵測功能Cloud 。請至metadefender.com 建立免費的社群帳戶,即可掃描檔案,並親身體驗聲譽評分與沙盒分析的實際運作。
如需全面使用MetaDefender Aether 的五層偵測處理流程,請聯絡業務部門。
其他資源
MetaDefender Cloud 專用 Aether(產品頁面)
MetaDefender Aether 適用於Cloud — 解決方案簡報 (PDF)
MetaDefender Aether - 解決方案簡報 (PDF)
常見問題:MetaDefender 與 Aether 的整合MetaDefender Cloud
什麼是 MetaDefender™ Aether?
MetaDefender™ Aether 是OPSWAT 推出的一款由人工智慧驅動的惡意軟體偵測與沙箱解決方案,它將威脅聲譽、預測性人工智慧、Adaptive Sandbox 、威脅評分以及基於機器學習的威脅獵捕技術整合為單一判定結果。該解決方案旨在偵測已知、未知、具有隱蔽性及零日型態的檔案型威脅。
MetaDefender™ Aether 是如何提升 MetaDefender™Cloud 沙箱功能的?
MetaDefender™ Aether 針對每次沙箱觸發,皆會提供聲譽背景、執行前預測、風險評分,以及以攻擊活動為單位的歸因分析。分析師無需再手動彙整五份獨立報告,而是能獲得一份整合式、附有風險評分的分析結果,其中包含 MITRE ATT&CK 對應關係及擷取的惡意軟體配置資訊。
所謂的「五個偵測層」是指什麼?
該分析流程包含威脅聲譽(比對已知指標)、靜態分析(執行前的人工智慧預測)、動態分析(透過沙箱模擬規避檢測的程式碼)、威脅評分(將所有證據整合為單一可信度分數),以及威脅獵捕(將樣本與已知的惡意軟體家族及攻擊活動建立關聯)。每個層級都會為最終判定提供不同類型的證據。
MetaDefender™ Aether 能否與現有的 API、SIEM 及 SOAR 工作流程整合?
是的。它支援MetaDefender Cloud 的公開 API、用於提交檔案/網址/IP/網域的外部 REST API、SIEM 與日誌整合、CI/CD 工具,以及用於自動化回應的 SOAR 平台,所有功能皆整合於現有的儀表板中。
MetaDefender™ Aether 是否提供免費版和/或社群版?
免費的「社群」帳戶提供基本的檔案掃描功能,包含信譽評分與沙盒分析。若要完整使用五層處理流程的所有功能,需透過OPSWAT 的業務代表進行套件啟用。