MetaDefender (Endpoint )的每次更新,都能協助資安團隊保護關鍵基礎設施,並提升營運效率。 此版本涵蓋 Windows (v7.6.2609)、macOS (v10.4.2609) 及 Linux (v15.6.2609) 等平台。它讓管理員能更精確地控制「周邊Media 防護」在實際環境中的反應方式,在完全隔離的環境中提供內建的反惡意軟體引擎定義更新,並提升對檔案稽核軌跡的可視性。
MetaDefender Endpoint的新功能
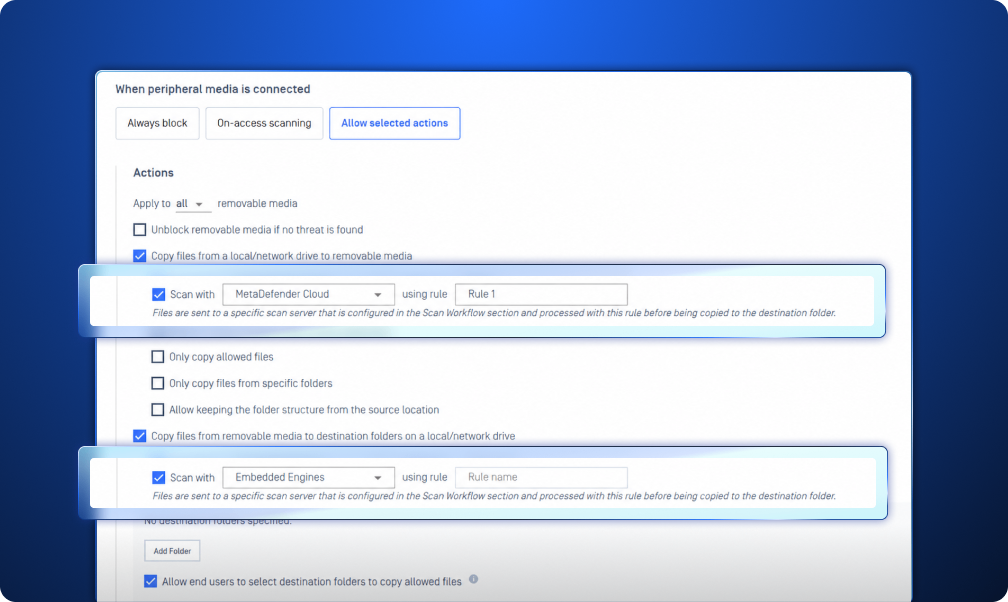
可配置的特定方向規則,用於周邊Media 防護
周邊儲存裝置會帶來雙向風險。資料可能從可移除儲存裝置進入終端裝置,敏感檔案也可能從終端裝置傳輸至外部儲存裝置。此版本讓MetaDefender Endpoint 的管理員能夠在「周邊裝置防護」(Media Protection)中設定針對特定方向的掃描工作流程,不僅能保護關鍵終端裝置免受潛在惡意檔案的侵害,同時針對進出可移除儲存裝置的資料提供額外的管控層級。
在物理隔離環境中更新嵌入式防惡意軟體引擎的定義檔
在完全隔離環境中運作的安全團隊,現在無需連網即可設定及更新嵌入式反惡意軟體引擎的定義檔,讓組織能在將關鍵終端裝置與外部網路隔離的同時,維持防護能力。這也讓管理員在受控環境中擁有更大的控制權與靈活性,有助於維持防護能力,同時不影響敏感或關鍵系統所需的隔離狀態。
讓管理員能更靈活地控制自訂掃描功能
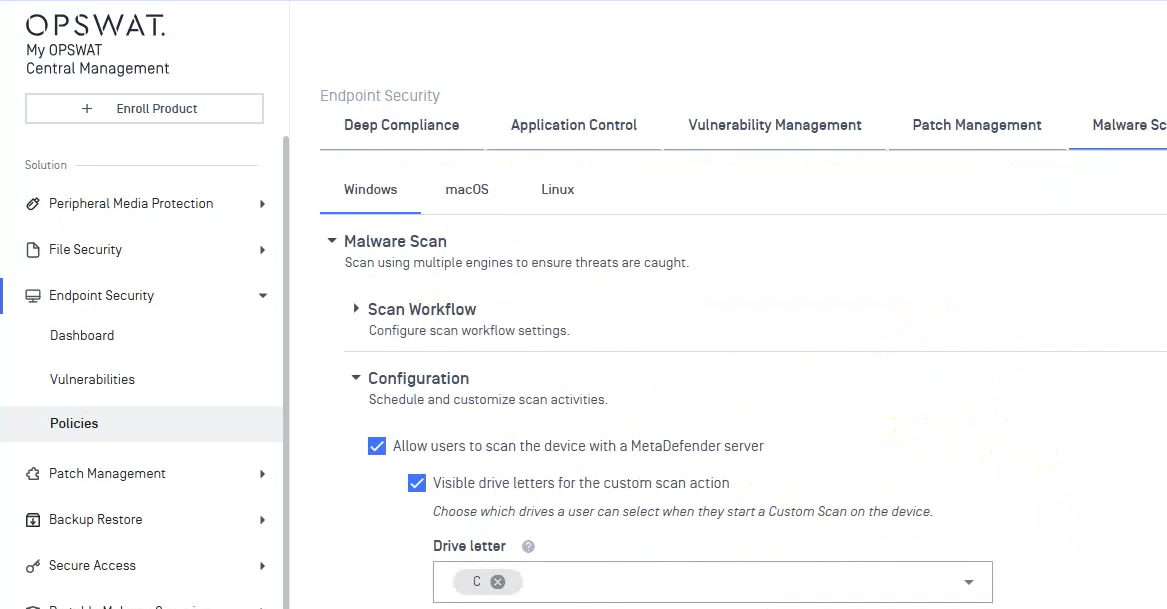
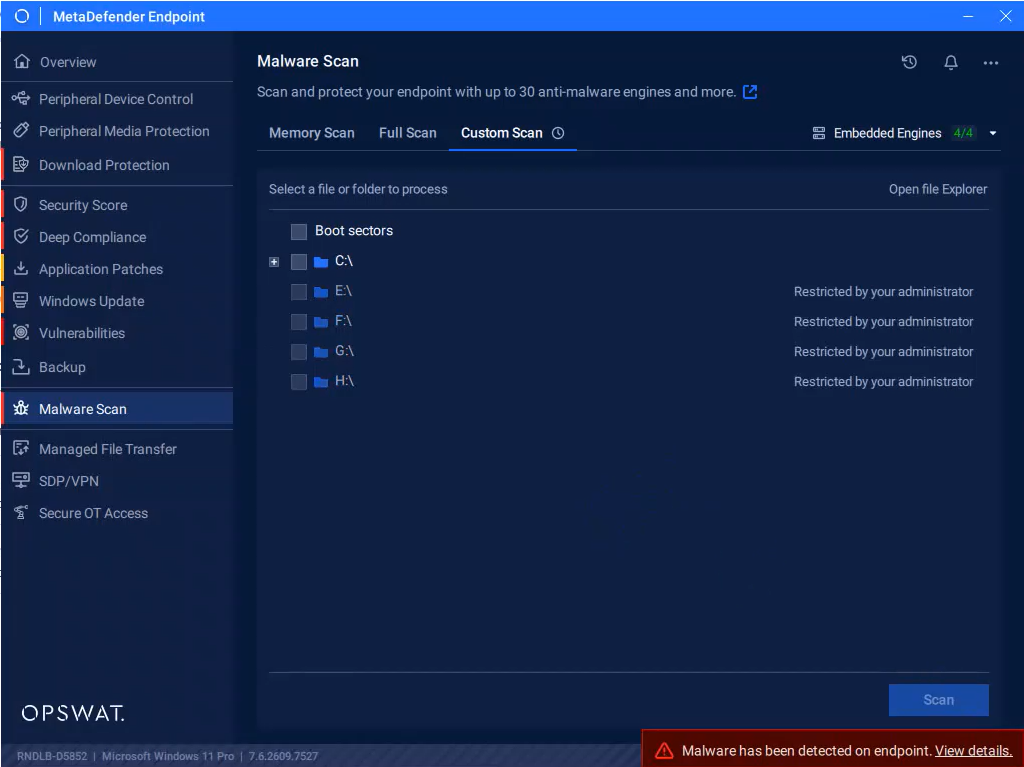
管理員現在可以控制使用者在透過「惡意軟體掃描」執行「自訂掃描」時,能夠檢視和選取哪些本機磁碟機。此功能可對掃描體驗進行更細緻的控制,並協助組織將使用者可存取的掃描位置與其資安政策保持一致。透過將可見範圍限制在適當的磁碟機上,管理員不僅能簡化使用者體驗,同時也能降低使用者存取或掃描超出預期範圍位置的風險。
將檔案稽核追蹤延伸至整個OPSWAT 生態系統
MetaDefender Endpoint 現已支援針對產品首次掃描之檔案的檔案稽核追蹤,有助於更完整地掌握檔案在OPSWAT 各產品間的流轉歷程。
這項功能並非將每次掃描視為孤立的安全事件,而是有助於在整個OPSWAT 生態系統中,提升對檔案流向的整體可視性。安全團隊可利用這些資訊,更清楚地了解檔案曾在哪些位置被掃描,以及它如何穿梭於各項安全控制措施之間,從而協助在調查檔案與安全事件時提供更豐富的背景資訊。
直接從惡意軟體掃描中提交疑似假陽性結果
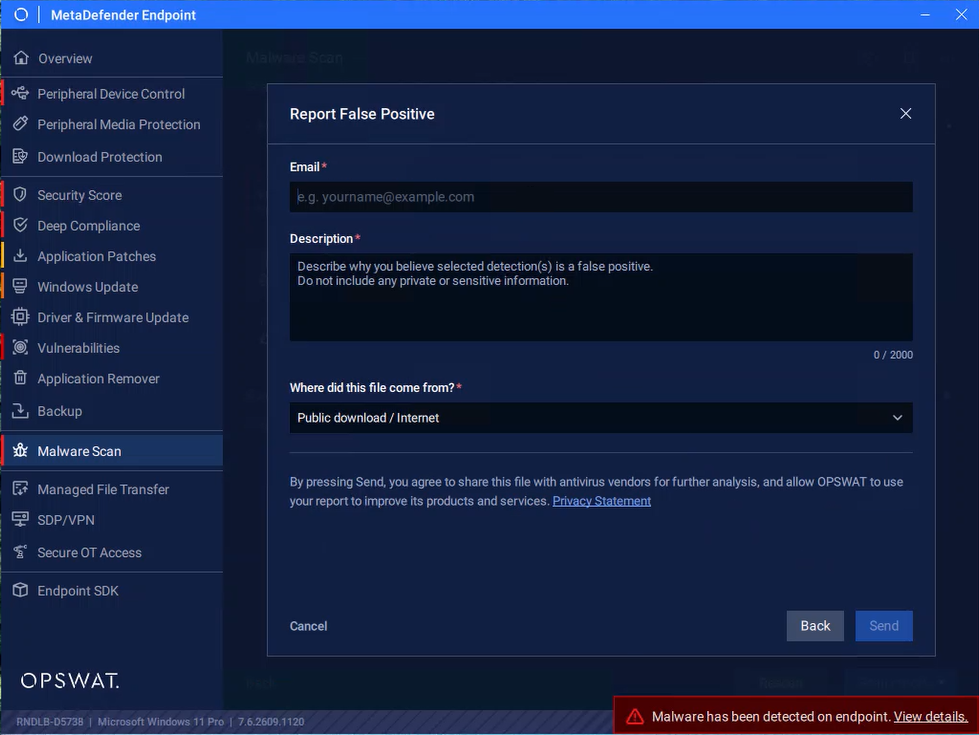
當合法檔案被錯誤地判定為惡意檔案時,迅速提供相關背景資訊有助於加快審查流程。使用者現在可以直接從「惡意軟體掃描」介面提交疑似誤報的案例,並附上理由及檔案來源。
透過在偵測當下即擷取此背景資訊,資安團隊無需另行建立工作流程,即可獲得更多與調查相關的資訊。這不僅使通報疑似誤報變得更為容易,同時也能確保該流程與原始掃描事件保持緊密連結。
MetaDefender Endpoint Validation 的新功能
將可信賴的外接裝置新增至 Linux 允許清單
隨著MetaDefender Endpoint Validation for Linux 的最新功能強化,使用者現在可以根據廠商、產品 ID 或實例路徑,將特定周邊裝置新增至白名單,使其免於驗證流程。每項變更均受挑戰式驗證碼或管理員密碼確認的保護,有助於確保僅有經授權的使用者才能修改該清單
管理員亦可於需要時重設白名單。一旦獲准,列入白名單的裝置即可繞過封鎖與驗證程序,藉此以受控的方式容納可信賴的外接裝置,同時不中斷既有的工作流程。
下一代Endpoint 解決方案
了解為什麼全球的組織、機構和實體都信任MetaDefender Endpoint 來保護關鍵端點。立即與專家聯絡,瞭解更多資訊。

