將 OT(營運技術)或 ICS(Industrial 控制系統)網路與網際網路隔離,是目前最有效的控制措施之一。這種隔離使得系統在被刻意斷開與分發修補程式的網路連接後,難以持續進行修補。
2025 年披露的新 CVE(通用漏洞與暴露)數量創下歷史新高, 超過 48,000 項,其中約 40% 被評定為「嚴重」或「高」級別。因此, 針對 OT(營運技術)與 ICS(工業控制系統)環境的業界研究發現,多數組織並未按固定時程為這些系統套用修補程式,這主要是出於對非預定停機時間的擔憂。
為何在隔離網路中,修補程式會失效
隔離網路(Air-gapped)與獨立網路的設計初衷,在於使其與網際網路之間不存在常規連線路徑。這意味著無法透過連線至供應商的更新服務,來執行標準的更新作業。組織通常會透過可移除儲存媒體匯出更新檔案,並親手將其帶過網路邊界,以此解決此問題。
這種手動方法本身存在風險。它取決於操作人員能否正確且按時完成每個步驟,而且可移除儲存媒體已被廣泛證實是惡意軟體入侵受保護環境的途徑之一。
在持續的營運壓力下,關鍵系統往往無法承受未預期的停機,且許多營運技術(OT)組件運行於較舊的、供應商專屬平台上,這些平台的修補程式可能難以測試或根本無法取得。加上已公開的漏洞數量日益增加,這正是研究發現多數營運技術(OT)組織未能按照固定時程進行修補的原因之一。
關鍵網路修補作業面臨日益嚴格的監管要求
NERC(北美電力可靠性公司) CIP-007 要求針對大規模電力系統的網路資產制定有文件記載的修補程式管理計畫。IEC(國際電工委員會) 62443-2-3 以及 62443-4-1 闡明了針對工業自動化與控制系統的修補程式及漏洞管理要求,而諸如 NIS2 (歐盟第二份《網路與資訊安全指令》)及 NIST(美國國家標準與技術研究院) SP 800-40 等框架,也越來越多地要求組織提供證據,說明系統何時以及如何進行修補。
Hardware-強制單向資料流
資料二極體是一種透過硬體強制執行的安全裝置,可讓資料在兩個網路之間僅能沿單一物理方向傳輸。 MetaDefender Optical Diode 提供 1U 機架式設備、DIN 導軌式及緊湊型 Fend (XE/SE/CE) 等外形規格。它採用光學架構,透過真正的協定斷開來強制實現此單向資料流。無論兩端軟體行為如何,皆不存在可路由的連線回溯至來源網路。它原生支援許多修補程式分發所依賴的協定,包括資料夾與檔案傳輸、SMB/CIFS,以及基於 WSUS 的修補程式與防毒定義更新。
由於該連線僅支援單向傳輸,因此依賴確認回報的標準雙向網路協定無法在不經修改的情況下透過該連線傳輸。通常會使用代理伺服器或「on-diode」協定轉換,將一般的檔案傳輸與修補程式分發協定轉換為單向資料流,並再轉換回原樣,同時避免在邊界上重新建立傳輸路徑。
許多漏洞利用無需雙向連線即可造成損害。僅需單一檔案在允許的方向上傳輸,便已足夠。為解決此一挑戰,OPSWAT 推出了MetaDefender Diode X。該解決方案同樣採用單向硬體傳輸技術,並結合內容檢查功能,適用於修補程式與更新傳輸等情境。
為 Diode 新增內容驗證功能
基礎架構的修補本身並不一定值得信賴。舉例來說, WSUS——微軟建議用於為離線網路進行修補——預設並不會對其匯出的更新元資料進行數位簽章。僅有更新套件本身會被簽章。資安研究人員透過諸如 WSUSpect(2015) 和 WSUSpendu (2017)等工具,這些工具會修改 WSUS 元資料,使客戶端在例行更新的掩護下,安裝由攻擊者選擇且經微軟簽名的可執行檔。由於該可執行檔本身攜帶有效的簽名,僅靠簽名檢查無法偵測到此威脅。
MetaDefender Diode X 結合了與 MetaDefender™Core 相同的、由硬體強制執行且不可路由的單向傳輸機制。就修補程式傳輸而言,這意味著每個跨越邊界的檔案皆可:
- 透過 Metascan™Multiscanning 採用多達十種反惡意軟體引擎進行掃描,以強化對已知惡意軟體的偵測能力
- 使用以下工具評估安裝程式、二進位檔及應用程式中的漏洞:File-Based Vulnerability Assessment
- 採用 Deep CDR™ 技術進行清理,該技術能清除檔案內嵌的威脅,而非僅是標記這些威脅
- 比對威脅情報中的已知入侵指標,以協助偵測零日攻擊及前所未見的威脅
- 已對結構進行驗證,包括檔案類型及架構符合性檢查,以確認該套件符合更新通道的預期要求
基於二極體的貼片給藥分層架構
適用於需要將 Windows、Linux 或 OEM/ICS 廠商修補程式,從連網的更新儲存庫傳輸至受保護網路的組織。MetaDefender Diode X 可透過MetaDefender Core 掃描、評估並淨化每個修補程式檔案,隨後僅將經過驗證的檔案透過其硬體強制執行、不可路由的光學連線進行傳輸。 對於無需進行檔案層級檢查的簡易單向傳輸(例如遙測、螢幕檢視及日誌轉發),可單獨選用基於相同硬體架構的MetaDefender Optical Diode 。
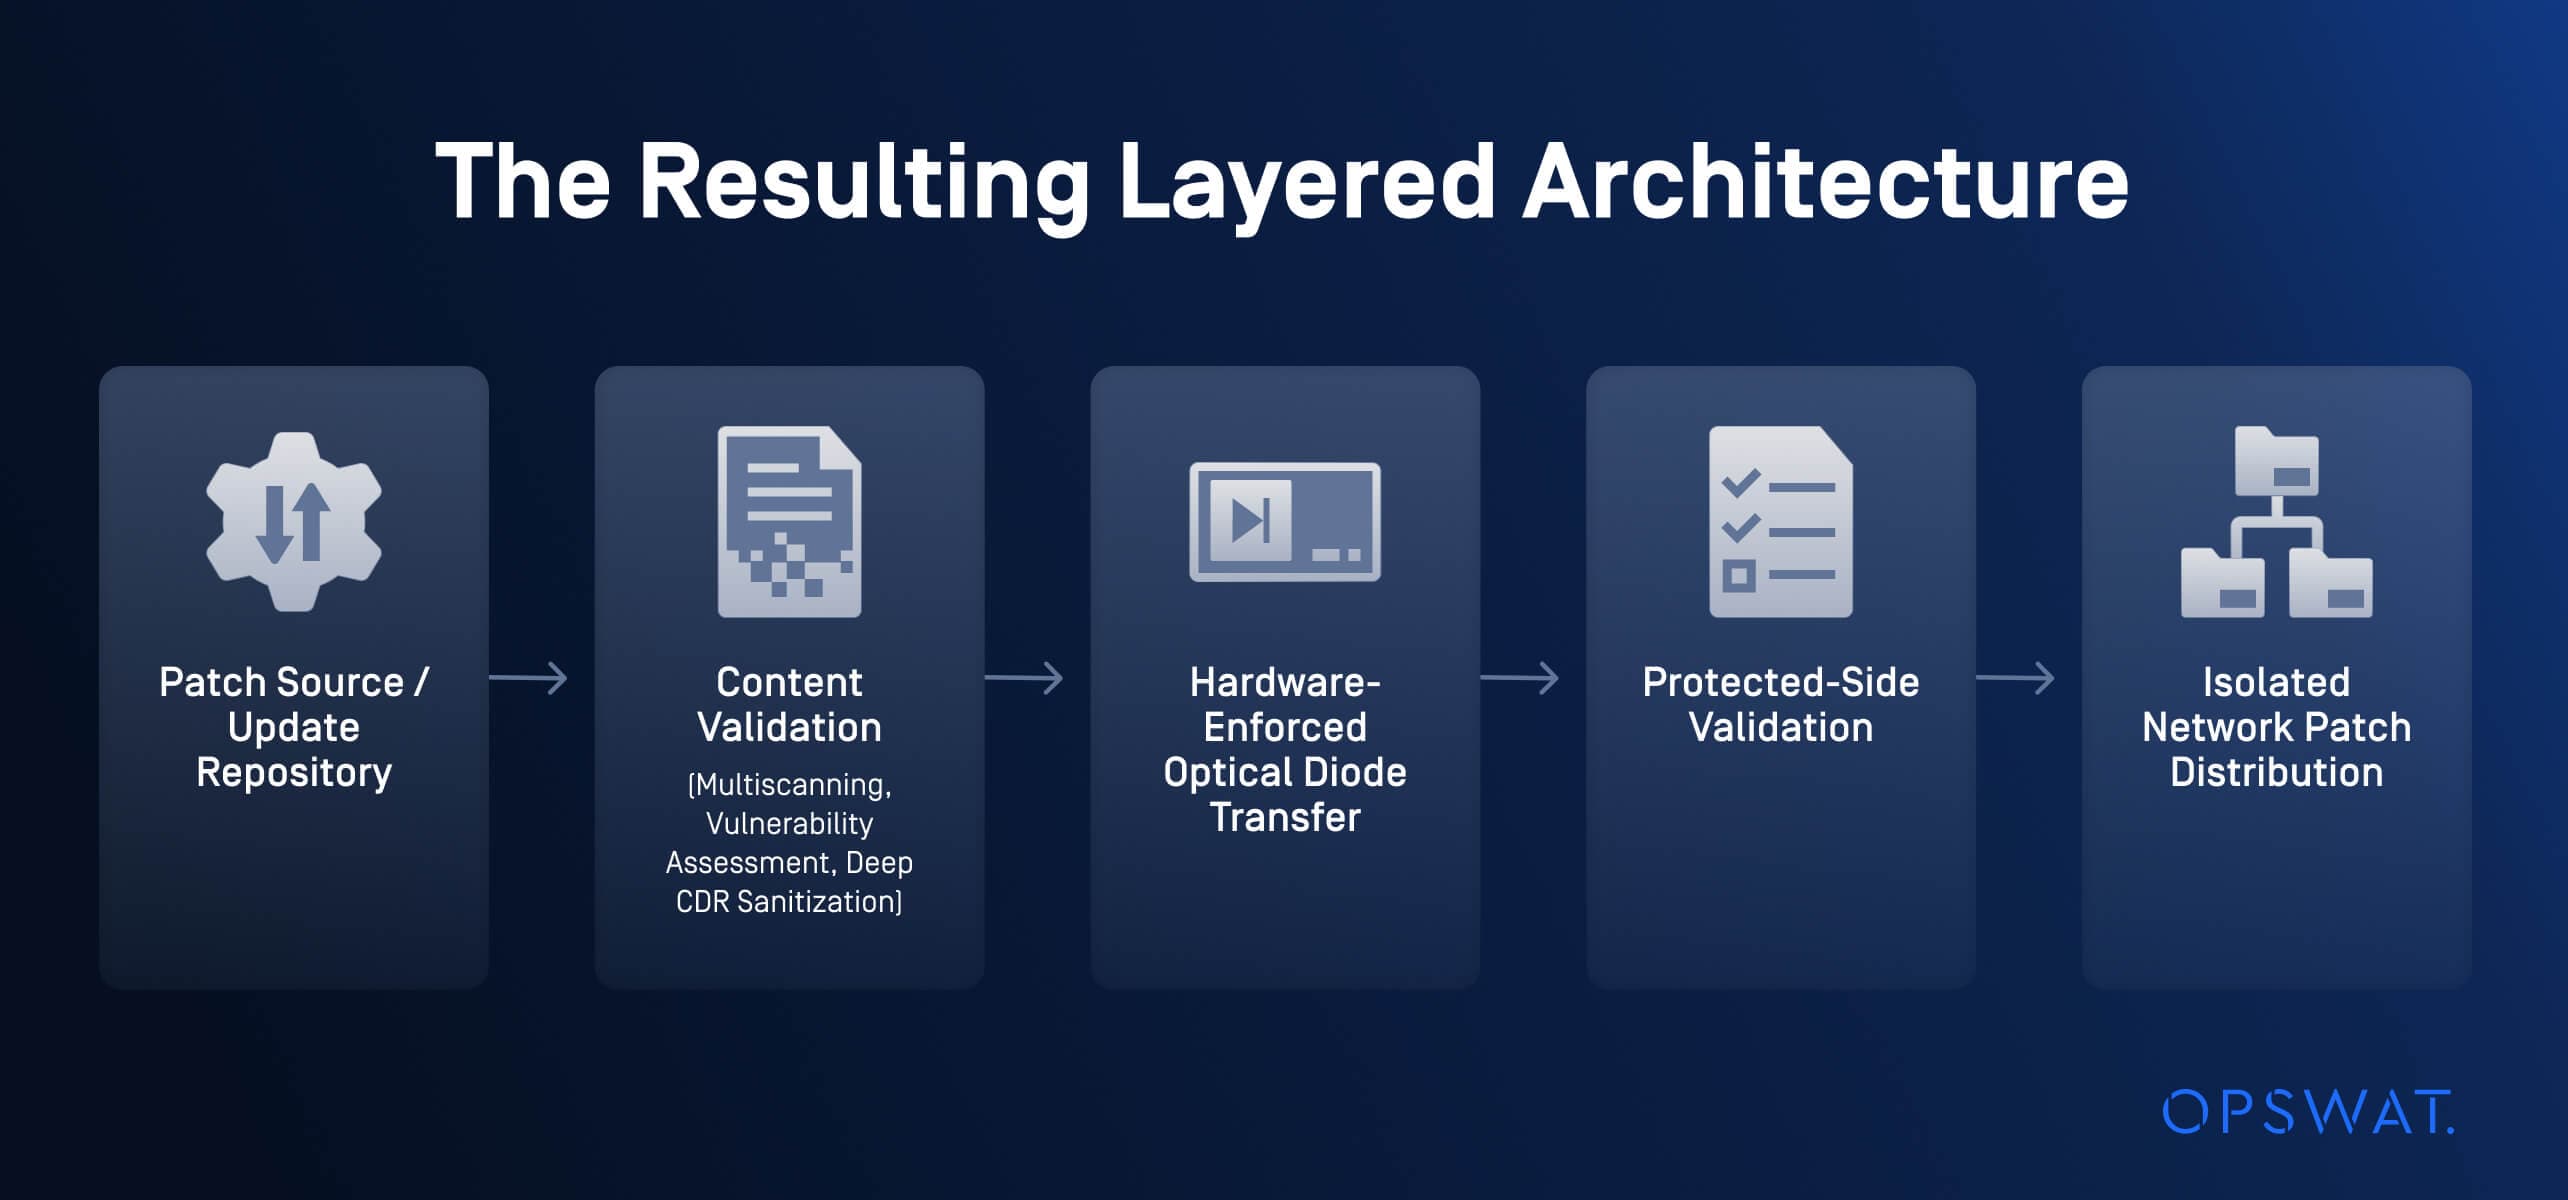
對二極體兩側進行驗證至關重要。低側檢查可防止明顯有問題的檔案進入邊界;而高側檢查則會在檔案被釋放至受保護網路的補丁分發流程之前,驗證實際抵達檔案的完整性。將兩側各步驟的結果記錄下來,可為該環境建立一份涵蓋網路控制與檔案的紀錄。當組織需要向稽核員或認證機構展示此流程時,這份紀錄便能發揮作用。
關鍵基礎設施各領域的應用
Hardware- 具備內容驗證功能的強制單向資料流,可支援多種安全的修補程式傳遞情境:
- 能源與公用事業:作為更廣泛的修補程式管理策略的一部分,將經過驗證的 Windows、Linux 以及 OEM/ICS 供應商修補程式部署至變電站、發電廠以及自來水/污水處理控制網路中,同時無需將網際網路連線延伸至這些網路。
- 製造業與工業運維(OT):請確保工程工作站與控制系統軟體保持最新狀態,如製藥及生物科技生產環境中所示
- 政府與國防:在對機密或任務系統套用供應商的安全更新時,須同時維持認證所需的一向性邊界
- 受監管的關鍵基礎設施營運商:建立一套可重複且可稽核的修補程式部署流程,以符合 NERC CIP、IEC 62443 及 NIS2 等框架所規定的證明要求
- 隔離且採用空氣間隙設計的網路: 以受控、可記錄且由硬體強制執行的傳輸路徑,取代 透過隨機可移除媒體進行的更新傳輸,用以傳輸修補程式與更新內容
立即諮詢專家,了解MetaDefender 、Optical Diode 以及MetaDefender Diode X 如何透過硬體級的單向資料傳輸與內容檢查功能,協助確保您在物理隔離網路及營運技術(OT)網路中的修補程式管理安全。