金融業的緊急網路威脅需要主動的風險管理
金融業在網路安全世界中佔有獨特的地位。雖然金融業被視為安全實務的領導者,但該產業的組織也是網路罪犯的主要目標。駭客的主要目標是敏感的客戶資料,例如信用評分或社會安全號碼等個人資訊。
我們的客戶是中東地區值得信賴的銀行機構,年營收超過 80 億美元,對於我們的客戶而言,保護敏感的金融資料是企業存亡的大事,因為專家警告,金融機構受到網路攻擊可能會導致資金困難、聲譽受到嚴重損害,在某些情況下甚至會破產。我們的客戶使用 AWS S3 儲存他們的機密資訊,因此需要一套可順利整合至現有 AWS S3 基礎架構的專業網路安全解決方案。
嚴重的惡意軟體風險和資料完整性問題讓敏感資料暴露在外
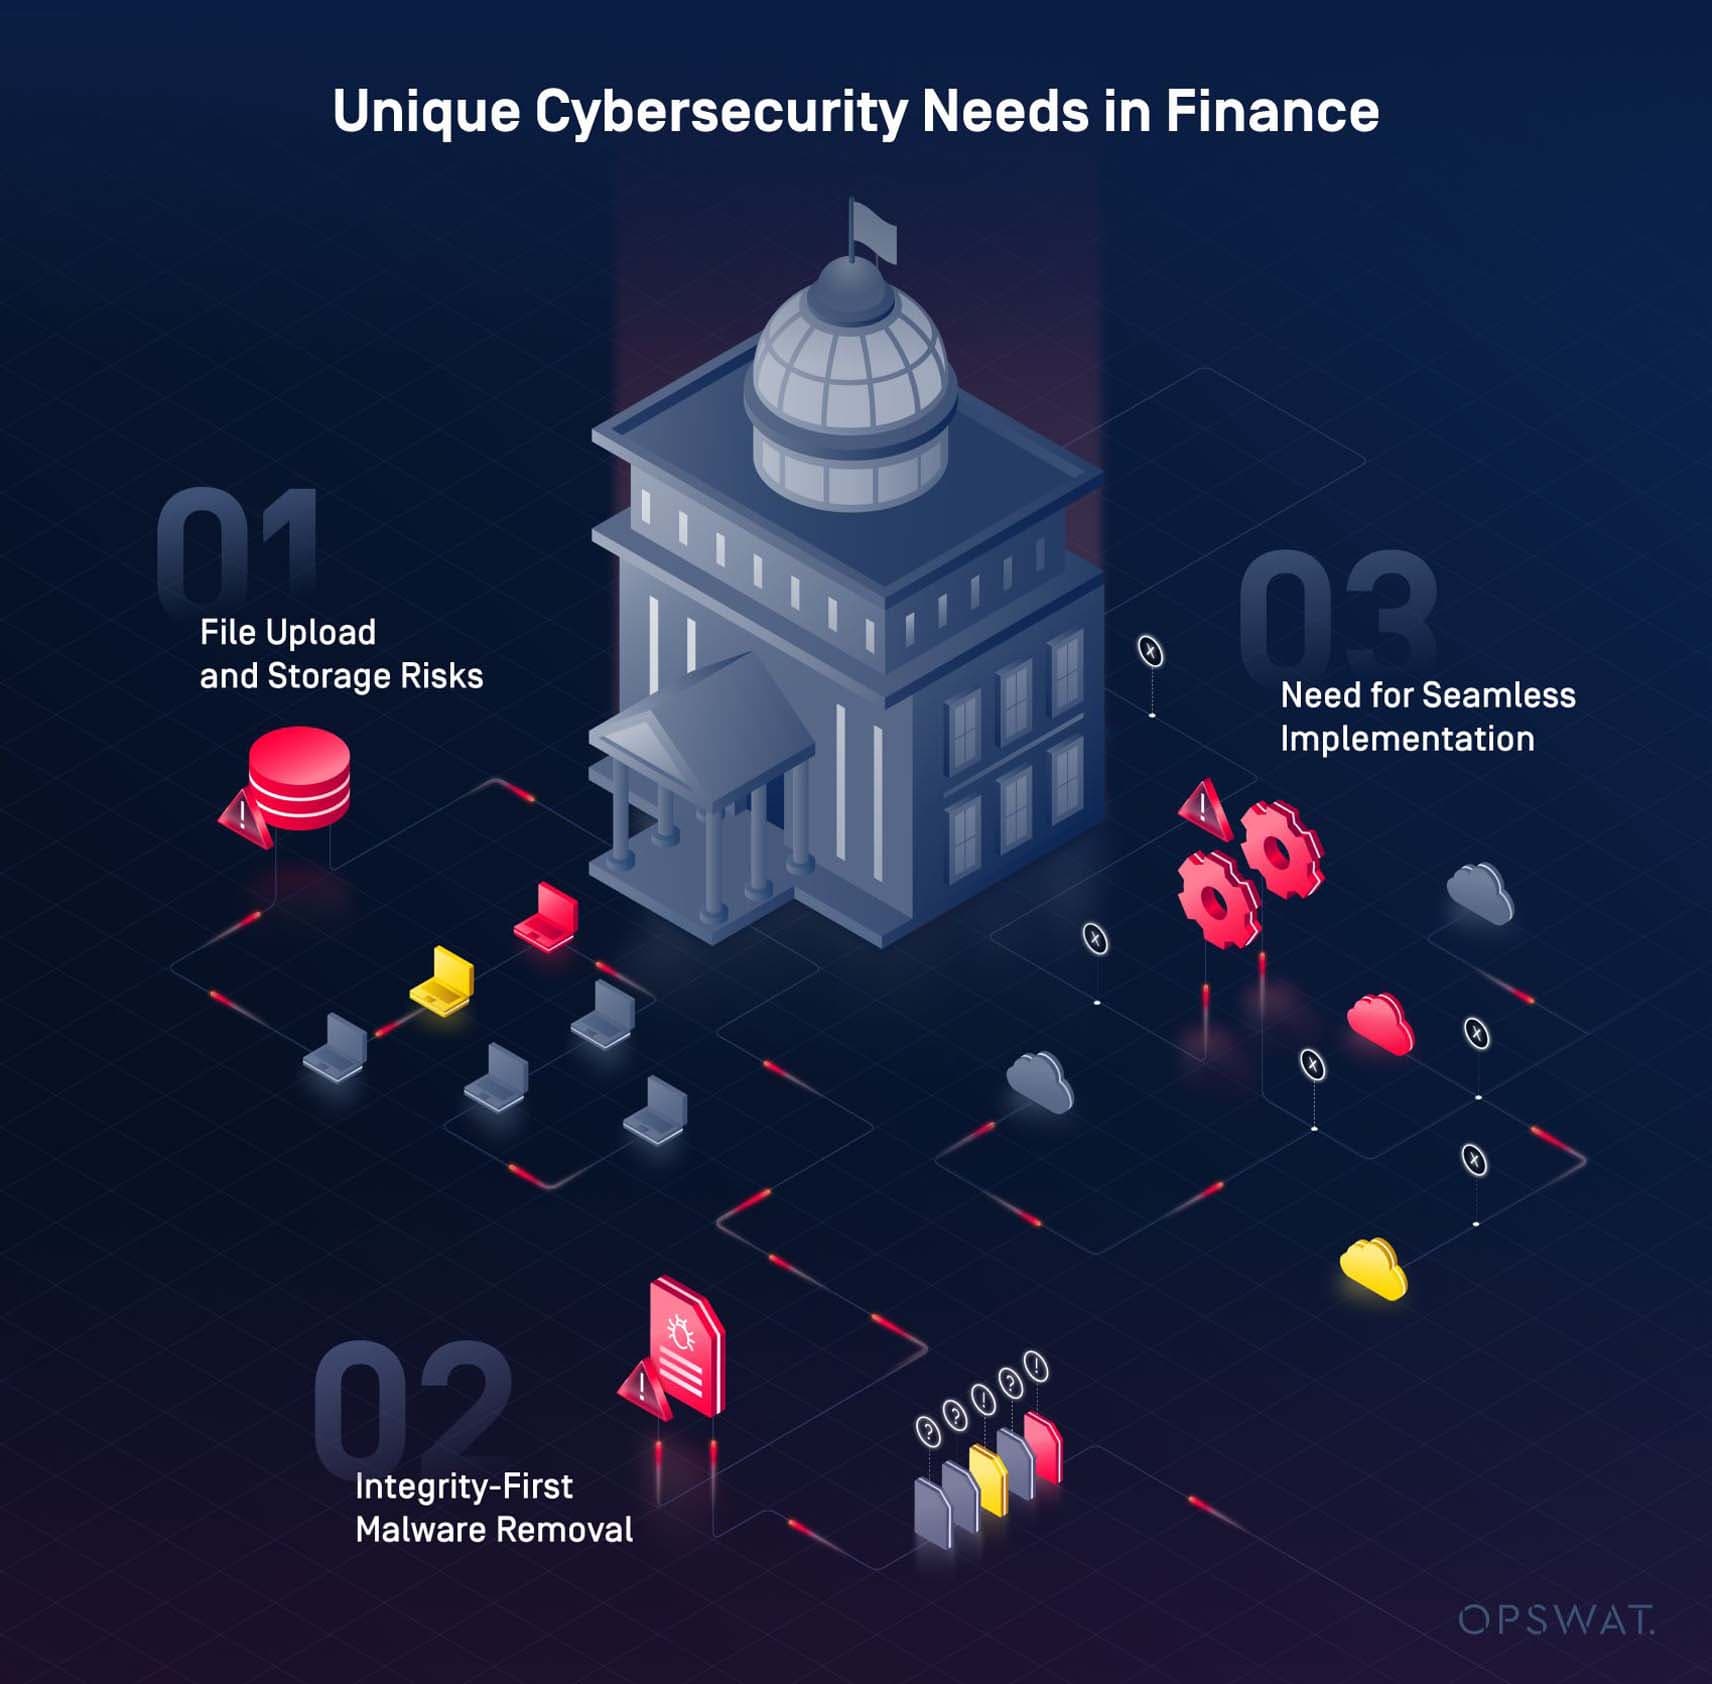
檔案上傳與儲存風險
核心問題在於,他們的檔案上傳與物件儲存流程容易受到複雜惡意軟體的攻擊。每當有新檔案上傳至系統時,便存在惡意軟體滲入的風險——這可能導致財務資料、客戶資訊及機密交易紀錄遭到洩露。
完整性第一的惡意軟體移除
同樣令人擔憂的是,雖然有必要清除惡意軟體,但絕不能以犧牲資料完整性為代價。若檔案在處理過程中遭到篡改或損毀,客戶可能會因此損失關鍵資料,進而導致營運中斷或聲譽遭受嚴重損害。在金融業這類高度受監管的環境中,此類安全漏洞可能招致罰款並引發監管問題。
需要無縫實施
我們的客戶還面臨著一項挑戰:在實施任何安全措施的同時,不得干擾其現有的 AWS S3 配置。鑑於該組織的營運規模,雲端基礎架構的任何中斷都將導致延誤,甚至可能使業務關鍵型運作停擺。因此,任何安全解決方案都必須能夠快速且高效地實施,同時不影響其雲端基礎架構的效能或可靠性。
保護 檔案上傳、惡意軟體移除、不中斷工作流程
面對這些迫在眉睫的風險——惡意軟體威脅、資料完整性疑慮以及無縫整合的需求——該機構意識到現有安全措施已不足以應對。客戶MetaDefender Storage Security MetaDefender ICAP Server、MetascanMultiscanning及Deep CDR™技術整合至其安全架構中。
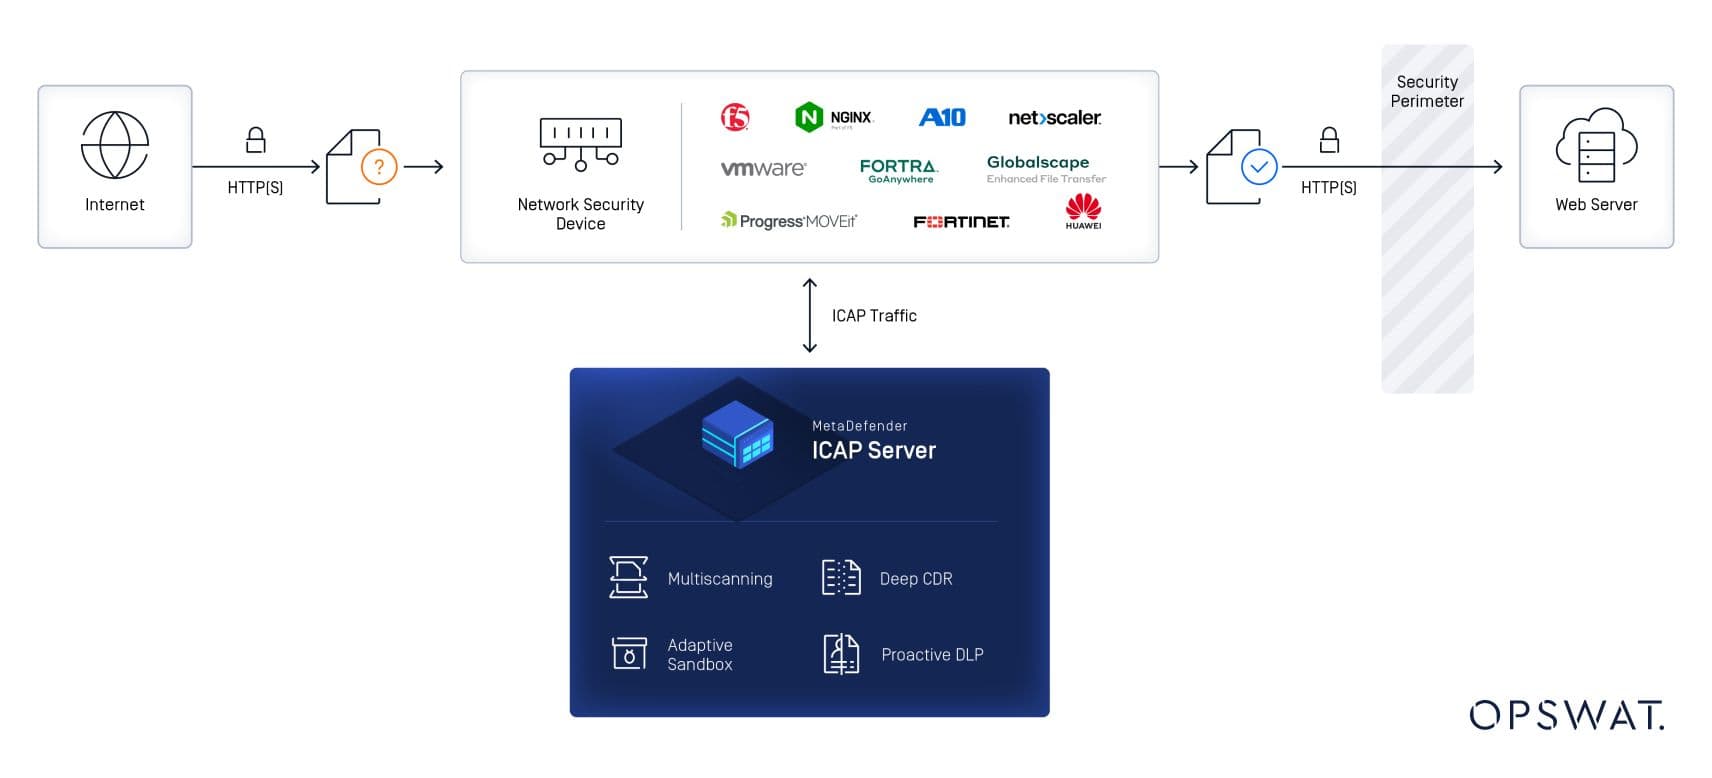
MetaDefender ICAP Server
我們部署了MetaDefender ICAP Server ,該解決方案採用零信任方法處理檔案。透過將每個傳入檔案視為潛在威脅並加以處理與檢查,此方案顯著降低了惡意軟體滲透客戶系統的風險。憑藉先進的威脅防禦技術,MetaDefender ICAP Server 可與現有網路安全設備無縫整合,有效防禦檔案傳播的威脅並確保資料完整性。
MetaDefender 儲存安全
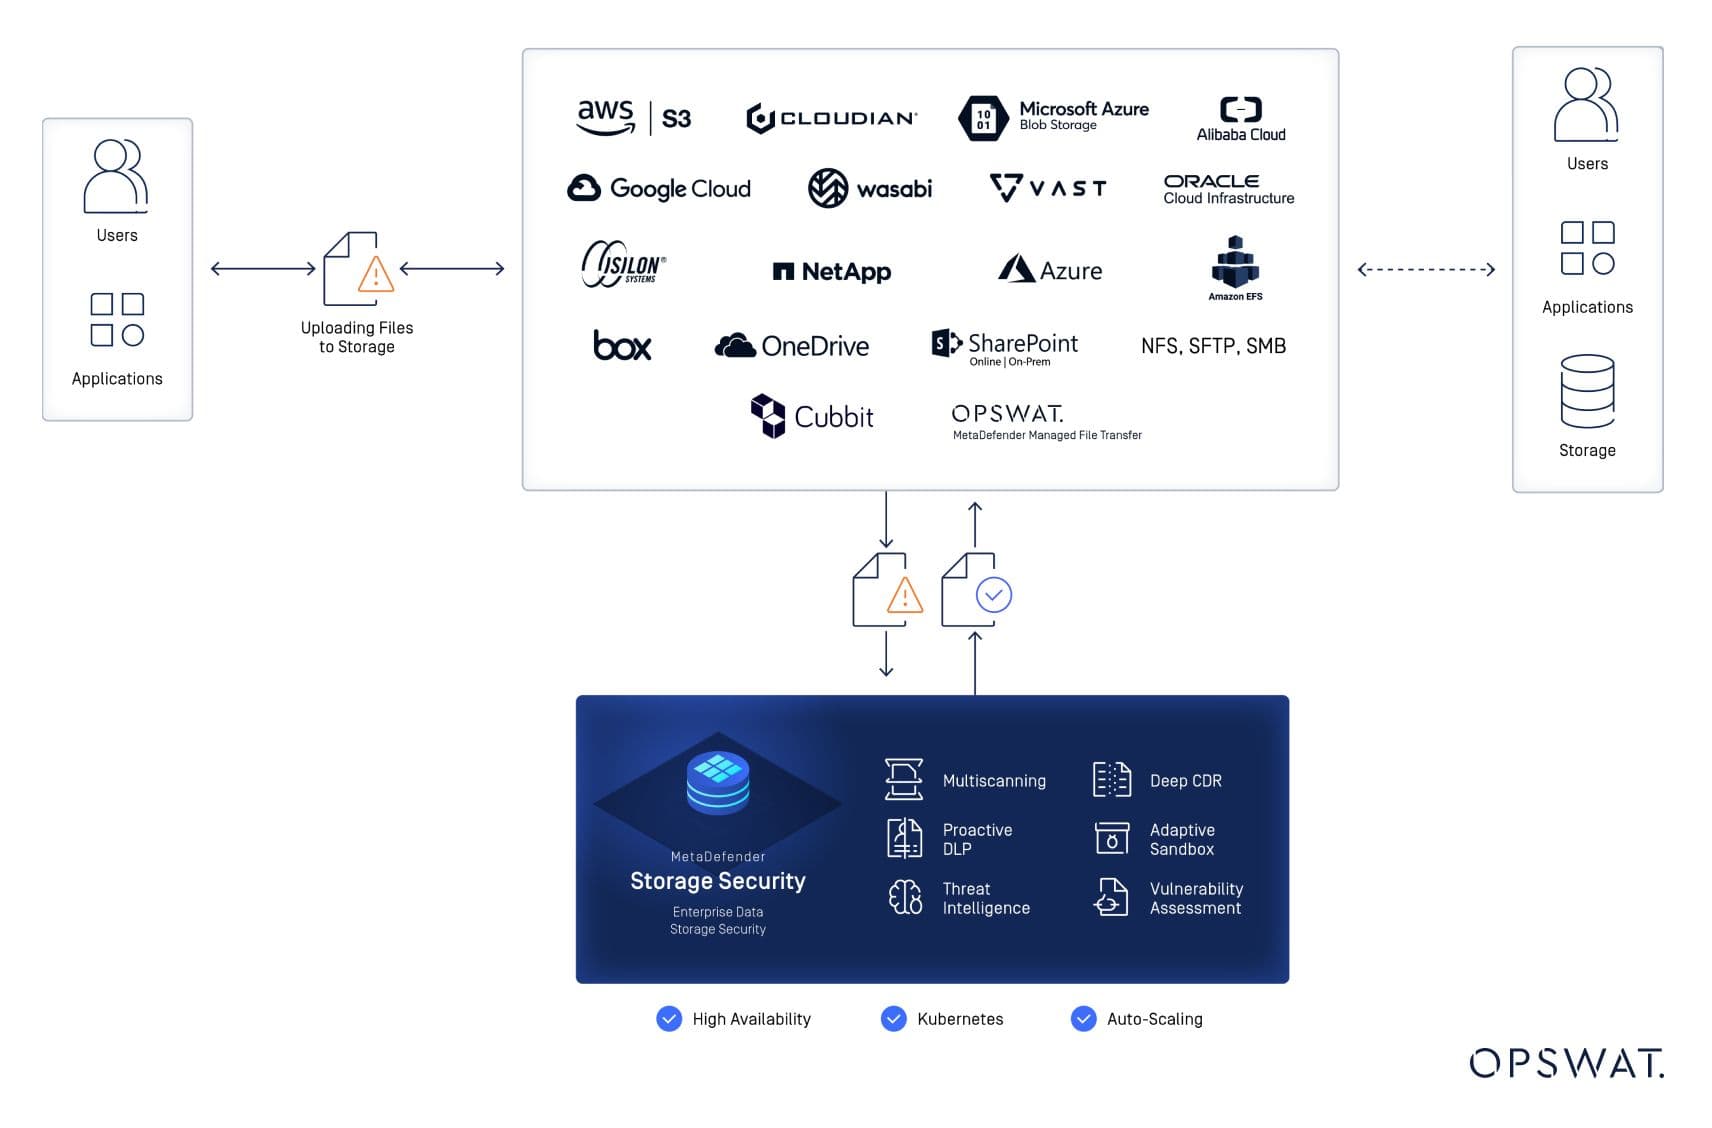
這是一套多層次的解決方案,可提供即時與隨需的威脅偵測與防範功能。該解決方案為其 AWS S3 儲存服務增添了一層額外防護,確保敏感的財務資料在資料生命週期的每個階段都能保持安全,同時不會干擾現有的系統配置。
透過與其雲端基礎架構的無縫整合,它提供了一個可靠的解決方案,提供順利的實施、最小化停機時間和最大化效率。
深度CDR™技術
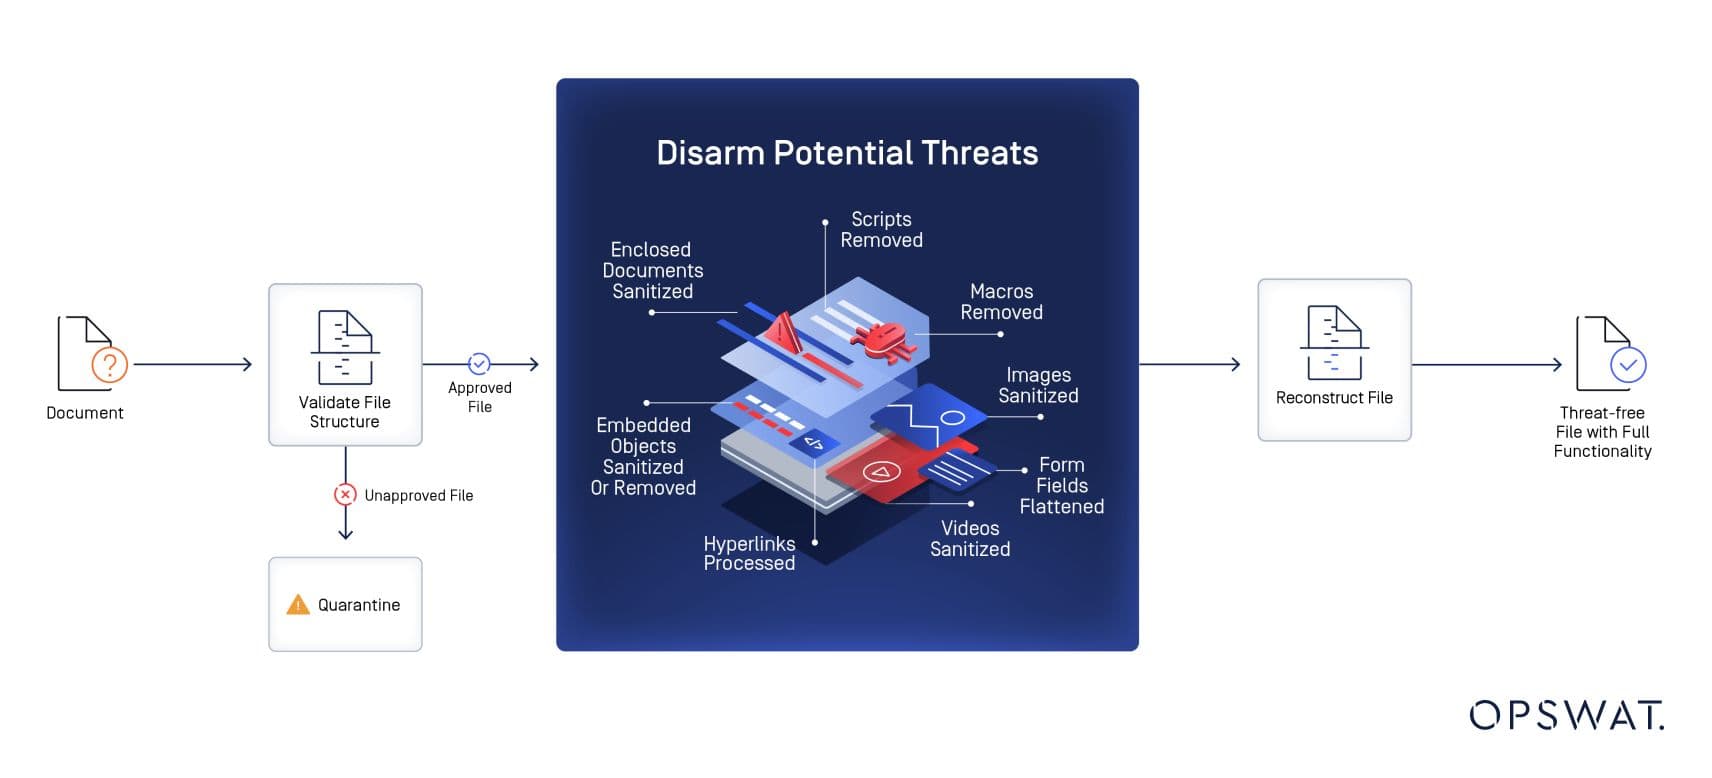
當檔案經由MetaDefender Storage Security 識別為潛在問題檔案(遭感染或包含敏感資料)後,系統管理員需採取補救措施。 我們運用專有的 Deep CDR™ 技術,對文件進行徹底的淨化處理並移除潛在威脅。系統會自動分析檔案,將高風險檔案隔離以防止惡意軟體擴散,而安全檔案則會無縫轉送至最終儲存區,確保符合嚴格的法規標準。Deep CDR™ 技術為檔案安全提供了簡化流程,使客戶得以同時維持資料完整性與嚴格的合規性。
透過OPSWAT解決方案,強化安全立場,實現無縫作業
OPSWAT其「不信任任何檔案,不信任任何裝置。™」的理念將每個檔案視為潛在威脅,確保不會遺漏任何漏洞。當「MetaDefender 」Storage Security 解決方案與「MetaDefender 」ICAP Server 整合後,將同時保護傳輸中與靜止狀態的資料。 該解決方案與 AWS S3 無縫整合,在阻擋惡意威脅的同時,確保客戶的營運能不中斷地持續進行。透過 MetascanMultiscanning 及 Deep CDR™ 技術,我們降低了惡意軟體透過檔案上傳滲透的風險,強化了客戶的安全防禦態勢,並使其免於當下威脅。OPSWAT的徹底資料淨化功能,在維持資料完整性的同時,確保合規性,並保護客戶免於違反法規,且不影響日常業務運作。
即時防護金融業的重大威脅
在這個風險極高的產業中,任何風險都不可忽視,而針對金融機構的網路攻擊更是不可避免。對於像我們的客戶這樣每天處理大量敏感資料的組織而言,任何安全漏洞都可能導致從造成不便到業務完全停擺等各種後果。
OPSWAT該解決方案提供了客戶所需的即時保護,既能防止惡意軟體透過檔案上傳滲透系統,又不影響日常營運。憑藉整合式安全防護與深度檔案淨化功能,我們的客戶得以維持合規性、保障資料完整性,並避免因資料外洩所造成的後果。
若要瞭解OPSWAT 如何保護您的關鍵作業,請立即聯絡OPSWAT 專家。
對金融服務機構的價值
此實作方案展示了金融機構如何在保護關鍵資料資產的同時,維持銀行營運不可或缺的業務連續性。雖然雲端儲存安全對各產業而言皆至關重要,但此解決方案在威脅修復過程中能維持資料完整性——結合持續的自動化掃描與無縫的 AWS S3 整合——這項能力解決了金融服務業獨有的關鍵挑戰:確保即使在偵測並移除惡意軟體後,客戶文件、交易紀錄及監管申報資料仍保持原樣且符合稽核要求。 無論是為符合 KYC/AML 合規要求而處理大量客戶身分證明文件、管理與支付處理商及信用評級機構之間的供應商資料交換,還是維護監管報告檔案庫,金融機構皆可利用此架構自動化威脅偵測,同時避免檔案損毀或營運中斷的風險。 零信任方法與 Deep CDR™ 技術提供了一個符合合規要求的基础架構,既能滿足銀行監管機構嚴格的數據完整性要求,又能防禦針對金融業檔案儲存庫的複雜惡意軟體,使機構能夠在無損安全態勢或監管地位的前提下,自信地擴展數位管道與第三方整合。