偵測工具一直基於一個簡單的原則運作:在惡意檔案造成危害之前先將其識別出來。然而,一旦遇到前所未見的威脅,這個原則便會失效。零日漏洞、新型混淆技術,或是由人工智慧工具生成的惡意程式碼,既沒有可比對的簽名,也沒有既定的行為模式可供警示。
AV-Comparatives 是個備受尊崇的權威機構,專門對偵測引擎進行嚴格評估,並如實報告其防護缺口。本次測試涵蓋 AV-Comparatives 針對最常見檔案類型與情境下最新攻擊技術所進行的研究,以及OPSWAT的 Deep CDR™ 技術在面對這些威脅時的表現。
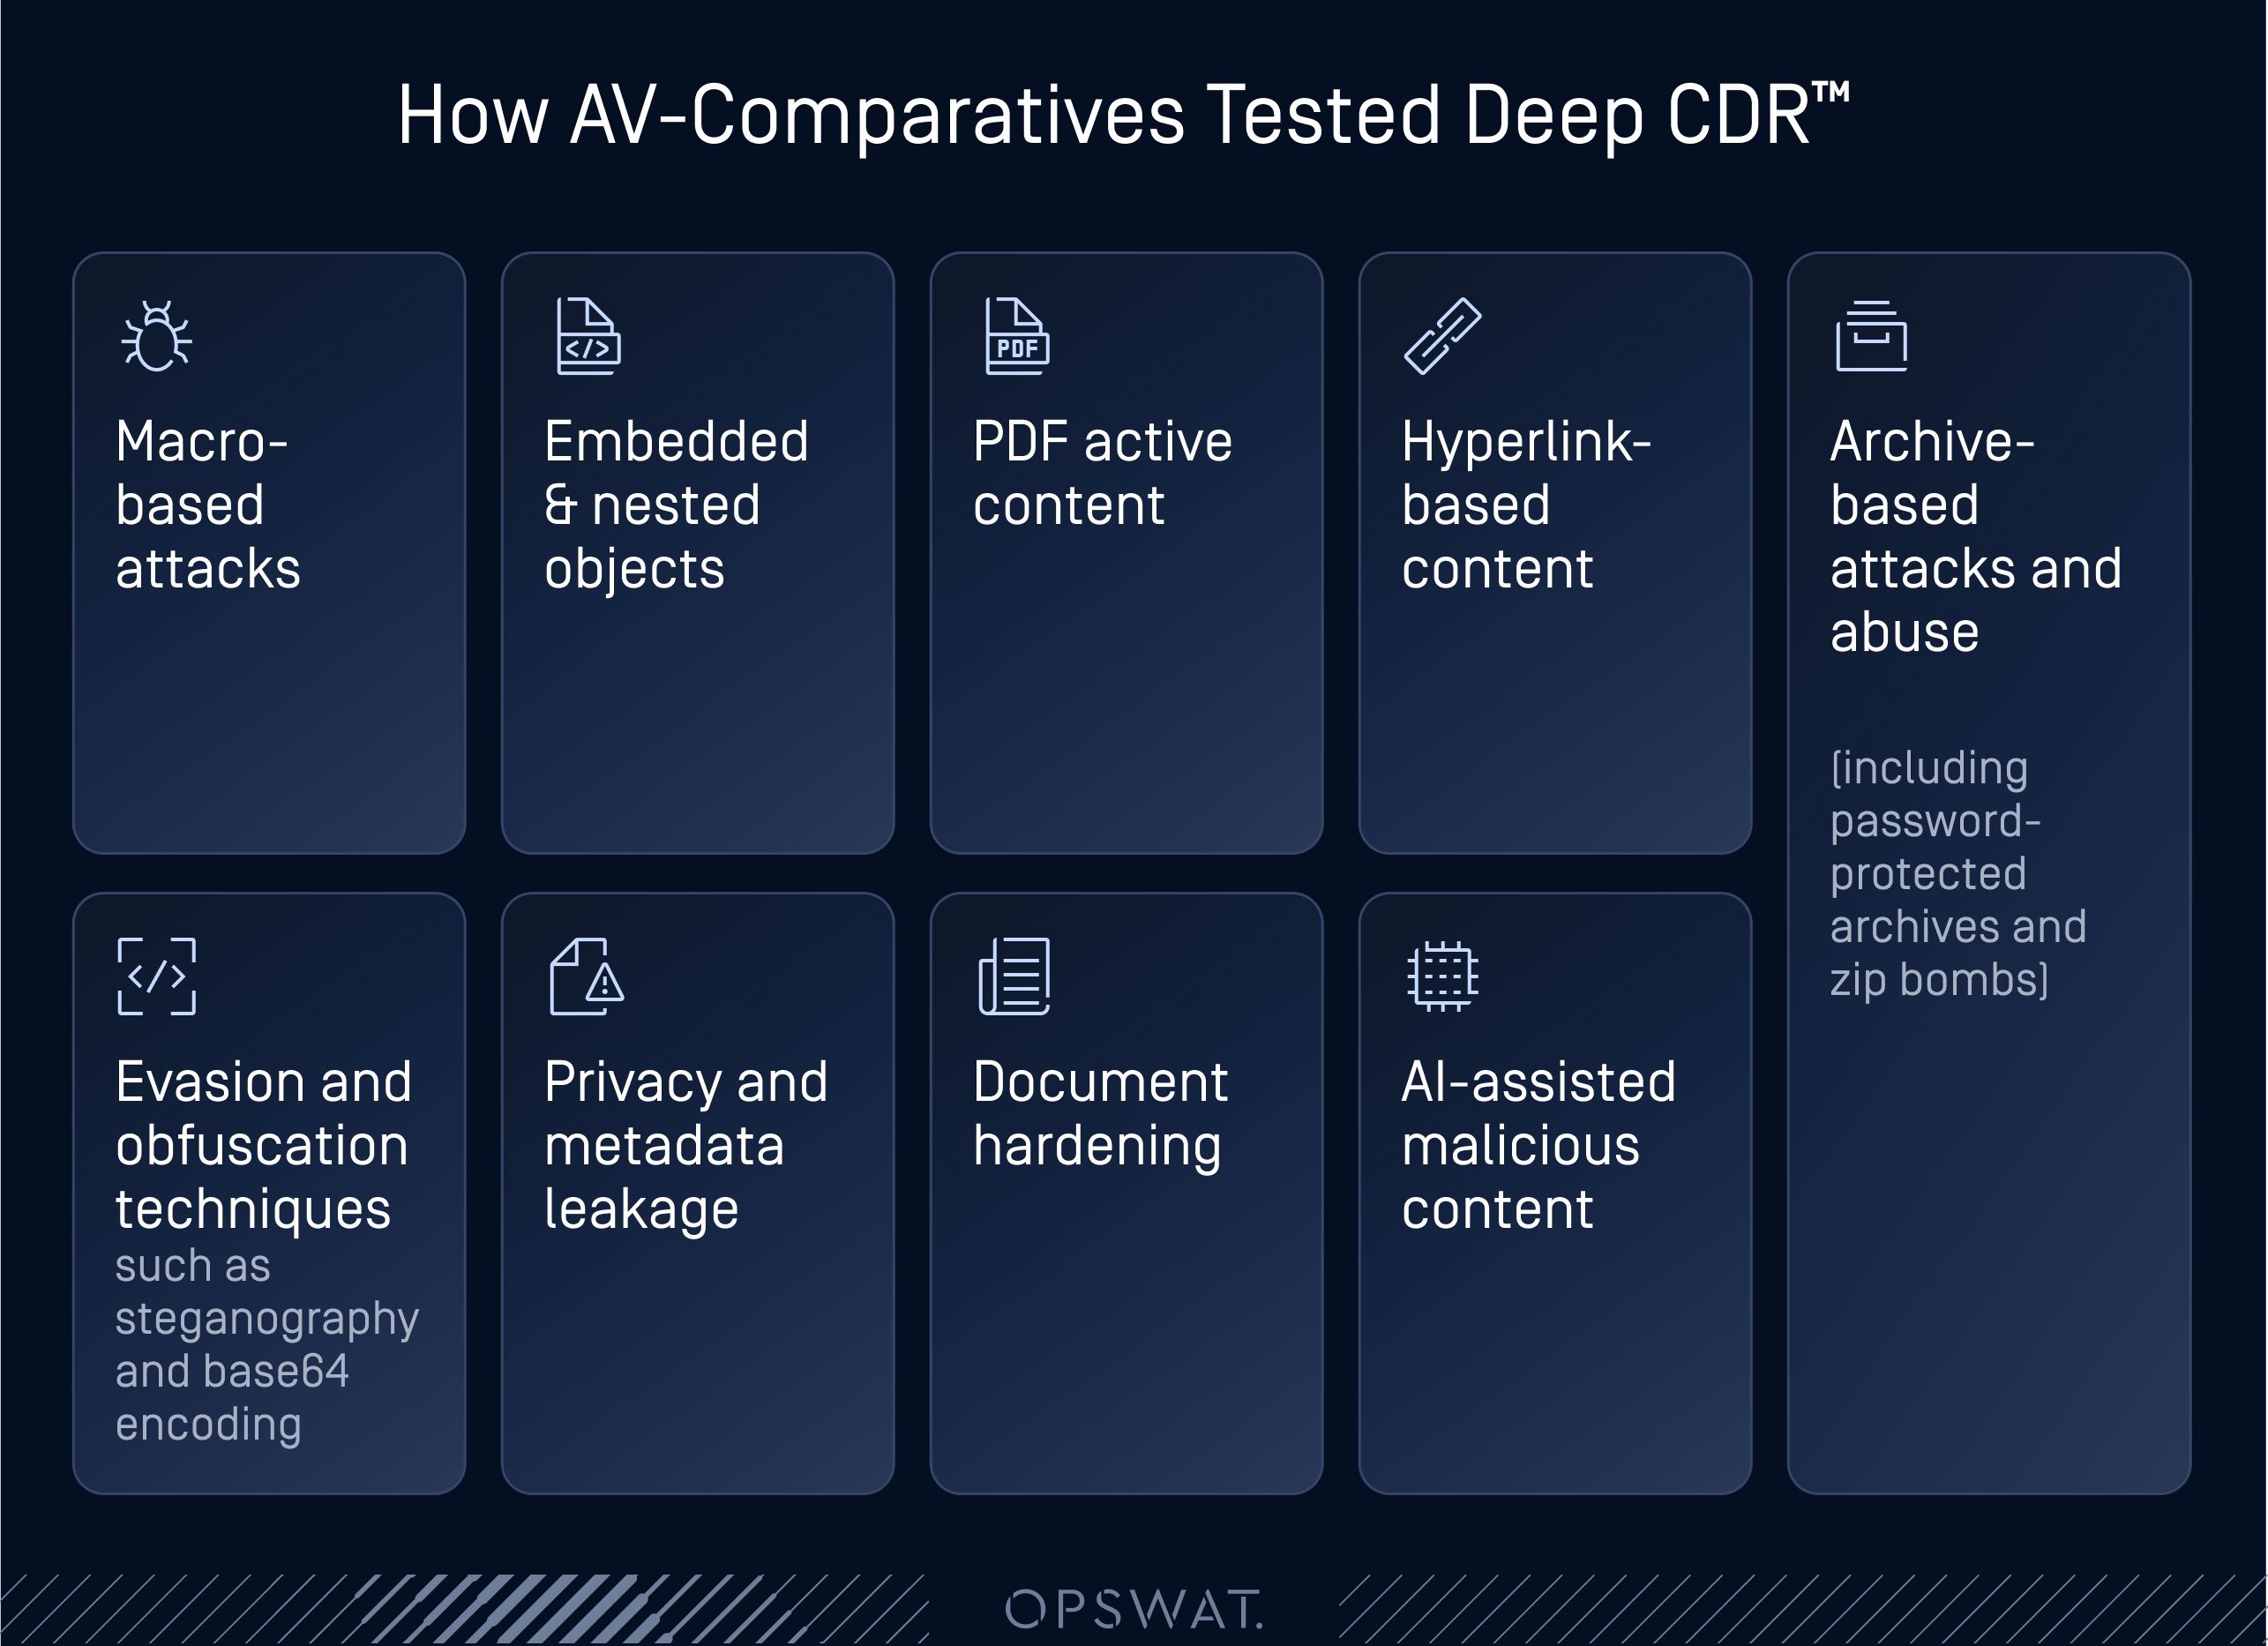
AV-Comparatives 如何測試 Deep CDR™ 技術
AV-Comparatives 作為企業級資安軟體測試領域中備受尊崇的獨立權威機構,對 MetaDefender™Core 中所採用的 Deep CDR™ 技術進行了評估。
該系統並未依賴抽象的檔案樣本,而是根據企業通常會遭遇的攻擊情境來建構其測試案例。
每個測試案例皆同時從兩個面向進行評估:威脅是否已被徹底消除,以及處理後的檔案是否保留了其結構、格式與可用性。這正是實驗室級淨化測試與簡單的偵測檢查清單之間的區別。
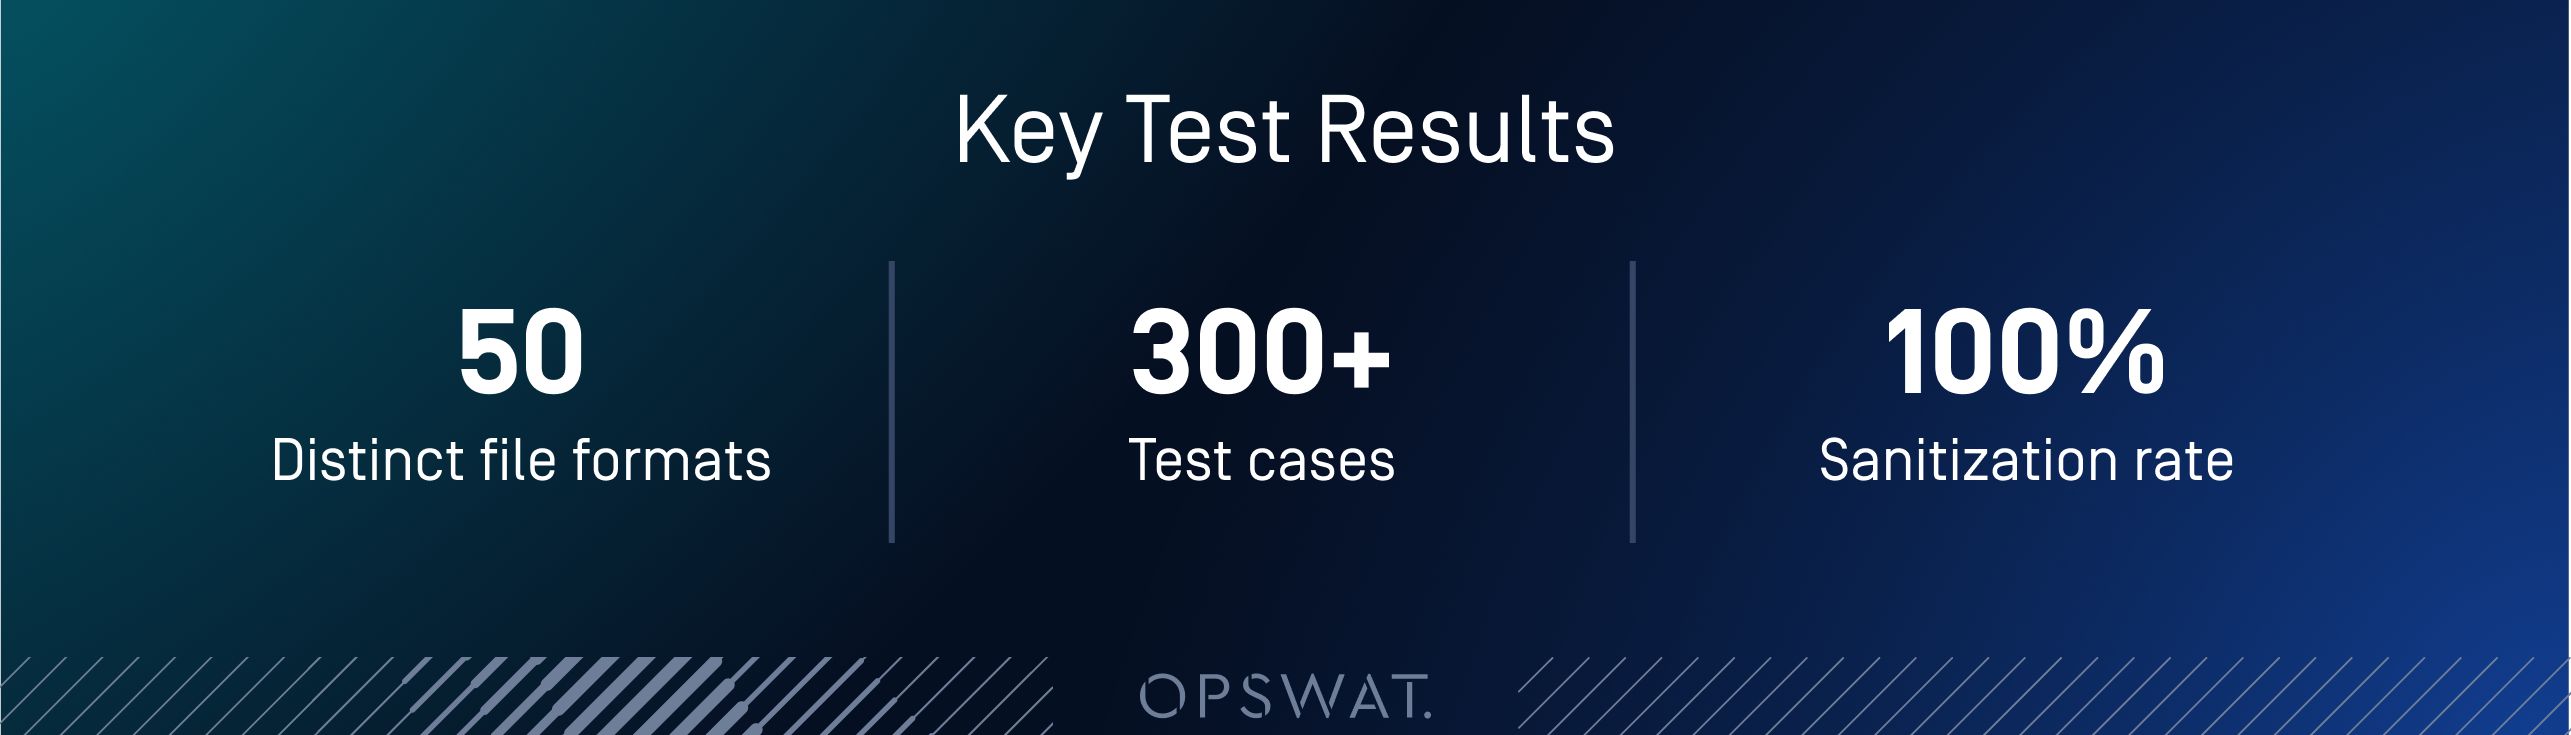
結果簡述
在測試的工作流程配置下,每個情境類別均已進行全面清理,其中包括我們以下將詳細說明的技術:嵌入式物件漏洞利用、圖像隱寫術、QR 碼中的混淆內容,以及 SVG 檔案中的主動式內容,此外還包括基於巨集的攻擊和基於壓縮檔的攻擊。
值得注意的是,這其中還包含專門針對 AI 輔助的惡意內容所設計的測試案例:這些檔案包含由 AI 生成的混淆碼、腳本,以及結構上具有欺騙性的構建。這些檔案經過與傳統手法製作的攻擊相同的淨化機制處理,無論惡意內容是如何產生的,處理結果均無差異。
在準確性方面,重建後的檔案保留了其版面配置、格式、圖片、表格、公式、註解及導覽元素,並在符合設定政策所指定範圍之處,精準移除了巨集和嵌入式物件等高風險內容。
Deep CDR™ 技術實戰:消毒機制究竟如何運作
AV-Comparatives 測試中的情境類別,與近期已記錄的攻擊事件及技術高度吻合。以下範例說明了在檔案層級上,「100% 淨化」的具體表現。
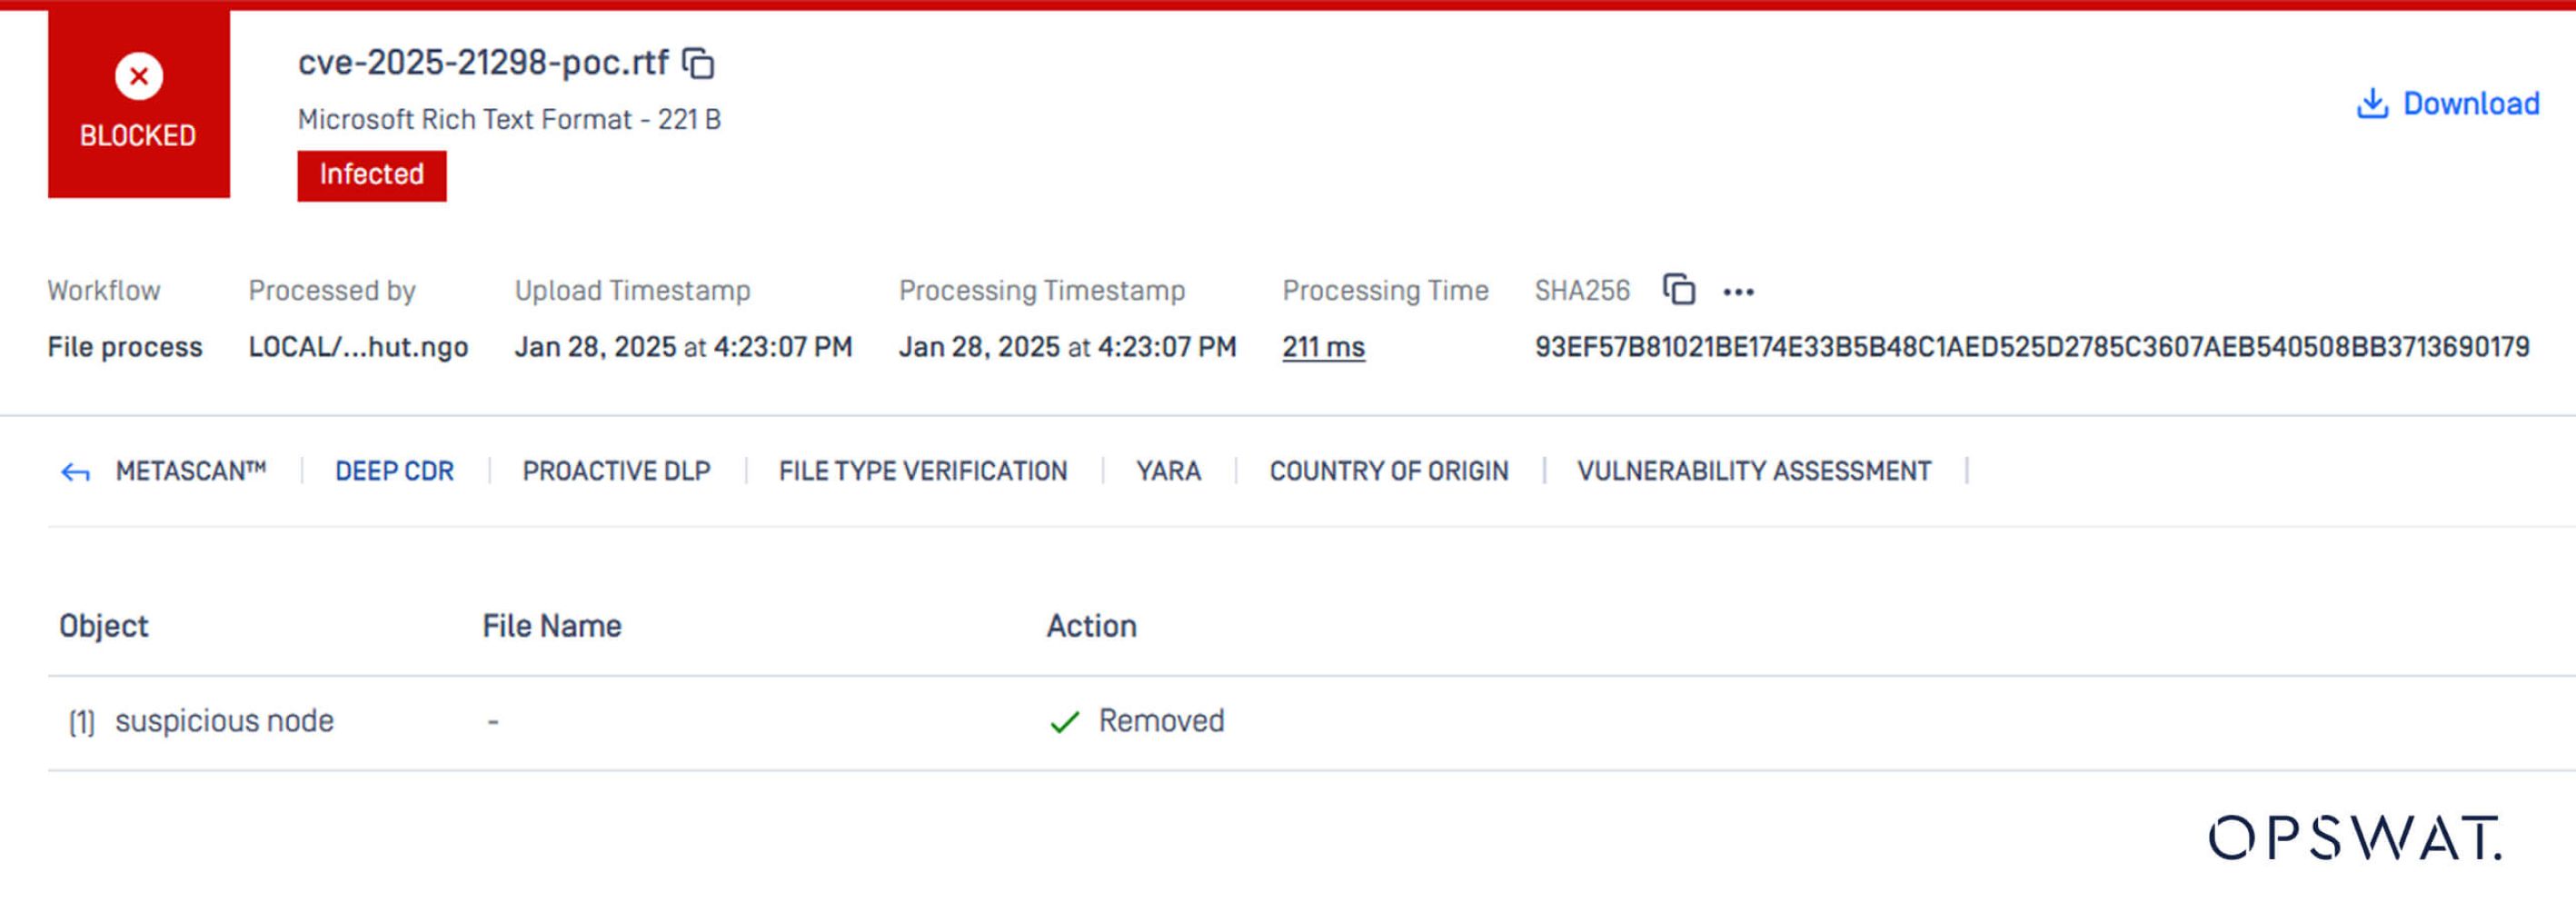
RTF 中的嵌入式物件(零日遠端執行程式碼(RCE)緩解措施)
CVE-2025-21298 是一項存在於 Windows OLE 函式庫中的零點擊遠端程式碼執行漏洞,使用者僅需在 Outlook 中預覽惡意 RTF 檔案,無需進行任何點擊,便可能觸發此漏洞。
為解決此問題,只需在 Deep CDR™ Technology 的設定中啟用 RTF 的「移除嵌入式物件」政策即可。
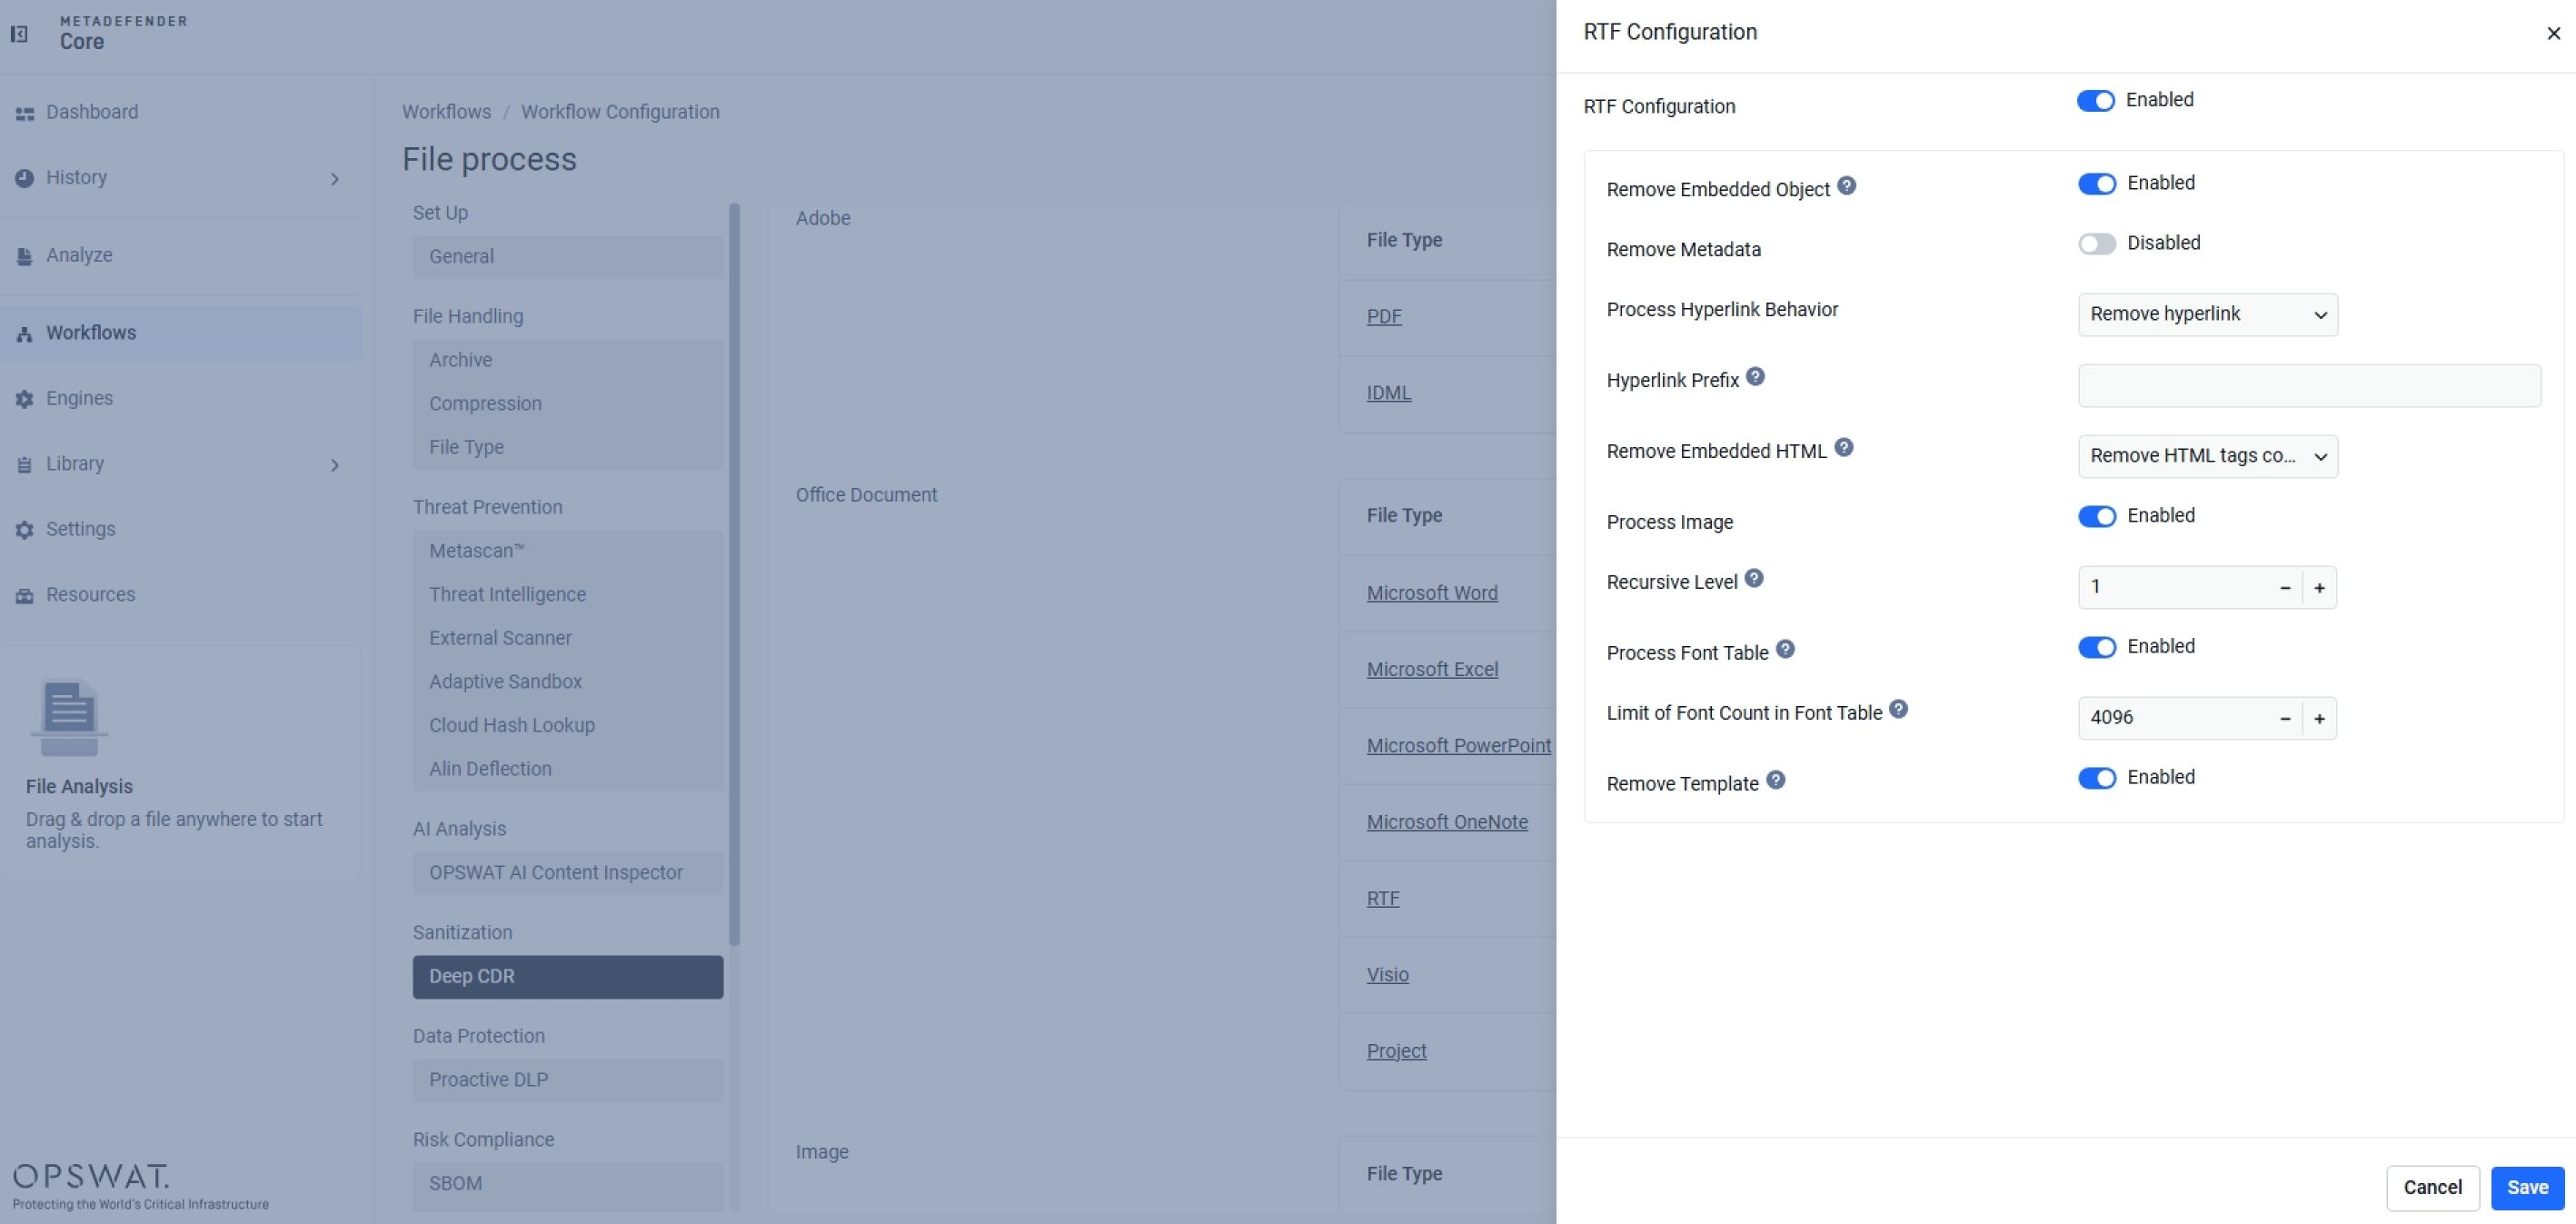
Deep CDR™ 技術會將嵌入的 OLE 物件識別為不允許的節點,並在重建過程中將其移除,從而中和攻擊路徑,無論該特定漏洞是否曾被收錄於資料庫中。
影像中的像素級隱寫術
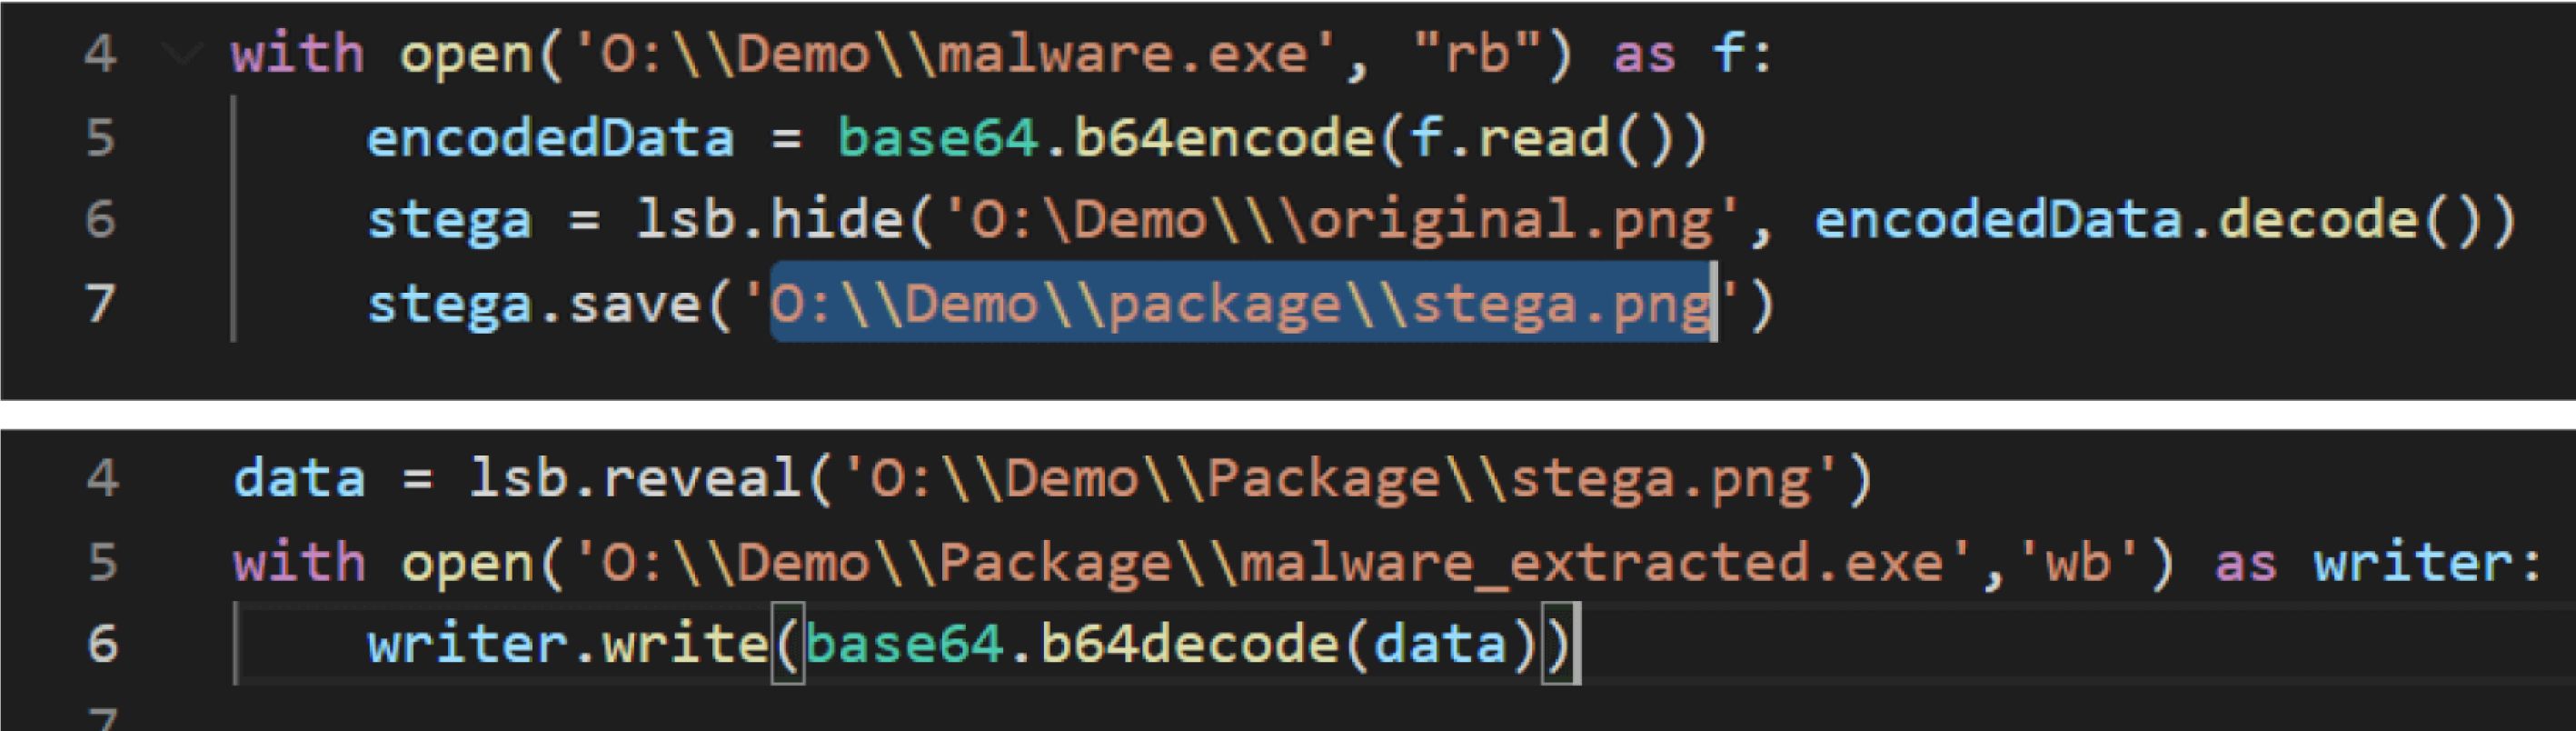
基於影像的隱寫術將有效載荷隱藏於位元或像素層級,這項技術幾乎無法被傳統的反惡意軟體掃描偵測到。
攻擊者可利用 1-2 Steganography、OpenStego 和 QuickStego 等免費隱寫術程式,僅需幾分鐘時間和幾行程式碼,便能製作惡意軟體。
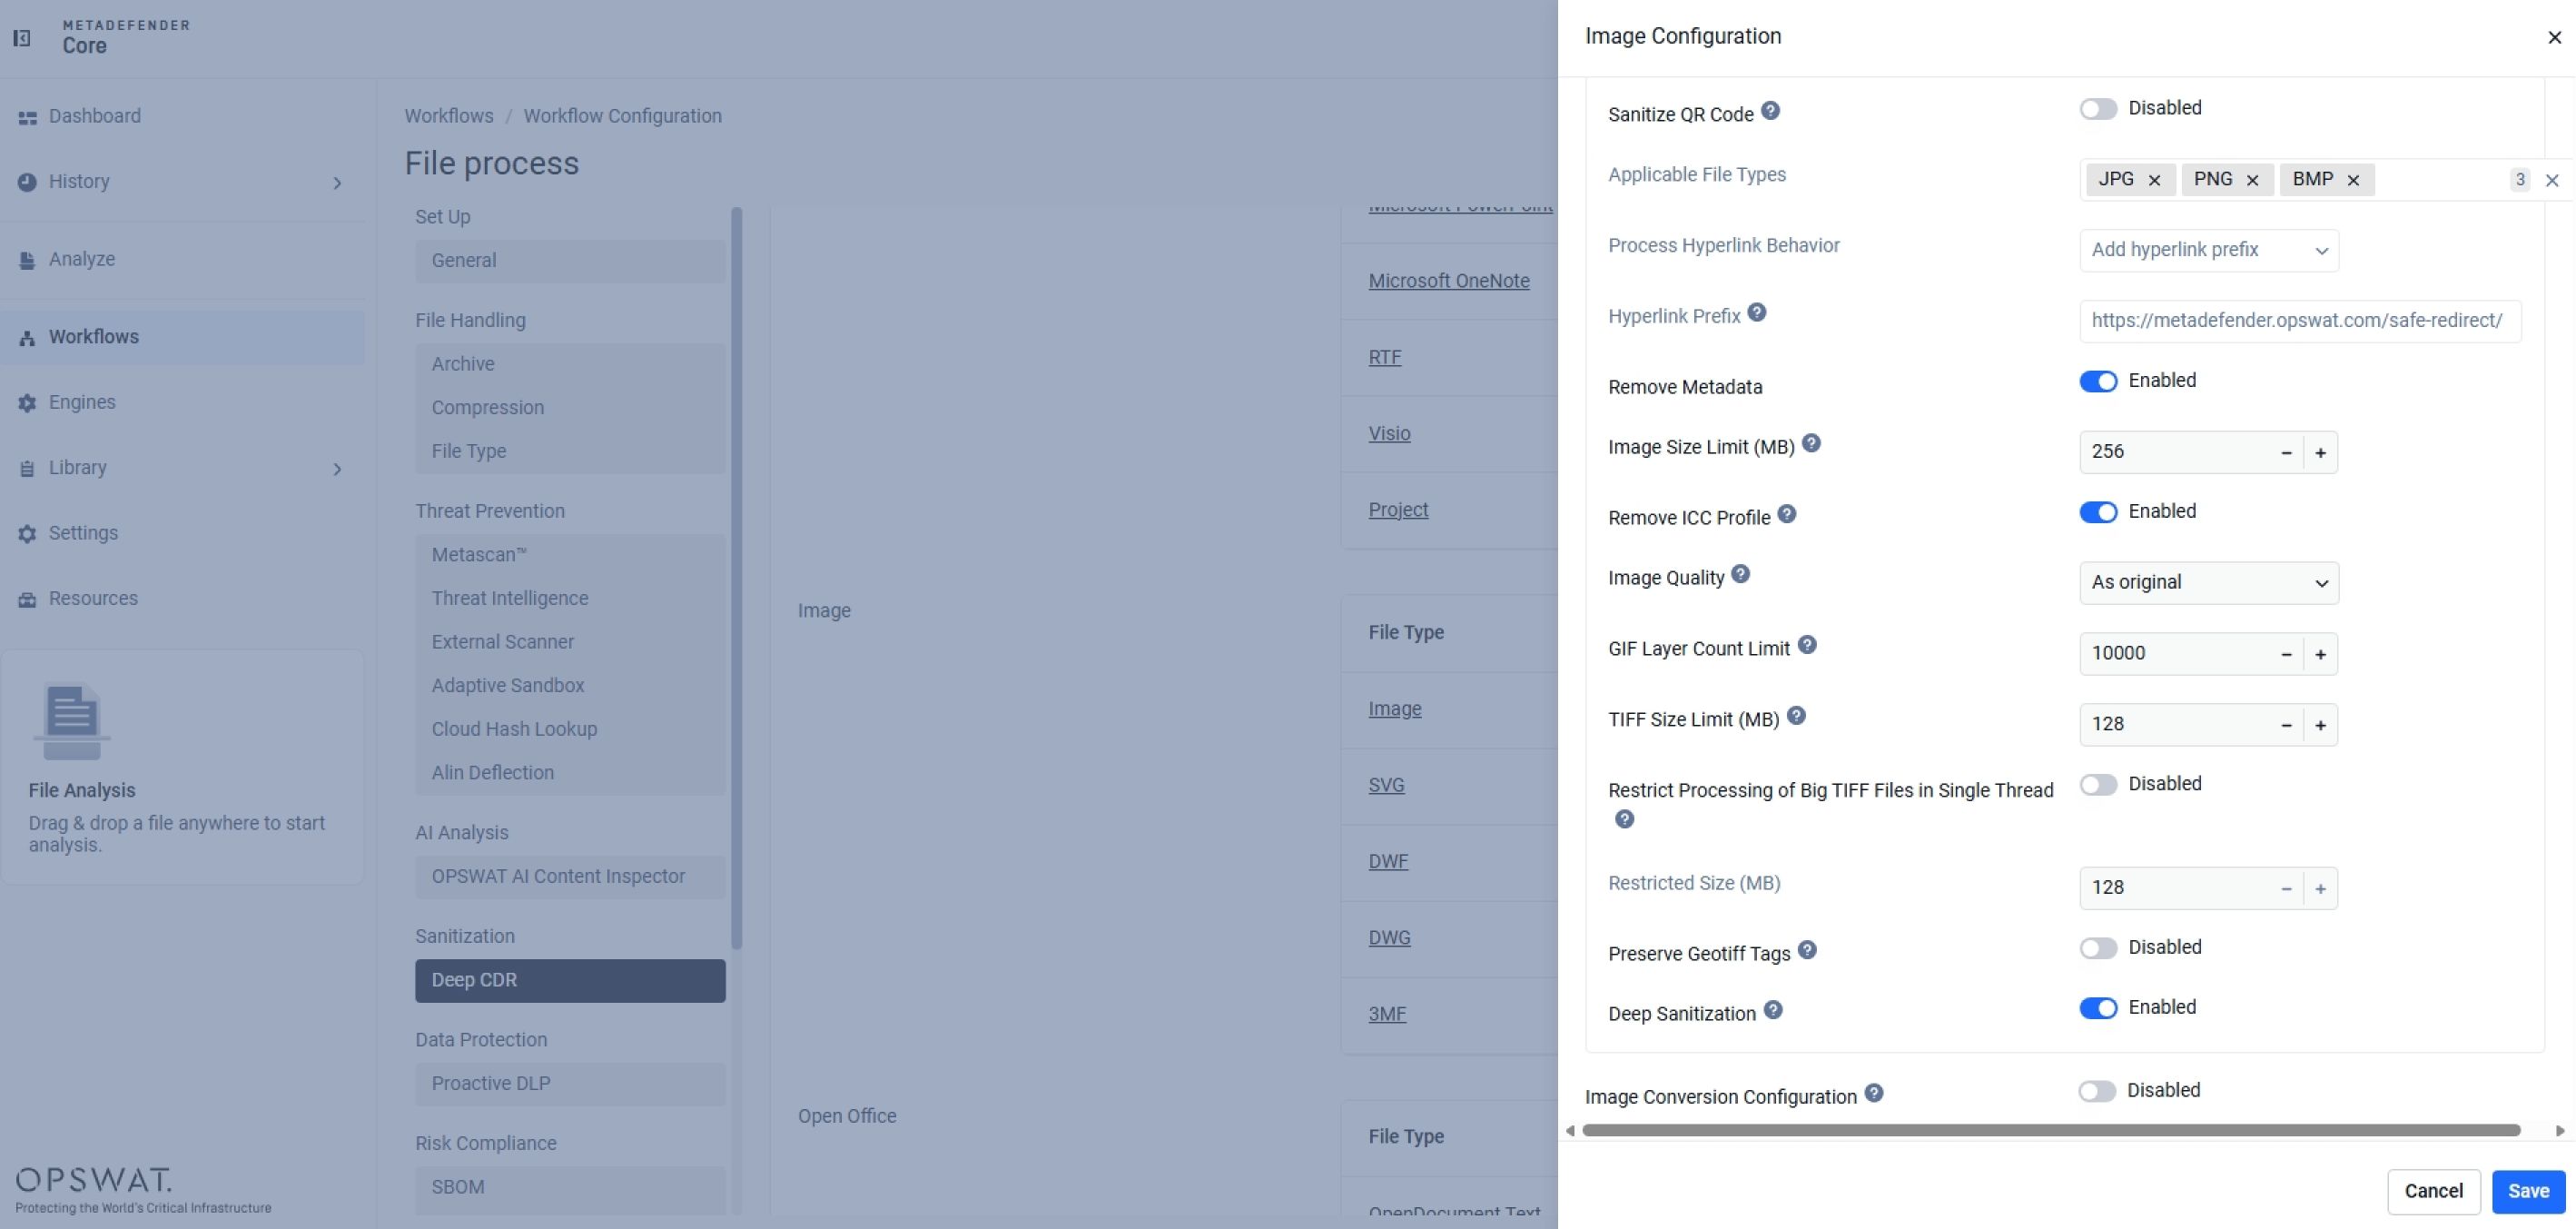
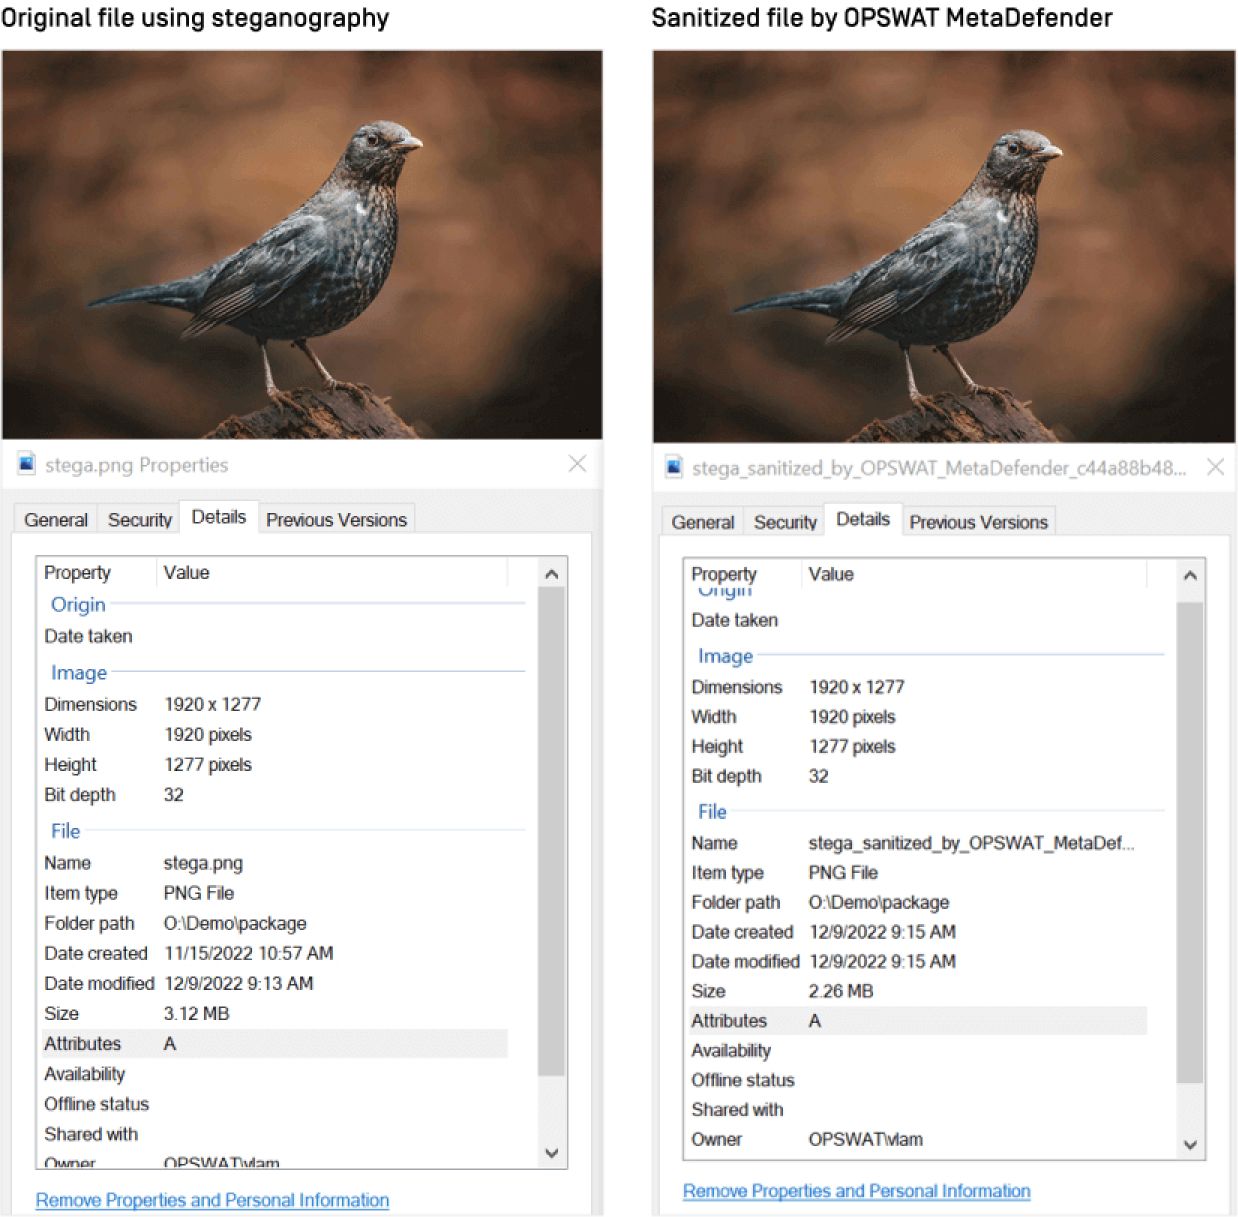
Deep CDR™ 技術透過剝離可能攜帶隱藏有效載荷的結構化元數據,並直接在像素層級進行處理來解決此問題:移除可能包含部分有效載荷的閒置數據、導入受控雜訊以干擾任何嵌入的執行邏輯,以及優化位圖壓縮以消除原本可能存放有效載荷的空間,而所有這些處理均不會對影像品質造成任何可見的變化。
SVG 檔案中的動態內容
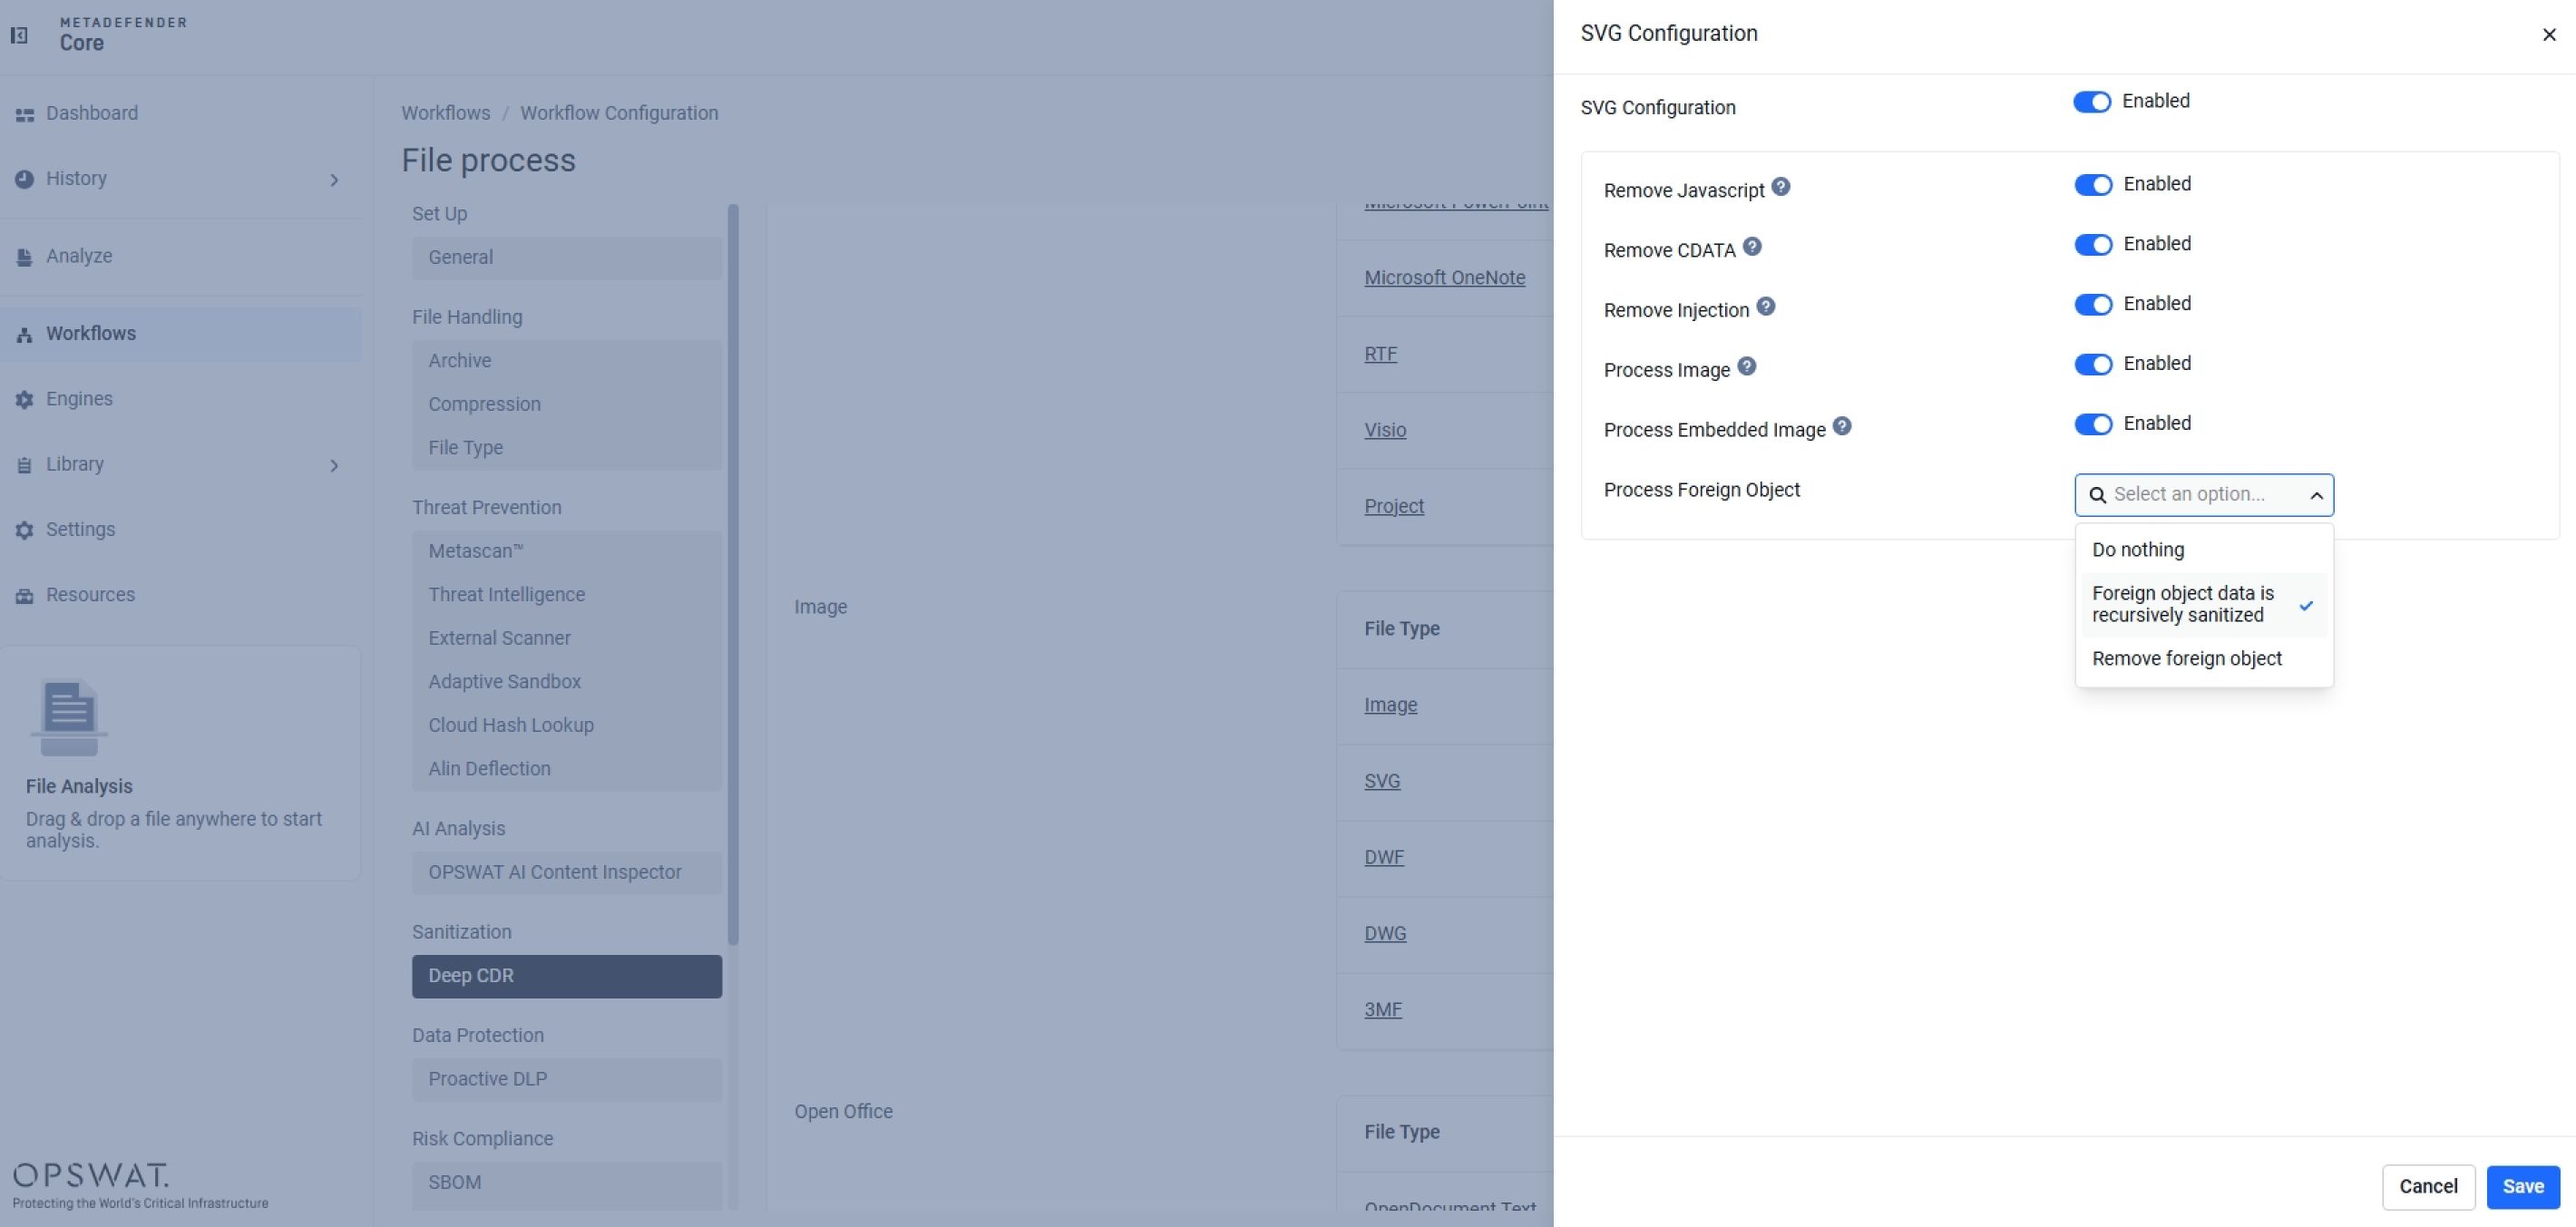
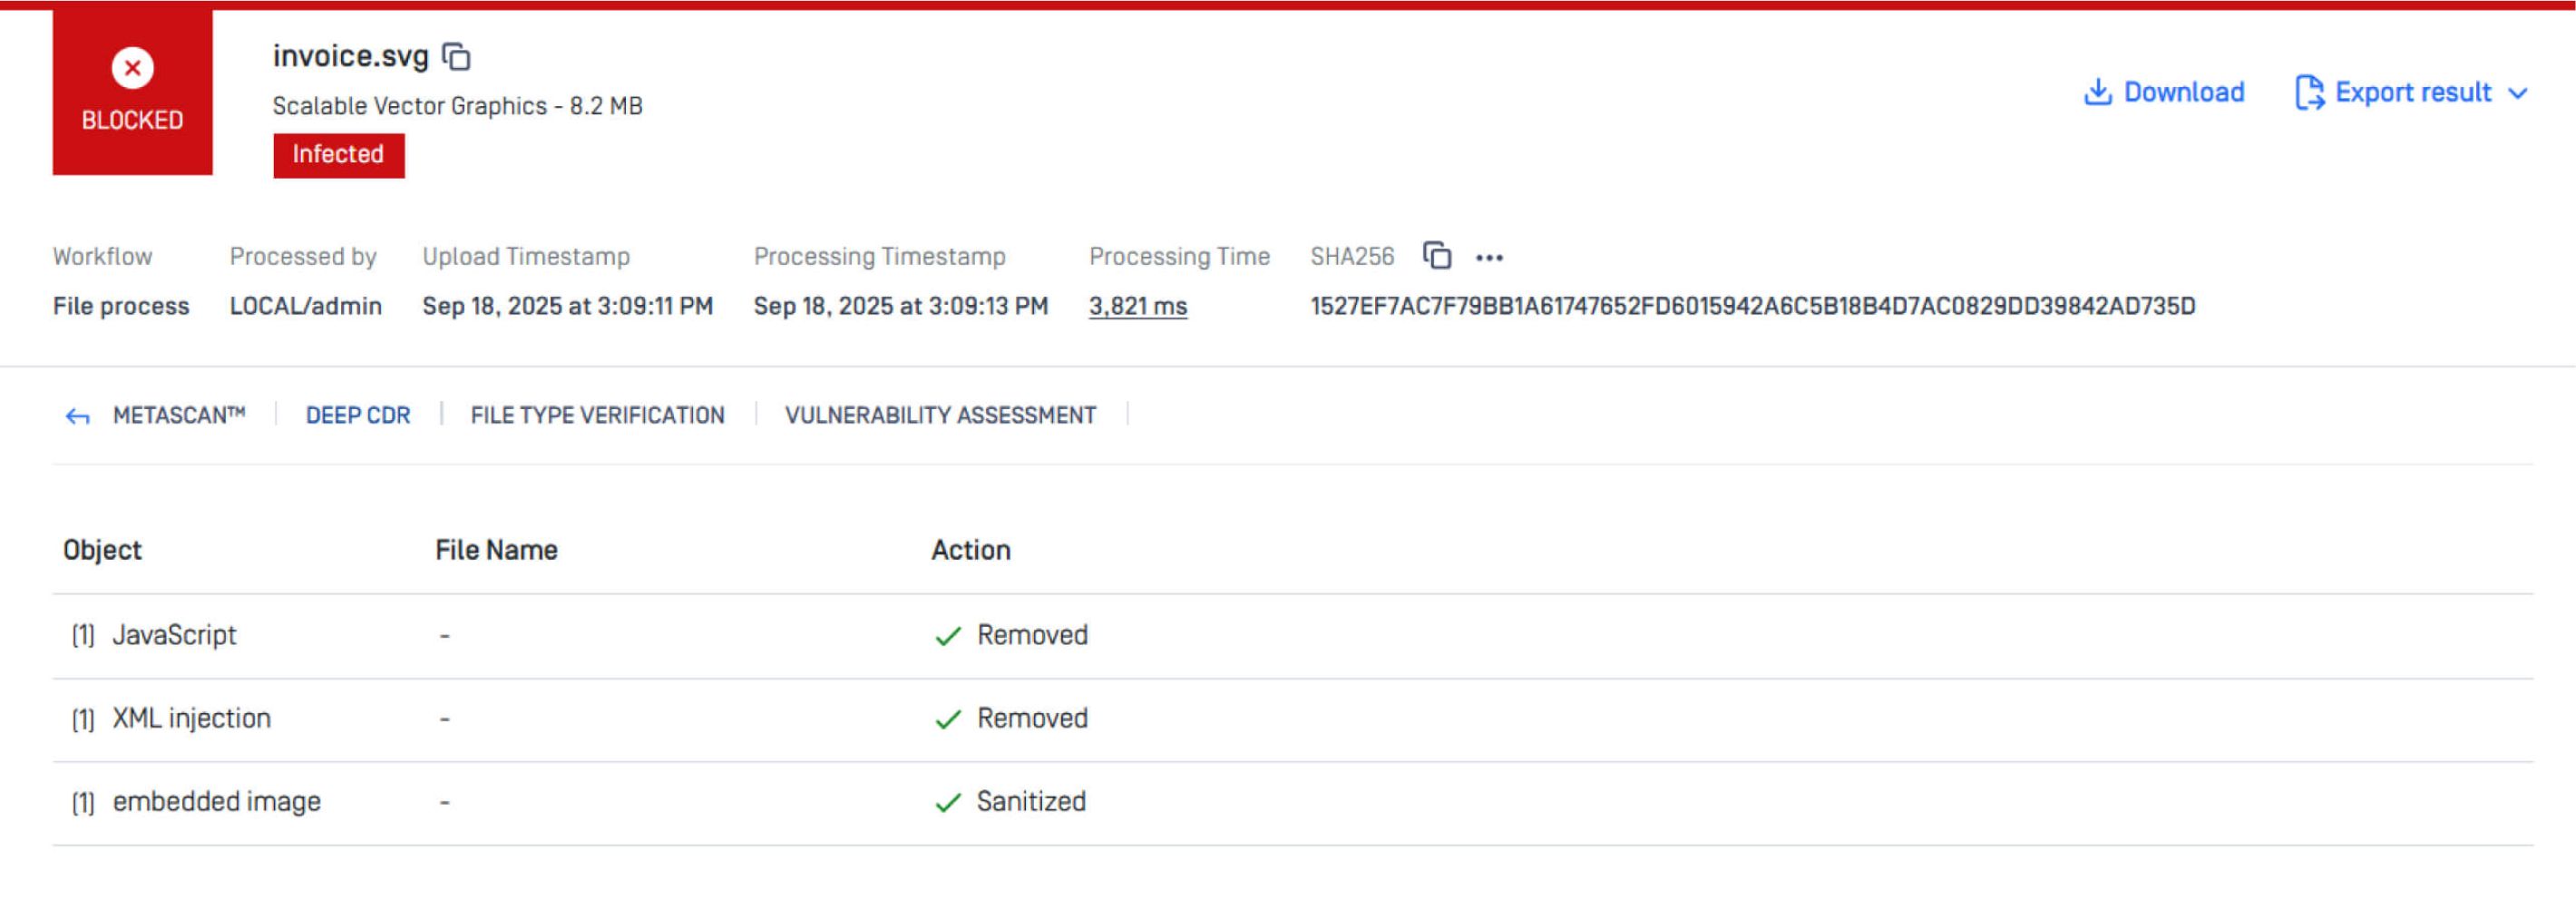
SVG 是一種基於 XML 的格式,可合法包含腳本、事件處理程序及外部引用,這正是使其成為釣魚網頁首選的原因——此類網頁會在執行時解碼 Base64 載荷,這項技術現已被MITRE ATT&CK 歸類為「SVG 走私」(SVG Smuggling)。
由於正常且值得信賴的 SVG 無需使用 JavaScript,Deep CDR™ 技術會移除腳本元素、刪除可能隱藏邏輯的 CDATA 區段、封鎖遭注入的內容,並僅使用安全的視覺元素重建符合標準的 SVG;此外,針對不需要向量互動功能的工作流程,亦可選擇將檔案完全柵格化。
在每種情況下,Deep CDR™ 技術並不會試圖識別具體的攻擊,而是移除該攻擊所依賴的內容類別;正因如此,無論惡意檔案是人工製作還是由 AI 輔助生成,AV-Comparatives 的測試結果依然成立。
QR 碼中的混淆網址
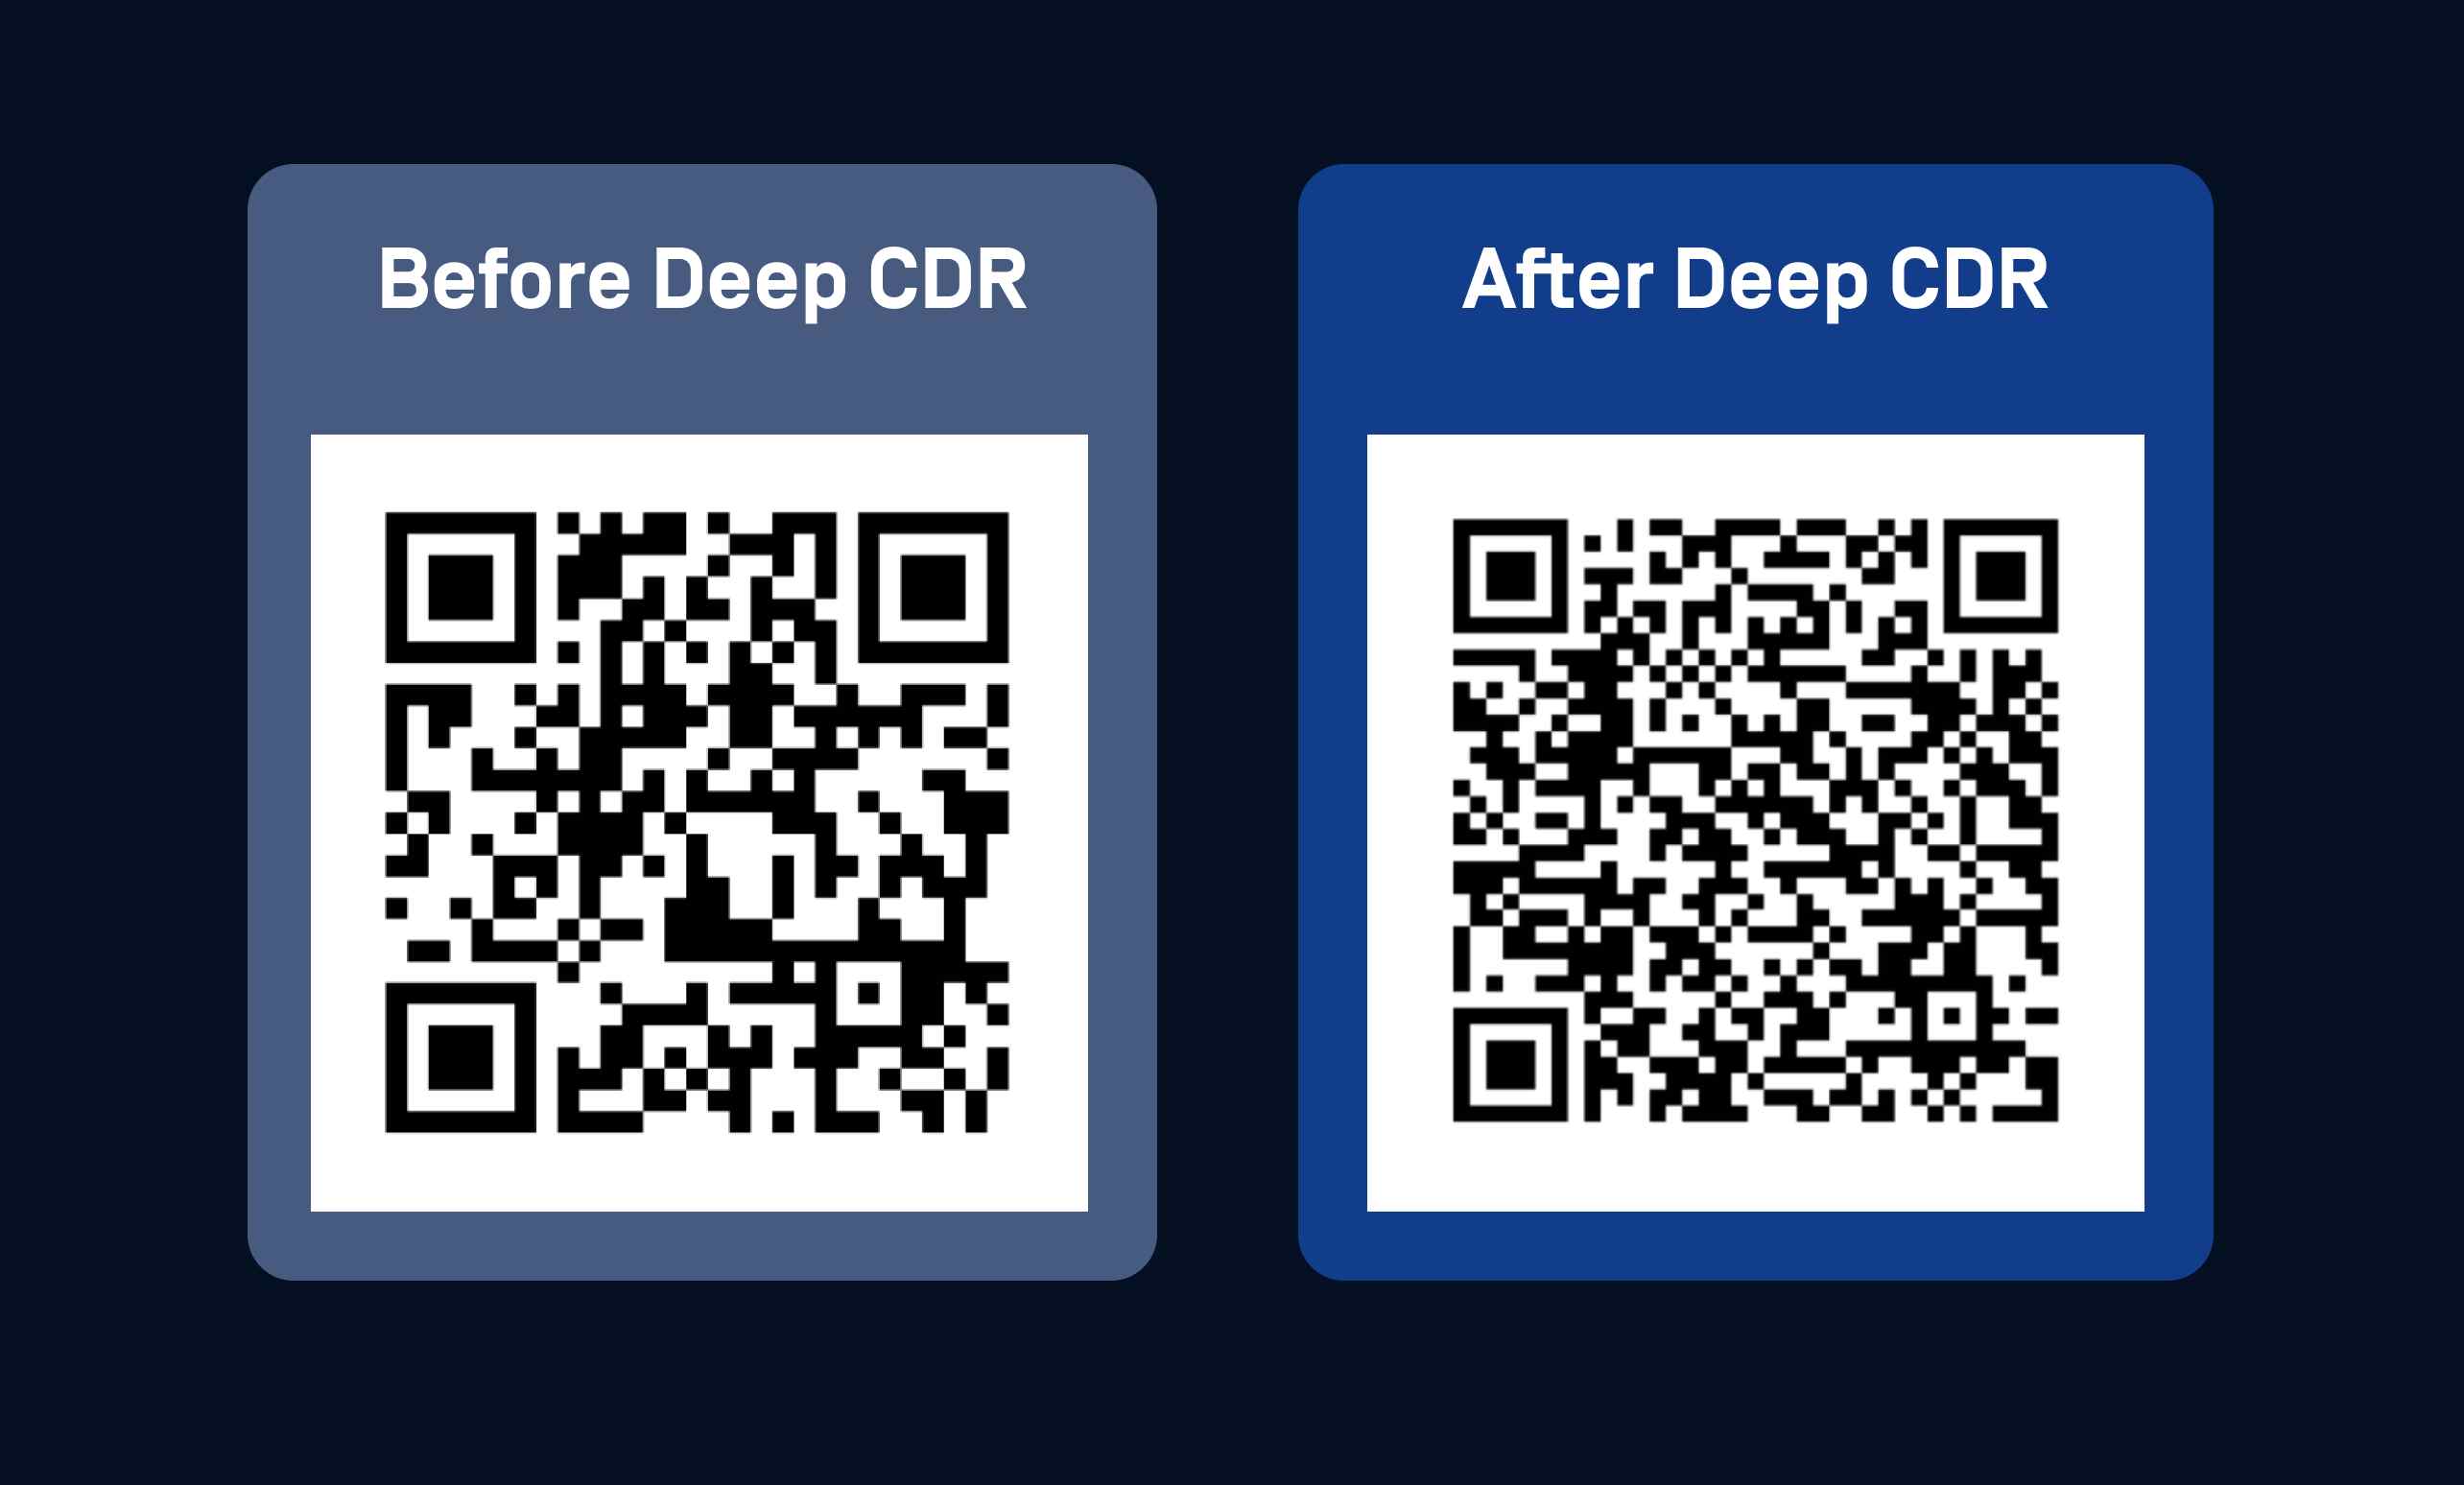
QR 碼網路釣魚利用了人眼無法讀取圖像中編碼的目標網址這一特性,因此使用者在掃描前無從判斷其真偽。
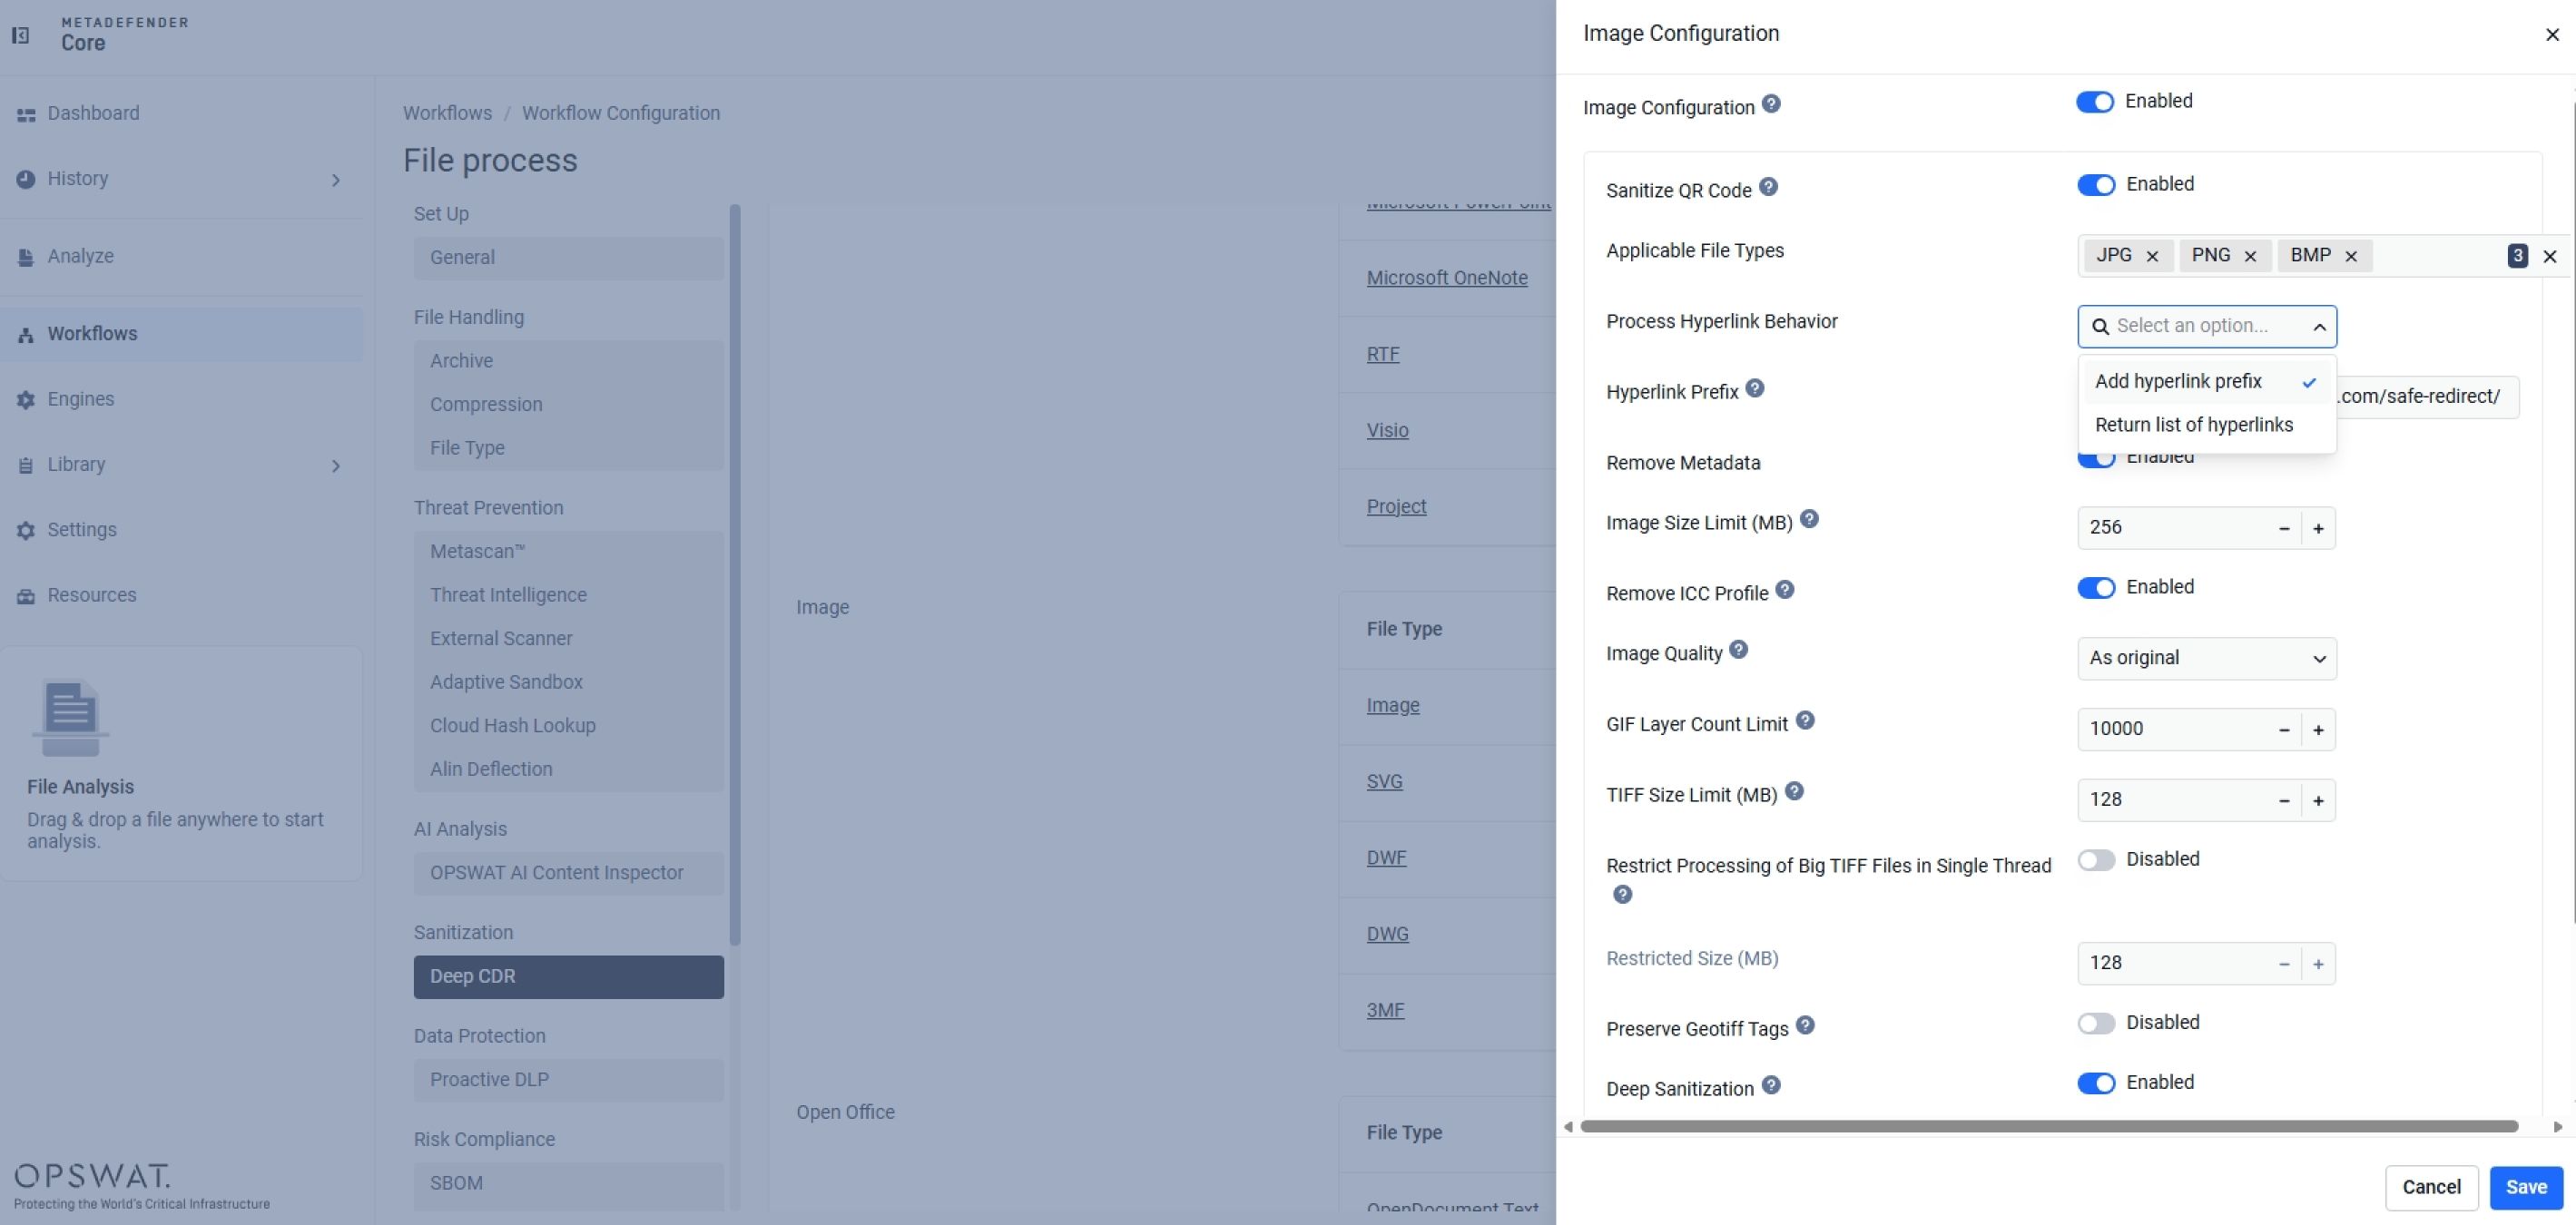
Deep CDR™ 技術能解碼並呈現可供人類閱讀的 URL,並可在傳遞前將其送交 URL 信譽檢查。若圖像型 QR 碼也攜帶隱藏式有效載荷,則此處同樣適用於對抗圖像型惡意軟體的像素級淨化機制。
這對偵測技術意味著什麼
儘管現代防毒引擎通常宣稱其偵測率高達 99% 以上,但在最近的測試中,仍存在僅佔百分之幾的殘餘漏洞——某些新型或具有隱蔽性的威脅之所以能成功滲透,純粹是因為尚無任何引擎曾遭遇過類似的威脅。
Deep CDR™ 技術彌補了防毒軟體(AV)因設計限制而無法彌補的缺口。然而,這絕不意味著應淘汰防毒軟體或基於偵測的工具,AV-Comparatives 在其結論中亦明確指出:CDR 應被視為一種互補性防護措施,而非用以取代端點防護、EDR 或沙箱技術。
OPSWAT MetaDefender 該平台建基於此基礎之上,將 Deep CDR™ 技術、Predictive Alin AI、Metascan™Multiscanning 、AI Content Inspector、Proactive DLP™、Adaptive Sandbox 及其他技術,分層整合至全面的檔案安全工作流程中,以提供針對零日威脅的完整防護。
總結:關鍵OT系統受到保護 服務不間斷
AV-Comparatives 的評測結果與先前獨立測試的發現一致:Deep CDR™ 技術所採用的「預防優先」清理機制,能有效抵禦傳統及 AI 輔助的檔案型威脅,包括目前尚無可用簽名的零日漏洞攻擊。
SE Labs 與 SecureIQ Lab 先前進行的獨立評估,均得出 Deep CDR™ 技術可實現 100% 清除率的相同結果。
隨著人工智慧降低了製作具有說服力的誘餌文件、經過混淆處理的巨集以及結構上具有欺騙性的有效載荷的門檻,網路安全策略從「以偵測為先」轉向「以預防為先」,這已不再是區別優劣的關鍵因素,而是逐漸成為基本要求。