考慮這樣一個場景:一家知名金融機構的客戶收到一封電子郵件,該電子郵件似乎是例行帳戶更新,並附有二維碼以便於驗證。客戶相信其合法性,使用他們的 mobile 電話,但他們沒有到達安全網站,而是成為通過網路釣魚即服務 (PhaaS) 精心策劃的“壓制”攻擊的受害者。
本文探討了 PhaaS 對金融領域電子郵件安全的影響,詳細介紹了不斷變化的威脅情勢並提供了強大的防禦策略。
概述
網路釣魚即服務(PhaaS)是什麼?
網路釣魚即服務(PhaaS)平臺為網路釣魚攻擊行動提供了全面的工具,甚至提供訂閱制的管道去取得客製化的電子郵件範本,包括惡意網站的託管和客戶支援。這些平臺使攻擊者更容易利用金融部門內的電子郵件通訊。
網路釣魚即服務的策略和資源
網络釣魚即服務平臺,例如「Robin Banks」和「Tycoon 2FA」,採用各種複雜的策略來欺騙受害者,包括:
這些平臺提供了各種令人信服的電子郵件範本,這些範本模仿自金融機構的信件,攻擊者能輕鬆製作出詐騙的電子郵件。
攻擊者可以即時監控其網路釣魚活動的成功與否,並根據不同策略的有效性調整他們的策略。
reCAPTCHA 和 User Agent 字串檢查等機制用於避免被自動安全系統檢測到。
儘管這些網路攻擊的性質很複雜,但網路釣魚即服務平臺提供了使用者友好的介面,即使是沒有什麼技術背景的人也可以輕鬆使用。
統計數位和趨勢
ZScaler ThreatLabz 2024 網路釣魚報告
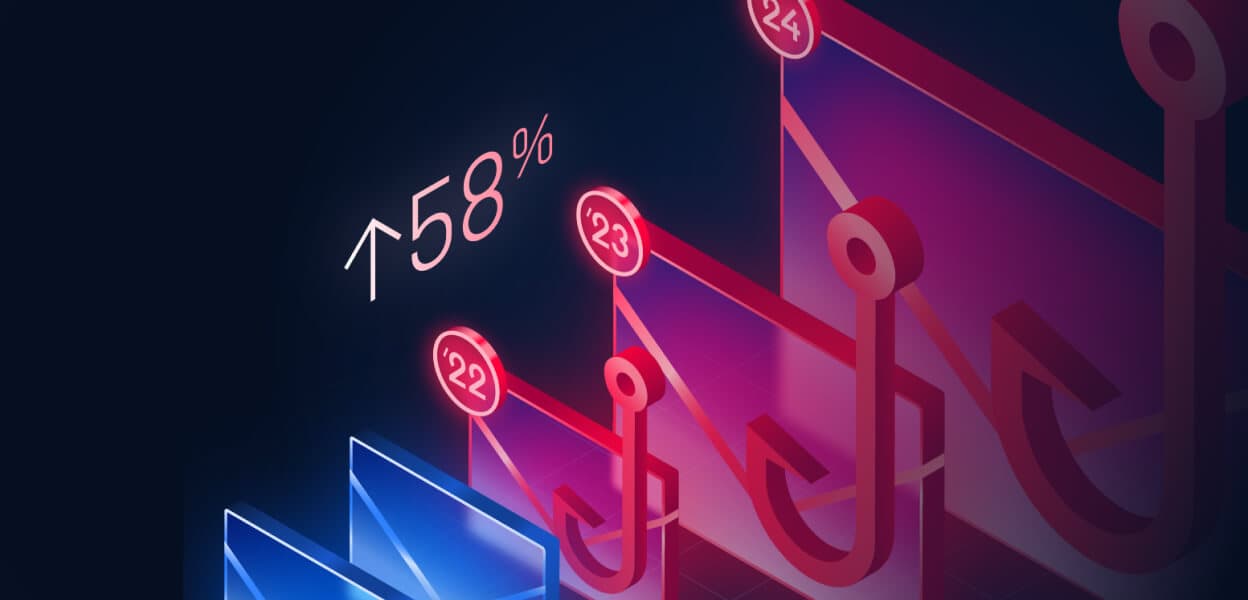
與前一年相比,2023 年的網路釣魚攻擊激增了58%,這可能是因為進階 PhaaS 工具包的出現以及使用生成式 AI ,而使得更多人受到網路釣魚詐騙。
PhaaS 平台顯著降低了網路犯罪分子的入門門檻。例如「Robin Banks」就提供了針對全球主要金融機構的現成網路釣魚工具包,導致金融領域的網路釣魚事件明顯增加。
金融與保險業面臨了總體釣魚攻擊的 27.8%,在各行業中占比最高,且較去年同期增長了 393%。
Microsoft 仍然是最常被模仿的品牌,有 43.1% 的網路釣魚嘗試使用這種策略。
「Robin Banks」平台的影響
金融機構最近成為所謂的“Robin Banks”網络釣魚即服務攻擊平臺的目標,該平臺通過短信和電子郵件傳遞其有效載荷。IronNet 研究人員發現 Robin Banks 集團提供現成的網路釣魚工具包,主要針對美國金融公司以及英國、加拿大和澳大利亞的眾多公司。目標包括美國銀行、富國銀行、Capital One 和花旗集團等美國主要銀行。
從2022 年 3 月以來,威脅行為者變得更加主動,Robin Banks 使用複雜的網路釣魚工具包,為使用者提供對個人儀錶板、電子錢包管理、頁面創建以及 reCAPTCHA 和使用者代理字元串檢查等機制的訪問許可權。比起BulletProftLink 和 16Shop 等其他網路釣魚工具包,Robin Banks 的功能更複雜但威脅行為者也更易於使用。
ONNX Store 活動
ONNX Store 活動是金融機構面臨的另一個重大威脅,它利用複雜的網路釣魚技術來破壞電子郵件通信。該活動以其部署多種網路釣魚媒介(包括魚叉式網路釣魚電子郵件)的能力而著稱,以破壞金融網路並洩露敏感數據。
ONNX Store 的活動以知名金融機構為目標,提供精心設計的網路釣魚電子郵件,這些電子郵件看似合法,進而誘騙收件者提供其登入憑證和其他敏感資訊。該活動利用先進的技術繞過傳統的電子郵件安全措施,例如:
這些先進的技術使 ONNX Store 活動在滲透金融機構和提取有價值的數據方面特別有效。
針對 PhaaS 活動的四層防禦
補充現有電子郵件安全解決方案的進階防禦層,已經成為全球全面網路安全戰略不可或缺的一部分。這種方法是緩解網路釣魚攻擊的最佳方法,因為不同類型的技術可以偵測出各種有網路釣魚意圖的指標。
例如,強大的電子郵件安全態勢需要由具有不同專業和技術的多個防病毒引擎和檢測技術組成,而不是僅僅依賴單個或幾個防病毒引擎。
該解決方案採用先進的機器學習和啟發式分析來立即檢測和阻止網路釣魚嘗試,確保在釣魚行為在接觸到使用者之前就先攔截惡意電子郵件。
OPSWAT Real-Time Anti-Phishing 對垃圾郵件和網路釣魚攻擊的檢測率高達 99.98%,可檢查電子郵件內容、發件者的聲譽和 URL 模式,以確保識別惡意電子郵件,並且不會透過系統繼續送給終端使用者。即時反網路釣魚擁有 30 多種資源可以檢查連結的信譽,並分析點擊的時間,可顯著降低網路釣魚攻擊成功的風險。
多防毒引擎掃描
該電子郵件防禦層透過利用多個防病毒引擎的組合,來解決複雜和互聯網的網路安全風險,與單引擎解決方案相比,檢測率提高了 99% 以上。 OPSWAT 多防毒引擎掃描 透過利用多個引擎的優勢,減少了暴露於新威脅和新興威脅的可能性。
這項技術可以清理所有傳入的電子郵件內容,去除潛在的惡意元素,例如附件中的嵌入式腳本和巨集 -甚至是看似無害的 QR code。
OPSWAT CDR™ 技術透過拆解並重建檔案來移除任何有害元件,在確保安全性的同時維持檔案的可用性。這項技術極為有效,已針對超過 1,000 個檔案進行驗證,以抵禦偽造及複雜的攻擊。此外,Deep CDR™ 技術可檢查並保護超過 170 種檔案類型,大幅降低零日攻擊及其他進階威脅的風險。
即時沙箱將檔與其他系統資源隔離開來,以便可以安全地檢查它們是否存在惡意行為。這項技術對於檢測未知惡意軟體特別有效。
OPSWAT 即時自適應沙箱 運行速度比傳統沙箱快 10 倍,資源效率比其他沙箱快 100 倍。
實踐戰略性的電子郵件安全
為了有效應對網路釣魚即服務(PhaaS)帶來的威脅,金融機構必須加強執行強大的電子郵件安全策略:
- 全面的電子郵件風險評估: 執行定期評估,以識別現有網路安全基礎設施中的漏洞和差距。
- 強化版Email Gateway Security : 透過多層次安全防護(包含即時反釣魚、Multiscanning 、Deep CDR™ 技術以及即時Sandbox ),強化本地端與雲端(包含 Microsoft 365)的電子郵件閘道,以防止釣魚郵件進入網路。
- 持續安全更新: 定期更新安全協議和定義,以適應新的網路釣魚技術和不斷演變的威脅。
隨著網路釣魚即服務的不斷發展,使用越來越高深的詐騙技術(如 quishing),金融機構必須加強其電子郵件安全實踐。
通過了解網路釣魚即服務的複雜性,並實施尖端的防禦技術,金融機構可以降低風險,並防範不斷變化的電子郵件網路威脅。
加強電子郵件安全不僅是技術上的必要條件,還是在數位時代維護信任和完整性的關鍵策略。
後續步驟
- 阻止網路釣魚 MetaDefender Email Security
- 評估您的電子郵件安全性
- 嘗試 OPSWAT MetaDefender Email Security
- 瞭解 QR 碼網路釣魚 (quishing)
