檔案類型偵測
透過OPSWAT的 AI 增強型檔案類型偵測功能,防止遭偽造或偽裝的檔案。確保
能超越檔案副檔名與標頭的限制,進行精準且安全的分類。
- 精確檢測
- 防止欺騙
- 更快的分流
99%+ 準確度
在幾毫秒內偵測偽造檔案
類型
AI 增強型
內嵌執行
,不會造成
效能損失
涵蓋
上傳、電子郵件、
傳輸、儲存
檔案工作流程
檔案類型偵測為何重要
攻擊者偽裝檔案以繞過防禦。傳統的驗證會遺漏這些威脅,讓組織暴露在外。
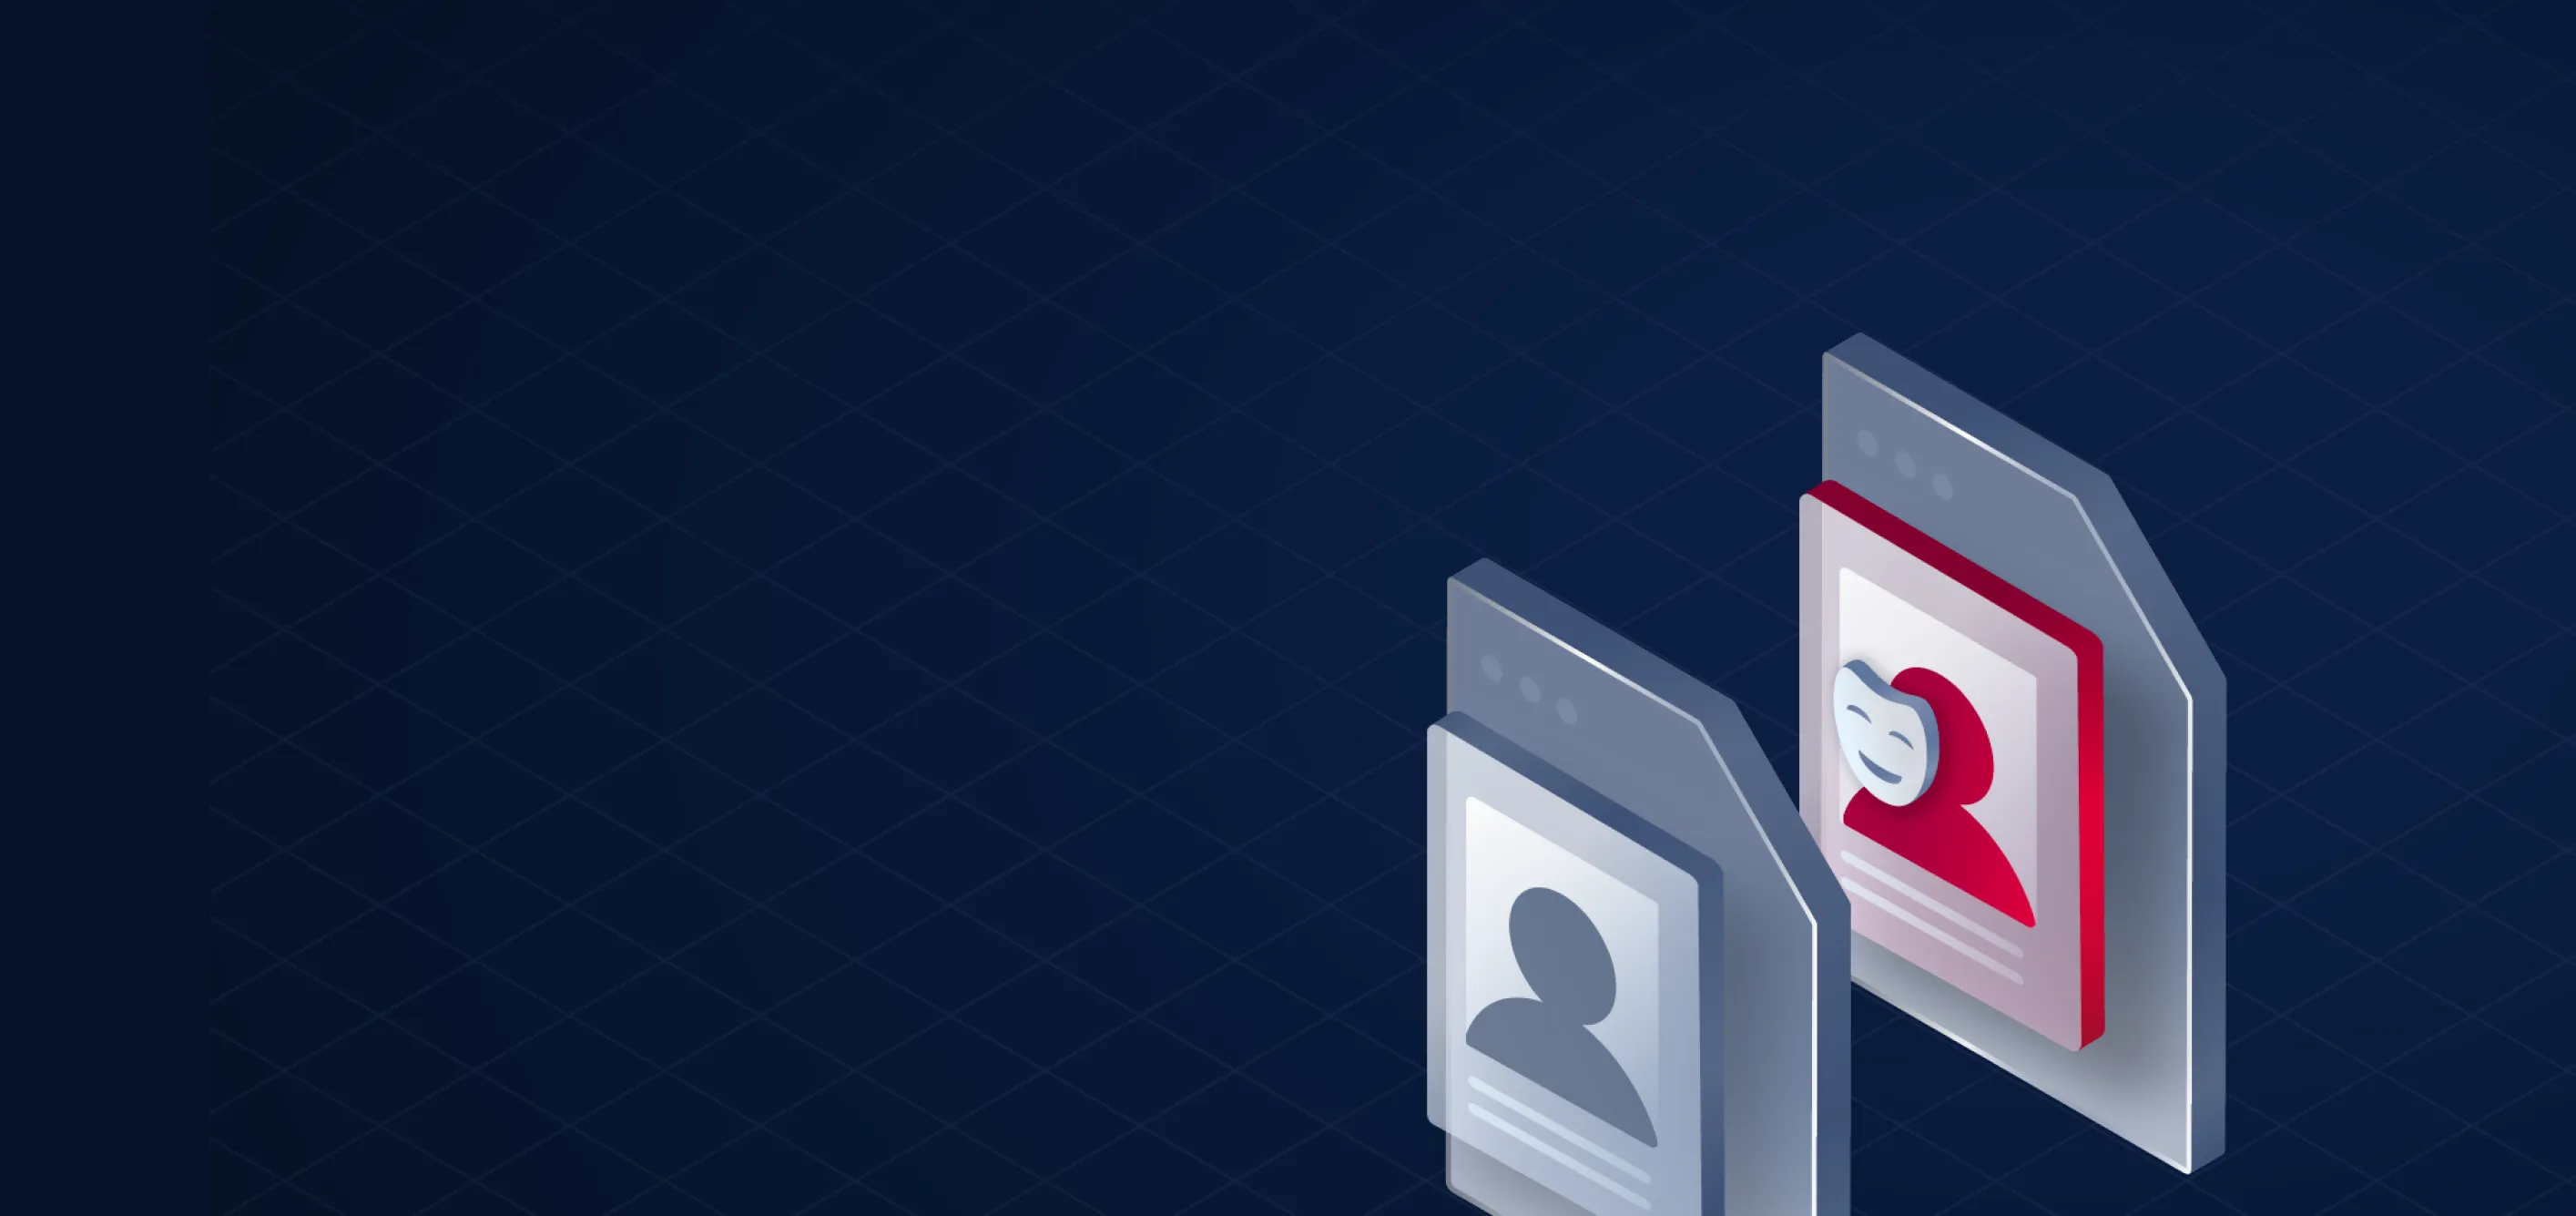
偽造檔案類型
攻擊者偽裝檔案以繞過防禦。傳統的驗證會遺漏這些威脅,讓組織暴露在外。
遺漏的威脅
僅靠驗證可能無法偵測到隱藏的可執行檔或嵌入式腳本,導致資安團隊對危險的有效載荷視而不見。
低效率的工作流程
誤報與分類不完整不僅會拖慢掃描速度、使分析人員不堪重負,還會增加營運成本。
- 偽造檔案類型
偽造檔案類型
攻擊者偽裝檔案以繞過防禦。傳統的驗證會遺漏這些威脅,讓組織暴露在外。
- 遺漏的威脅
遺漏的威脅
僅靠驗證可能無法偵測到隱藏的可執行檔或嵌入式腳本,導致資安團隊對危險的有效載荷視而不見。
- 低效率的工作流程
低效率的工作流程
誤報與分類不完整不僅會拖慢掃描速度、使分析人員不堪重負,還會增加營運成本。
OPSWAT 如何阻止檔案偽造
AI 增強偵測可分析結構和內容,以辨識檔案的真正類型,消除傳統驗證留下的漏洞。
內容感知偵測
超越擴展範圍,檢查結構和位元組,確保準確分類。
AI 增強精確度
機器學習可減少誤判,並改善對攻擊者經常偽裝的邊緣檔案的偵測。

無縫執行
在上傳、電子郵件或傳輸點進行線上部署,不會減慢使用者的工作流程。
檔案類型偵測如何運作
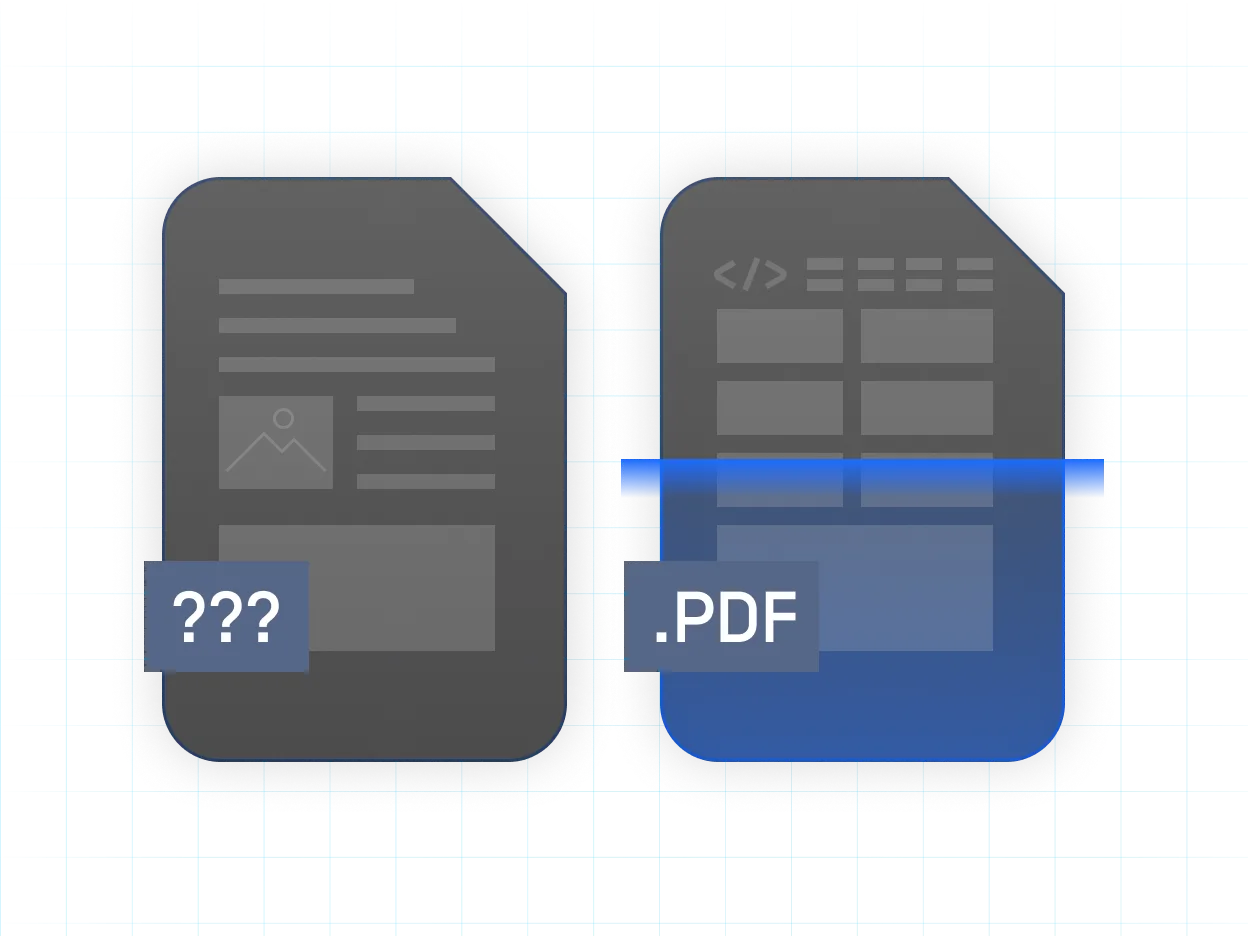
多層次的引擎結合了人工智能與經過驗證的解析和簽章檢查,提供精確的真實類型結果。
Core 優點
真正的檔案類型偵測
透過識別檔案的真正格式 - 不只是副檔名 - 防止偽造、錯誤標籤或內嵌威脅溜過。
減少誤報
AI 增強的精確度可將不必要的隔離降至最低,提高 SOC 團隊和下游安全工具的效率。
合規支援
信心十足地執行政策,確保只有經過核准的檔案類型才能進入受監管的環境,並符合稽核要求。
行動中的檔案類型偵測
檔案類型分析是確保檔案安全、識別真實檔案類型、偵測不符情況以及執行政策的关键第一步,因此每個檔案在進入網路之前,都會被導向至正確的安全檢查流程。
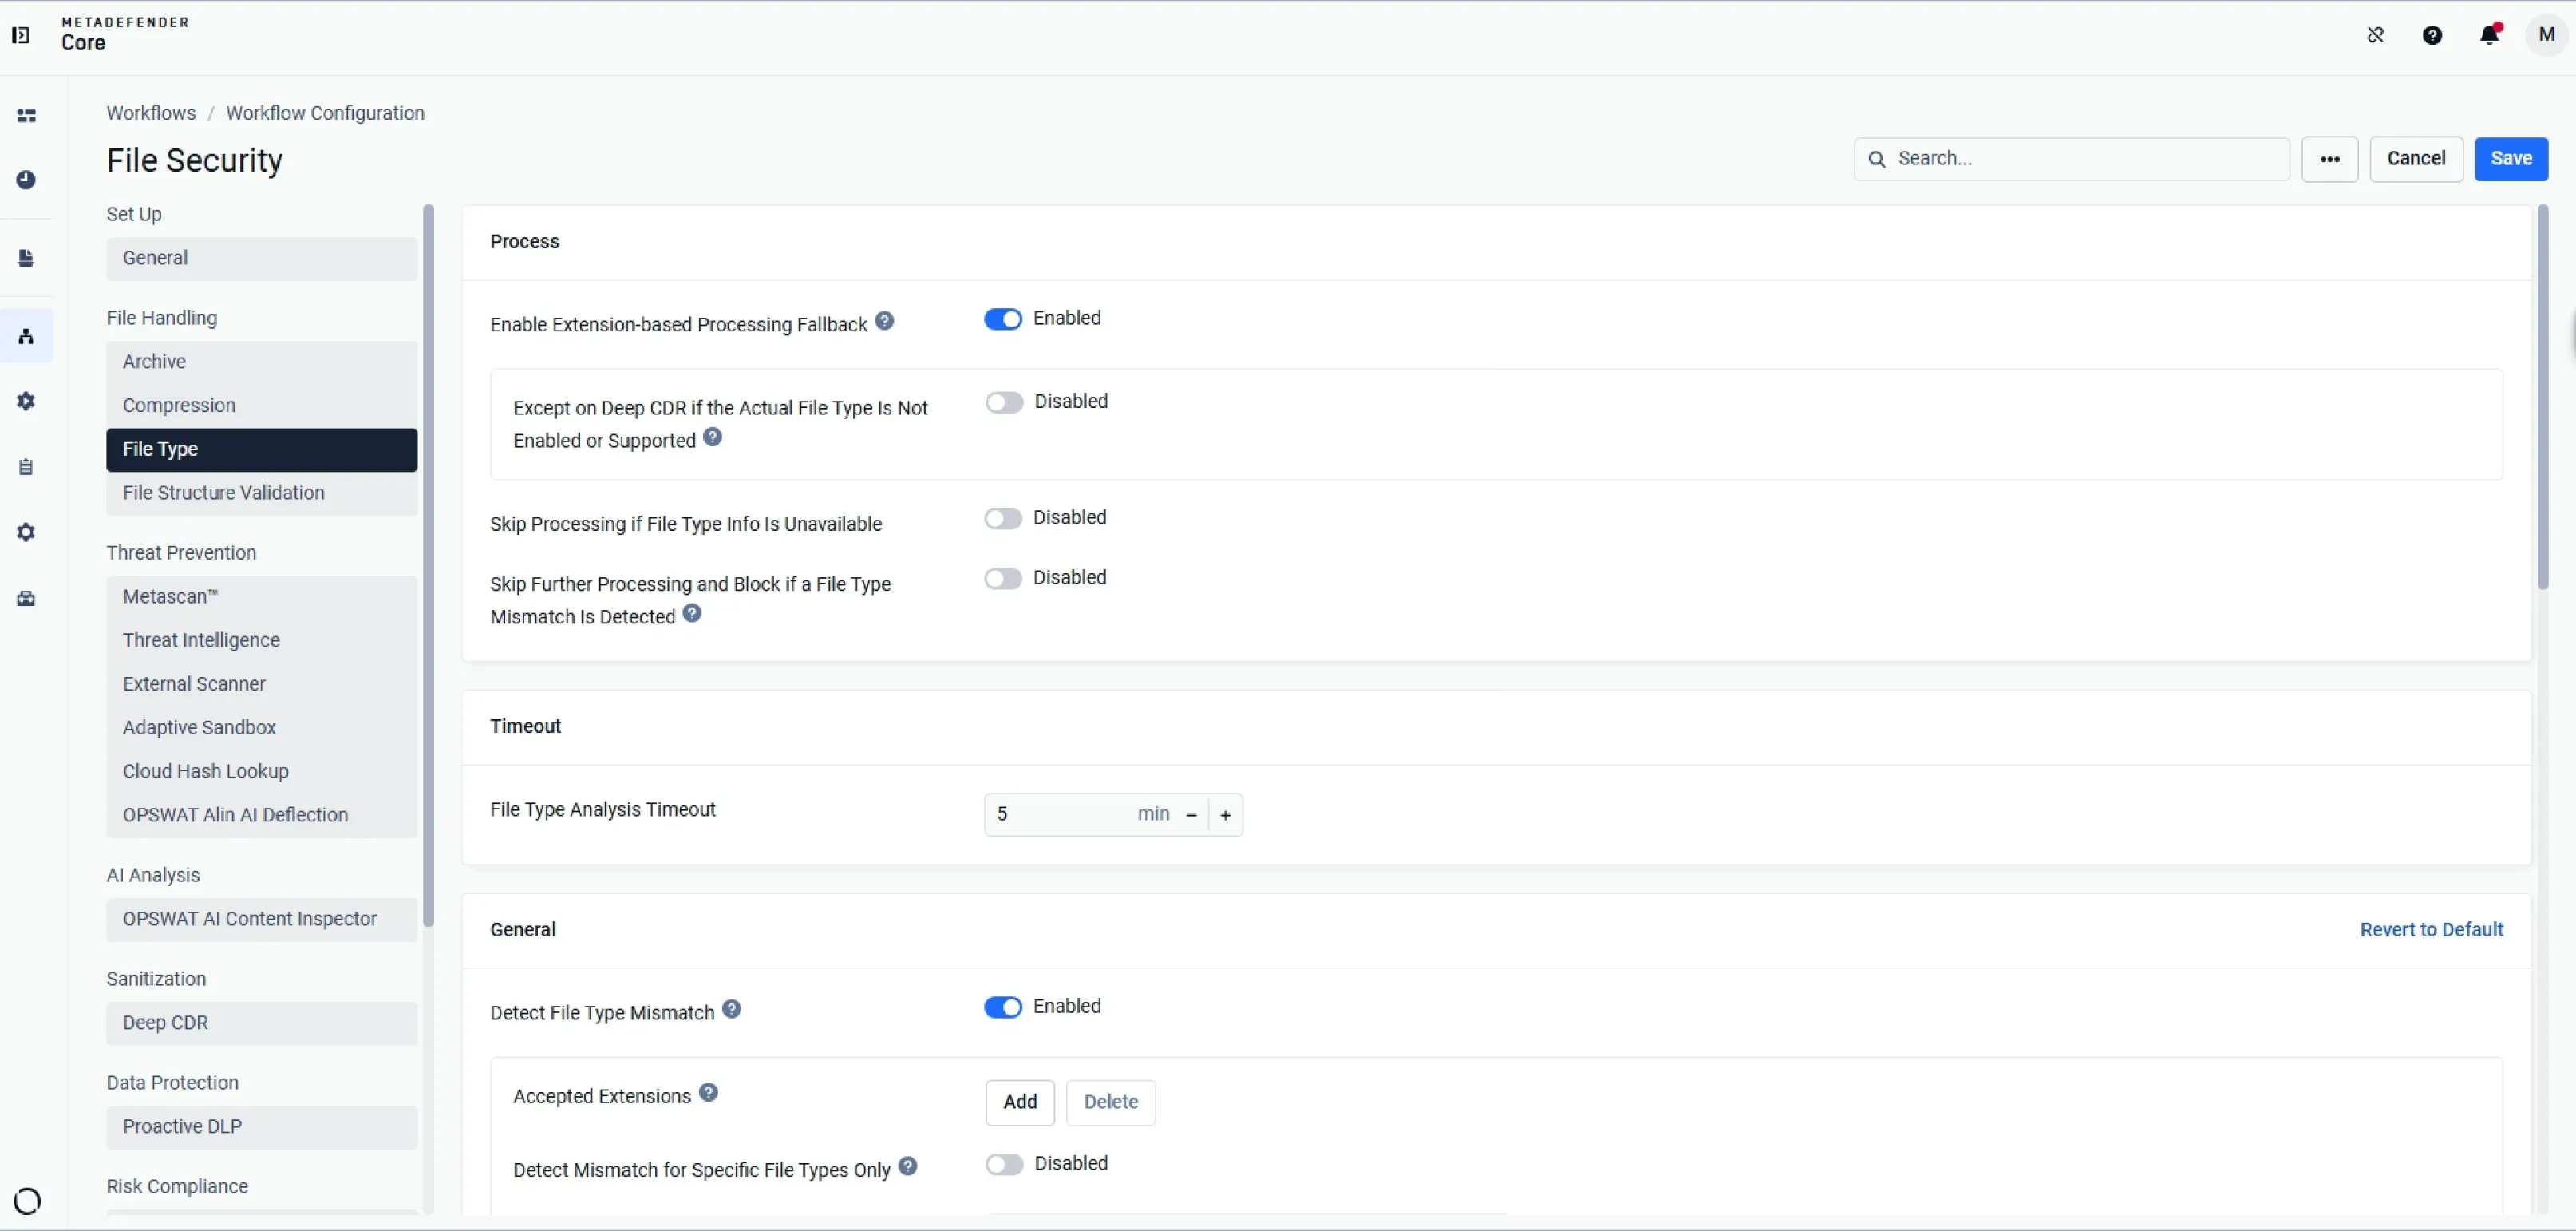
在檔案處理工作流程的最初步驟中,會識別上傳檔案的真實檔案類型。
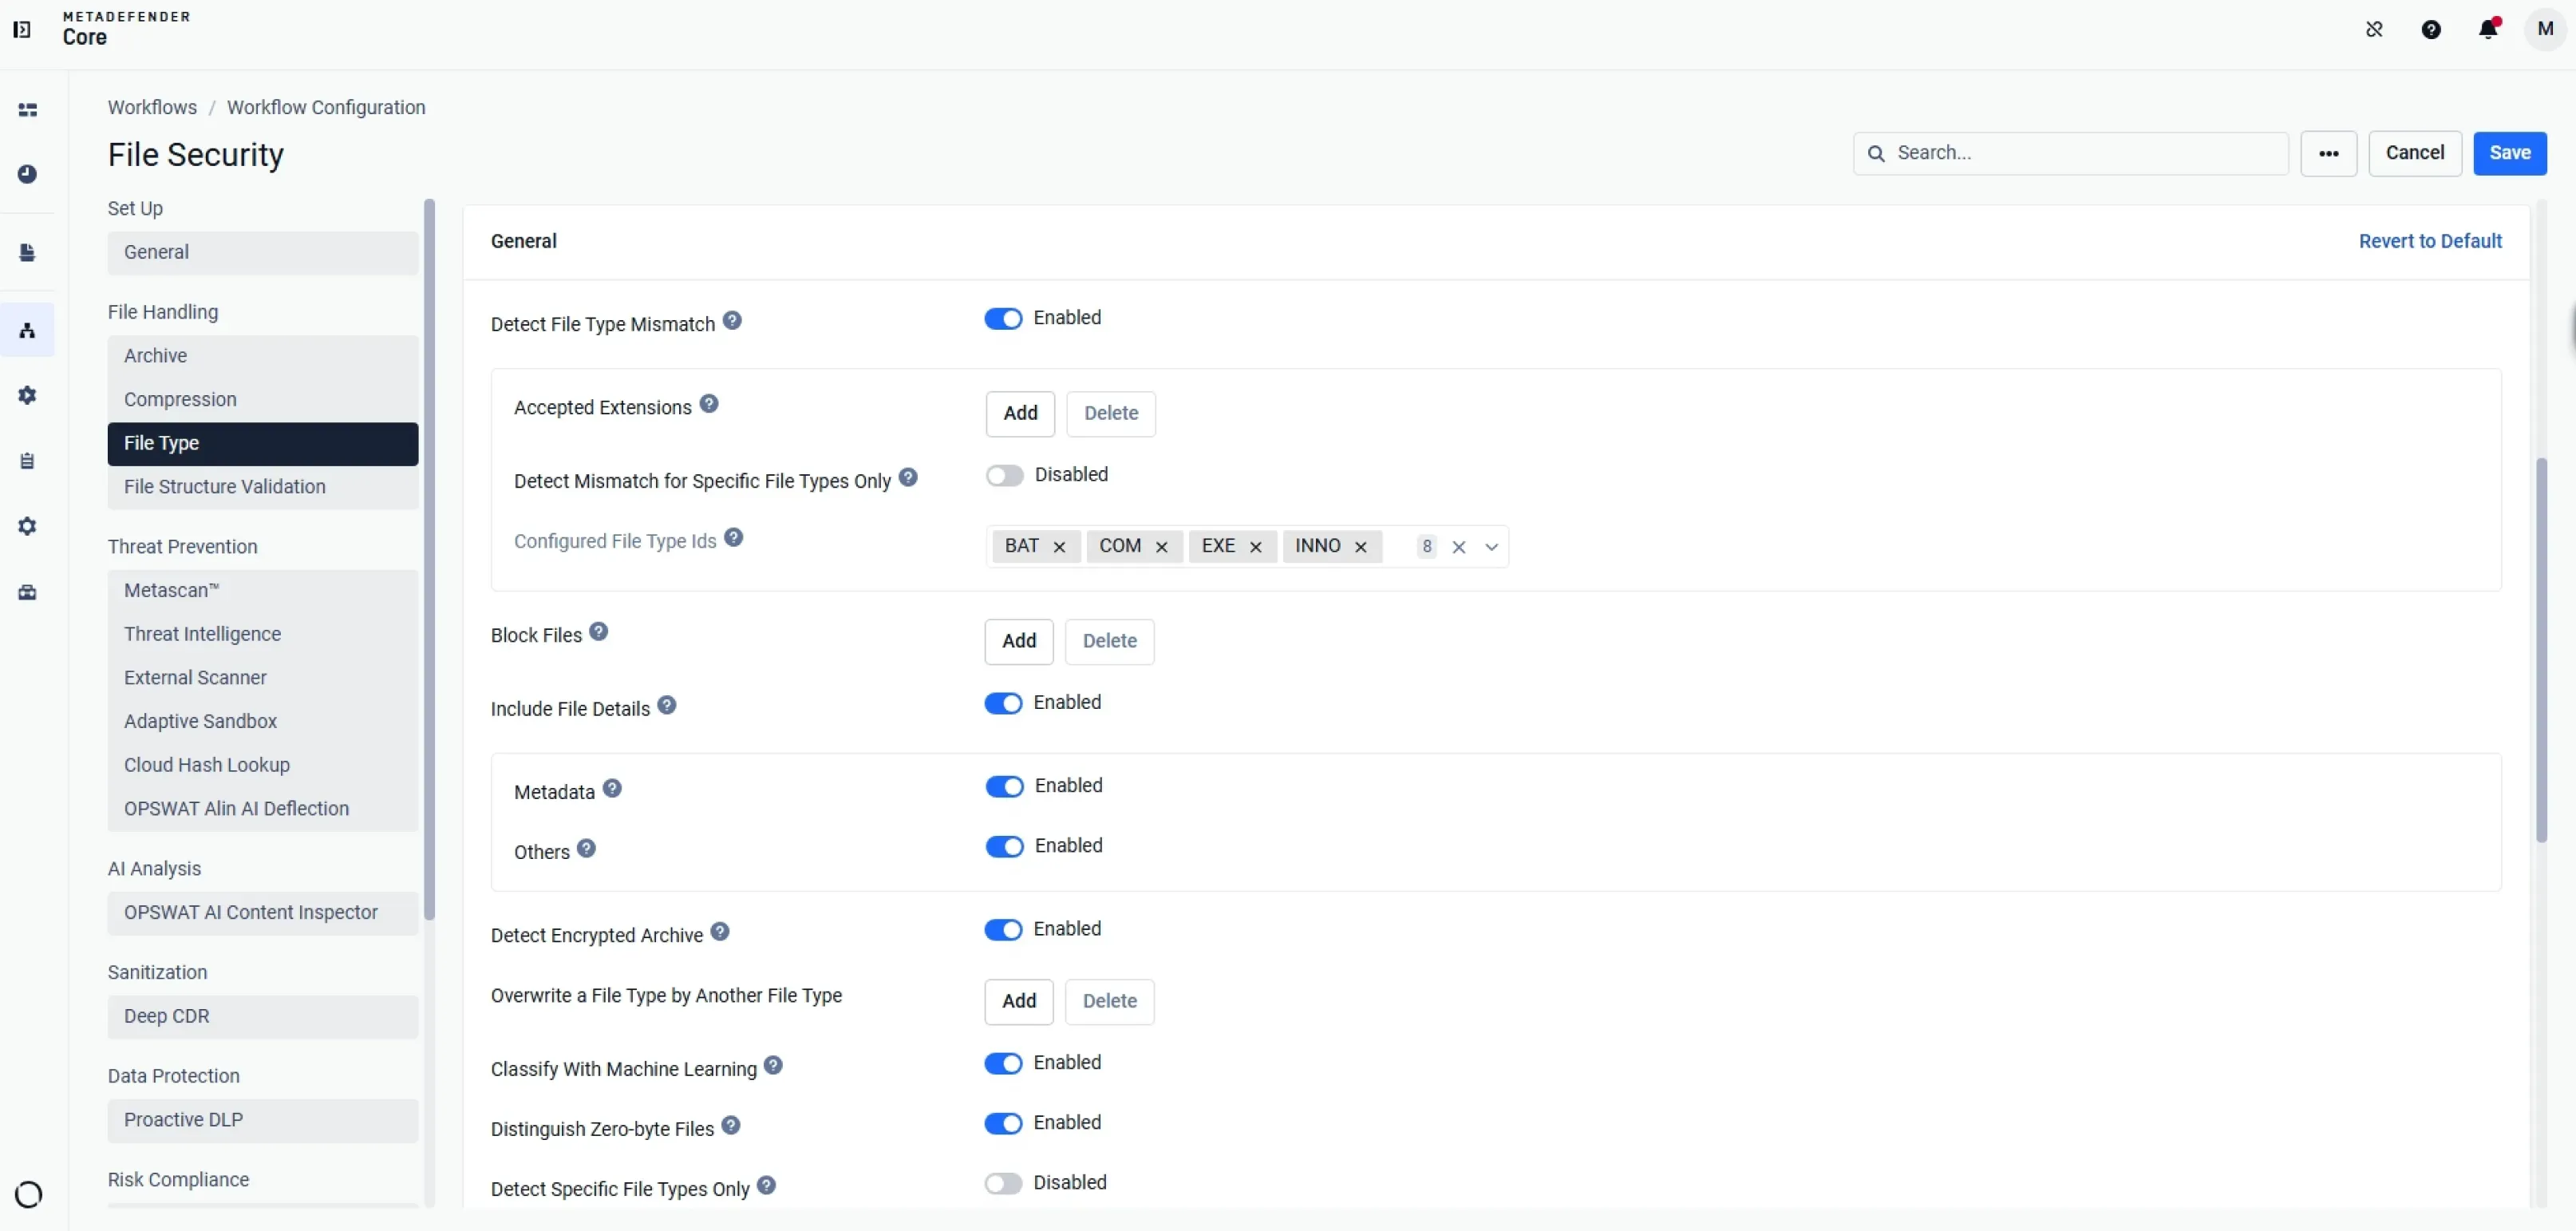
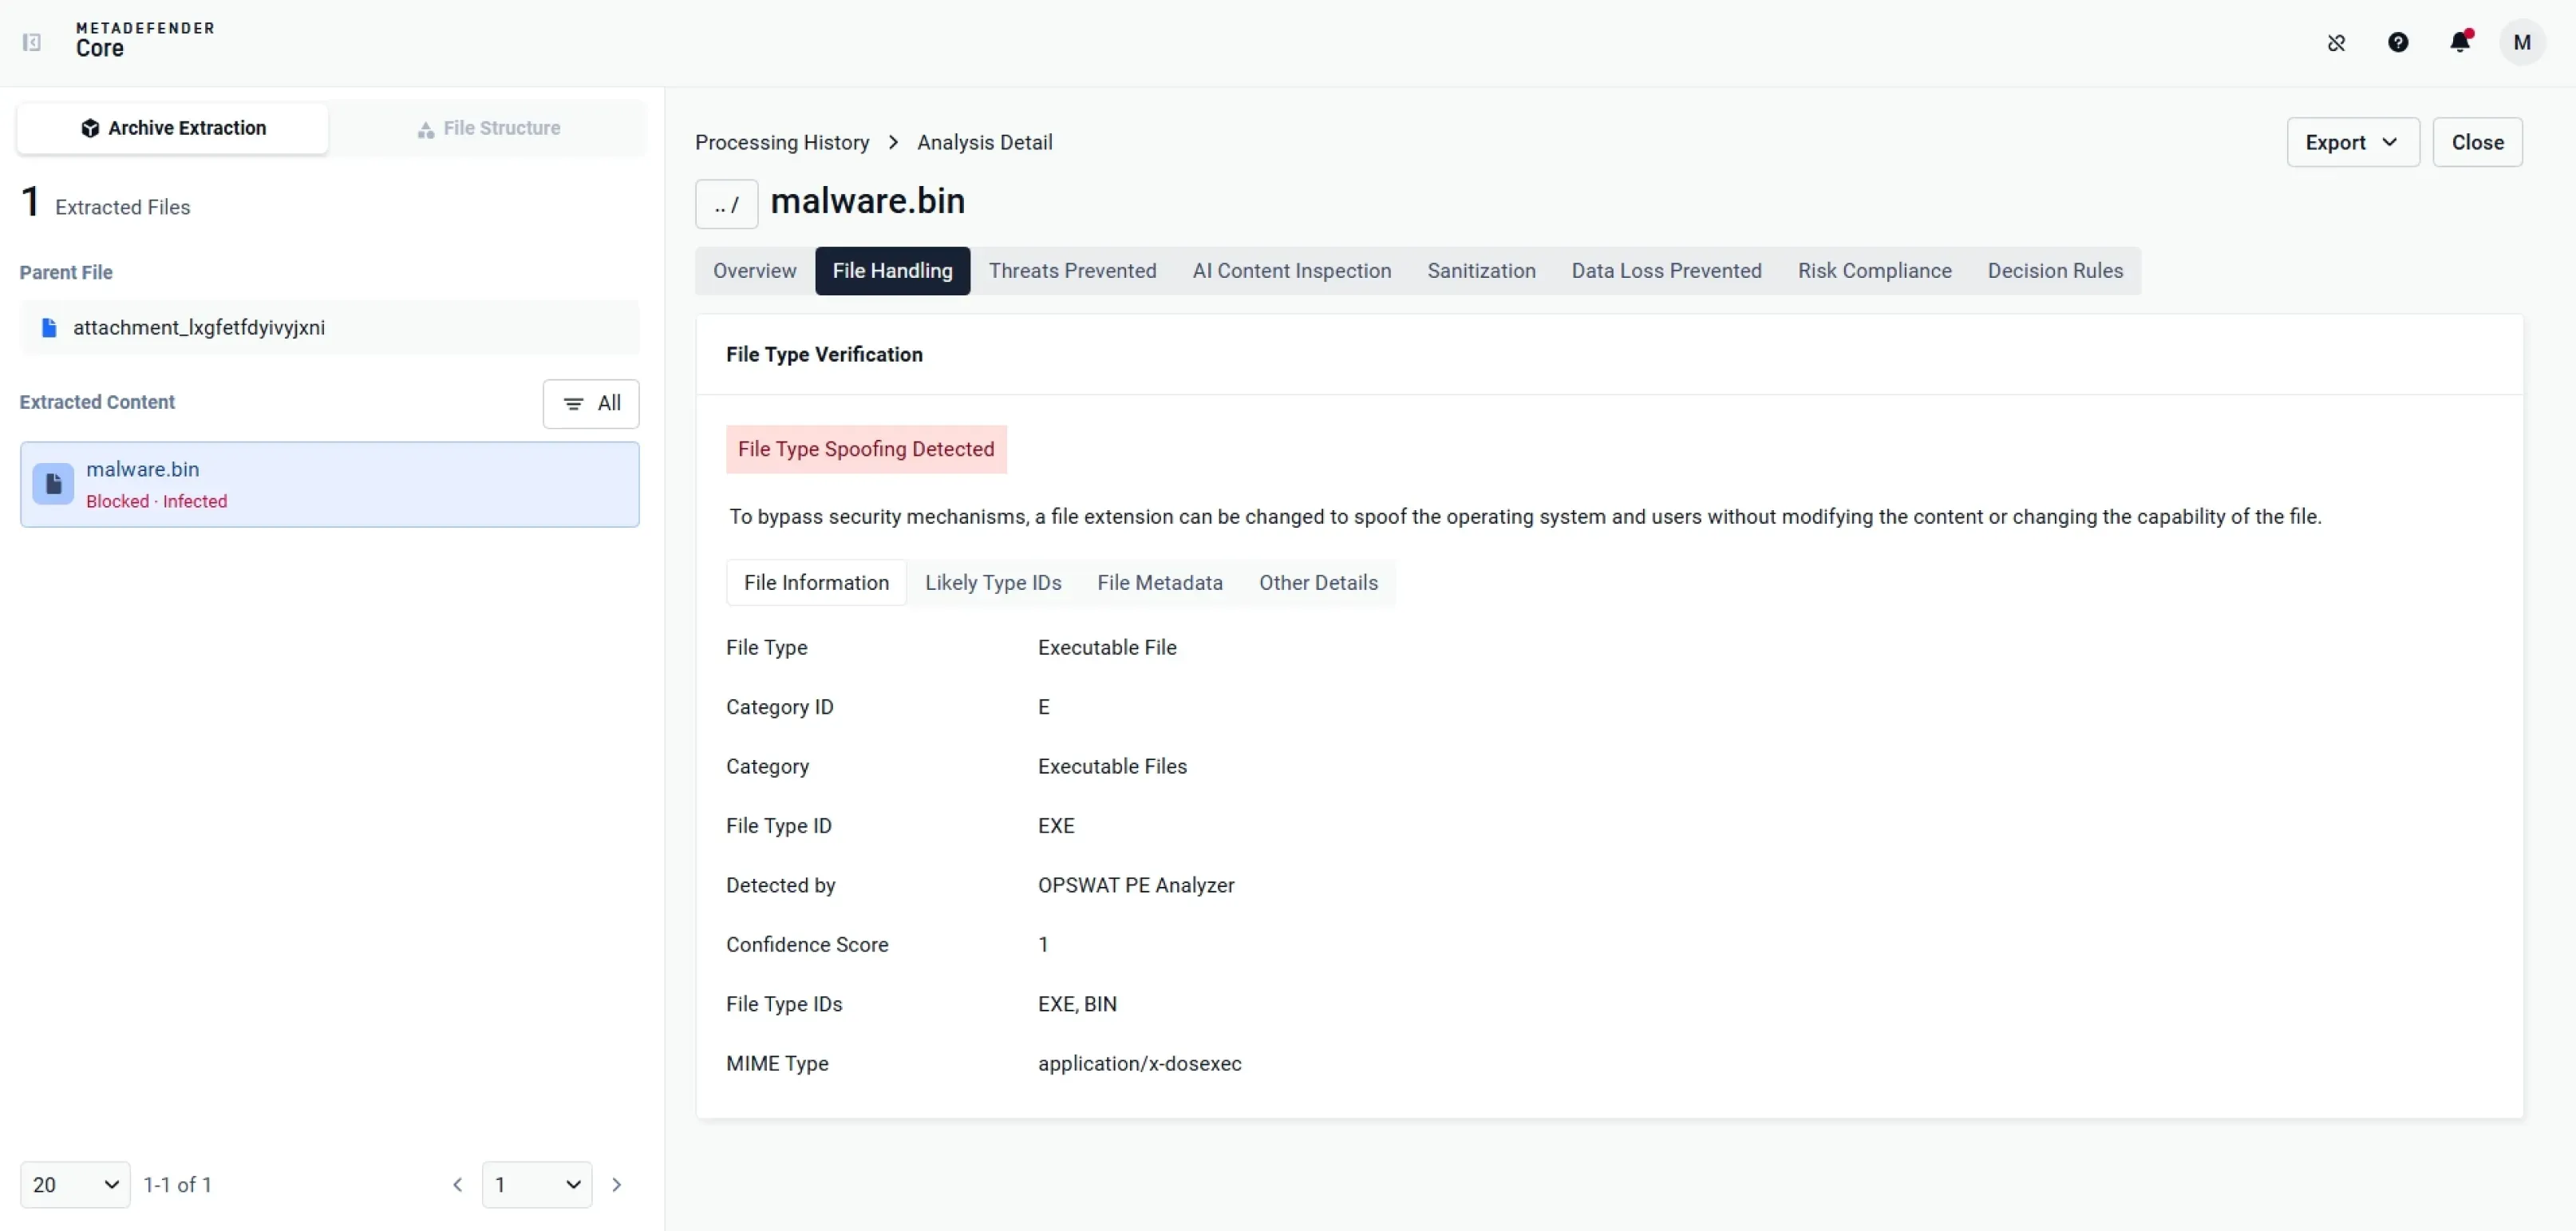
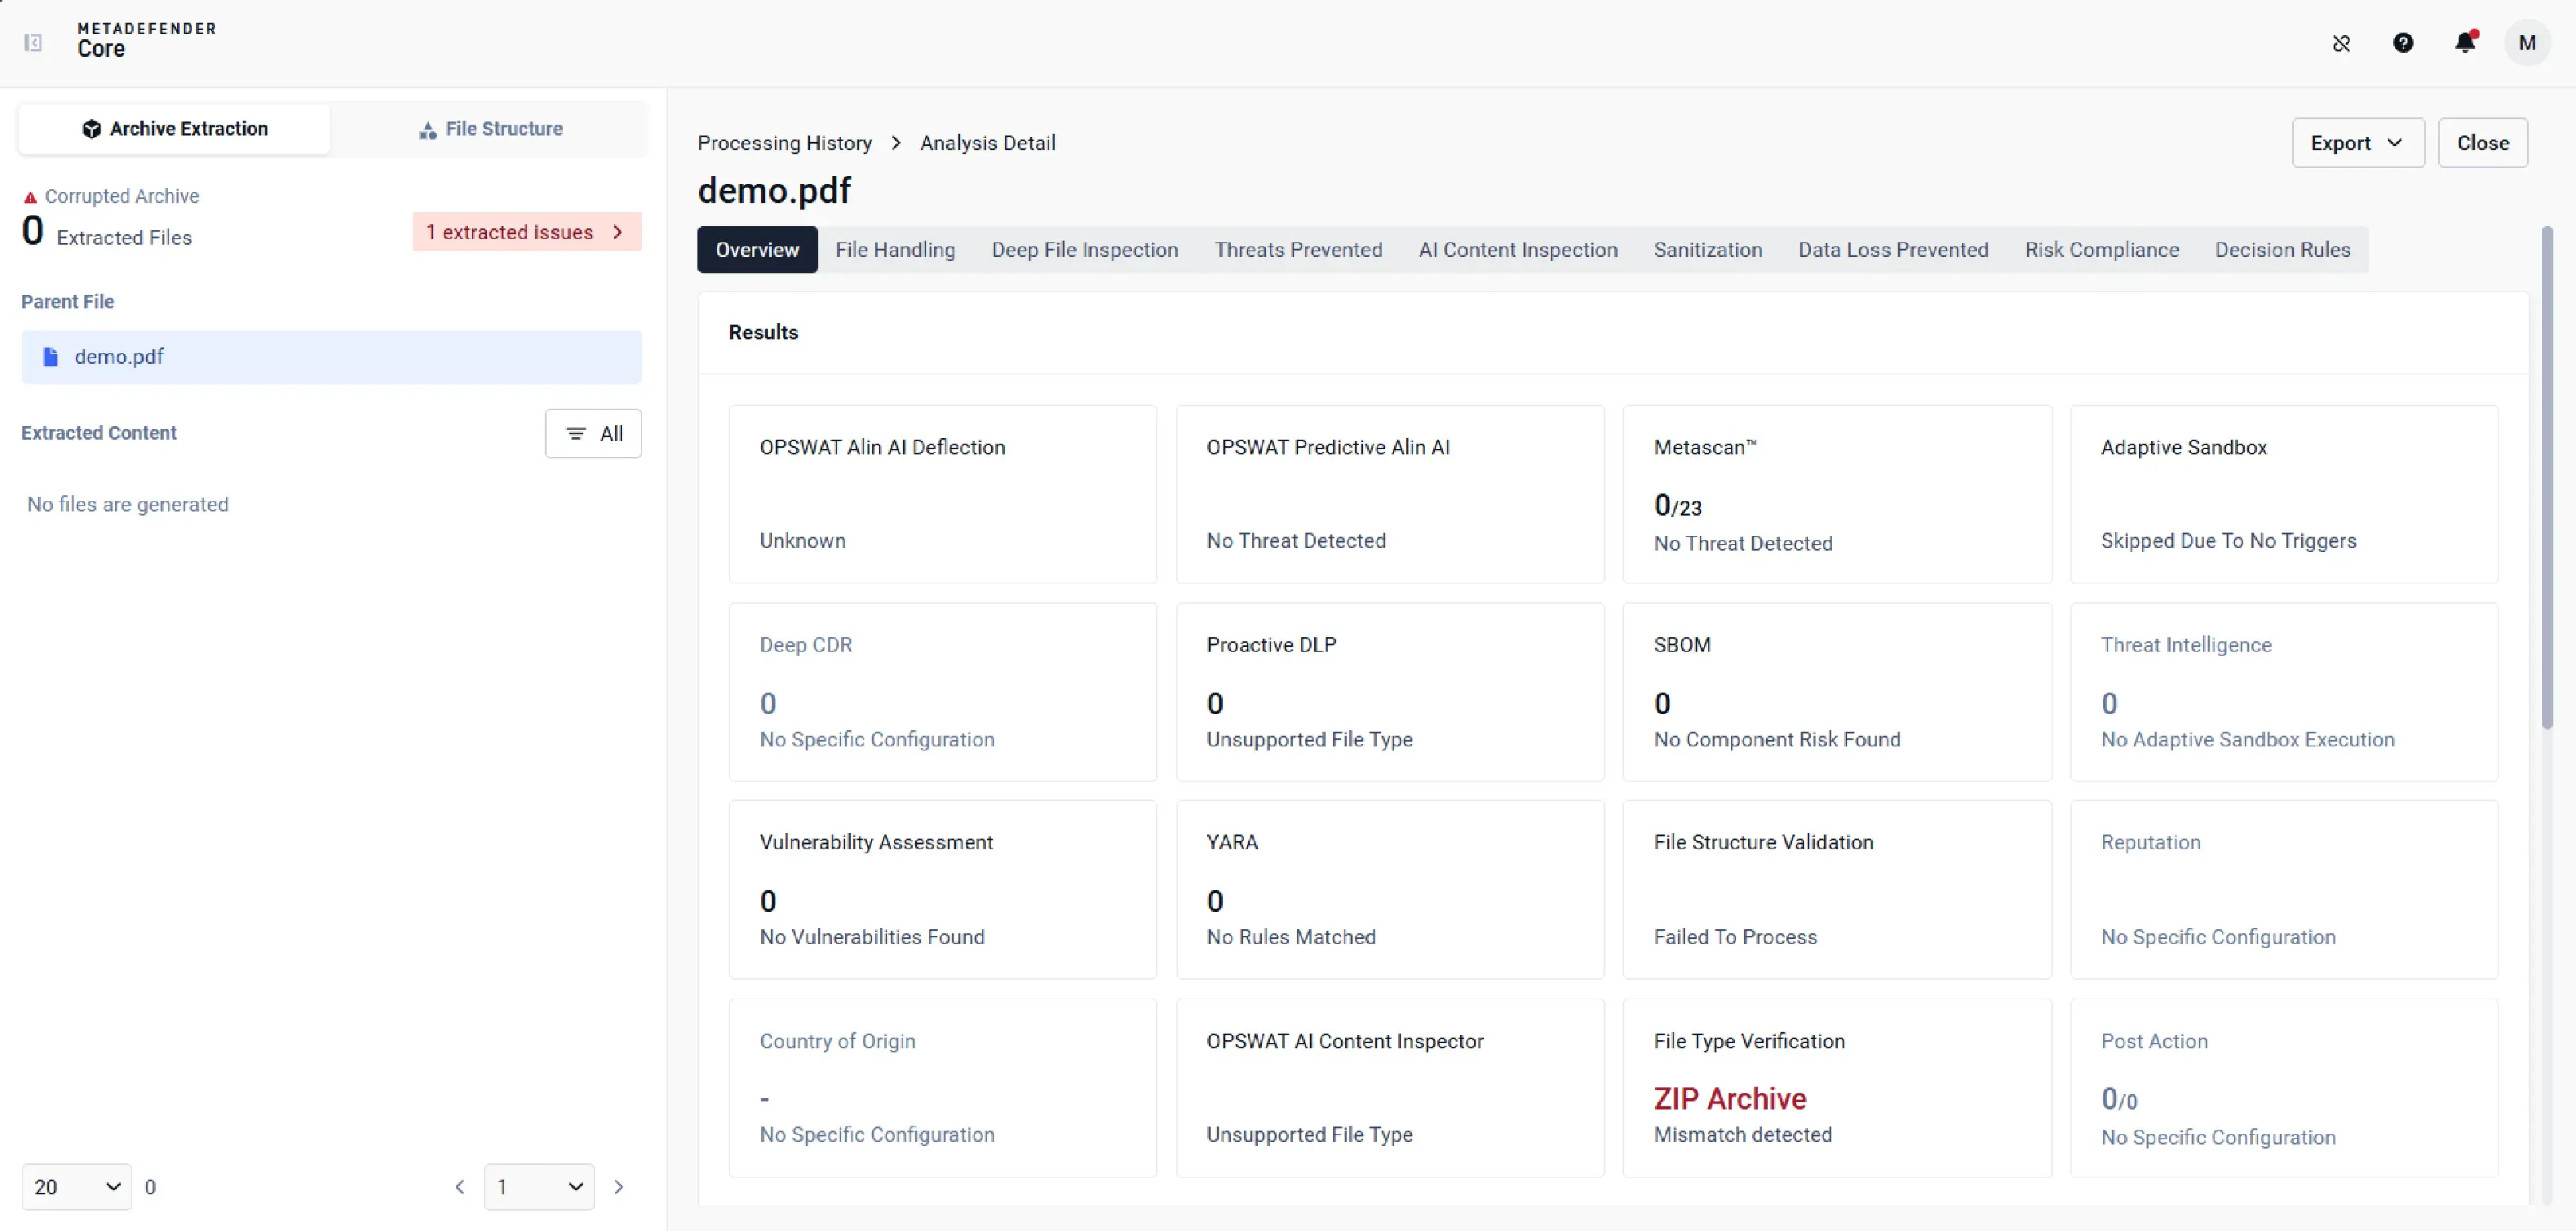
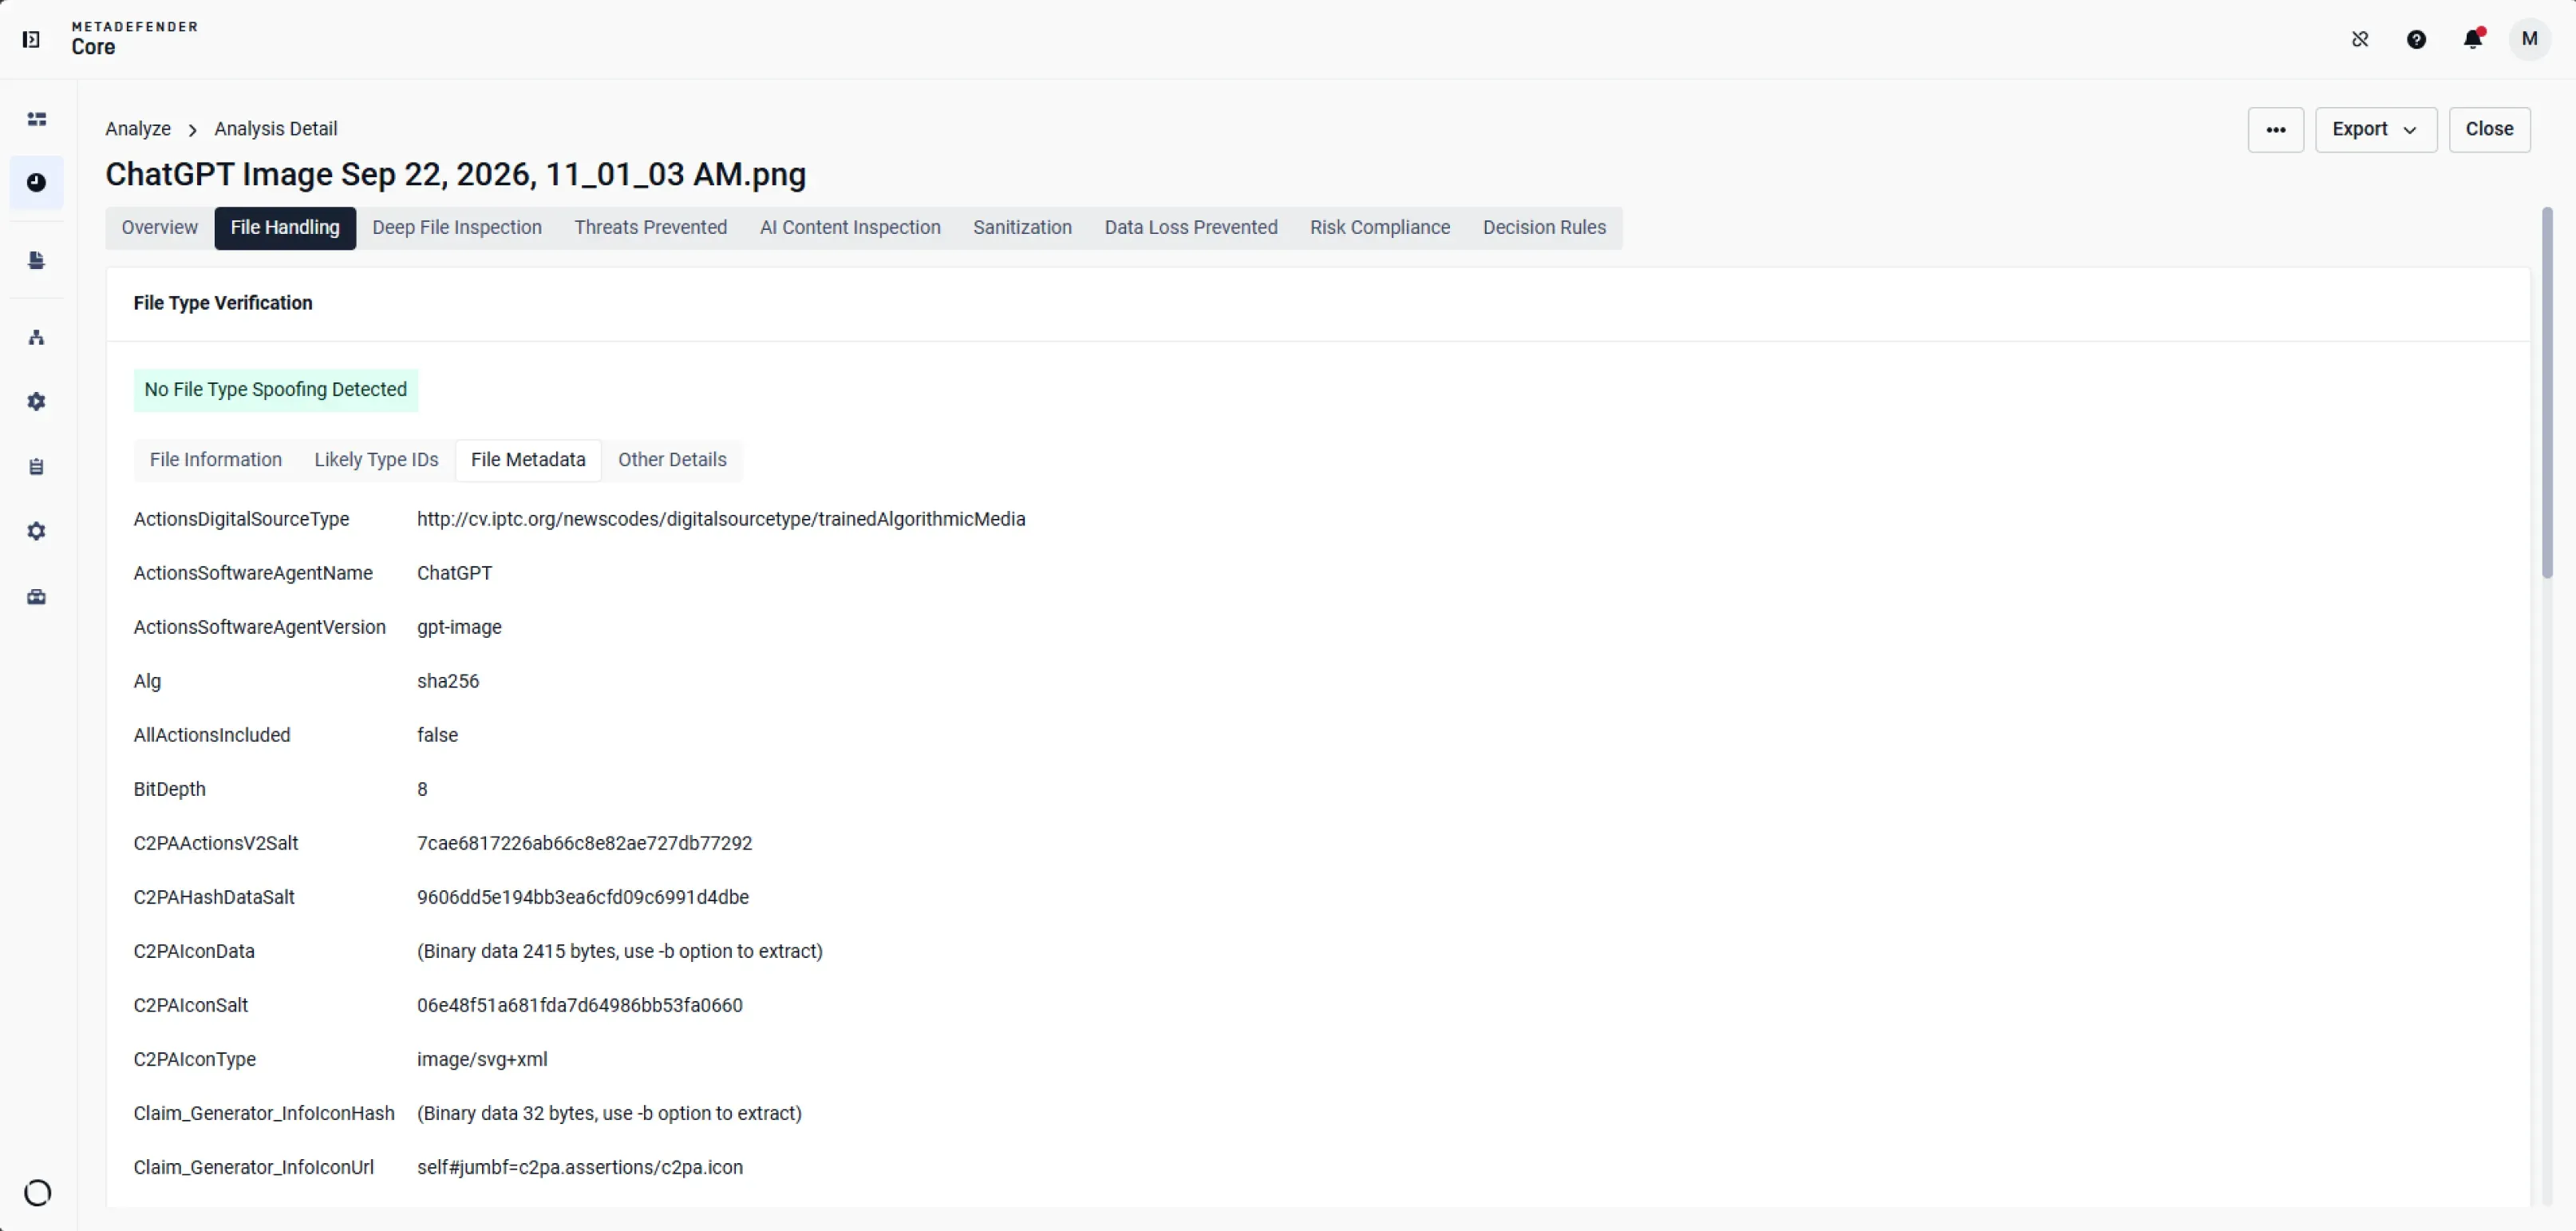
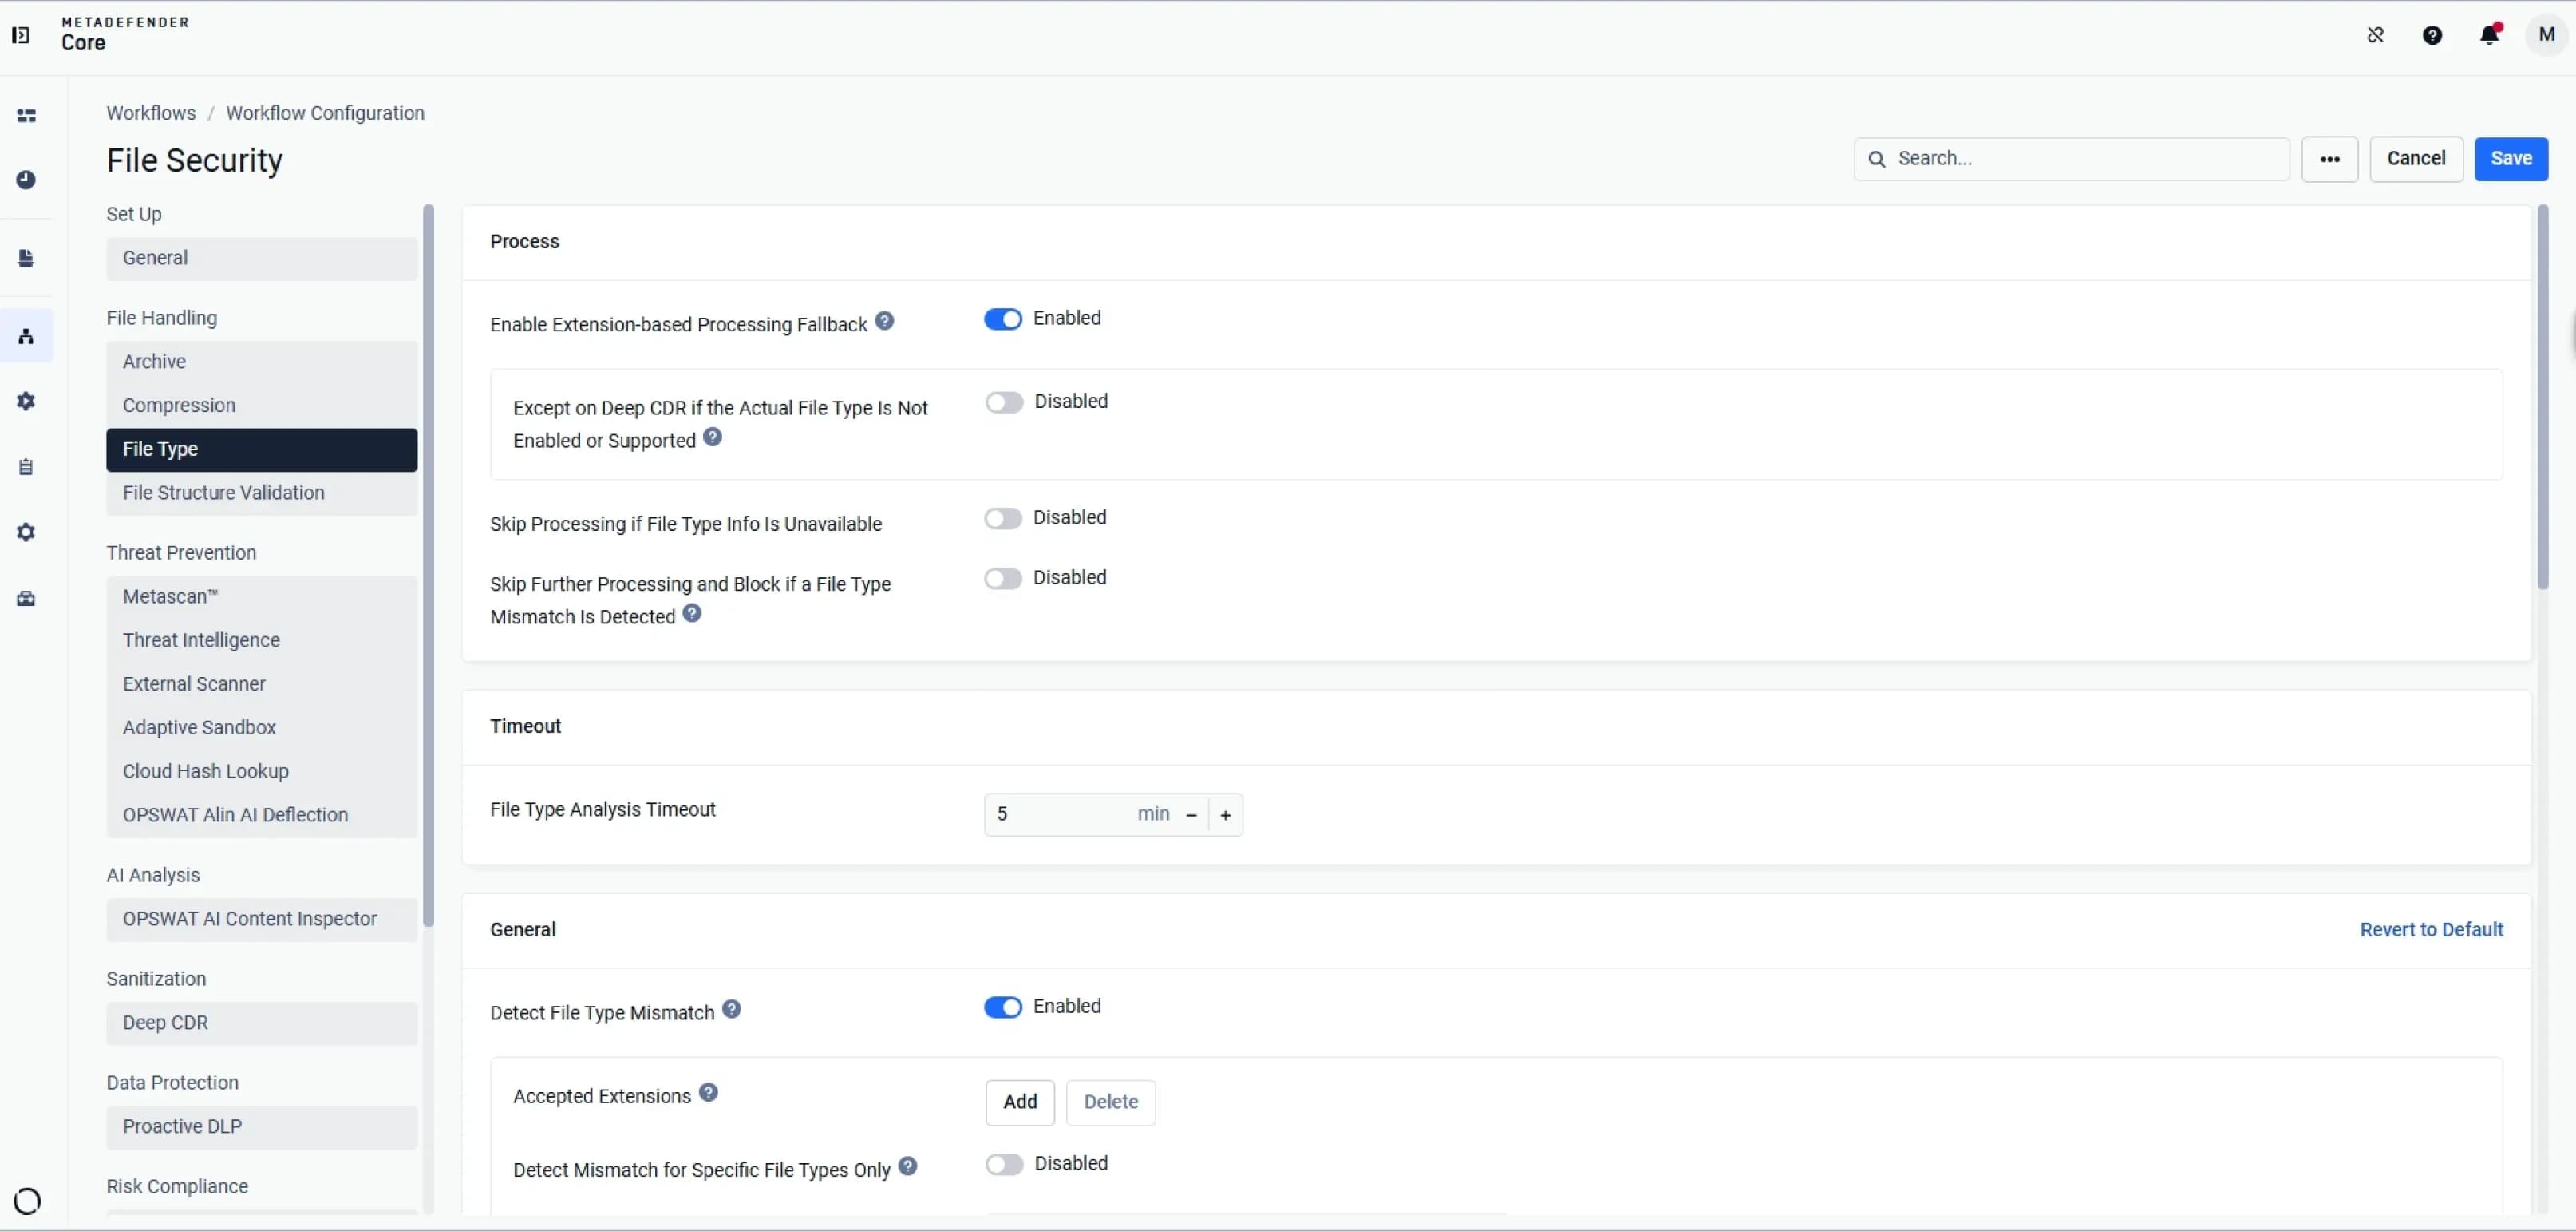 檔案類型偵測
在檔案處理工作流程的最初步驟中,會識別上傳檔案的真實檔案類型。
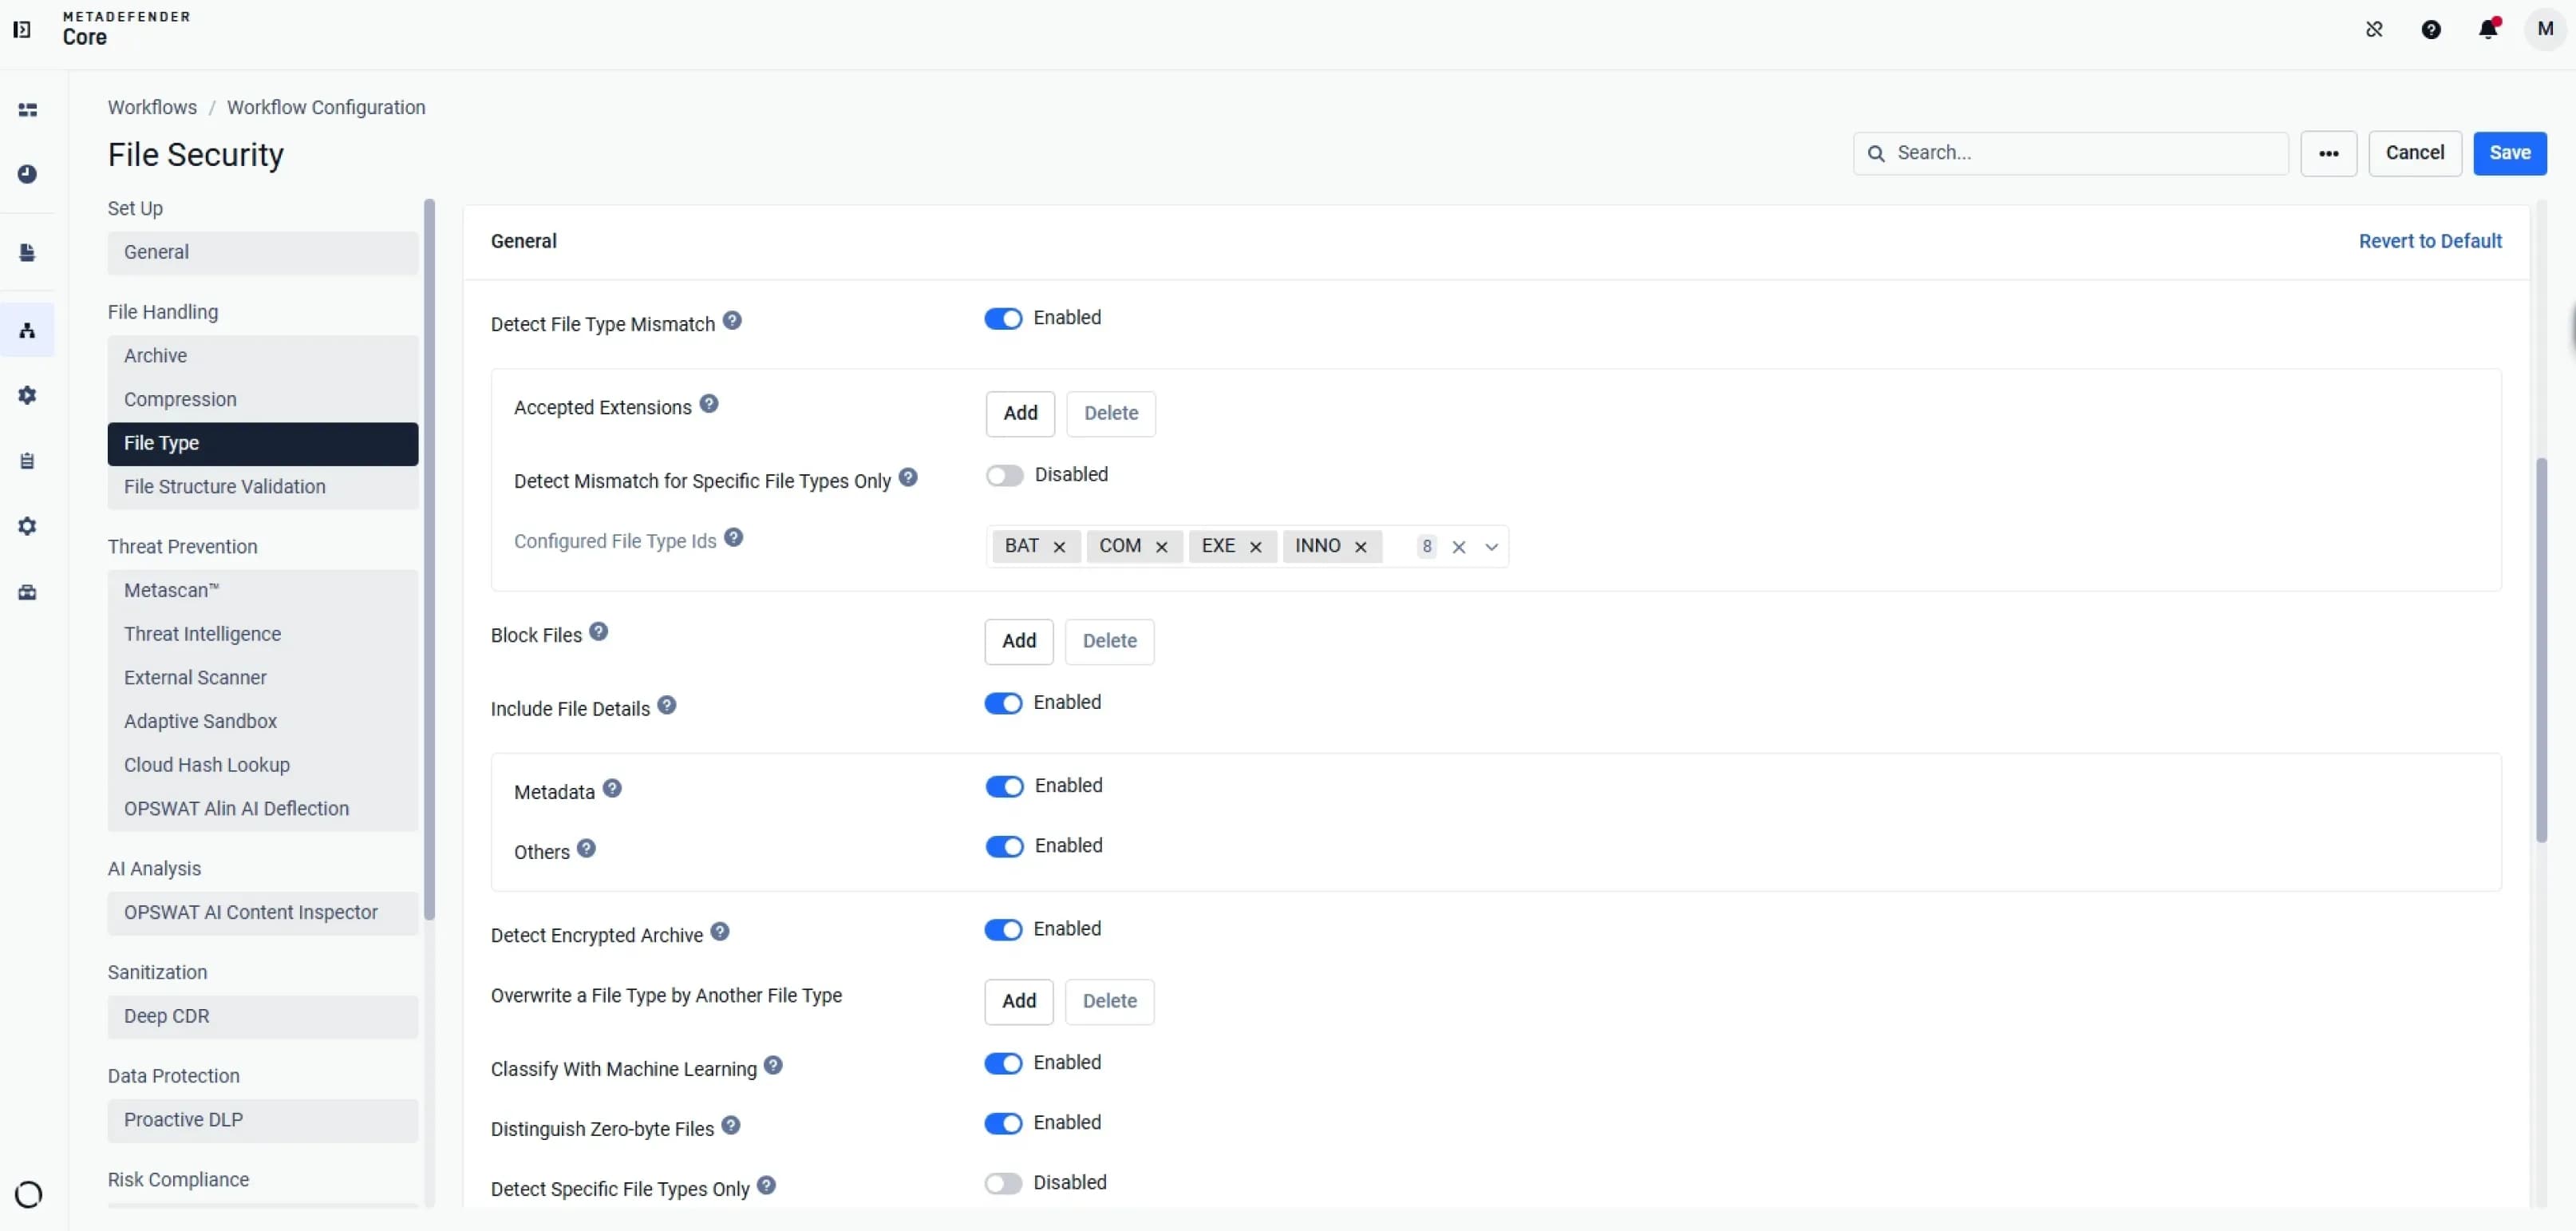 檔案類型偵測
可偵測檔案類型不符、加密壓縮檔,並透過OPSWAT 機器學習模型啟用基於文字的分類功能。
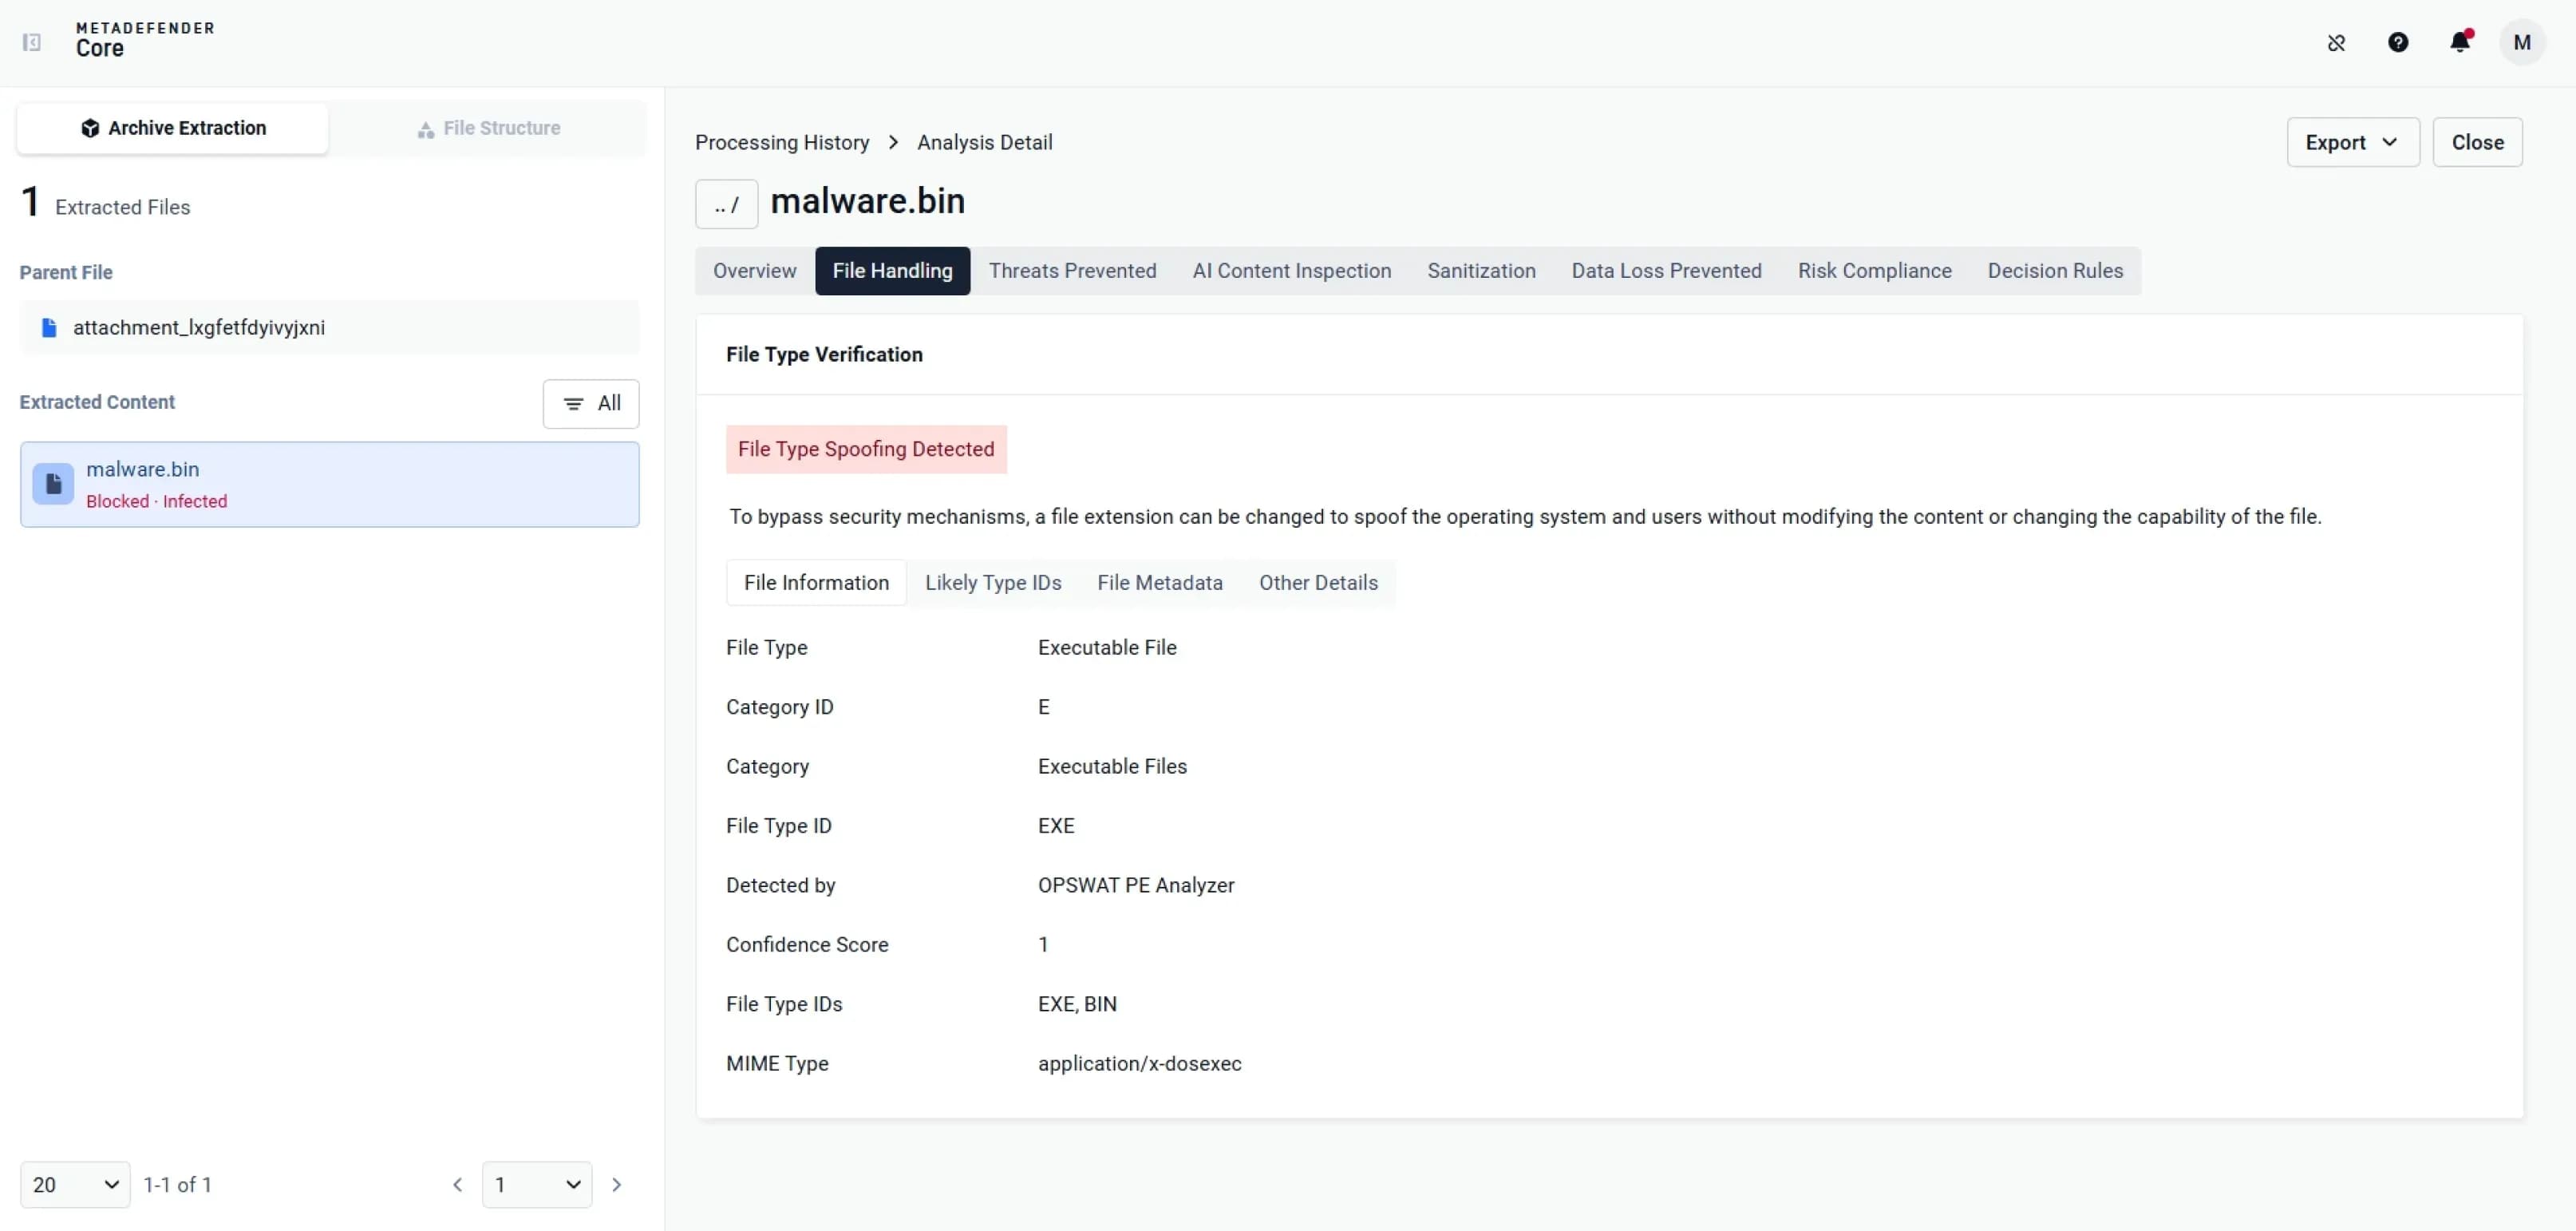 檔案類型偵測
可偵測檔案類型偽造,並提供包含檔案類型、類別及 MIME 類型在內的詳細檔案資訊。
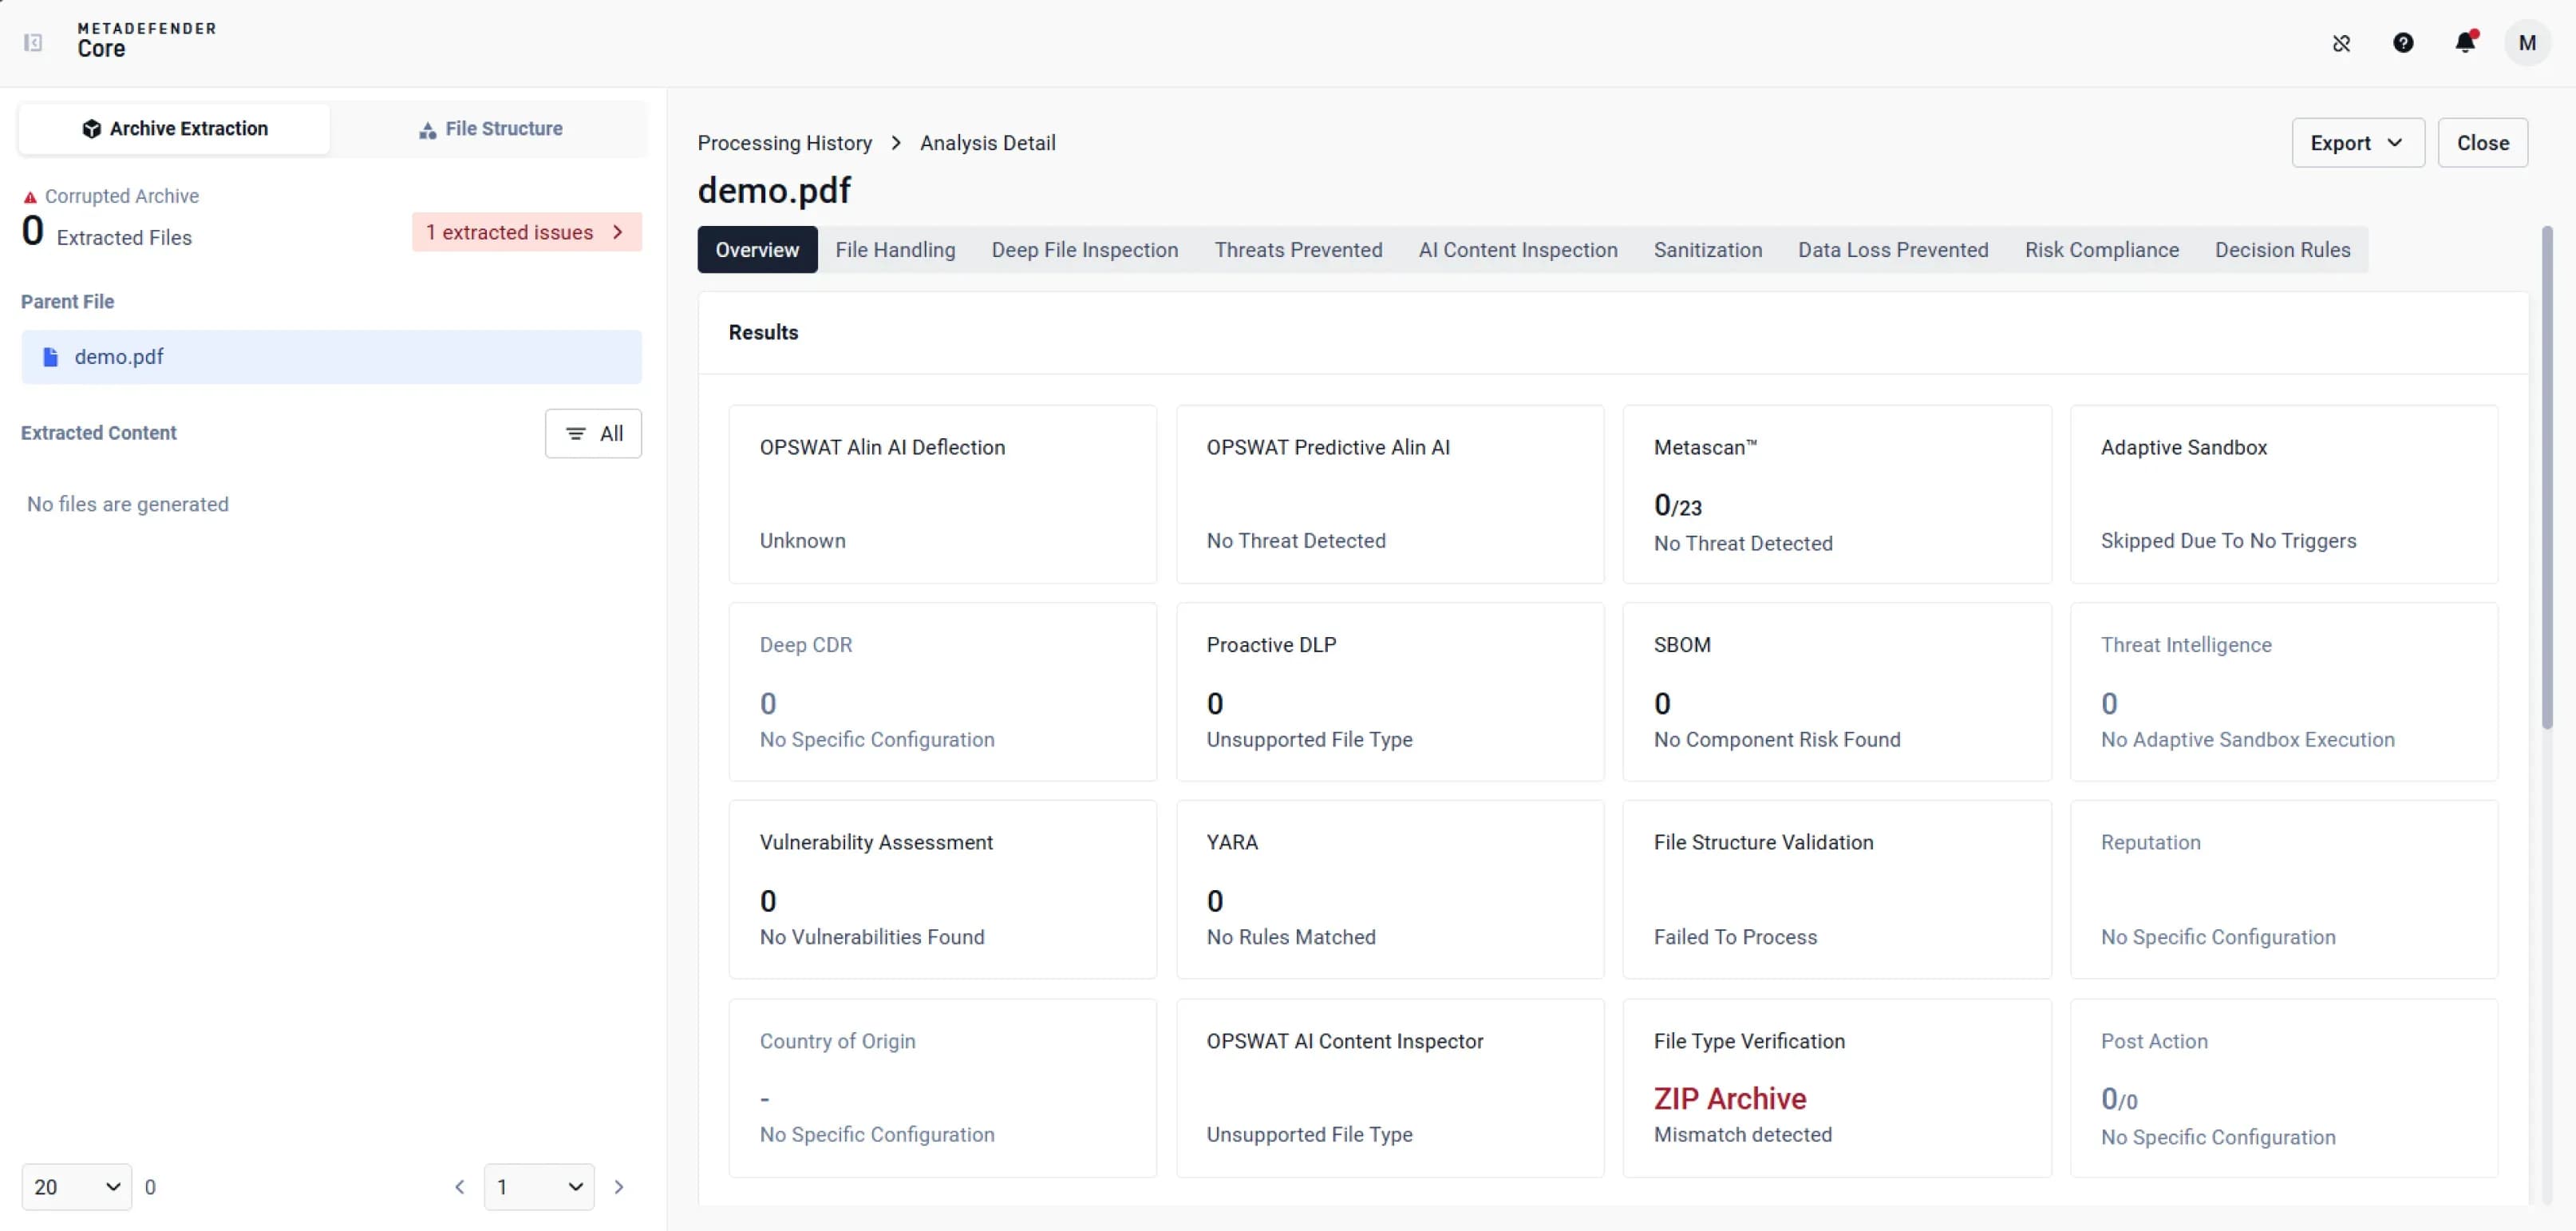 檔案類型偵測
偵測並分析檔案,即使檔案被誤導性的副檔名偽裝,也能揭露其真正類型。
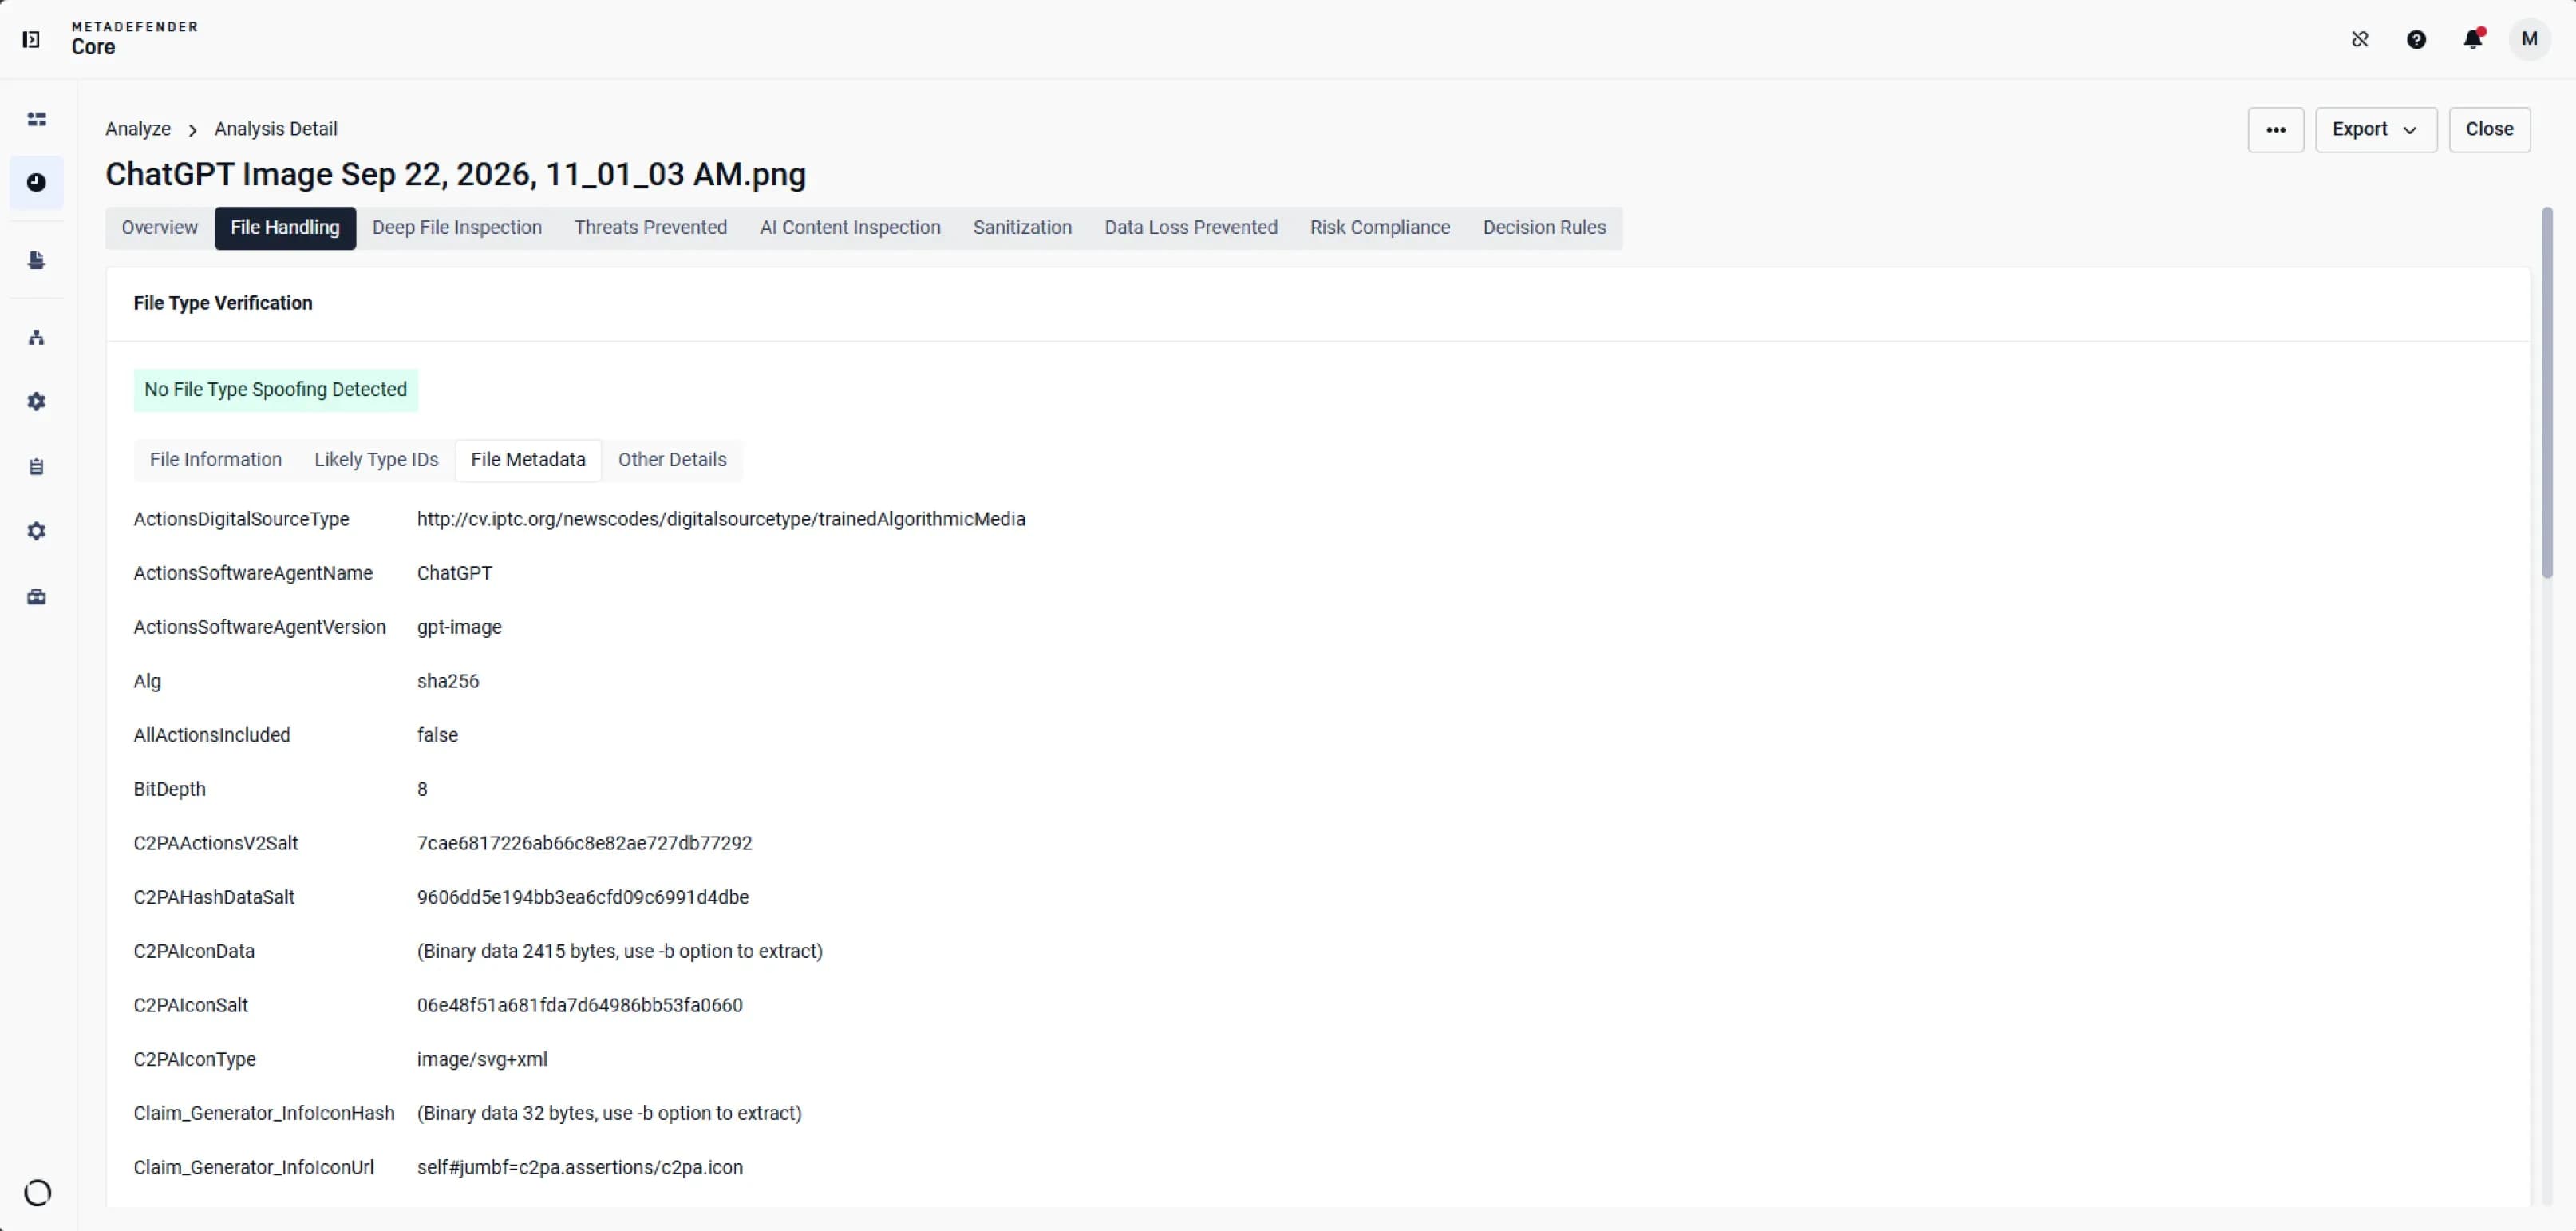 檔案類型偵測
顯示和提取嵌入在各種上傳檔案中的元資料,如圖像、視訊、音訊檔案、MS Office 文件、PDF 等。
OPSWAT 多層次檔案保護與
傳統偵測的比較
| 能力 | OPSWAT 多層檔案保護 | 傳統偵測 |
|---|---|---|
| Metascan™Multiscanning | ||
| 深度CDR™技術檔案淨化 | 部分 | |
| 主動式 DLP™ 敏感資料偵測與修正 | ||
| 檔案解壓縮 | ||
| 檔案類型偵測 |
推薦 |
部分 |
推薦的資源
MetaDefender Core 產品型錄
由 AI 提供支援的準確檔案類型檢測
AI 增強檔案類型偵測模型 v3