Proactive DLP™
這款由人工智慧驅動的資料外洩防護(DLP)解決方案,能智慧地偵測、遮蔽、匿名化或封鎖超過 125 種檔案類型的敏感資料,協助確保合規並執行資料處理政策。
- 敏感資料保護
- 入侵與內部威脅防禦
- 法規遵循支援
125+ 檔案類型 支援範圍
AI 驅動的偵測
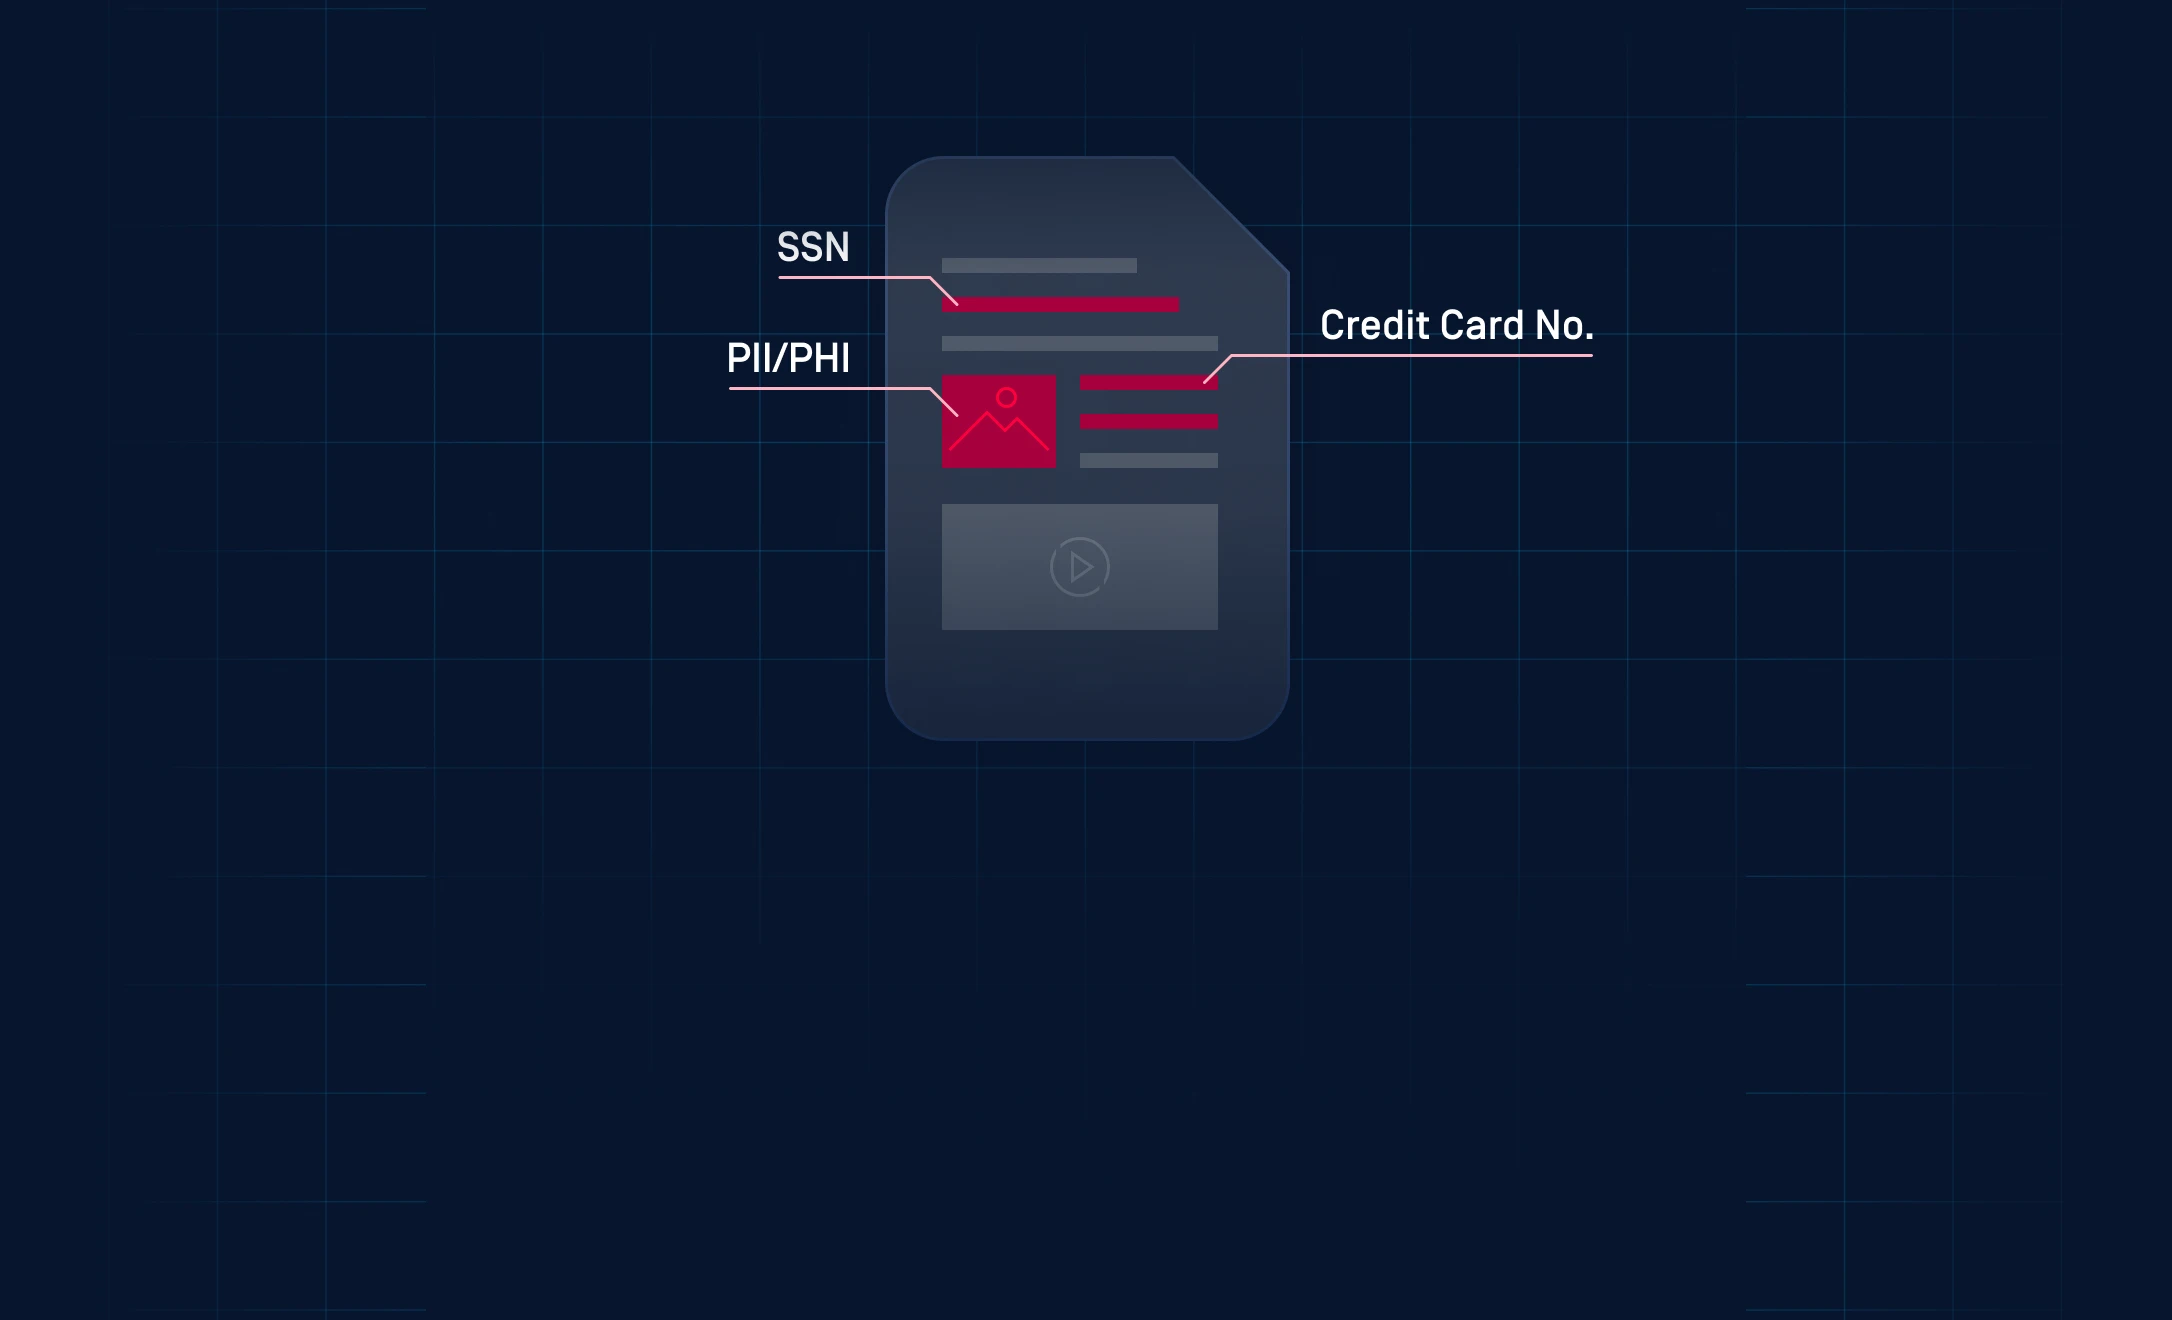
個人識別資訊(PII)、社會安全號碼(SSN)、客戶編號(CCN)、不適合工作場所的內容(NSFW)及有害內容
符合《健康保險可攜性與責任法案》規範
DICOM 匿名化
單向雜湊
敏感資料匿名化
發掘他人忽略的數據
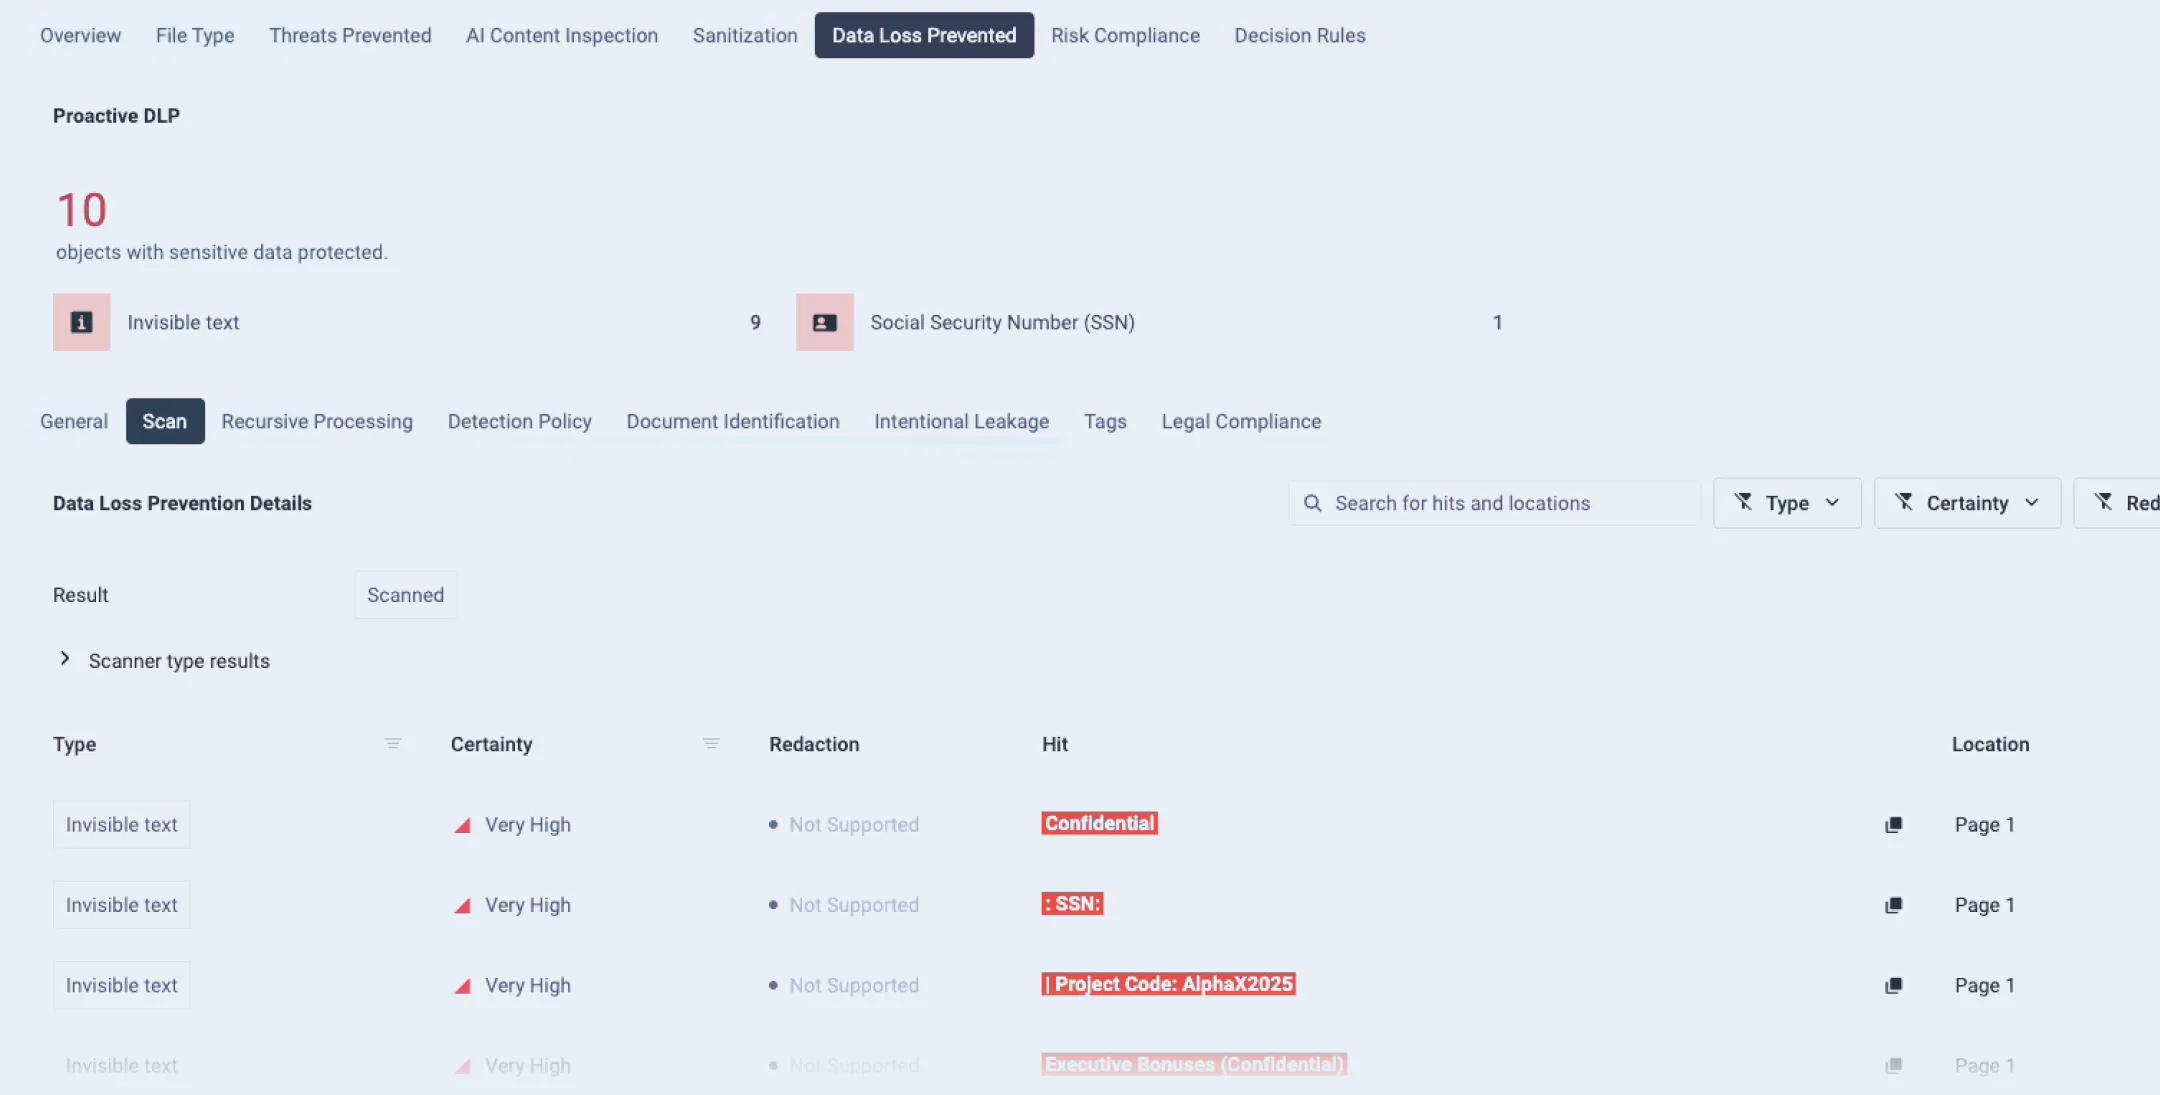
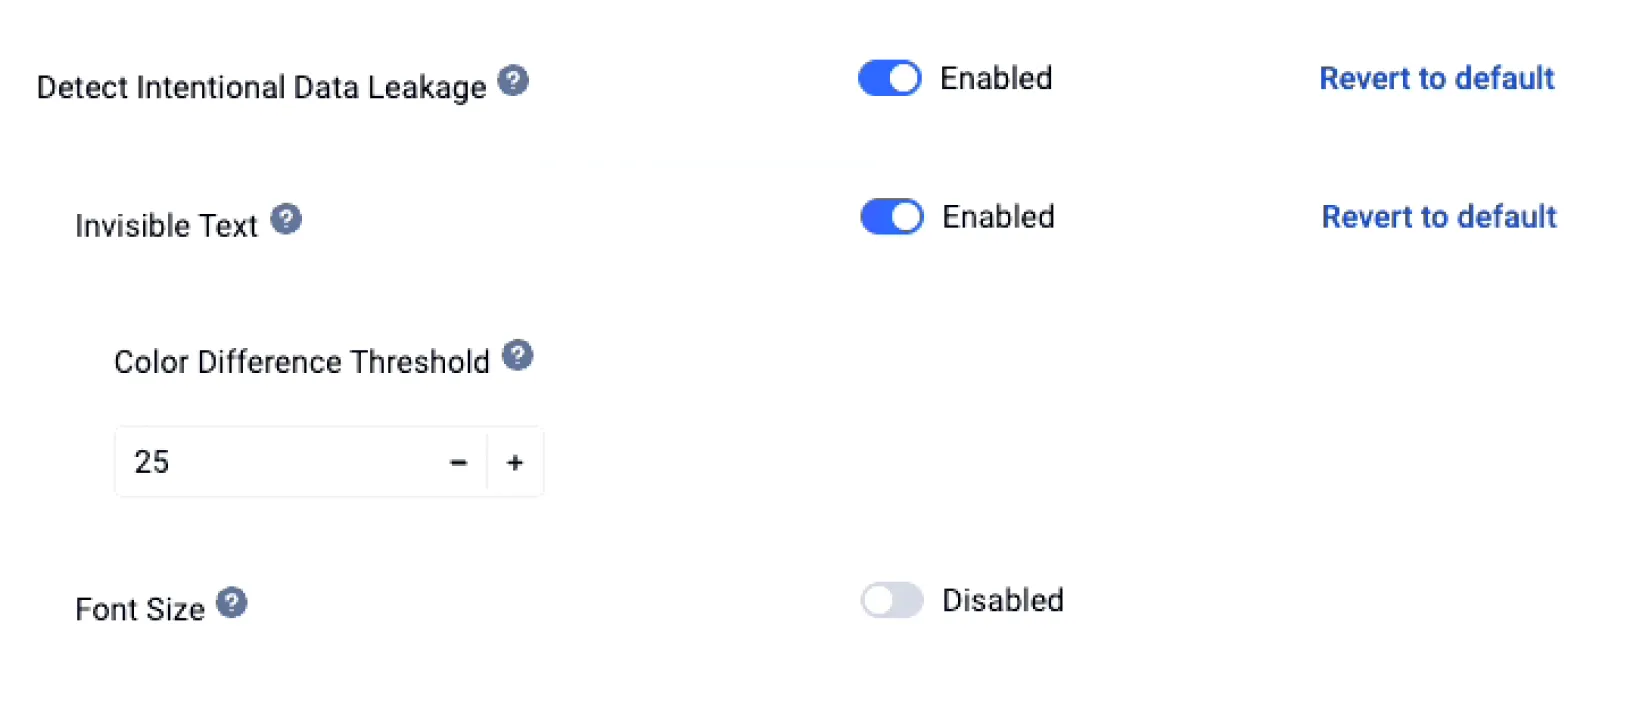
截斷、隱藏及不可見的文字
結構化與非結構化資料偵測
元數據移除
隱藏的數據。未見的風險。
企業每天處理數以千計的檔案、電子郵件及數據交換。若缺乏深度檢測與政策執行,敏感資訊可能悄然流失,從而引發嚴重的合規與安全風險。

隱藏於複雜檔案中的敏感資料
敏感或受管制資訊常存在於文件、圖像或檔案中,這些資料在網絡中流通時往往未經檢查。傳統掃描器可能忽略這些隱藏風險,導致資訊意外外洩。

政策控制不足
手動或不一致的資料處理政策,使得企業與法規政策的執行面臨困難。組織可能面臨違反GDPR、HIPAA或PCI DSS等框架的風險,導致敏感資訊暴露無遺。

內部威脅
大多數資料外洩源於意外分享、存取權限設定錯誤或其他內部威脅,包括蓄意濫用資料。若缺乏自動化偵測與匿名化機制,員工無論出於何種意圖,皆可能洩露機密資訊。

打破常規的數據
僅依賴基於模式和規則的比對,只能擷取格式可預測的資料。以不規則或非結構化方式書寫的敏感資訊會因此漏網,造成僅靠固定模式無法彌補的漏洞。
敏感資料進入 AI 工作流程
當團隊將檔案和資料集導入人工智慧開發與資料處理流程時,一旦被模型吸收的敏感資料便難以收回。在這些系統導入資料之前,必須先對其進行檢查與淨化。
- 隱藏敏感資料
隱藏於複雜檔案中的敏感資料
敏感或受管制資訊常存在於文件、圖像或檔案中,這些資料在網絡中流通時往往未經檢查。傳統掃描器可能忽略這些隱藏風險,導致資訊意外外洩。
- 政策控制不足
政策控制不足
手動或不一致的資料處理政策,使得企業與法規政策的執行面臨困難。組織可能面臨違反GDPR、HIPAA或PCI DSS等框架的風險,導致敏感資訊暴露無遺。
- 內部威脅
內部威脅
大多數資料外洩源於意外分享、存取權限設定錯誤或其他內部威脅,包括蓄意濫用資料。若缺乏自動化偵測與匿名化機制,員工無論出於何種意圖,皆可能洩露機密資訊。
- 打破常規的數據
打破常規的數據
僅依賴基於模式和規則的比對,只能擷取格式可預測的資料。以不規則或非結構化方式書寫的敏感資訊會因此漏網,造成僅靠固定模式無法彌補的漏洞。
- AI 工作流程資料導入
敏感資料進入 AI 工作流程
當團隊將檔案和資料集導入人工智慧開發與資料處理流程時,一旦被模型吸收的敏感資料便難以收回。在這些系統導入資料之前,必須先對其進行檢查與淨化。
由人工智慧驅動的敏感資料保護
Proactive DLP 透過深度檢測與自動化政策執行,Proactive DLP 、遮蔽及匿名化敏感資料,協助在每次資料交換中實現合規與控制。
深度內容檢查
掃描超過125種檔案類型,包含Microsoft Office、PDF、CSV、圖像檔案及壓縮檔,以偵測敏感模式,例如社會安全號碼、信用卡號碼、IPv4/CIDR位址區塊,以及文字中的機密資訊。
內容感知式偵測與匿名化
運用人工智慧驅動的模型來偵測非結構化文字、身分證明文件、不適合工作場所的圖片以及有害言論,進而自動遮蔽或匿名化個人資訊,以保護隱私。

政策執行與合規
允許自訂政策規則以強制執行法規遵循(例如:GDPR、HIPAA 或 PCI DSS),移除元資料、嵌入分類標籤並控制檔案傳輸,確保跨使用者與管道的自動化治理。
如何運作
Proactive DLP 您的檔案,在敏感資料離開組織或傳遞至外部使用者之前,先行偵測、分類並加以保護。
封鎖。刪除。匿名化。
人工智慧驅動的敏感資料偵測
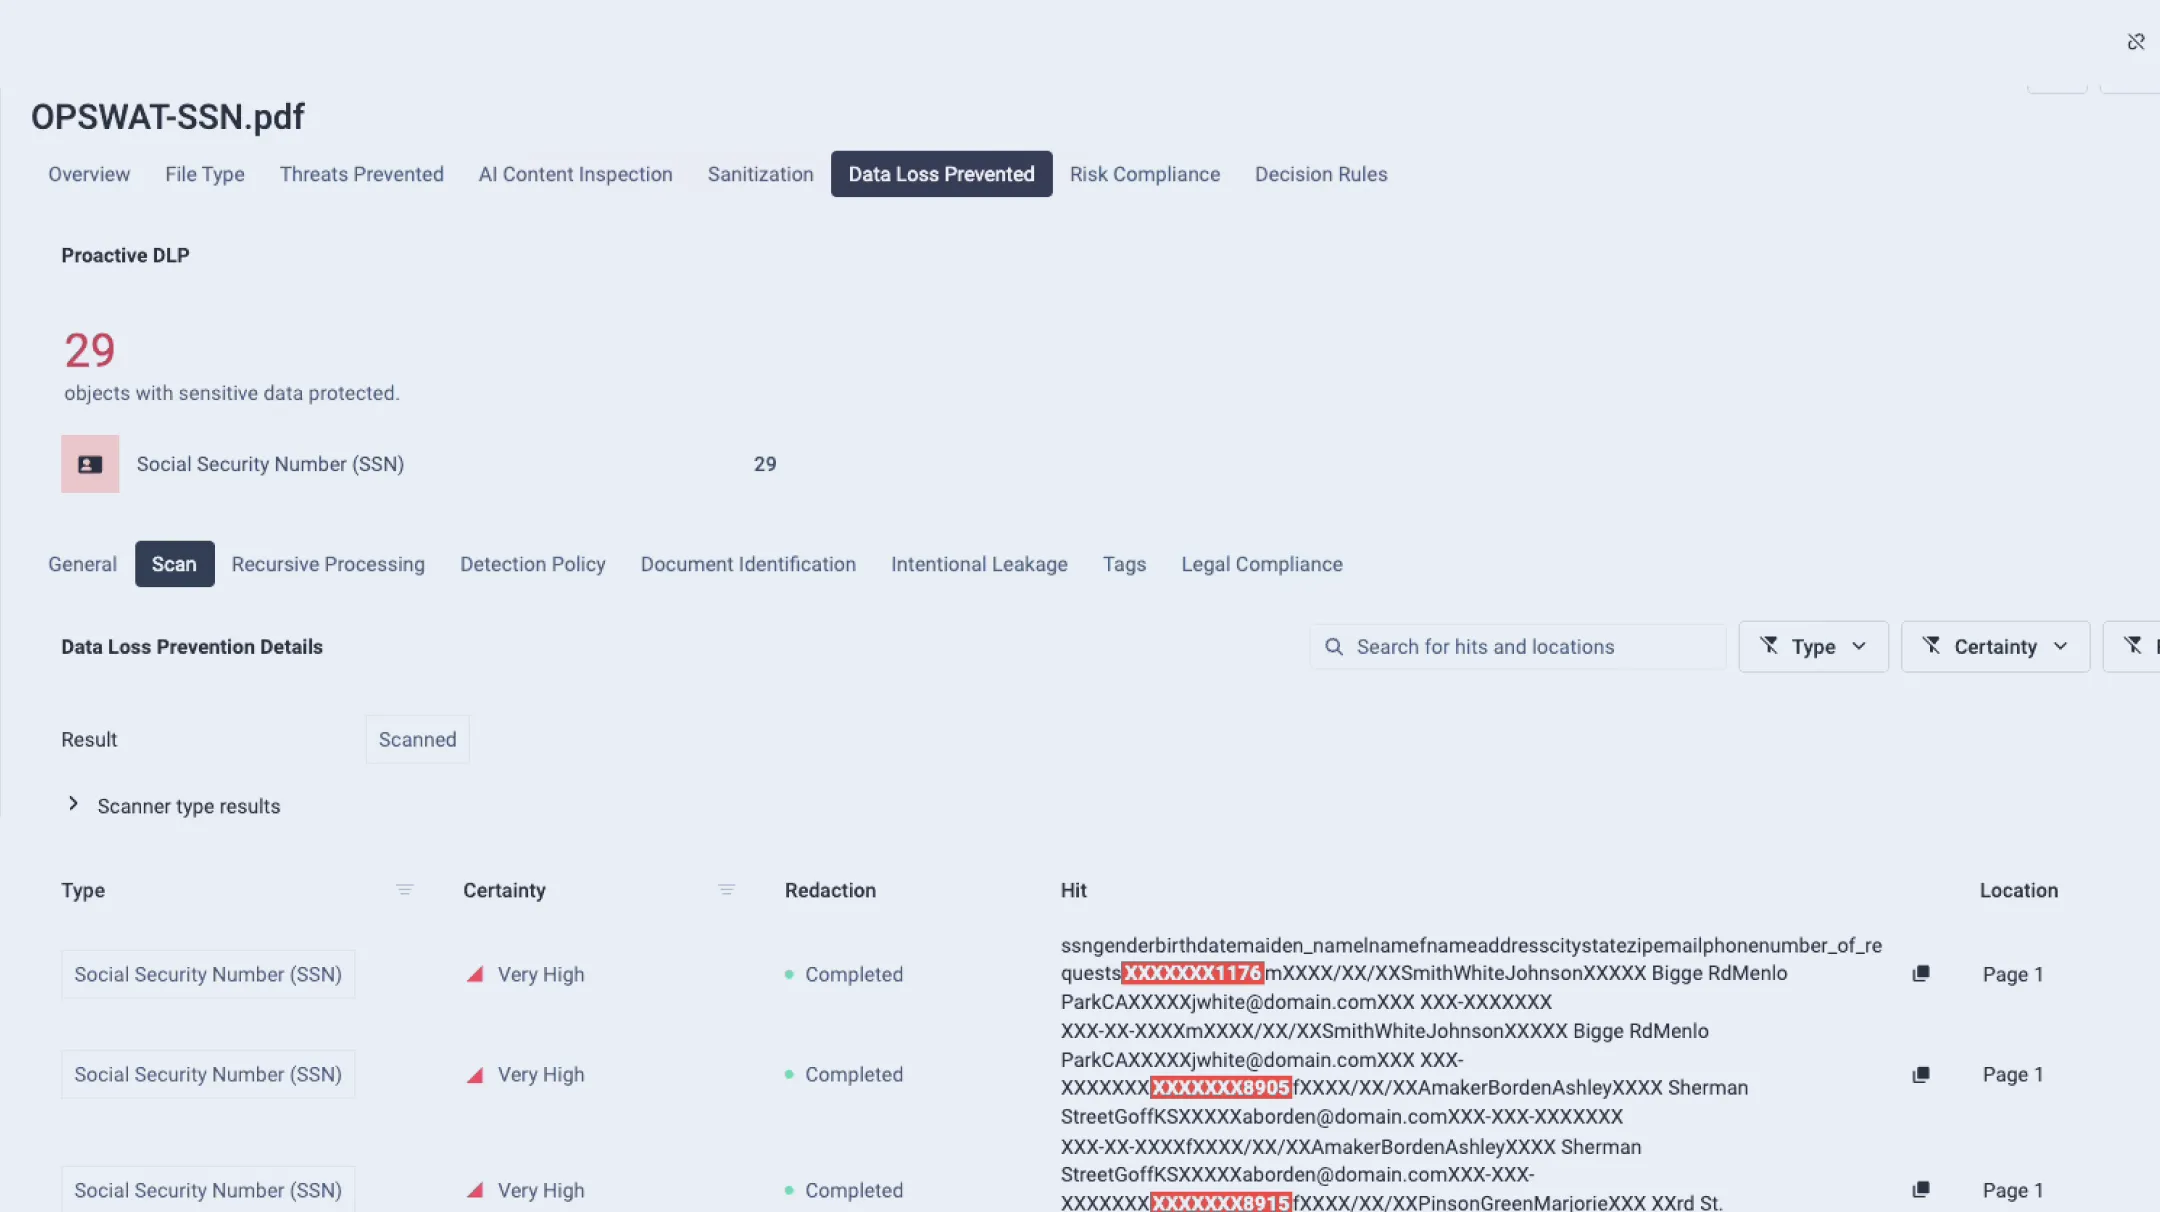
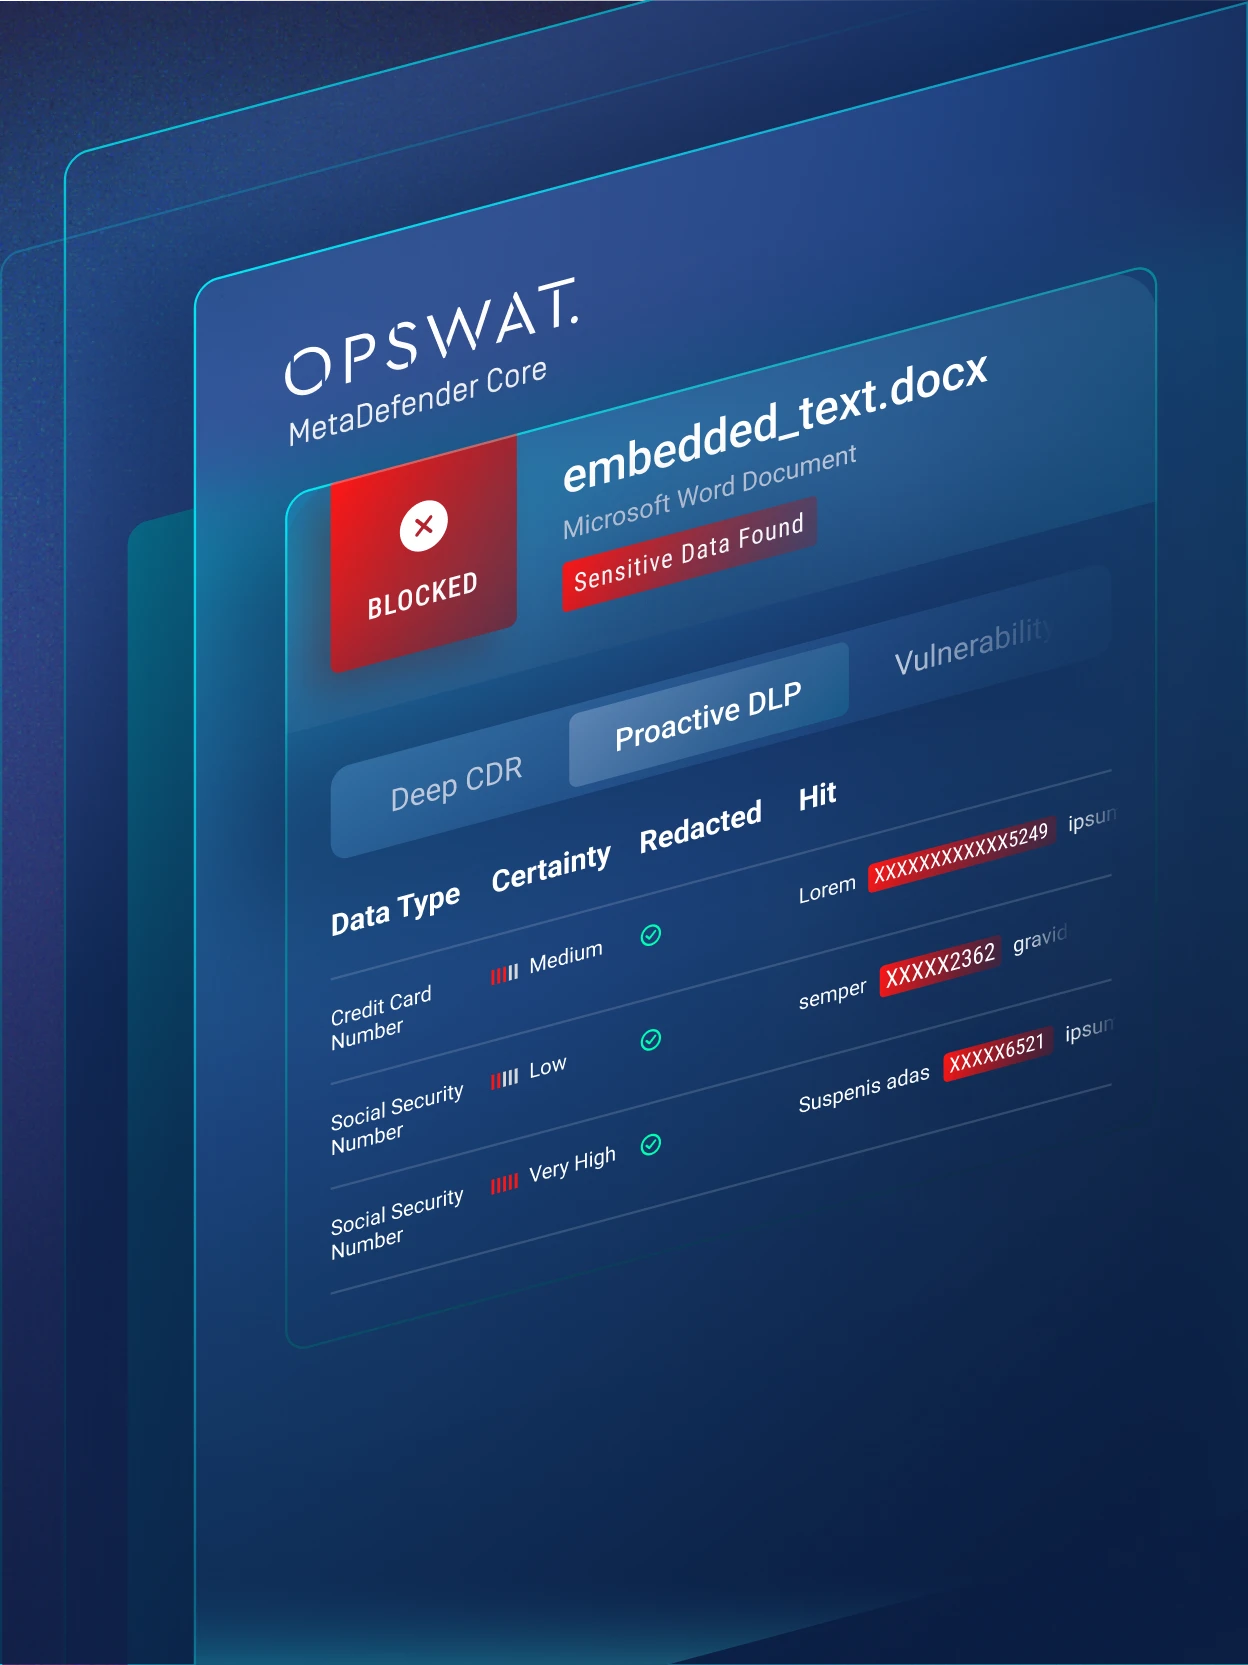
運用OCR與NER技術,在超過125種檔案類型(包含文字、圖像及嵌入式文件)中,以高偵測準確度識別個人識別資訊(PII)、個人健康資訊(PHI)、憑證、財務數據、機密內容及不當內容。
基於內容的政策執行
自動執行基於內容的政策,透過依據敏感度封鎖或允許檔案,並應用遮蔽、替換、元資料移除、標籤或浮水印等措施,以支援安全且符合規範的資料共享。
檢查將提交至公開 AI 工具的檔案
Proactive DLP™ 透過MetaDefender 、ICAP 及Server 部署於前端代理伺服器後方,會檢查傳送至公開 AI 工具的上傳檔案,並封鎖含有受管制資料的檔案,包括透過 OCR 從圖像及手寫內容中讀取的敏感文字。
Integration with Multi-Layered Security Ecosystem
與 Metascan™Multiscanning 、Deep CDR™ 技術、AI Content Inspector、Adaptive Sandbox 以及File-Based Vulnerability Assessment 一樣,本解決方案皆運行於相同的MetaDefender 工作流程中,提供「深度防禦」機制,讓資料外洩防範與惡意軟體防禦能在單一檔案交易中同步進行,無需部署獨立工具。
法規遵循對齊
偵測並封鎖受規範的資料類型,包括個人識別資訊(PII)、個人健康資訊(PHI)及財務資訊,透過可自訂的政策協助組織符合PCI-DSS、HIPAA及GDPR規範要求。
了解Proactive DLP 如何Proactive DLP 您的資料
瞭解Proactive DLP 如何Proactive DLP 您的檔案交換安全,在風險發生前偵測威脅並防止資料外洩。
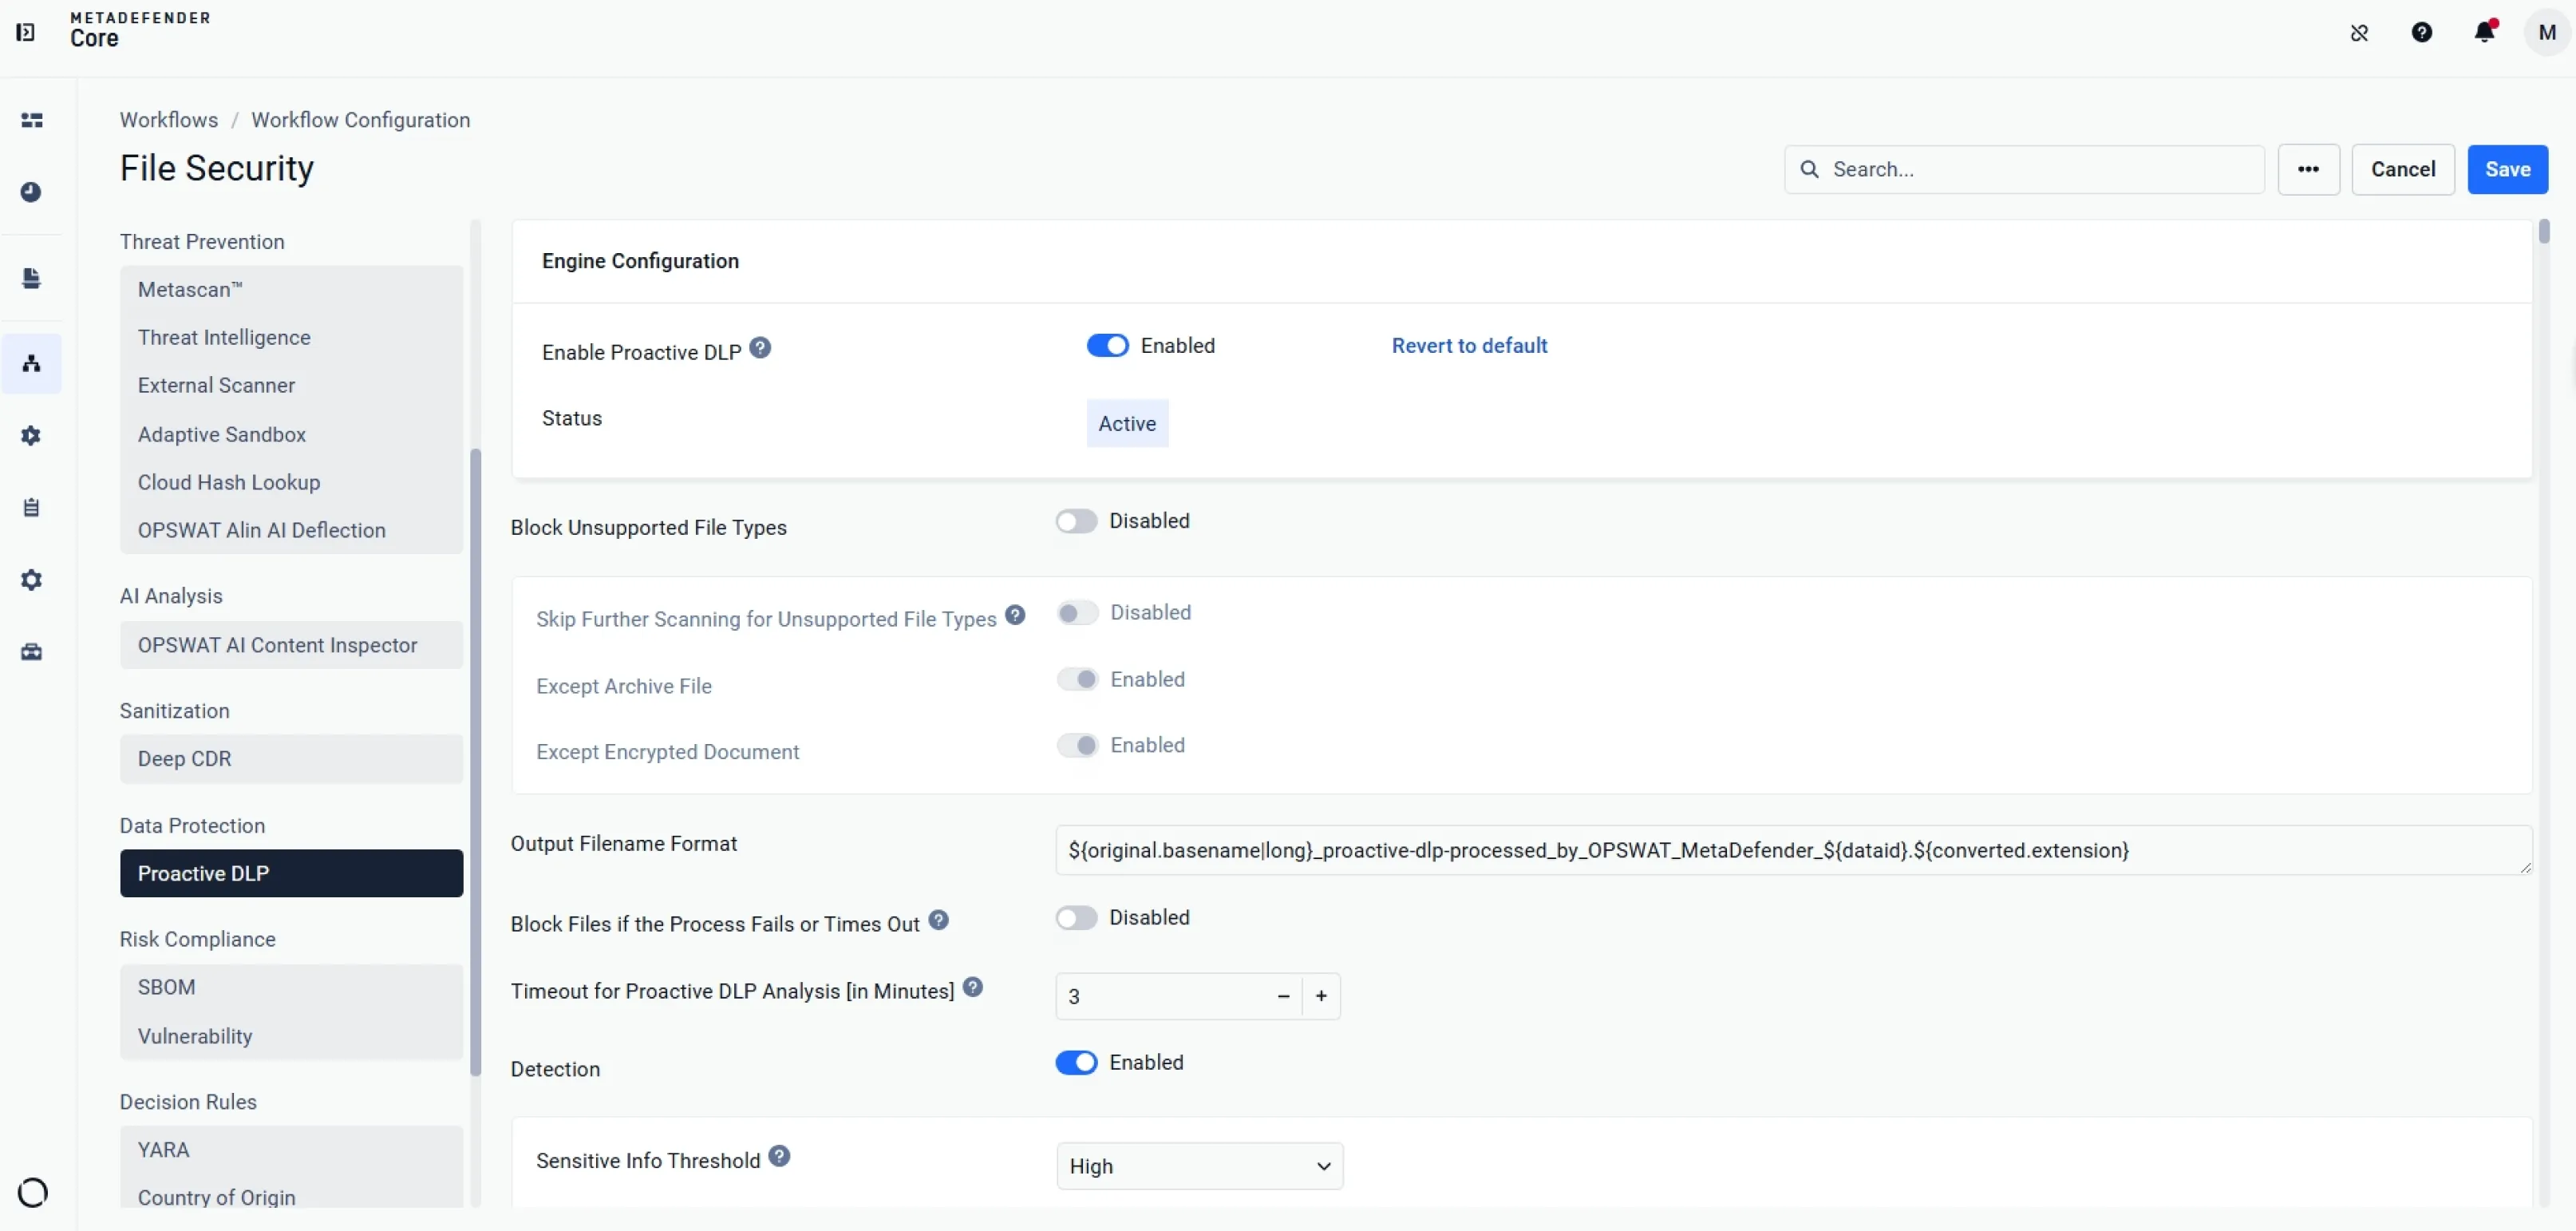
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
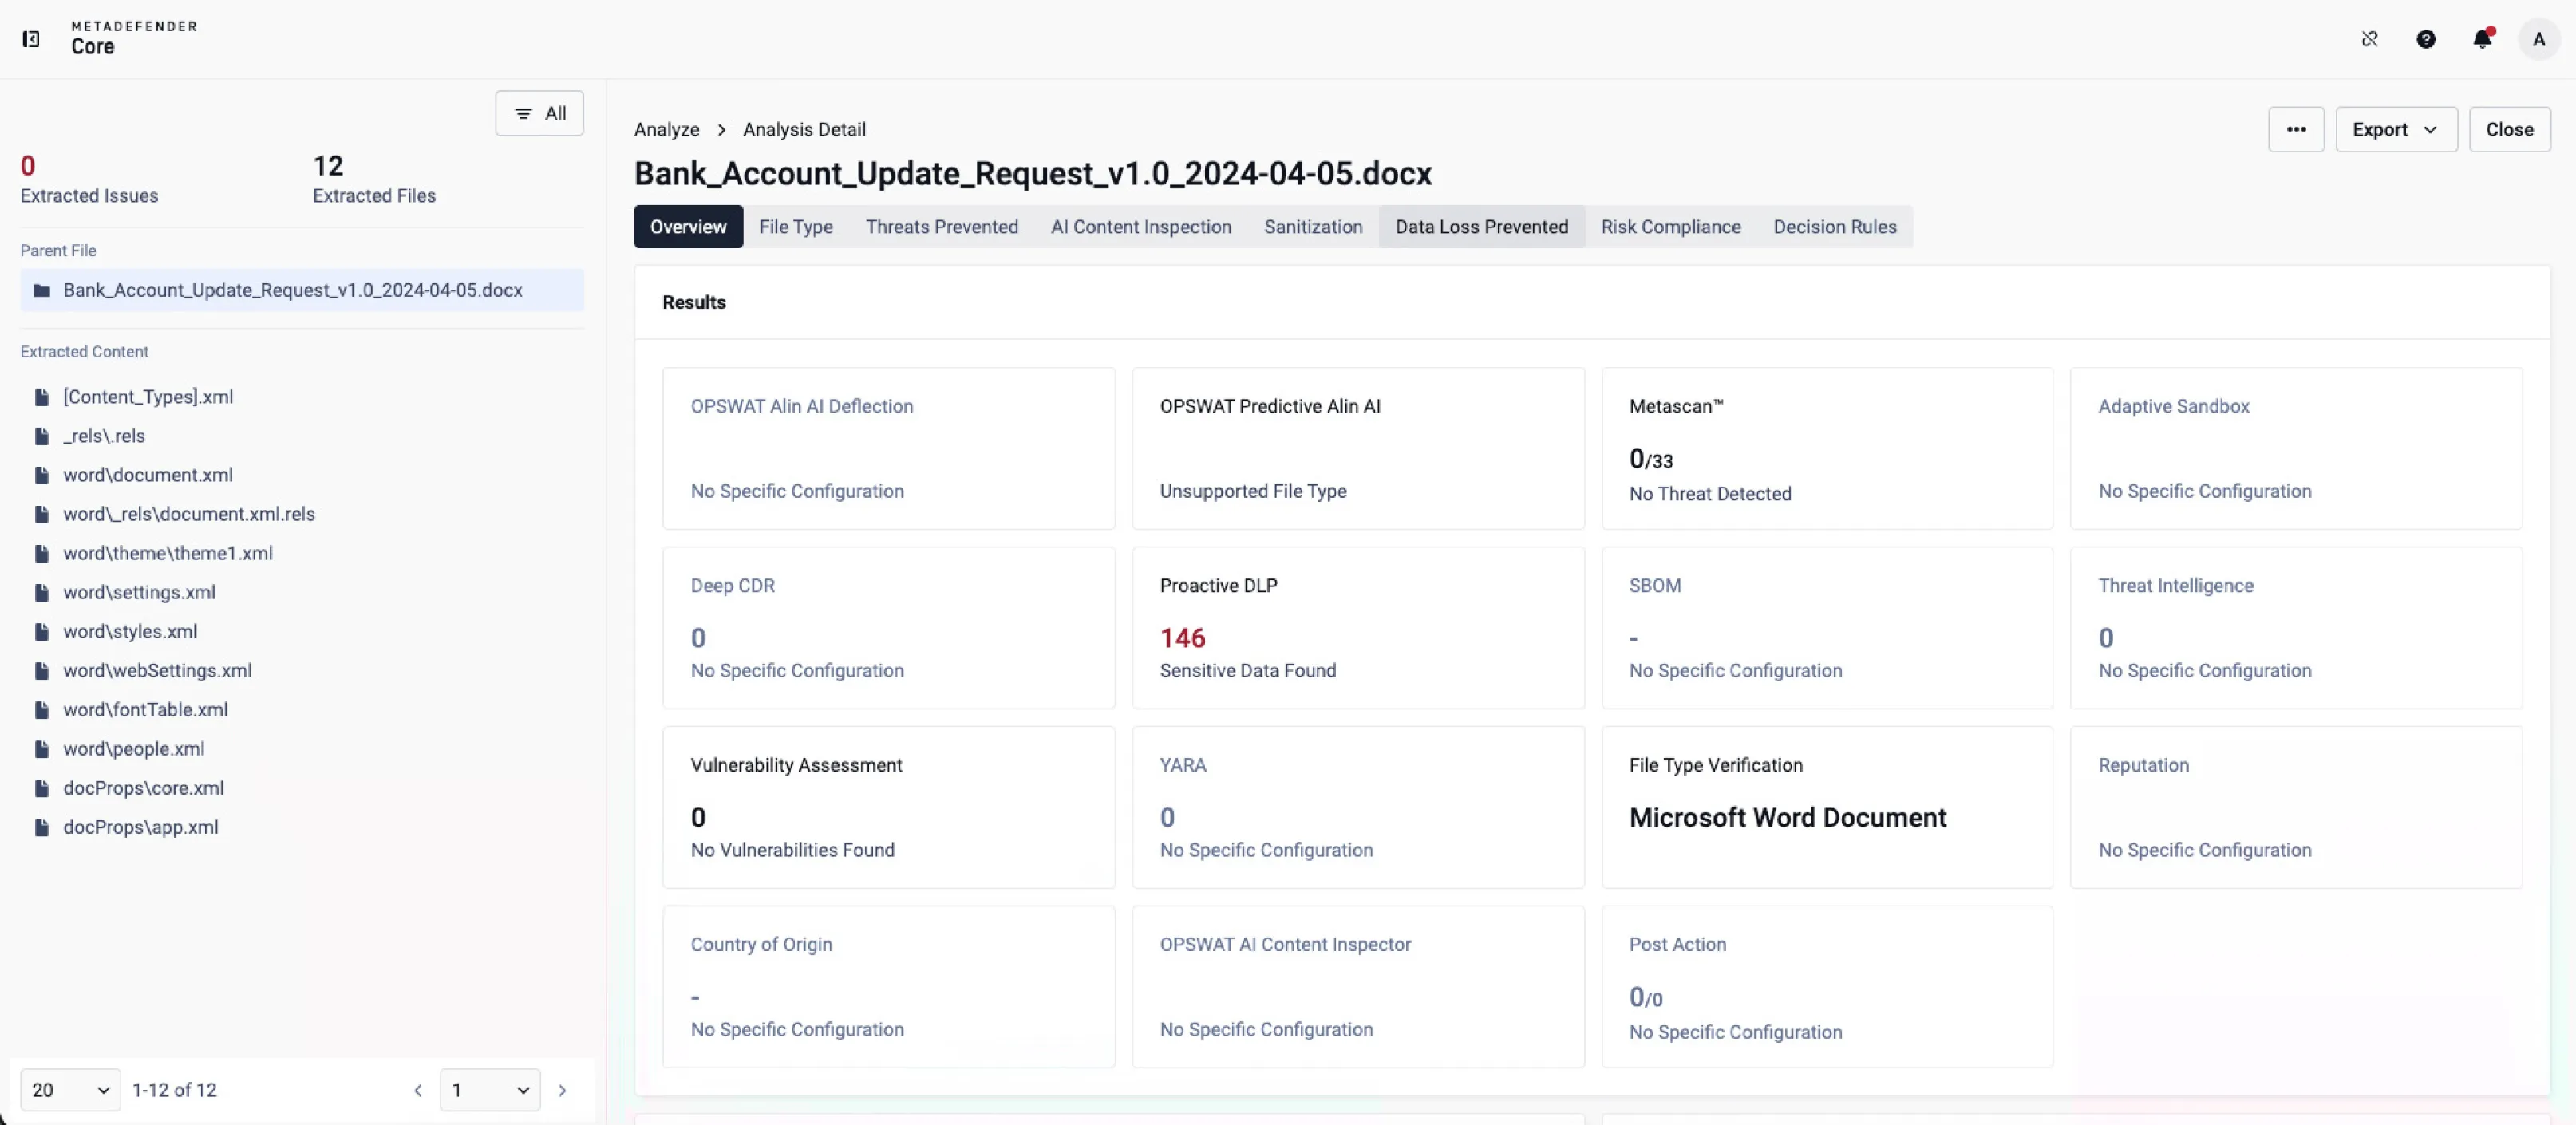
 人工智慧驅動的敏感資料偵測
Enables AI-powered data protection to detect and safeguard sensitive data across various file types.
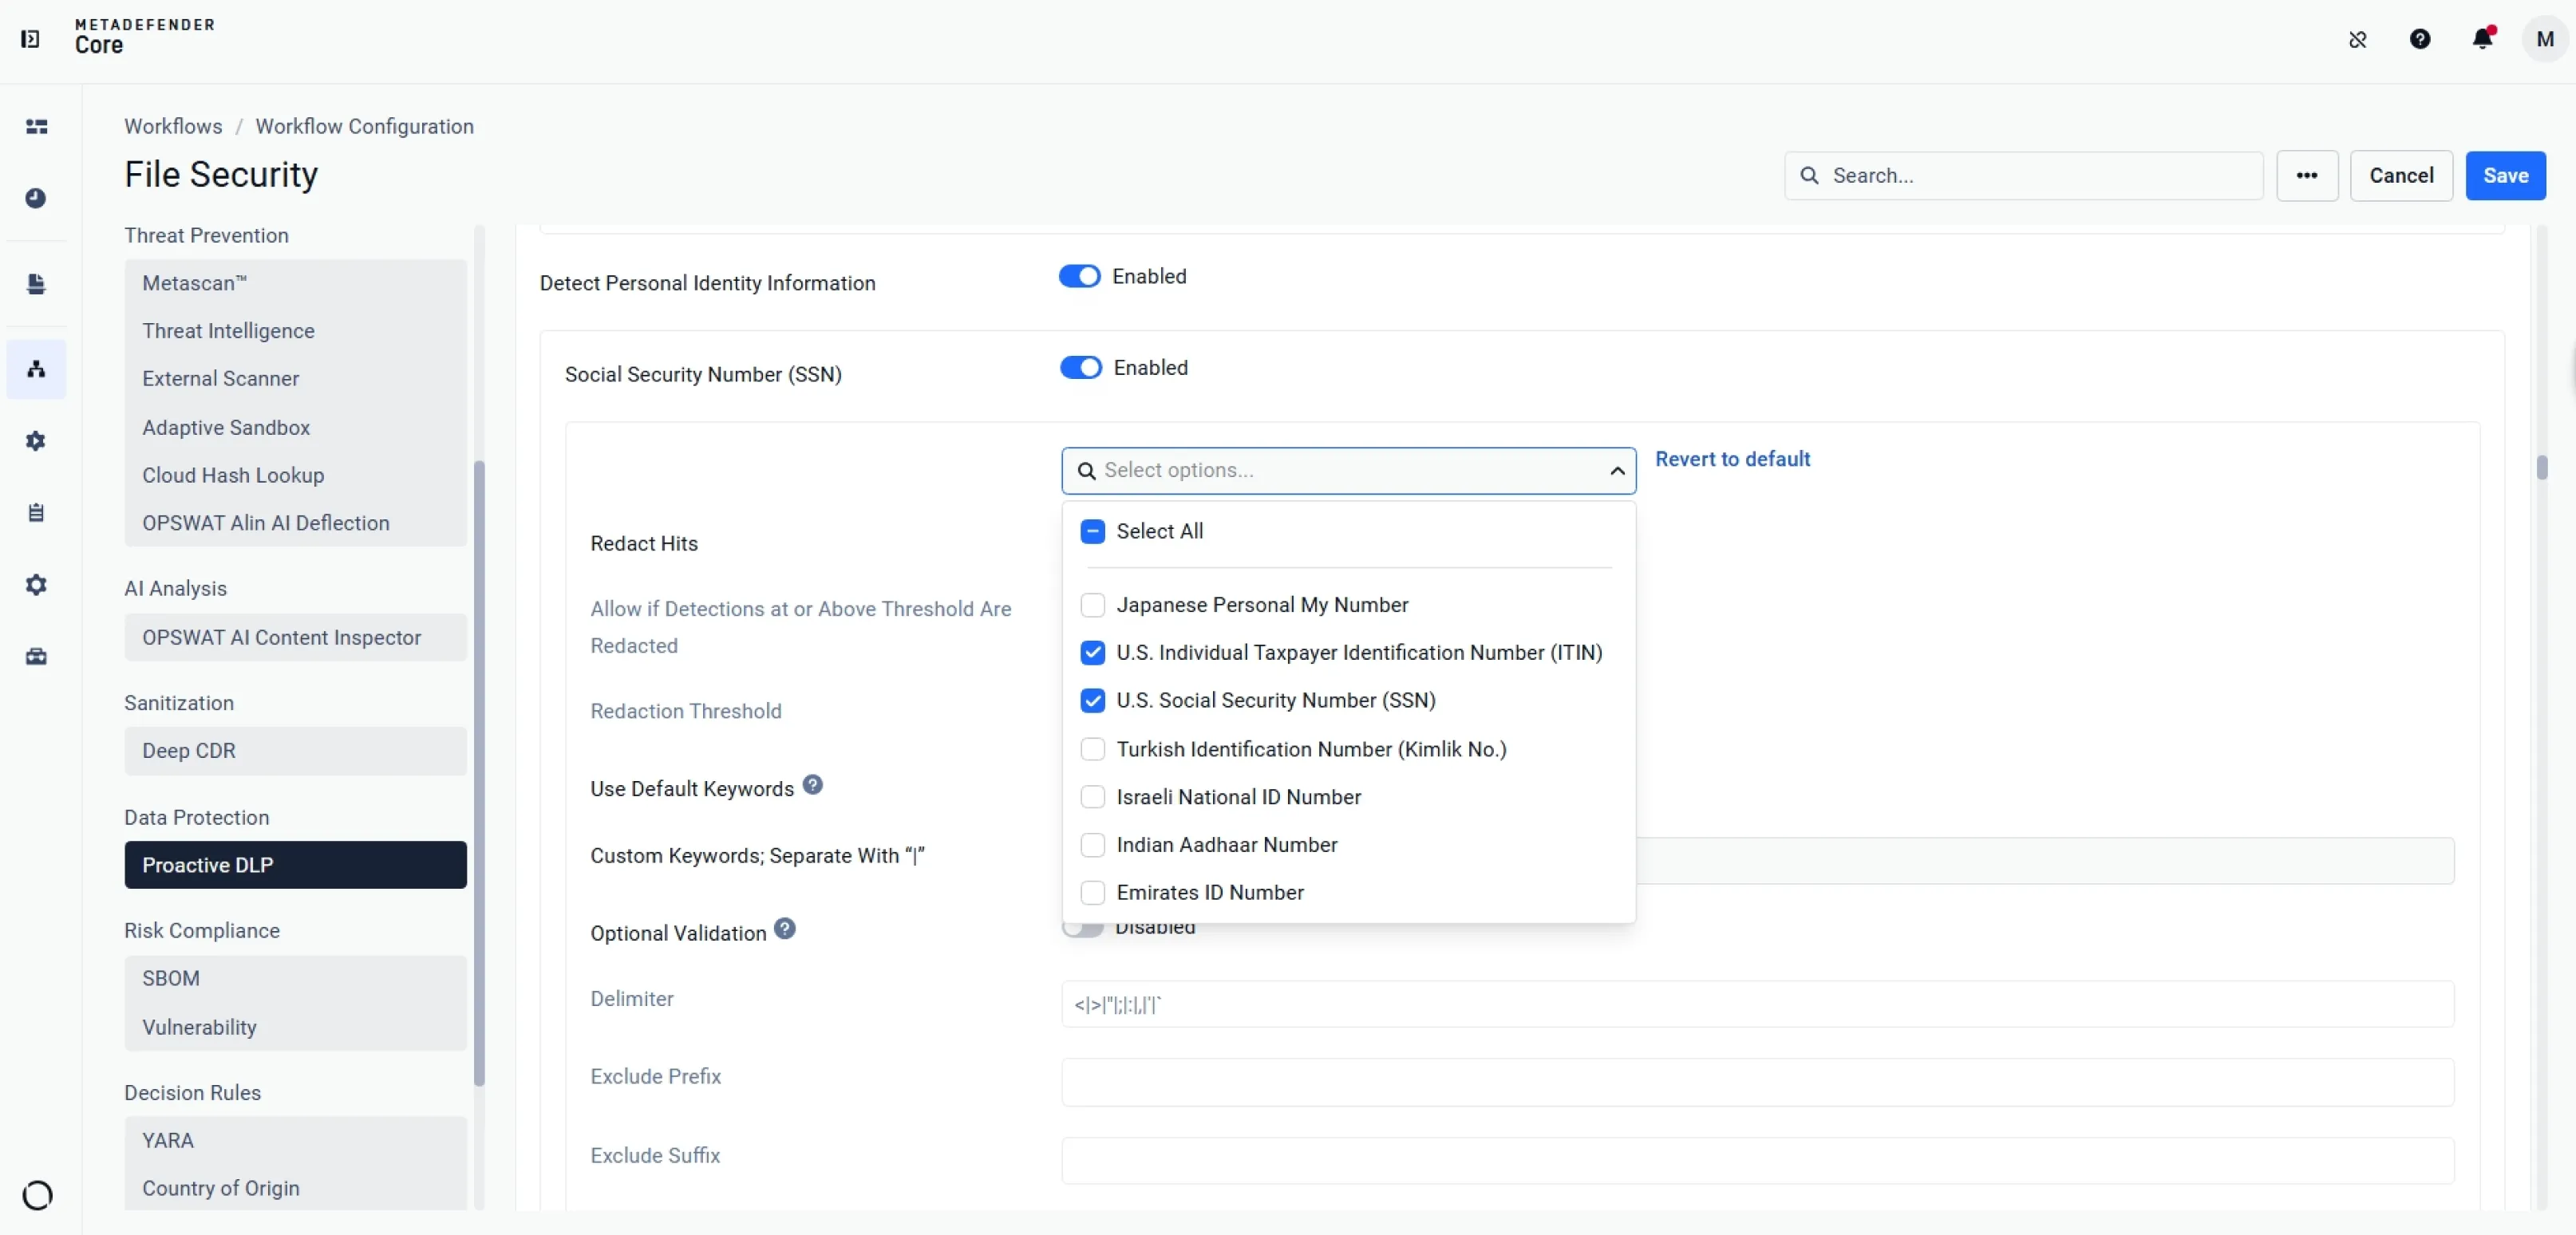
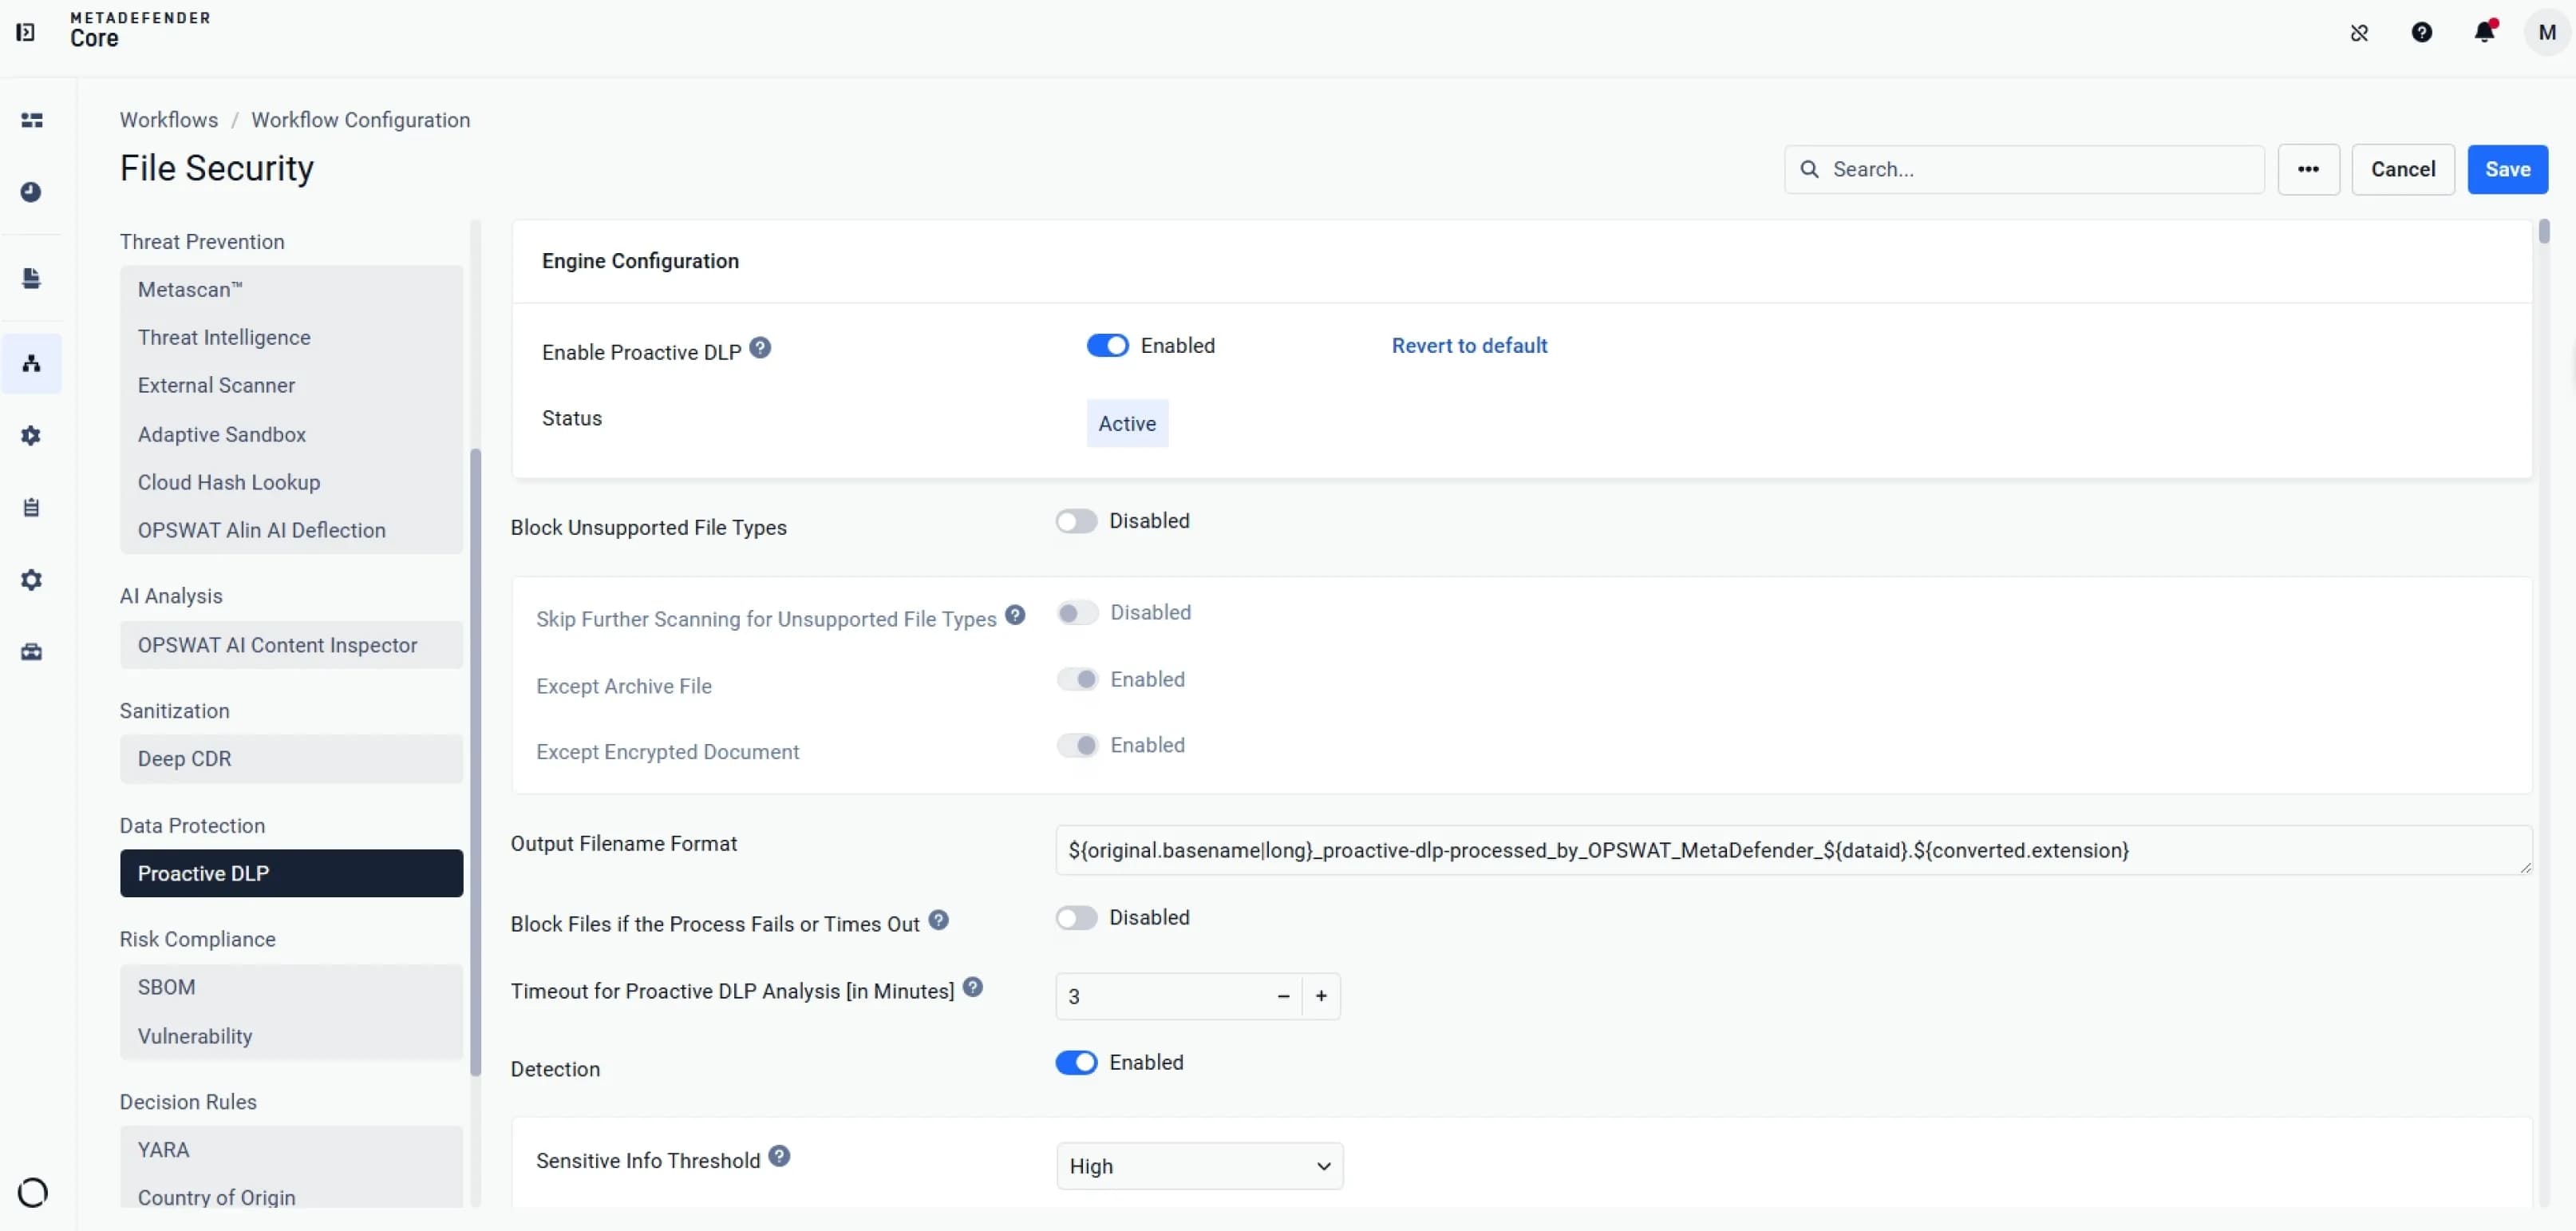
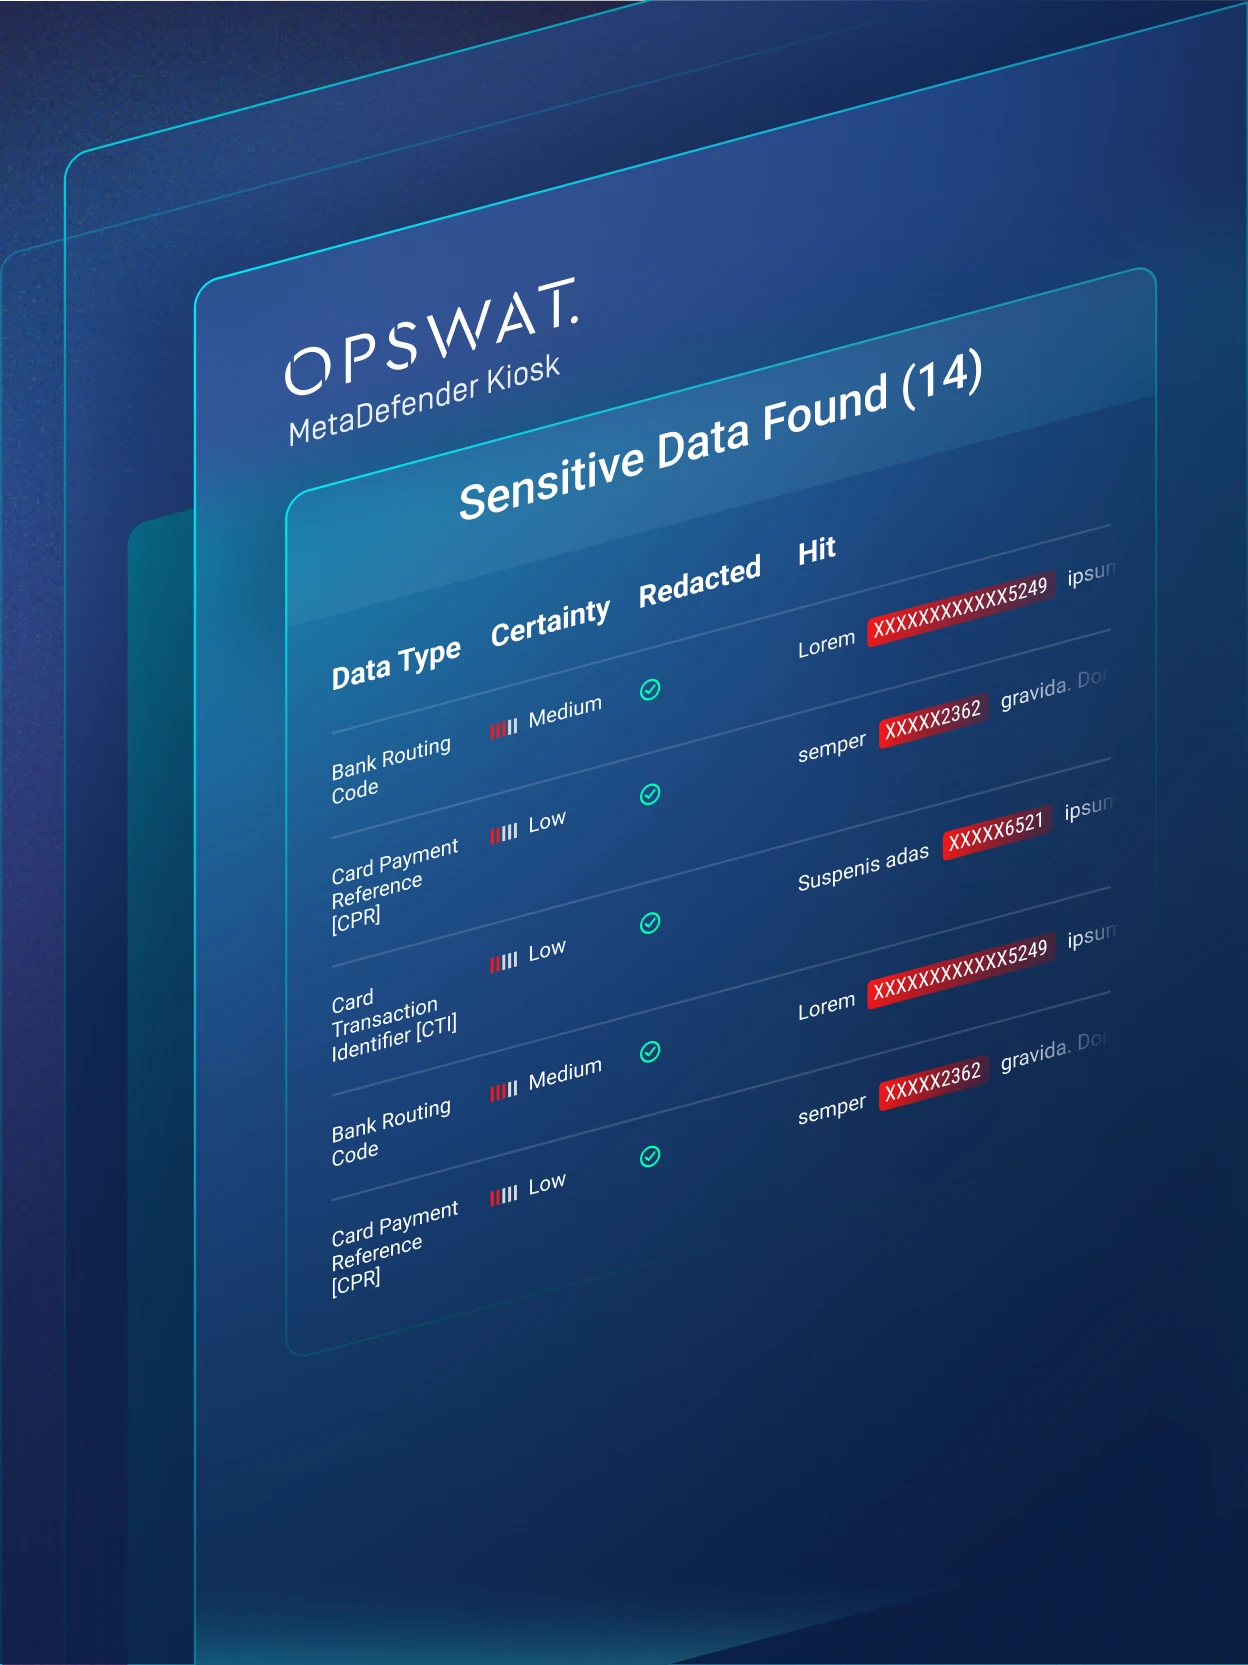
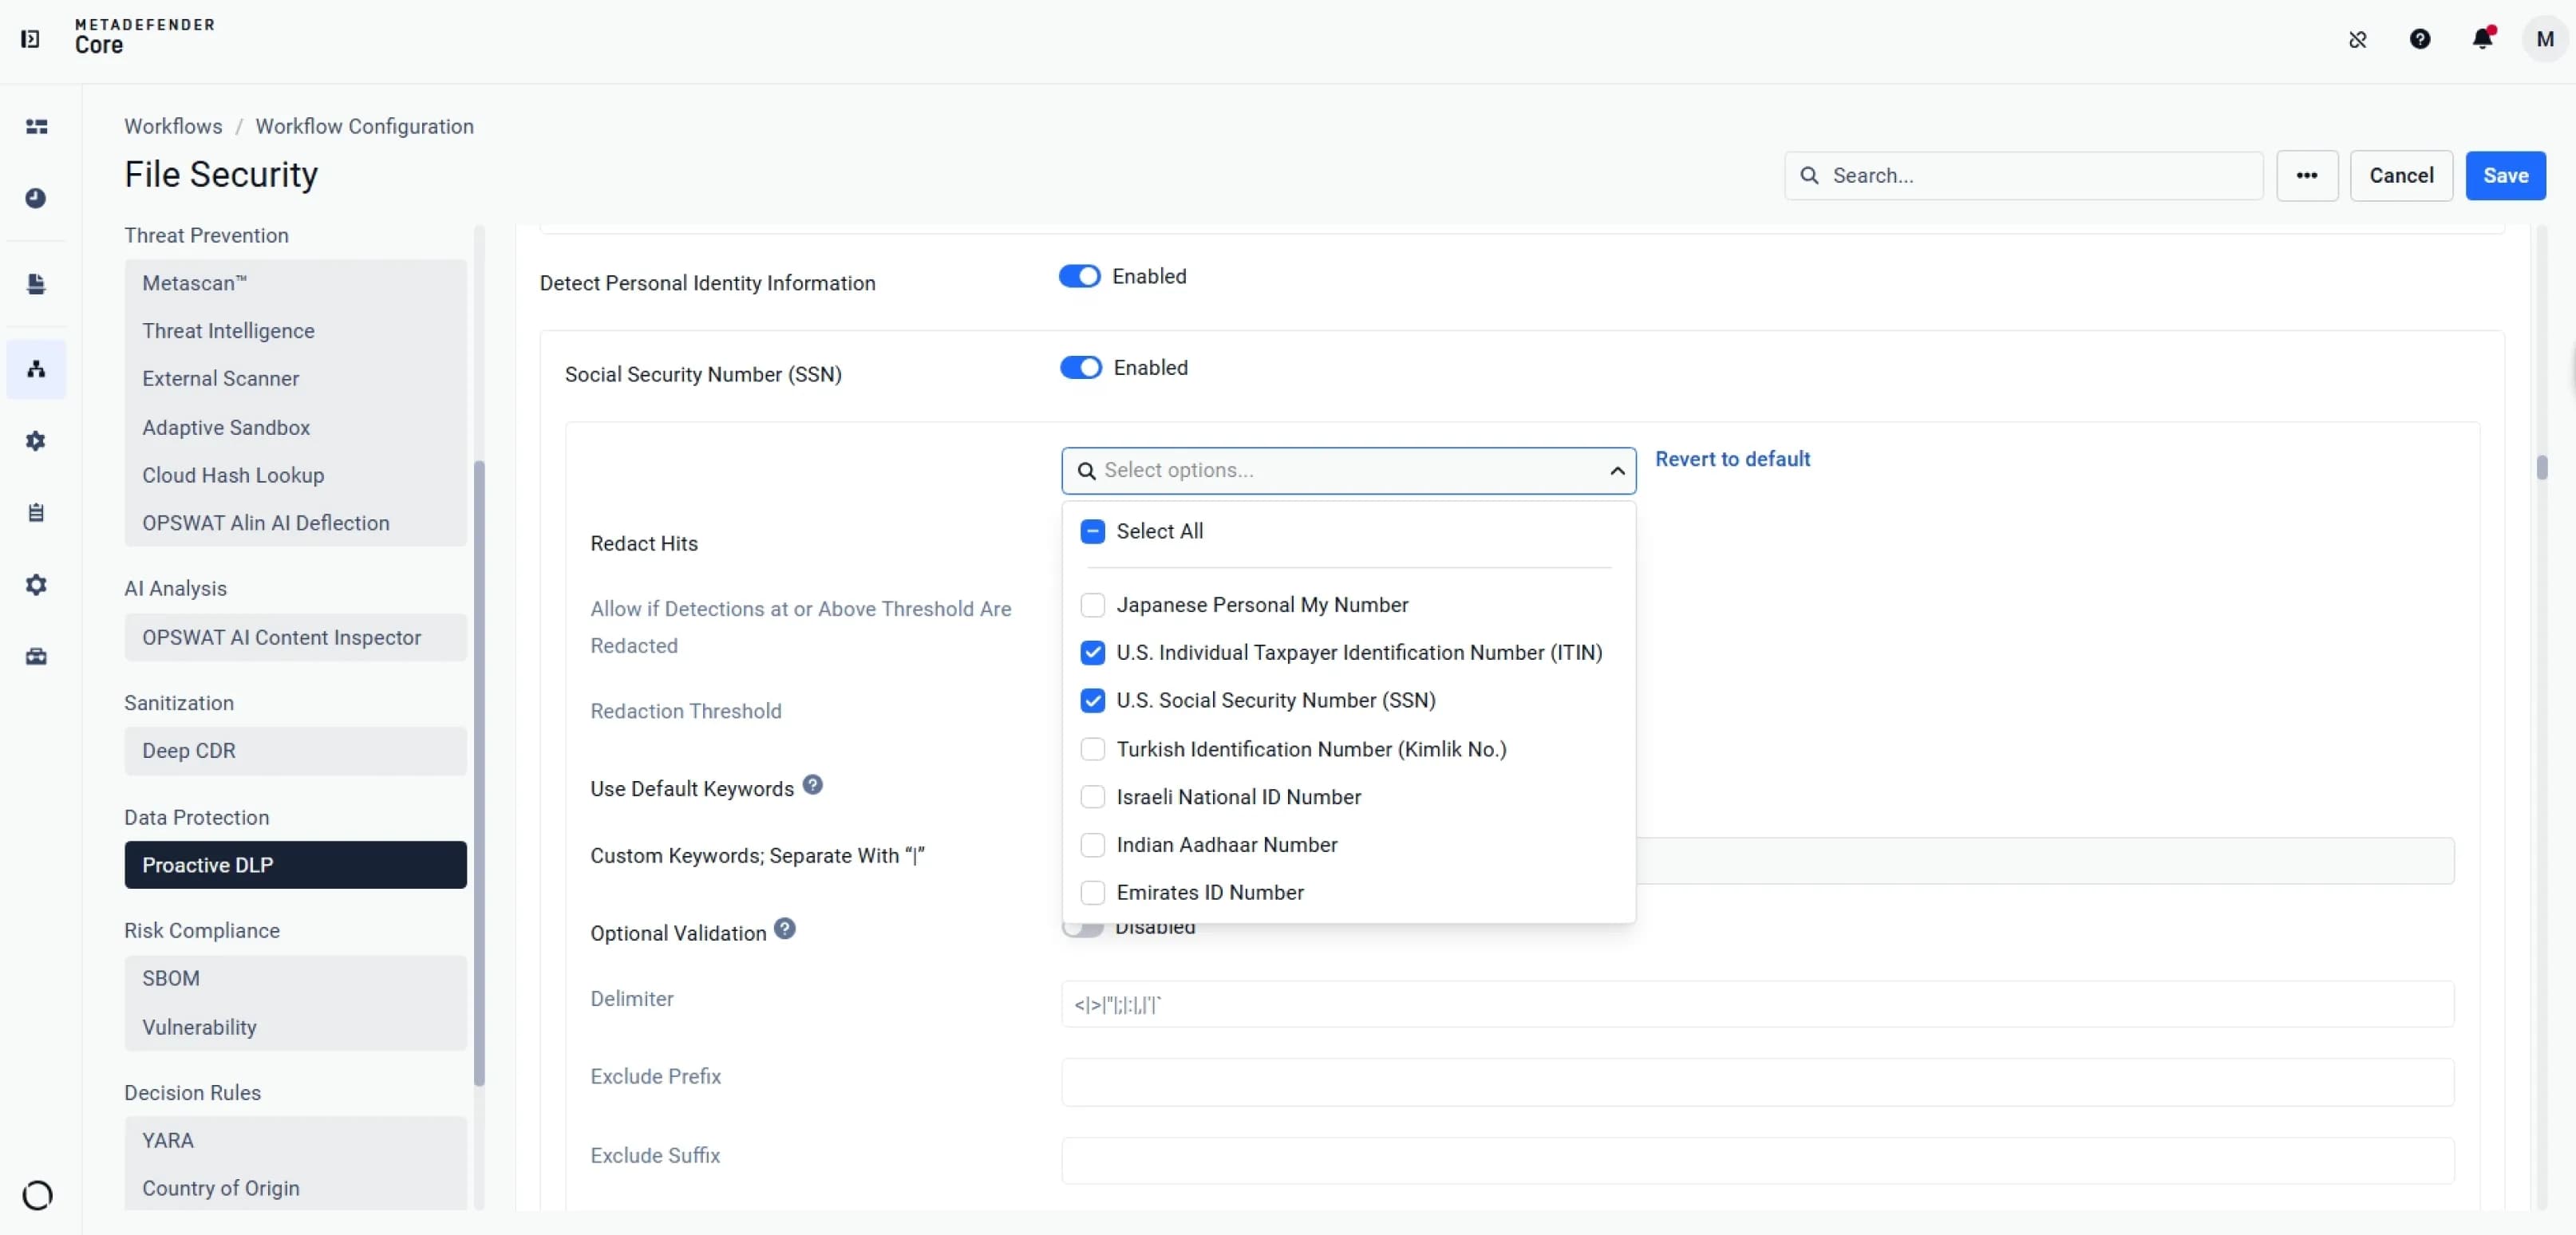 敏感資料遮蔽
Easily redact sensitive data including financial info, personal identity, network and device info, secrets, regex, and metadata.
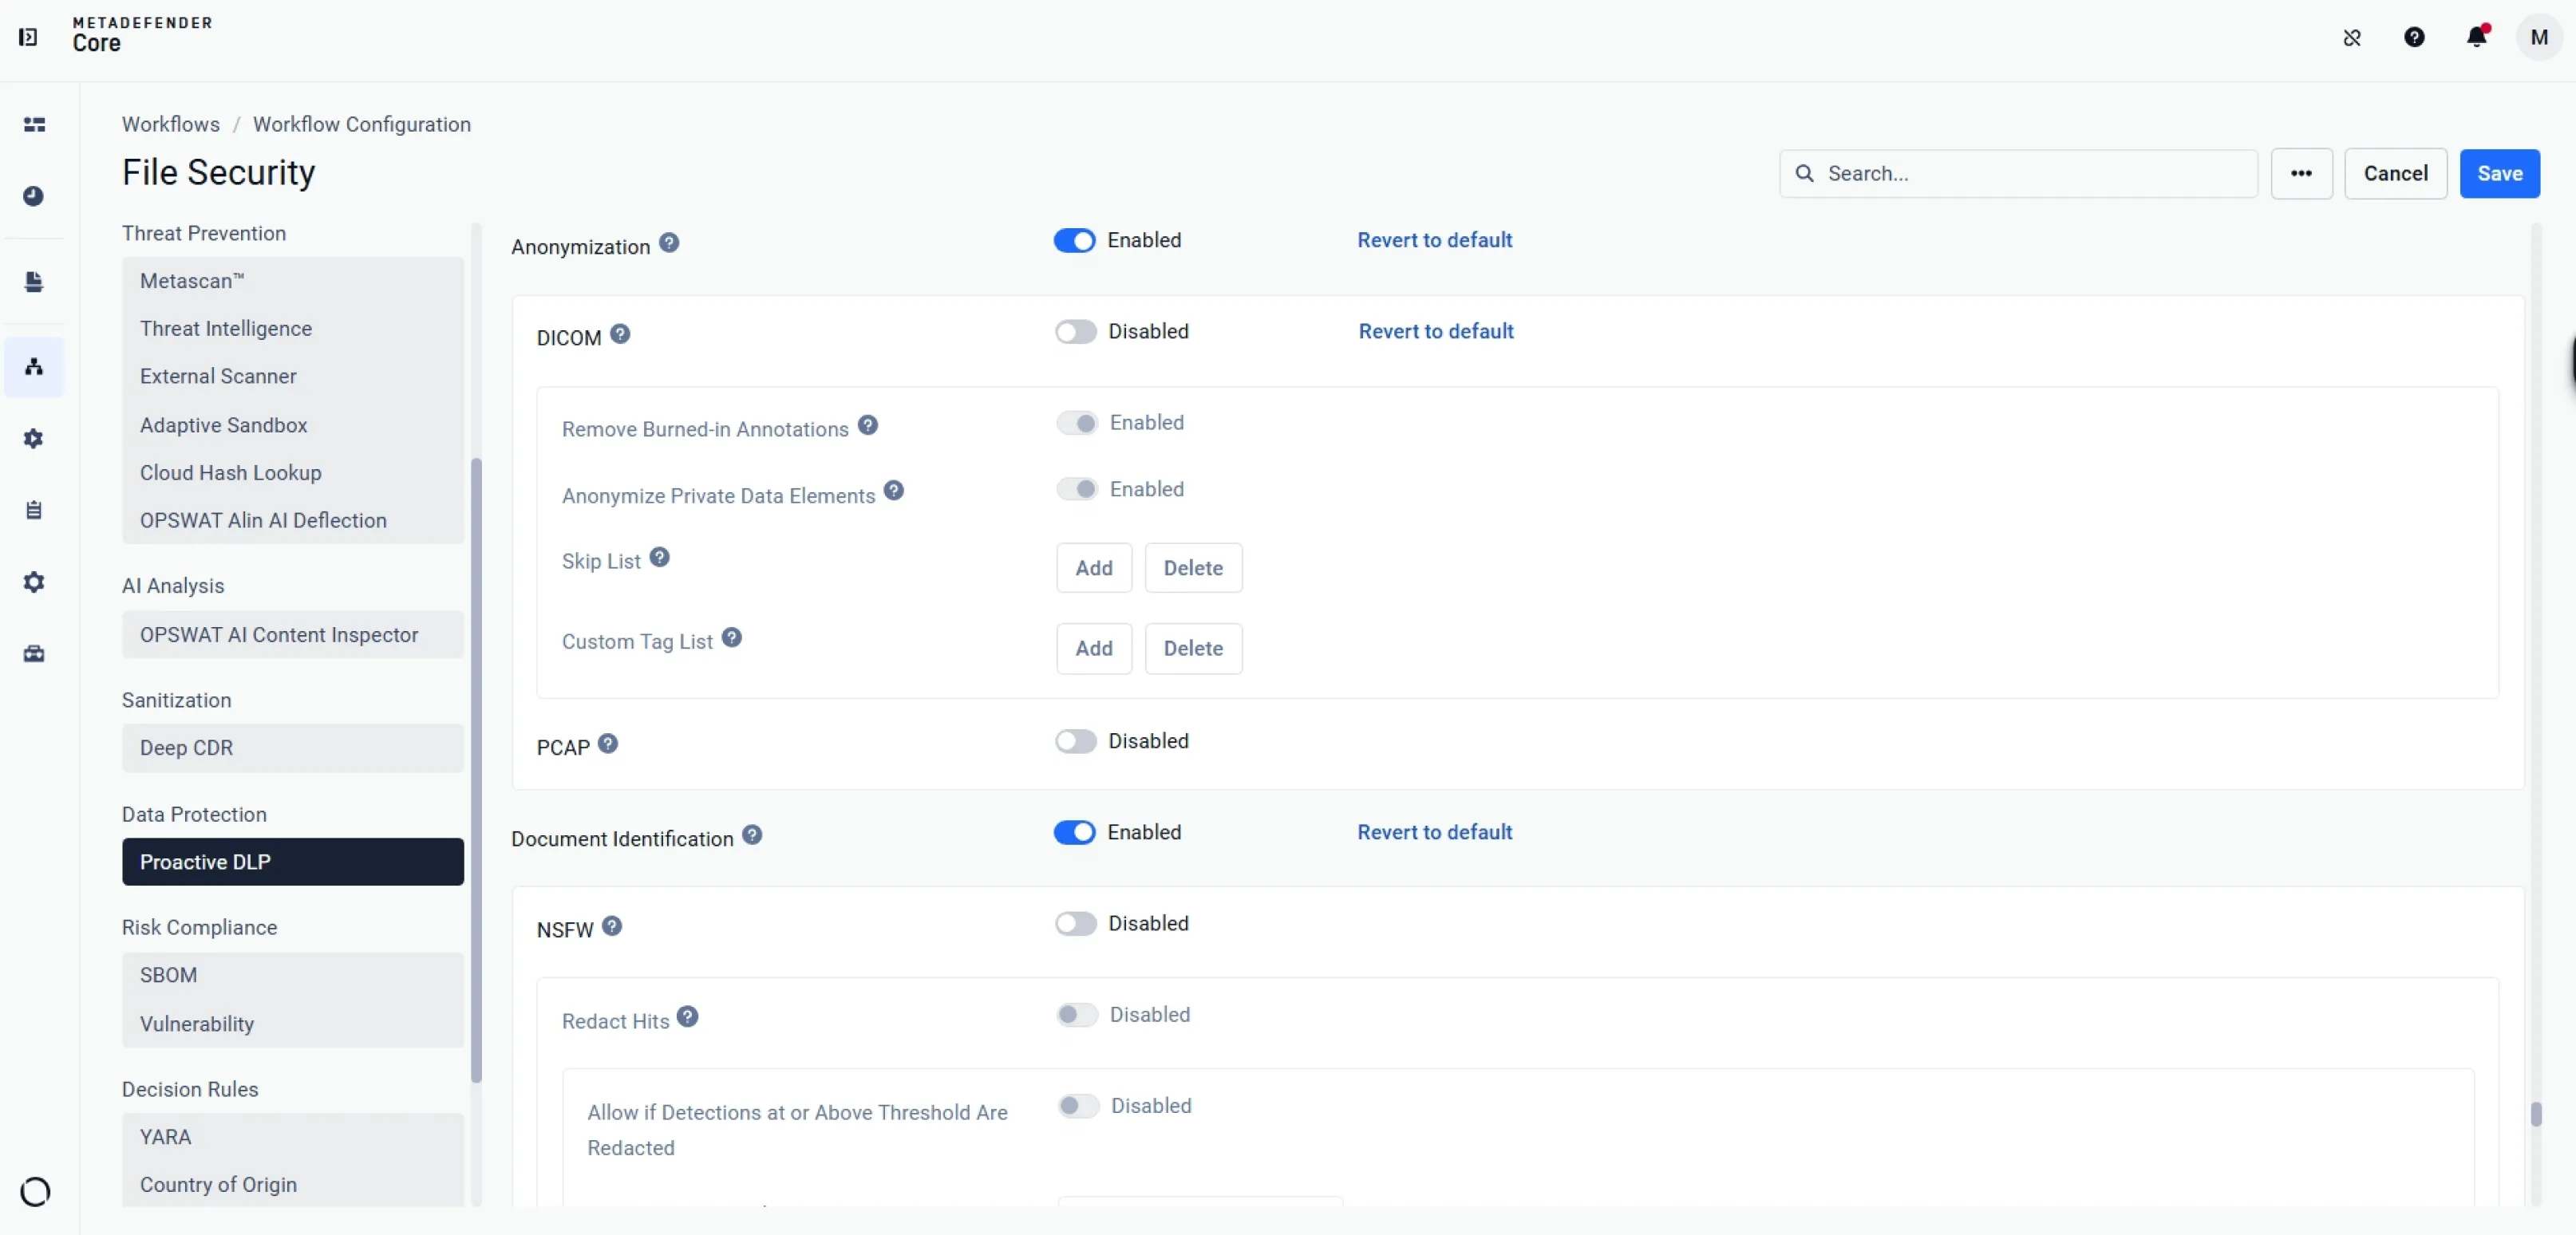
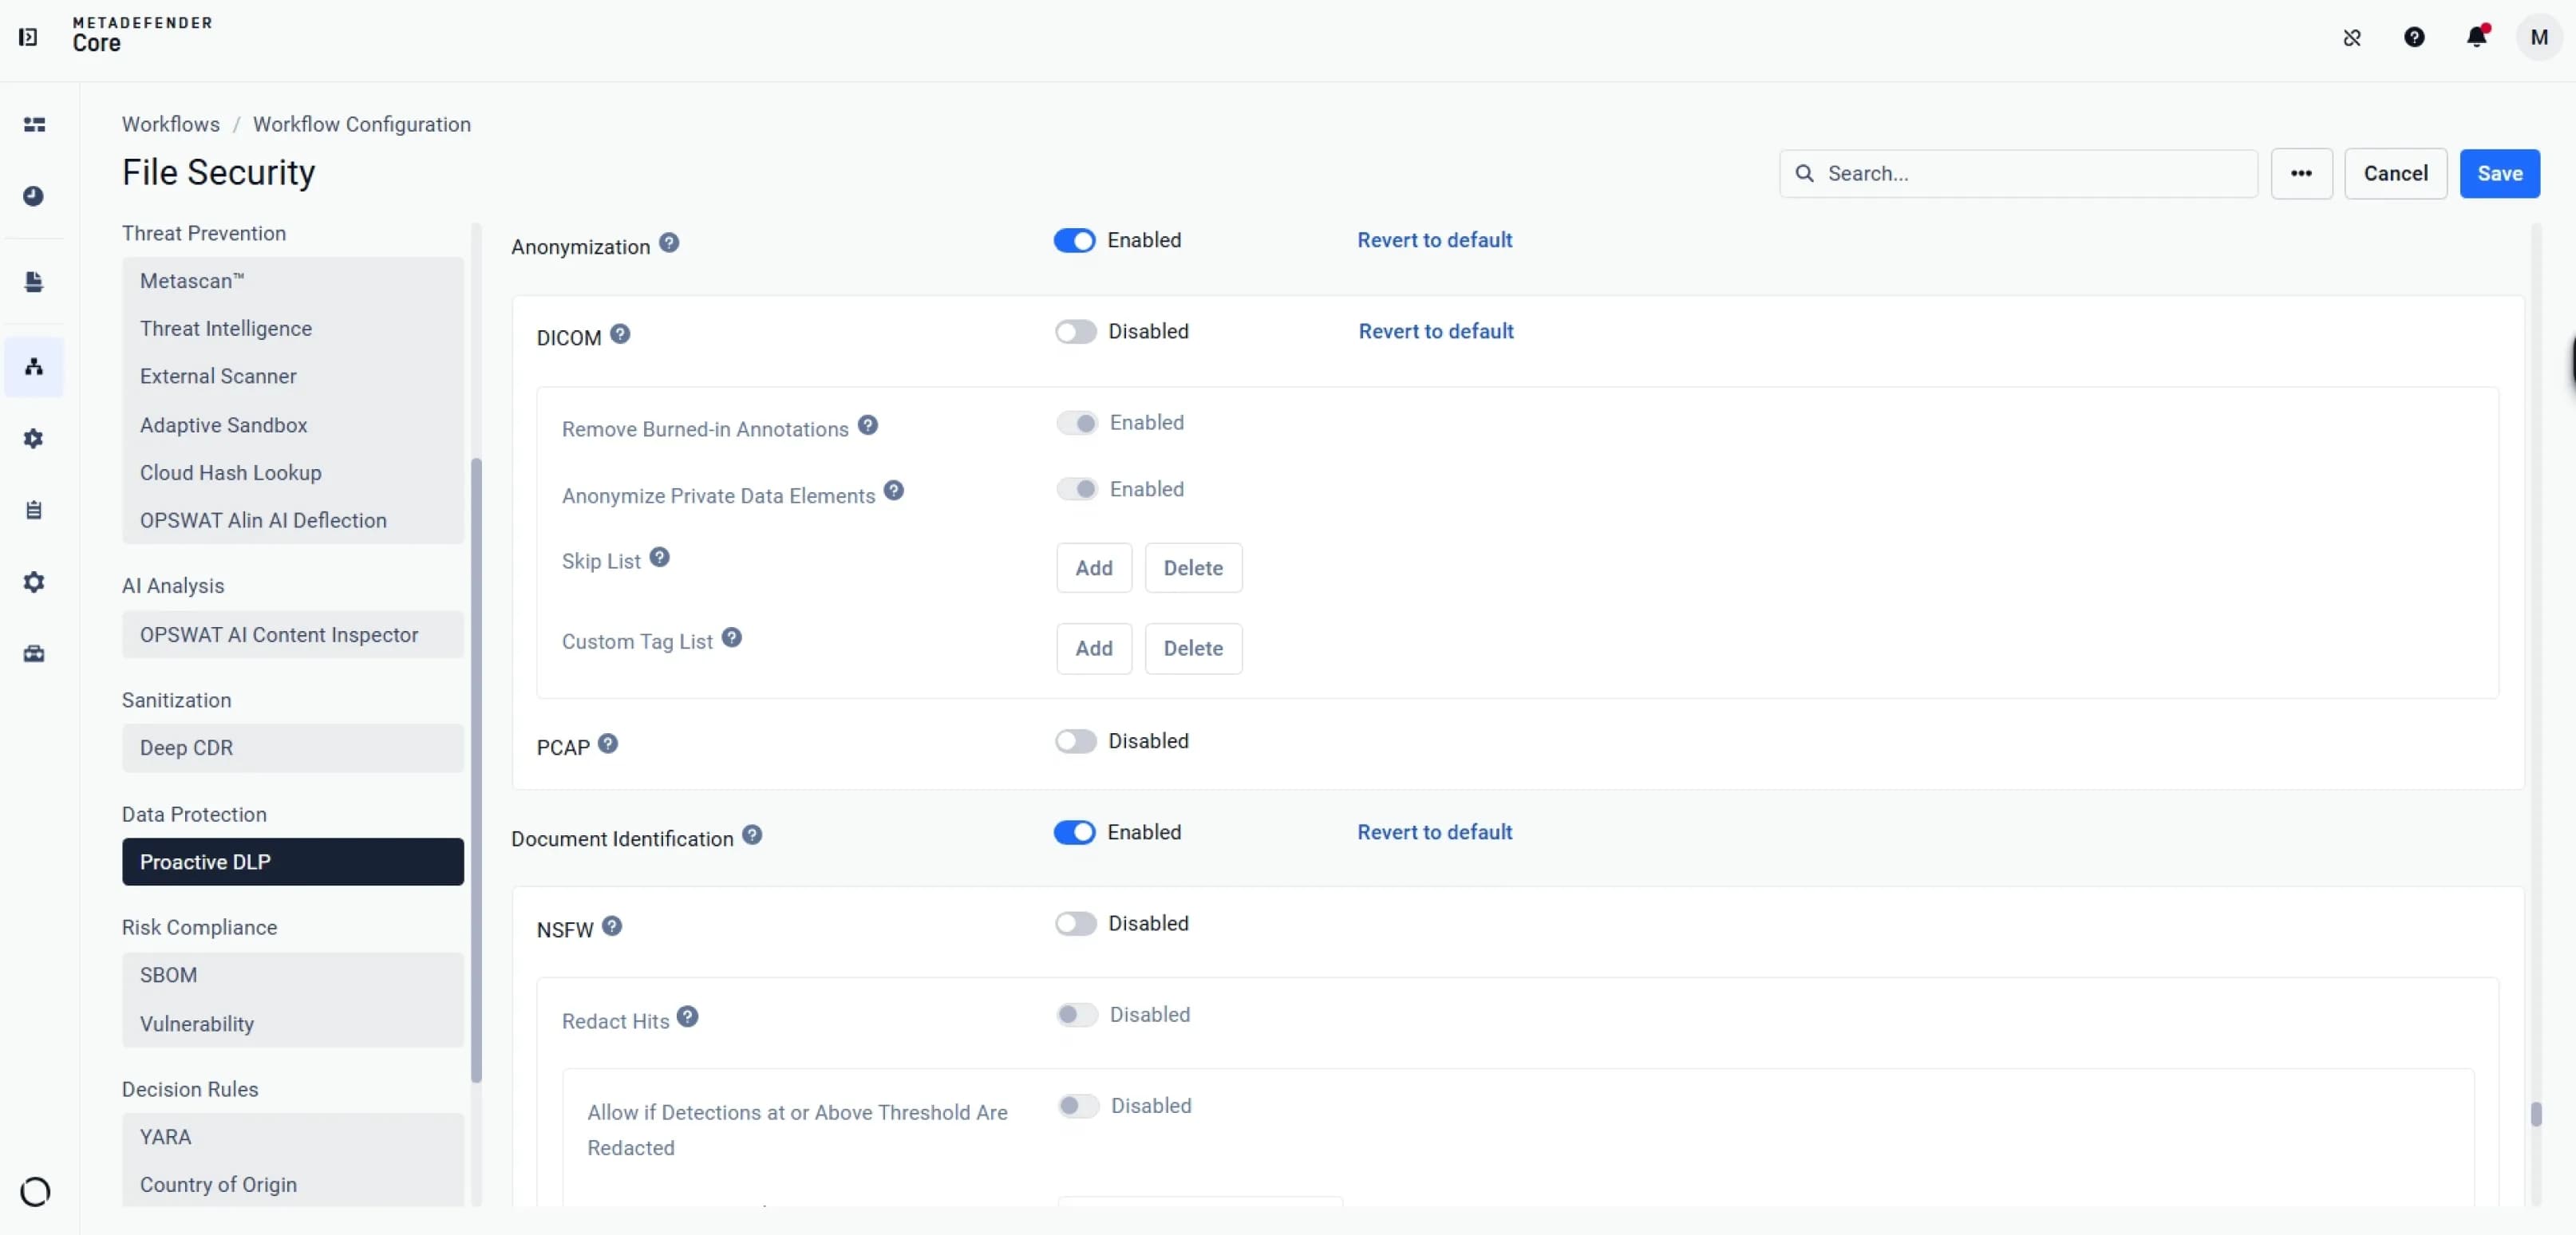 個人資料匿名化
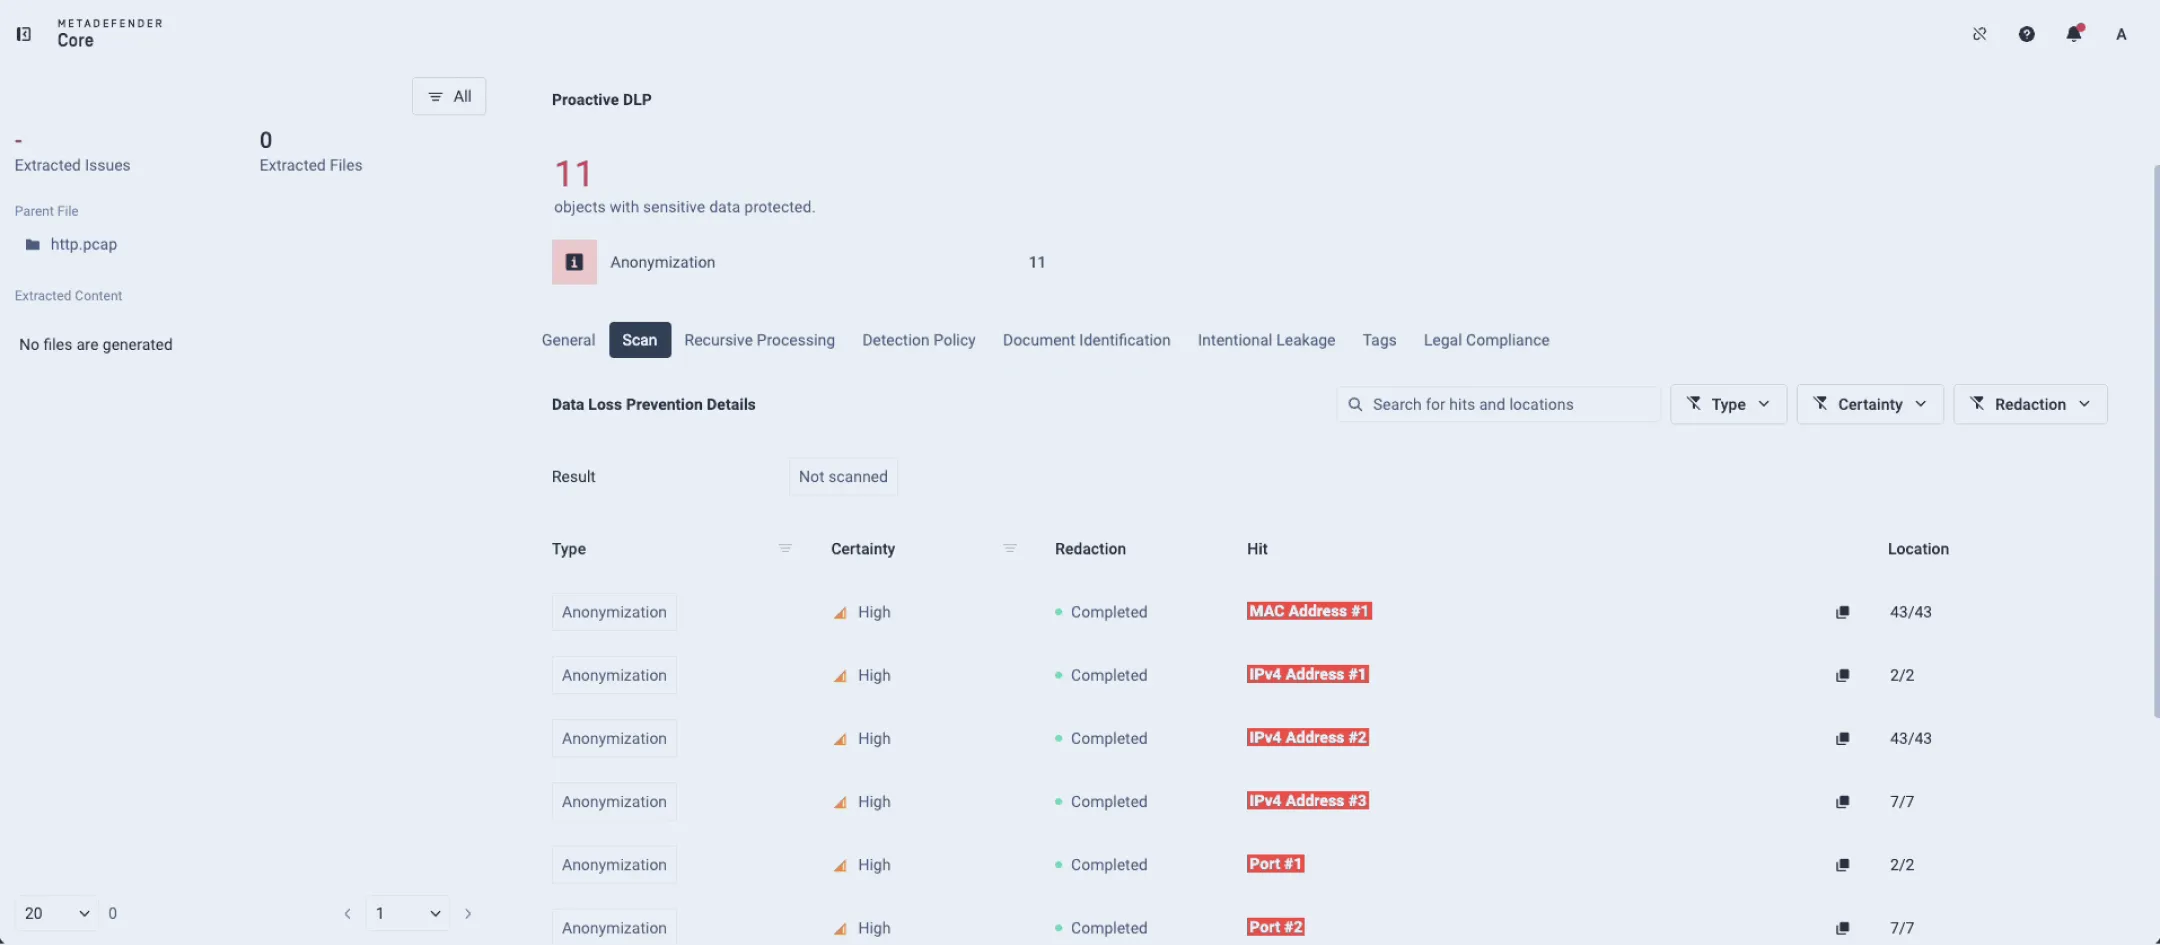
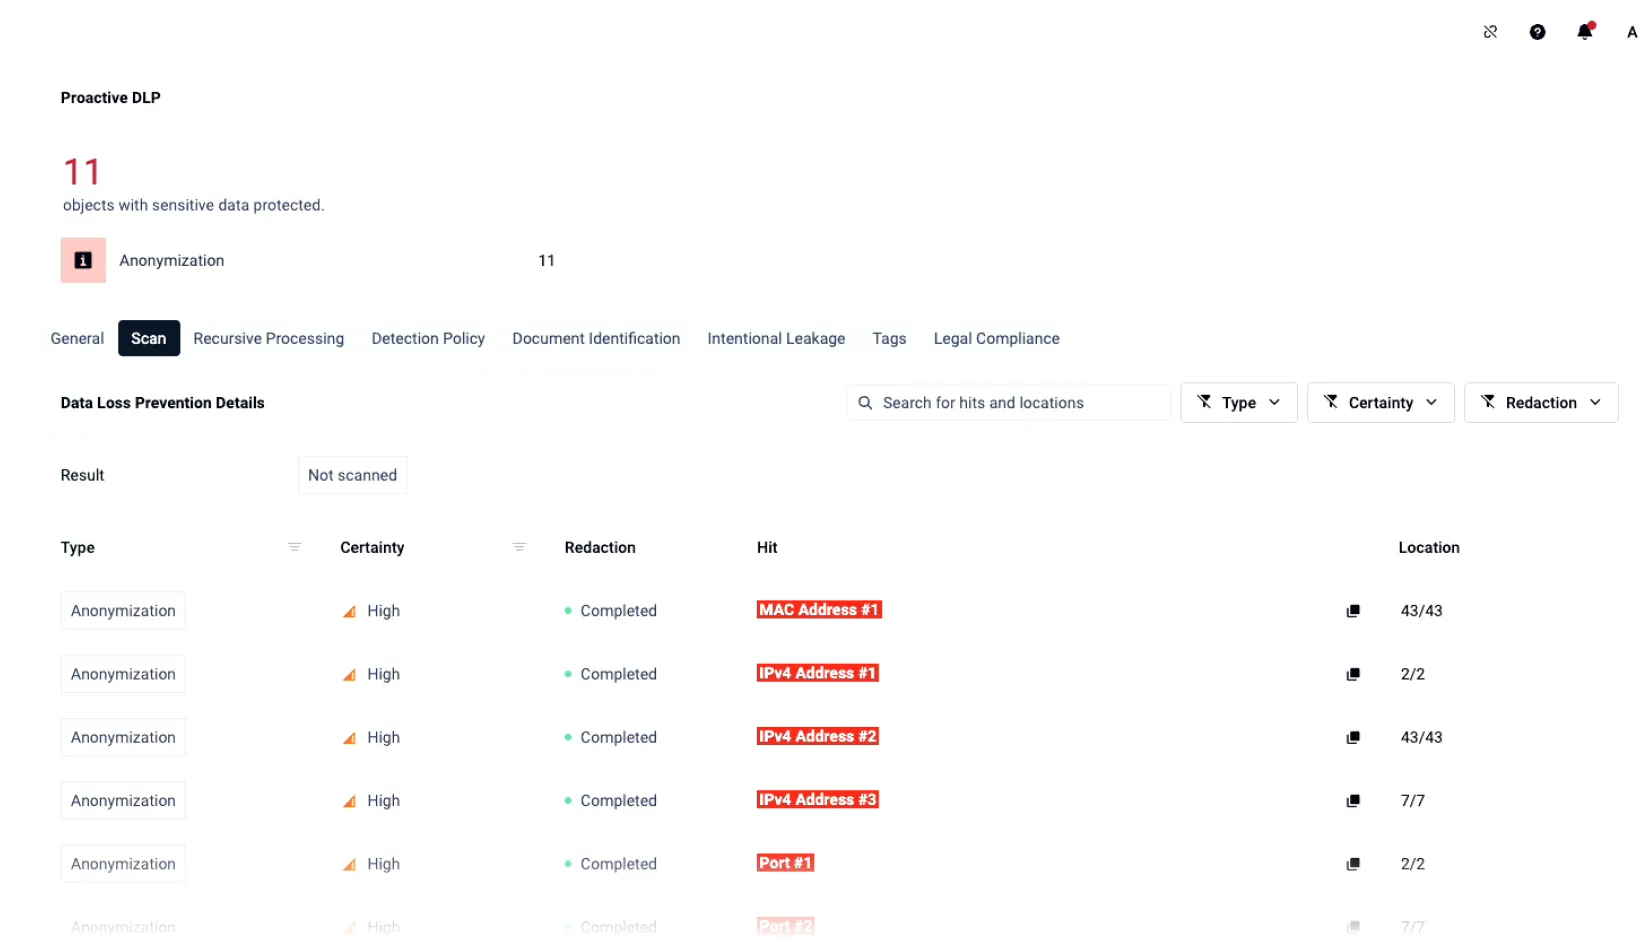
Support anonymization across diverse file types such as DICOM and PCAP files to prevent intentional or accidental data leaks.
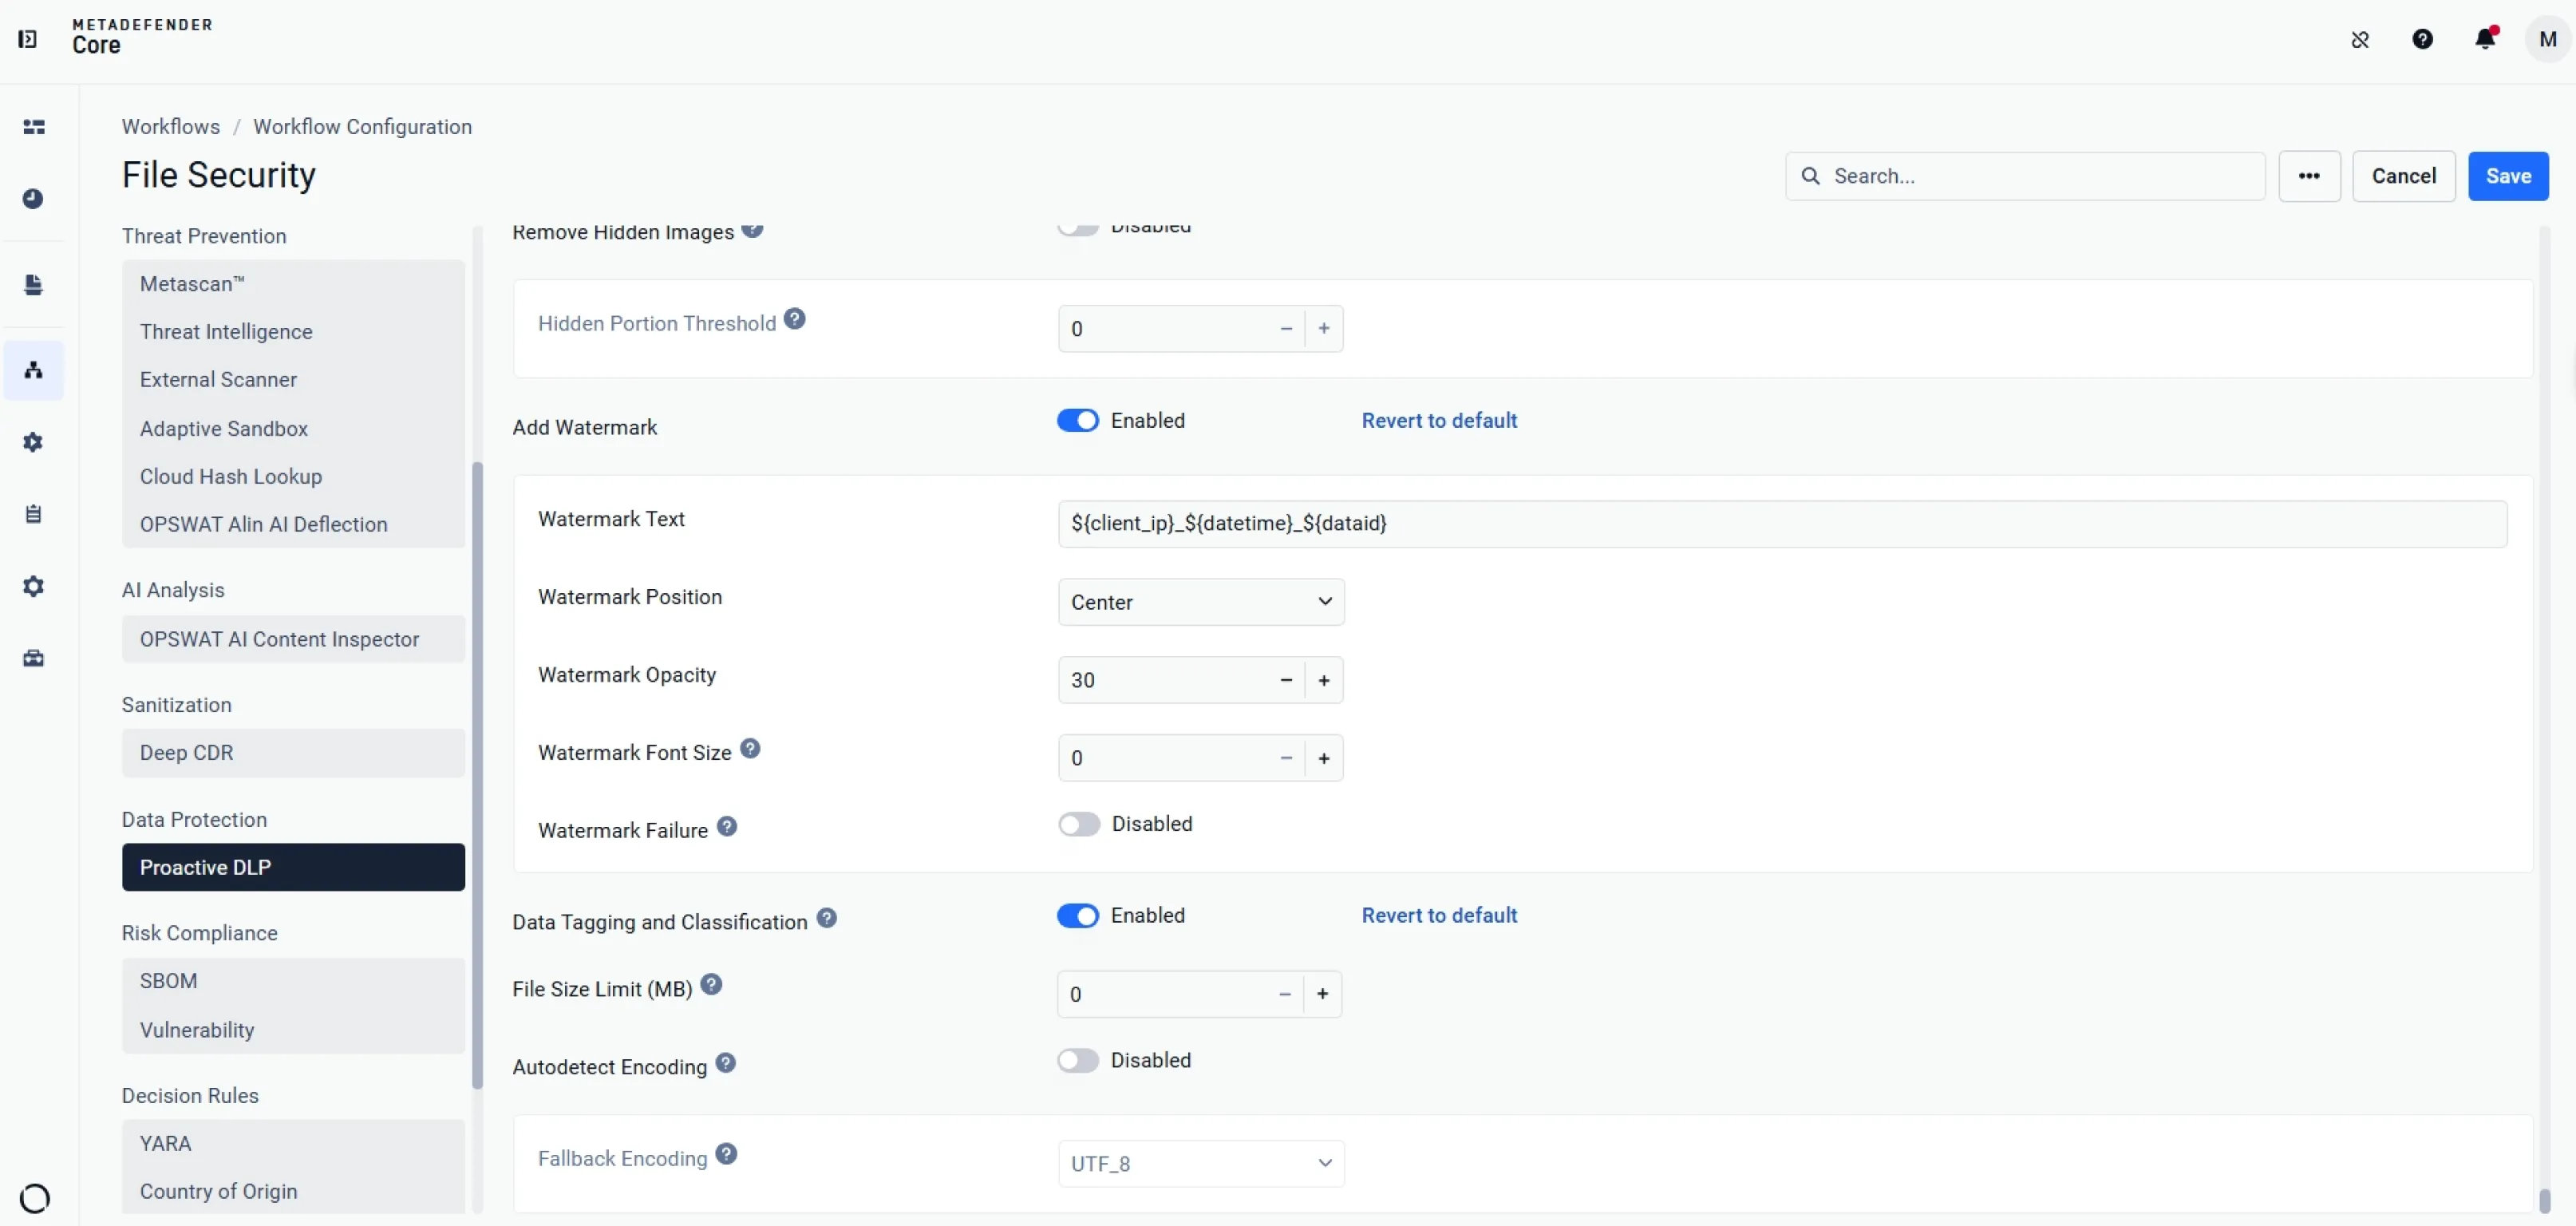
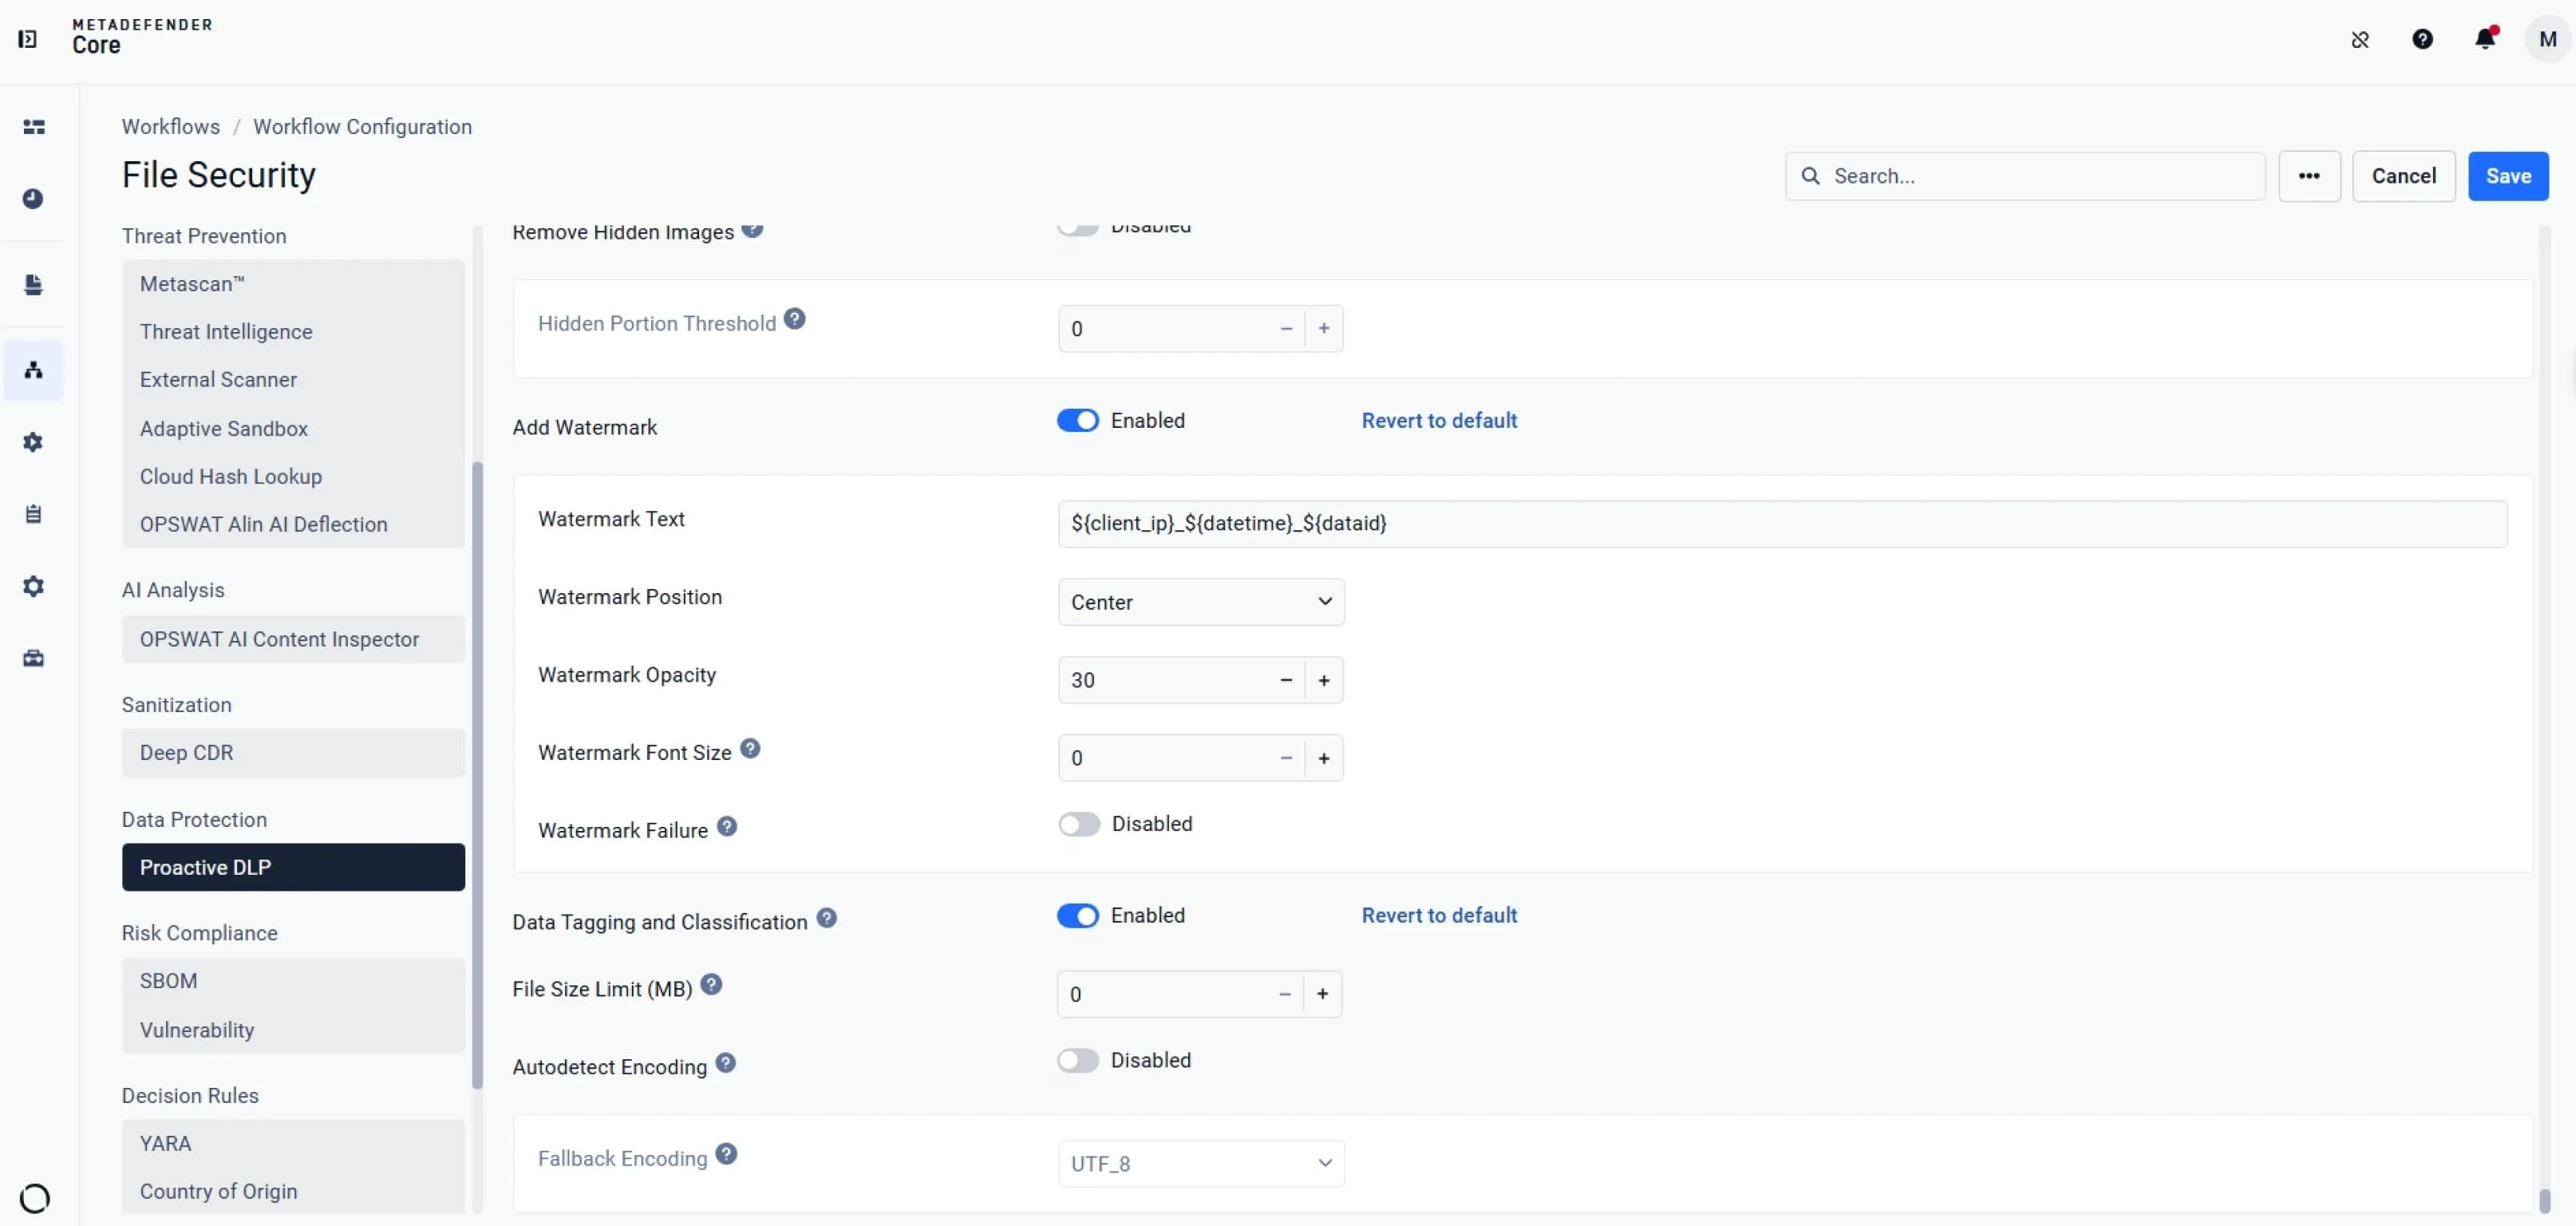 資料標記與分類
Applies tagging and classification to output files, removes embedded or cropped images, and automatically detects varied encodings.
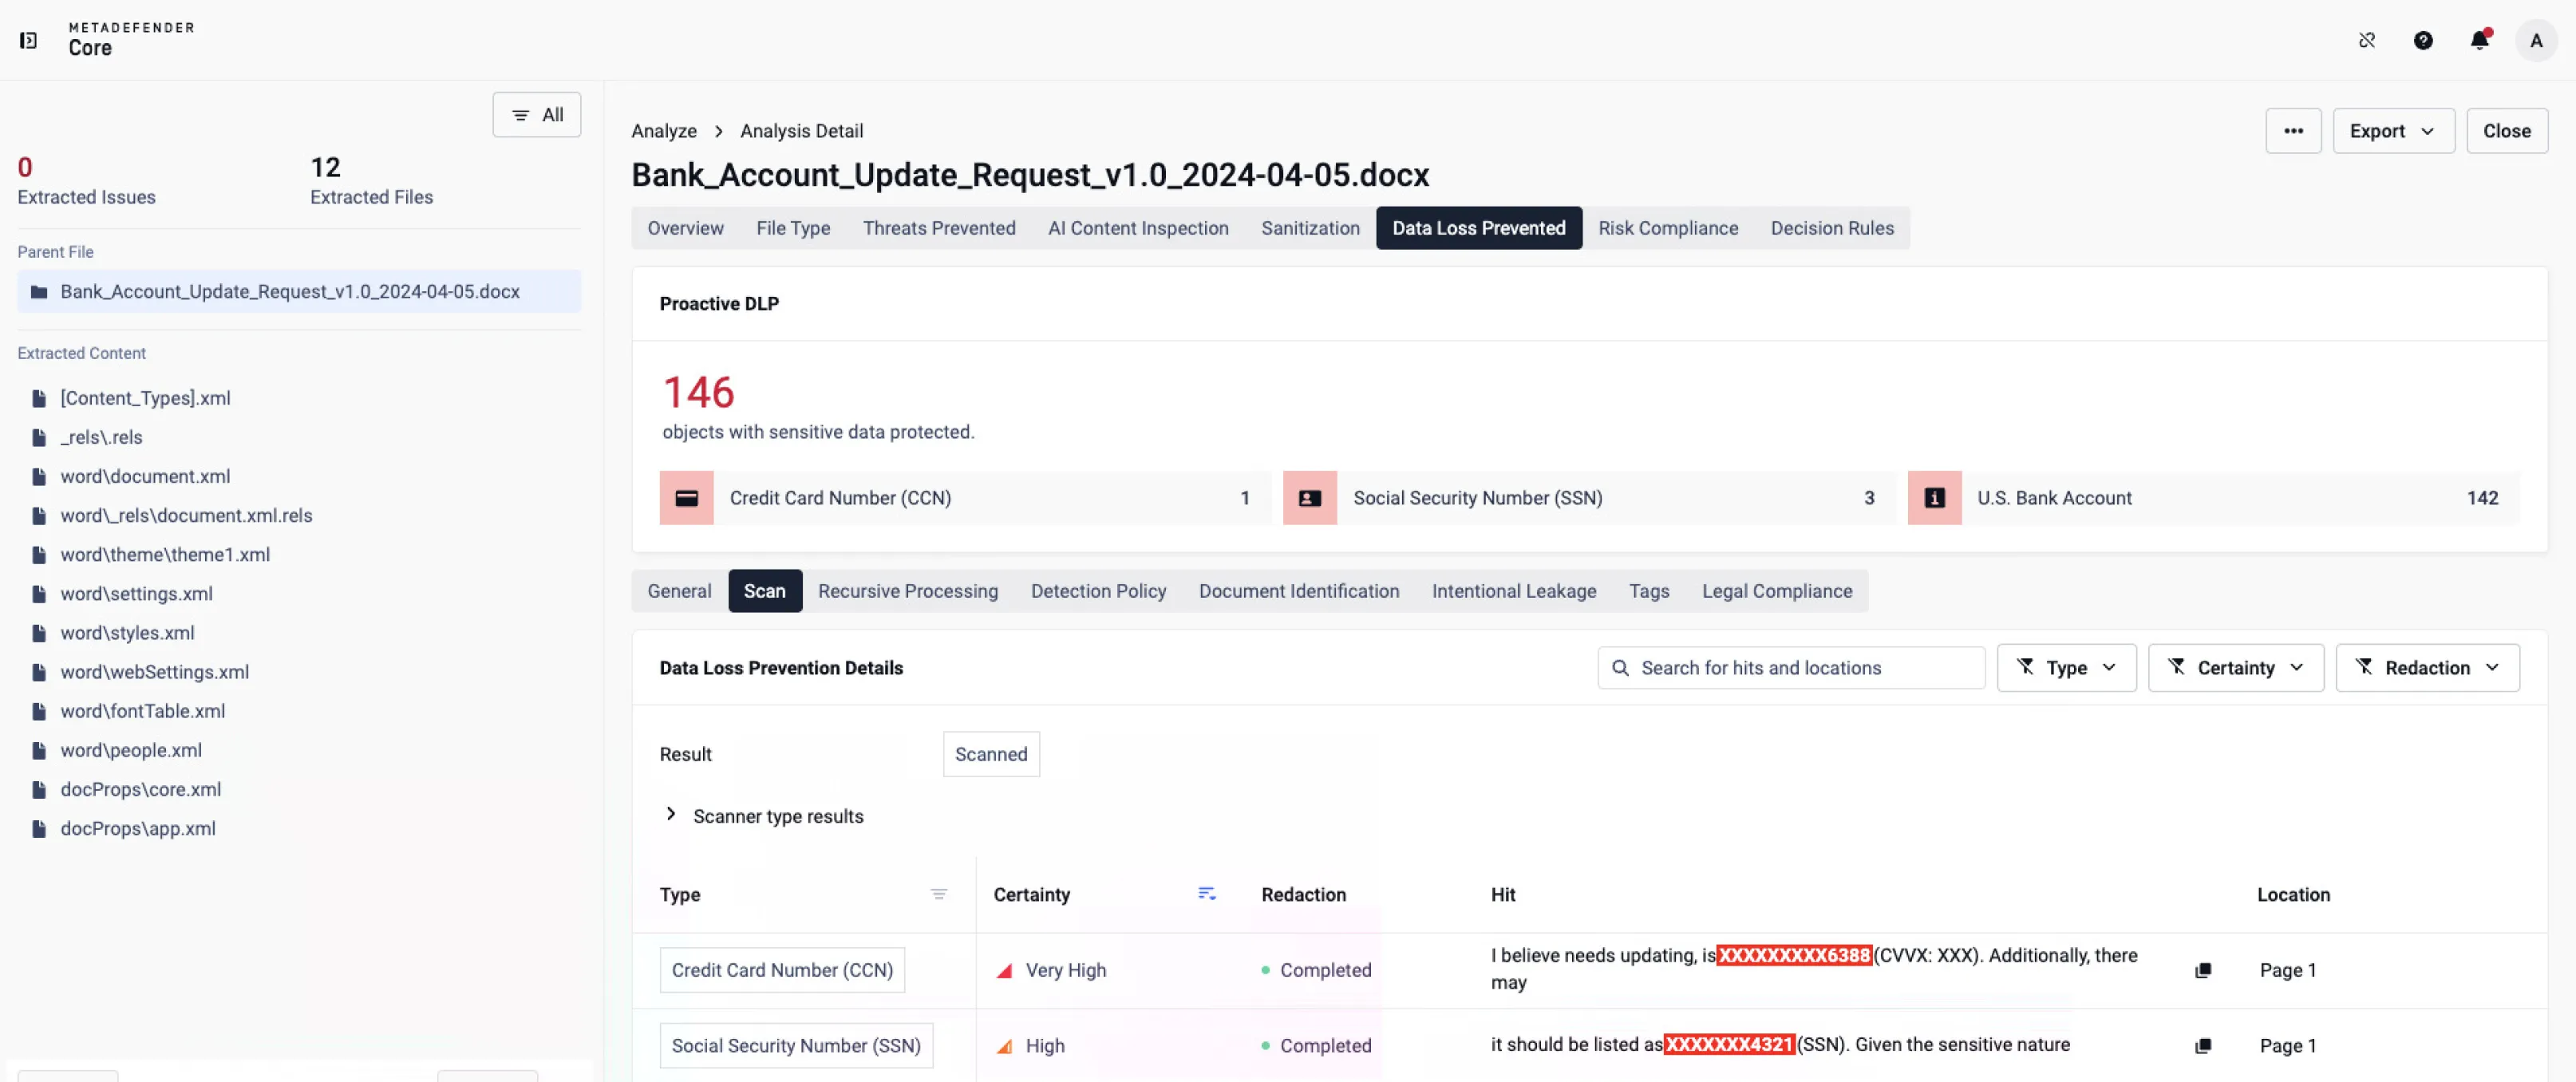
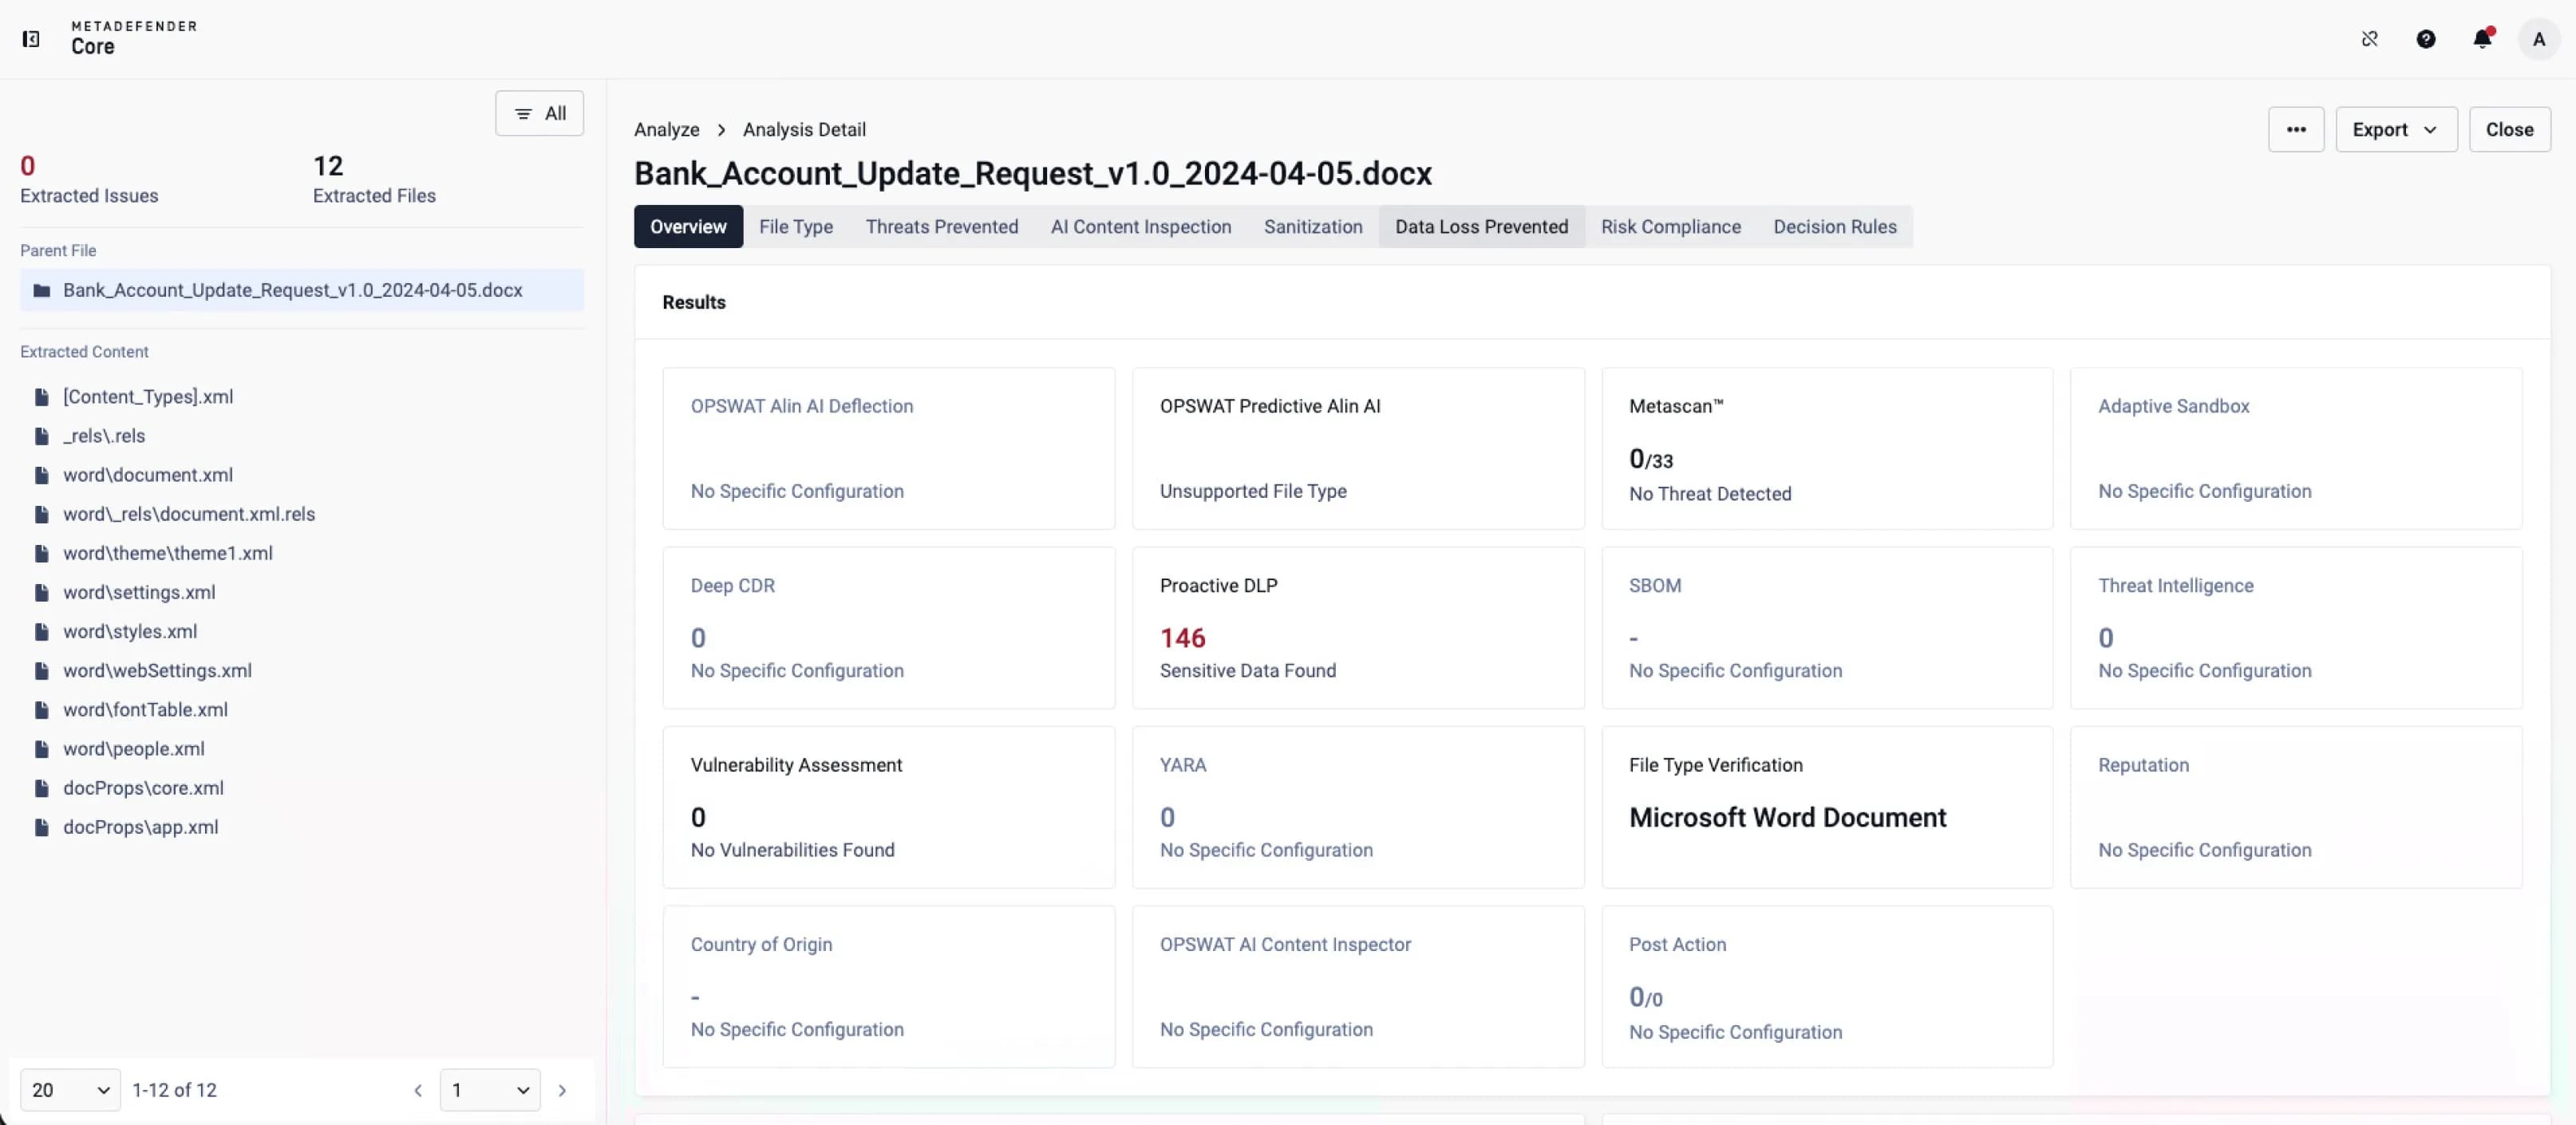 敏感資料分類
Automatically identifies and categorizes sensitive data, assigning clear verdicts such as Infected or Suspicious for faster response.
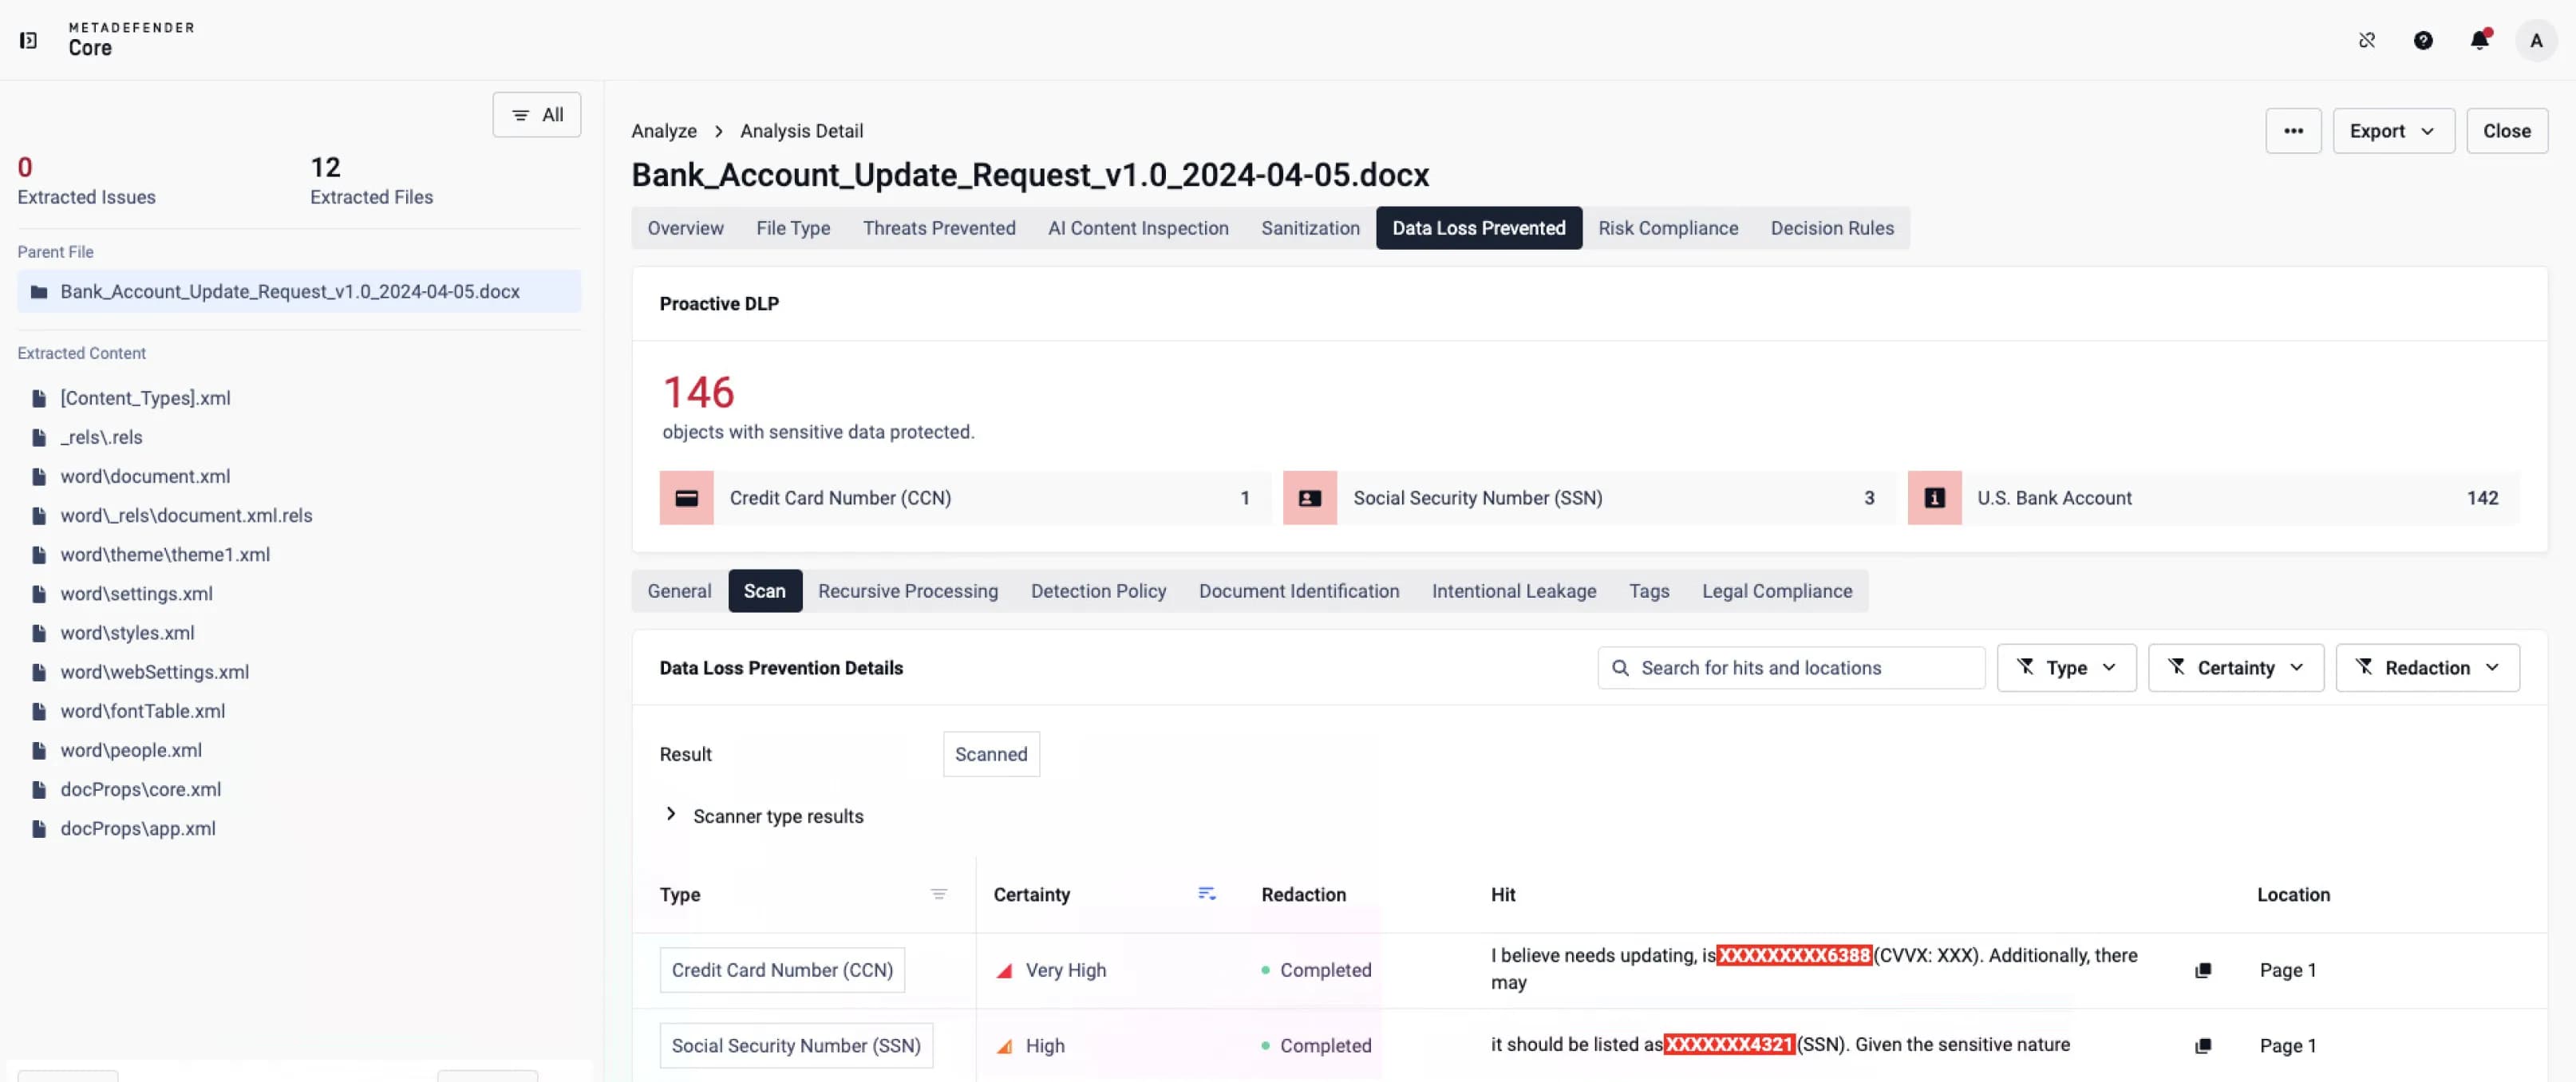 確定性等級分配
Delivers AI-powered scan results that evaluate predefined sensitive data types and assign certainty levels to identify highly critical information.
全面防護
適用於所有敏感資料類型
Proactive DLP 、分類、遮蔽及匿名化結構化與非結構化內容中的敏感資訊,防止資料外洩並大規模支援合規性。
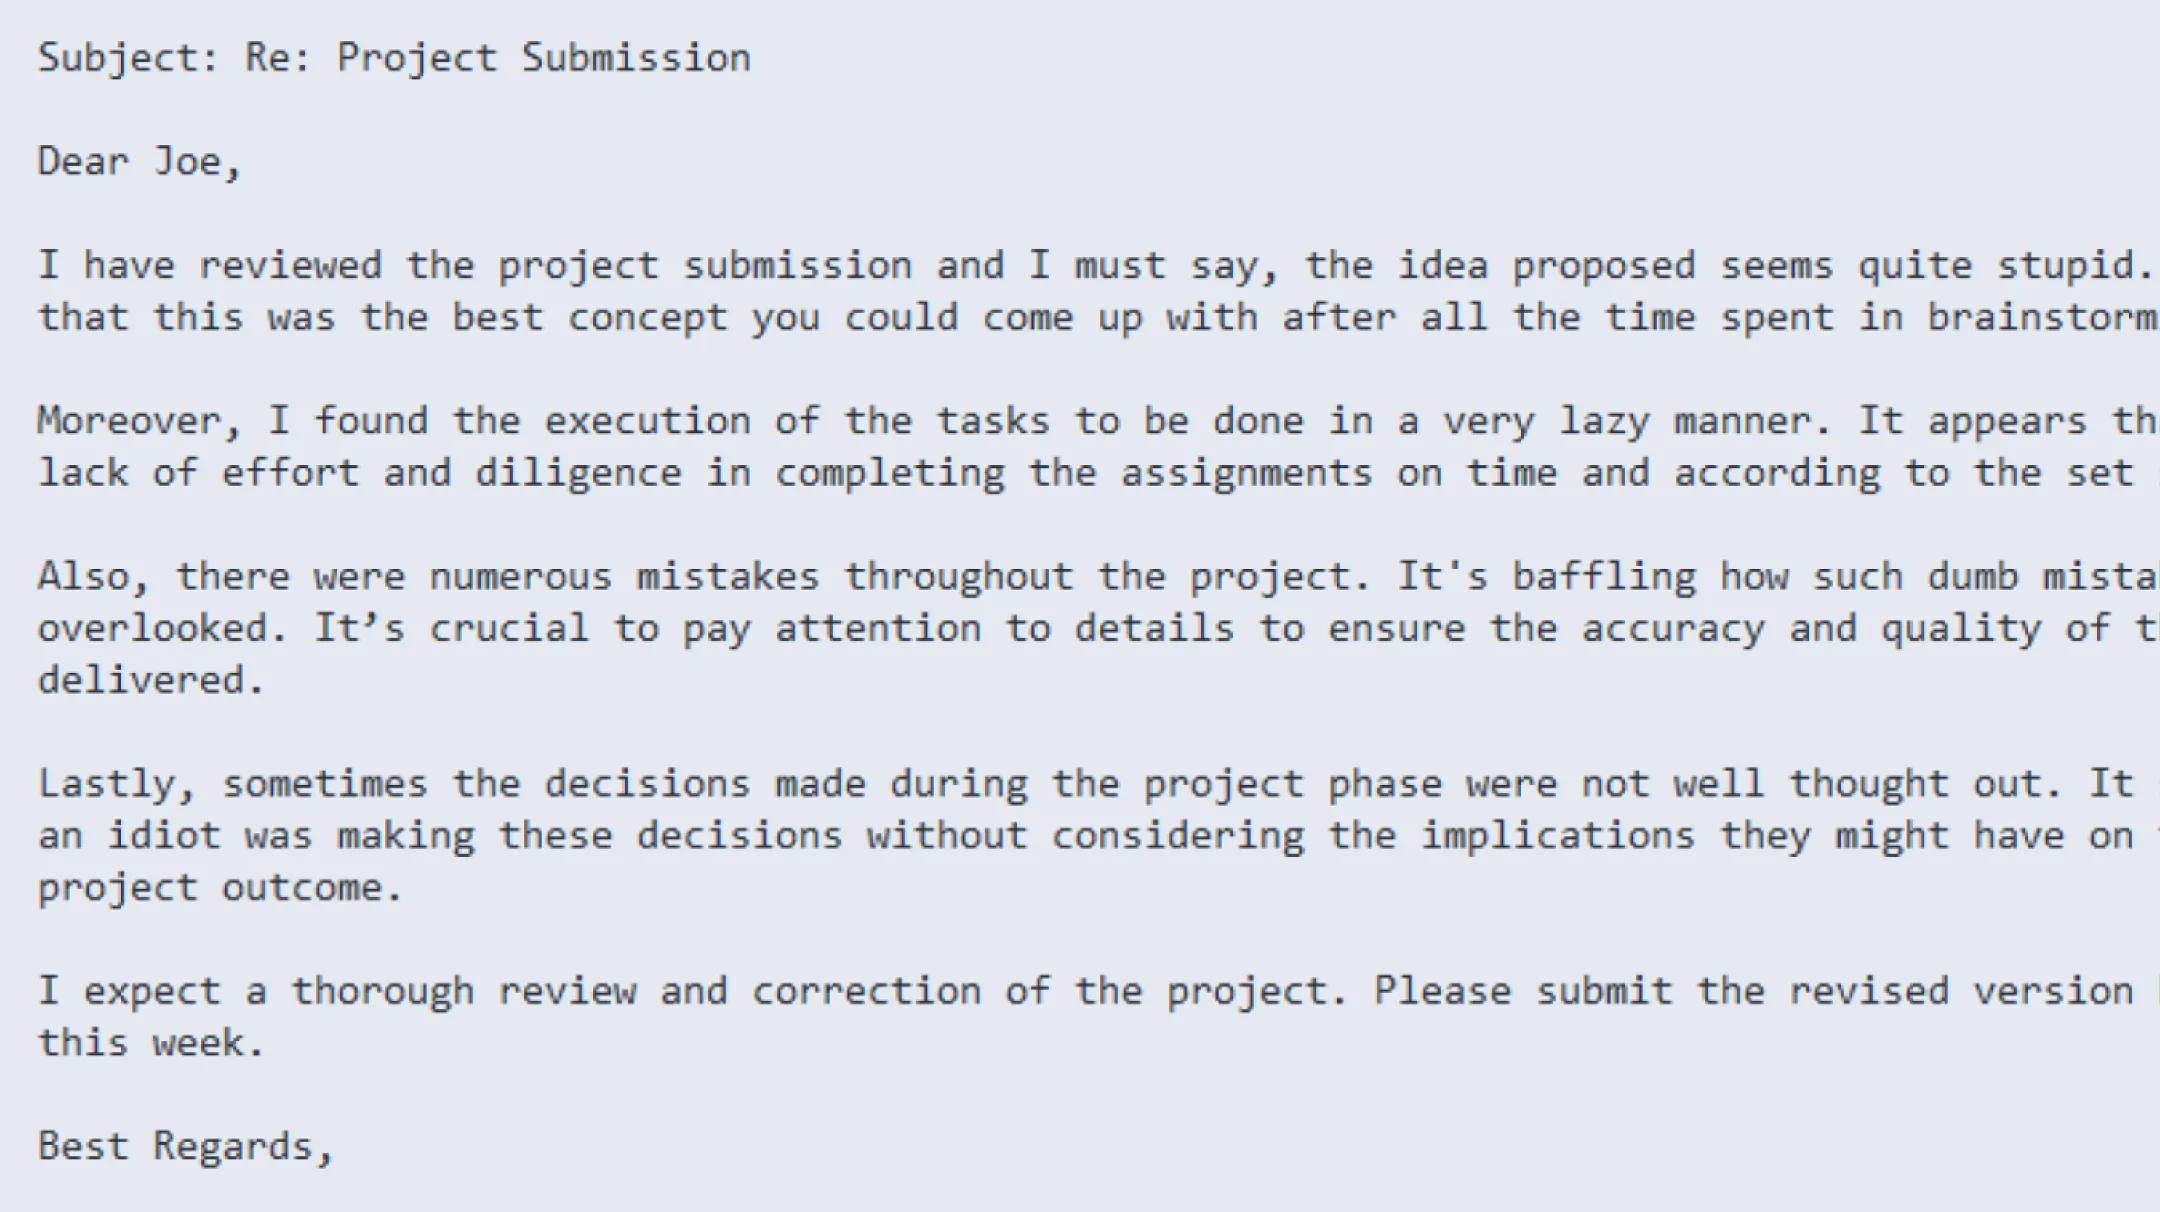
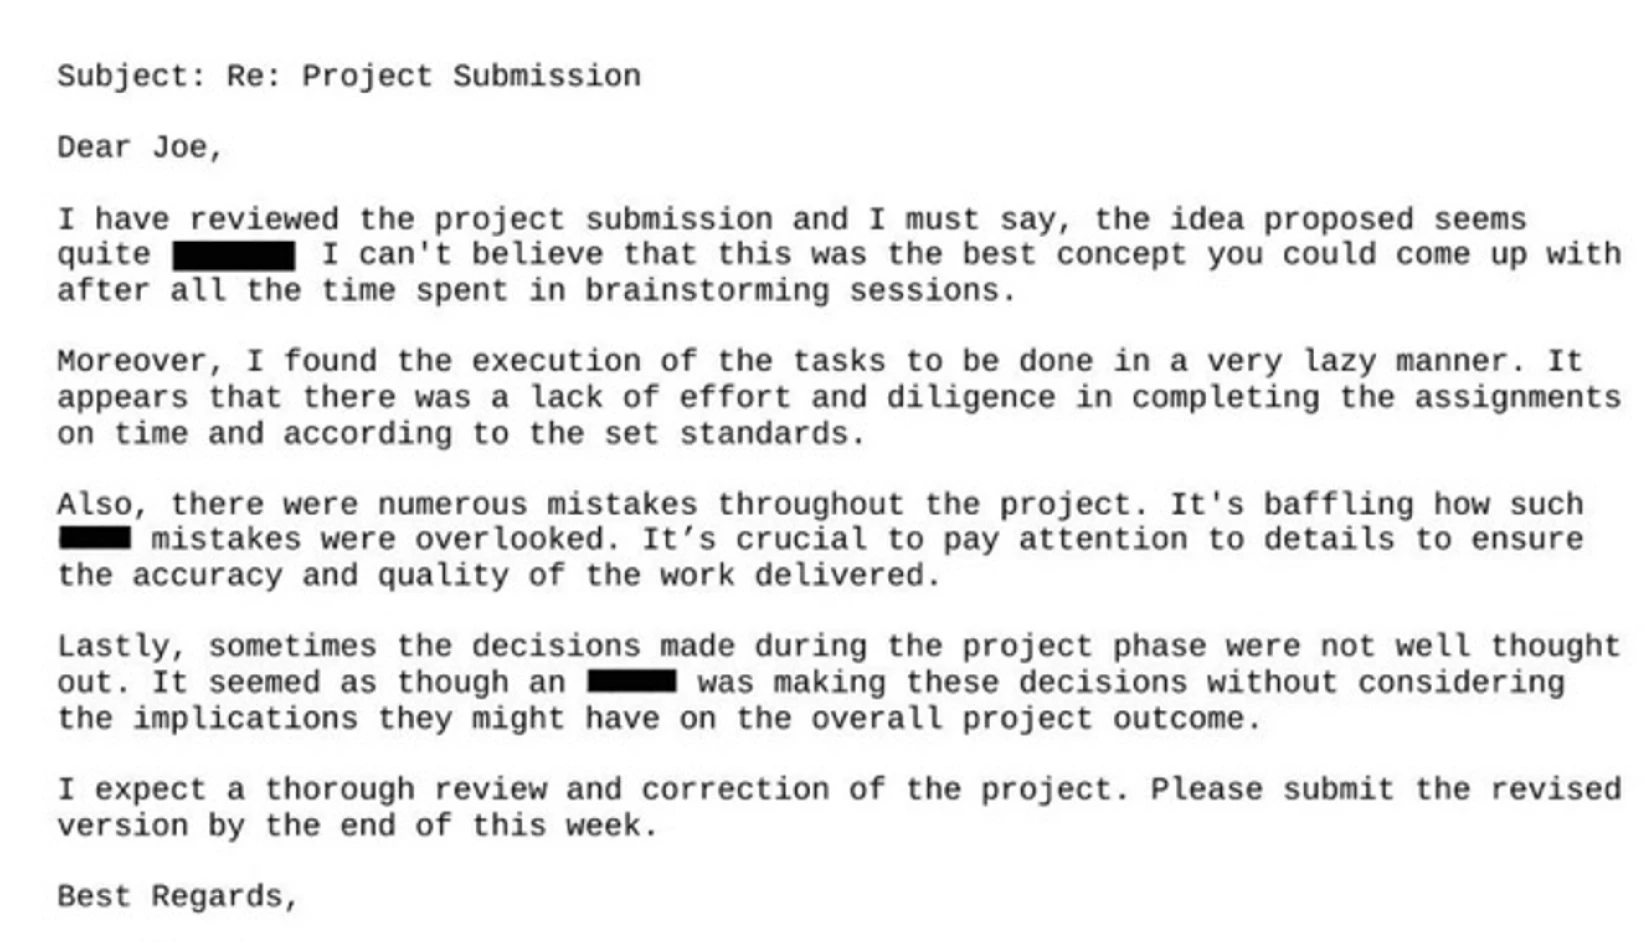
個人資訊包含姓名、地址、聯絡方式及其他識別資訊,這些資料在日常業務流程中經常被共享。由於此類資料常分散於各類文件與通訊中,因而成為意外外洩的常見途徑。Proactive DLP 即時Proactive DLP 檔案,標記個人資訊並執行遮蔽或匿名化處理,確保非受監管但具敏感性的個人資料不會在內部或外部遭洩漏。
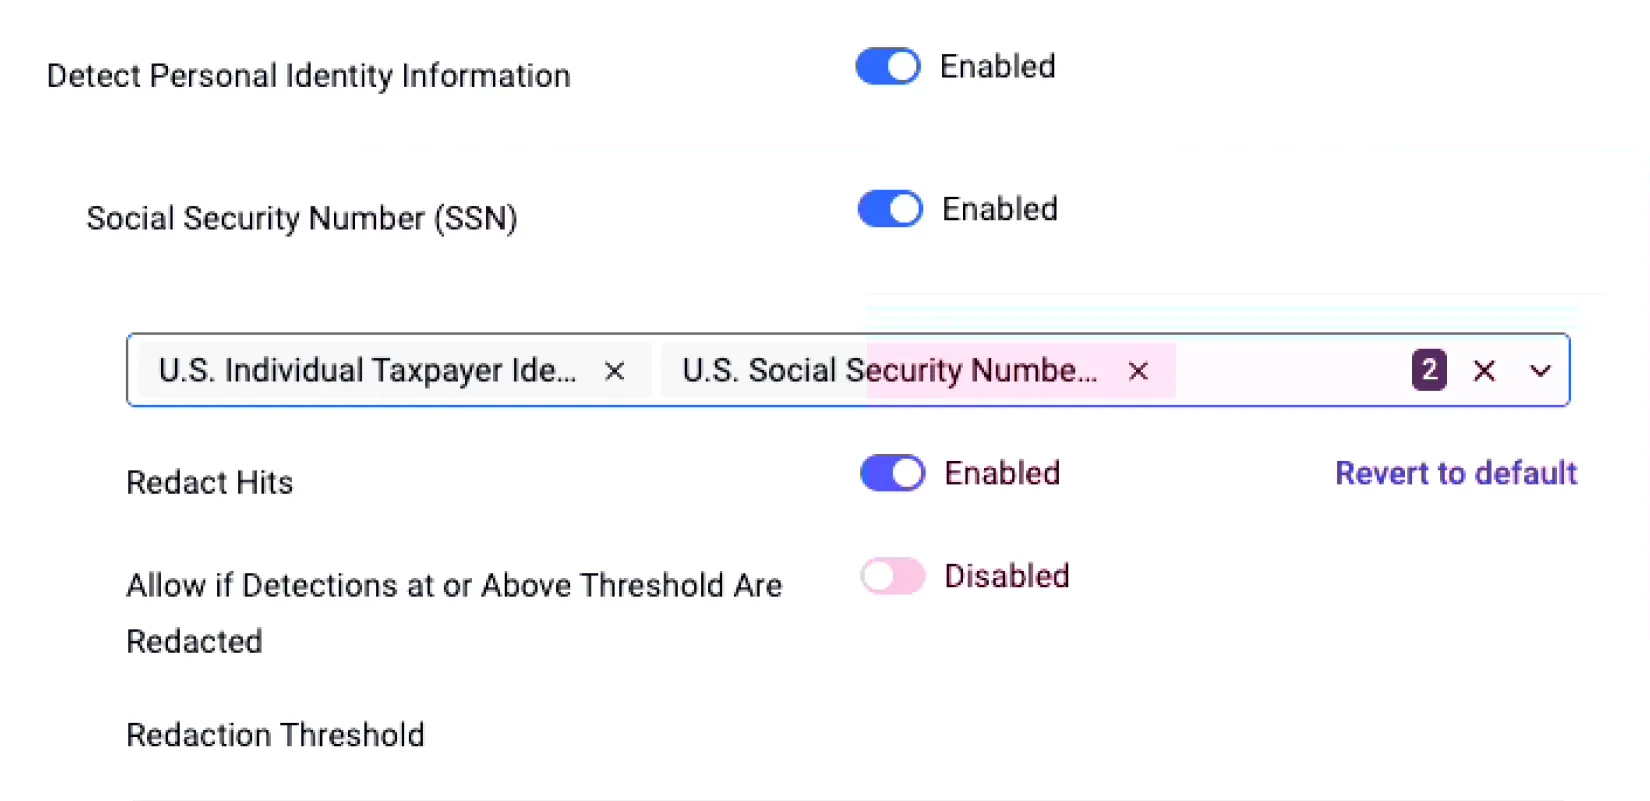
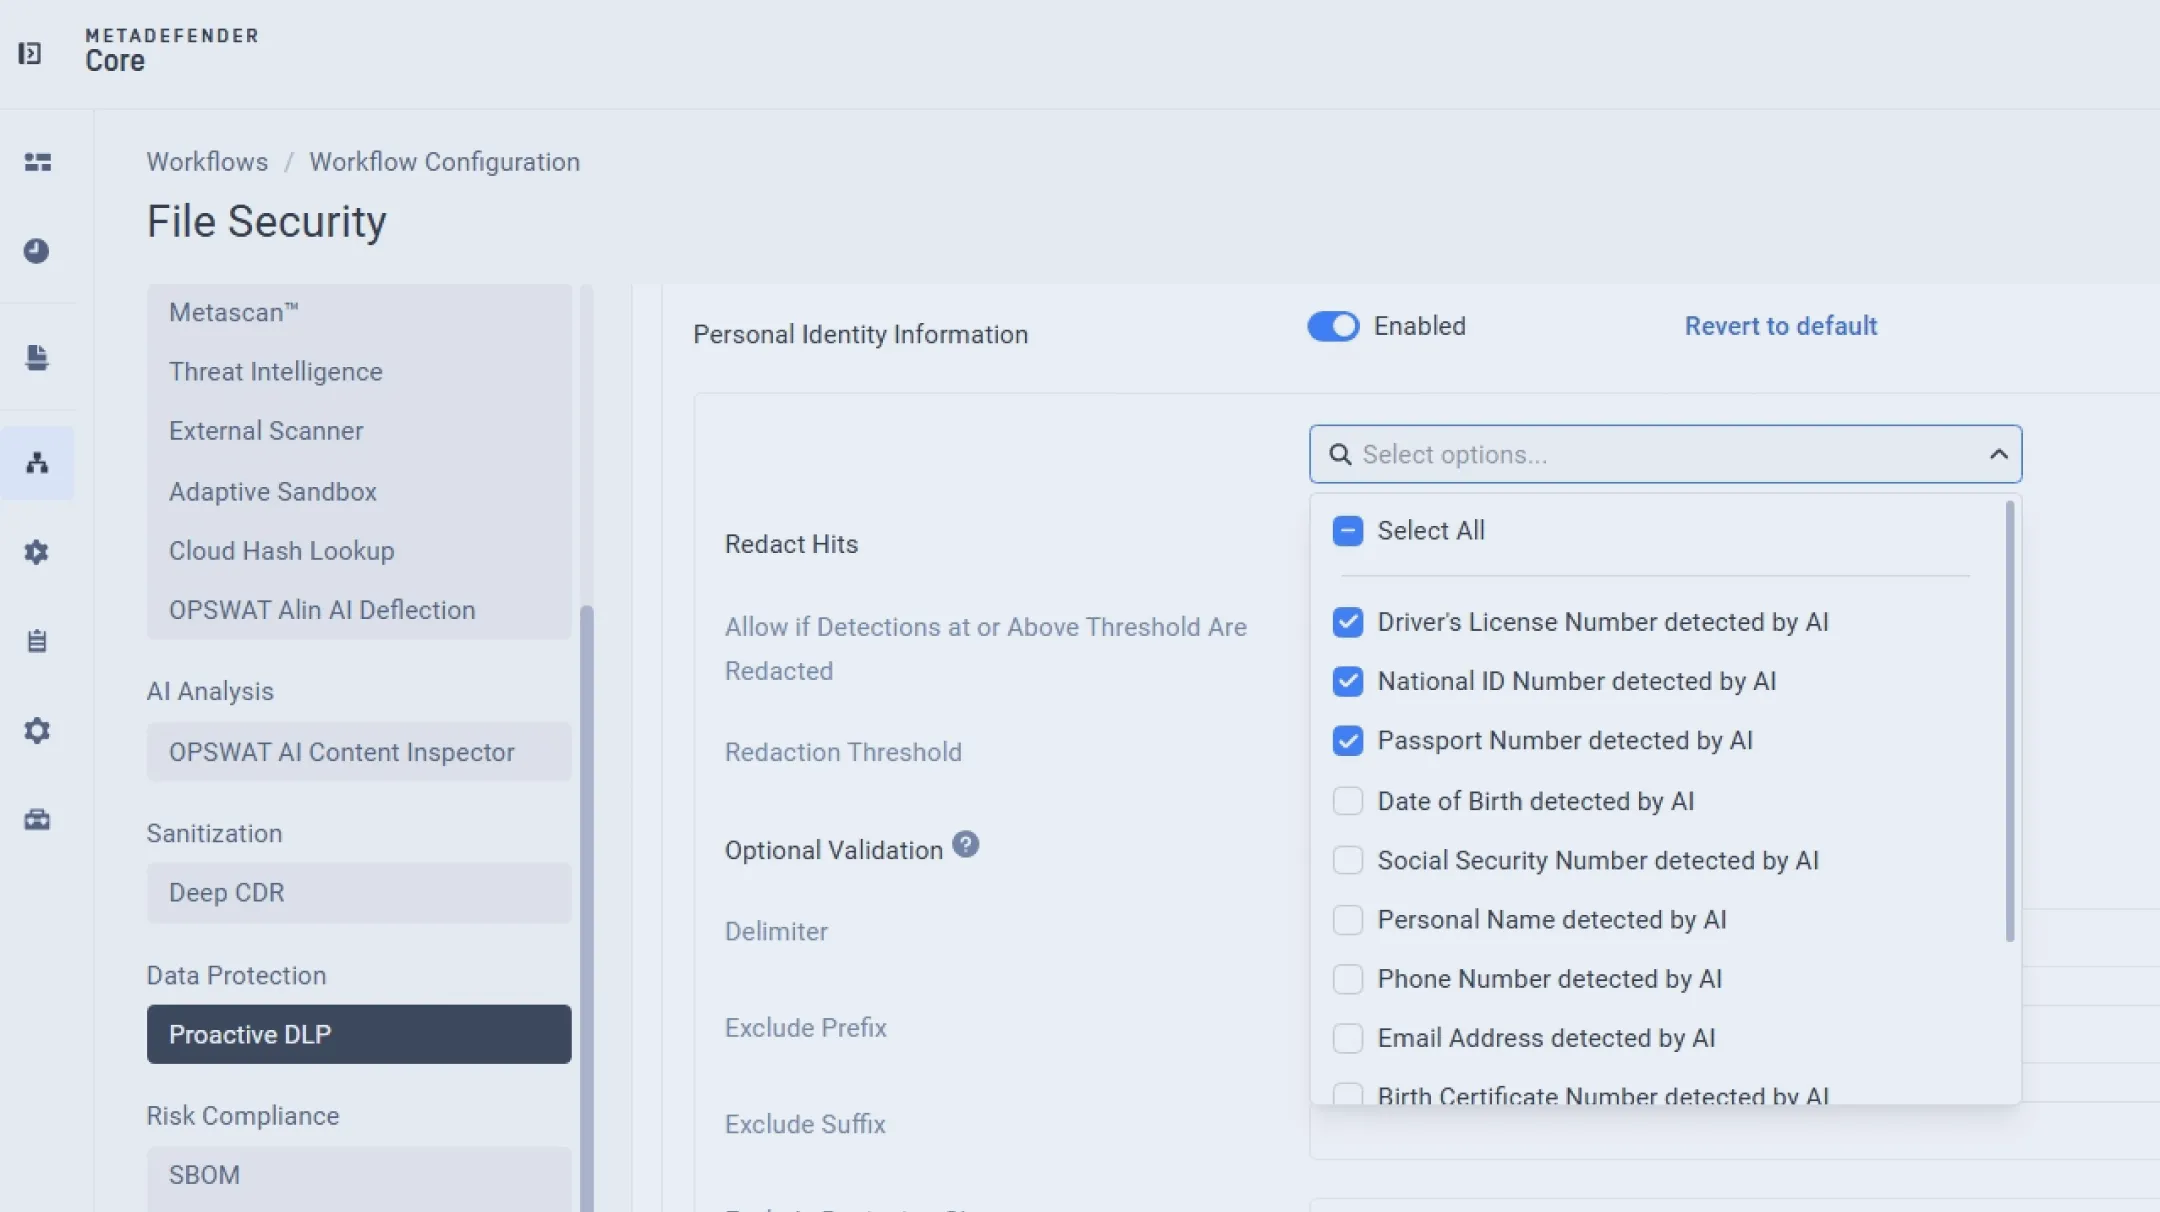
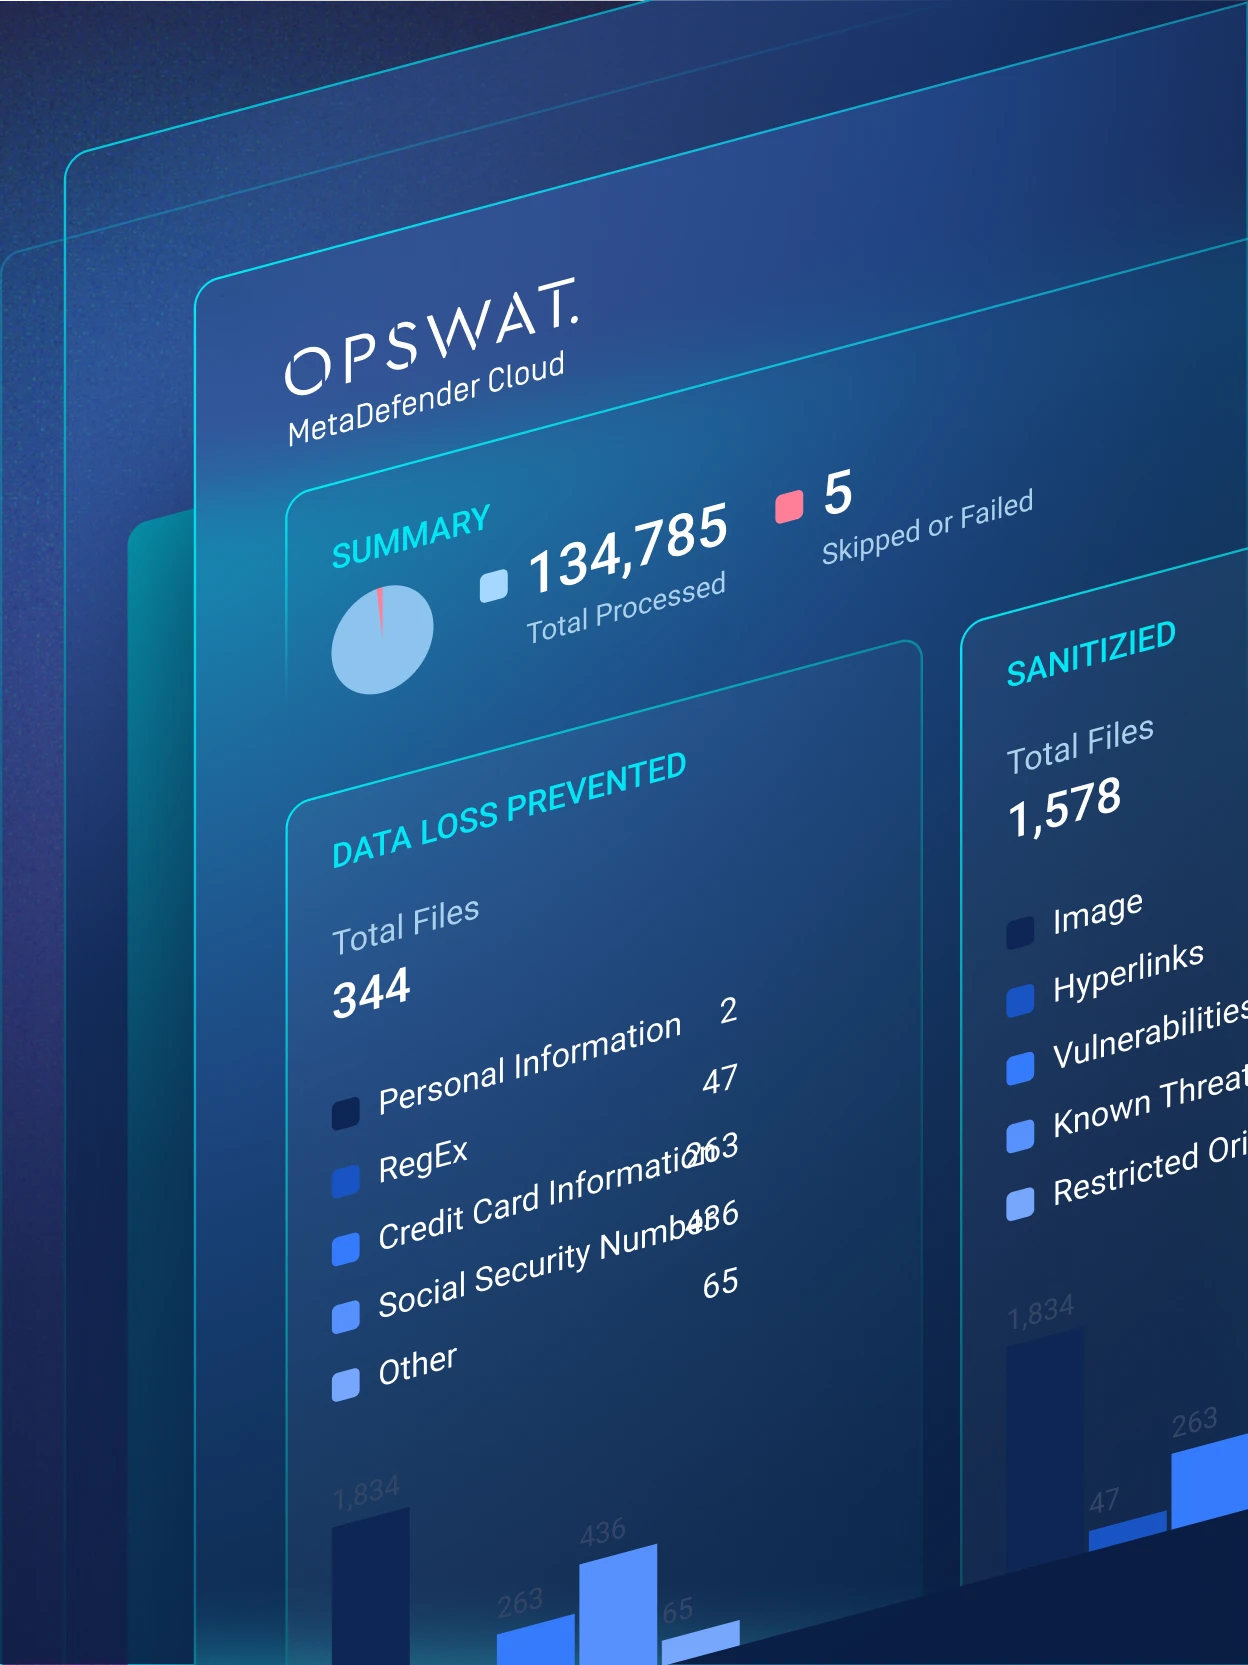
個人識別資訊(PII)包含社會安全號碼、護照與駕照詳細資料、出生日期及其他特定身分數據,攻擊者可利用這些資訊進行詐騙或冒用身分。其高度敏感性使其成為資料外洩事件中的首要目標。Proactive DLP 超過125種檔案類型的PII模式,對資訊進行遮蔽或掩飾處理,並執行政策以防止員工分享受規範的資料,支援《一般資料保護規範》(GDPR)、美國國家標準與技術研究院(NIST)、支付卡產業資料安全標準(PCI-DSS)及其他合規框架。
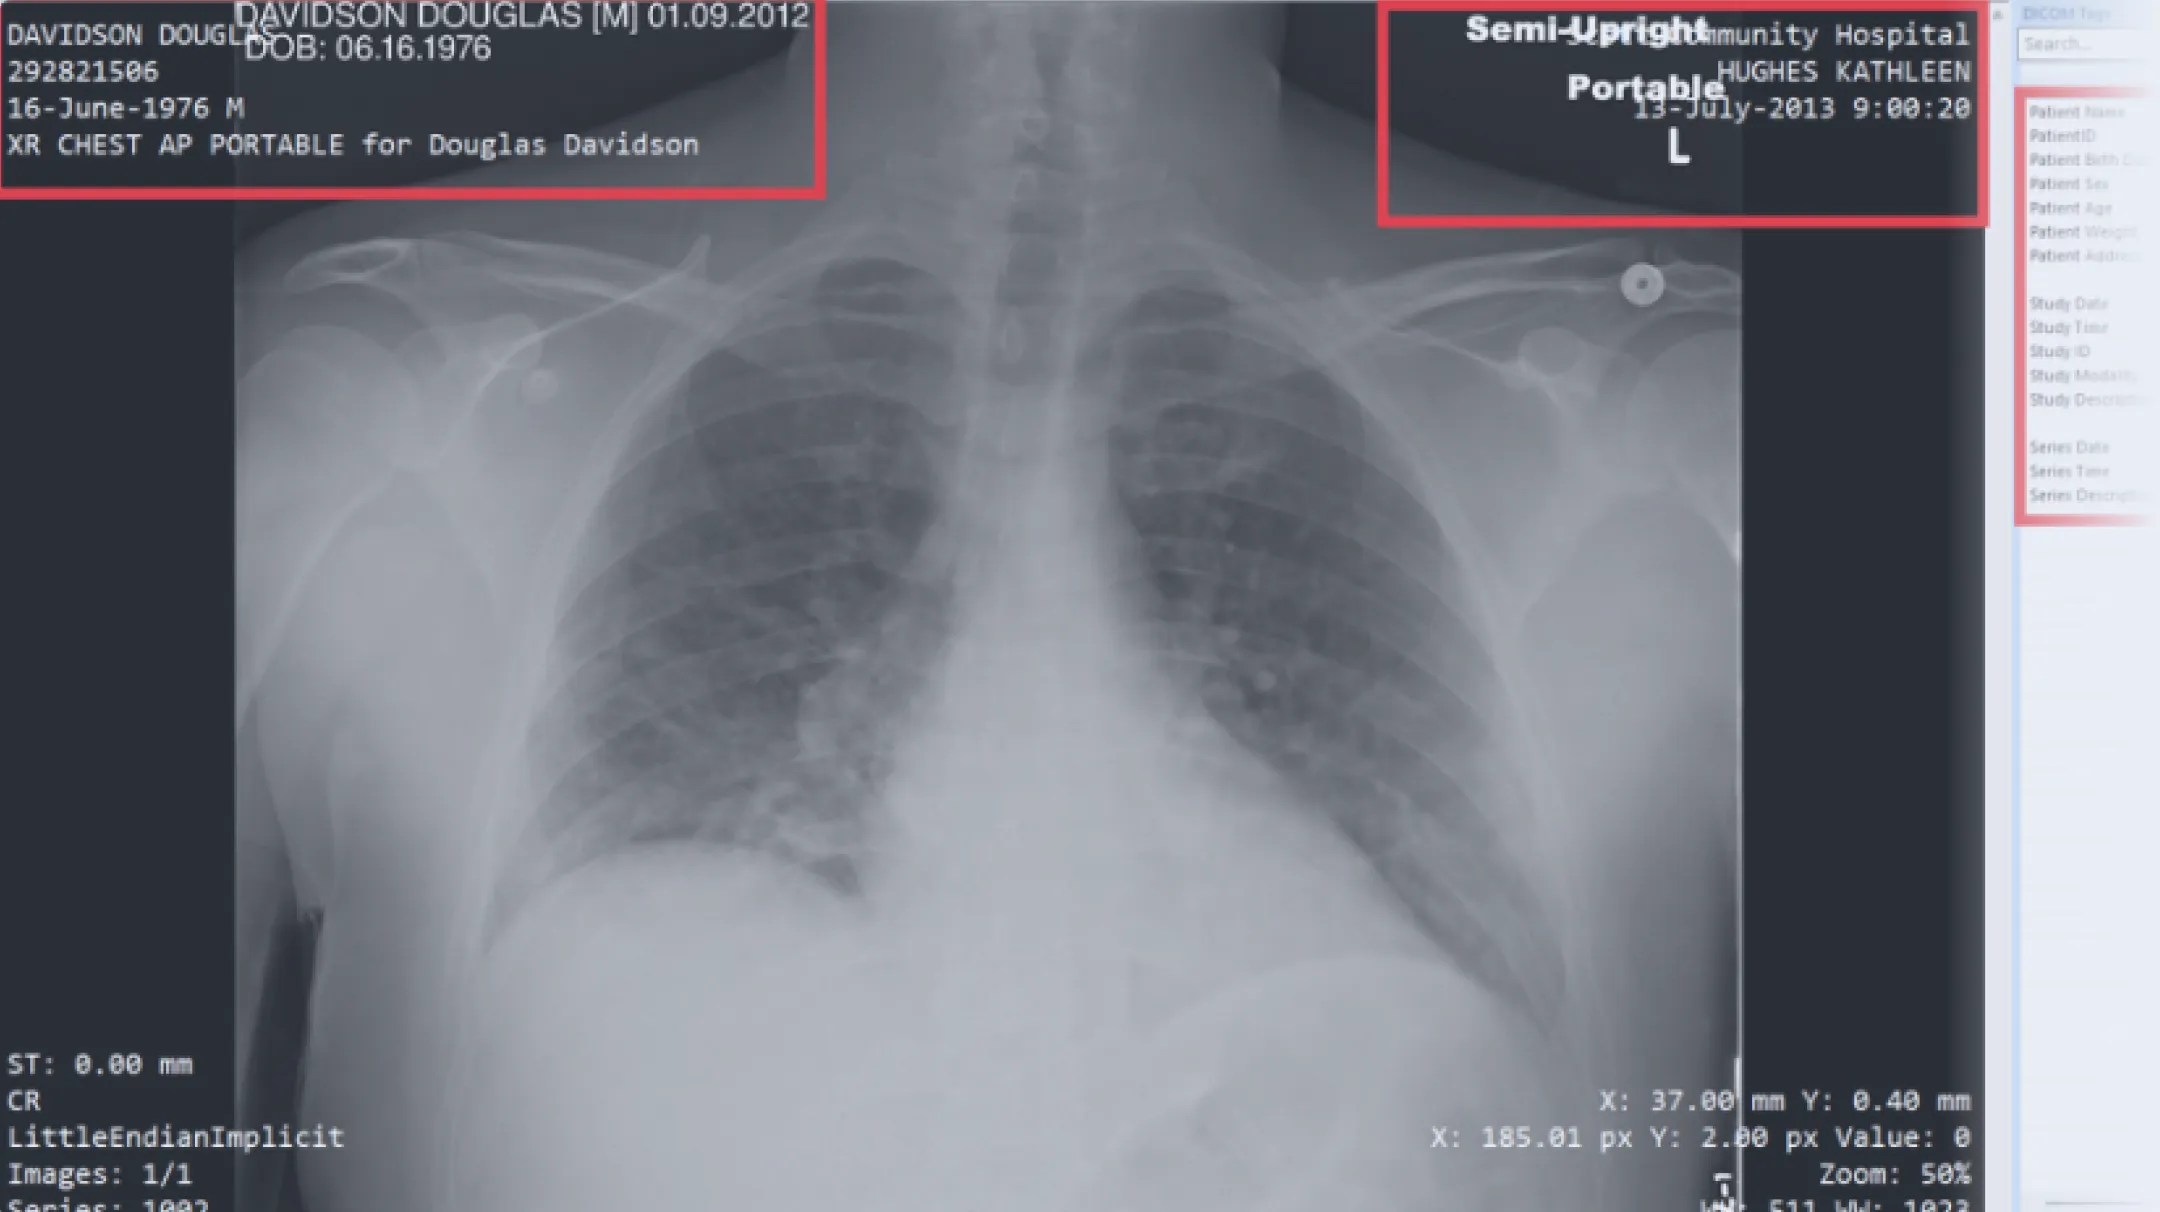
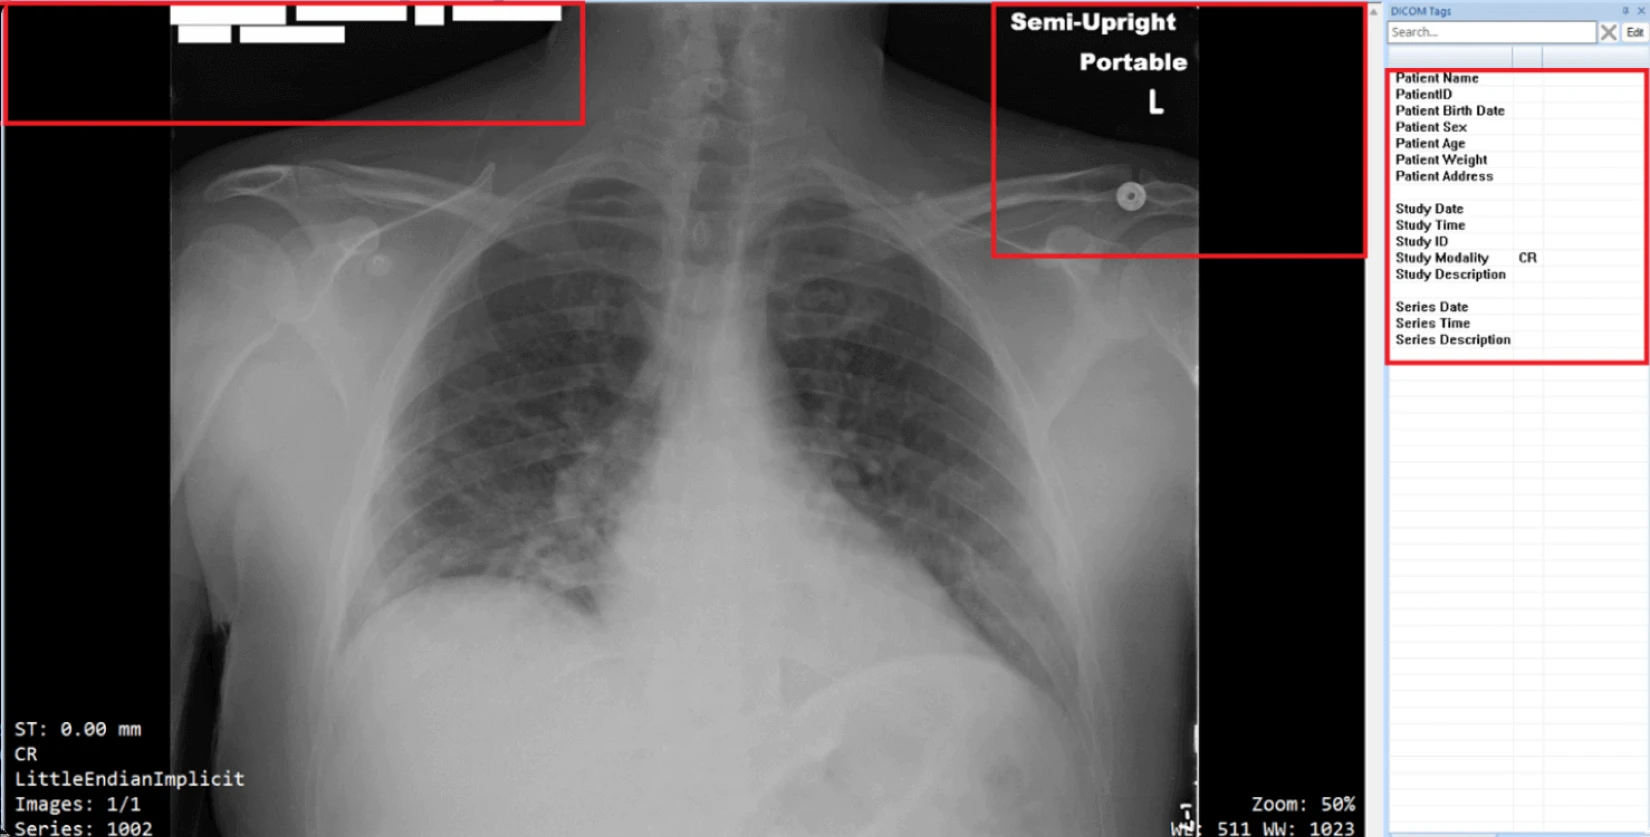
個人健康資訊涵蓋醫療紀錄、實驗室報告、保險詳情、DICOM檔案,以及任何受《健康保險可攜性與責任法案》(HIPAA)規範的健康相關識別資訊。由於個人健康資訊極易被用於身分詐騙與醫療帳單詐騙,一旦外洩可能導致嚴重的財務與法律處罰。Proactive DLP 文本與圖像中的個人健康資訊,對敏感欄位進行匿名化處理,確保醫療機構在內部系統與外部資料交換過程中,皆能維持符合HIPAA規範的資料處理流程。
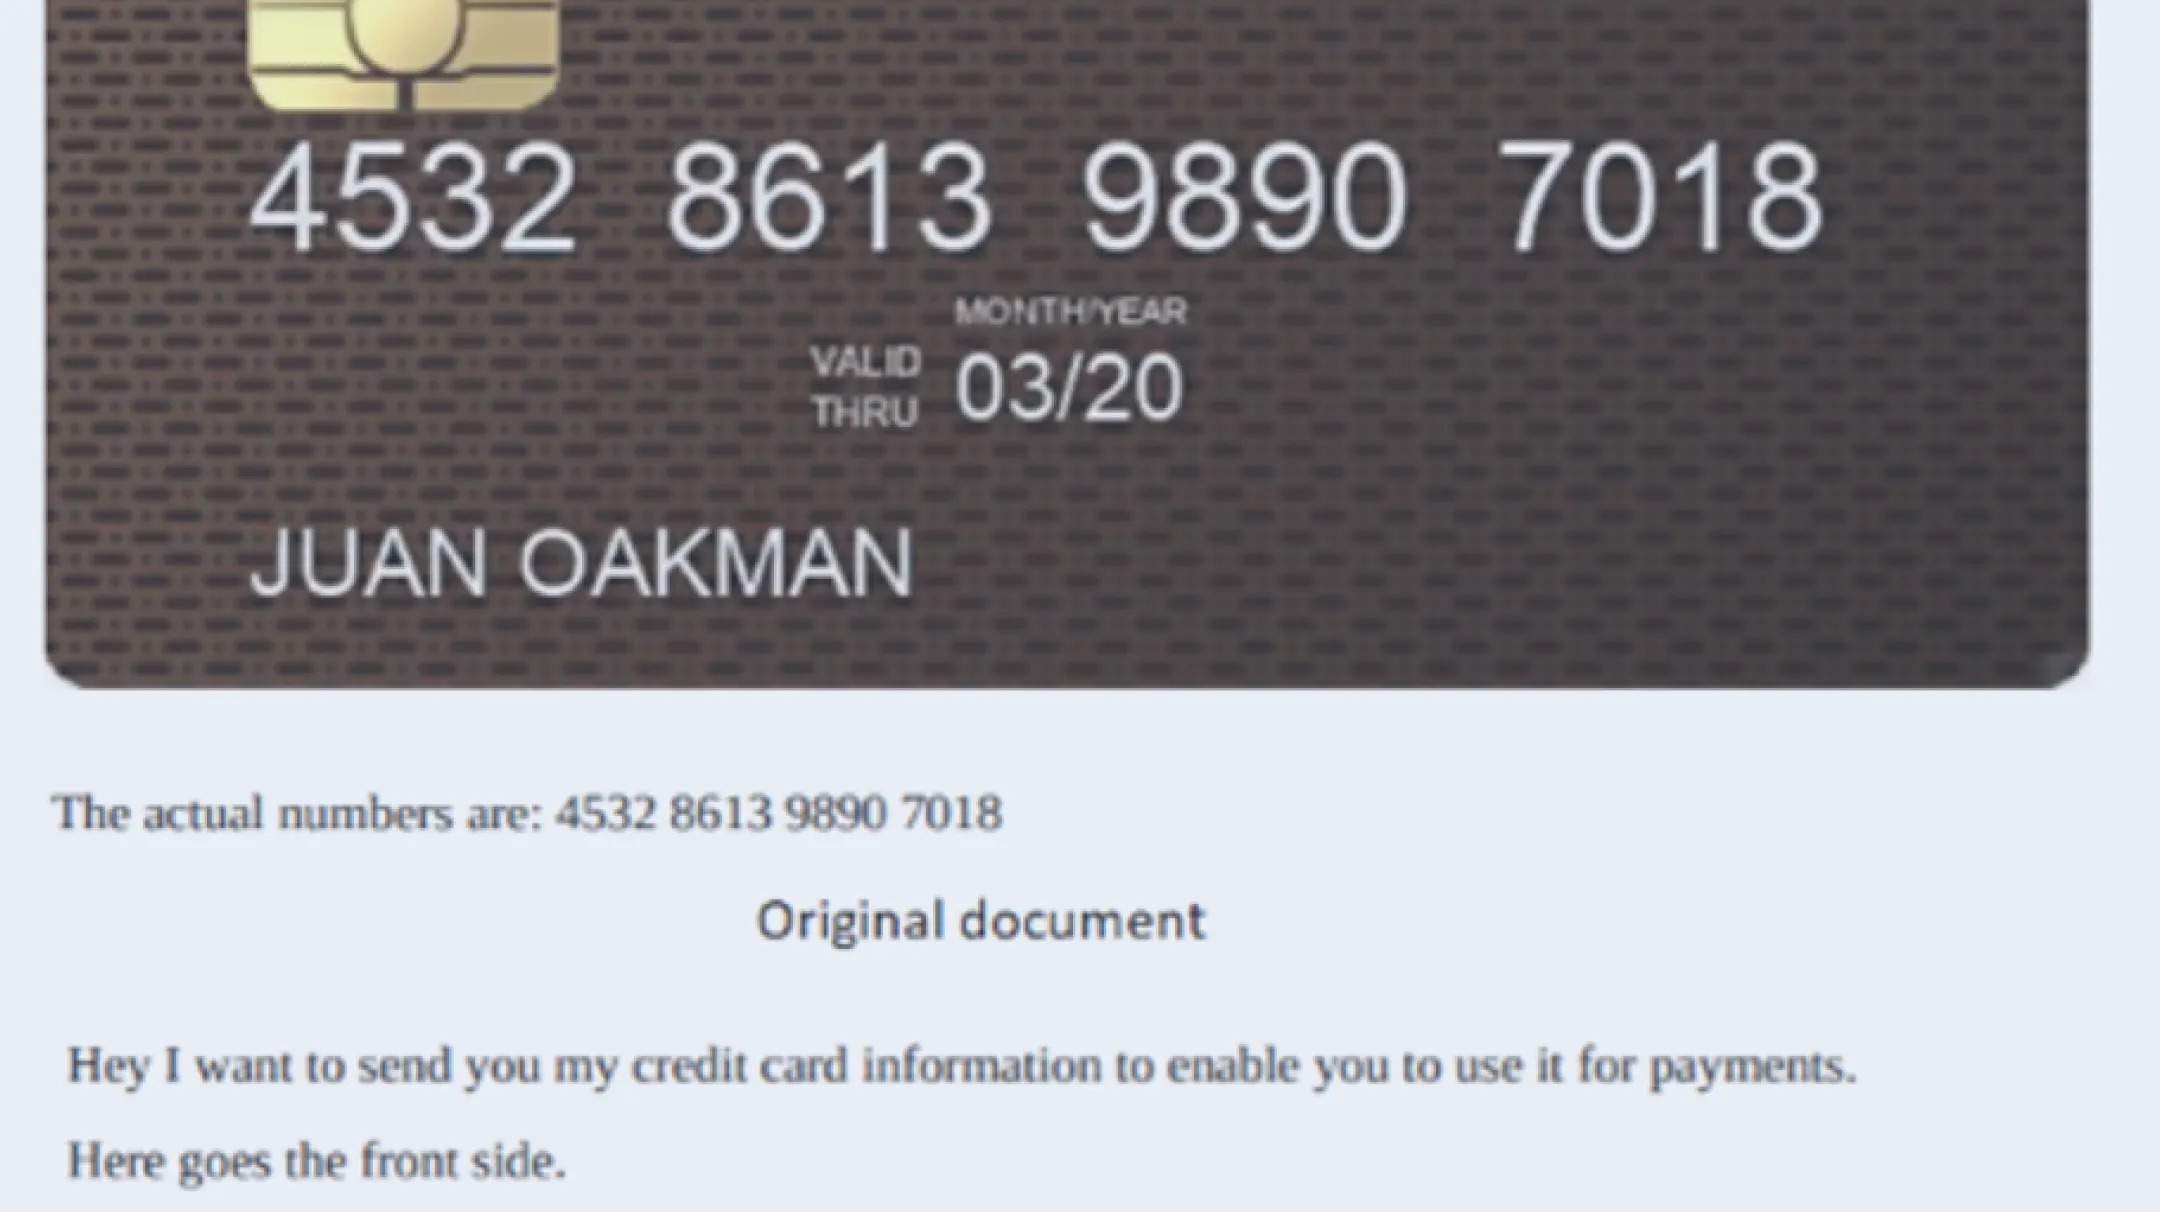
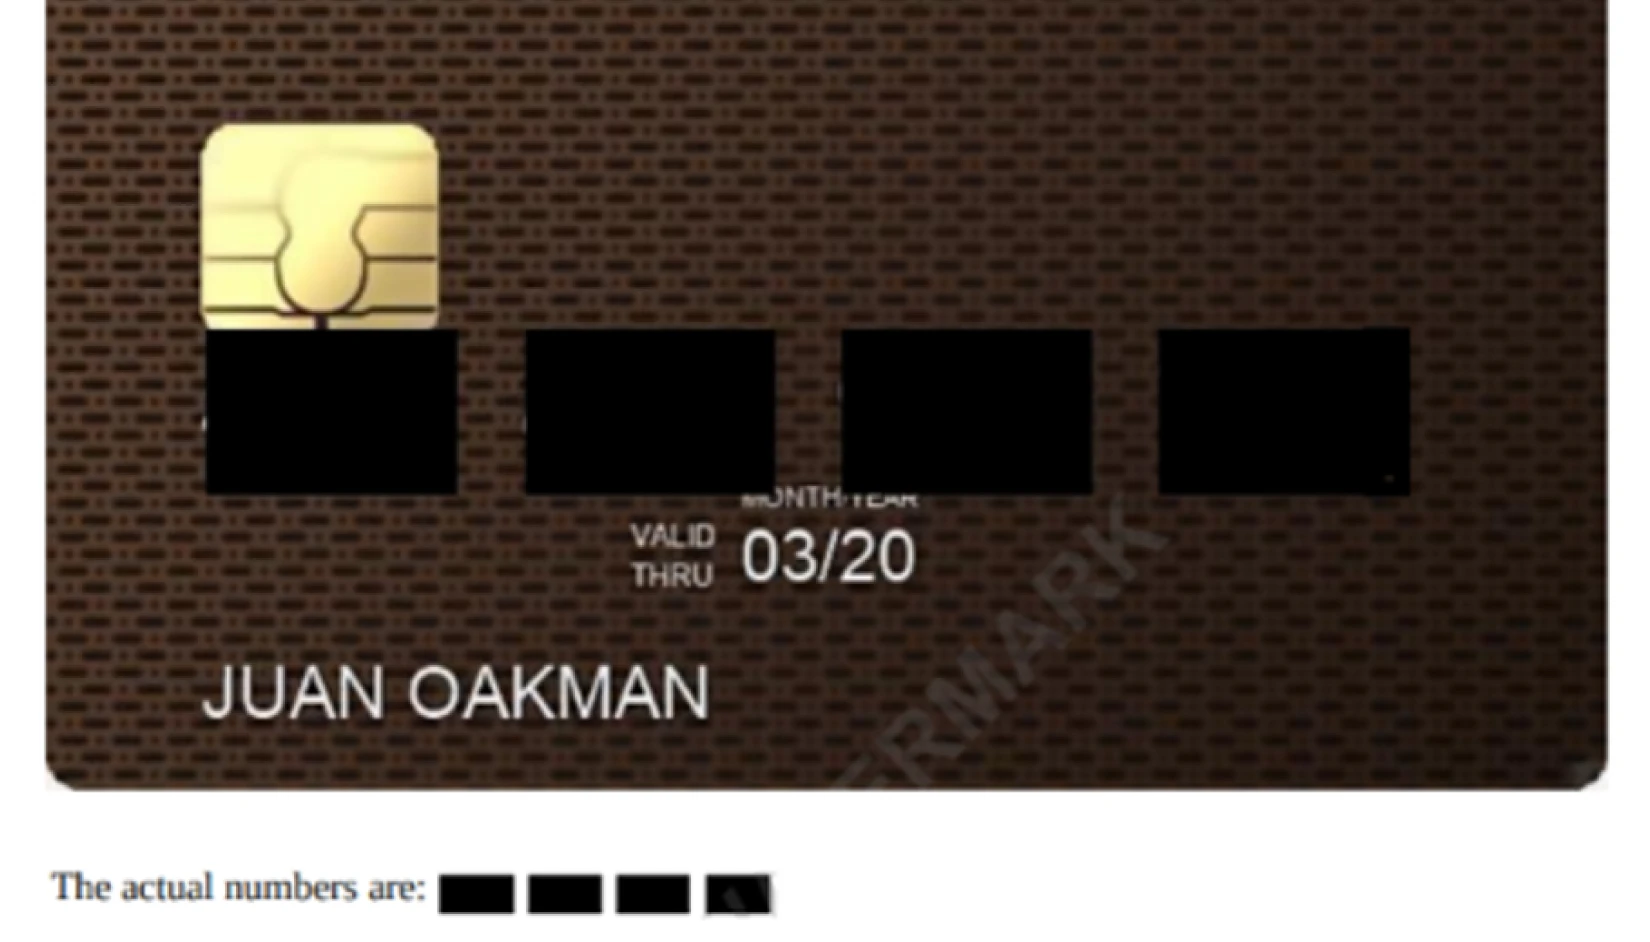
財務資料包含信用卡號碼、銀行帳戶詳情、交易紀錄、薪資資訊及稅務文件。這些資產常成為詐欺、內部人員濫用及不當利用的目標。Proactive DLP 透過模式識別與人工智慧檢測Proactive DLP 文件、試算表、PDF及圖像中的財務標記。該系統能遮蔽敏感數值、執行符合PCI標準的政策,並阻止未經授權的資料分享,從而保護組織免於財務損失與合規風險。
API 密API 、密碼、驗證代幣、私密金鑰及配置字串,這些資料常被嵌入程式碼檔案、文件與電子郵件中。一旦外洩,攻擊者便能藉此直接取得系統存取權限。Proactive DLP 透過進階模式比對與機器學習Proactive DLP 密Proactive DLP 自動對外洩憑證的檔案進行遮蔽或封鎖,有效防止未經授權的存取、權限提升攻擊及供應鏈安全漏洞。
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
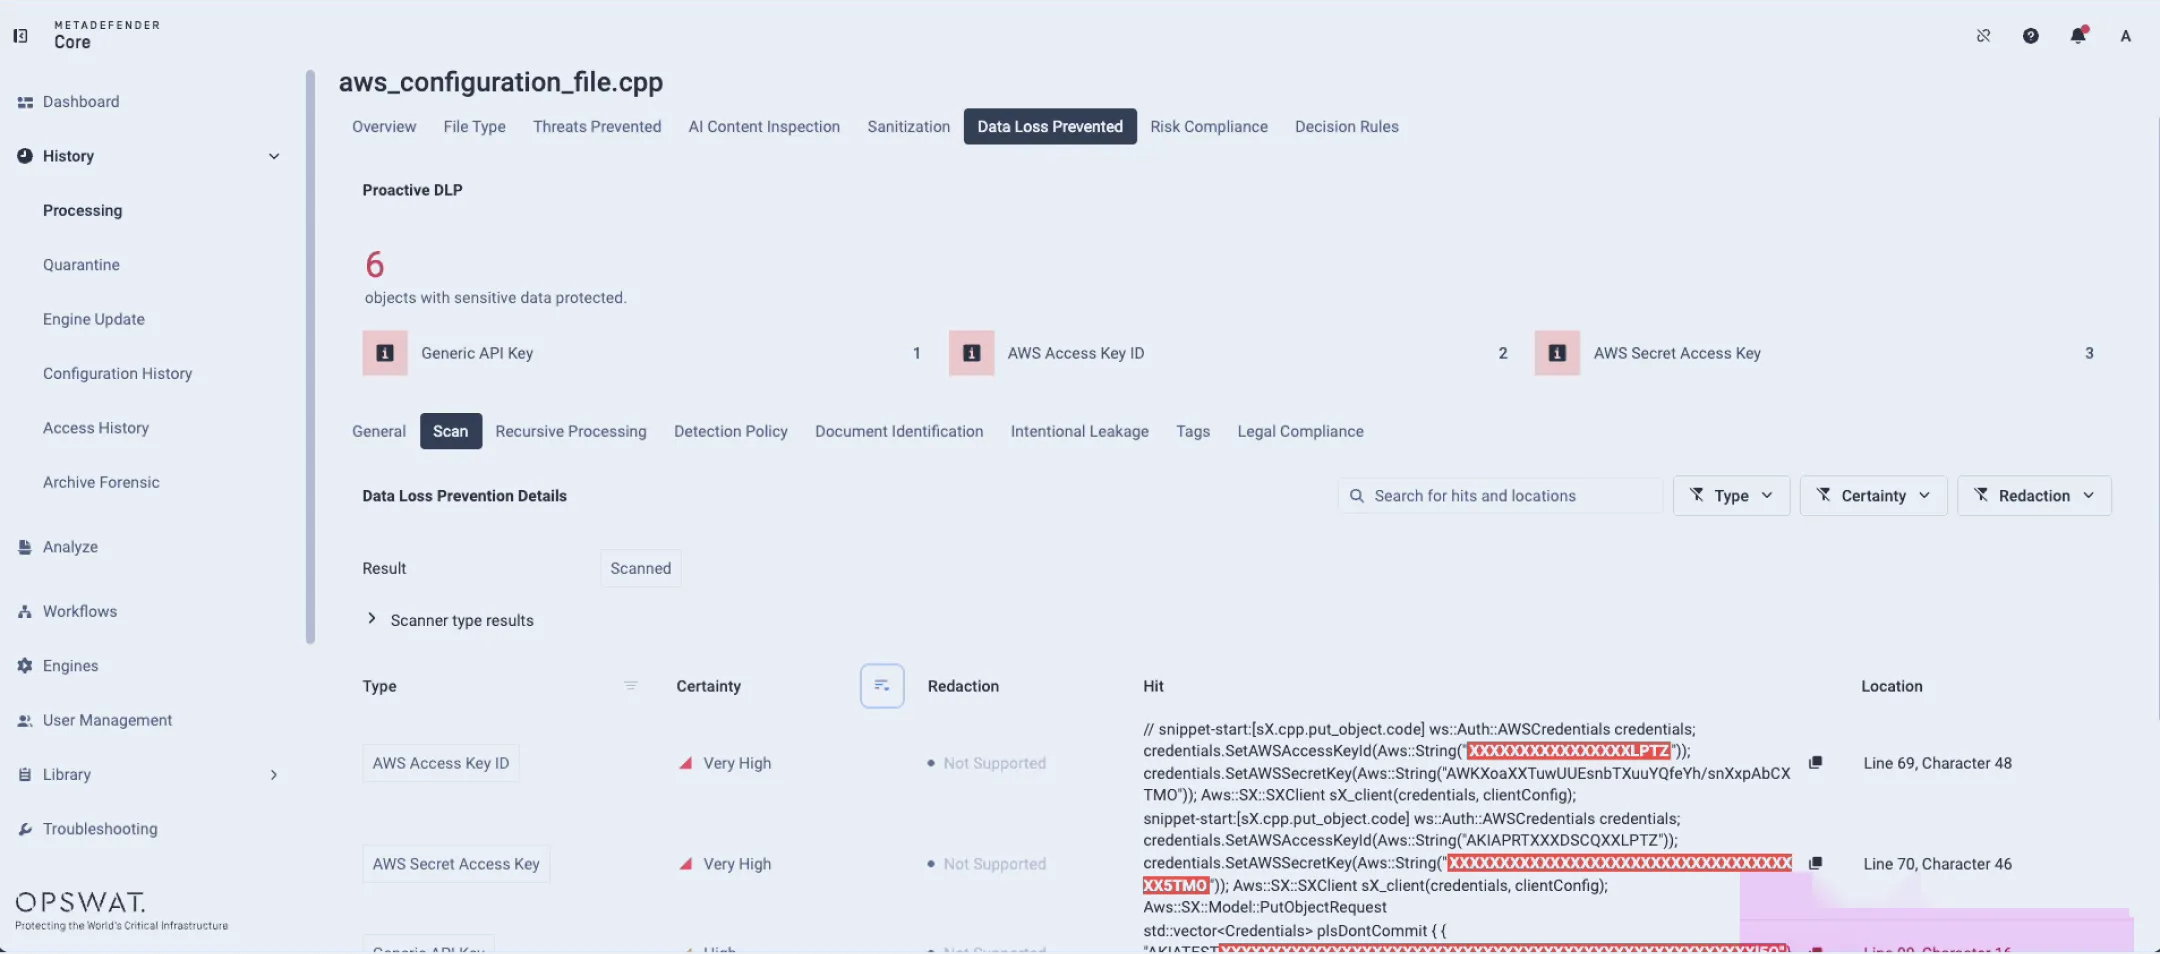
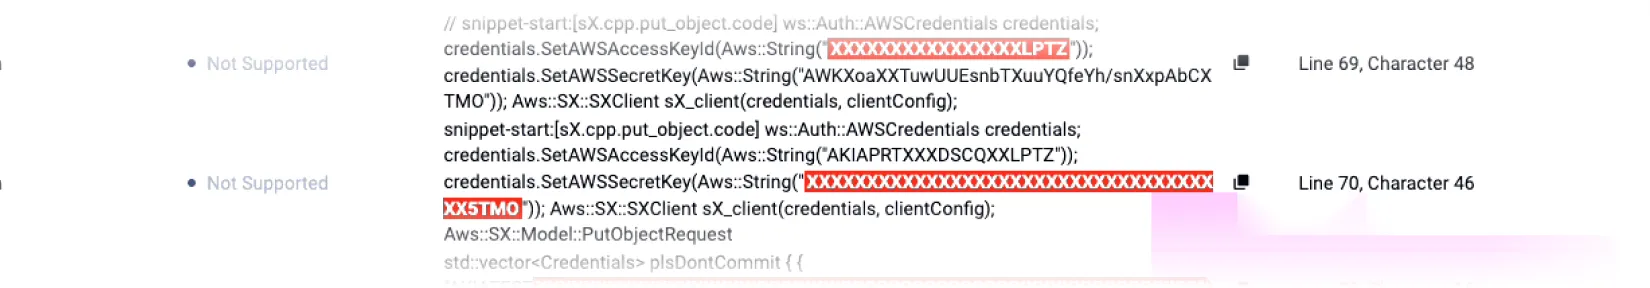
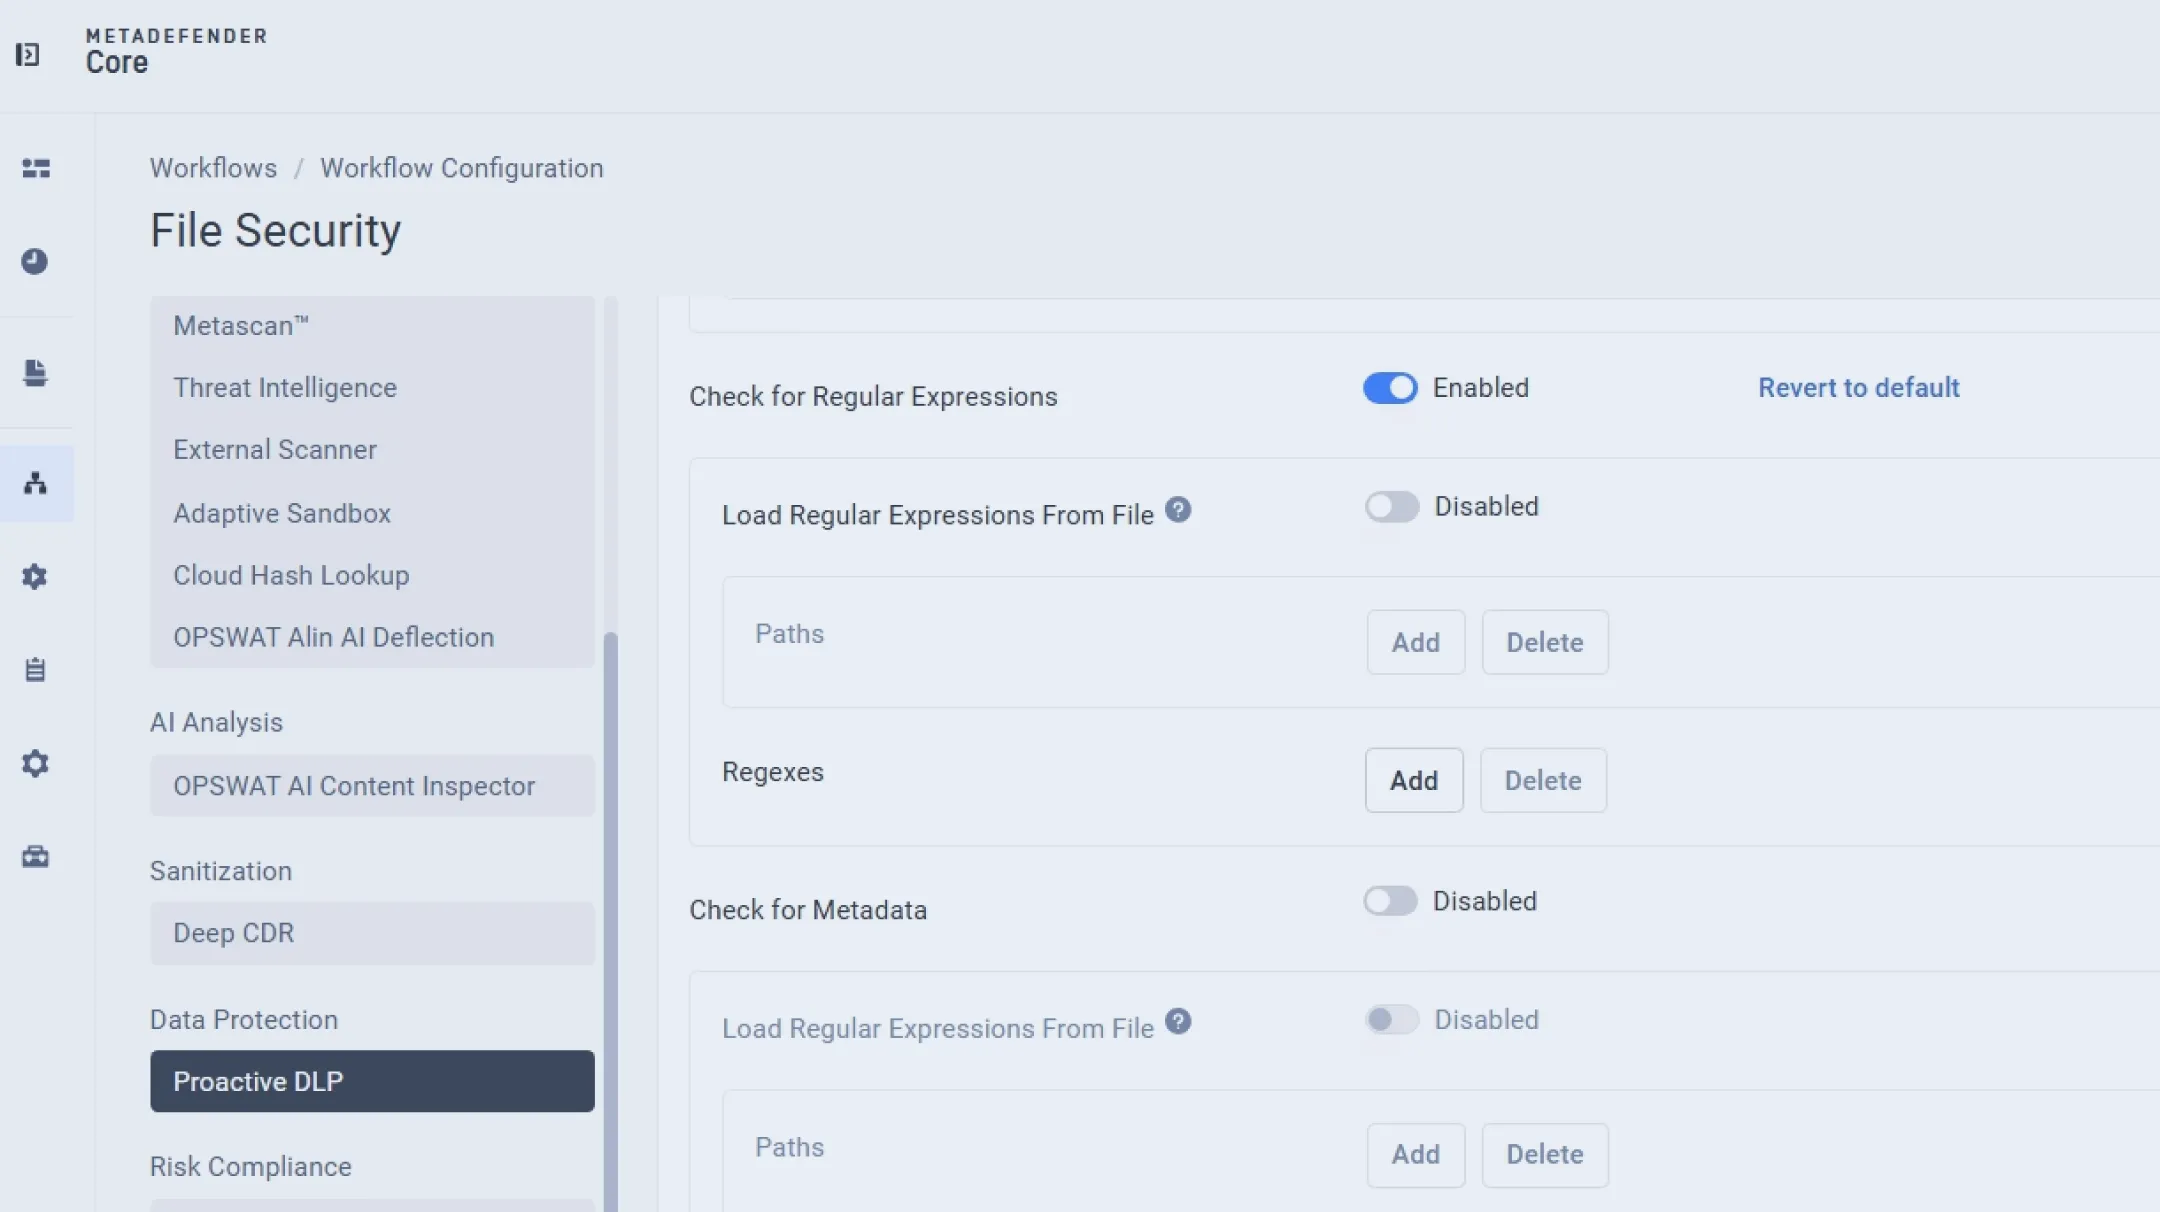
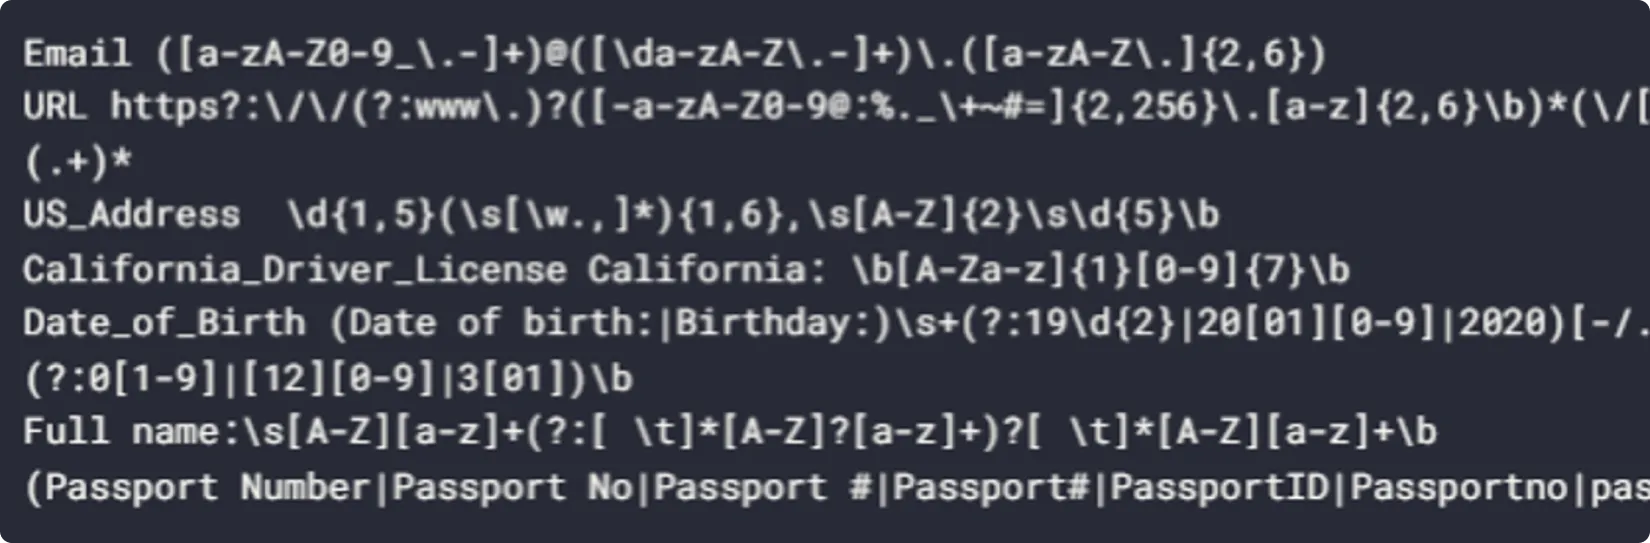
基於正規表達式的檢測涵蓋任何自訂敏感模式,例如客戶識別碼、內部專案代碼、合約編號、專屬識別符號或產業特定格式。這些值常因共享文件或報告而無意間外洩。Proactive DLP 細粒度的模式規則Proactive DLP ,依據組織政策實施遮蔽或封鎖。此靈活性使企業能保護傳統DLP解決方案常忽略的獨特商業資料。
NSFW內容包含不當、冒犯性、性暗示或有害的圖像與文字,可能助長敵意職場環境或引發法律責任。此類內容可能因蓄意發布、意外出現或嵌入用戶上傳檔案中而存在。Proactive DLP 基於人工智慧的視覺與語言模型,能偵測照片、截圖、文件及檔案庫中的NSFW內容,透過標記或封鎖相關材料以維護合規性、企業標準及專業操守。
網路與裝置識別碼(例如IP位址、MAC位址、主機名稱、系統日誌及PCAP擷取檔)可能洩露基礎架構佈局或內部配置。此類細節外洩將助長偵察行動與定向攻擊。Proactive DLP 結構化日誌與複雜檔案類型(包含PCAP及CSV檔案)中的網路元資料與裝置資訊,進而對敏感值進行遮蔽或匿名化處理,防止營運洞察遭外部洩漏。
蓄意洩漏資料可能涉及故意分享機密檔案、利用偽裝內容進行外洩嘗試,或篡改文件以規避安全管控。若未及時攔截,此類高風險情境將造成嚴重損害。Proactive DLP 行為模式、檔案內容及政策違規狀況,識別可疑模式,執行自動化遮蔽或阻斷機制,在資料離開組織前阻止惡意或違反政策的檔案傳輸行為。
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
- MetaDefender Platform
隨處部署,隨處整合
雲端
提供可擴展的防護,具備持續可用性且營運開銷最低。
本地
在您自己的環境中,對政策、引擎和效能保持完全的控制權。
氣隙式
在完全隔離的環境中安全執行資料外洩防護政策,無需暴露於外部網路。
全球領先企業的信賴
推薦的資源
Proactive DLP
Proactive DLP 2.23.0 的新增功能
什麼是資料外洩防護 (DLP)?
引入高階 AI 驅動的檔案分類 OPSWAT 主動式 DLP
利用Proactive DLP封鎖釣魚內容
資料的價值,以及如何保護資料安全
使用主動式 DLP(資料外洩防護)(資料外洩防護)檢測和刪除嵌入在 Word 檔案中的裁剪圖像中的敏感資料