總部位於新澤西州薩默塞特的醫療軟體供應商 CareCloud 已證實,其其中一個電子健康紀錄(EHR)環境於 2026 年 3 月遭受攻擊。此次攻擊影響了超過 370 萬人。美國衛生與公眾服務部(HHS) 公民權利辦公室的資料外洩通報平台 現已將此事件列為本年度最嚴重的醫療資料外洩事件之一。此排名源自 《HIPAA Journal》(2026年8月號)所列。數位鑑識調查人員判定這起未經授權的存取發生在約六天的時間窗內,而攻擊者聲稱已在該期間內將資料庫外洩。
僅僅六天的存取權限,便產生了數百萬筆完整的患者身身分資料。
停留時間與損害之間的這段差距,正是值得深入研究的關鍵。存取控制決定了入侵者能停留多久;而他們所能接觸到的檔案內容,則決定了這次入侵的價值;這正是 Proactive DLP™ 旨在改變的變數——在攻擊者尚未達到該階段之前,便先加以改變。
攻擊者所觸及的範圍
CareCloud 已確認涉及的資料類別,而各項資料的組合比任何單一欄位都更為重要。受影響的記錄包含以下各項的組合:
- 姓名與住家地址
- 出生日期
- 社會安全號碼
- 駕駛執照及其他政府核發的身分證明號碼
- 金融帳戶號碼
- 信用卡及借記卡號碼
- 醫療資訊及健康保險詳情
被盜的信用卡號碼會過期,但與社會安全號碼及診斷結果相結合的出生日期卻不會。此次資料外洩事件中的每筆紀錄,都蘊含足夠的資訊,足以用來開立信貸帳戶並提出詐騙索賠;同時,這些資訊也足以構築一個令人信服的藉口,用以發動針對患者或其醫療服務提供者的下一次攻擊。
這些價值完全不取決於入侵者能否辨識出所發現的內容:只要在檔案存入儲存系統之前,便對這些欄位進行雜湊處理或遮蔽處理,無論最終由誰讀取,都能消除其價值。
「供應商層」集中承受了損害
CareCloud 作為《健康保險流通與責任法案》(HIPAA)下的業務合作夥伴運作,並與超過 45,000 家醫療服務提供者合作。正因如此,單一遭受入侵的環境便影響了數千家受規範實體中的患者,而這些實體無一能控制該環境。
這些服務供應商每一家至今仍欠患者一份資料外洩通知,且仍須承擔聲譽上的損失。供應商集中化使得單一入侵事件演變成共同責任,這正是為何代表受規範實體處理的資料,理應受到與該實體內部持有的資料同等的審查。 IBM 的《2026 年報告》指出,醫療保健業的平均資料外洩損失為 664 萬美元,連續第十三年高居各行業之首;而美國各行業的平均損失則為 1,150 萬美元。這兩組數據均未考量單一事件如何在醫療服務提供者網絡中擴散的影響。
敏感的病患資料實際上儲存於何處
關於醫療資安外洩的討論,往往聚焦於資料庫紀錄。實際上,受保護的健康資訊(PHI)會累積在各類檔案中。例如:掃描後的掛號表、以 PDF 格式拍攝並附加的保險卡、理賠文件、匯出的試算表、DICOM(醫學數位影像與通訊)檢查報告,以及在醫療機構與其帳務服務供應商之間傳輸的電子郵件附件。
相較於資料庫欄位,這些檔案更難進行清點,而且它們將資料隱藏在文字搜尋永遠無法觸及的地方:
- 經掃描及拍攝的文件,其中識別碼僅以像素形式存在
- Microsoft Office 檔案中的裁切圖片,其中仍保留了作者以為已刪除的區域
- 不可見或極小的文字,用於向審閱者隱藏資料
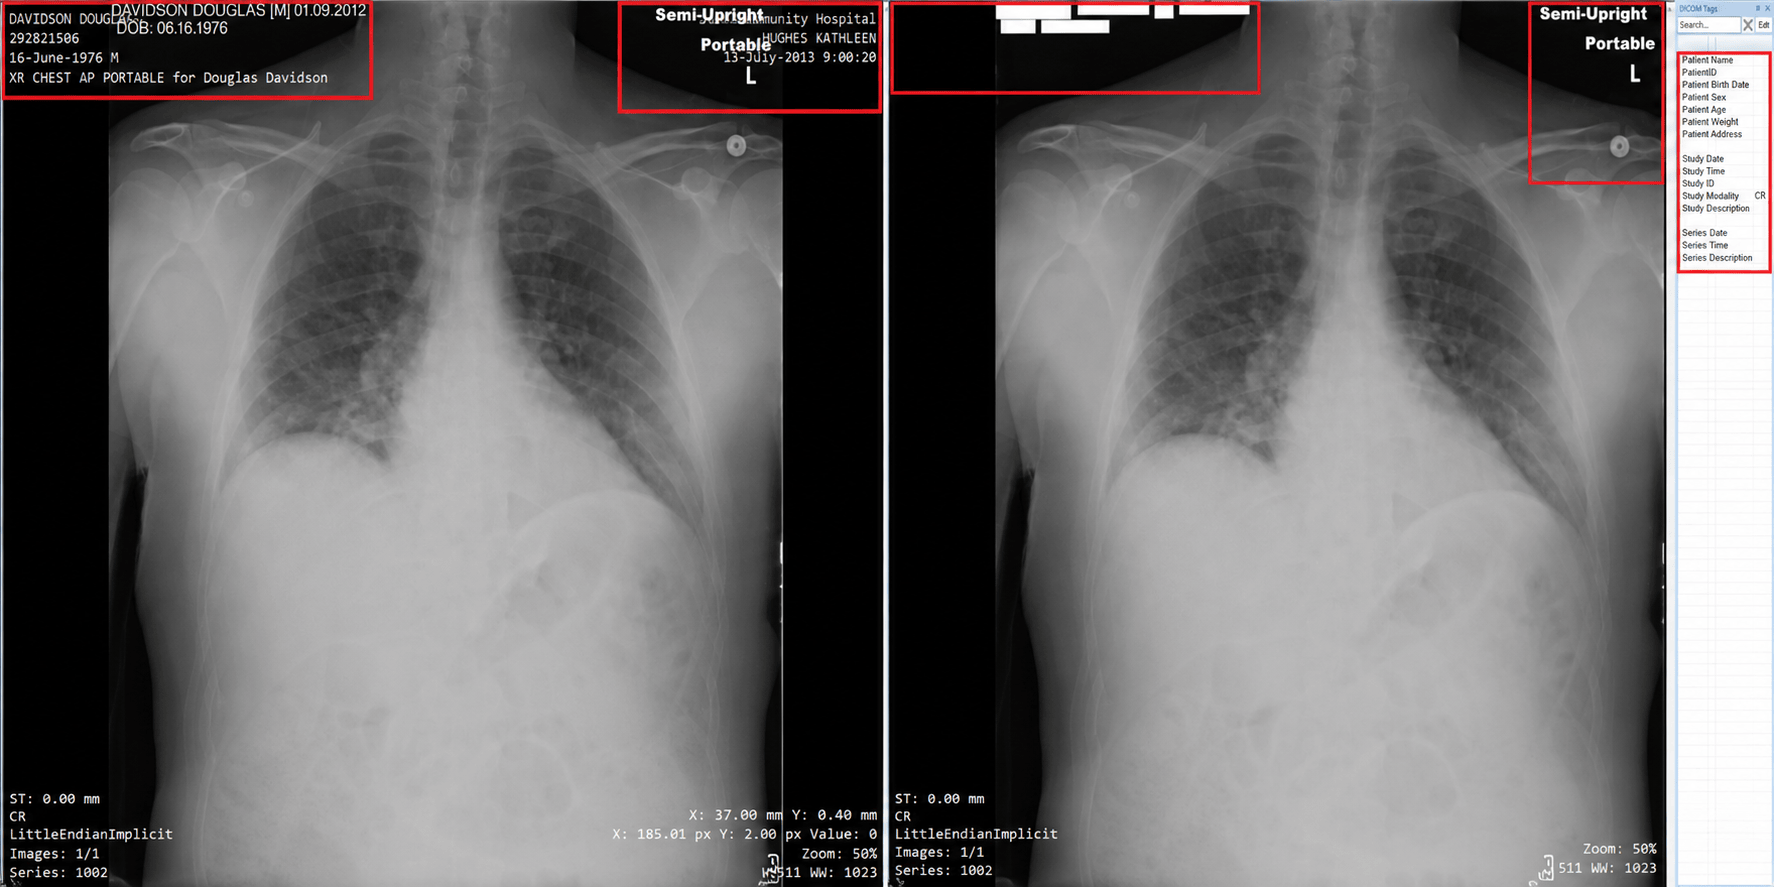
- DICOM 標頭及嵌入式註解,其中包含與影像相關的病患、醫師及醫療機構資訊
- 檔案元資料,例如作者、GPS 座標及修訂歷史紀錄
任何將其識別碼以可讀形式保存的檔案副本,對於能夠存取其儲存位置的人來說,都是一筆可供查閱的紀錄。
Proactive DLP™ 可限制資料外洩事件可能導致的資訊洩露範圍
Proactive DLP™ 技術會在檔案傳輸的各個節點檢查檔案內容,並根據檢查結果執行相應的政策措施。該技術涵蓋 125 種以上的檔案類型,並能進行遞迴檢查,因此檔案庫、嵌入式物件及嵌套層級皆會被仔細檢查,而非被跳過。
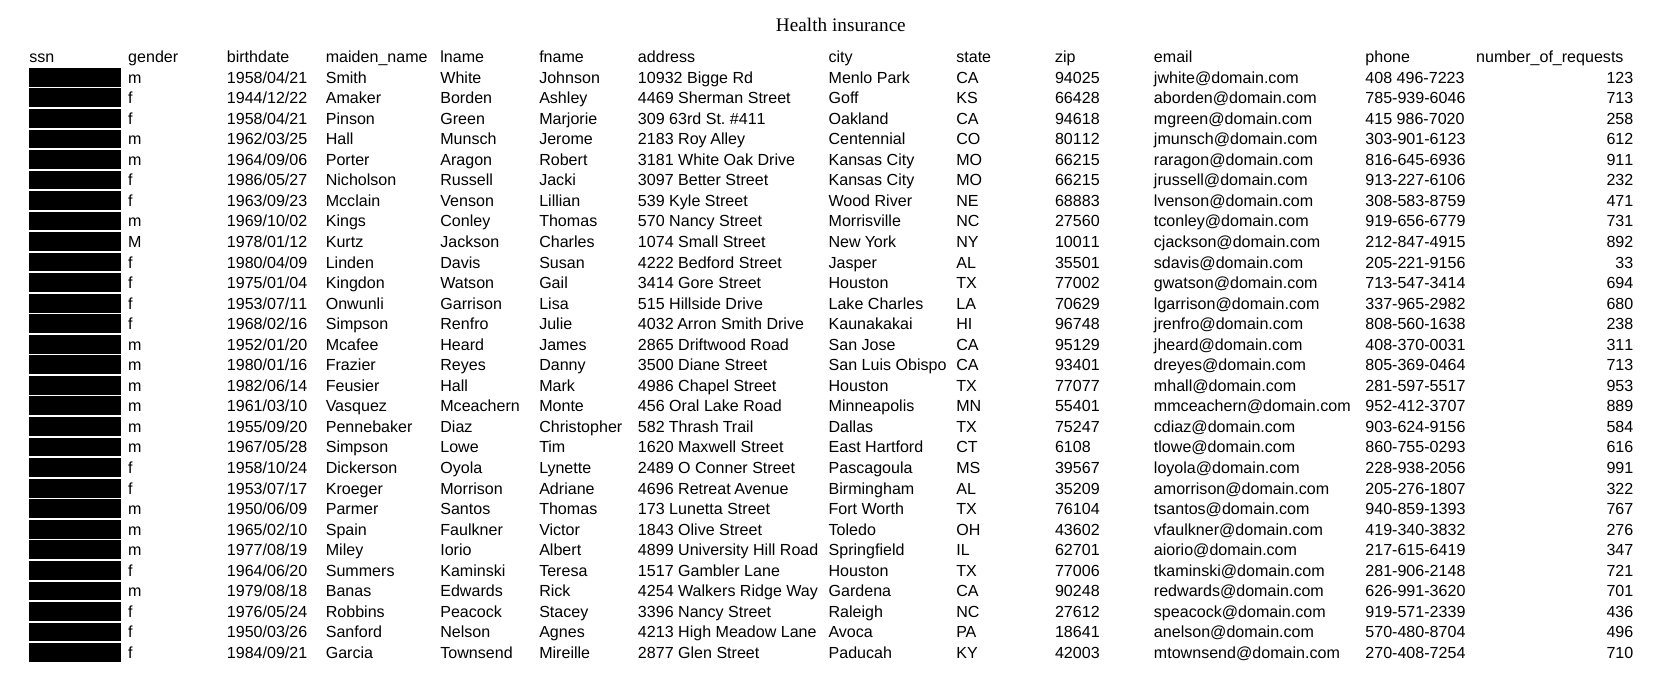
偵測功能與 CareCloud 所報告的分類高度吻合。內建且基於人工智慧的偵測器涵蓋社會安全號碼、信用卡號碼、駕駛執照號碼、國民身分證號碼、護照號碼及出生日期。涵蓋範圍更延伸至個人姓名、電話號碼、常見病症、血型、國家藥物代碼,以及透過正規表達式定義的自訂模式。OCR 技術則將此涵蓋範圍擴展至不可搜尋的 PDF 檔及圖像檔案。 掃描後的保險表格會以與文字文件相同的方式進行解析。
一旦內容被識別出來,政策便會決定該內容的處置方式:
- 遮蔽與替換功能可在隱藏識別資訊的同時,維持文件的結構與可讀性,適用於 PDF、Word、Excel、PowerPoint、CSV 以及經 OCR 處理的影像等多種格式
- 哈希運算會利用SHA-256、SHA-384 或 SHA-512,將識別碼轉換為不可逆的值,藉此讓分析與第三方資料共享得以持續進行,無需移動實際的識別碼
- DICOM 匿名化處理會從標頭中移除病患、檢查及醫師資料,並可選擇性地移除燒錄的註解;其預設設定是根據 HIPAA 安全港條款所建立的。
- 移除元資料會從圖片、Office 檔案及 PDF 檔案中清除作者、GPS 位置及版本等欄位
- 「裁切區域移除」功能會永久刪除 Microsoft Office 檔案中的隱藏影像區域
- 標籤與分類會將偵測結果嵌入檔案本身,為 SIEM(資安資訊與事件管理)或文件管理系統提供可據以採取行動的依據
- 當政策不允許該內容進行傳輸時,封鎖功能會直接阻止該檔案
Proactive DLP™ 技術運行於MetaDefender Core™、MetaDefender 、ICAP 、Server 、MetaDefender 、Email Security 、MetaDefender 、Kiosk 以及MetaDefender Managed File Transfer 之中。這些解決方案共同作用,在網頁上傳、電子郵件、可移除儲存裝置及檔案傳輸工作流程中實施管控。
你仍能掌控的變數
入侵的時間表由攻擊者設定。在該時間表結束時所等待的資料的可讀性,則由政策決定,且在攻擊開始前即已設定。相較於完整儲存的相同病歷,若將其中社會安全號碼進行雜湊處理,並對掃描附件進行遮蔽處理,其造成的損失實質上要小得多。
對於醫療保健機構及其服務供應商而言,這意味著應將去識別化視為資料導入與傳輸的管控措施,而非僅在報告時才進行的清理工作。應先釐清每個系統真正需要的識別碼為何,然後對進入該系統的每份檔案嚴格執行此決策。希望彌合此差距的團隊,可先了解 Proactive DLP™ 技術如何在資料離開儲存裝置之前,便先進行遮蔽、雜湊運算及匿名化處理。

