2026 年 10 月 5 日,OPSWAT 將在現有的 SBOM(Software Bill of Materials)功能之外,同步推出 CBOM(Cryptographic Bill of Materials)與 AIBOM(AI Bill of Materials)。這兩項功能均已於MetaDefender Core™ V5.23 或更新版本中正式推出。此版本將軟體元件分析範圍擴展至包含加密資產、AI 模型溯源以及聲明授權資訊。
CBOM:辨識加密技術並規劃需要變更之處
後量子遷移始於一個實際問題:我們的軟體依賴哪些加密技術,又有哪些需要替換?資訊安全長(CISO)、加密專家以及遷移團隊需要對軟體內的加密資產進行盤點,才能釐清這一點。
OPSWAT CBOM 協助團隊:
- 清點加密資產。識別支援檔案中包含的演算法、加密函式庫、憑證、通訊協定及相關金鑰資料
- 分別評估經典風險與量子風險。區分現行標準下的加密弱點與量子攻擊的風險,若因參考資料不足而無法進行分類時,則標記為「未知分類」。
- 檢視替換建議。在可行情況下,找出後量子替代方案,並根據其用途提出建議,例如將 ML-KEM 用於金鑰建立,以及將 ML-DSA 用於簽名。
- 設定加密風險封鎖。可選擇性地封鎖包含被歸類為不安全的加密資產之檔案
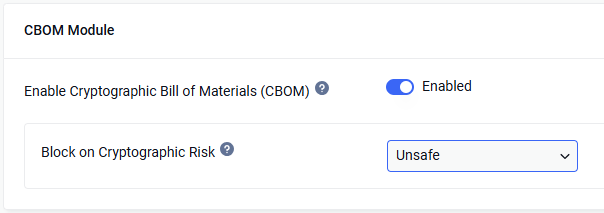
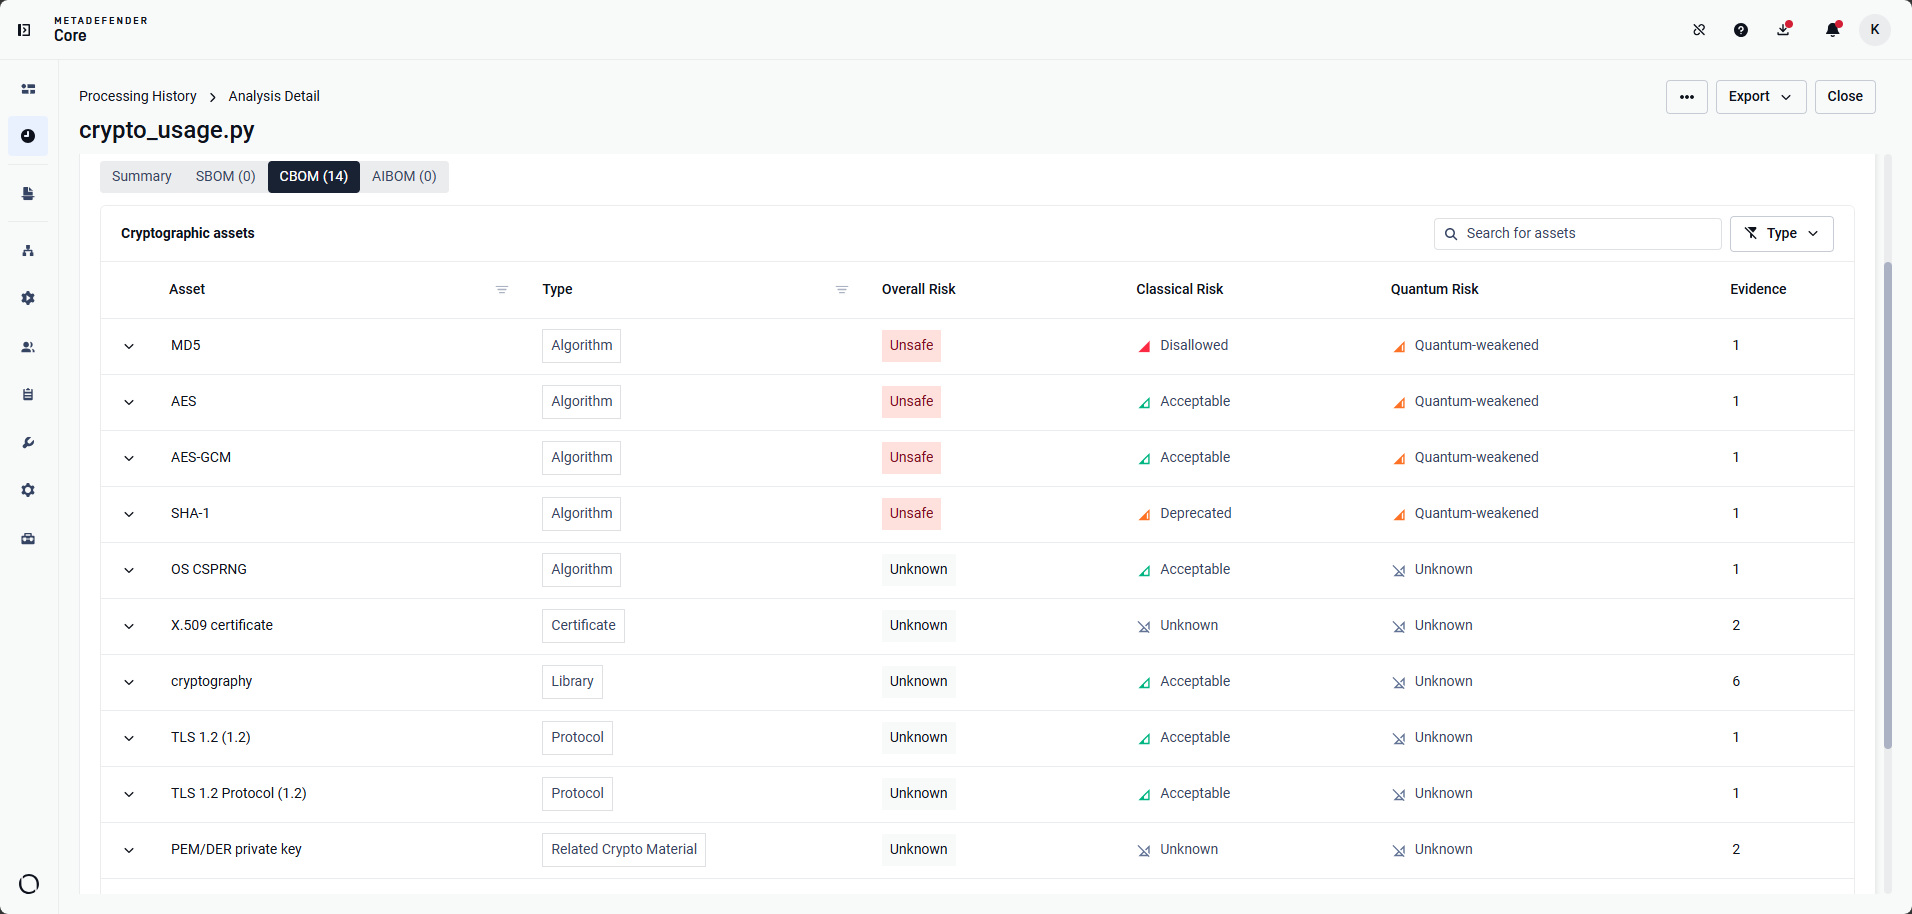
CBOM 透過提供後量子遷移規劃所需的加密細節,補充了 SBOM 對軟體套件與漏洞的調查。請參閱官方OPSWAT CBOM 文件,或聯絡我們的支援團隊。
AIBOM:審查 AI 模型的來源與授權
在採用某個模型之前,人工智慧治理與法務團隊需要釐清該檔案的性質、已知會發布該檔案的儲存庫,以及可取得的授權資訊。OPSWAT AIBOM 能為這些審查提供佐證,且無需進行外部網路查詢。
OPSWAT AIBOM 協助團隊:
- 識別模型 artefact。辨識受支援的 AI 模型檔案,並從其內容中讀取可用的元資料
- 離線比對發佈儲存庫。利用本機目錄來識別會發佈完全相同模型位元組的已知儲存庫,無需聯繫外部服務
- Surface 已宣告的授權資訊。彙整 各模型登錄機構所宣告的可用授權,以支援治理及授權審查工作
- 套用模型授權限制。可選擇在模型的解析授權與選定的限制相符時封鎖檔案,此操作獨立於軟體套件的授權規則
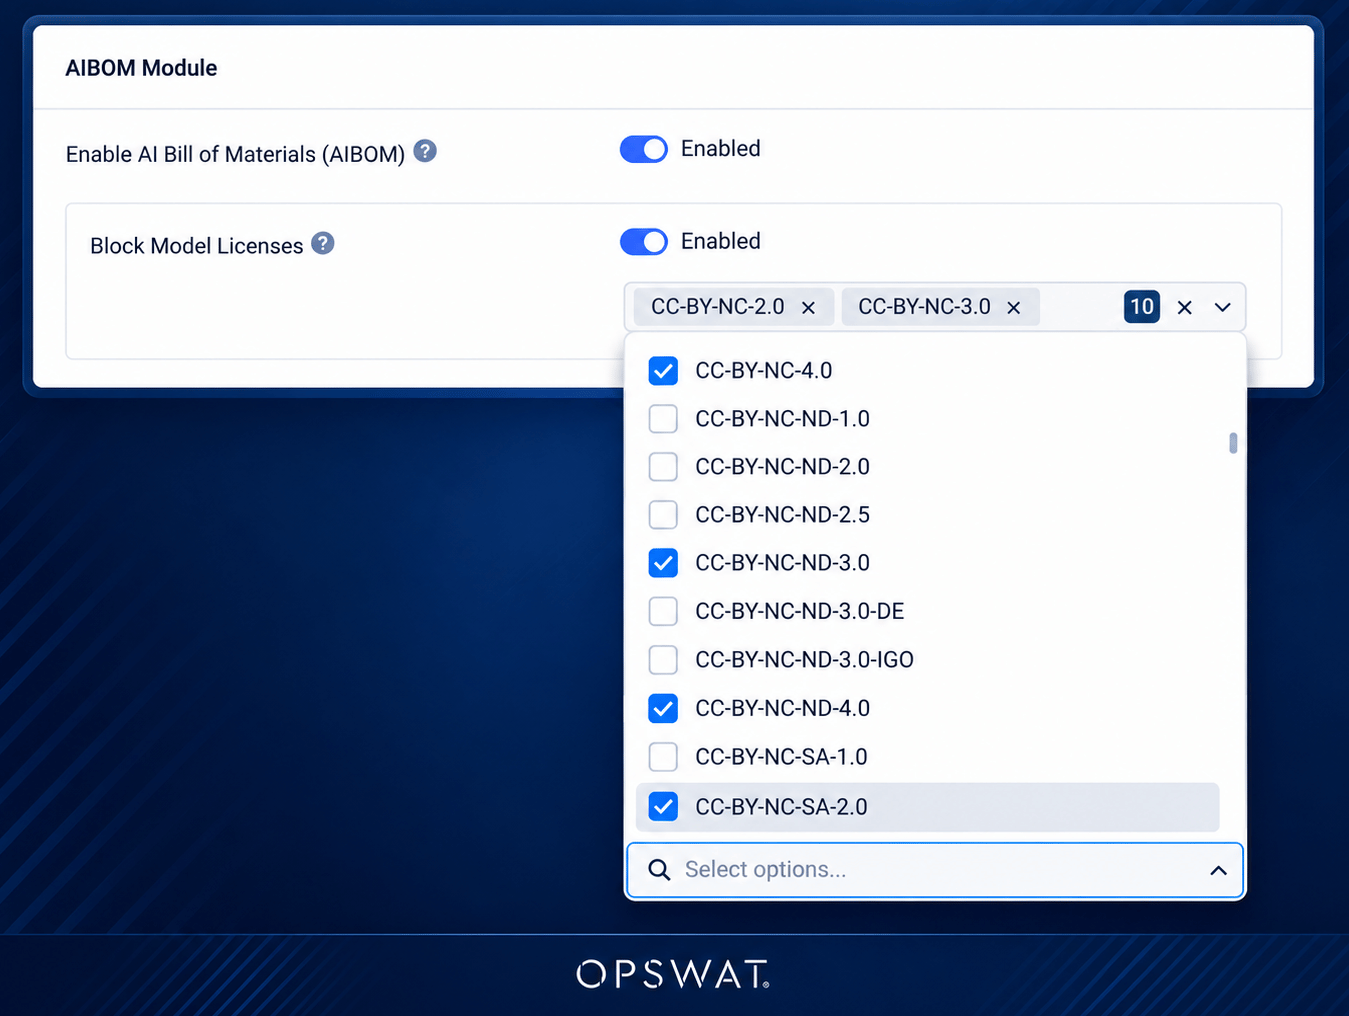
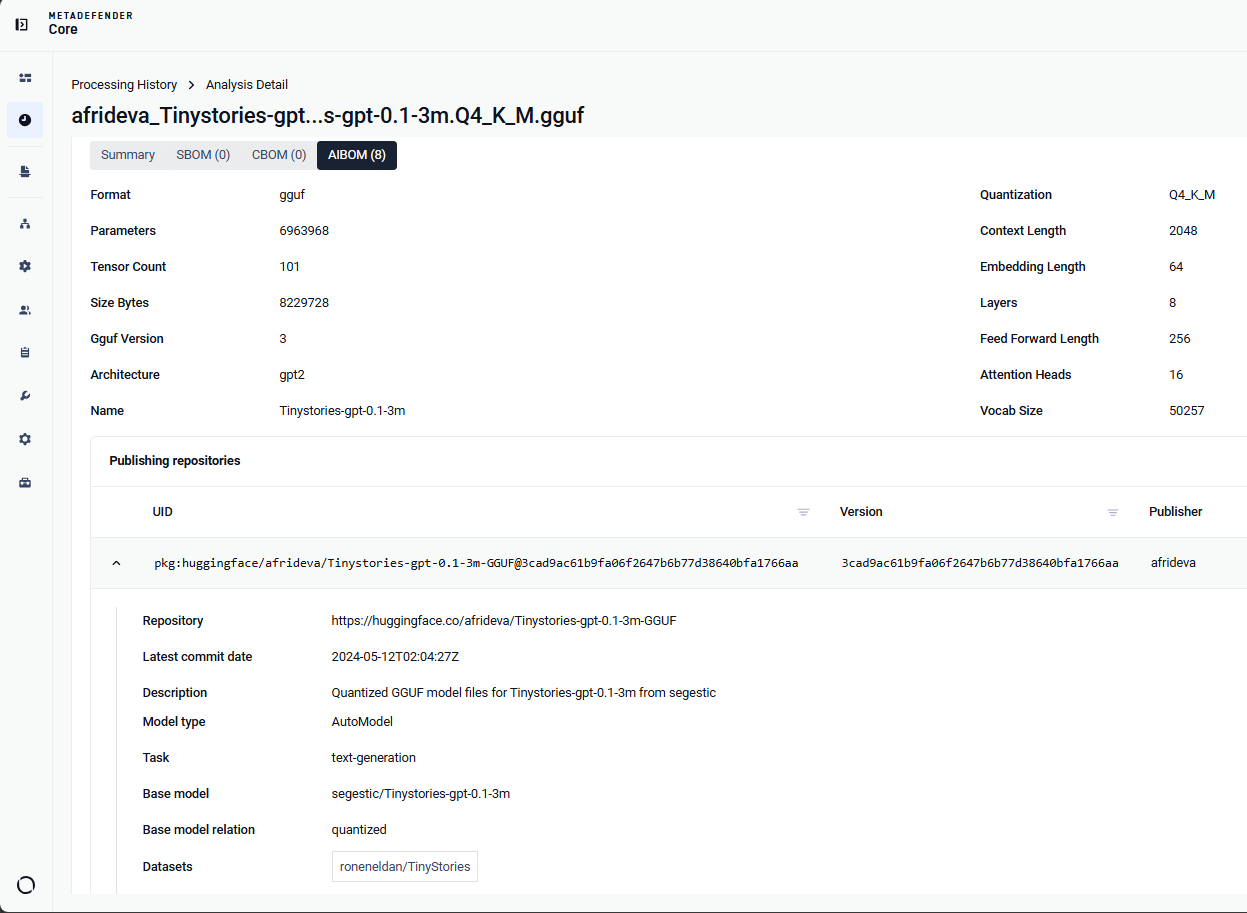
儲存庫比對功能需要最新版本的引擎套件。請參閱官方OPSWAT AIBOM 文件,或聯絡我們的支援團隊。
一個工作流程,為每個團隊提供最適合的報表
CBOM 和 AIBOM 預設為啟用狀態,而其封鎖控制功能則採「主動啟用」機制。團隊可在決定實施哪些限制之前,先收集相關發現結果。
CycloneDX 與 SPDX 持續致力於 SBOM 匯出與資料豐富化工作流程。若需包含 SBOM、CBOM 及 AIBOM 的統整結果,可將完整結果以 JSON 或 PDF 格式匯出,或分別匯出各清單。無論是調查存在漏洞的套件、規劃加密技術遷移範圍,還是審查 AI 模型,團隊皆可採用單一分析工作流程,並分享與各項決策相關的分析結果。
- SBOM ,
- 產品公告