2026年11月20日 |Email SecurityEmail Security 能源與公用事業:購買前應進行哪些測試在採購前先測試能源與公用事業領域的電子郵件安全性:在傳送前檢查檔案、設定接受標準,並強化 IT 與 OT 之間的深度防禦。閱讀更多 11月20、2026MetaDefender Software Supply Chain™ v4.3.0:平台重構、一鍵更新與漏洞比較 閱讀更多 11月20、2026全新 OESIS OK 體驗隆重登場 閱讀更多 11月19、2026CVE-2026-111760:透過惡意 Git 儲存庫進行遠端程式碼執行閱讀更多 11月19、2026由人工智慧生成的漏洞利用腳本正鎖定水務及電力系統背後的控制人員 閱讀更多 11月19、2026IT 與資安團隊有 42.5% 的時間用於與檔案相關的資安工作 閱讀更多 11月18、2026飛機設計能為我們帶來哪些啟示,以因應下一次關鍵基礎設施中斷事件? 閱讀更多 11月18、2026Secure Patch Management 在配備資料二極體的物理隔離環境中 閱讀更多 11月18、2026Deep CDR™ 如何透過「不信任分解」機制處理那些旨在導致其解析器當機的惡意檔案閱讀更多 檢視所有文章2026年11月12日 | 產業新聞SANS 2026 年「工業控制系統/營運技術(ICS/OT Security )現況調查」顯示,ICS/OT 事件數量創下單年度最大增幅SANS 2026 年《工業控制系統/營運技術(ICS/OT Security )現況調查》顯示,影響 ICS 和 OT 的事件數量急遽上升。每三位受訪者中就有一位表示,今年曾發生過 ICS/OT 事件。閱讀更多 11月10、2026SWIFT CSCF v2027:除了「Secure 」區域之外,還有哪些變更? 閱讀更多 十月27, 2026CVE-2026-32710:MariaDB JSON 模式驗證中的堆記憶體緩衝區溢位漏洞閱讀更多 十月23, 2026CVE-2026-9256 與 CVE-2026-42945:串聯兩個 NGINX Rewrite-Engine 漏洞以實現遠端程式碼執行閱讀更多 十月16, 2026從繞過驗證到完全控制相機閱讀更多 Sep3,2026關於 SOCI 關鍵基礎設施風險管理計畫的最新動態閱讀更多 8月19、2026明尼蘇達州與密西根州的「水資源攻擊」事件並不令人意外閱讀更多 Jul20、2026人工智慧正揭露那些無法修補的漏洞閱讀更多 Jun17、2026為何在關鍵基礎設施中,未受管控的自主安全決策會成為一項風險閱讀更多 檢視所有文章2026年10月22日 |Cloud Security如何在 AWS 檔案上傳中加入惡意軟體掃描功能任何在 AWS 上支援檔案上傳的應用程式,無論是基於 S3 的客戶入口網站、內部文件工作流程,還是會接收附件的API ,都需要設置某種掃描檢查點,以確保檔案在儲存或處理之前不含惡意軟體。閱讀更多 十月8, 2026MetaDefender™Cloud 透過 MetaDefender™ Aether 新增統一式零日漏洞偵測功能閱讀更多 Sep24,2026MetaDefender Cloud vs.MetaDefender Core 何時該採用Cloud 檔案安全方案閱讀更多 Sep14,2026MetaDefender™Cloud 透過在以色列新增一個託管區域,進一步擴展服務範圍閱讀更多 Sep1,2026Secure 在 Slack 中透過 共享的檔案MetaDefender Cloud閱讀更多 Jun8、2026事件驅動與身分識別掃描如何重新定義即時Cloud 保護的合規標準閱讀更多 Mar16、2026隨著各組織Secure 列為優先事項OPSWAT企業資料保護業務蓬勃發展閱讀更多 Mar10、2026Salesforce 檔案上傳安全防護:如何在惡意軟體與惡意連結危害您的 CRM 系統前予以攔截閱讀更多 2月2、2026基於檔案的惡意軟體:金融機構隱藏的合規風險閱讀更多 檢視所有文章2026年11月18日 | 品牌飛機設計能為我們帶來哪些啟示,以因應下一次關鍵基礎設施中斷事件? 鑒於近期微軟、美國聯邦航空總署(FAA)、聯合航空、美國鐵路公司(Amtrak)及大通銀行(Chase)相繼發生系統中斷事件,OPSWAT 創辦人暨執行長班尼·查尼(Benny Czarny)憑藉其儀表飛行執照飛行員的經驗指出,關鍵基礎設施應採用與航空業相同的冗餘、韌性及故障應變原則。他強調,傳統備份系統往往與主系統存在相同的弱點,使組織面臨大範圍中斷的風險。 隨著人工智慧日益融入關鍵營運流程,這些風險也變得愈發複雜,亟需真正獨立的備援架構,以便在主系統故障時仍能維持核心功能。查爾尼呼籲企業與科技領袖,應在下一波系統中斷將其系統——以及依賴這些系統的人們——推向考驗之前,嚴格測試其復原策略、消除單點故障,並確保營運連續性。閱讀更多 11月18、2026Secure Patch Management 在配備資料二極體的物理隔離環境中 閱讀更多 11月12、2026CI Fortify 指引:隔離關鍵 OT 系統閱讀更多 十月26, 2026在完全隔離環境中,過時掃描工具所帶來的風險閱讀更多 十月23, 2026Secure 透過 XML 架構驗證進行資料傳輸閱讀更多 十月21, 2026又發生了:科羅拉多州的漏水事件,正利用著一條本不該存在的路徑閱讀更多 十月10, 2026在不造成資料外洩的情況下為您的 AI 提供資料閱讀更多 十月7, 2026下一個水資源網路安全挑戰:保護管線背後的系統閱讀更多 十月6, 2026MetaDefender NetWall™ Fend 光電二極體:韌體 4.3.0 的新功能閱讀更多 檢視所有文章2026年11月20日 |Email SecurityEmail Security 能源與公用事業:購買前應進行哪些測試在採購前先測試能源與公用事業領域的電子郵件安全性:在傳送前檢查檔案、設定接受標準,並強化 IT 與 OT 之間的深度防禦。閱讀更多 11月9、2026那封導致生產停擺的電子郵件:如何避免製造流程中斷數週閱讀更多 11月6、2026什麼是資料外洩防護(DLP),它對Email Security 為何如此重要?閱讀更多 十月29, 2026MetaDefender Microsoft 365 將檔案威脅防禦功能擴展至 SharePoint Online 和 OneDrive閱讀更多 十月26, 2026關於「Cloud Email Security (ICES)」整合系統的說明閱讀更多 十月23, 2026Email Security 針對政府:在郵件送達收件匣前降低風險閱讀更多 十月21, 2026適用於受監管產業的 Microsoft 365 勒索軟體防護閱讀更多 十月19, 2026什麼是「Email Gateway Security 」?閱讀更多 十月15, 2026如何在不變更 MX 記錄的情況下,為 Microsoft 365 新增惡意軟體掃描功能閱讀更多 檢視所有文章2026年9月23日 |Endpoint 管理層OTPatch Management 適用於隔離環境:完整的離線修補工作流程營運技術(OT)修補程式管理,是指在營運技術與工業控制系統中,識別、排序、驗證並部署軟體及韌體更新,同時確保生產流程不會因此面臨非預期的停機或安全風險的過程。閱讀更多 Sep8,2026MetaDefender™Endpoint 如何阻止近期 WhatsApp VBScript RMM 攻擊活動閱讀更多 8月17、2026由人工智慧驅動的漏洞正縮短修補窗口期,並要求更迅速的防禦措施閱讀更多 Jul24、2026Patch Management 單一控制台Patch Management 主動式企業Patch Management閱讀更多 Jan22、2026MetaDefender 如何協助您達成網路基礎安全合規目標閱讀更多 Mar17、2025My OPSWAT Central Management 如何幫助遊戲公司在雲端環境中保護專屬程式碼閱讀更多 11月27、2024BYOD 安全性全面指南閱讀更多 十月18, 2024修復 Google Chrome 瀏覽器中的 CVE-2024-0517 漏洞閱讀更多 十月10, 2024預防USB 威脅閱讀更多 檢視所有文章2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重構、一鍵更新與漏洞比較 MetaDefender Software Supply Chain v4.3.0 透過新增的掃描狀態以及「時間軸」分頁,讓資安團隊能夠直接掌握相關資訊;該分頁會顯示掃描的每個階段、持續時間以及任何失敗原因。閱讀更多 11月18、2026Deep CDR™ 如何透過「不信任分解」機制處理那些旨在導致其解析器當機的惡意檔案閱讀更多 11月13、2026讀取一次,全面保護:Deep CDR™ 如何將大型 Office 檔案的處理速度提升一倍閱讀更多 11月11、2026MetaDefender ICAP Server™ 5.16.0:掃描範圍控制、內建流量擷取及 FIPS 140-3 模式閱讀更多 11月3、2026PHP 漏洞的藏身之處:評估 PHP2Shell 的暴露風險閱讀更多 十月28, 2026PHP CVE-2026-109618 及 CVE-2026-109619:OPSWAT 產品均未受影響閱讀更多 十月22, 2026如何在 AWS 檔案上傳中加入惡意軟體掃描功能閱讀更多 十月12, 2026超越前言:確保 DICOM 檔案中封裝資料的安全性閱讀更多 十月9, 2026IntelligentFILE 的未來閱讀更多 檢視所有文章2026年11月19日 | 惡意軟體分析CVE-2026-111760:透過惡意 Git 儲存庫進行遠端程式碼執行OPSWAT 第 515 單元分析了 CVE-2026-111760,這是一個 Git 整數截斷漏洞,可能透過惡意儲存庫導致遠端程式碼執行。瞭解如何緩解此漏洞。閱讀更多 8月12、2026預訓練人工智慧模型中的隱藏安全風險閱讀更多 8月3、2026在 Venak Security 舉辦的 2026Sandbox ,MetaDefender Adaptive Sandbox 95% 的人工智慧生成惡意軟體樣本閱讀更多 五月14, 2026在 ClickFix 攻擊抵達您的終端裝置之前即刻偵測並阻止閱讀更多 Apr21,2026LNK 漏洞仍能將普通檔案轉化為多階段入侵攻擊閱讀更多 8月8、2025零時差偵測:如何識別和預防攻擊閱讀更多 Jul21、2025網路安全中的強化威脅偵測:AI 與工具說明閱讀更多 五月23, 2025MetaDefender 2.3.0:人工智慧驅動的逆向工程、更智能的威脅偵測,以及更廣泛的惡意軟體防護範圍閱讀更多 五月8, 2025加強檔案安全性:金融機構的進階威脅防禦之路閱讀更多 檢視所有文章2026年11月20日 | 原廠設備製造商 (OEM)全新 OESIS OK 體驗隆重登場 今天,我們正式推出煥然一新的 OESIS OK 認證計畫體驗:一個能在幾分鐘內讓您了解該計畫的新網站,以及透過 OEM 入口網站提供的全新提交流程,讓您能在同一個平台完成認證申請與管理。閱讀更多 11月12、2026微軟 2026 年 11 月的「修補星期二」:1,095 個漏洞中有 1 個評分為 6.5,且正遭受攻擊閱讀更多 11月2、2026OESIS 框架發布公告 | 2026年11月閱讀更多 十月16, 2026首個四位數的「修補星期二」。僅有一個漏洞遭到攻擊。閱讀更多 十月4, 2026OESIS 框架發佈公告 | 2026年10月閱讀更多 Sep11,2026人工智慧正縮小漏洞窗口:九月的「修補星期二」對獨立軟體供應商(ISV)意味著什麼閱讀更多 8月26、2026OESIS 框架發佈公告 | 2026年9月閱讀更多 Jul24、2026微軟 2026 年 7 月的「修補程式星期二」Endpoint 獨立軟體供應商(ISV)而言是一記警鐘閱讀更多 Jul8、2026OESIS 框架發佈公告 | 2026年8月閱讀更多 檢視所有文章2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重構、一鍵更新與漏洞比較 MetaDefender Software Supply Chain v4.3.0 透過新增的掃描狀態以及「時間軸」分頁,讓資安團隊能夠直接掌握相關資訊;該分頁會顯示掃描的每個階段、持續時間以及任何失敗原因。閱讀更多 11月17、2026PostgreSQL 2026 年 11 月安全更新:對OPSWAT 產品的影響閱讀更多 11月3、2026PHP 漏洞的藏身之處:評估 PHP2Shell 的暴露風險閱讀更多 十月20, 2026認識 CBOM:MetaDefender™Software Supply Chain 4.2.0 版現已具備加密可見性功能閱讀更多 十月7, 2026介紹「OPSWAT 」的 CBOM 與 AIBOM閱讀更多 十月2, 2026MetaDefender Software Supply Chain™ v4.1.0:連接更安全,管理更輕鬆閱讀更多 8月28、2026CISA 的 2026 年 SBOM 最低要素現已要求提供建置後資料閱讀更多 8月7、2026Shai-Hulud 捲土重來:ChainDrop 蠕蟲襲擊 npm,感染數百個套件閱讀更多 Jul23、2026MetaDefender Software Chain™ v4.0.0:重新設計的介面、更智慧的風險分析,以及更強大的自動化功能閱讀更多 檢視所有文章2026年4月21日 |Threat Intelligence迴避型惡意軟體已超越傳統基於虛擬機的偵測能力隱蔽型惡意軟體越來越多地被設計成能夠偵測並繞過傳統的沙箱環境,導致資安團隊所獲得的判定結果難以完全信賴。閱讀更多 Mar30、2026以行為為中心的Threat Intelligence 零日漏洞偵測閱讀更多 Dec8、2025SOC瓶頸:運用智慧沙箱技術打破警報疲勞循環閱讀更多 Dec2、2025《通往惡意的捷徑》第三部:運用MetaDefender 進行URL檔案行為分析閱讀更多 十月20, 2025運用MetaDefender 偵測人工智慧模型中的惡意軟體閱讀更多 十月15, 2025如何運用MetaDefender 預防 SolarWindsSupply Chain閱讀更多 Sep17,2025比 OSINT 早 24 小時偵測惡意軟體威脅閱讀更多 Sep8,2025AI 黑客: 黑客如何在網路攻擊中使用人工智慧閱讀更多 8月27、2025通往惡意的捷徑,第二部分:惡意 URL 檔案的靜態分析及其背後的技巧閱讀更多 檢視所有文章2026年11月19日 | 零日漏洞偵測IT 與資安團隊有 42.5% 的時間用於與檔案相關的資安工作 大多數組織無法全面掌握檔案的生命週期,這不僅耗費分析師的時間,更導致資訊安全長(CISO)所報告的成熟度水平缺乏實證支持。針對每份檔案做出評估,並配合「預防優先」的管控措施,能為兩支團隊提供可量化的依據。閱讀更多 11月9、2026MetaDefender Aether™ 依據 AMTSO 的新人工智慧測試標準,對人工智慧模型進行掃描以偵測隱藏威脅閱讀更多 十月12, 2026MetaDefender Aether™ v3.3.0 版本發布:推出 LLM 掃描功能閱讀更多 8月17、2026Command Zero 與OPSWAT 整合,將零日檔案判定結果納入 SOC 調查閱讀更多 8月3、2026MetaDefender v3.2.0 版本發布:推出五層零日漏洞偵測功能閱讀更多 Jul31、2026即使攻擊者停用了您的 EDR,仍能偵測威脅閱讀更多 Jul14、2026政府網路需要指令級模擬技術,才能在邊界阻擋零日威脅閱讀更多 Jun22、2026由人工智慧驅動的偵測功能,能彌補您資安流程中的零日漏洞與延遲差距閱讀更多 Jun5、2026傳統防毒軟體只能偵測與已知模式相符的惡意軟體閱讀更多 檢視所有文章2026年11月19日 | 人工智慧安全由人工智慧生成的漏洞利用腳本正鎖定水務及電力系統背後的控制人員 偵測速度與修補措施的配合將決定最終結果。MetaDefender Aether 的五層處理流程專為攔截每次執行時都會變化的漏洞利用程式碼而設計。閱讀更多 11月11、2026OPSWAT AI Content Inspector v2.4.0 版本發布:擴展檔案支援範圍並新增 C2PA 驗證功能閱讀更多 11月11、2026OpenAI 與 Anthropic 的網路攻擊警告對資安主管意味著什麼閱讀更多 11月10、2026企業團隊的 AI 資安術語:從 AI 輔助攻擊到 AI 驅動的防禦閱讀更多 11月9、2026當新用戶註冊時,即使通過了所有 KYC 核查,該如何偵測由 AI 生成的身分詐騙?閱讀更多 十月16, 2026AI 代理程式正在入侵那些無人指示它們觸碰的系統閱讀更多 十月12, 2026當 AI 代理離開測試環境時閱讀更多 Sep21,2026由人工智慧生成的詐騙正耗盡理賠金,以下是偵測方法閱讀更多 8月10、2026當文件通過所有安全掃描時,如何偵測由人工智慧生成的發票詐欺閱讀更多 檢視所有文章
2026年11月20日 |Email SecurityEmail Security 能源與公用事業:購買前應進行哪些測試在採購前先測試能源與公用事業領域的電子郵件安全性:在傳送前檢查檔案、設定接受標準,並強化 IT 與 OT 之間的深度防禦。閱讀更多
2026年11月12日 | 產業新聞SANS 2026 年「工業控制系統/營運技術(ICS/OT Security )現況調查」顯示,ICS/OT 事件數量創下單年度最大增幅SANS 2026 年《工業控制系統/營運技術(ICS/OT Security )現況調查》顯示,影響 ICS 和 OT 的事件數量急遽上升。每三位受訪者中就有一位表示,今年曾發生過 ICS/OT 事件。閱讀更多
2026年10月22日 |Cloud Security如何在 AWS 檔案上傳中加入惡意軟體掃描功能任何在 AWS 上支援檔案上傳的應用程式,無論是基於 S3 的客戶入口網站、內部文件工作流程,還是會接收附件的API ,都需要設置某種掃描檢查點,以確保檔案在儲存或處理之前不含惡意軟體。閱讀更多
2026年11月18日 | 品牌飛機設計能為我們帶來哪些啟示,以因應下一次關鍵基礎設施中斷事件? 鑒於近期微軟、美國聯邦航空總署(FAA)、聯合航空、美國鐵路公司(Amtrak)及大通銀行(Chase)相繼發生系統中斷事件,OPSWAT 創辦人暨執行長班尼·查尼(Benny Czarny)憑藉其儀表飛行執照飛行員的經驗指出,關鍵基礎設施應採用與航空業相同的冗餘、韌性及故障應變原則。他強調,傳統備份系統往往與主系統存在相同的弱點,使組織面臨大範圍中斷的風險。 隨著人工智慧日益融入關鍵營運流程,這些風險也變得愈發複雜,亟需真正獨立的備援架構,以便在主系統故障時仍能維持核心功能。查爾尼呼籲企業與科技領袖,應在下一波系統中斷將其系統——以及依賴這些系統的人們——推向考驗之前,嚴格測試其復原策略、消除單點故障,並確保營運連續性。閱讀更多
2026年11月20日 |Email SecurityEmail Security 能源與公用事業:購買前應進行哪些測試在採購前先測試能源與公用事業領域的電子郵件安全性:在傳送前檢查檔案、設定接受標準,並強化 IT 與 OT 之間的深度防禦。閱讀更多
2026年9月23日 |Endpoint 管理層OTPatch Management 適用於隔離環境:完整的離線修補工作流程營運技術(OT)修補程式管理,是指在營運技術與工業控制系統中,識別、排序、驗證並部署軟體及韌體更新,同時確保生產流程不會因此面臨非預期的停機或安全風險的過程。閱讀更多
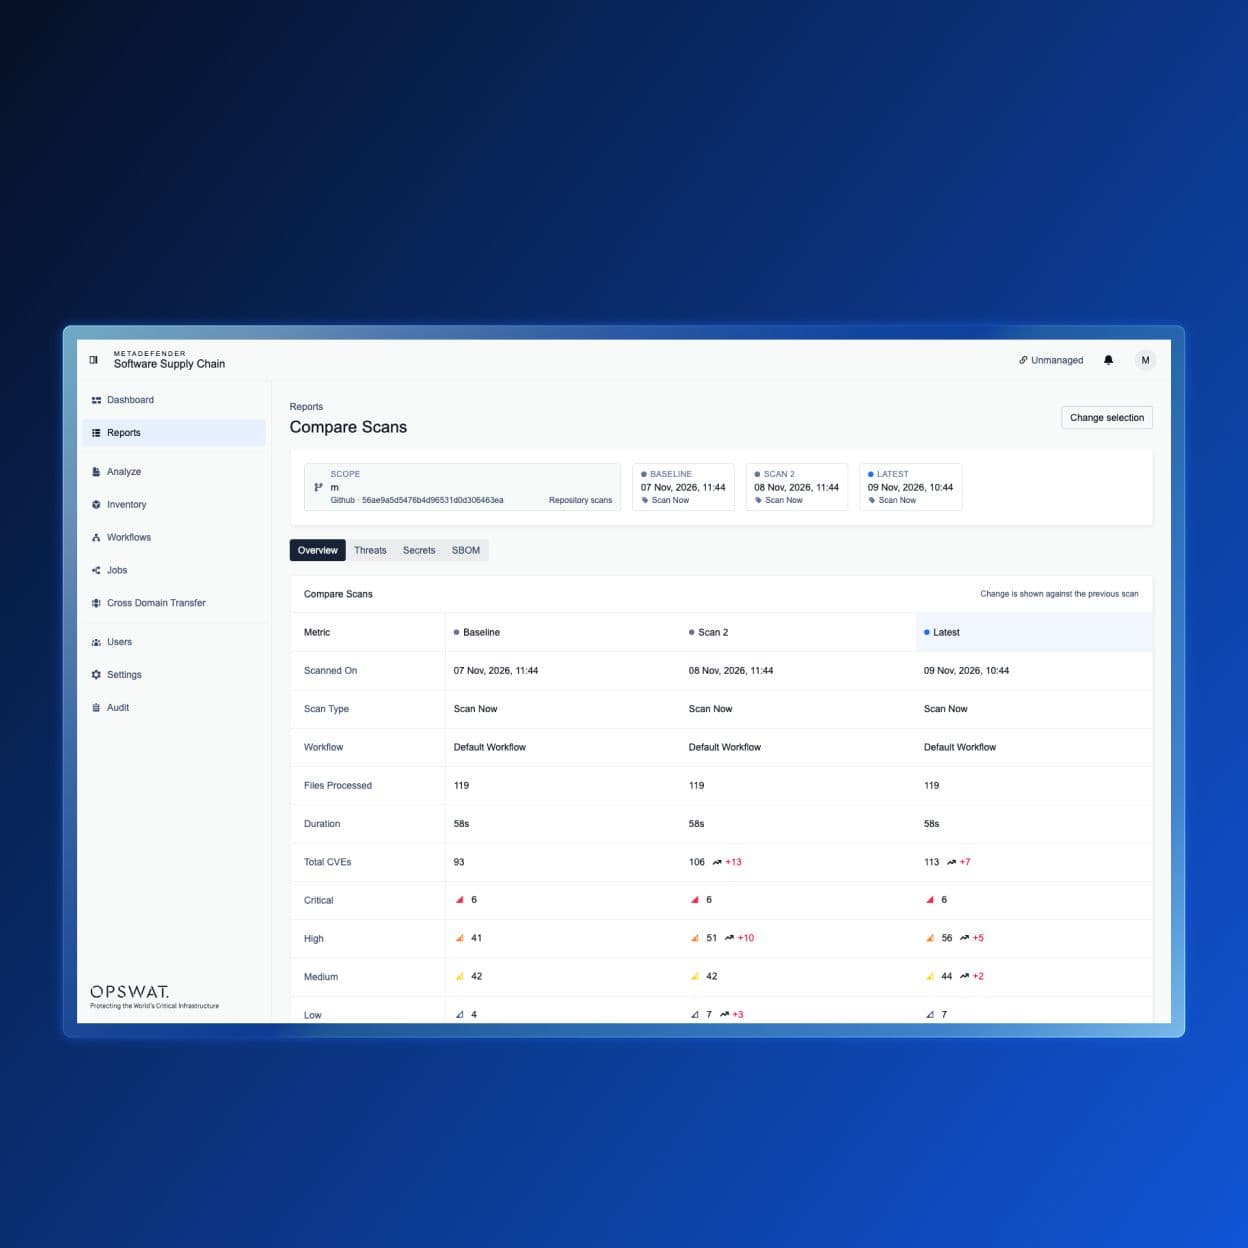
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重構、一鍵更新與漏洞比較 MetaDefender Software Supply Chain v4.3.0 透過新增的掃描狀態以及「時間軸」分頁,讓資安團隊能夠直接掌握相關資訊;該分頁會顯示掃描的每個階段、持續時間以及任何失敗原因。閱讀更多
2026年11月19日 | 惡意軟體分析CVE-2026-111760:透過惡意 Git 儲存庫進行遠端程式碼執行OPSWAT 第 515 單元分析了 CVE-2026-111760,這是一個 Git 整數截斷漏洞,可能透過惡意儲存庫導致遠端程式碼執行。瞭解如何緩解此漏洞。閱讀更多
2026年11月20日 | 原廠設備製造商 (OEM)全新 OESIS OK 體驗隆重登場 今天,我們正式推出煥然一新的 OESIS OK 認證計畫體驗:一個能在幾分鐘內讓您了解該計畫的新網站,以及透過 OEM 入口網站提供的全新提交流程,讓您能在同一個平台完成認證申請與管理。閱讀更多
2026年11月20日 |Supply Chain SecurityMetaDefender Software Supply Chain™ v4.3.0:平台重構、一鍵更新與漏洞比較 MetaDefender Software Supply Chain v4.3.0 透過新增的掃描狀態以及「時間軸」分頁,讓資安團隊能夠直接掌握相關資訊;該分頁會顯示掃描的每個階段、持續時間以及任何失敗原因。閱讀更多
2026年4月21日 |Threat Intelligence迴避型惡意軟體已超越傳統基於虛擬機的偵測能力隱蔽型惡意軟體越來越多地被設計成能夠偵測並繞過傳統的沙箱環境,導致資安團隊所獲得的判定結果難以完全信賴。閱讀更多
2026年11月19日 | 零日漏洞偵測IT 與資安團隊有 42.5% 的時間用於與檔案相關的資安工作 大多數組織無法全面掌握檔案的生命週期,這不僅耗費分析師的時間,更導致資訊安全長(CISO)所報告的成熟度水平缺乏實證支持。針對每份檔案做出評估,並配合「預防優先」的管控措施,能為兩支團隊提供可量化的依據。閱讀更多
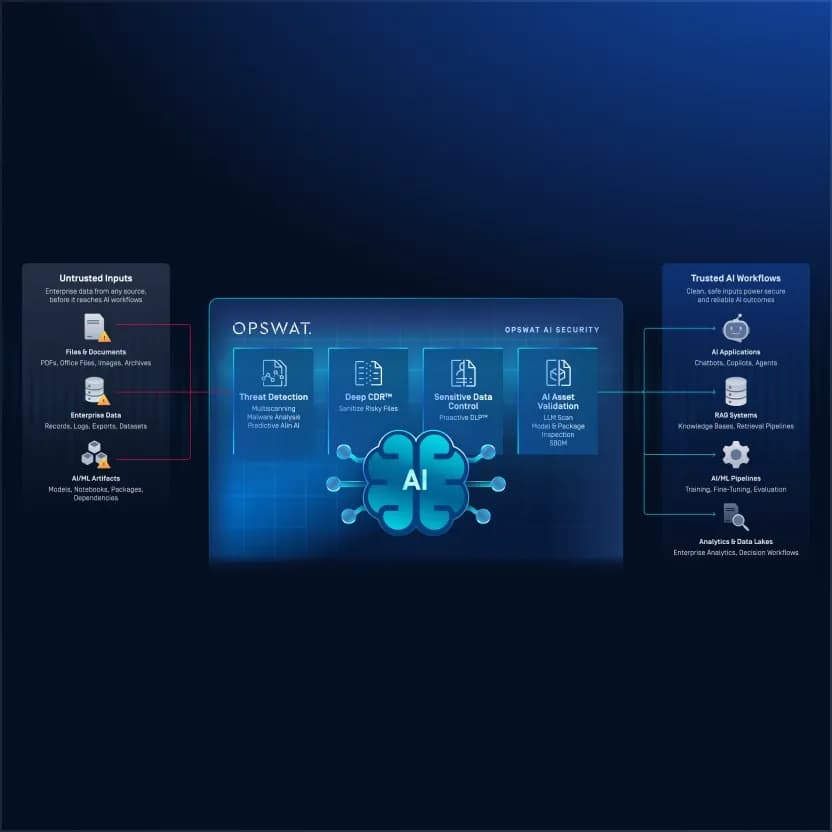
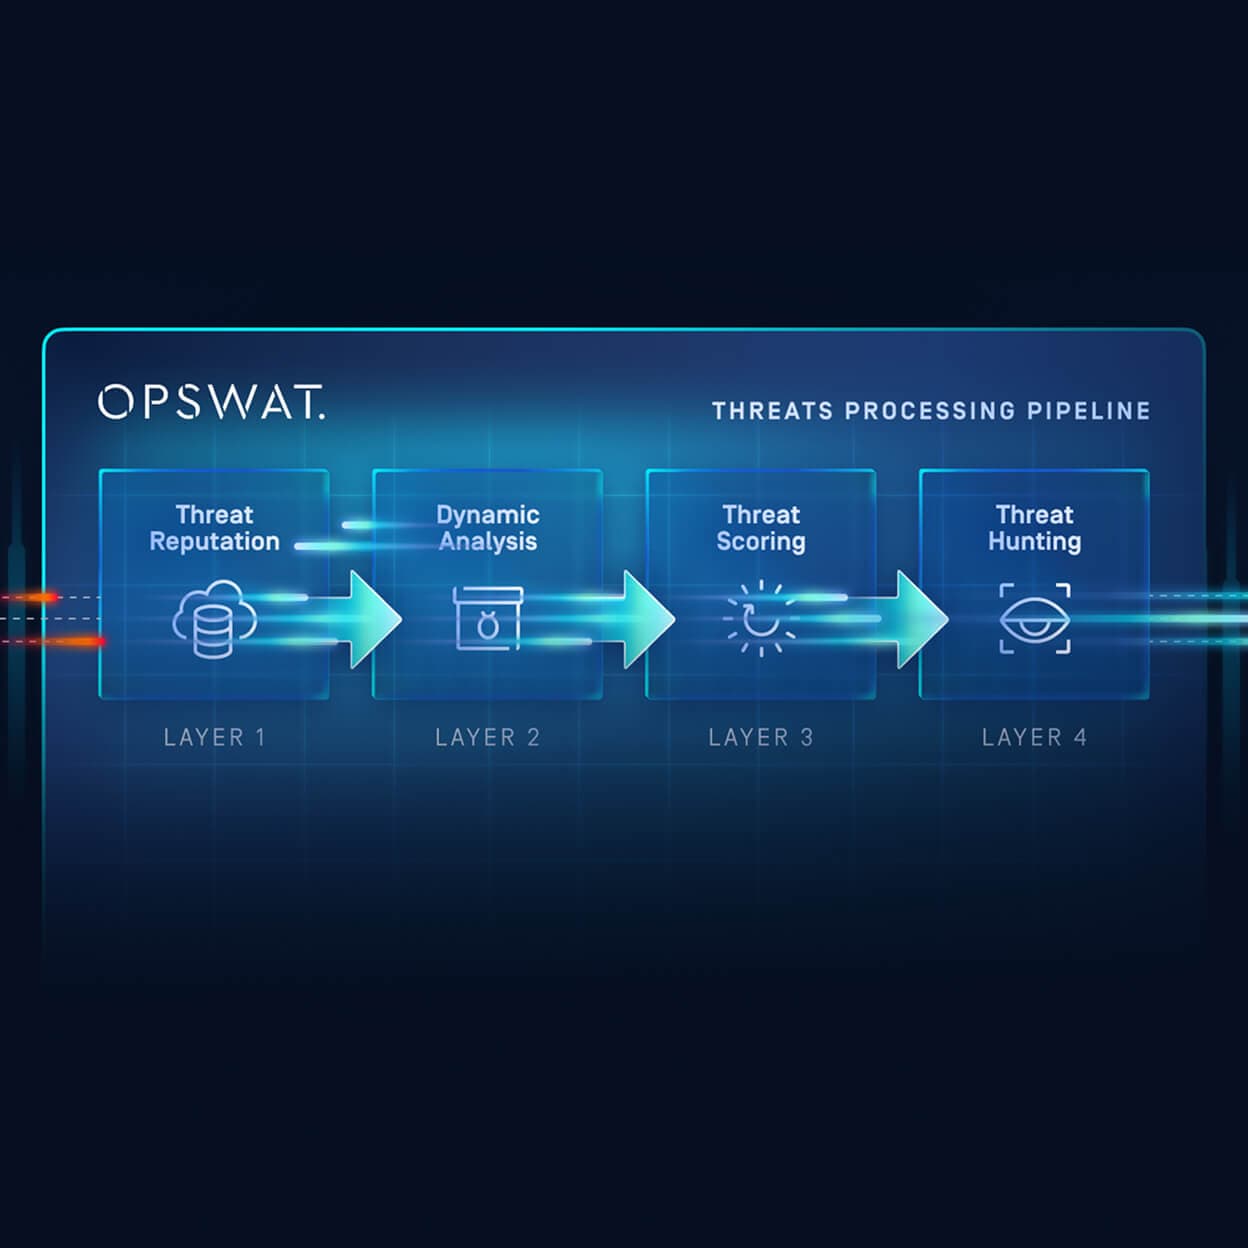
2026年11月19日 | 人工智慧安全由人工智慧生成的漏洞利用腳本正鎖定水務及電力系統背後的控制人員 偵測速度與修補措施的配合將決定最終結果。MetaDefender Aether 的五層處理流程專為攔截每次執行時都會變化的漏洞利用程式碼而設計。閱讀更多
10月27,2026| 公司新聞OPSWAT-贊助報導:人工智慧正揭露多數組織未曾察覺的檔案安全漏洞閱讀更多 9月23,2026| 公司新聞OPSWAT 在「2026 年資安訓練營:透過實務見解與現實世界挑戰推動 AI 驅動的資安發展」中閱讀更多 9月9,2026| 公司新聞OPSWAT Deep CDR™ 技術在 AV-Comparatives 的獨立測試中達成 100% 的清除率閱讀更多 檢視所有文章2026年4月6日 |OPSWATOPSWAT 於孟買及蒂米什瓦拉舉辦的訓練營閱讀更多 2025 年 10 月 22 日 |OPSWAT 學院倫敦OPSWAT 學院總結:兩個訓練營。一項任務閱讀更多 2024 年 10 月 10 日 |OPSWAT 學院活動總結:OPSWAT AcademyMetaDefender 平台訓練營,倫敦,2024 年 10 月閱讀更多 檢視所有文章醫療保健 |客戶案例醫療保健業將「零日漏洞」偵測重心轉移至邊界閱讀案例 電子與科技 | 客戶案例OPSWAT 為一家全球前三名的半導體製造商OPSWAT 每小時 100 萬美元的停機損失閱讀案例 保險 | 客戶故事Visana 為客戶擴展檔案上傳安全性,且不增加營運負擔閱讀案例 檢視所有文章十一月11、2026| 產品公告MetaDefender Drive Smart Touch v2.3.0 版本推出:自動作業系統更新、集中式時間同步,以及更簡化的Secure 檔案儲存功能閱讀更多 十一月11、2026| 產品公告MetaDefender™Core v5.24.0 版本發布閱讀更多 十月23、2026| 產品公告MetaDefender™Endpoint v7.6.2610 版本發布閱讀更多 檢視所有文章