此版本的 MetaDefender Software Supply Chain 同時著重於兩大重點:讓產品更容易在企業環境中運作,並強化對所連接儲存庫的保護機制。此更新新增了單一登入功能、唯讀使用者角色,並擴大了 JFrog 容器的支援範圍。此外,它還採用配對密鑰為跨網域傳輸進行簽名、強化密碼政策,並減少錯誤訊息中揭露的詳細資訊。以下是變更內容及其重要性。
有關確保環境間工件傳輸安全的更多資訊,請參閱MetaDefender 、Software 以及Supply Chain v3.3.0:跨網域傳輸。
「跨網域轉移」現已為每次轉移簽名
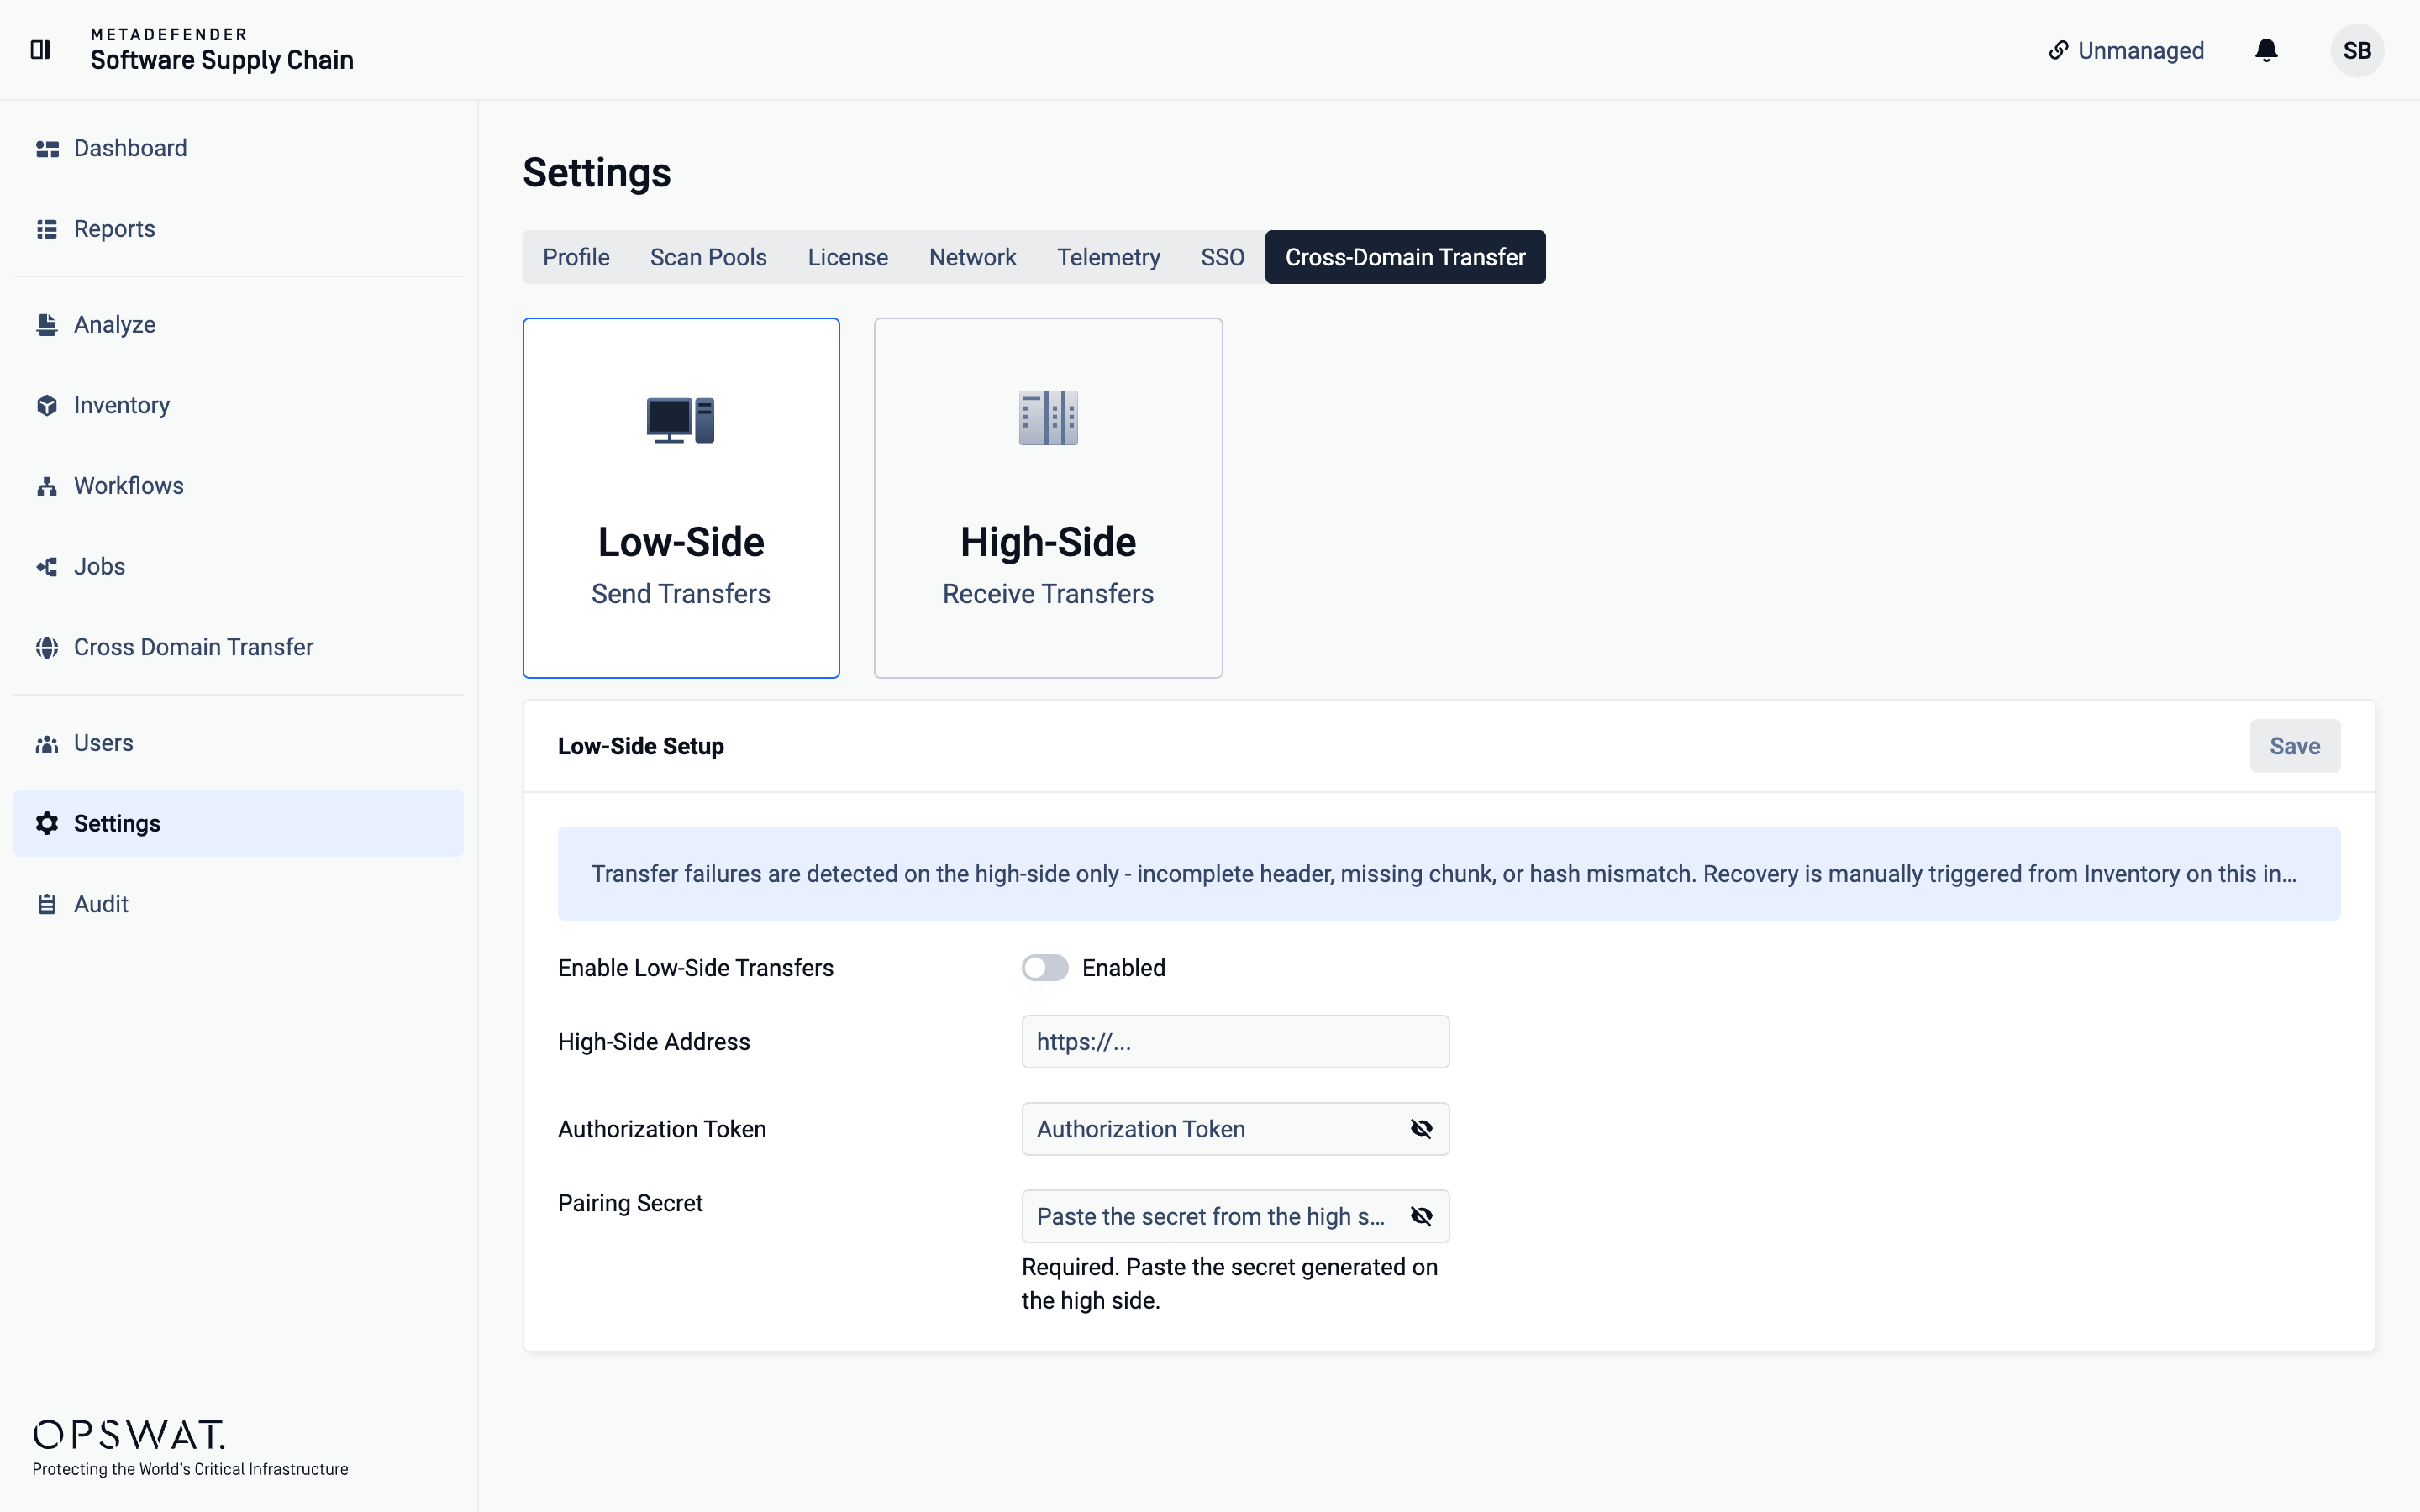
在隔離環境之間傳輸程式碼是MetaDefender Software Supply Chain 所進行的最具敏感性的操作之一,因此 v4.1.0 為此新增了一層保護機制。除了「跨域傳輸」功能原本已使用的驗證憑證外,現在每次傳輸還會使用配對密鑰進行簽名——從一個密鑰增加到兩個密鑰。
關鍵在於多層次防禦:單一代幣本身雖可能遭入侵,但光是被盜的代幣已無法再寫入所連接的儲存庫。它還必須證明自己持有該特定設定的配對密鑰。配置時需填入兩個密鑰欄位,每側各一個。
若您執行跨網域工作流程,請在升級過程中檢視您的配對設定。
企業級存取:單一登入 (SSO) 與唯讀角色
兩項變更使得MetaDefender Software Supply Chain 在較大型的組織內更易於運作。
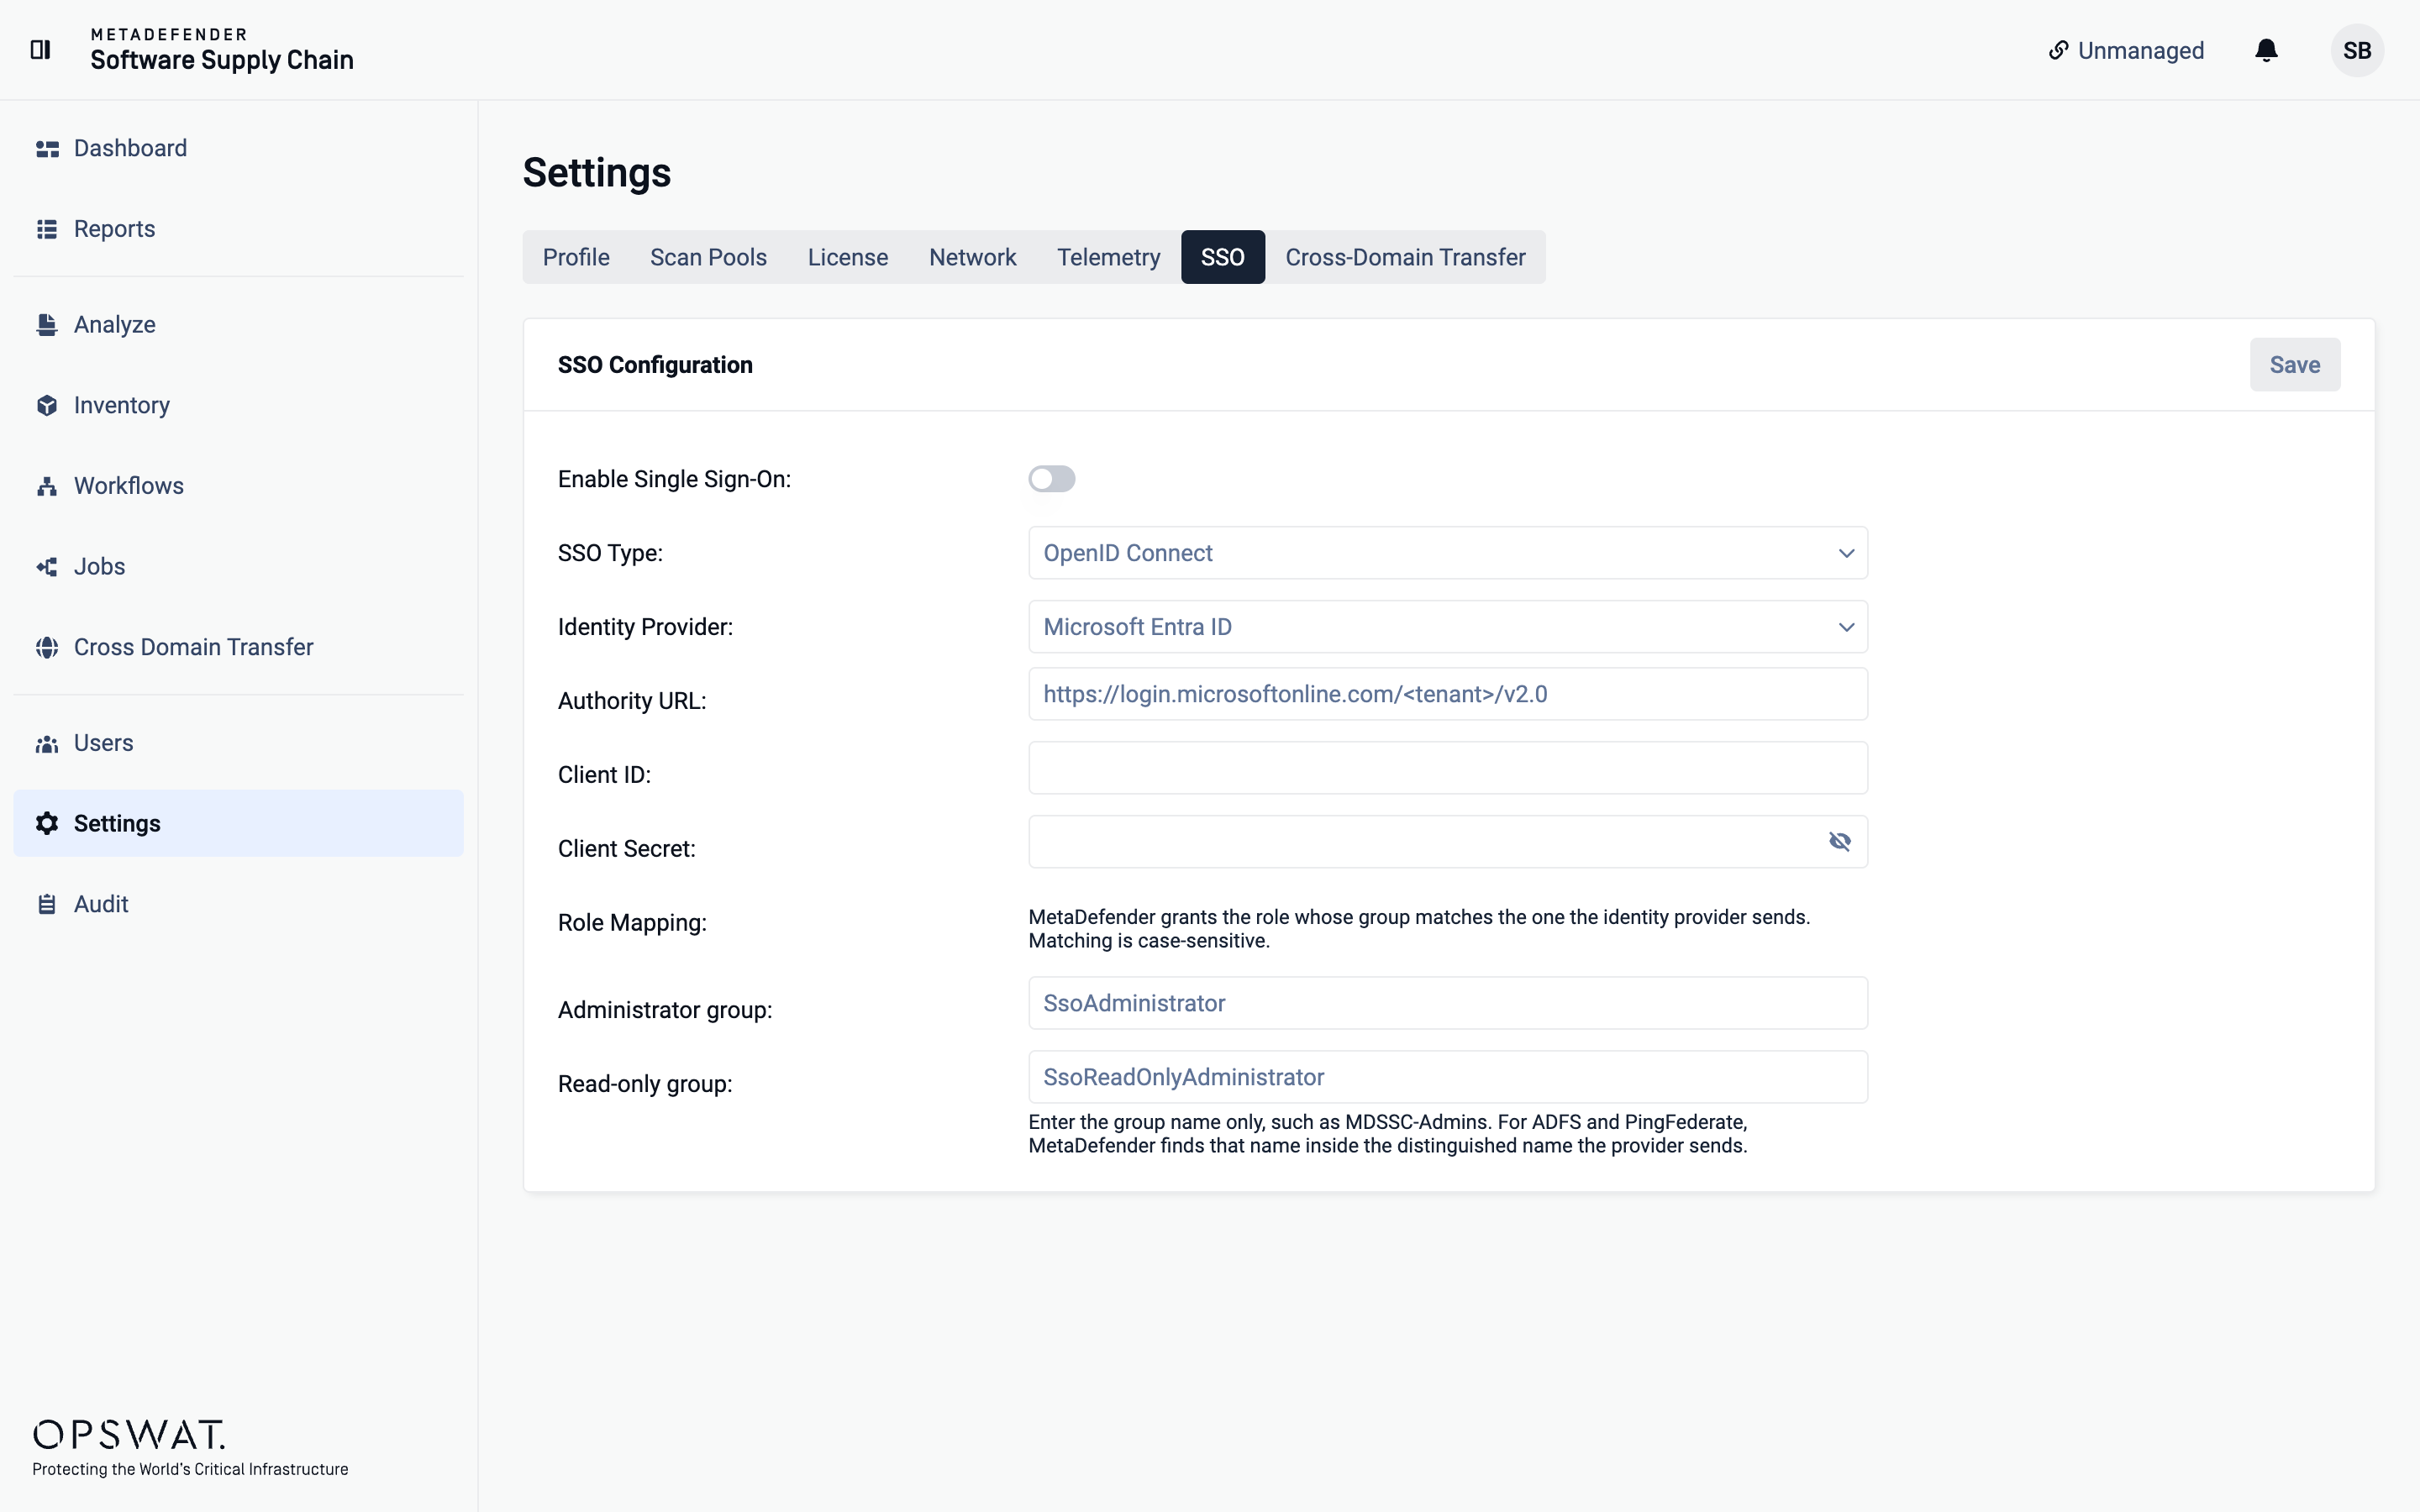
- SSO(單一登入)— 使用者現在可透過您現有的身分識別供應商進行登入,因此存取權限將遵循與您整體系統架構中其他部分相同的驗證及離職處理流程。
- 唯讀使用者角色— 此新角色允許使用者檢視掃描作業與結果,但不具備配置權限,因此稽核人員、分析師及利害關係人可查看所需資訊,卻無法變更設定。
這些功能結合起來,讓管理員能夠更精細地控制誰能進入系統,以及進入後可進行哪些操作。
更全面的《Container 》報導:JFrog OCI 儲存庫
JFrog 的容器支援現已擴展至 OCI(開放容器互操作性倡議,Container )套件型儲存庫。這包括僅透過摘要進行快取、未標記任何標籤的遠端映像檔——這是一個常見的盲點,因為未標記且僅有摘要的映像檔在清點時容易被忽略,卻仍會在生產環境中運行。現在,您可以將它們與註冊表中的其他項目一併列出並進行掃描。
全面強化資安防護
除了主要功能之外,此版本還解決了一系列安全問題,並強化了產品的整體安全性:
- 更嚴格的密碼政策— 系統不再接受弱密碼。
- 受速率限制的密碼重設— 密碼重設端點現已無法用於發送無限量的電子郵件。
- 開放重定向已關閉— 匯出的 PDF 檔案和電子郵件不再信任由攻擊者控制的基礎網址;產品網址現已改為網路設定。
- 更嚴格的角色驗證— 使用者角色不得設定為介面未提供的值。
- 更嚴格的輸入驗證與更隱晦的錯誤訊息— 錯誤訊息現在顯示的細節較少,減少了系統遭人探查時可能洩露的資訊;此外,解壓縮存檔的限制可防止過大或格式錯誤的存檔。
這些功能雖然在介面中都看不到,但每一項都針對產品可能被濫用的情況進行了處理。
生活品質的提升
此外,本次發行還包含兩項較小的新增內容:
- 「設定」現在會自動產生並儲存一個 `API ` 金鑰,因此您無需手動建立。
- 新增了一個公開的 GET /api/version 端點,用於回傳當前執行中的版本,以供狀態檢查與監控之用。
立即升級
此版本旨在提升MetaDefender 、Software 及Supply Chain 的連線安全性與管理便利性——除了進行一輪安全性強化之外,還新增了簽署轉帳、身分提供者登入、唯讀角色,以及更廣泛的容器支援範圍。請在升級過程中檢視您的「跨網域轉帳」配對設定,並善用單一登入 (SSO) 及新角色功能,使存取權限與您環境中的其他部分保持一致。
可於My 的 OPSWAT™ 入口網站取得。