法國國家資訊與自由委員會 (CNIL) 因盧瓦爾河谷私立醫院 (Hôpital privé de la Loire) 於 2025 年夏季發生的一起資料外洩事件,對其處以 50 萬歐元(約 58 萬美元)的罰款。攻擊者取得了 524,867 名患者的記錄,以及 202,246 名患者指定的受信任第三方的記錄。醫院在未直接通知患者的情況下,也未通知這些第三方。監管機構於 2026 年 9 月 3 日公佈了該決定,案號為 SAN-2026-009。
法國國家資訊與自由委員會(CNIL)引用《一般資料保護規範》(GDPR)第34條指出了這項疏漏。對於任何營運健康數據環境的人來說,更重要的問題是:通知流程如何能覆蓋50萬人,卻遺漏了同一系統中另外20萬人?
第二組是誰?
根據法國《公共衛生法典》第L1111-6條,任何成年人均可指定一名「受託人」(personne de confiance),可以是親屬、密友或其主治醫師。如果病人無法表達自身意願,醫院工作人員會諮詢受託人的意見。病人需以書面形式做出指定,醫院必須提供每位入院病人做出指定的機會。最終記錄將包含受託人的姓名、聯絡資訊以及與患者的關係。
這202,246人中沒有一個是患者。他們從未登記,從未接受過治療,而且在許多情況下,他們甚至不知道醫院保存著他們的檔案。法國國家資訊與自由委員會(CNIL)發現,這項疏漏使他們無法獲得了解此攻擊、評估其可能後果以及採取措施防止資料濫用所需的資訊。
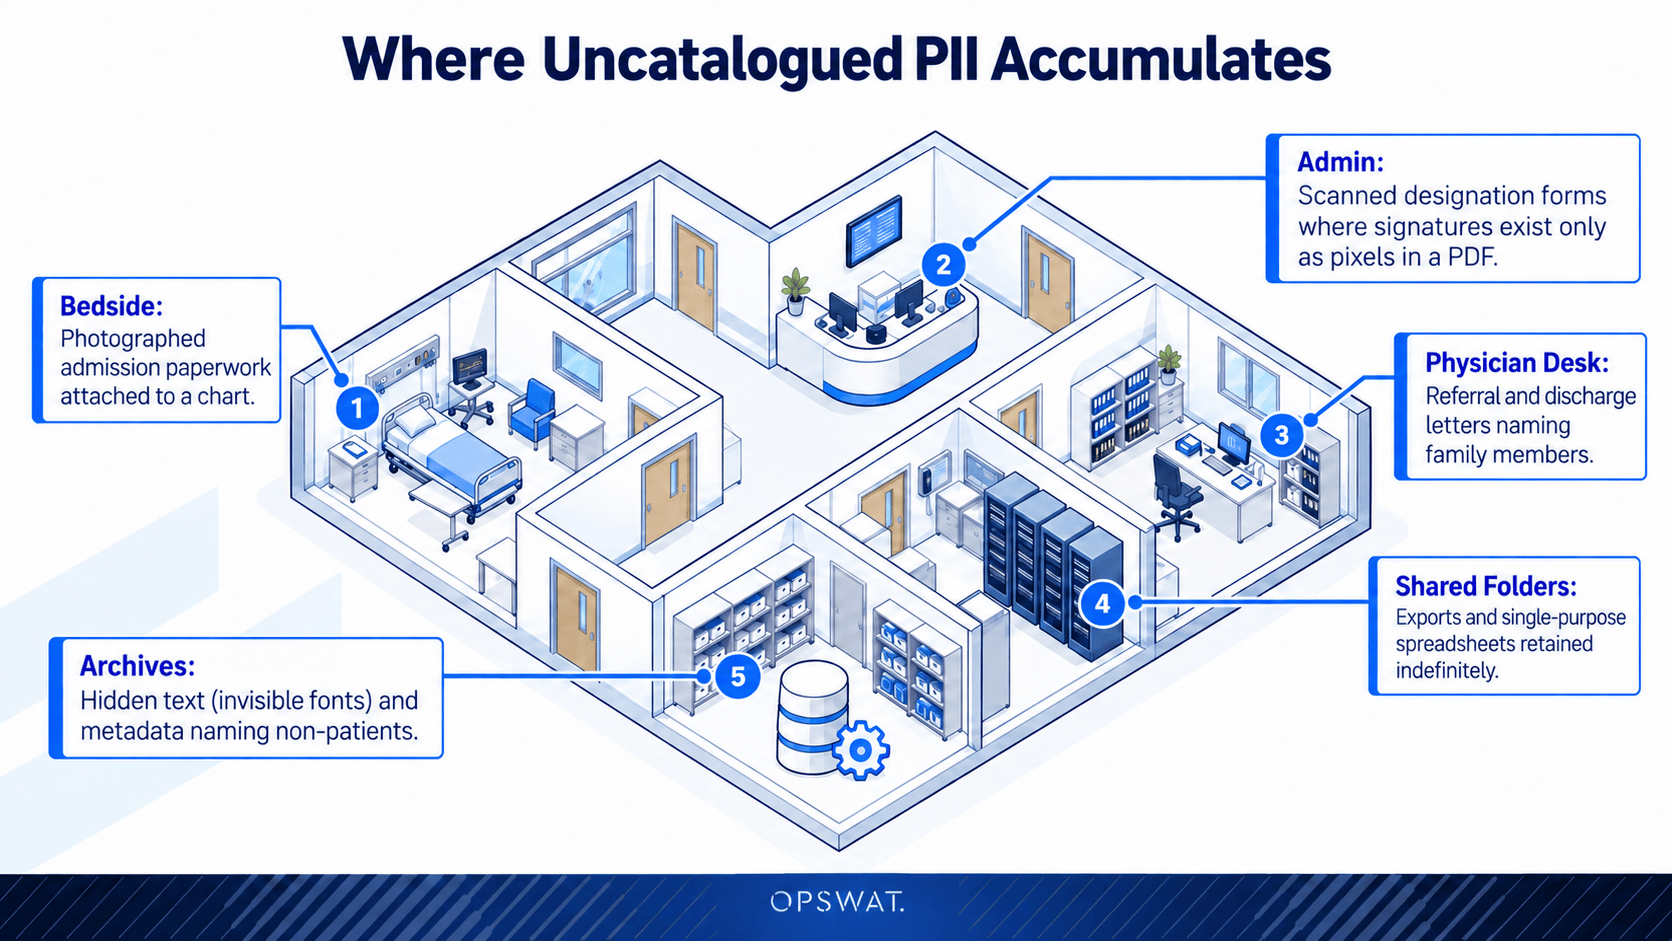
每家醫院都保存著這類人群的資訊:緊急聯絡人、陪同病人的人員、入院時登記的近親、出院信中指定的轉診醫生以及法定監護人。他們的記錄很少會保存在清點工作所使用的系統中。
未編目的個人資料堆積在哪裡
醫療機構的資料保護政策圍繞著健康資料。檢測規則會找出診斷代碼、病歷號、保險識別碼和治療詳情,因為這些是法規明確規定的內容,也是審計人員會詢問的內容。
可信任的第三方記錄不包含任何此類資訊。它只包含姓名、電話號碼、地址和關係。根據針對臨床內容調整的策略進行評估,文件得分合格。它完整地包含了受監管的個人數據,而且沒有人要求規則集查找這些數據。
這個漏洞解釋了為何醫院可以運作一套完善的通報流程,卻仍得出違反《歐洲人權公約》第34條的結論。此流程對機構已登記在冊的人群有效。而未登記在冊的人群,無論是在正常運作期間還是在違規事件發生後,對流程而言都是不可見的。
閱讀內容而非輕信標籤
主動式 DLP™ 技術會檢視文件內部內容,而非其名稱、副檔名或分類標籤所聲稱的內容。它涵蓋 125 多種文件類型,包括文字、圖像和嵌入式文檔,並採用遞歸檢查方式,因此能夠檢查整個歸檔文件和嵌套層,而不會跳過它們。
要找到無人收錄的個人數據,以下三項能力至關重要:
- 此檢測系統專為識別個人識別資訊和臨床資訊而設計。人工智慧驅動的偵測器涵蓋姓名、出生日期、電話號碼、國民身分證號碼、護照號碼和駕照號碼,以及用於識別診斷代碼、常見疾病和血型的臨床資訊。對於法國用戶而言,一個細節至關重要:人工智慧個人識別資訊檢測系統除了支援英語、西班牙語、德語、義大利語和葡萄牙語外,還支援法語。
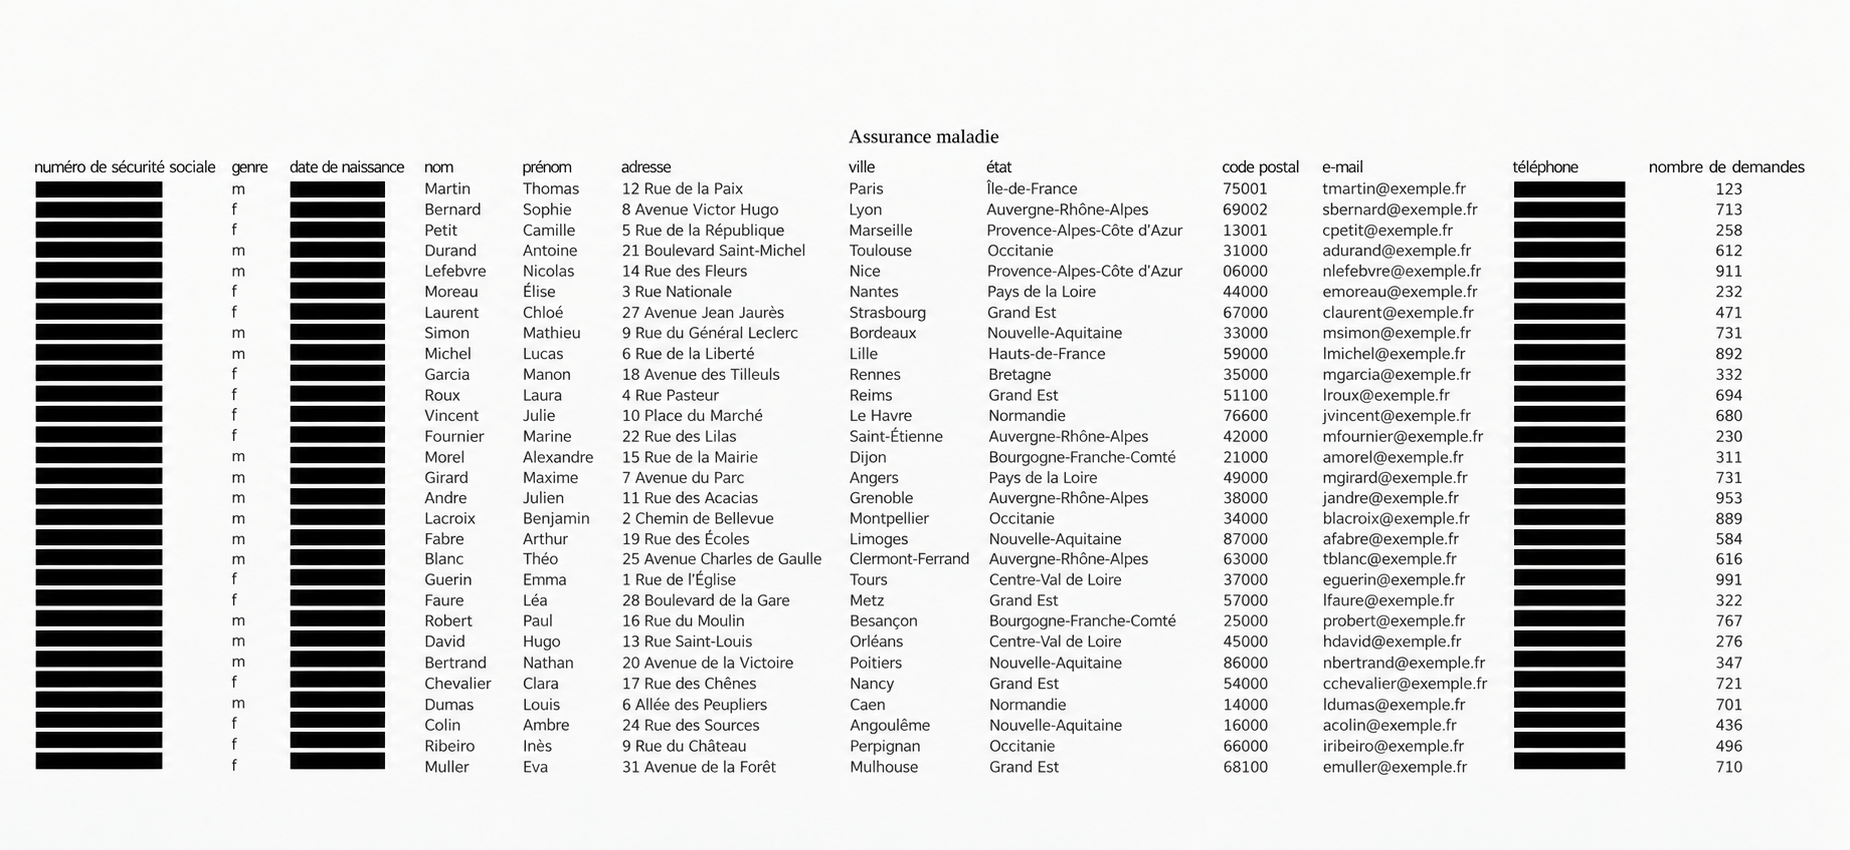
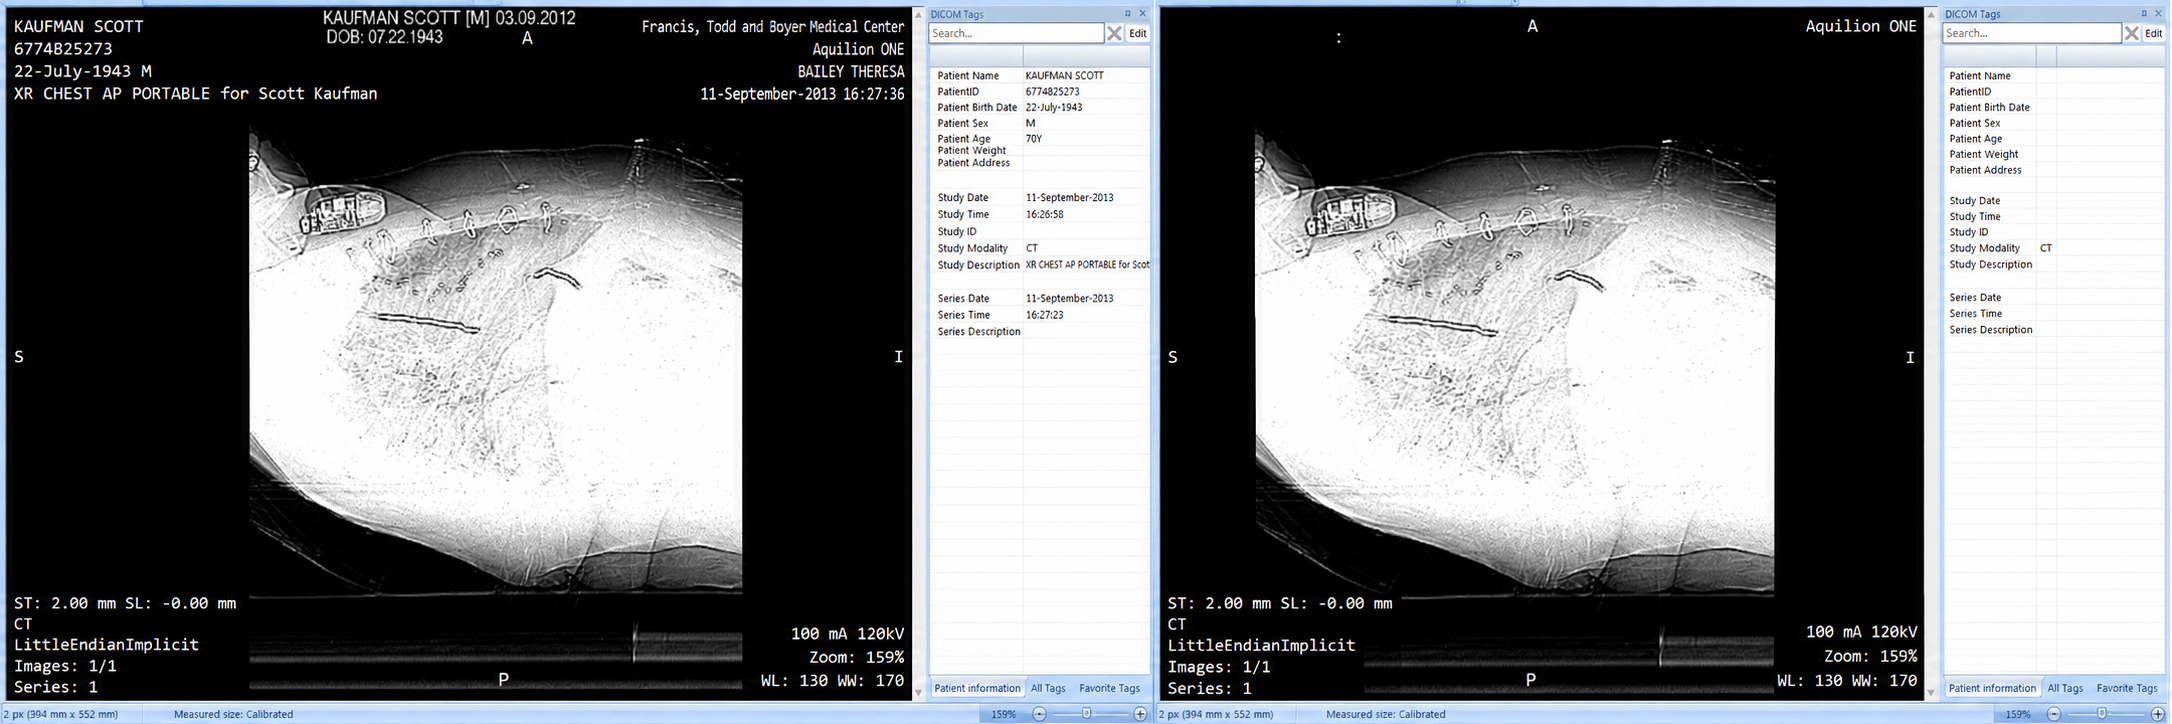
- 對影像文件進行OCR辨識。 Proactive DLP™能夠像讀取文字檔案一樣讀取掃描表格、照片檔案和不可搜尋的PDF檔案。僅以掃描件形式存在的指定表格或DICOM掃描件不再是盲點。
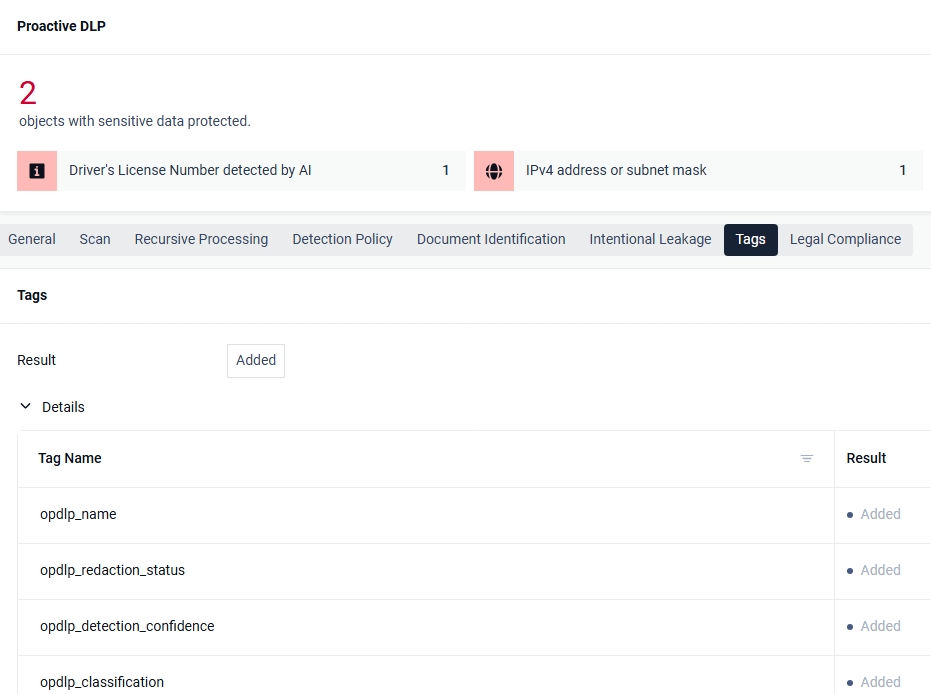
- 分類和標記產生記錄。主動式資料防洩漏 (DLP)™ 根據預先定義的敏感等級對偵測到的內容進行分類,並將分類標籤嵌入處理後的檔案中。這些標籤會傳送到安全資訊和事件管理 (SIEM) 平台或文件管理系統,從而將單一偵測結果轉換為受監管資料所在位置的累積圖景。文件識別功能為身分和財務文件新增了類別層級的分類。
傳輸點的內容檢查會即時監控檔案的移動:上傳、下載、電子郵件附件、可移動媒體和託管傳輸。它基於實際流量構建地圖,而不是爬取靜態存儲,這意味著地圖會隨著數據流動而不斷更新,並且需要結合對從未移動過的歸檔文件的發現工作。
Proactive DLP 內部運作MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , 和MetaDefender Managed File Transfer 。
實質步驟
違規通知清單是一個需要在時間緊迫的情況下解決的清單問題。在事件發生過程中建立清單意味著需要重新梳理哪些類別的人員出現在哪些文件中,而那些未被記錄的類別很容易被遺漏。
IBM發布的《2026年資料外洩成本報告》顯示,醫療保健產業的平均資料外洩成本為664萬美元,連續第十三年位居各行業之首。識別和控制資料外洩的平均時間為247天,而行動儲存媒體和供應鏈外洩的識別和控制時間最長,為258天。內容檢查點可以覆蓋這兩種情況。
反其道而行。將主動式資料防洩漏™技術應用於您環境中已流動的文件流,並對傳回的文件進行分類。這些標籤會累積成一份記錄,其中包含您持有的關於非患者人員的個人資料。

