- 關鍵要點
- Microsoft Defender for Office 365 對您的組織來說是否足夠?
- Microsoft Defender for Office 365 能提供哪些保護?
- Microsoft 365 安全方案將如何改變您的防護措施?
- 「安全附件」有哪些限制,以及仍存在哪些透過檔案傳播的殘餘風險?
- 檔案淨化與偵測及封鎖有何不同?
- 您還應評估哪些額外的 Microsoft 365 檔案安全性控制措施?
- 該如何比較 Microsoft 365 的檔案安全性選項?
- MetaDefender for Microsoft 365 如何擴展原生防護功能
- 哪種 Microsoft 365 檔案保護策略最適合您的風險等級?
- 常見問題 (FAQ)
關鍵要點
- 龐大的威脅規模使殘餘風險成為董事會層級的關注焦點。微軟 表示每天處理 100 兆個安全訊號;攻擊者只需成功利用一個檔案、連結或憑證路徑,便足以對企業造成影響。
- 「是否足夠」是一項風險決策,而非放諸四海皆準的定論。 Defender for Office 365是否 足以滿足貴組織的需求,取決於授權層級、配置成熟度、協作範圍,以及成功發動的檔案型攻擊所造成的後果。
- 保障範圍因方案而異。Exchange Online Protection、方案 1 及方案 2 分別提供層級遞增的預防、調查與自動化功能,且訂購方案並不保證每項政策皆已正確調整。
- 殘餘風險主要集中於特定檔案狀況。受密碼保護的 檔案、嵌套式壓縮檔、格式錯誤的文件,以及難以偵測的零日威脅,更可能逃過原生偵測機制。
- 偵測與封鎖與檔案淨化有所不同。內容 無害化與重建(CDR)會移除具風險的元件,並重建出可用的檔案,而非僅是直接允許或封鎖該檔案。
- 分層式防護策略可在不中斷郵件傳輸的情況下,降低殘餘風險。MetaDefender™ for Microsoft 365 能在無需變更 MX 記錄或添購新硬體的情況下,為 Microsoft 365 租戶增添多重掃描、Deep CDR™ 技術、基於快速模擬的沙箱技術,以及由人工智慧驅動的執行前惡意軟體偵測功能。
Microsoft Defender for Office 365 對您的組織來說是否足夠?
Microsoft Defender for Office 365 是微軟針對 Microsoft 365 所提供的主要電子郵件與協作安全解決方案,可在 Exchange Online、Teams、SharePoint Online 及 OneDrive 上提供防釣魚、防惡意軟體、安全連結及安全附件等保護功能。其防護深度取決於授權層級、政策設定及檔案類型,因此部分組織仍可能面臨零日攻擊及具規避能力的檔案型威脅所造成的殘餘風險。
Microsoft 365 整合了企業通訊、協作與檔案交換功能,這使其成為駭客眼中的高價值攻擊目標。 微軟 報告指出:
- 平均每天篩查50 億封電子郵件,以保護使用者免受惡意軟體和網路釣魚的侵害,
- 每天攔截450 萬個新增惡意軟體檔案,
- 並每天處理100 兆個安全訊號。
對資安主管而言,關鍵在於原生控制措施能否針對組織實際透過電子郵件、Teams、SharePoint Online 及 OneDrive 進行檔案交換的方式,提供足夠且經過驗證的檔案保護。實際上,Microsoft Defender for Office 365 是否足夠,取決於您的風險承受能力、授權層級,以及每天在您的租戶中傳輸的檔案類型。 原生防護為 Microsoft 365 客戶提供了堅實的安全基礎,但這僅是基礎,並不等同於涵蓋電子郵件與協作工作流程的完整檔案可信度策略。當檔案無法被徹底檢查、初步分析未能識別惡意行為,或是直到使用者可能已取得檔案存取權限後才發現威脅時,便可能產生殘餘風險。
應作為決策依據的因素:
- 授權與配置成熟度:無論是方案 1 還是方案 2 的功能,是否已啟用、調整並經過驗證。
- 協作足跡:相較於僅使用電子郵件,Microsoft Teams、SharePoint Online 和 OneDrive 中發生的檔案活動量有多大。
- 檔案複雜性:涉及受密碼保護的檔案、嵌套式壓縮檔以及非標準的文件結構。
- 合規要求:監管機構是否要求提供可記錄且可稽核的檔案處理證明。
- 失誤的後果:若檔案型攻擊得逞,將為貴組織帶來何種營運與財務上的損失。
何時僅靠原生防護便已足夠
對於具備標準風險特徵、成熟的 Microsoft 資安管理機制、經過妥善調整的政策,且高風險檔案交換情形有限的組織而言,通常透過正確設定的 Defender for Office 365 部署,便能獲得足夠的保護。此處所指的「足夠」,是指在啟用授權的前提下,還需具備經過驗證的設定,以及有效的調查與應變流程。
何時原生防護可能需要額外的防護層
高風險狀況會改變充分性評估的基準:受監管的資料、關鍵作業、高價值智慧財產權、頻繁的外部檔案交換,以及對交付後風險暴露的低容忍度。處於這些狀況的組織,通常需要比原生控制措施所能提供的更深入的檔案檢查、主動式資料清除,以及更詳盡的稽核憑證。
Microsoft Defender for Office 365 能提供哪些保護?
Microsoft Defender for Office 365 可保護電子郵件、連結、附件及受支援的協作工作流程,同時在適用的方案中提供防冒充功能及受損使用者警示。各項功能的可用性與運作方式取決於授權、工作負載支援及政策設定,因此請分別驗證這些方面,切勿假設它們會作為單一套件運作。
- 安全附件:透過觸發執行及基於判定結果的處理方式(例如封鎖、監控或動態傳遞),對受支援的檔案進行評估。
- 安全連結:於點擊當下對 URL 進行評估與連結重寫,此功能與附件或檔案內容檢查是分開的。
- 防釣魚與防冒充保護:針對社會工程學及商務電子郵件詐騙(BEC)情境,提供偽造資訊分析、信箱智慧分析及冒充偵測功能。
- 調查與應對:包含警報、自動化調查與應對,以及威脅獵捕,其深度會因方案及可用的 SOC 人力配置而異。
- Teams、SharePoint Online 及 OneDrive 的保護範圍:微軟會針對這些工作負載中的受支援檔案提供保護,但具體行為會因授權、政策及檔案狀態而異。Teams 檔案通常儲存於 SharePoint Online 或 OneDrive 中,因此管理員應驗證實際的儲存路徑與政策範圍,而非假設 Teams 具有獨立且統一的保護範圍。
Microsoft 365 安全方案將如何改變您的防護措施?
Exchange Online Protection、Microsoft Defender for Office 365 方案 1 以及方案 2 代表的是各自獨立的安全基準,而非單一產品內的漸進式設定。請務必參照 Microsoft 文件確認當前的功能與授權詳情,因為套裝內容與先決條件可能會有所變更。
計畫 | 提供什麼 |
基礎級的防惡意軟體、防垃圾郵件、防網路釣魚、防偽造保護,以及郵件流量與隔離控制功能 | |
除了所有雲端信箱的內建安全功能外,還新增了「安全附件」、「安全連結」、即時偵測,以及進階反釣魚功能,例如針對使用者與網域冒充的防護 | |
在「方案 1」的基礎上,新增威脅調查與追蹤、攻擊活動分析、自動化調查與應對,以及攻擊模擬訓練 |
擁有方案並不保證能獲得一致的保護。請透過配置審查與受控測試,將指派的授權、已啟用的政策、受保護的收件者以及工作負載設定與您的實際環境進行對照。即使採用捆綁式安全方案,仍需證明在關鍵位置已啟用正確的保護措施。
「安全附件」有哪些限制,以及仍存在哪些透過檔案傳播的殘餘風險?
部署「安全附件」功能後,殘餘風險主要集中於特定類型的檔案狀況及傳送時機上的漏洞。
- 未知與零日惡意軟體:沙箱分析、聲譽評分及機器學習雖能識別許多未知威脅,但沒有任何偵測系統能保證攔截所有前所未見的檔案,而具有規避能力的惡意軟體則可能延遲或避免系統做出明確判定。
- 被用作攻擊工具及格式異常的文件:主動式內容、巨集、嵌入式物件以及刻意篡改的檔案結構,都會使分析工作變得複雜,並帶來另一項挑戰,即必須在使用者與檔案進行互動之前,先移除不必要的檔案組件。
- 嵌套檔案與複雜的壓縮檔:壓縮檔中的壓縮檔、嵌入式文件,以及超大或非標準的結構,可能會超出檢查深度或處理限制。
- 受密碼保護且經過加密的檔案:若未取得密碼,標準安全工具無法完全檢查加密內容,因此必須在「封鎖」、「隔離」、「人工審查」或「安全的密碼提交工作流程」之間做出選擇。
- 傳送後的暴露時段:追溯性偵測與自動化修復雖能縮短滯留時間,但與在傳送前阻止存取高風險內容的做法有所不同。
- 設定缺口:政策範圍、例外情況、可信發送者規則,以及不同使用者或網域間設定不一致的情況,往往比底層的偵測技術更能解釋殘餘風險的成因。
檔案淨化與偵測及封鎖有何不同?
在判定為惡意後,偵測與封鎖機制會採取哪些行動
基於判定結果的控制機制會先對內容進行分類,再依據政策決定是否允許、延遲、隔離、替換或封鎖該內容。此方法涉及誤判、判定延遲、使用者存取權限以及業務中斷之間的權衡,因為每項行動都取決於能否先得出確切的判定結果。
「內容解除武裝與重建」對檔案會產生什麼影響
「內容解除危害與重建」(Content Disarm and Reconstruction)會對受支援的檔案進行拆解,依據設定政策移除或中和潛在的風險元件,並重建可用的內容。此舉可降低對識別特定惡意軟體家族的依賴,但並不意味著能防範所有威脅。 對於用戶仍需存取的發票、合約及合作夥伴提交的文件而言,內容淨化通常比直接封鎖更為實用。安全、法律或合規團隊可能仍需為保存證據鏈及稽核目的,在受控環境下保留原始檔案。
您還應評估哪些額外的 Microsoft 365 檔案安全性控制措施?
在進行供應商中立的評估時,應優先考量可量化的檢查深度、預防成效、租戶覆蓋範圍、可稽核性及營運影響,而非僅著重於功能數量之比較。
- 多引擎惡意軟體掃描:將已知威脅的偵測範圍擴展至單一引擎的簽名與啟發式分析之外。請向供應商詢問引擎數量、更新頻率以及誤報處理方式。
- 預測性人工智慧與更深入的隱蔽威脅分析:針對可疑或具有隱蔽特性的檔案,運用機器學習與行為分析技術,並能掌握支援的檔案格式及處理時間。
- Deep CDR™ 技術:針對貴組織實際使用的各類檔案格式,進行拆解、淨化及重建,同時致力於保留業務功能。
- 一致的跨工作負載政策:在 Exchange Online、Teams、SharePoint Online 和 OneDrive 之間採用單一政策模型,而非零散且針對特定工作負載的控制措施。
- 受密碼保護的檔案工作流程:透過安全的自助式密碼提交機制,確保授權內容能迅速經過檢查與淨化,無需管理員例行介入。
- 稽核與合規證據:包含檔案接收、判定結果及資料淨化措施的帶時間戳記紀錄,並支援 SIEM 整合與資料駐留功能。
若想更深入了解這些層級在實際運作中如何相互配合,請探索OPSWAT Academy Pulse。
該如何比較 Microsoft 365 的檔案安全性選項?
應運用代表性檔案測試及可量化的成功準則,來比較 Microsoft 365 的檔案安全性選項。採購方應驗證各項控制措施如何處理使用者間交換的各類檔案,包括密碼保護的檔案、嵌套式壓縮檔、格式錯誤的文件、大容量檔案,以及透過協作工作流程共享的檔案。
評估標準 | 檢查事項 |
偵測與誤報 | 針對具代表性的商業檔案進行測試,並要求供應商提供超出其聲稱範圍的證據 |
處理延遲 | 根據檔案類型和大小,測量高百分位數的延遲,並納入可能被平均值掩蓋的異常值 |
僅限電子郵件 vs. 全租戶範圍 | 請確認保護範圍是否涵蓋 Teams、SharePoint Online 及 OneDrive,抑或僅限於電子郵件 |
部署模式 | 確認該選項是否需要變更 MX 記錄、添購新硬體,或重新路由郵件 |
合規性契合度 | 根據您的特定監管框架,驗證政策執行、可稽核性及資料存放地是否符合要求 |
MetaDefender for Microsoft 365 如何擴展原生防護功能
在增加另一層安全防護之前,買家應針對以下三個問題進行壓力測試:
- 檔案是從何處進入組織的?
- 使用者何時可以存取這些內容?
- 有什麼證據能證明該檔案曾被檢查或清除過?
如果這些答案在 Microsoft 電子郵件、Teams、SharePoint Online 和 OneDrive 之間有所不同,該組織可能存在檔案信任差距。
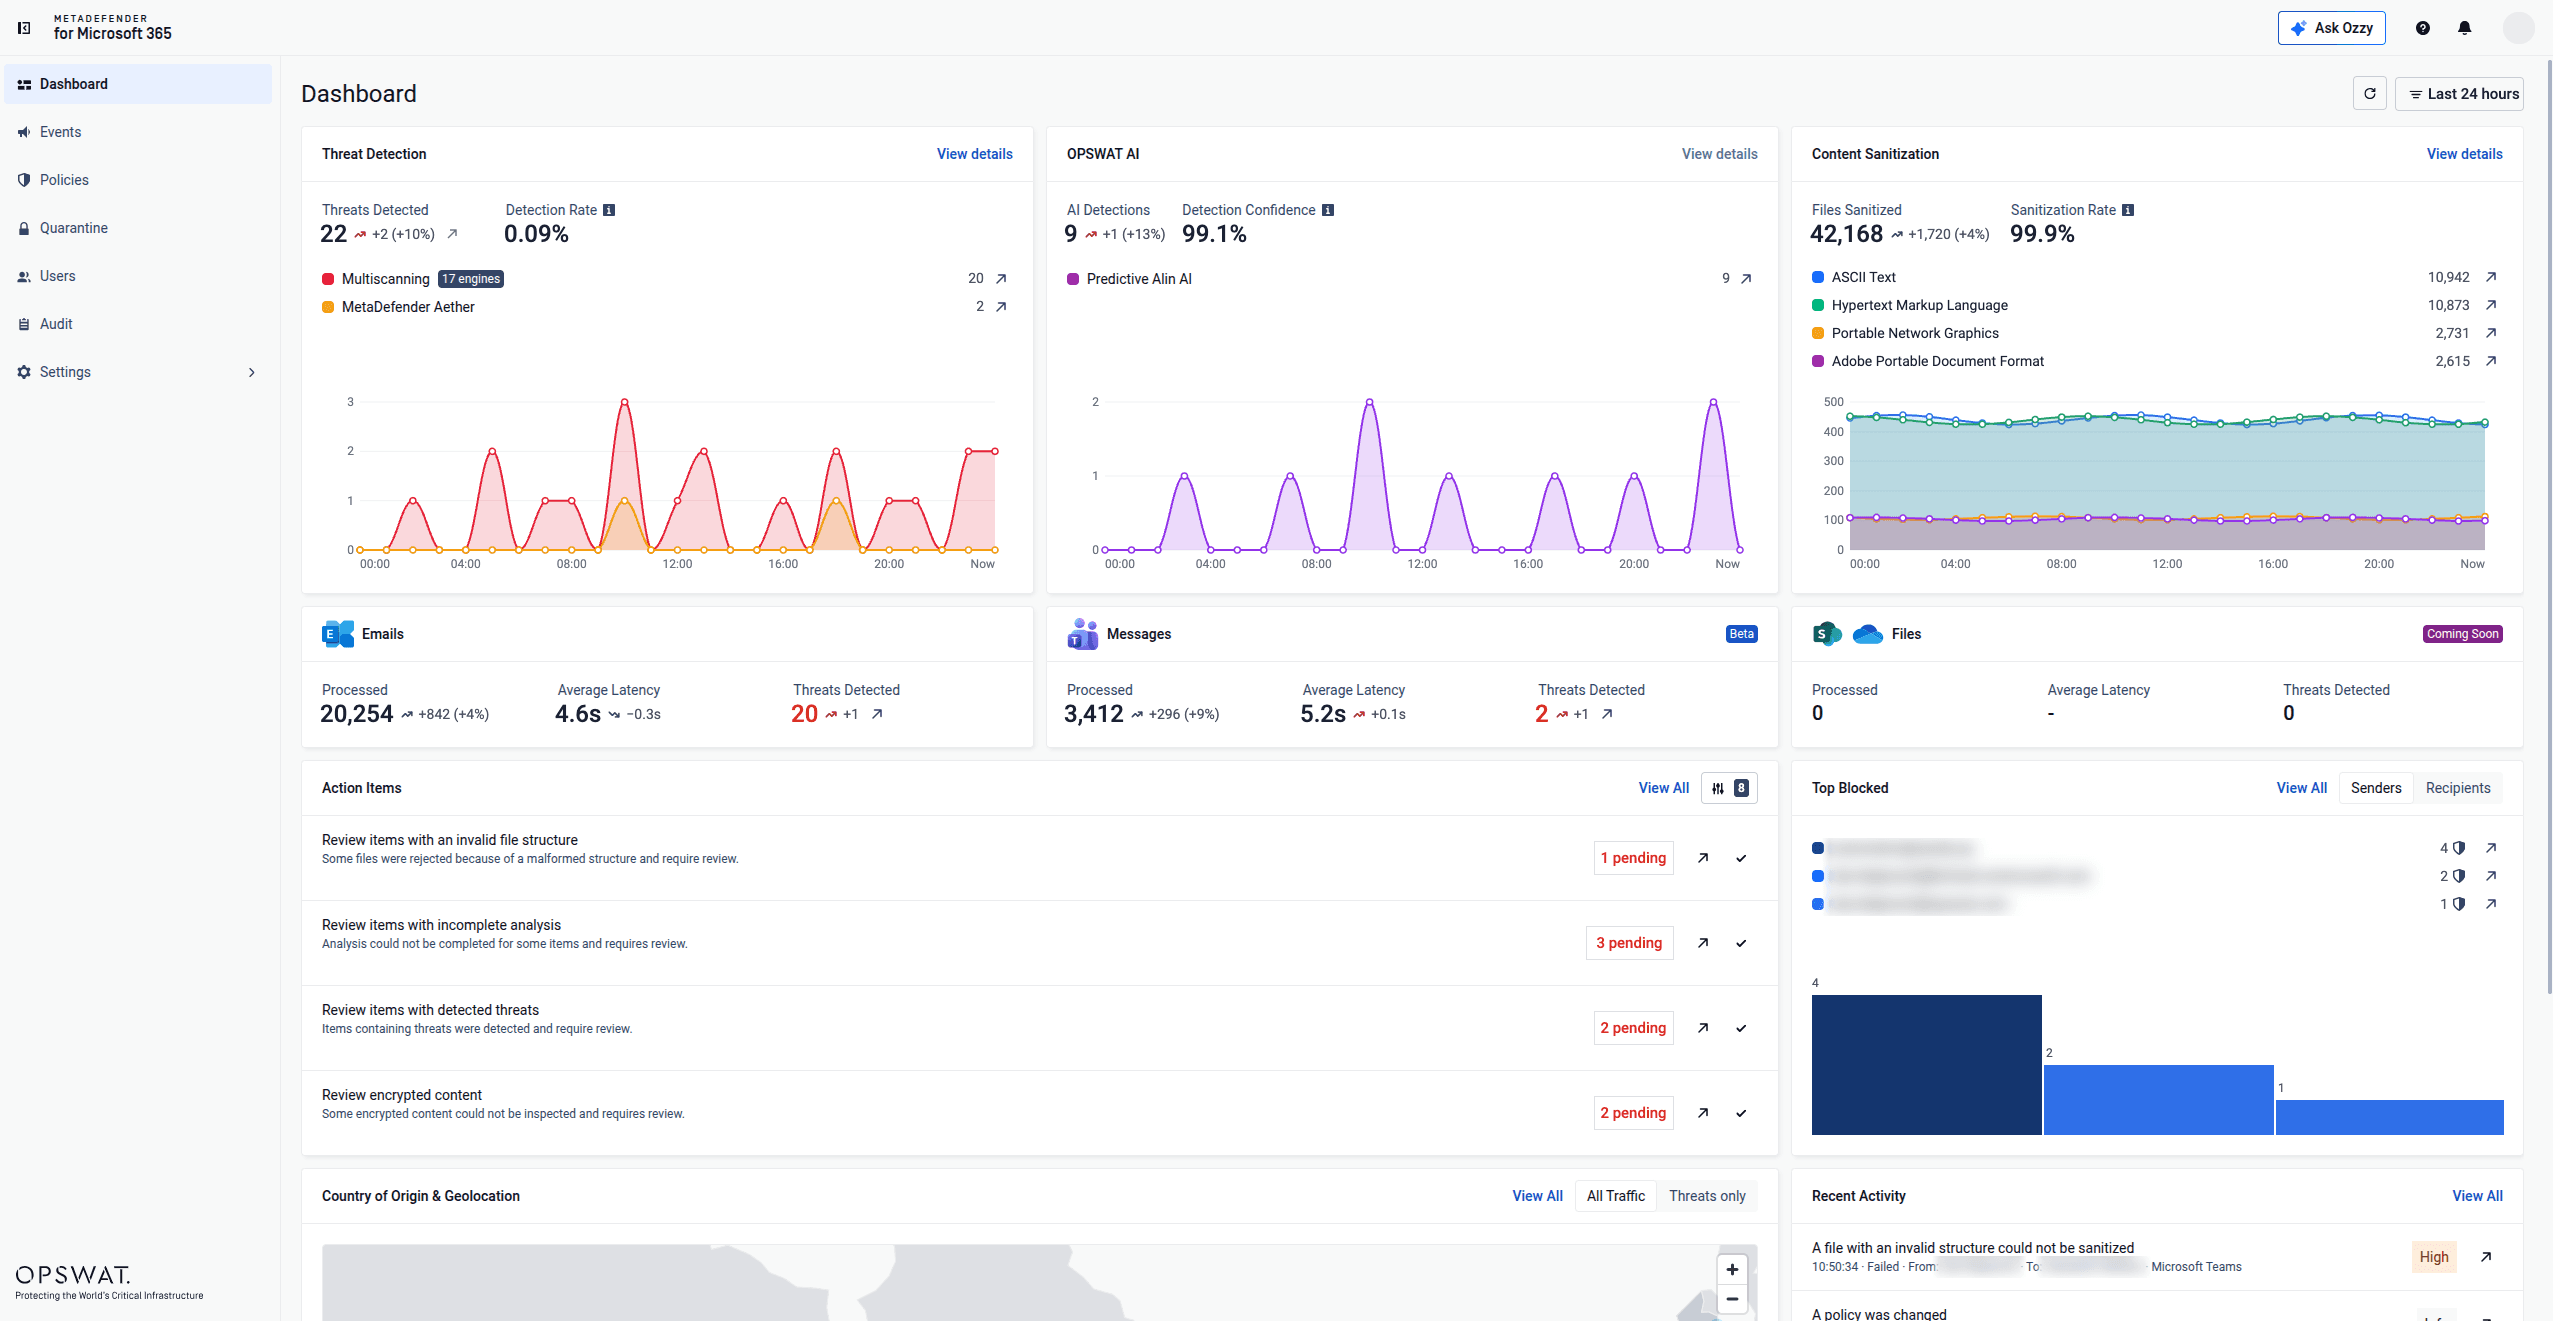
MetaDefender™ for Microsoft 365是OPSWAT 推出的檔案威脅防範解決方案,用於檢查並清理 Exchange Online 和 Teams 中的檔案;預計將於 2026 年 10 月中旬擴展至涵蓋 SharePoint Online 和 OneDrive。本解決方案在此被定位為「防範優先」的防護層,透過提供更深入的檔案檢查、清理及稽核憑證,補充微軟原生防護機制,協助組織對進入協作工作流程的檔案實施更嚴格的管控。
- Microsoft 365 全租戶範圍的保護:在 Exchange Online 和 Teams 中實施一致的檔案檢查與淨化機制,而 SharePoint Online 和 OneDrive 的保護功能將於 2026 年 10 月中旬推出,而非僅將保護範圍限於收件匣。
- Metascan™Multiscanning :透過多達17 種反惡意軟體引擎並行掃描檔案,將基於簽名的偵測、啟發式分析以及人工智慧驅動的模型整合為單一標準化判定結果。
- Deep CDR™ 技術:將檔案視為不可信,驗證檔案類型與結構,移除潛在風險的動態內容(例如腳本、巨集、嵌入式物件及違反政策之元素),隨後針對200 多種檔案類型重新產生乾淨且可用的內容。
- Predictive Alin AI 與MetaDefender Aether™:Predictive Alin AI能根據檔案結構及與行為相關的指標,在數毫秒內提供由人工智慧驅動的執行前惡意軟體判定結果;而MetaDefender Aether 則針對隱蔽型、零日及多階段威脅,提供更深入的基於模擬的分析。
- 自助式、受密碼保護的檔案處理:收件者安全地提供密碼,以便 Microsoft 的MetaDefender 能自動掃描、淨化並將檔案置於沙盒中。若未偵測到任何威脅,收件者將收到可正常運作的檔案,無需經過例行性的管理員驗證。
- 無需變更 MX 記錄,也無需硬體:無須重新路由郵件、添購新硬體或造成不必要的郵件流量中斷,即可為 Microsoft 365 租戶新增深入的檔案威脅防禦功能。
哪種 Microsoft 365 檔案保護策略最適合您的風險等級?
風險等級 | 建議採取的行動 |
標準風險 | 確認授權、套用 Microsoft 基準原則、減少豁免項目、測試「安全附件」與「安全連結」,並明確指派回應責任人 |
風險增加 | 新增更廣泛的協作功能、多引擎掃描、主動式清理,以及更強大的密碼保護檔案處理功能 |
受監管的 | 在部署前,須進行基於政策的檢查、提供證據鏈,並提交符合合規要求的報告 |
關鍵基礎設施 | 針對進入敏感工作流程的檔案,應優先採取「預防為先」的處理方式、嚴格執行政策,並備妥詳盡的證據 |
一項實務性的 Microsoft 365 檔案保護評估,會依序進行授權偵測、政策檢視、工作負載映射以及代表性檔案測試,然後才決定原生控制措施是否足夠,或是需要新增一層保護。組織應針對其最常交換的檔案存檔層級、嵌入式物件、文件格式及檔案大小進行測試,以了解各項控制措施在實際檔案環境下的運作情形。
相關主題
MetaDefender Microsoft 365 解決方案可為您的現有 Microsoft 365 環境增添「預防優先」的檔案檢查與淨化功能,在原生 Defender 防護層之上,疊加多層掃描、Deep CDR™ 技術以及 AI 驅動的分析。透過此方法,資安團隊無需變更 MX 記錄或添購新硬體,即可降低電子郵件與協作工作流程中的殘留檔案風險。
立即開始使用「OPSWAT 」,為您的環境評估「MetaDefender for Microsoft 365」。
常見問題 (FAQ)
Microsoft Defender for Office 365 是否足以阻止進階網路釣魚、零日惡意軟體、勒索軟體以及企業電子郵件遭入侵?
這取決於授權層級、配置成熟度以及您的風險承受能力。Defender for Office 365 提供強大的原生防護基準,但零日惡意軟體、隱蔽型威脅以及某些檔案狀況仍可能造成殘餘風險,部分組織會選擇透過額外的檢查與淨化層來應對這些風險。
Exchange Online Protection、Defender for Office 365 方案 1 以及方案 2 在安全性與授權方面有何差異?
Exchange Online Protection 提供基礎級的防惡意軟體、防垃圾郵件、防釣魚、防偽造,以及郵件流量與隔離控制功能。Defender for Office 365 方案 1 則額外新增「安全附件」、「安全連結」、即時偵測,以及進階防釣魚功能,例如使用者與網域冒用防護。 方案 2 在方案 1 的基礎上,額外新增了威脅調查與追蹤、攻擊活動分析、自動化調查與回應,以及攻擊模擬訓練。
Microsoft Defender for Office 365 會掃描透過 Teams、SharePoint Online 和 OneDrive 共享的檔案嗎?
微軟會保護這些工作負載中的受支援檔案,但具體功能會因授權、政策及檔案狀態而異。由於 Teams 檔案通常儲存於 SharePoint Online 或 OneDrive 中,管理員應確認檔案的儲存位置、適用於該檔案的政策,以及檢查是在使用者存取前還是存取後進行。
部署 Microsoft Defender for Office 365 後,在檔案型威脅防護方面仍存在哪些漏洞?
最常見的漏洞包括受密碼保護及加密的檔案、層級深層的壓縮檔、格式錯誤或遭惡意利用的文件,以及在零日威脅獲得最終判定前的暴露期。
在不變更 MX 記錄的情況下,第三方電子郵件安全解決方案該如何與 Microsoft Defender for Office 365 相輔相成?
透過 Microsoft 365 的MetaDefender ,電子郵件保護會以內聯方式執行,因此可在郵件送達收件匣前檢查檔案,並在使用者接觸之前阻擋惡意內容。Microsoft Teams 的保護功能則透過基於API 的整合,在檔案進入協作工作流程時進行檢查與淨化。
