儲存安全環境鮮少能保持簡單。隨著資料量不斷增長,且基礎架構擴展至不同的儲存平台與掃描後端,團隊不僅需要決定掃描哪些內容,還必須決定在何處、何時以及使用哪些資源進行掃描。
MetaDefender™Storage Security4.6.0 讓團隊能對這些決策擁有更多掌控權,同時減少了支援這些決策所需的基础設施。
透過MetaDefender™Core 、MetaDefender™ Cluster 及MetaDefender™Cloud 之間的智慧路由功能、可自訂的掃描執行個體負載目標、全新的檔案篩選功能、更深入的使用狀況可視性,以及更高效的儲存整合架構,4.6.0 版本能協助組織將掃描能力集中運用於最關鍵的領域。
以下是貴團隊將面臨的變動。
一個掃描池,多個MetaDefender 後端
組織可採用不同的MetaDefender 部署模式,以滿足不同的安全性、效能或基礎架構需求。然而,支援多種後端類型可能會在管理掃描工作負載時增加額外的複雜性。
MetaDefender Storage Security 4.6.0 版本將MetaDefender Core 、MetaDefender Cluster 以及MetaDefender Cloud 實例整合至單一掃描池中。路由規則會決定應由哪個後端處理每個檔案,讓團隊能根據需求將工作負載分配至不同類型的實例。管理員亦可定義當檔案不符合任何路由規則時應採取的處理方式。
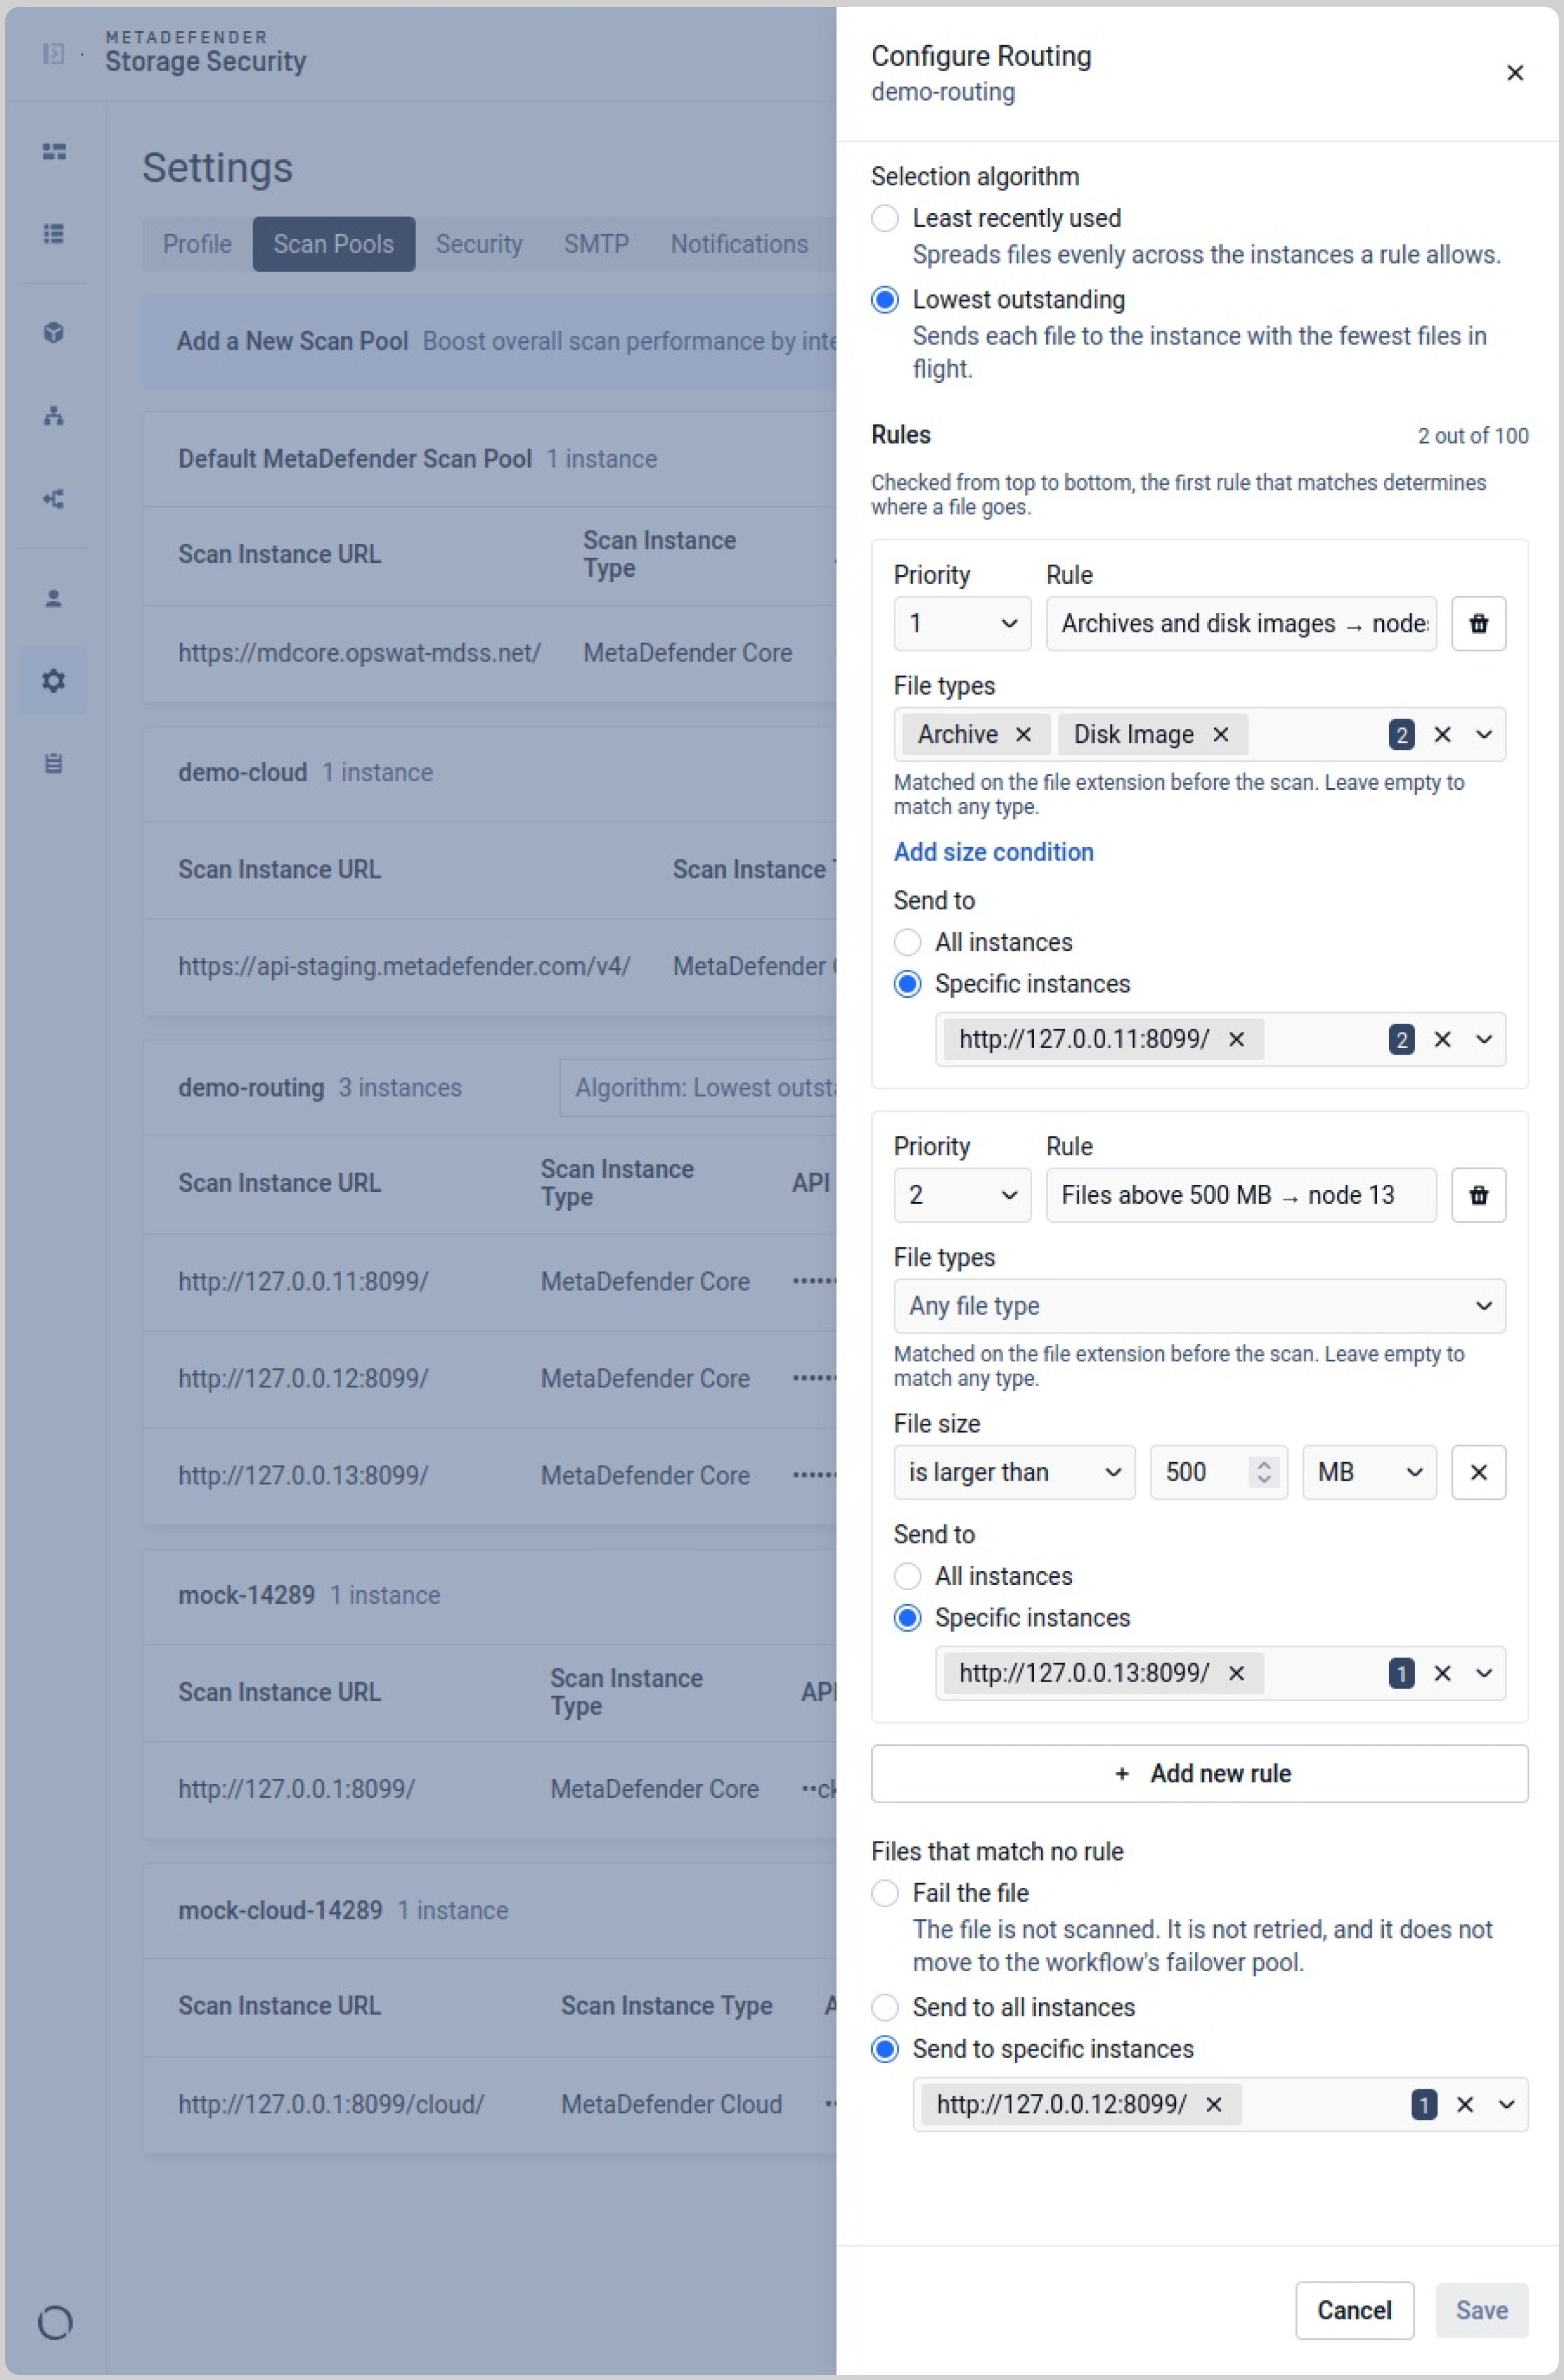
版本 4.6.0 引入了對掃描容量的額外控制功能。管理員可針對每個MetaDefender Core 實例,將目標負載設定在 20% 至 80% 之間(預設為 40%),並在實例接近飽和時觸發警告。此外,擴展能力也不再受先前內部並發限制的約束。
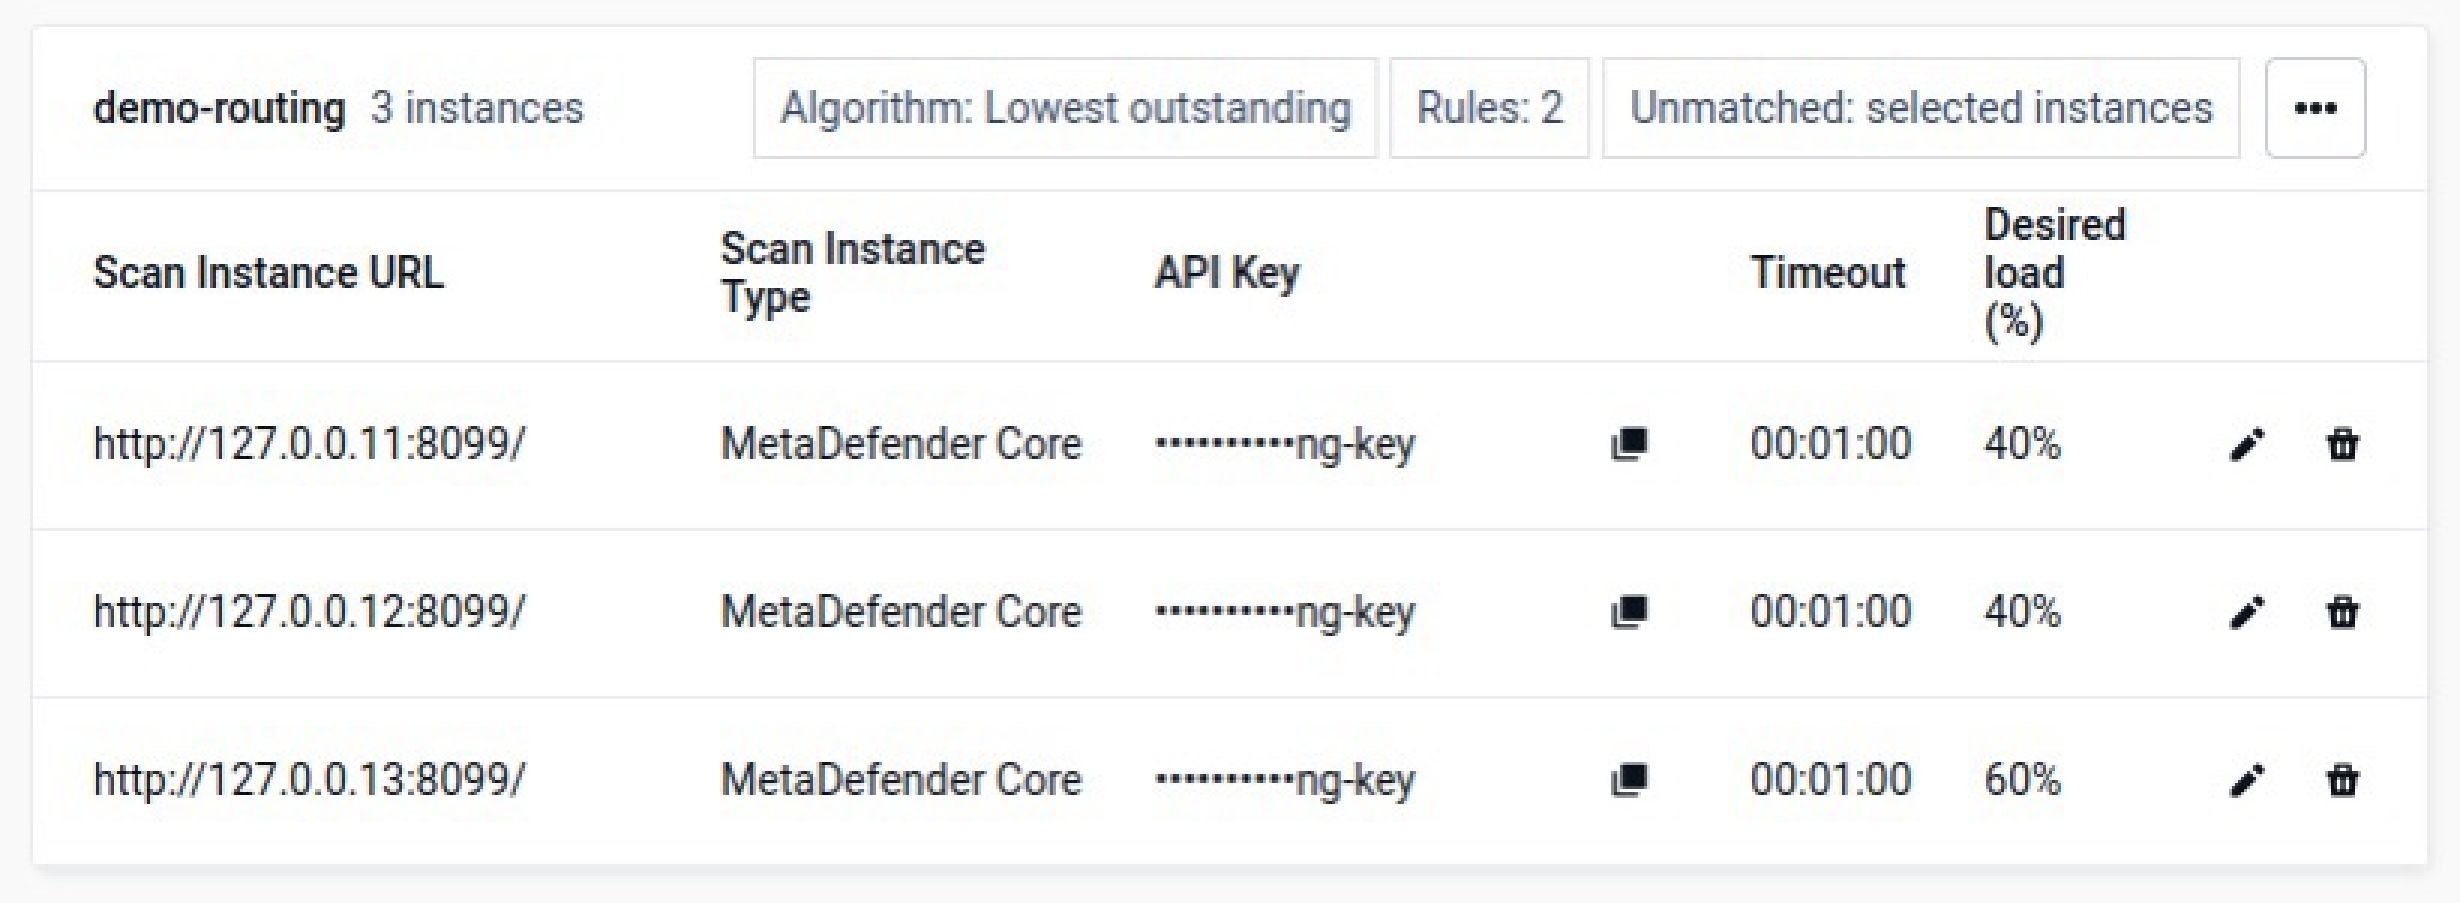
這些功能相結合,能更輕鬆地平衡掃描工作負載、管理執行個體利用率,並隨著需求增長而擴展掃描容量。
其結果是形成了一種更為靈活的掃描架構:單一部署可同時使用多個MetaDefender 後端,同時仍能對檔案處理與資源利用率進行集中管控。
別再將掃描容量浪費在無需掃描的檔案上
並非所有在企業儲存系統中發現的檔案都需要接受同等程度的檢查。
掃描無關內容會消耗處理能力、增加掃描量,並可能使資安團隊更難將資源集中於最重要的資料上。
4.6.0 版引入了可自訂的檔案篩選器,讓管理員能夠定義哪些檔案應納入掃描工作流程,包括基於檔案類型、大小及最後修改日期的篩選條件。不符合這些條件的檔案,可在佔用掃描資源之前被排除在外。
報告功能亦已改進,可區分因篩選而被排除的檔案與在資料揭露過程中被排除的檔案。報告現已提供個別檔案被跳過的理由,讓管理員能更清楚地了解掃描決策的依據。
這項區別有助於更清楚地了解每次掃描過程中發生了什麼事,並釐清為何某些檔案未被處理。
一窺您的掃描能力發展趨勢
當團隊無法輕鬆掌握儲存工作負載如何爭奪相同資源時,管理掃描容量便會變得困難。
MetaDefender Storage Security 4.6.0 中的全新「使用情況」儀表板,讓管理員能更清楚地了解掃描活動在整個環境中的分佈狀況。
排程時間軸會顯示掃描何時執行,以及哪些排程會重疊,有助於團隊辨識活動集中期,並調整工作負載以減少資源爭用。
「容量熱力圖」提供了按儲存單元劃分的用量另一種檢視方式,並能將活動細分至個別掃描紀錄。每小時掃描統計資料則進一步顯示掃描活動在一天中的變化趨勢。
綜合這些觀點,有助於更輕鬆地解答實際的運作問題:哪些儲存位置的掃描活動最為頻繁?工作負載何時會重疊?掃描活動在一天中的變化情況如何?哪些地方可以調整排程或容量分配?
團隊不再只是在容量問題發生後才做出反應,而是能掌握更多資訊來針對這些問題進行規劃。
掃描速度更快,且需管理的基础设施更少
過去依賴各廠商專屬服務的儲存整合功能,現在可直接在掃描服務內運行。這種內建式架構減少了儲存整合與掃描之間的通訊開銷,有助於降低掃描延遲。
授權與身分識別服務也已整合至平台容器中,進一步減少了服務團隊需要部署、運作和監控的服務數量。
為了在進行大規模掃描時維持吞吐量,該平台現已將「處理中」與「已完成」的檔案狀態分開儲存,藉此改善隨著資料量增加時掃描工作負載的管理方式。
運作故障排除功能也已獲得改善。支援套件現在運作更為穩定,並包含 Garnet 和 ONTAP 連接器日誌,在與OPSWAT 技術支援團隊合作時,可提供額外的診斷資訊。
目標很明確:減少掃描流程中的活動元件數量、降低營運開銷,並採用能承受高強度掃描工作負載的架構。
持續強化平台安全性
儲存安全平台也必須保護其自身的管理與執行環境。MetaDefender Storage Security 4.6.0 版本在存取控制、部署權限及第三方元件等方面,進一步強化了平台的安全性。
已升級第三方元件(包括 RabbitMQ、Garnet 及 Redis),並已針對已識別的依賴項漏洞進行修復。
此版本還引進了基於屬性的存取控制之單一登入(SSO)角色擴充功能,為組織管理存取權限的方式提供了更大的彈性。
更可預測的升級與日常運作
版本 4.6.0 亦解決了影響升級、掃描、驗證、儲存整合、報表及日常管理等功能的相關問題。
- 升級與安裝:在升級過程中,重要的部署設定將予以保留,包括 NetApp ONTAP 連接器、服務登入帳戶以及現有的安裝路徑。
- 掃描與修復:可靠性改進針對以下情況進行處理:一般性檔案錯誤、被捨棄的工作流程規則、即時防護跳過或錯誤追蹤檔案的情況,以及重新處理後的檔案被錯誤標記為失敗的情況。
- 儲存整合:修正項目涵蓋 S3、Oracle 原生、MFT 、SFTP 及 SMB 環境,並新增驗證機制,以防止儲存服務供應商接受未經驗證的憑證。
- 報表與儀表板:檔案數量、日期、跳過原因以及 Deep CDR™ 技術欄位的資料已修正,同時掃描與修復狀態也更為清晰。
- 存取與設定:本次修正旨在改善單一登入 (SSO) 設定、防止工作流程名稱重複,並在掃描執行期間阻止對儲存單元的變更。
- 儲存管理與整合功能:4.6.0 版本還引入了現代化的 Box 整合功能、可透過使用者介面設定即時保護的起始日期、針對受限 Linux 部署的 SMB 備用方案支援,以及程式化 SMB (CIFS) 掛載功能。
- 清單與診斷:清單檢視可顯示每個儲存單元的最新工作詳情;針對外部記錄器與 SharePoint 檔案問題的提示訊息更為清晰;此外,MetaDefender Cloud 的錯誤現在會顯示其根本原因。
這些改進措施綜合作用,不僅能減少行政上的阻礙,還能讓日常營運更加可預測。
充分發揮現有掃描能力的潛力
MetaDefender Storage Security 4.6.0 的設計基於一個簡單原則:儲存安全團隊應能將資源用於保護資料,而非處理掃描基礎架構所帶來的不必要複雜性。
透過將工作負載從單一掃描池分流至MetaDefender Core 、Cluster 以及Cloud ,導入可配置的實例負載目標,在不必要的檔案佔用容量前進行篩選,並提供更深入的資源使用狀況可視性,版本 4.6.0 讓團隊能更有效地掌控安全性覆蓋範圍與營運效率。
與此同時,NetApp 的自動保護功能、更輕量化的儲存整合架構、額外的平台強化措施,以及可靠性提升,皆能減少維持該環境運作所需的工作量。
版本詳細資訊
- 產品: MetaDefender Storage Security
- 版本:4.6.0
- 發行說明:MetaDefender™Storage Security 發行說明
- 發行日期: 2026年10月5日